EvilTokens y el auge del phishing impulsado por IA

Descarga tu Informe
Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad

El phishing acaba de recibir una actualización seria, y las defensas antiguas no están hechas para esto.

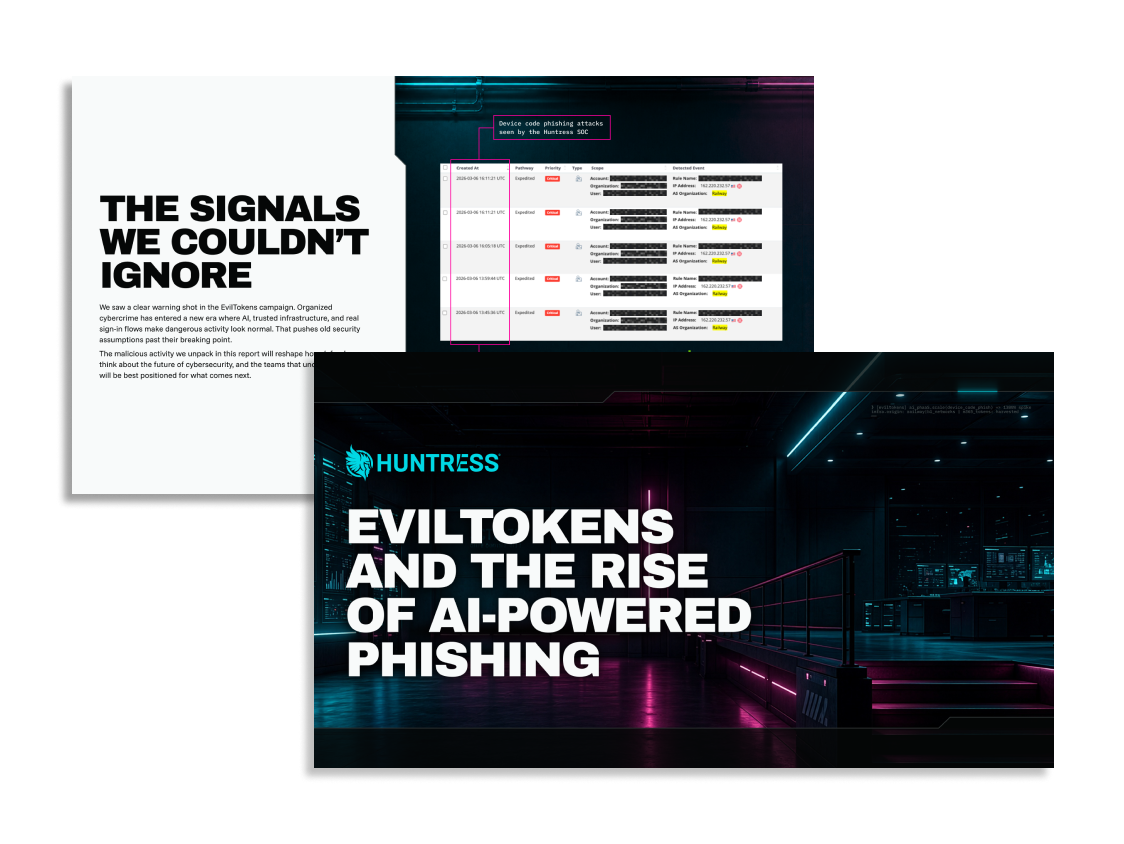
A principios de 2026, Huntress detectó una campaña llamada EvilTokens. Es una plataforma de Phishing-as-a-Service (PhaaS) con IA integrada, diseñada para robar tokens de Microsoft 365 a gran escala. No hay malware ni páginas de inicio de sesión falsas. Solo flujos de autenticación reales de Microsoft, utilizados en contra de las personas que los usan.

Los ataques de phishing de código de dispositivo aumentaron un 1.380% entre julio-diciembre de 2025 y enero-abril de 2026. En 344 organizaciones víctimas en una sola oleada, no hubo dos señuelos de phishing idénticos. Así es como los atacantes ponen la IA a trabajar, personalizando ataques con la rapidez suficiente para superar los filtros y mantenerse por delante de las defensas tradicionales.

Este reporte profundiza en lo que Huntress encontró, lo que significa para el futuro de la ciberseguridad y qué puedes hacer al respecto.

Evil Tokens Report

Qué encontrarás en el reporte

  • Cómo funciona realmente el phishing de código de dispositivo. Alerta de spoiler: abusa de un flujo de autenticación legítimo de Microsoft, lo que hace que sea casi imposible detectarlo con defensas tradicionales.

  • Los componentes de IA que impulsan la escala. Desde señuelos personalizados hasta análisis automatizado de bandejas de entrada que identifica hilos de transferencias bancarias, la IA está haciendo el trabajo pesado para los atacantes.

  • Los playbooks de Railway y BL Networks. Un desglose de la infraestructura específica en la que operaron estos ataques, los datos de eventos detrás de ellos y cómo Huntress interrumpió la primera oleada.

  • El punto de vista de una víctima. Un escenario que muestra exactamente cómo un día laboral normal se desmorona cuando un inicio de sesión real de Microsoft es el comienzo de un ataque de identidad a gran escala.

  • La lista de verificación del defensor. Recomendaciones de expertos en seguridad de Huntress y Microsoft sobre acciones inmediatas y pasos de fortalecimiento a largo plazo, incluyendo políticas de acceso condicional, revocación de tokens y qué vigilar después de un inicio de sesión.

Qué significa esto para los defensores

La identidad es donde está ocurriendo esta batalla ahora. Cuando los atacantes abusan de flujos de autenticación reales, las señales se desplazan de la capa de correo electrónico a la capa de identidad: quién inició sesión, desde dónde y qué cambió después de que se otorgó el acceso.

Recursos relacionados

Preguntas frecuentes

Equipos de seguridad, líderes de TI y socios que gestionan entornos de Microsoft 365, especialmente quienes quieren entender hacia dónde se dirige el phishing y cómo adelantarse a él.

Sí. Descarga el informe completo arriba.

Telemetría del Centro de Operaciones de Seguridad de Huntress (SOC), extraída de incidentes reales observados en organizaciones protegidas por Huntress a principios de 2026, incluyendo un análisis detallado de las olas de ataque de Railway y BL Networks.