

Actualización: Consulta 3 Hot Takes and Tips for Cybersecurity Awarness Month 2023 para ver recomendaciones más recientes.
• • •
¡Feliz Mes Nacional de Concientización sobre Ciberseguridad! Desde 2003, cada octubre se ha dedicado a crear conciencia sobre la importancia de la ciberseguridad. Es un esfuerzo que comenzó el U.S. Department of Homeland Security y la National Cyber Security Alliance; y apenas la semana pasada, el presidente Biden proclamó octubre de 2021 como el Mes de Concientización sobre Ciberseguridad.
Si algo aprendimos este año, es que cualquiera puede ser el próximo blanco de un hacker. Hemos visto ataques contra hospitales, oleoductos de combustible, proveedores de alimentos, proveedores de la cadena de suministro; la lista sigue y sigue.
Si bien la ciberseguridad cobra cierta relevancia durante el mes de octubre, creemos que es una iniciativa de todo el año que siempre debe evolucionar y madurar. Así que, en el espíritu del Mes de Concientización sobre Ciberseguridad, compartimos estos consejos clave para ayudarte a elevar tu higiene de seguridad y tu conocimiento cibernético este mes y en adelante.
1. La ciberseguridad no debería detenerse en la prevención
El error más fatal que vemos es cuando las empresas se enfocan solo en medidas de seguridad preventivas. Estas tecnologías (firewalls, antivirus, etc.) están diseñadas para defender el perímetro y bloquear a los atacantes para que no obtengan acceso. Y aunque son importantes, la prevención no debería ser la única línea de defensa.
¿Qué pasa cuando un hacker logra pasar estas capas externas? ¿Cuánto tiempo permanecerá en tu entorno, y en qué momento desplegará ransomware o cifrará por completo tus sistemas?
La detección y la respuesta son fundamentales para mantener a las empresas y sus datos a salvo de los atacantes. En el mundo actual, la seguridad ya no vive dentro de las paredes de la oficina. La seguridad vive en cada endpoint, lo que significa que la capacidad de detectar amenazas es tan importante como poner en marcha esas barreras de protección.
Cuanto antes podamos detectar e identificar correctamente un comportamiento malicioso, antes podremos pasar a la respuesta y poner en marcha un plan de recuperación para volver a la normalidad. Esto también significa contar con un plan de respuesta a incidentes y de respaldo. Toda empresa debería prepararse para lo peor, no solo tratar de prevenirlo.
2. No confíes en dulces (ni en enlaces) de desconocidos
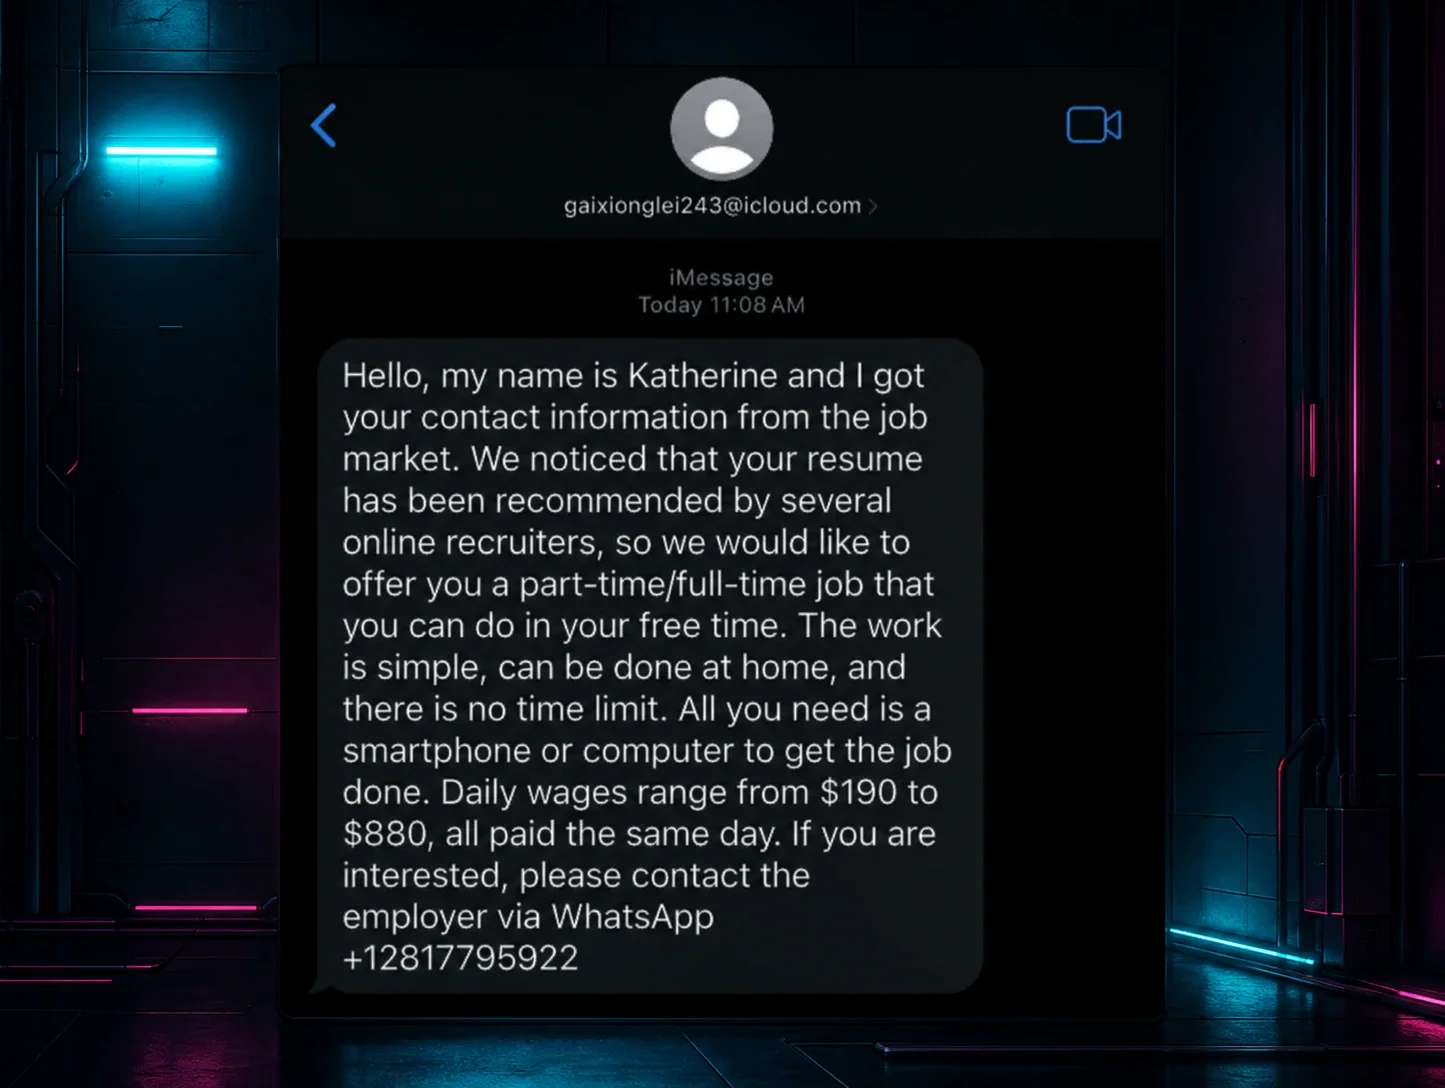
Esta es una lección del mundo real que también puede mantenerte a salvo en línea. El phishing es el favorito de los hackers porque les resulta demasiado fácil disfrazar enlaces maliciosos, esconderse detrás de direcciones de correo falsas o engañar a los usuarios para que entreguen información personal o confidencial.
La mejor defensa aquí es saber qué buscar y desconfiar de todo lo que se salga de lo común. Los usuarios siempre deben verificar que un correo sea legítimo antes de abrir un archivo adjunto o responder con su información. También puedes acostumbrarte a tomarte un momento extra para pensar y pasar el cursor sobre un enlace antes de hacer clic. Y, si ves señales de alerta evidentes o algo sospechoso, siempre debes actuar y reportarlo.
Lectura recomendada: Aquí tienes más consejos de CISA sobre cómo evitar ataques de ingeniería social.
3. Conviértete en un maestro de lo básico
Hay una razón por la que los cimientos se colocan antes de construir la casa. Una base estable influye en todo lo que se construye encima o alrededor de ella, y lo mismo pasa con la ciberseguridad. Para dominar lo avanzado, primero tienes que dominar lo básico. Por más aburridos que parezcan los fundamentos, cuando se hacen mal, suelen ser la entrada gratuita para un hacker.
Aquí tienes algunos de los fundamentos de seguridad que siempre deberías tener en mente y dominar.
Aplica parches, aplica parches, aplica parches
Mantener tu software actualizado es un principio de seguridad primordial, pero pocas empresas entienden la importancia de aplicar parches (y hacerlo de inmediato). Los parches se lanzan para corregir vulnerabilidades o errores en el software que usas. Mientras más tiempo queden sin resolver esas vulnerabilidades, más susceptible y expuesto estás a un posible ciberataque. Con una prueba rápida y una instalación sencilla, aplicar parches ayuda a que el software y las aplicaciones sigan funcionando sin problemas y sean lo más seguros posible.
Usa contraseñas seguras
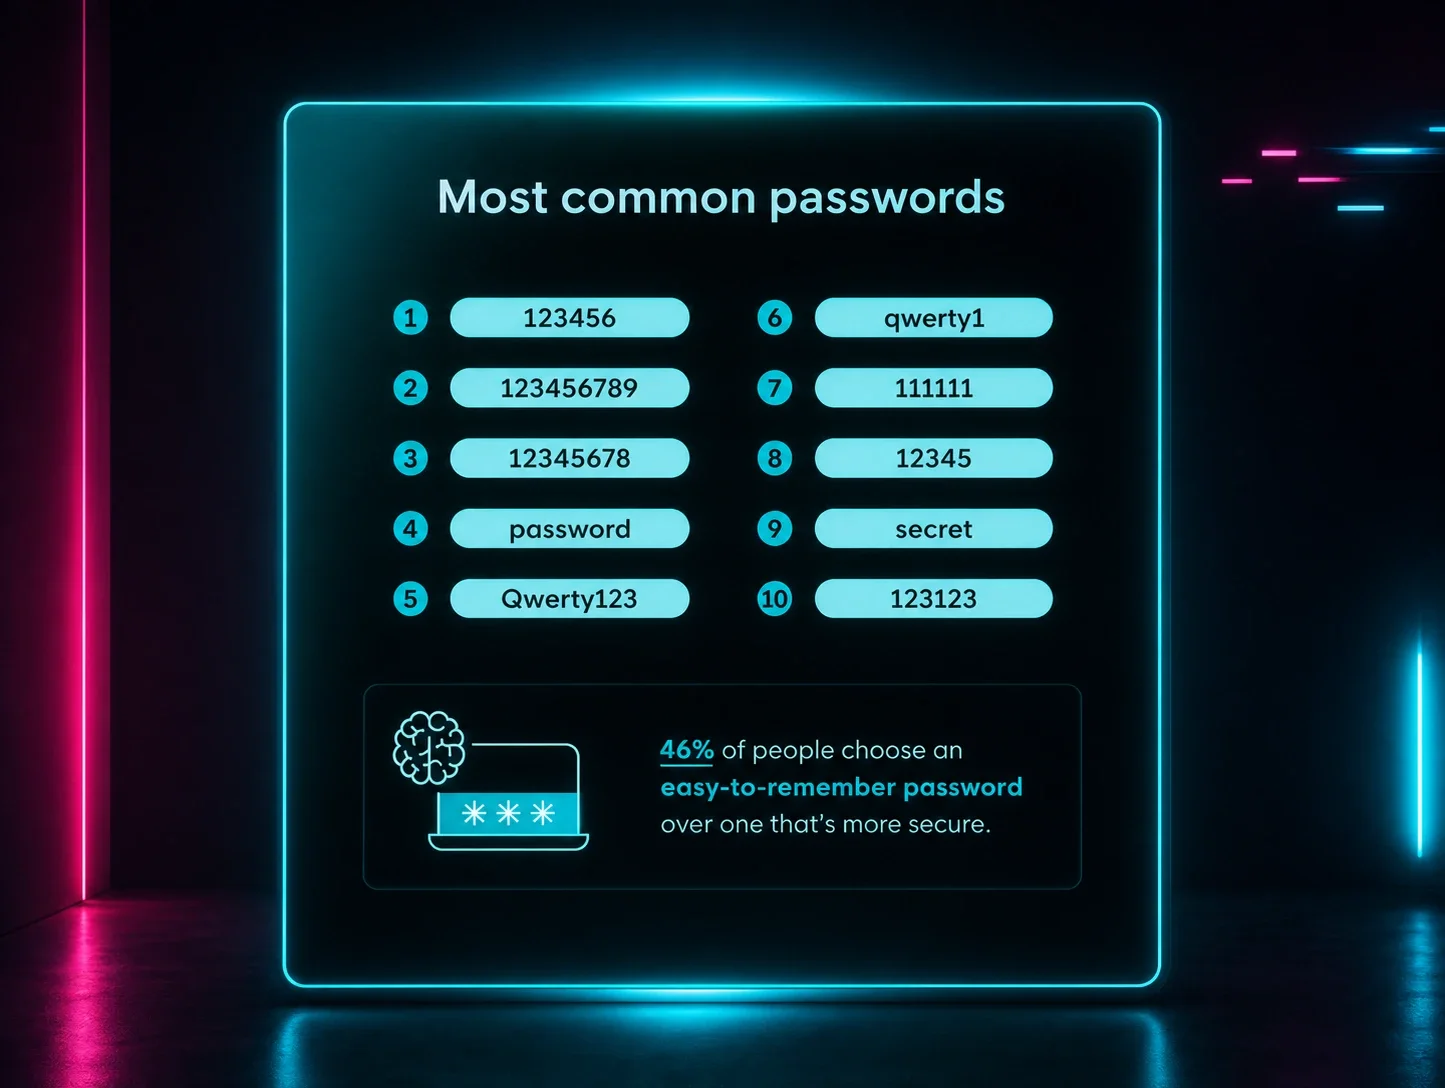
Tus contraseñas son la primera barrera entre tú y tu información personal. Los atacantes tienen varios trucos bajo la manga para ayudarse a adivinar o "descifrar" contraseñas, así que las contraseñas seguras y únicas son indispensables. Prueba distintas combinaciones de palabras, números, símbolos, etc., y usa contraseñas diferentes para programas diferentes (si lo necesitas, consigue una herramienta de gestión de contraseñas que te ayude a llevar el control de todas tus contraseñas en un lugar seguro).
Hoy en día simplemente no podemos vivir sin contraseñas, pero la verdad es que usar contraseñas por sí solas no es tan seguro... lo que nos lleva al siguiente fundamento de ciberseguridad.
Activa la autenticación multifactor
La autenticación multifactor (MFA) es un sistema de seguridad que requiere dos o más métodos de autenticación para verificar la identidad de un usuario. La MFA no solo es una medida de seguridad simple y efectiva, también le dificulta a cualquier delincuente promedio robar tu información. La MFA vale la pena esos segundos adicionales porque puede evitar que la mayoría de los actores de amenazas logren fácilmente el acceso inicial a tu entorno, incluso si tus credenciales ya se vieron comprometidas.
En resumen, la MFA debería ser como la salsa Frank's RedHot: ponle eso a todo.
4. Aprende a pensar como un hacker
Hay dos componentes clave para aprender a pensar como un hacker. El primero es familiarizarte con sus diversas tácticas, técnicas y procedimientos. Lee nuevas investigaciones, mantente al día con las últimas tácticas del oficio, sigue a algunos investigadores de seguridad en Twitter. Hacer pequeñas actividades como estas puede ayudarte a entender mejor cómo operan los atacantes, y a cambio, sabrás exactamente cómo usan sus habilidades en tu contra y qué buscar.
El segundo componente es mirar tus propios sistemas con los ojos de un atacante. El hacking se trata de explotar vulnerabilidades. Una gran cantidad de vulnerabilidades y problemas no son tan complejos como podrías pensar; muchas veces son el resultado de configuraciones incorrectas o trabajos apresurados. Así que observa todo lo que tienes implementado y pregúntate: "¿cómo podría romper esto o evitarlo?". Si puedes encontrar esas debilidades antes de que lo haga un hacker de verdad, puedes corregirlas y ahorrarte un día realmente malo.
Una de las mejores formas de adoptar la mentalidad del atacante es participar en competencias de hacking, juegos de captura de la bandera o eventos de entrenamiento específicos de seguridad. Aquí en Huntress, de hecho organizamos nuestro propio evento de entrenamiento llamado hack_it. Puedes ver la versión bajo demanda de nuestro evento más reciente aquí.
• • •
Como mencioné antes, la ciberseguridad no es solo para el mes de octubre; debe estar presente en cada decisión que tomes. Con estos consejos rápidos, puedes ayudar a crear conciencia sobre ciberseguridad y prepararte mejor para responder a las amenazas cibernéticas actuales, sin importar la época del año.