Si administras TI o seguridad, ya sabes qué esqueletos hay en tu clóset digital. Buzones compartidos sin MFA. La hoja de cálculo de contraseñas. Herramientas antiguas que nadie recuerda haber instalado. Esos son los puntos ciegos que los atacantes buscan primero.
La solución no es comprar más herramientas. Los equipos resilientes no se preparan para si sufren un ataque, se preparan para cuándo ocurra, y hacen cinco cosas de manera diferente: priorizan la velocidad sobre el volumen, tratan la identidad como algo fundamental, diseñan sistemas que apoyan a las personas, reducen el ruido antes de agregar automatización, y eligen la responsabilidad sobre la perfección.
Lograrlo implica repensar el organigrama en torno a la responsabilidad funcional en lugar del número de personas, con tres pilares centrales: detección y respuesta, seguridad de identidad, y habilitación de seguridad. Incluso en un equipo reducido donde todos hacen de todo, cada persona debe saber quién es responsable de qué en el momento en que comienza un incidente.
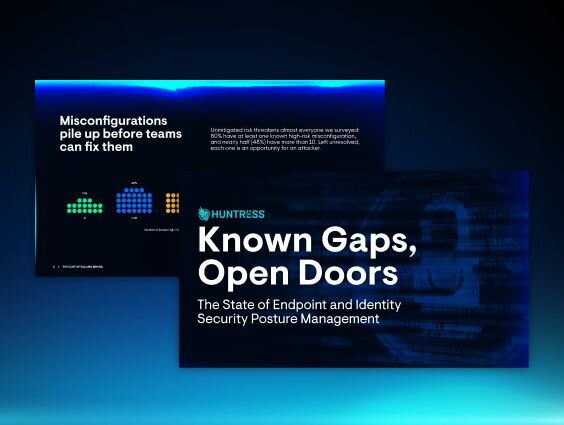
Mira el clip para conocer el desglose completo, y luego revisa los datos de la encuesta detrás de él en Future-Ready Your Security Team y el organigrama de referencia.