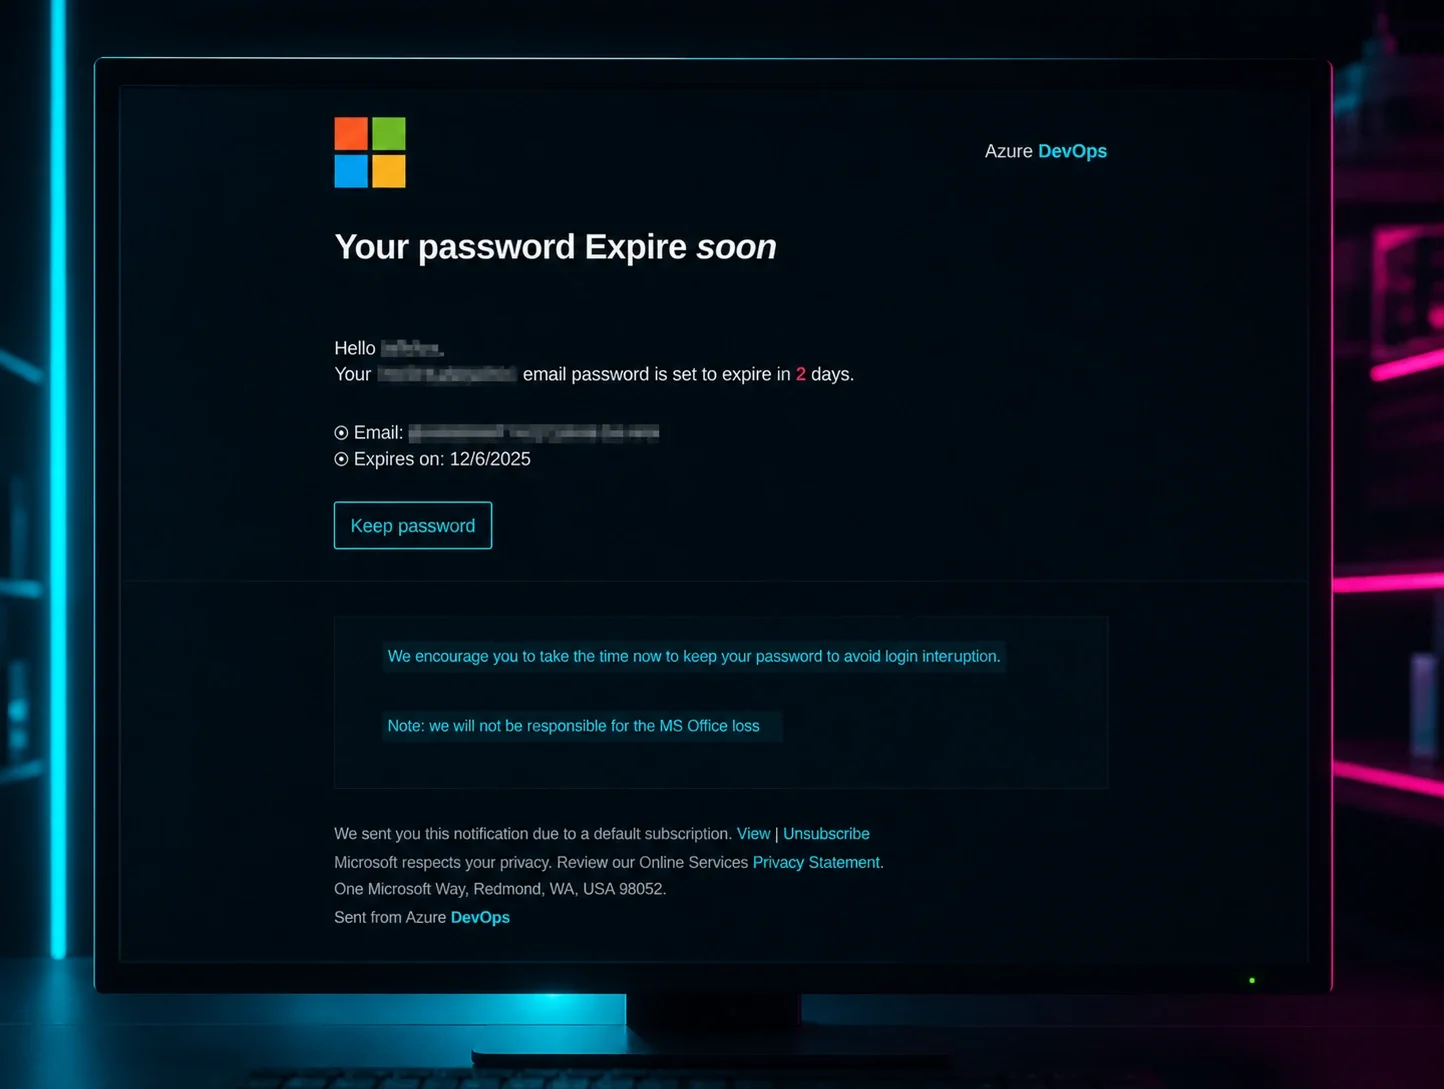


Los hackers suelen depender del correo electrónico como vehículo de entrega de malware. Desarrollan una URL o un archivo adjunto maliciosos antes de enviarlos por correo electrónico a sus desafortunadas víctimas. El correo electrónico se ha convertido en el favorito de los hackers en los últimos años porque es barato y fácil de usar, y lamentablemente, los hackers saben que los usuarios tienden a hacer clic en enlaces y archivos adjuntos.
Pero, ¿cómo logran estos correos de phishing seguir pasando las capas de seguridad tradicionales, y qué pueden hacer los defensores para detenerlos? Para ayudar a responder estas preguntas, consultamos a algunos expertos.
Preguntas y respuestas con nuestros expertos
Para dar una perspectiva interna sobre el estado actual de las amenazas basadas en correo electrónico, consultamos a Sébastien Goutal, director de Ciencia en Vade, y a John Hammond, investigador de seguridad sénior en Huntress.
También puedes escuchar a Sébastien y John en su reciente webinar, The Ransomware Lifecycle: From Email to Infection.
2020 cambió drásticamente la forma en que el mundo hacía negocios. ¿De qué maneras vimos que esa tendencia se tradujo en el mundo del cibercrimen?
John Hammond (JH): “No hay duda de que, con la pandemia y el año que siguió, el panorama de la ciberseguridad cambió por completo. En una reacción frenética e improvisada, las empresas y organizaciones tuvieron que pasar a un modelo de trabajo desde casa, con personal teletrabajando y operando de forma totalmente remota. No solo los empleados dejaron de estar detrás de las murallas del castillo, sino que las empresas necesitaban implementar rápidamente una solución para que los miembros del equipo pudieran acceder a la infraestructura y las aplicaciones internas desde sus propios hogares.
No hace falta decir que esto sacudió el panorama de la seguridad. El phishing y el ransomware se propagaron sin control, los troyanos de acceso remoto y los mineros de criptomoneda aumentaron, y el cibercrimen alcanzó niveles nunca antes vistos. El repentino cambio al trabajo remoto trajo consigo soluciones improvisadas, malas prácticas y más vulnerabilidades que nunca, factores que los hackers siguen aprovechando hoy en día”.
Sébastien Goutal (SG): “Los hackers siempre están listos para aprovechar la primera oportunidad de atacar. La transición repentina al trabajo remoto provocada por la pandemia de COVID fue, para los hackers, simplemente demasiado buena para ser verdad. Actuaron de inmediato. En Vade, vimos un aumento casi inmediato en los ataques de phishing: un incremento del 167 % entre marzo de 2020 y abril de 2020”.
¿Estas tendencias fueron un síntoma de la falta de preparación de las empresas o los empleados, o las tácticas de ingeniería social se volvieron más sofisticadas o aprovecharon nuestra situación?
SG: “Fue una combinación de ambas cosas. El COVID tomó a todos por sorpresa. Muchas empresas que nunca habrían considerado trabajar de forma remota de repente se encontraron siendo una empresa totalmente remota, totalmente desprevenidas para lo que se avecinaba. Los hackers luego usaron la ingeniería social para aprovechar las debilidades tanto en la infraestructura como en las personas. El aumento de phishing en abril incluyó correos con temática de COVID que jugaban con nuestros miedos sobre el virus, desde correos que se hacían pasar por la Organización Mundial de la Salud hasta autoridades de salud locales. Incluso los empleados que habían recibido capacitación de concientización eran vulnerables a estos mensajes debido a la naturaleza de la situación”.
JH: “Los actores de amenazas trabajan de forma más inteligente, no más dura. El engaño, la mentira y los señuelos son el juego de un hacker, y es certero que los ataques se están volviendo más sofisticados. Mientras las empresas y los empleados se dejan en una posición vulnerable, las capacidades y la destreza de los atacantes no dejan de crecer. Es una síntesis de ambas perspectivas: no estábamos preparados para esta embestida, los hackers aprovecharon nuestra situación y siguen perfeccionando sus tácticas”.
¿Qué tiene el correo electrónico? ¿Por qué es un método de entrega principal para el ransomware?
SG: “El correo electrónico es la principal herramienta de comunicación para las empresas, así que no sorprende que se use ampliamente para entregar ransomware. Sin embargo, el ransomware muy pocas veces se entrega directamente por correo electrónico: suele ser el cuerpo del correo o uno de sus archivos adjuntos el que contiene un enlace al ransomware”.
JH: “El correo electrónico es un objetivo principal debido a su naturaleza: no hay otra tecnología que le permita a un actor de amenazas implementar malware de forma masiva a tantas víctimas, a menudo sin restricción alguna. Las direcciones de correo se pueden descubrir y validar fácilmente para asegurarse de que sean legítimas. Además, los usuarios finales están entrenados con una especie de memoria muscular para hacer clic en los correos, lo que significa que los malos actores pueden confiar en que, si lanzan una red lo bastante amplia, seguramente uno o más objetivos desprevenidos abrirán el correo o harán clic en sus enlaces”.
¿Cómo evade el ransomware la detección o el marcado por parte de las herramientas de seguridad que defienden el perímetro?
SG: “Se usan muchas técnicas para confundir las capas defensivas. Por ejemplo, la descarga e instalación del ransomware puede realizarse mediante código JavaScript o VBA en archivos adjuntos PDF u Office. El código malicioso suele ser único, ofuscado y a veces cifrado, para volver inútiles las tecnologías basadas en huellas digitales y análisis estático de código. Los sitios que alojan los archivos maliciosos también usan técnicas de evasión por encubrimiento (cloaking) para que el contenido malicioso no pueda ser detectado por escáneres de URL y rastreadores web. Las técnicas de encubrimiento van desde el filtrado del encabezado HTTP User-Agent hasta entregar el contenido malicioso solo a direcciones IP ubicadas en un país específico”.
JH: “En esencia, el ransomware es como cualquier malware: debe estar organizado en cargas útiles o capas que puedan ayudarlo a pasar desapercibido ante los mecanismos de seguridad automatizados. A menudo, el malware usa técnicas living-off-the-land para abusar de herramientas y utilidades nativas del sistema operativo de la víctima. Incluso entonces, utiliza técnicas de malware sin archivos para residir únicamente en la memoria y dejar la menor cantidad posible de huellas. Hasta que llegue el momento de que el ransomware 'detone', los actores de amenazas pueden acechar y permanecer sin ser detectados en las redes, esperando el momento indicado”.
¿Qué nuevos desarrollos estamos viendo en el ransomware, el phishing u otros ataques basados en correo electrónico?
JH: “Algunas técnicas ingeniosas que los hackers están usando últimamente consisten en ocultar mejor los enlaces de phishing, o aprovechar una vulnerabilidad diferente en un sitio web legítimo para usarla como parte de su cadena de ataque.
Un gran ejemplo de esto fue la vulnerabilidad de redirección abierta encontrada anteriormente en el sitio web del Departamento de Salud y Servicios Humanos. Aunque el sitio web en sí se sirve con HTTPS seguro y un certificado válido, y termina en un dominio oficial .gov, los malos actores podían aprovechar una vulnerabilidad de redirección de inicio de sesión para enviar a víctimas desprevenidas a un sitio malicioso previamente preparado. E incluso pasando el cursor sobre el enlace, como a todos nos han enseñado a hacer, un usuario inocente podría pensar que va a un sitio web válido y legítimo”.
SG: “En cuanto a la entrega del ransomware, estamos viendo que cada vez se usan más imágenes para instruir a la víctima a deshabilitar ciertas funciones de seguridad, como hacer clic en el botón Habilitar contenido para habilitar macros en Microsoft 365. El objetivo de cualquier cibercriminal es dificultar la detección, ya que necesitamos usar Computer Vision para extraer características visuales relevantes, como el texto y los logotipos de las marcas suplantadas. Computer Vision es lento, costoso y difícil de escalar, y los cibercriminales lo saben”.
En tu opinión, ¿cuáles son las causas más comunes que llevan a ataques de ransomware exitosos?
SG: “Los cibercriminales se apoyan en técnicas de ingeniería social para engañar a sus víctimas. Por ejemplo, los ataques de business email compromise (BEC) suelen hacerse pasar por un ejecutivo de alto nivel de la organización objetivo para engañar a las víctimas. También es muy común que los ataques dirigidos transmitan una sensación de urgencia y exploten el miedo de las personas. Estos correos maliciosos se diseñan para que la víctima tenga una reacción emocional —en lugar de una evaluación racional del correo— y así lograr que actúe, lo que aumenta las probabilidades de éxito.”
JH: “A menudo hablamos de lo que considero las prácticas recomendadas básicas, aburridas y repetitivas de higiene en ciberseguridad. Cosas como ‘usa contraseñas complejas, habilita MFA en todas partes, aplica parches a tus sistemas, no hagas clic en enlaces de correo ni conectes unidades USB’, etc. Entiendo a quienes dicen que ya saben todo esto; todos lo han escuchado antes, y se repite una y otra vez.
La razón por la que la industria de la seguridad sigue insistiendo en estos fundamentos es porque seguimos viendo que el inicio de las cadenas de ataque se basa en estas debilidades triviales. Con demasiada frecuencia, los actores de amenazas obtienen acceso a una red mediante una aplicación desactualizada, credenciales reutilizadas o compartidas, o aprovechando repetidamente las vulnerabilidades humanas (ingeniería social). Los incidentes de ransomware solo requieren un punto de entrada inicial y, lamentablemente, eso es demasiado fácil de lograr porque seguimos pasando por alto lo básico.”
¿Qué consejo le darías a quienes buscan defenderse y mitigar las amenazas basadas en correo electrónico?
SG: “No existe una solución de seguridad 100% infalible. Es importante evaluar a los empleados periódicamente y capacitarlos en consecuencia para que puedan detectar amenazas dirigidas y presentar un informe de ellas. Es particularmente importante enfocarse en los empleados que tienen acceso a activos clave, como cuentas bancarias, datos de recursos humanos y contratos, ya que es más probable que sean el blanco de un ataque. Los empleados deben cumplir un rol activo y constituir la última línea de defensa dentro de la organización.”
JH: “Para las amenazas basadas en correo electrónico, específicamente, siempre debe existir algún tipo de prevención automatizada o inspección de datos. Claro, las soluciones automatizadas no son una solución mágica, pero sientan las bases, y la cantidad de ataques potenciales que se ven con ellas en funcionamiento es muchísimo menor que sin ellas. Los archivos adjuntos de correo deben analizarse y verificarse antes de llegar a la bandeja de entrada del usuario final; los enlaces externos deben analizarse si no provienen de un dominio autorizado; los mensajes que solo contienen una imagen o que no tienen texto alguno deben bloquearse… hay varias acciones que se pueden tomar antes de la entrega.
Si, por alguna razón, un correo malicioso llega a la bandeja de entrada de un usuario final, entonces hay que recurrir a ese débil componente de ‘educación del usuario’. Nuevamente, depender del factor humano es una dependencia débil, pero como mínimo los usuarios finales deben reenviar los correos sospechosos a su departamento de seguridad y nunca interactuar con el correo si tienen alguna duda o vacilación.”
Más información
¿Te interesa aprender más sobre el ciclo de vida del ransomware y el papel que juega el correo electrónico en la cadena de ataque? Mira nuestro webinar bajo demanda, The Ransomware Lifecycle: From Email to Infection, para conocer más perspectivas de los expertos John Hammond y Sébastien Goutal.