

El mundo de TI puede ser un lugar confuso.
Hay muchos sectores y disciplinas distintos, y todos tienen sus propias formas de abordar y resolver problemas. Esto inevitablemente genera confusión, ya que cada empresa o departamento usa la misma terminología con variaciones en su definición según sus propias ideas.
Decidimos que queríamos aportar algo de claridad sobre estas situaciones confusas y adentrarnos en el maravilloso mundo de la ciberseguridad "gestionada".
¿Qué significa gestionada?
Primero, la palabra "gestionada" se explica bastante por sí sola. No estamos aquí para discutir con la RAE.
Pero al observar la palabra "gestionada" en el mundo de la ciberseguridad, hay cierta variación en cómo los proveedores la usan para describir la solución o el servicio que ofrecen. Esto surge mucho con las soluciones de Detección y respuesta para endpoints (EDR).
Cuando hablamos de gestionar un EDR, nos referimos al elemento de interacción humana: alguien que investiga activamente los problemas de seguridad que la solución señala y elabora un informe o respuesta para mitigar la amenaza.
Te daremos ejemplos de lo que hemos visto que significa "gestionada" en nuestro espacio y profundizaremos en lo que significa para nosotros.
Retomando el punto original sobre la confusión, esta realmente proviene de la sopa de siglas que prevalece en nuestro espacio. Exploramos una mirada mucho más amplia de este caos en un blog anterior. Hoy, vamos a tomar un enfoque de profundidad, hablando sobre:
- MSSP: proveedor de servicios de seguridad gestionados
- MDR: detección y respuesta gestionadas
- EDR gestionado de terceros: gestión de la solución EDR de otro proveedor
- EDR gestionado propio: gestión de la solución EDR desarrollada internamente por el proveedor
Cualquiera que vea esta lista y piense que es un poco "corta" tendría razón. Existen muchas más siglas de gestión que hacen referencia a algún nivel de administración; sin embargo, quisimos agregar un poco de especificidad a lo que estamos analizando y enfocarlo más hacia Huntress.
Comenzando con la más general de este grupo, la sigla MSSP (proveedor de servicios de seguridad gestionados) describe a una organización que adopta un enfoque generalista para gestionar tecnologías de seguridad. Un MSSP suele gestionar muchas herramientas de distintos proveedores para su base de clientes. Son responsables de mantener y gestionar estas herramientas y programas de seguridad que abarcan áreas como red, identidad, endpoint y vulnerabilidad. Los MSSP se aseguran de que estas herramientas y programas cumplan con la función técnica para la que fueron diseñados, generalmente enfocándose en la prevención y las alertas como resultados.
Las empresas de MDR (detección y respuesta gestionadas) adoptan un enfoque más específico en cuanto a tu seguridad. El enfoque principal de este tipo de oferta es un equipo de expertos en seguridad que analiza los datos y la telemetría que les proporciona una herramienta o un grupo de herramientas, para dar visibilidad sobre cualquier amenaza de seguridad que ocurra dentro del entorno de un cliente. El énfasis se pone realmente en ayudarte a salir de una mala situación si ocurre una vulneración. El MDR suele depender bastante de la inteligencia artificial (IA) y el aprendizaje automático para optimizar el proceso de los analistas humanos que investigan las amenazas presentadas. Es muy común que las ofertas de MDR se construyan en torno a productos EDR debido a la visibilidad que ofrecen. Sin embargo, es posible brindar una cobertura de seguridad significativa a partir de la visibilidad sobre comportamientos de red o de autenticación de usuarios.
Mencionamos que el EDR es la base de muchas ofertas de MDR, y para cerrar nuestra conversación sobre "gestionado", queremos hablar de los dos tipos diferentes de EDR gestionado que vemos en el mercado. Primero, veamos el EDR gestionado de terceros. Aquí, una empresa asume la "propiedad" de la solución EDR de otro proveedor, ofreciendo ayuda y asesoría donde puede sobre la solución en sí, además de analizar toda la información relacionada con las amenazas que detecta la solución. A partir de ahí, elaboran informes de incidentes y sugerencias sobre cómo remediar cualquier problema grave que se detecte; sin embargo, la desventaja es que no es su propio EDR, por lo que hay un límite en lo que pueden hacer.
¡Aquí entra el EDR gestionado propio! Esta es una de esas situaciones de "lo mejor de ambos mundos". Con el EDR gestionado propio, el producto combina la visibilidad del proveedor del software nativo con el monitoreo de expertos que conocen su software a fondo. Esto garantiza que cada elemento del EDR en sí se cuide y mantenga, y establece un ciclo virtuoso en el que los expertos influyen directamente en las capacidades del software.
Entonces, ¿cuál de estos es Huntress?
Bien, ya hemos planteado el escenario y ahora estamos en un buen lugar para entender qué significa cada una de las siglas comunes.
Entonces, ¿cuál hace Huntress? En el contexto de esta conversación, hacemos el EDR gestionado propio (ofrecemos otras soluciones, pero en este blog nos enfocamos únicamente en nuestra oferta de Managed EDR).
Ahora bien, podríamos detenernos aquí y haber compartido algo de sabiduría por hoy. Sin embargo, no creo que este sea el lugar para parar. Después de todo, nos esforzamos por ser diferentes, y por supuesto no somos los únicos que ofrecen EDR gestionado por ahí, así que cambiemos un poco la pregunta…
¿Cómo entrega Huntress el Managed EDR?
En los términos más simples, el SOC 24/7 de Huntress (centro de operaciones de seguridad) es cómo entregamos Managed EDR.
Nuestro equipo del SOC es la fuente vital de cómo garantizamos que gestionamos el EDR de manera eficaz. Nuestros investigadores de seguridad indagan en amenazas emergentes para entender cómo podríamos detectarlas, mientras nuestros analistas 24/7 filtran el ruido e informan sobre las verdaderas amenazas que surgen para nuestros partners y clientes en todo el mundo.
Como mencionamos antes, la gestión de un EDR frente a un EDR gestionado (de terceros frente a propio) es una diferenciación bastante importante; sin embargo, ambos ofrecerán niveles de detección y respuesta de amenazas dentro de los endpoints de una empresa. Se vuelve más específico y definitivo cuando todo proviene del mismo proveedor, lo que permite una mayor comprensión y visibilidad de los datos.
Y no son solo las diferencias tecnológicas las que definen a Huntress. Muchos MDR envían informes vagos, poco útiles o demasiado complicados después de investigar una alerta, lo que exige más investigación para saber si el MDR envió algo realmente malicioso o algo que solo parecía malicioso pero en realidad era esperado.
Huntress hace las cosas de otra manera.
Nuestros informes son elaborados por los buenos y viejos investigadores humanos de nuestro equipo del SOC, que te dan una comprensión clara de qué sistema(s) se vieron afectados, una explicación directa del fenómeno de seguridad y la amenaza, y luego orientación y recomendaciones sobre los próximos pasos que tienen sentido según el contexto.
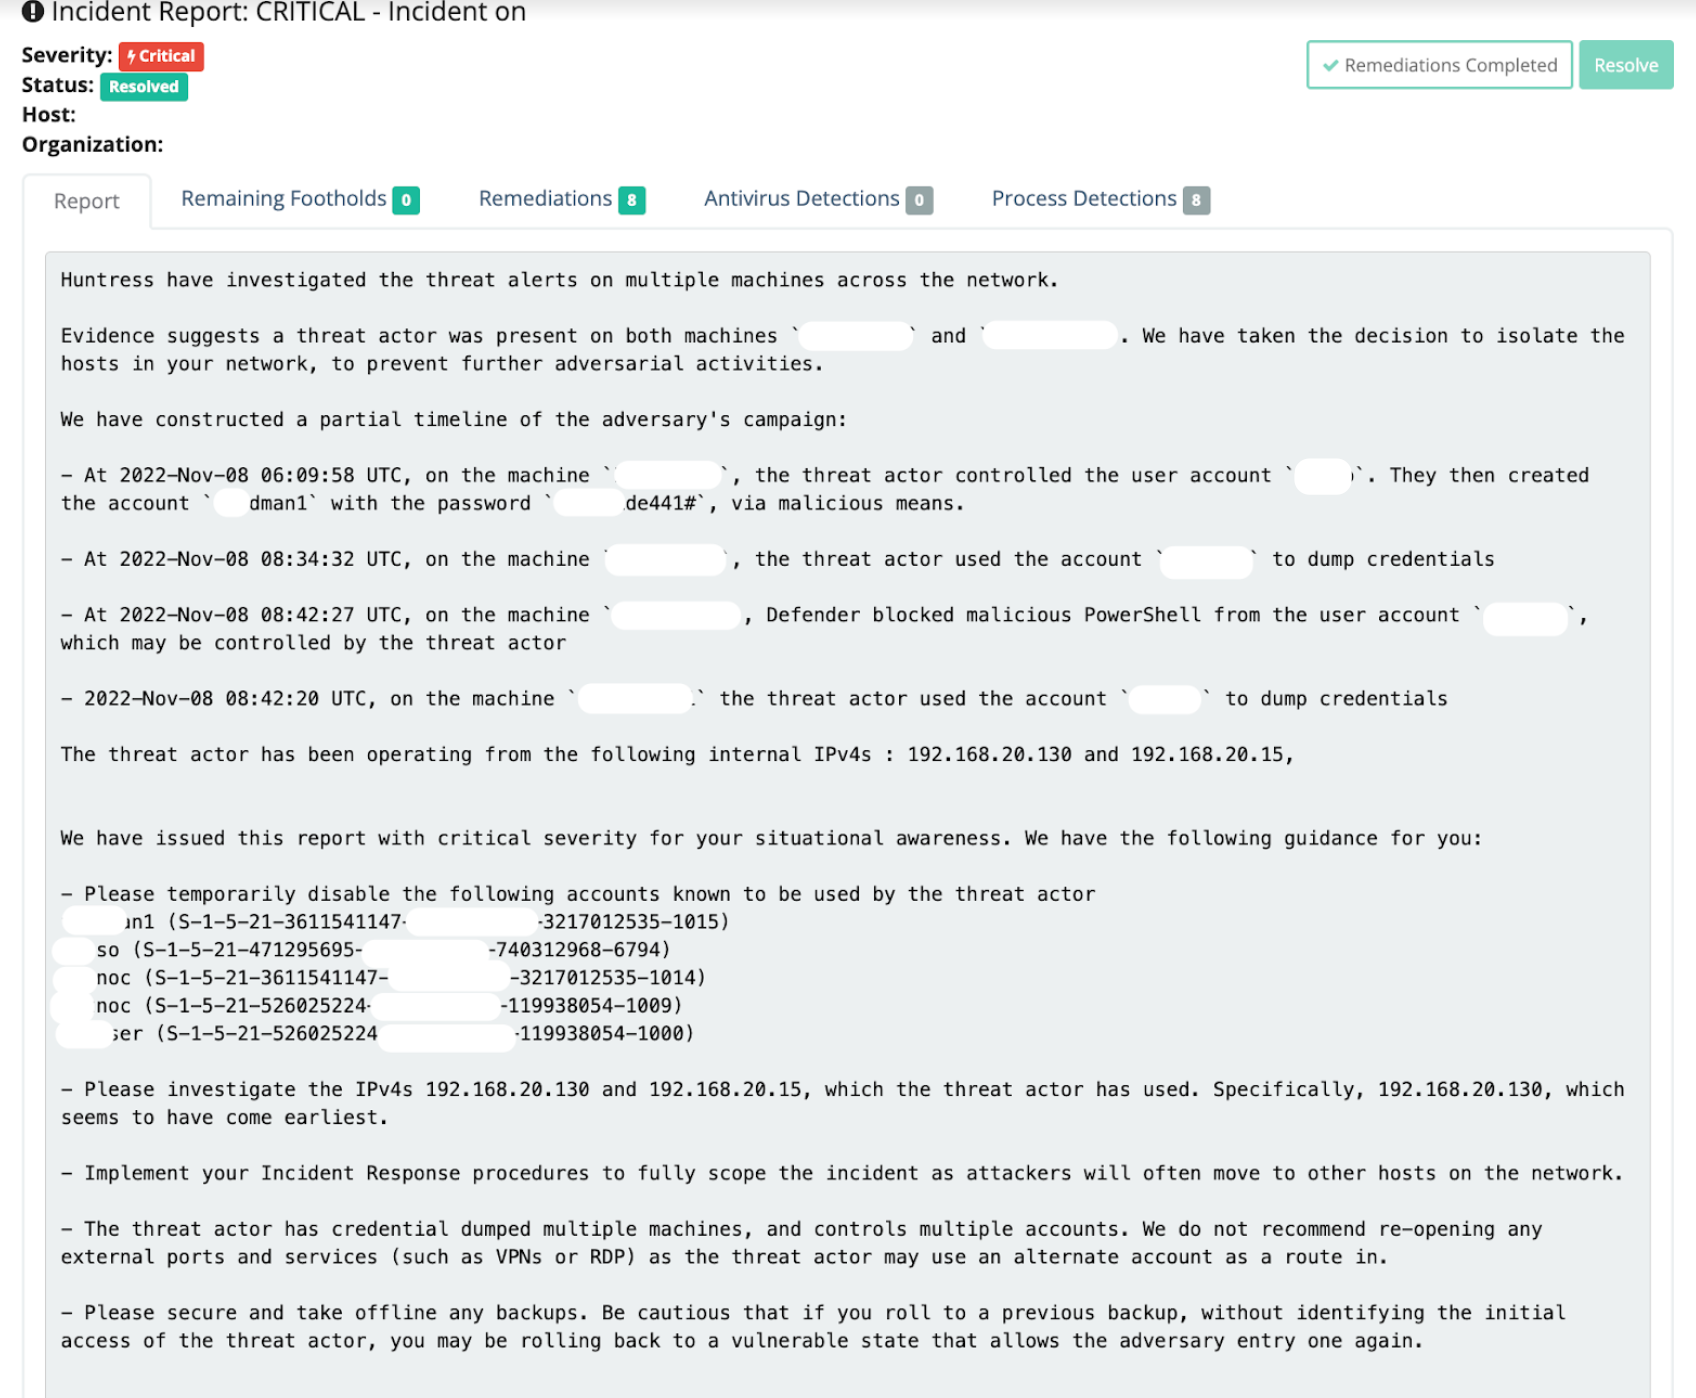
Veamos en detalle los diferenciadores que aporta un informe de Huntress.
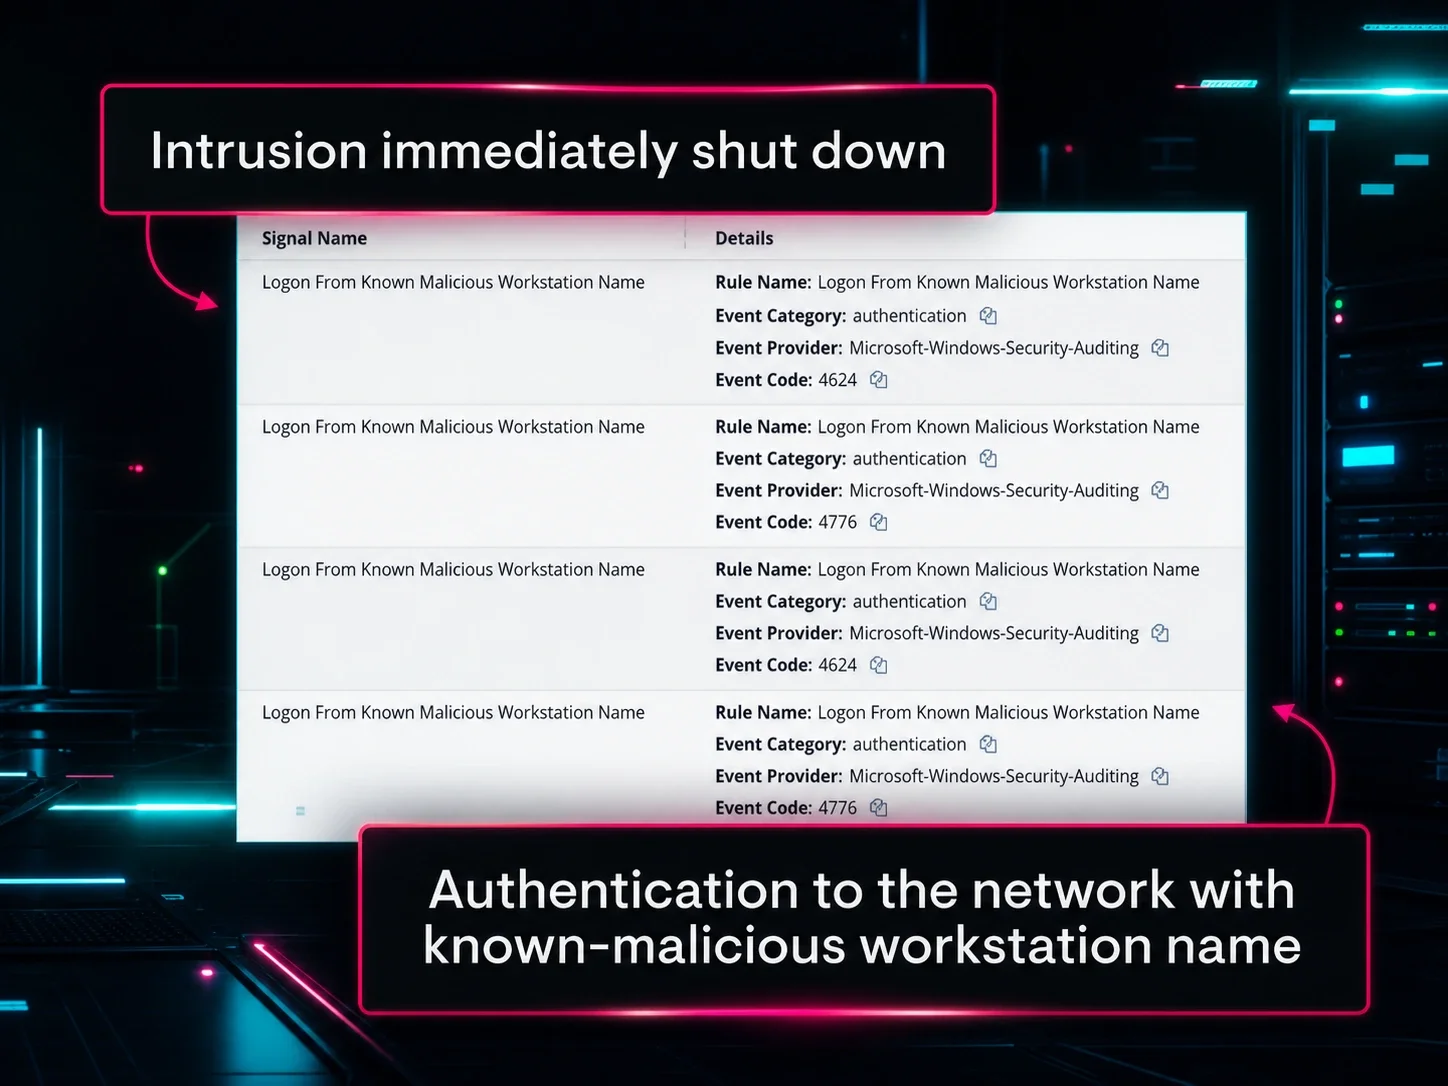
Después de que nuestra lógica de detección cuidadosamente diseñada le marcó actividad sospechosa a nuestro equipo, se hizo una investigación manual para entender cómo surgió esta intrusión. La información recopilada se resumió en el informe de la manera más simple posible. Este enfoque le permite al lector remediar la infección, recuperar los sistemas (cuando sea necesario) y reforzar su red para evitar que vuelva a ocurrir. Y en muchas intrusiones, incluso podemos ofrecer remediaciones automatizadas asistidas con un solo clic, por ejemplo, erradicar una infección persistente de criptominero de tu endpoint.
Y no olvidemos a nuestro equipo de soporte. Cuando las recomendaciones o remediaciones reportadas no funcionan, contamos con nuestro equipo de soporte humano, a solo un chat web de distancia, para ofrecer ayuda, información y recursos para que el (los) endpoint(s) vuelvan a un estado saludable.
Ahora bien, si eso no fuera suficiente, hay otro punto importante a favor de usar humanos en lugar de los Señores de la IA: es muy difícil para la IA distinguir entre algo que realmente necesita intervención humana y algo que es solo “ruido”.
Las alertas e informes automatizados muchas veces solo funcionan diciendo: “Noté esto, se ve mal, aquí hay un volcado de información, alguien debería revisarlo”, o peor aún, un sistema automatizado puede responder de forma indeseable ante evidencia poco sólida; por ejemplo, un sistema automatizado que aísla y desconecta una máquina por error. Depender demasiado de tecnologías “inteligentes” puede aumentar la velocidad de respuesta y reducir el costo humano, pero con demasiada frecuencia esto significa sacrificar precisión y claridad sobre por qué se sugirió o tomó una acción.
Si bien Huntress no pretende ser perfecto, aspiramos a estar lo más cerca posible de la perfección. Desde el desarrollo de nuestra tecnología EDR, hasta las detecciones que se generan, hasta las alertas que se investigan y reportan: los seres humanos de Huntress aprovechan la automatización, pero no dependen de ella.
Usamos el contexto constantemente y refinamos la evidencia para tomar las mejores decisiones al emitir informes y orientación para amenazas verdaderamente positivas, y nunca inundamos a nuestra comunidad con ruido innecesario.
Espera, ¿el resumen está al final?
Perdón, normalmente soy bastante bueno para empezar con un buen resumen (para quien haya esperado demasiado y ahora le dé miedo preguntar qué significa eso; gracias, internet). Sin embargo, con este blog había demasiada información valiosa como para revelarlo todo desde el inicio, así que aquí estamos…
- "Managed" (gestionado) significa cosas distintas según a quién le preguntes
- En nuestra humilde opinión, el EDR gestionado de origen propio (first-party) es lo mejor para nuestros clientes y nuestro segmento de mercado, ya que ofrece el menor costo total de propiedad al combinar personas, procesos y tecnología en sinergia
- Huntress usa tecnología EDR desarrollada internamente y ofrece un enfoque de EDR gestionado de origen propio
- El complemento o la tercerización sigue siendo una buena opción; sin embargo...
- Cuesta extra
- Es potencialmente una empresa distinta (incluso si está bajo la misma empresa matriz) la que investiga el problema, lo que podría convertirse en un juego de culpas si algo sale muy mal
- Los humanos son el gran diferenciador entre lo que hace Huntress y lo que hacen otras empresas
- La IA es solo una parte de la batalla general; deja que la IA acelere las detecciones, pero que no sea quien tome la decisión final
Esperamos que esto aclare parte de la confusión, o al menos que resalte aún más a nuestro increíble equipo del SOC. Si te interesa ver a algunos de los humanos que cazan las amenazas más insidiosas y repugnantes en Huntress, sigue a Matt, Anthony, Cat, Dray, o Matthew.