

El martes 29 de agosto de 2023, la Oficina Federal de Investigaciones de Los Ángeles anunció que ellos y otros socios internacionales interrumpieron la infraestructura del malware Qakbot en una exitosa operación de desmantelamiento.
Antes que nada, esto es ¡¡¡increíble!!!
Esta es una noticia fenomenal y un avance increíble para nuestra industria. Este esfuerzo demuestra la colaboración internacional entre alianzas públicas y privadas, y tiene un impacto enorme, no solo en la cepa del botnet Qakbot, sino también en los grupos de ransomware que lo utilizan.
En su anuncio, el FBI declaró que la Operación "Duck Hunt" logró:
- Proteger a más de 700.000 computadoras de víctimas ya infectadas
- Incautar $8,6 millones USD en criptomoneda
- Desmantelar la infraestructura utilizada por numerosos grupos de ransomware que ganaban más de $60 millones USD en pagos de rescate.
"[Esta] acción representa la mayor interrupción financiera y técnica liderada por Estados Unidos de una infraestructura de botnet utilizada por ciberdelincuentes para cometer ransomware, fraude financiero y otras actividades delictivas habilitadas por medios cibernéticos."
No hace falta decir que esto es una gran victoria para nuestra industria. Compartimos el mismo sentimiento que otros profesionales de la ciberseguridad, investigadores, analistas de malware y cazadores de amenazas al expresar una enorme felicitación a las fuerzas del orden. Este es un día de celebración genuina.
El comunicado público del Departamento de Justicia indica que el esfuerzo colaborativo entre Estados Unidos, Francia, Alemania, los Países Bajos, el Reino Unido, Rumania y Letonia hizo posible esta operación.
Declaran que "el FBI pudo redirigir el tráfico del botnet Qakbot hacia y a través de servidores controlados por el FBI, los cuales a su vez indicaron a las computadoras infectadas [...] que descargaran un archivo [...] que desinstalaría el malware Qakbot". 🔥
Además, el Departamento de Justicia ofrece varios documentos y recursos relacionados con la interrupción de Qakbot, que puedes encontrar aquí. Esto incluye información táctica para las víctimas, así como solicitudes y órdenes judiciales pertinentes.
Malware Qakbot
Normalmente, Qakbot automatiza su método de entrega para lanzar una red amplia e infectar a la mayor cantidad posible de víctimas potenciales. A menudo permanece oculto en el entorno solo para mantener la persistencia, de modo que otro actor de amenazas pueda luego obtener acceso y, en consecuencia, implementar ransomware, minar criptomoneda, interrumpir o desfigurar software, o generar cualquier otro efecto posterior a la explotación.
Debido a que Qakbot frecuentemente permanece inactivo después de su compromiso inicial, sus mecanismos de persistencia suelen pasar desapercibidos, pero tiene la capacidad de registrar pulsaciones de teclas, recolectar credenciales y moverse lateralmente por la red para ampliar aún más su acceso.
Afortunadamente, aquí en Huntress nos hemos enfocado con precisión en las tácticas de persistencia desde que empezamos.
Huntress ha enviado más de 10.000 informes de incidentes relacionados con el malware Qakbot. Hemos visto de primera mano una cantidad atroz de infecciones de Qakbot, propagándose sin control en el espacio de los MSP/SMB, tanto que toda la comunidad de MSP lo notó y trabajamos para abordarlo.
El malware del botnet siguió afectando a nuestros socios hasta principios de este año, cuando trabajamos para desarrollar nuestra propia "vacuna" contra Qakbot.
A finales de noviembre de 2022, empezamos a buscar formas creativas de limitar los efectos de Qakbot. Investigábamos las muestras de malware, hacíamos ingeniería inversa y análisis, y considerábamos distintas técnicas que pudieran prevenir la infección.
Como los actores de amenazas y los cibercriminales necesitan mantenerse sigilosos, quienes crean malware suelen implementar técnicas como la evasión de defensas —trucos para evitar ser detectados por herramientas automatizadas como AV, EDR u otras— y, en particular, la detección de sandbox.
Supongamos que un analista o investigador de seguridad ejecuta malware en un sandbox, un entorno diseñado específicamente para monitorear el comportamiento y analizar qué podría hacer el payload malicioso. El malware, con el fin de pasar inadvertido, determina que se está ejecutando dentro de un sandbox y simplemente detiene su ejecución para que el programa parezca benigno e inocente. Así, el sandbox podría informar que este software es perfectamente seguro.
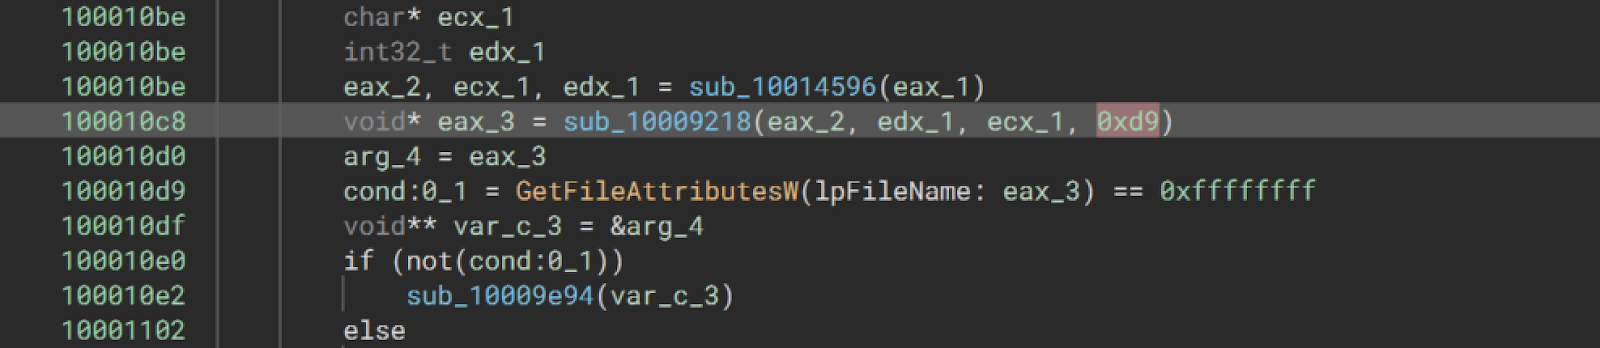
Aquí está lo interesante… Qakbot verificaba si estaba en un sandbox. Si el malware Qakbot encontraba un artefacto único específico del sandbox de Windows Defender, simplemente detenía la ejecución.
Todo el crédito a uno de nuestros mejores ingenieros inversos, Matthew Brennan: Matthew descubrió que, en las primeras etapas de la ejecución, Qakbot buscaba la presencia de un archivo C:\INTERNAL\__EMPTY.
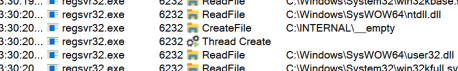
Con eso, teníamos un plan: podíamos distribuir el archivo C:\INTERNAL\__EMPTY a los dispositivos de nuestros socios e inmunizarlos contra cualquier nueva posible infección de Qakbot.
Hicimos un número considerable de pruebas para validar que esto fuera eficaz en múltiples muestras distintas de Qakbot, y, según todo lo que observamos, la verificación de sandbox siempre estaba presente. Implementamos esta vacuna en todos los endpoints de los socios y monitoreamos los eventos de archivos.
Para finales de diciembre de 2022, redujimos la cantidad de nuevos informes de infección por Qakbot a prácticamente cero.
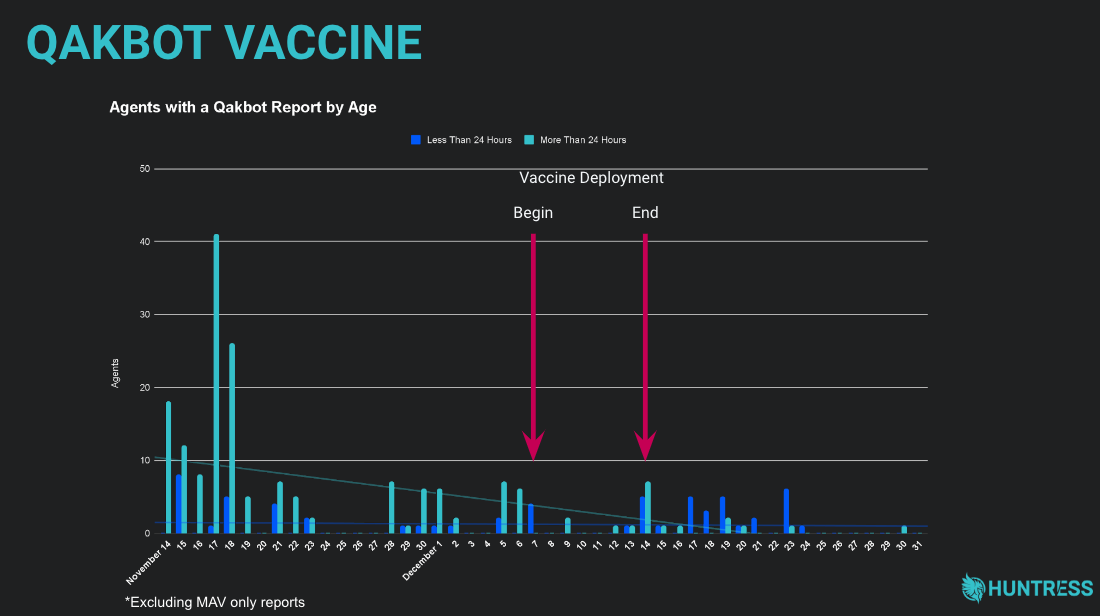
¡Funcionó! Había evidencia clara de que habíamos logrado un impacto, y esta “vacuna” simple pero eficaz realmente estaba marcando una diferencia para la seguridad de nuestros socios.
La vacuna se implementó para todos nuestros clientes durante un período de dos semanas. La Figura 3 anterior ilustra la cantidad de informes de Qakbot enviados antes, durante y después del despliegue de la vacuna. Las barras color verde azulado indican informes de equipos que tenían el agente instalado desde hacía más de 24 horas al momento de generar el informe, y las barras azul oscuro indican informes de equipos donde el agente se había instalado recientemente. Se puede ver una caída clara en los informes de Qakbot a medida que se inicia el despliegue de la vacuna. Hay algunos picos a medida que los equipos infectados vuelven a estar en línea, o se instalan agentes nuevos en equipos. Eventualmente, sin embargo, los informes de Qakbot se volvieron casi inexistentes.
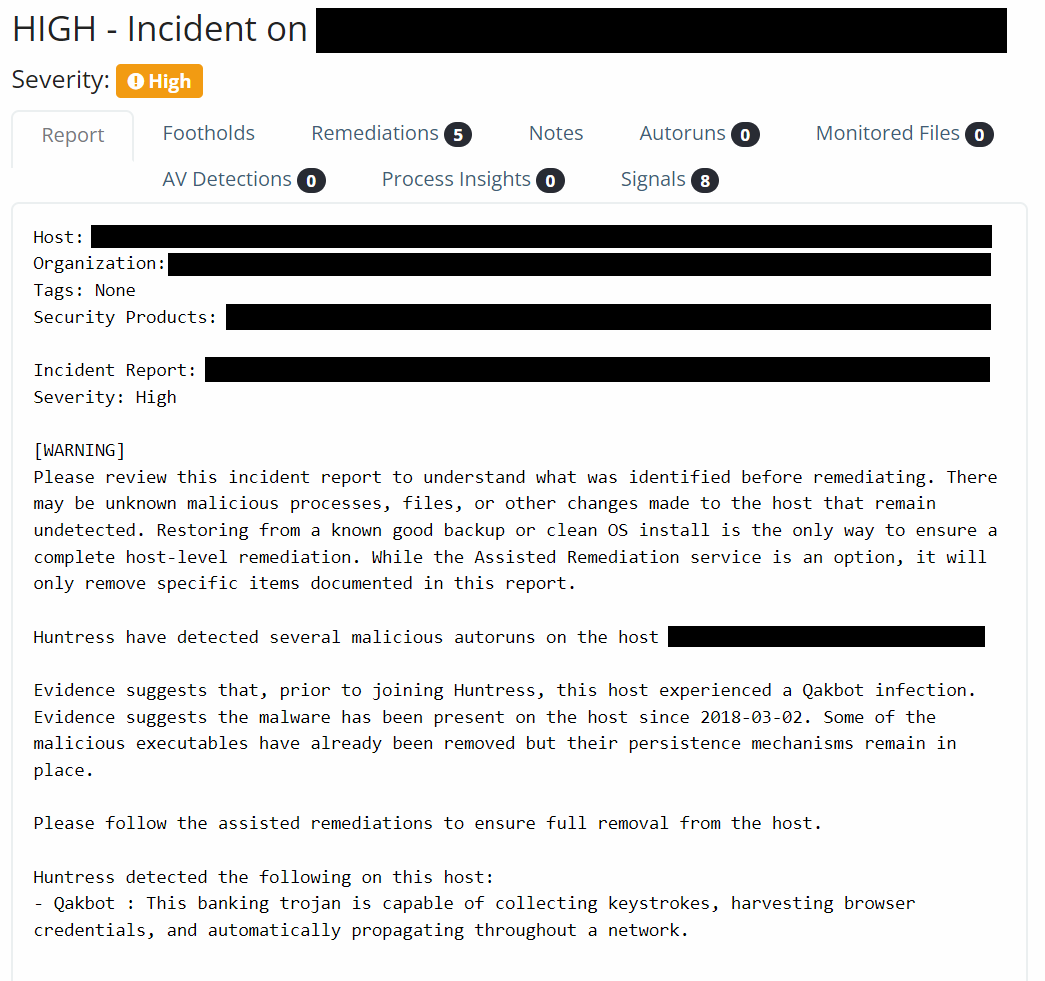
Todavía recibimos y reportamos infecciones remanentes de Qakbot que existían antes de la instalación de Huntress. Si acaso, estos incidentes confirman que Qakbot ha sido notoriamente difícil de detectar, a veces permaneciendo en entornos durante años:
Nuestra idea de la vacuna se convirtió en un punto de discusión interesante para nosotros internamente... porque no podíamos exactamente gritarlo públicamente. No podíamos celebrar en redes sociales ni contar la historia en una entrada de blog porque entonces los actores de amenazas podrían darse cuenta y cambiar sus tácticas.
Piensa como un hacker por un momento: este es un cambio fácil, ¿verdad? Simplemente evita que el malware busque ese artefacto de sandbox, y el frágil mecanismo defensivo se vuelve inútil. Éramos conscientes de eso y optamos por no compartir la información ampliamente.
Sin embargo, numerosos otros análisis de malware ya mencionan explícitamente este archivo C:\INTERNAL\__EMPTY públicamente. Esto no es un secreto.
Obviamente, al contar esta historia ahora, podrías pensar que esta explicación es contraintuitiva. ¿Acaso no estamos quemando la capacidad, mostrando nuestras cartas a los actores de amenazas y simplemente dejándolos adaptarse abiertamente?
Bueno, no lo creemos así. 😎
Defender hacia adelante
Dado que otros proveedores de seguridad ya compartieron este detalle y nosotros incluso publicamos nuestro propio artículo de soporte público sobre este archivo de vacuna, no hemos visto ningún cambio en el malware Qakbot. Ahora, especialmente después del desmantelamiento del FBI, tenemos esperanzas de que así continúe.
Más importante aún, Huntress quiere impulsar el diálogo y la creatividad sobre cómo nuestra industria puede defender hacia adelante. Necesitamos más profesionales de seguridad y proveedores buscando formas de frustrar a nuestros adversarios y llevar la lucha hacia el cibercrimen.
Tras este anuncio del FBI, no se puede decir que la botnet y la cepa de malware Qakbot simplemente se hayan borrado de nuestro mundo y que se hayan ido para siempre; ciertamente, podrían reconstruir su infraestructura y continuar operaciones. La interrupción proactiva del FBI puede hacer mella y obstaculizar su trabajo, pero sabemos que nuestra industria es un juego del gato y el ratón.
Quizás con el tiempo, Qakbot vuelva a estar en acción, pero seguimos cautelosamente optimistas.
Dicho esto, nuestro trabajo pasado palidece en comparación con la increíble iniciativa y el resultado del exitoso desmantelamiento del FBI y sus socios. Ellos compartieron un gran mensaje: es el trabajo que hacemos juntos lo que realmente combate las amenazas actuales.
Esta es otra gran base para la necesidad de nuestra industria de defender hacia adelante y llevar la lucha hacia el cibercrimen a escala global.
• • •
Para los analistas e investigadores interesados, el código del FBI para eliminar el malware Qakbot y desvincular un equipo de la botnet está disponible aquí en VirusTotal.
Un agradecimiento especial a Matthew Brennan, Sharon Martin, Rob Noeth, Myles Keough, Kris Litman y John Goedert por sus contribuciones a la creación y el despliegue original de nuestra vacuna Qakbot.