

Tener un programa antivirus es como tener una cerradura en la puerta principal: es un paso básico y la base de tu postura de seguridad en general. Sin embargo, son solo el comienzo. El panorama de amenazas en rápida evolución de las ciberamenazas exige un enfoque proactivo y de múltiples capas para proteger los activos y datos críticos.
Si bien las soluciones antivirus tradicionales e independientes juegan un papel crucial en la detección de malware conocido, sus limitaciones para detectar amenazas sofisticadas y evasivas requieren un refuerzo adicional.
Fundamentos de la protección: antivirus tradicional
Los primeros virus informáticos de la década de 1980 eran muy predecibles. Aprovechaban la forma en que se ejecutaban los programas y se insertaban en medio del proceso, secuestrando una instrucción del programa y obligándolo a ejecutar su propio código en su lugar. Ningún otro programa funcionaba como los virus de esa época, y los primeros antivirus de finales de los años 80 aprovecharon esa metodología única, identificando fácilmente todo lo que seguía ese proceso.
Irónicamente, los primeros antivirus eran de naturaleza heurística, o conductual. Sin embargo, a medida que el software se volvió más complejo, esto se volvió menos sostenible para la tecnología de la época.
Lo que siguió fue el software antivirus basado en firmas. Cuando un equipo de seguridad descubría un nuevo tipo de malware, capturaba sus huellas únicas y las guardaba en una base de datos. A menudo, esto tomaba la forma de un hash, aunque también existen otros tipos de indicadores. La programación todavía era un campo especializado que requería habilidad y paciencia, lo que significaba que incluso los programas maliciosos no cambiaban mucho esas huellas con el tiempo, a menos que se hiciera un esfuerzo mayor. Sin embargo, así como la tecnología ha evolucionado, también lo ha hecho el malware.
La evolución del malware
Hoy en día, el malware puede cambiar su apariencia en tiempo real haciendo pequeños cambios en su código. Esto puede ocurrir incluso sin ninguna interacción de los actores maliciosos. Además, el malware puede llegar a ser lo suficientemente inteligente como para probar cosas y ver si funcionan, y adaptarse cuando no es así, todo sobre la marcha.
Un ejemplo de esto es el malware polimórfico. Se trata de malware diseñado para verse diferente cada vez que se ejecuta, pero que sigue produciendo el mismo resultado (como se muestra en la Figura 1). Un ejemplo abstracto de esto se puede ver fácilmente en las matemáticas. Por ejemplo, 4-2 y 1+1 te dan el mismo resultado, pero la ecuación se ve diferente desde afuera.
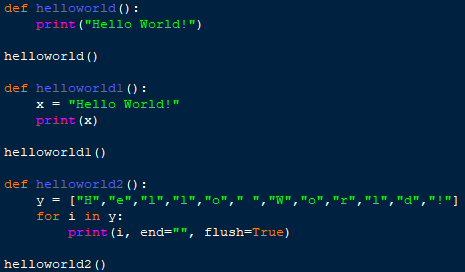
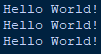
Figura 1: Un ejemplo de cómo diferentes funciones producen el mismo resultado en Python
Debido a esta capacidad de adaptación, las detecciones basadas en firmas solo llegan hasta cierto punto. Esto no quiere decir que no debas tenerlas; sin duda son un buen elemento disuasorio y una barrera sólida para tu protección. Sin embargo, existen formas de sortear las barreras. Se puede saltar por encima, cavar un túnel por debajo o incluso buscar una puerta abierta. Lo mismo ocurre con el malware.
Depender únicamente del AV deja puntos de entrada potenciales sin proteger. Así como es importante tener más funciones de seguridad que una simple cerca alrededor de algo que quieres proteger (cerraduras, vigilancia, perros, etc.), es importante tener las mismas consideraciones cuando se trata de activos digitales. Aquí es donde entra en juego la Detección y respuesta para endpoints (EDR).
Antivirus + EDR
En lugar de depender únicamente de patrones predeterminados, EDR se enfoca en el comportamiento. Piénsalo como una cámara de seguridad que monitorea lo que pasa en tu casa en todo momento. EDR está ajustado para detectar actividades y patrones anómalos que podrían indicar una intención maliciosa. Este análisis conductual en tiempo real cambia las reglas del juego, ya que ayuda a detectar amenazas que pueden pasar por alto los métodos tradicionales basados en firmas.
Juntos, AV y EDR forman un equipo formidable. Sin embargo, el verdadero poder proviene de contar con un equipo de expertos que monitorea constantemente tus grabaciones de seguridad y puede intervenir cuando sea necesario.
La diferencia Huntress
La batalla no es solo contra el malware, también lo es contra el tiempo y la capacidad disponible. Los equipos de seguridad a menudo están al límite, lidiando con restricciones de tiempo y recursos, además de la abrumadora tarea de monitorear endpoints y analizar alertas. Esto por sí solo puede llevar a los equipos al límite; por eso Huntress está diseñado para resolver este problema.
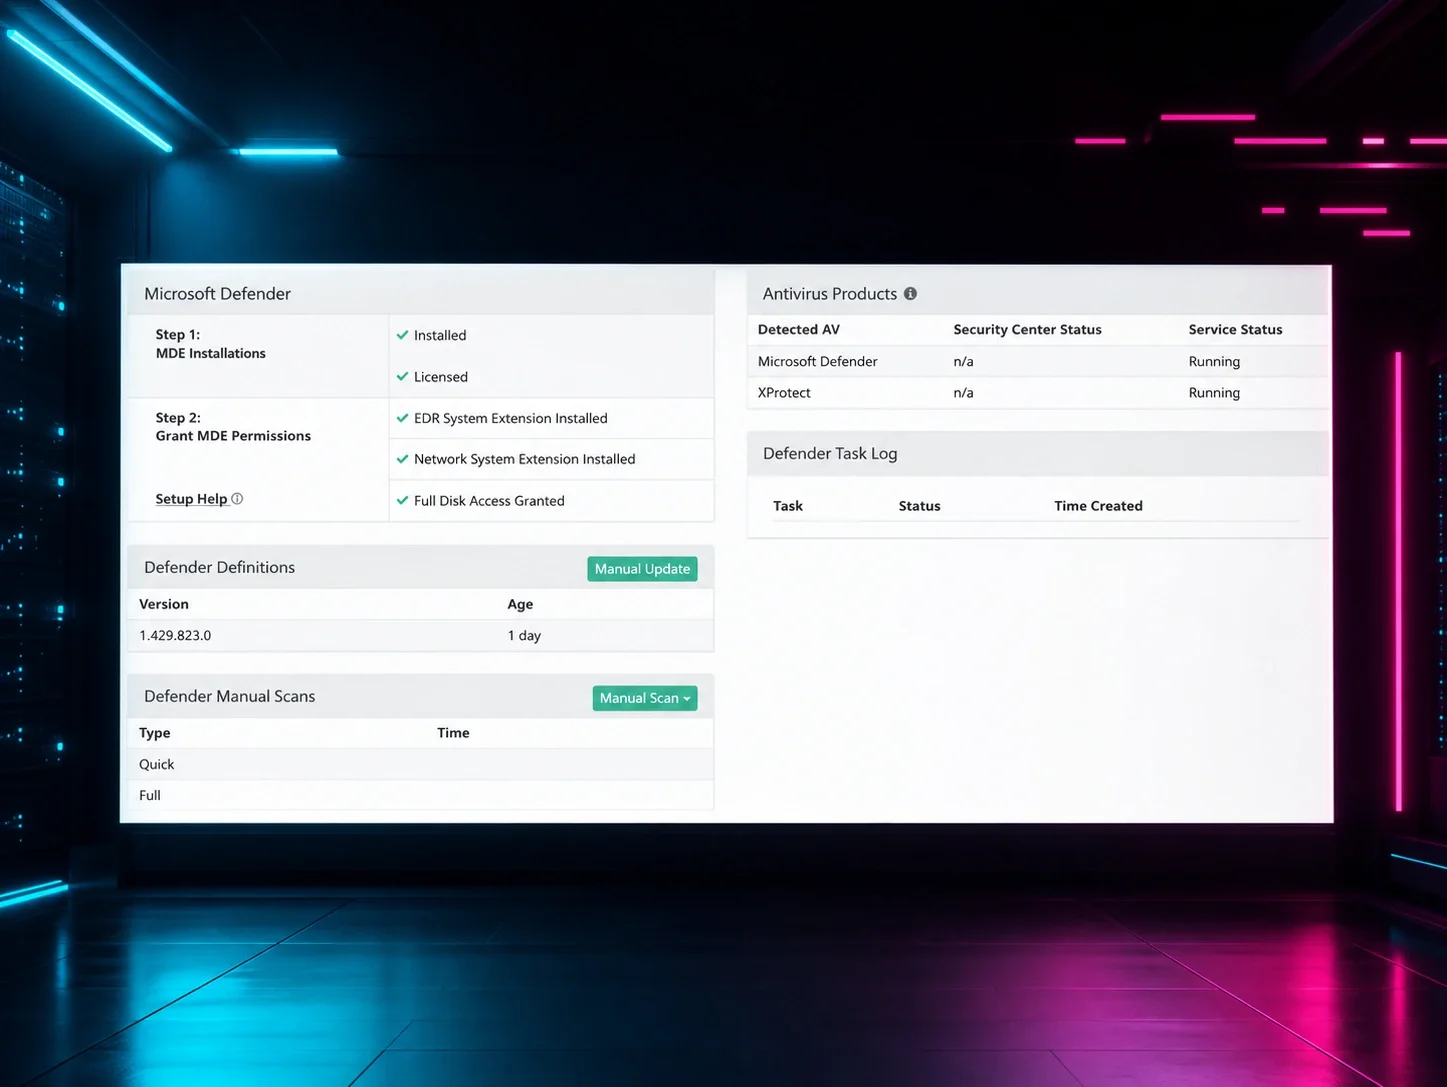
En Huntress, contamos con un equipo del SOC disponible las 24 horas, los 7 días de la semana, que puede revisar, analizar e investigar actividad sospechosa, básicamente manteniendo la vista en todas esas cámaras de seguridad por ti. Y vamos más allá de la simple vigilancia. Con Huntress Managed Antivirus, nos integramos con Microsoft Defender, un antivirus integrado que ya viene incluido en tu licencia de Windows.
Esta integración mejora la eficacia de ambas soluciones, lo que permite que el SOC de Huntress tome el control de la investigación y respuesta de incidentes cuando Defender genera una alerta. Nuestros analistas tienen un profundo conocimiento de las tácticas, técnicas y procedimientos (TTPs) de los ciberataques, lo que les permite realizar investigaciones exhaustivas para diferenciar amenazas reales de falsos positivos. En caso de confirmarse una amenaza, nuestro equipo de expertos diseña medidas de respuesta específicas para aislar rápidamente los endpoints afectados, contener la amenaza y proporcionar procedimientos de remediación (que en la mayoría de los casos se pueden automatizar para ahorrarle tiempo valioso al usuario).
Ahora veamos este poder combinado con una solución de EDR administrado. Managed EDR, junto con un análisis experto de amenazas, ofrece a las empresas una defensa de ciberseguridad avanzada que supera las capacidades del software antivirus independiente. Huntress Managed EDR es la forma en que puedes aprovechar los beneficios de estos conocimientos avanzados sin dejar de poder administrar y aprovechar un antivirus integrado.
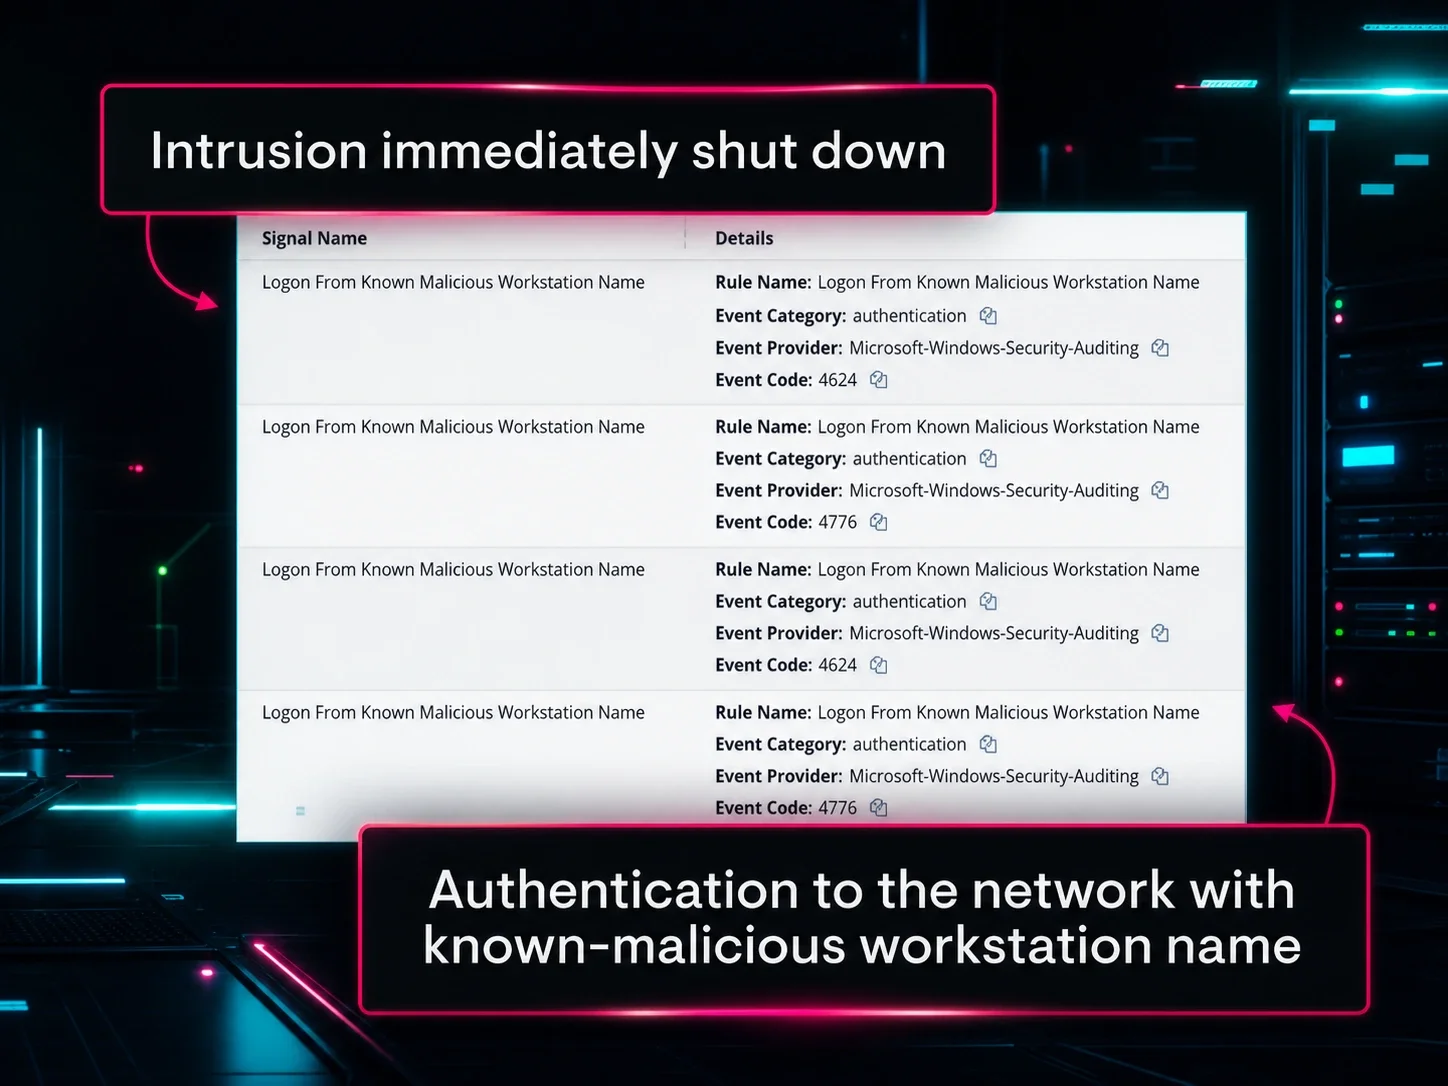
Huntress Managed EDR utiliza varias técnicas de detección para identificar anomalías en el comportamiento de los endpoints. A diferencia de las herramientas antivirus convencionales, que dependen únicamente de la detección basada en firmas, las soluciones EDR se destacan por detectar exploits más recientes y malware polimórfico, ya que analizan actividades anómalas más allá de los indicadores conocidos. Los analistas de amenazas expertos cumplen un papel fundamental al ajustar estos mecanismos de detección y revisar continuamente la información más reciente para anticiparse a las amenazas emergentes.
Además, nuestro Managed EDR le da a nuestro SOC visibilidad integral de las actividades de los endpoints a través de datos de telemetría detallados. Estos datos abarcan la ejecución de procesos, los cambios en el registro y la información de detección de antivirus (cuando se combina con Microsoft Defender). Con esta información detallada, nuestro equipo del SOC obtiene una visión más clara de la superficie de ataque, lo que le permite identificar amenazas, persistencia e intentos de escalada de privilegios. Este nivel de visibilidad mejora la comprensión del panorama de amenazas y facilita una respuesta más rápida y precisa.
Además, Huntress emplea la caza de amenazas proactiva para detectar amenazas sigilosas o persistentes que evaden los mecanismos de detección basados en firmas. Los analistas del SOC examinan a fondo los datos de los endpoints, buscando activamente indicadores de compromiso (IOC) y patrones inusuales que puedan señalar amenazas avanzadas. Este enfoque proactivo le permite a nuestros equipos de seguridad identificar y neutralizar posibles amenazas antes de que causen daños significativos.
En el panorama actual de ciberseguridad, complejo y en constante cambio, depender únicamente de soluciones antivirus tradicionales deja a las organizaciones vulnerables ante ataques sofisticados. Huntress Managed EDR, respaldado por un equipo experto de analistas de amenazas, ofrece una defensa de ciberseguridad robusta y dinámica que identifica, investiga y mitiga posibles amenazas de forma proactiva.
La combinación de detección de amenazas avanzada, visibilidad profunda de los endpoints, caza de amenazas proactiva y la integración con una solución antivirus existente hace de Huntress un componente fundamental en las arquitecturas modernas de ciberseguridad.