


Prólogo
A menudo se desea la paridad de funciones de un proveedor de tecnología de ciberseguridad, pero no es fácil de lograr. Buscar la paridad entre plataformas debe hacerse para lograr resultados comunes y consistentes para los clientes (es decir, no solo con fines de marketing).
Como proveedor de tecnología que ofrece múltiples productos en varios sistemas operativos (SO) y plataformas, Huntress busca continuamente maneras de mejorar la experiencia del cliente, permitiendo experiencias sin interrupciones. Nuestro producto de Detección y respuesta para endpoints (EDR) administrada es compatible con Windows, macOS y Linux. Buscar la paridad, aunque tiene mucho sentido, puede ser un desafío nada trivial. En este blog, los investigadores principales de productos EDR de Huntress explican dónde la paridad tuvo más sentido y, al contrario, dónde no, y por qué.
Huntress tiene una década de existencia, y por eso, los sistemas operativos que admitimos han madurado a ritmos distintos. Managed EDR para Windows existe desde hace casi cinco años, el EDR para macOS desde hace un año, y el EDR para Linux desde hace solo unos meses. Como resultado, priorizar las solicitudes de funciones en todos los frentes se vuelve infinitamente más difícil.
Abordaremos algunas funciones de paridad muy solicitadas y mostraremos por qué decidimos tomar un rumbo un poco diferente.
Cómo Huntress recopila la telemetría de los endpoints
Queremos tomarnos un momento para hablar de cómo Huntress aborda la recopilación de telemetría. Lo abordamos de manera distinta a otros productos EDR de la industria. Como no corremos detrás del mecanismo de telemetría "más nuevo", este debe estar respaldado por actividad del mundo real para justificar su recopilación. Internamente, llamamos a esto el modelo del "queso suizo".
Intentamos aplicar un enfoque por capas a la recopilación y las capacidades, lo que nos permite ser eficaces sin implementar un agente que consuma muchos recursos. También puedes pensarlo según el principio de Pareto, donde buscamos extraer el 80% del valor a partir del 20% de los datos posibles, es decir, obtener el mayor valor de la menor cantidad de telemetría. Veamos cómo abordamos esto para cada producto.
Windows
Como se mencionó antes, el EDR de Windows de Huntress existe desde hace unos cinco años. Esto significa que, con el tiempo, hemos tenido que evolucionar la forma en que recopilamos telemetría para identificar comportamiento malicioso. Por suerte, en Windows no faltan maneras de recopilar telemetría, algo con lo que nuestras contrapartes en macOS y Linux lidian constantemente. Para lograr una recopilación de telemetría eficaz, aprovechamos los siguientes enfoques:
Recopilación en tiempo real
Huntress aprovecha la recopilación en tiempo real para sus capacidades de detección y prevención. Las fuentes de eventos para la recopilación en tiempo real pueden venir en varias formas, incluyendo callbacks del kernel, Event Tracing for Windows (ETW), function hooking, y el acceso al registro de eventos.
Aquí en Huntress aprovechamos mucho los callbacks del kernel. Los callbacks del kernel dan información profunda sobre la actividad de los objetos: procesos, hilos, registro, archivos, etc. Esto nos permite recopilar telemetría relacionada con esos objetos y realizar un análisis de inspección profunda de ellos, además de detener actividad sospechosa (una función que llegará pronto).
Reconocemos que, para obtener un buen resumen de recopilación de actividad, no podemos usar solo callbacks del kernel. Para ayudar con esto, hemos invertido en acceder a otras fuentes de eventos mediante el registro de eventos. Esto nos permite recopilar otros registros, generar resúmenes de comportamiento en el agente, y enviar otros registros útiles que darían al SOC información adicional sobre las actividades realizadas en la máquina. Seguimos creciendo en nuestra recopilación en tiempo real y hemos invertido tiempo investigando y descubriendo otros mecanismos, como ETW, que serían útiles para futuras capacidades de recopilación.
Punto en el tiempo
La primera capacidad con la que Huntress Managed EDR salió al mercado fue nuestro AutoRuns. Esta capacidad nos permite realizar un mecanismo de recopilación puntual (encuesta) con un temporizador para obtener información sobre acciones específicas: tareas programadas, servicios, etc. Esto también le permite a nuestro SOC realizar encuestas bajo demanda para mejorar las detecciones e información sobre actividad sospechosa.
Ambas tecnologías combinadas le permiten a Huntress recopilar lo que nos importa sin recopilar mucho ruido. Hacemos esto para asegurarnos de no implementar un agente pesado en las máquinas del cliente, lo que les permite implementarnos solos, o también junto a otras herramientas antivirus.
macOS
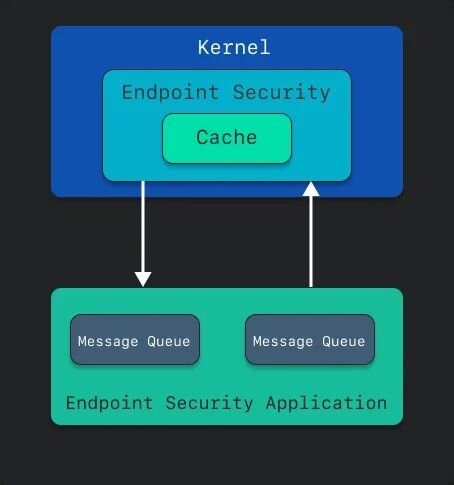
En macOS, para acceder al comportamiento de procesos de bajo nivel, usar la Endpoint Security API de Apple es la única opción, especialmente el enfoque recomendado por Apple. Para lograr esto, Huntress—y el software de seguridad en general—necesita construir una extensión del sistema. Esta extensión del sistema, a la que se le debe otorgar un permiso especial de Apple, le permite a tu software de seguridad escuchar ciertos eventos que la API de Apple expone, y a su vez, actuar sobre esos eventos. Más específicamente, Endpoint Security le da a los proveedores de seguridad dos opciones principales: un modo de auditoría que Apple llama "notify", y un modo de bloqueo, llamado "auth".
Figura 1: Cómo interactúa el kernel con una aplicación de seguridad que aprovecha Endpoint Security
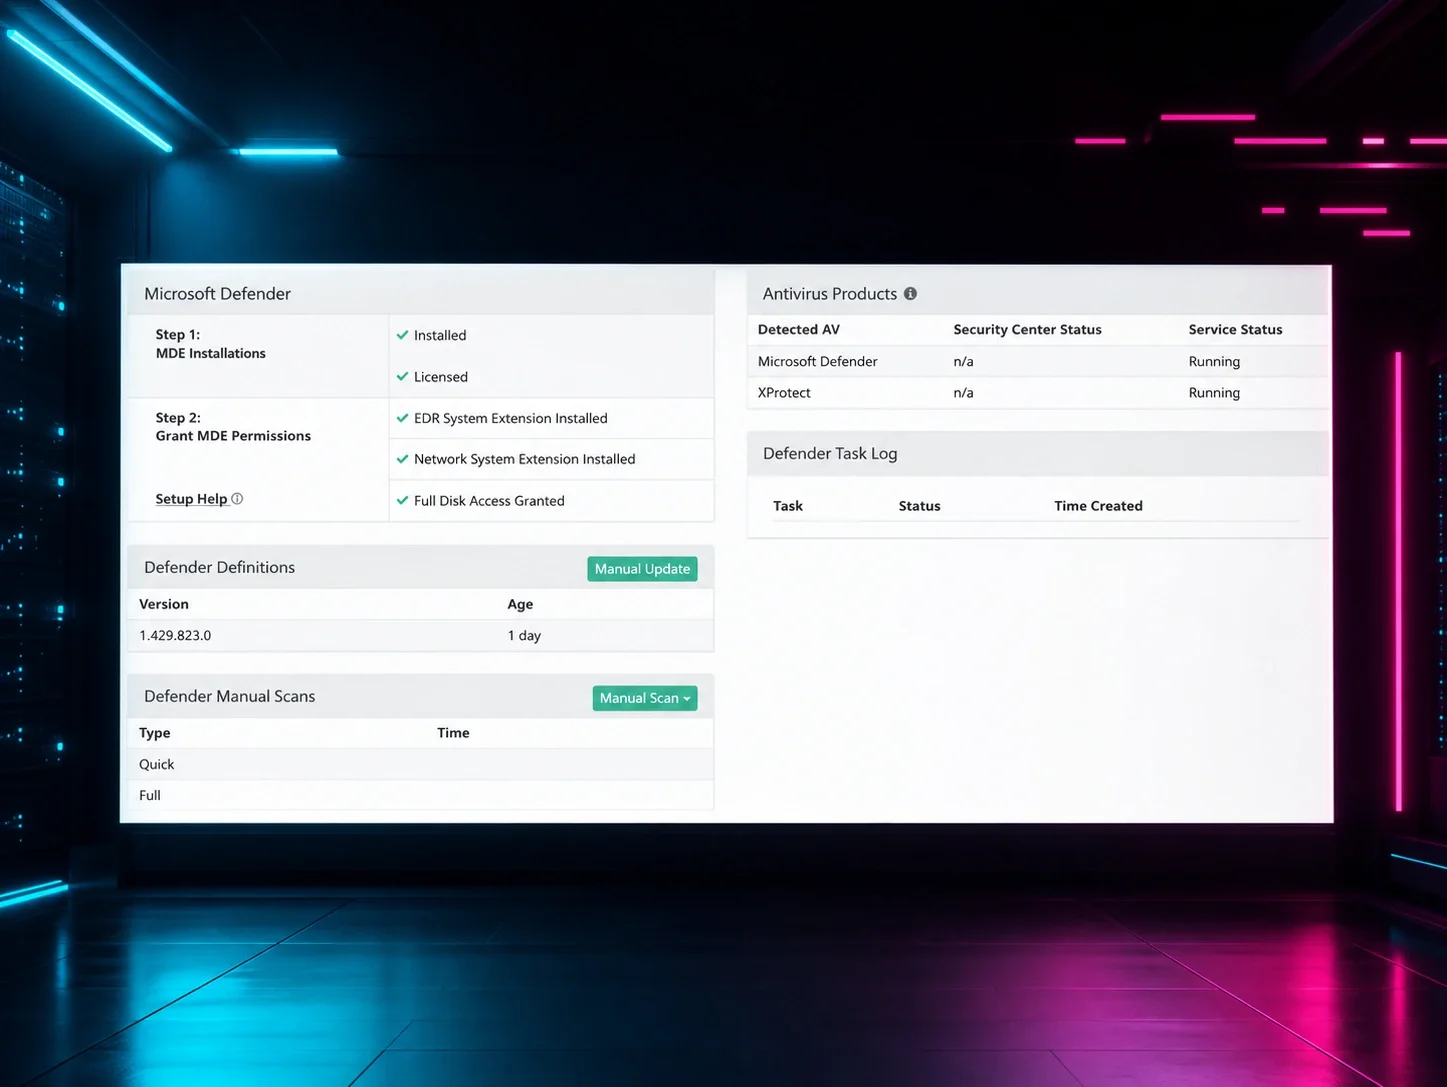
Hay una GRAN advertencia aquí. En un intento de valorar la privacidad del usuario final, Apple ha puesto en marcha múltiples barreras para proteger los datos sensibles de los usuarios. Implementaron un marco llamado Transparencia, Consentimiento y Control, diseñado precisamente para eso. Sin embargo, lo que eso hizo fue dificultar bastante la facilidad de implementación de software en dispositivos Mac. Ahora se les exige a los administradores incorporar software de gestión de dispositivos móviles (MDM), o, de lo contrario, aprobar manualmente las extensiones del sistema, otorgar acceso total al disco, y pasar por los instaladores.
Pero recopilar datos de procesos—una vez que la extensión del sistema está aprobada y los permisos otorgados—es bastante trivial. Huntress recopila telemetría cada vez que se ejecuta un proceso, junto con una gran cantidad de datos asociados. Algunos de los matices aquí respecto a las otras plataformas incluyen información de firma de código, como los Developer IDs, que puede dar visibilidad sobre malware que intenta hacerse pasar por software legítimo.
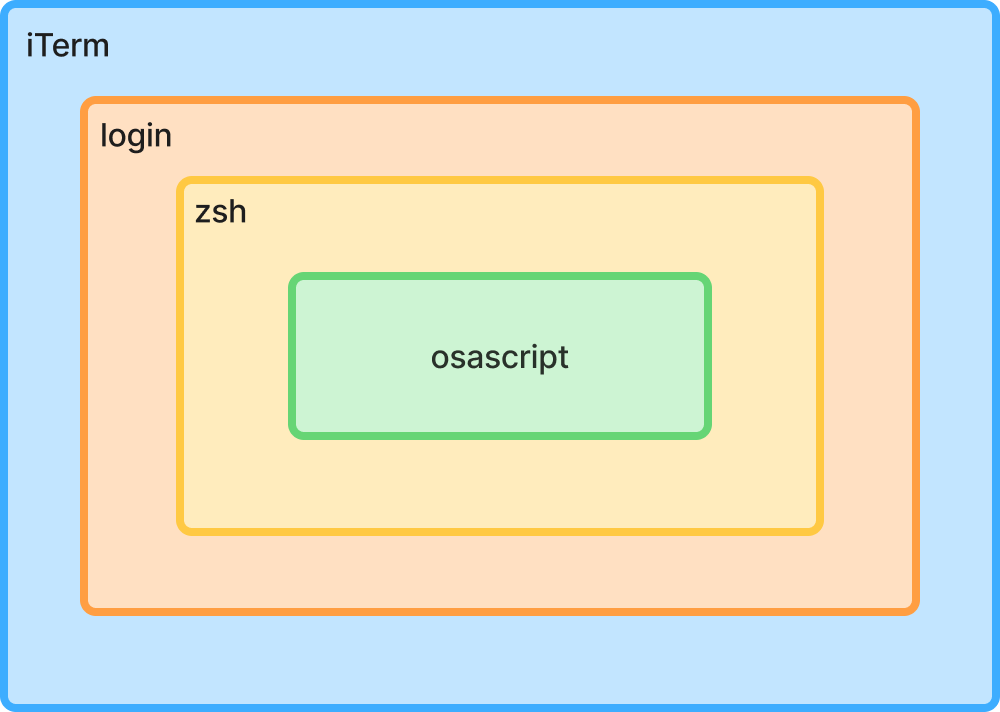
La visibilidad sobre estos procesos y los datos enriquecidos posteriores nos permite rastrear comportamientos maliciosos (o sospechosos) de malware. Podría darnos información sobre si un script se está ejecutando en el contexto de una sesión de login de Terminal (es decir, con intervención manual directa), o si se está generando desde otro lugar.
Cuando combinamos esto con nuestros elementos de persistencia—LaunchDaemons o LaunchAgents con mayor frecuencia—(o "AutoRuns", como dirían en Windows), tenemos una visibilidad mucho más profunda del endpoint y de la actividad sospechosa.
Linux
El nuevo integrante en el ámbito de Huntress Managed EDR, Linux aporta visibilidad y detección de actividad maliciosa y sospechosa de formas que solo son posibles con software de código abierto. En Linux, nos basamos principalmente en eBPF (extended Berkeley Packet Filter), que acelera la recopilación de telemetría de procesos.
Si bien el antiguo BPF se diseñó originalmente para el filtrado de paquetes de red dentro del kernel, eBPF permite numerosos hooks dentro del kernel de Linux en un contexto privilegiado y de alto rendimiento. Estos hooks le dan al agente EDR de Linux una visibilidad inigualable sobre la creación de procesos en el espacio de usuario, el linaje de procesos y el contexto de cómo se ejecuta un proceso en Linux. Al aplicar hooking solo a lo que nos interesa, podemos enfocarnos con precisión en las tácticas, técnicas y procedimientos relevantes. Esto filtra el ruido mientras se buscan tácticas sospechosas.
Aunque eBPF es la base para recopilar y filtrar información de procesos en Linux EDR, el viejo dicho de Unix/Linux de que “todo es un archivo” también cumple un papel en el agente EDR de Linux. En comparación con macOS o Windows, el agente de Linux puede usar la actividad de archivos como indicador para detectar puntos de apoyo persistentes mientras se crean, alertando al SOC para detenerlos a tiempo.
Logrando paridad
Ahora que cubrimos las tres plataformas, esperamos que puedas ver cómo Huntress aborda el tema de la paridad. En todos los ecosistemas, elegimos recopilar datos en tiempo real generados por los procesos en ejecución, agregamos los elementos que persisten (AutoRuns en Windows, mecanismos de persistencia como BTM en macOS y tareas persistentes como cron jobs en Linux, por nombrar solo algunos) y así logramos una visión integral del endpoint y sus actividades. Uno de los mayores beneficios es contar con un backend unificado donde los analistas del SOC y el equipo de ingeniería de detección simplemente necesitan cambiar de contexto entre sistemas operativos, en lugar de manejar conjuntos de datos completamente separados y dispares. Los datos y las claves se mantienen iguales.
Capacidades de Huntress
Queremos que nuestros clientes se sientan protegidos por igual (en la medida de lo posible), ya sea que usen macOS, Linux o Windows. Un buen ejemplo de esto es nuestra capacidad de Ransomware Canaries.
Ransomware y canaries
Una de las preguntas más frecuentes que vemos sobre la paridad gira en torno al ransomware y cómo Huntress protege contra él. Analicemos esto en detalle.
Windows
El ransomware es una de las mayores amenazas que enfrentan las organizaciones. Las variantes de ransomware en Windows han evolucionado enormemente, por ejemplo, aprovechando SMB para realizar ransomware remoto (lo que dificulta la detección). Un buen ejemplo de esto son las variantes de Akira. Abusan significativamente de SMB para distribuir ransomware, algo que hemos monitoreado durante los últimos años.
Abordar el problema del ransomware es difícil por muchas razones: es complicado determinar si el cifrado de un archivo es legítimo o no, si se está realizando un cifrado y cuál es el origen de ese cifrado (especialmente con el aumento del ransomware remoto). Por eso Huntress ha invertido, y continúa invirtiendo, una cantidad significativa de recursos para resolver estos problemas. ¡Mantente atento a nuevas capacidades de ransomware en 2026!
Pero una tecnología que hemos usado, y que ha sido un pilar para detectar ransomware, son nuestros canaries. Como se mencionó antes, saber si una operación de archivo es legítima puede ser difícil, pero con nuestros canaries podemos monitorear esas operaciones de cerca y realizar una inspección profunda de ellas. Hacer esto de la manera tradicional en Windows es increíblemente difícil. Se podría establecer una línea base de un entorno para operaciones de archivo comunes de usuarios, aplicaciones (como RMM) y tareas administrativas. Pero en Huntress, no podemos establecer una línea base para un solo entorno. Necesitábamos una solución que cerrara esta brecha, y nuestros Ransomware Canaries son ese puente que nos permite entender qué aplicaciones están manipulando archivos aleatorios y por qué.
Huntress despliega múltiples archivos canary en un equipo, y detectamos cuándo se realizan ciertas operaciones sobre esos canaries. Solo en 2025, hemos tenido más de 260 alertas relacionadas con nuestros ransomware canaries que confirmaron comportamiento de ransomware.
Al tener nuestros canaries en disco, también podemos controlar mucho más. Más allá del registro avanzado de nuestro driver, también podemos aumentar la seguridad de esos canaries para permitir o denegar la capacidad de modificarlos o eliminarlos. En Huntress, creemos en la evolución de la tecnología, razón por la cual nuestra capacidad de Ransomware Canaries pasó por una renovación durante el último año, lo que nos permite obtener información aún más profunda sobre estas acciones de archivos, lo que ha generado menos falsos positivos y una identificación mejorada del ransomware. Esta capacidad ha impulsado esfuerzos de investigación para prevenir ciertas variantes de ransomware, una capacidad que esperamos lanzar a principios de 2026.
macOS
Con la prevalencia del ransomware en Windows, parece que sería una amenaza importante y creciente en macOS. Sin embargo, realmente no ha visto un aumento significativo. EvilQuest fue una de las principales cepas de ransomware conocidas por atacar macOS, pero las cifras han estado completamente infladas. Si revisaras VirusTotal, parecería que surgen nuevas cepas de EvilQuest (también llamado ThiefQuest) casi a diario. Sin embargo, la nueva versión de este ransomware activó un bucle en el sandbox de VirusTotal, lo que provocó que VirusTotal reflejara bastante más de medio millón de muestras. Esto genera reportes falsos de las cifras del panorama de amenazas en toda la industria.
En 2023, Objective-See publicó un blog que describía una variante emergente de ransomware Lockbit dirigida a macOS; sin embargo, según Patrick Wardle de Objective-See, “vale la pena señalar que esta muestra está lejos de estar lista para un uso real. Desde la falta de una firma de código válida hasta su desconocimiento de TCC y otras protecciones del sistema de archivos de macOS, tal como está, no representa ninguna amenaza para los usuarios de macOS.”
Esto nos lleva a otro dato interesante sobre el ransomware en macOS: podría decirse que la parte más difícil no es escribir el cifrado. De hecho, se podrían usar fácilmente las API nativas de Apple para realizar el cifrado. La parte más difícil es sortear las protecciones de Transparencia, Consentimiento y Control (TCC) de Apple. Ahora bien, no profundizaremos en los detalles de TCC, salvo para decir que si se ejecuta un script desde el contexto de la Terminal, la propia Terminal necesitará tener (o haber tenido previamente) acceso concedido a archivos y carpetas como el Escritorio, Documentos u otros archivos sensibles del usuario. Si el atacante optara por ejecutar un binario, el ejecutable necesitaría permisos de TCC. Para sumar complejidad, Gatekeeper probablemente revisaría el contenido de los archivos recién descargados, lo que significa que los usuarios tendrían que ser manipulados mediante ingeniería social para anular esas verificaciones. Todo esto resulta bastante tedioso, razón por la cual creemos que los atacantes han alejado sus objetivos de la plataforma macOS.
¿Podría haber ransomware en macOS en el futuro? Probablemente. Pero con todo el valor de seguridad actual que podemos obtener de Apple, como los eventos provenientes de la API de Endpoint Security, tiene más sentido estar preparados, pero también esperar y cruzar ese puente cuando llegue el momento.
Linux
Si bien Huntress vio una explosión de ataques de ransomware contra hosts Linux-like ESXi en 2025 ("de apenas 3% en la primera mitad del año a 25% en lo que va de la segunda mitad"), los ataques de ransomware reportados contra hosts Linux reales siguen siendo poco frecuentes. Los operadores de ransomware históricamente no han atacado sistemas Linux en los mismos números que los hosts Windows. A pesar de esto, el ransomware en Linux no es algo hipotético, con la aparición de varias cepas en el último año.
Sin embargo, no todo está perdido, ya que entran en juego varios factores atenuantes. Muchas distribuciones comunes de Linux vienen con funciones de seguridad, como SELinux y AppArmor, de fábrica. La cobertura de Huntress para Linux, combinada con buenas prácticas de seguridad y el endurecimiento del sistema, puede complementarse muy bien con la seguridad existente de Linux. El agente EDR de Linux busca los puntos de apoyo iniciales que prefieren los operadores de ransomware, lo que permite que nuestro SOC los expulse y cierre la puerta antes de que puedan causar más daño.
Desarrollamos nuestro agente de Linux desde cero. Y a medida que vamos incorporando funciones, buscamos la telemetría, las detecciones y las mitigaciones que tengan el mayor impacto con la menor huella. Nos enfocamos en dónde obtenemos el mayor valor por la inversión. Eso significa que Ransomware Canaries, por ahora, podría no dar el retorno de detección de amenazas que esperamos, pero mientras nuestro equipo de expertos en amenazas vigila el panorama de amenazas, si eso cambia, reaccionaremos.
La manera Huntress
Equilibrar el valor de seguridad con el impacto en el negocio juega un papel crucial para definir cómo se integran en el producto las nuevas investigaciones y funciones. Dada la prevalencia del ransomware en Windows, es lógico priorizar la solución de ese problema tanto en desarrollo de producto como en investigación. Sin embargo, al considerar el volumen relativamente menor de ataques de ransomware en macOS y Linux, así como los cinco años adicionales de madurez que ha alcanzado nuestro producto de Windows, encontramos mayor valor en enfocarnos en otras áreas. Por ejemplo, mejorar nuestras capacidades de Recolección o facilitar la instalación en macOS dio beneficios de seguridad más significativos a nuestros partners y clientes.
También queremos señalar que, aunque intentamos buscar paridad en la medida de lo posible, a veces eso no es realista. No todas las amenazas en Windows se replican en Linux o Mac, y viceversa. Sin embargo, exploramos estas amenazas de todos modos. Ese es el trabajo de la investigación: identificar las amenazas que enfrentan nuestros clientes, pero también tratar de predecir las que van a enfrentar y luego crear soluciones para ellas.
Epílogo
Si bien una experiencia de producto uniforme en todas las plataformas es una meta ideal, Huntress reconoce que la madurez técnica y los requisitos específicos de cada plataforma a menudo dificultan la paridad total de funciones. Dada nuestra presencia establecida en Windows, una oferta más nueva en Linux y el enfoque particular de Apple hacia la seguridad de macOS, con frecuencia debemos seguir caminos de desarrollo divergentes para asegurar el mejor rendimiento en cada sistema operativo.
A medida que Huntress crece, no solo hacemos crecer nuestros productos existentes, sino que también creamos otros nuevos para lidiar con el panorama de amenazas que se expande rápidamente. Al evolucionar EDR para estos sistemas operativos, los abordamos desde una perspectiva de amenaza y de impacto en el negocio. Queremos impulsar la paridad donde sea aplicable, pero también tenemos que evaluar si es apropiado llevar una función al mercado.
¿Esa función realmente va a ayudar a nuestros clientes? ¿Recoge la telemetría correcta para que nuestros equipos de Ingeniería de Detección y SOC tengan éxito? Estas son las preguntas que nos hacemos continuamente mientras evolucionamos e innovamos en Managed EDR y en todos nuestros productos.