

Mira a Huntress en acción.
Ingeniería de defensa
En febrero de 2022, Microsoft anunció que, debido a lo generalizado del uso de documentos "weaponizados", bloquearían por defecto las macros en documentos de MS Office descargados de internet.
Tras este anuncio, algunos actores de amenazas buscaron medios alternativos para obtener acceso inicial [TA0001] a los sistemas mediante campañas de phishing, y varios optaron por usar archivos de imagen de disco (es decir, archivos con extensiones ISO, IMG, VHD o VHDX), ya que, en ese momento, el malware entregado por este medio evadía las restricciones de seguridad. Luego, hacia fines de 2022, comenzamos a ver malware, como Qakbot, entregado mediante archivos maliciosos de OneNote.
Sin embargo, al igual que los "cambios" que Microsoft buscaba implementar, hay configuraciones que las organizaciones pueden hacer, mediante Objetos de Política de Grupo (GPO) o directamente en el Registro de Windows, para protegerse y para inhibir significativamente o incluso evitar los intentos de obtener acceso inicial. En este breve artículo de Huntress, compartimos algunos comandos de PowerShell que puedes implementar fácilmente para construir estas defensas mediante el Registro. Puedes copiar y pegar el código de PowerShell proporcionado en esta entrada de blog sin modificaciones, ya hicimos todo el trabajo difícil por ti.
Interrumpe el malware de OneNote
Con respecto a los archivos de OneNote, una opción para proteger tu infraestructura es simplemente eliminar la aplicación OneNote de los endpoints si no hay un uso empresarial para esta aplicación.
Sin embargo, si se requiere OneNote, hay dos configuraciones que se pueden aplicar a los endpoints para mejorar la postura de seguridad y repeler ataques mediante archivos incrustados dentro de archivos de OneNote:
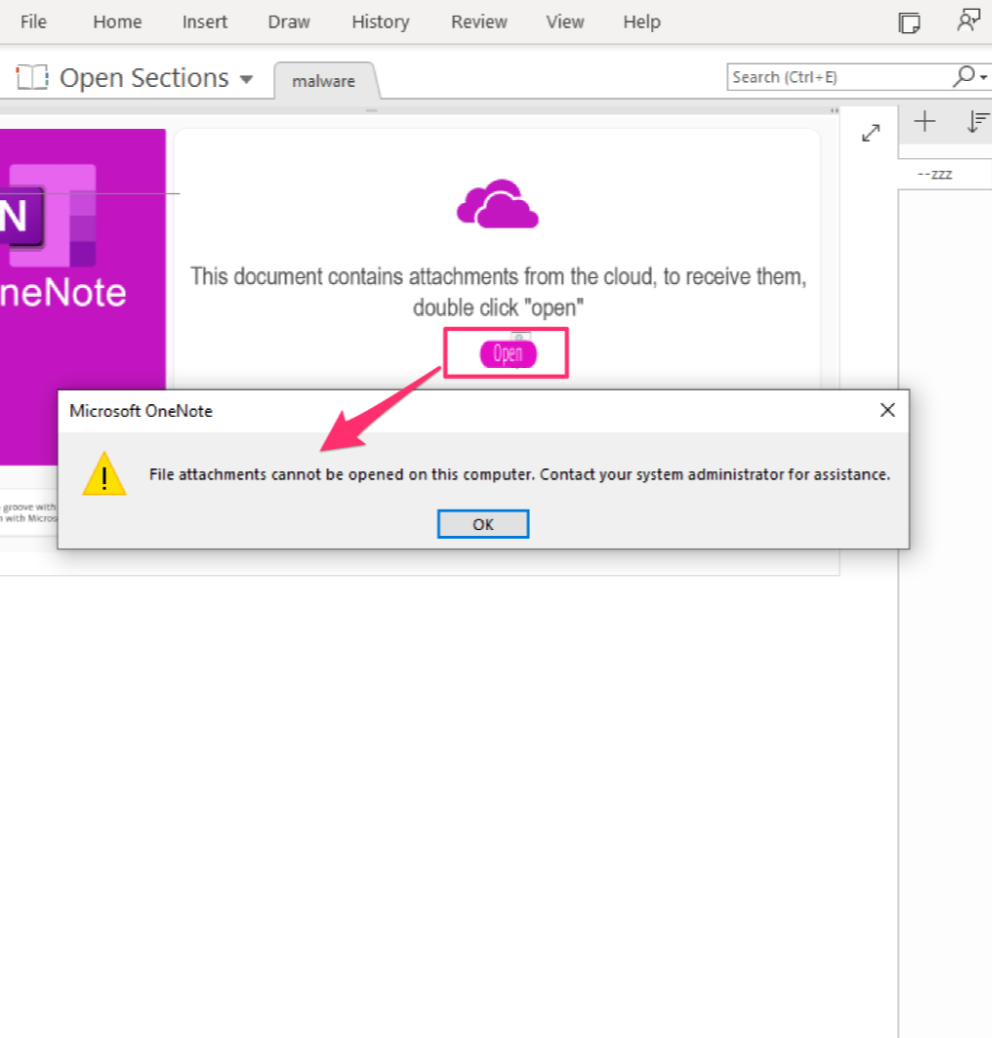
Implementar las defensas sugeridas arriba le niega al usuario la capacidad de interactuar con el malware de OneNote, mostrando un cuadro de diálogo con un mensaje de error para contactar al equipo de TI (lo sentimos, personal de soporte), como se ilustra en la figura 1.
Evita el montaje automático
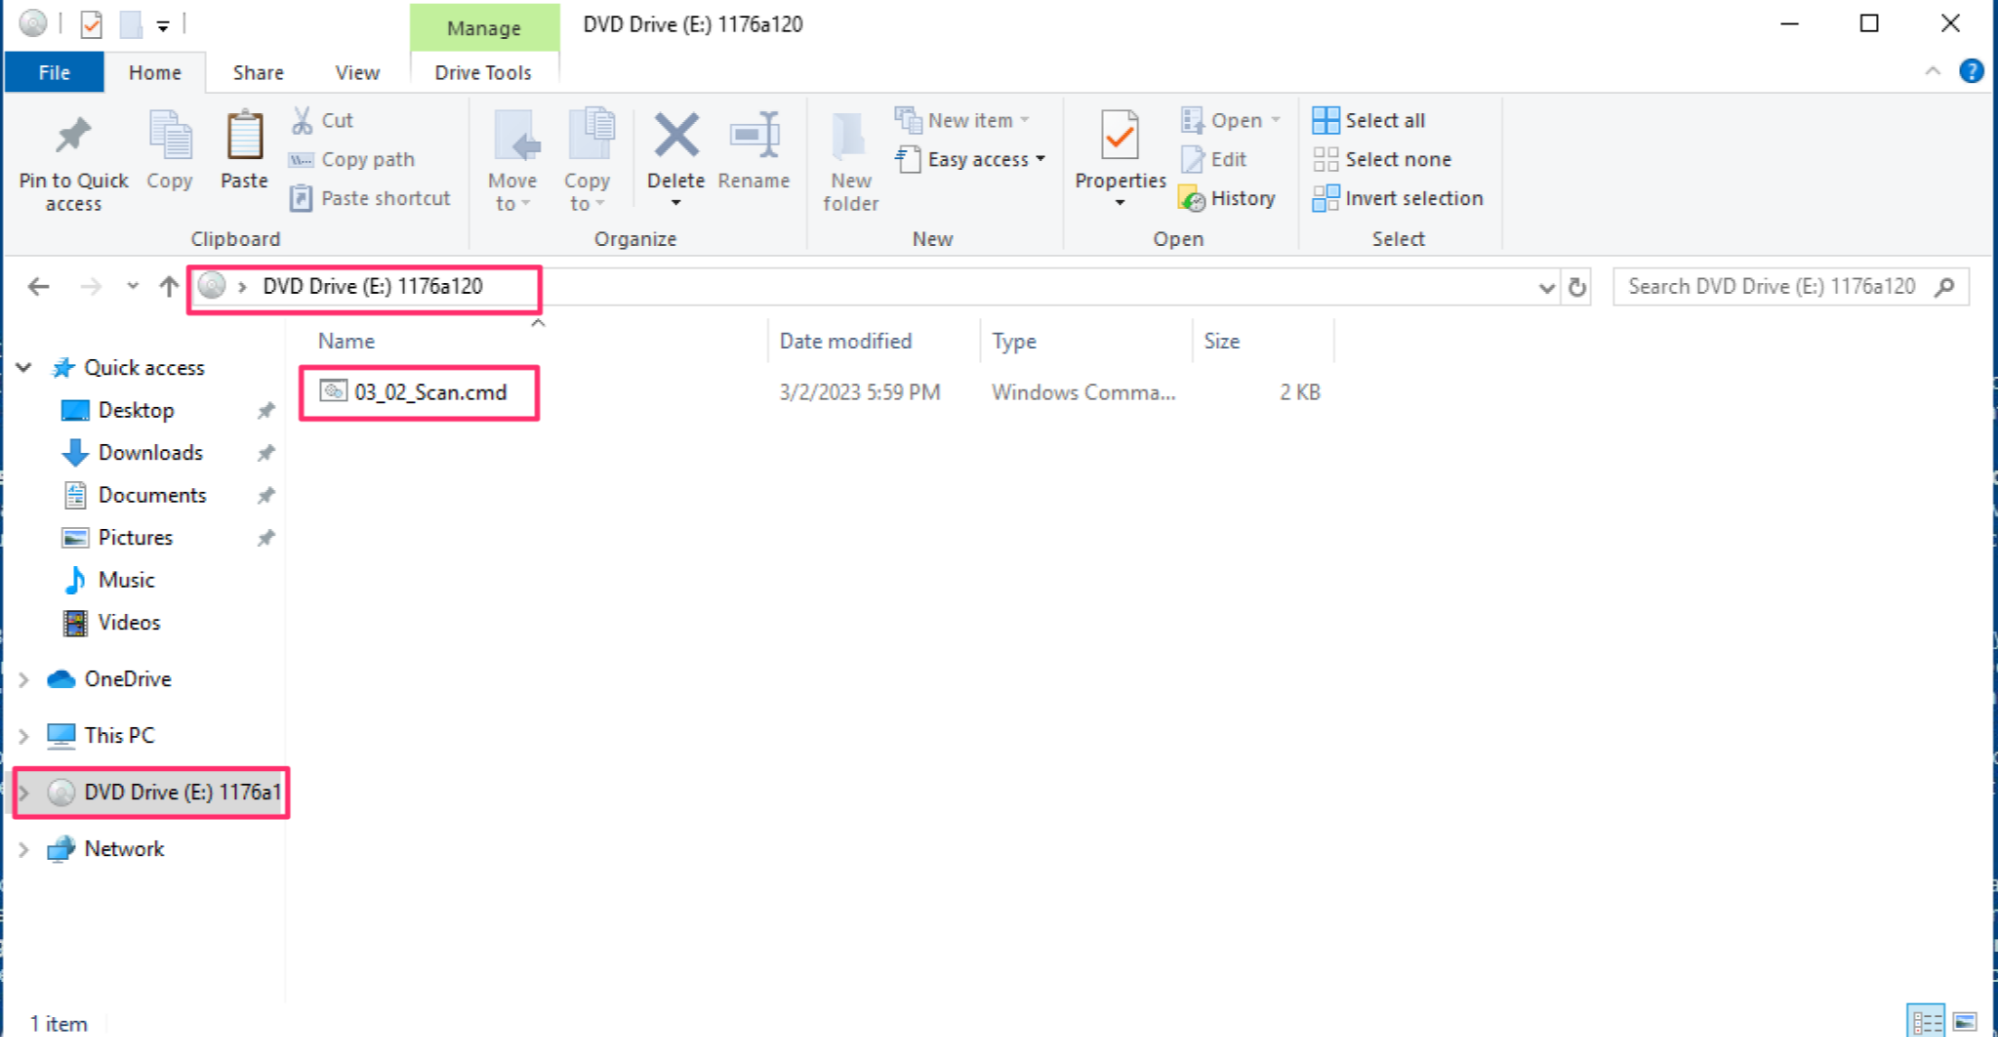
Cuando los actores de amenazas cambiaron a distribuir malware mediante archivos de imagen de disco (ISO, IMG, VHD, VHDX), parte de la razón fue que los usuarios podían hacer doble clic y montar automáticamente esos archivos, permitiéndoles acceder y ejecutar de inmediato los archivos incrustados dentro de esos archivos de imagen de disco. La figura 2 ilustra cómo se ve cuando un usuario monta automáticamente un archivo de imagen de disco al hacer doble clic en él, permitiéndole ejecutar el contenido de la unidad y detonando el malware.
Sin embargo, se pueden hacer configuraciones para evitar que los usuarios accedan a archivos de imagen de disco de esta manera, mientras se les sigue permitiendo acceder a archivos de imagen de disco de forma programática. Los comandos para habilitar esas configuraciones son:
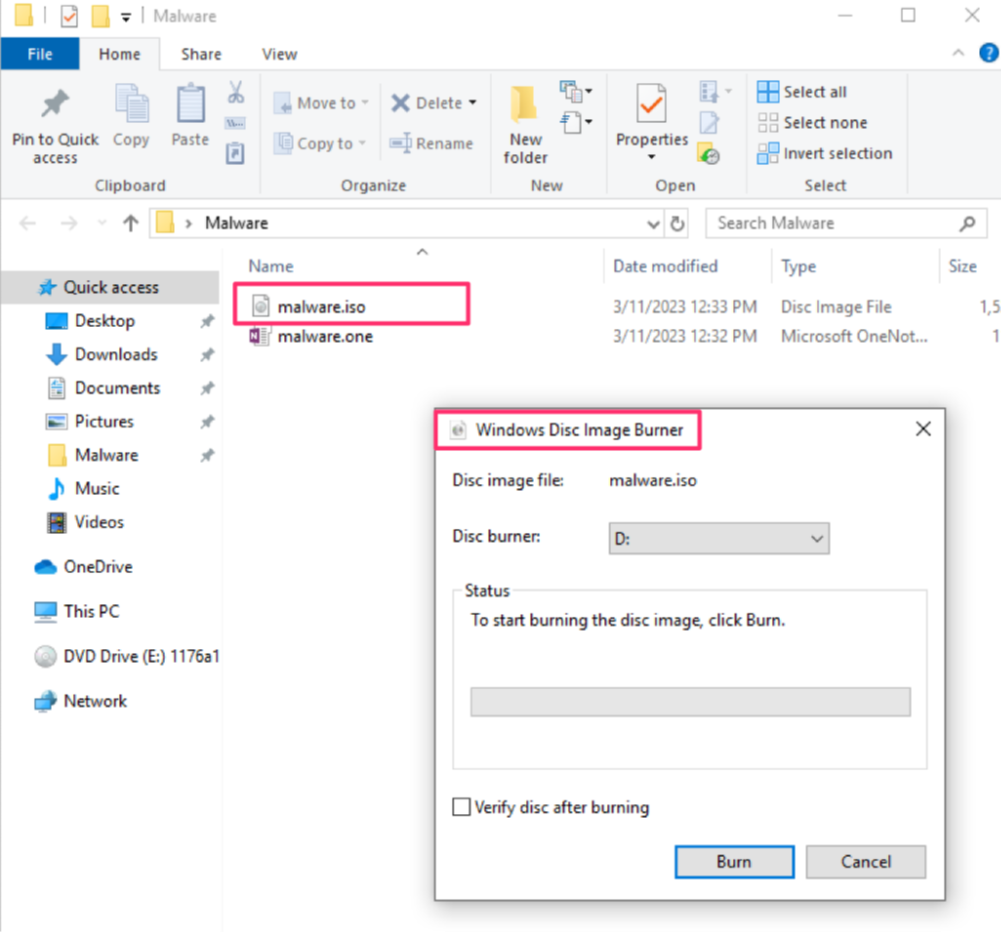
Con el cambio del Registro implementado, montar automáticamente el archivo de imagen de disco mediante doble clic ya no es una opción, y por lo tanto, el contenido del archivo de imagen no está disponible automáticamente para el usuario. En su lugar, la inocua opción "Grabador de imágenes de disco" es la opción predeterminada, como se ilustra en la figura 3, neutralizando la oportunidad de que el malware involucre al usuario en su ejecución.
Bloquea las macros
Las macros incrustadas en archivos de MS Office pueden ser un tema complicado. Algunas organizaciones incrustan macros en documentos de Word y hojas de cálculo de Excel, y las comparten por internet como parte de sus procesos empresariales legítimos. Sin embargo, los actores de amenazas han usado, y siguen usando, esta funcionalidad para obtener acceso inicial a entornos empresariales. El cambio en el comportamiento predeterminado que Microsoft anunció en febrero de 2022 podía implementarse como una GPO, o como una modificación del Registro.
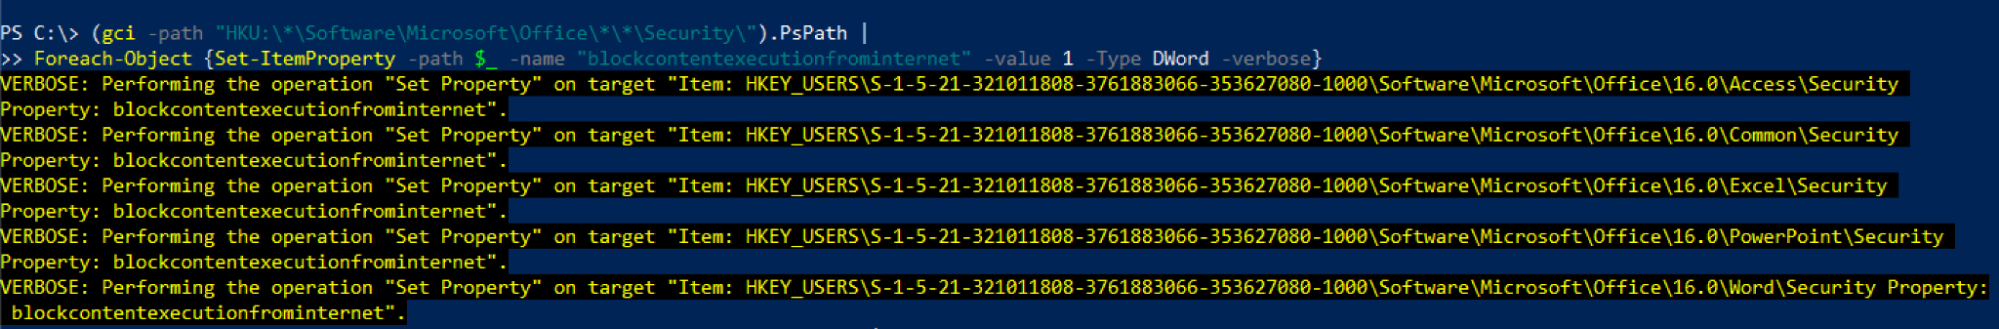
Para deshabilitar la ejecución de macros dentro de archivos de MS Office (Excel, PowerPoint, Word) descargados de internet, puedes usar el siguiente código de PowerShell para habilitar la configuración necesaria. Nuestro código de PowerShell sugerido recorrerá todos los usuarios y aplicaciones, como se ilustra en la figura 4.
Conclusión: ingeniería de la hostilidad
Los actores de amenazas son bien conocidos por aprovechar los comportamientos predeterminados de los sistemas y usuarios para obtener acceso a los sistemas, conseguir un punto de apoyo persistente y luego avanzar desde ahí, moviéndose lateralmente o vendiendo el acceso a otros actores de amenazas.
Sin embargo, los cambios sugeridos en este artículo de Huntress ayudarán a hacer que tu entorno sea hostil a los intentos adversarios de acceso inicial. Hemos compartido y seleccionado algunos pasos simples que puedes tomar, que son gratuitos, y que servirán para aumentar de forma transparente tu postura de seguridad, y para frustrar significativamente, si no detener, estas cadenas de ataque.
Notas sobre nuestros métodos de PowerShell
En otras partes de internet existe la sugerencia de que las plantillas de Política de Grupo de Office 365 deben descargarse e importarse específicamente en una máquina, para administrar con éxito varios cambios de GPO y así reducir tu superficie de ataque aquí.
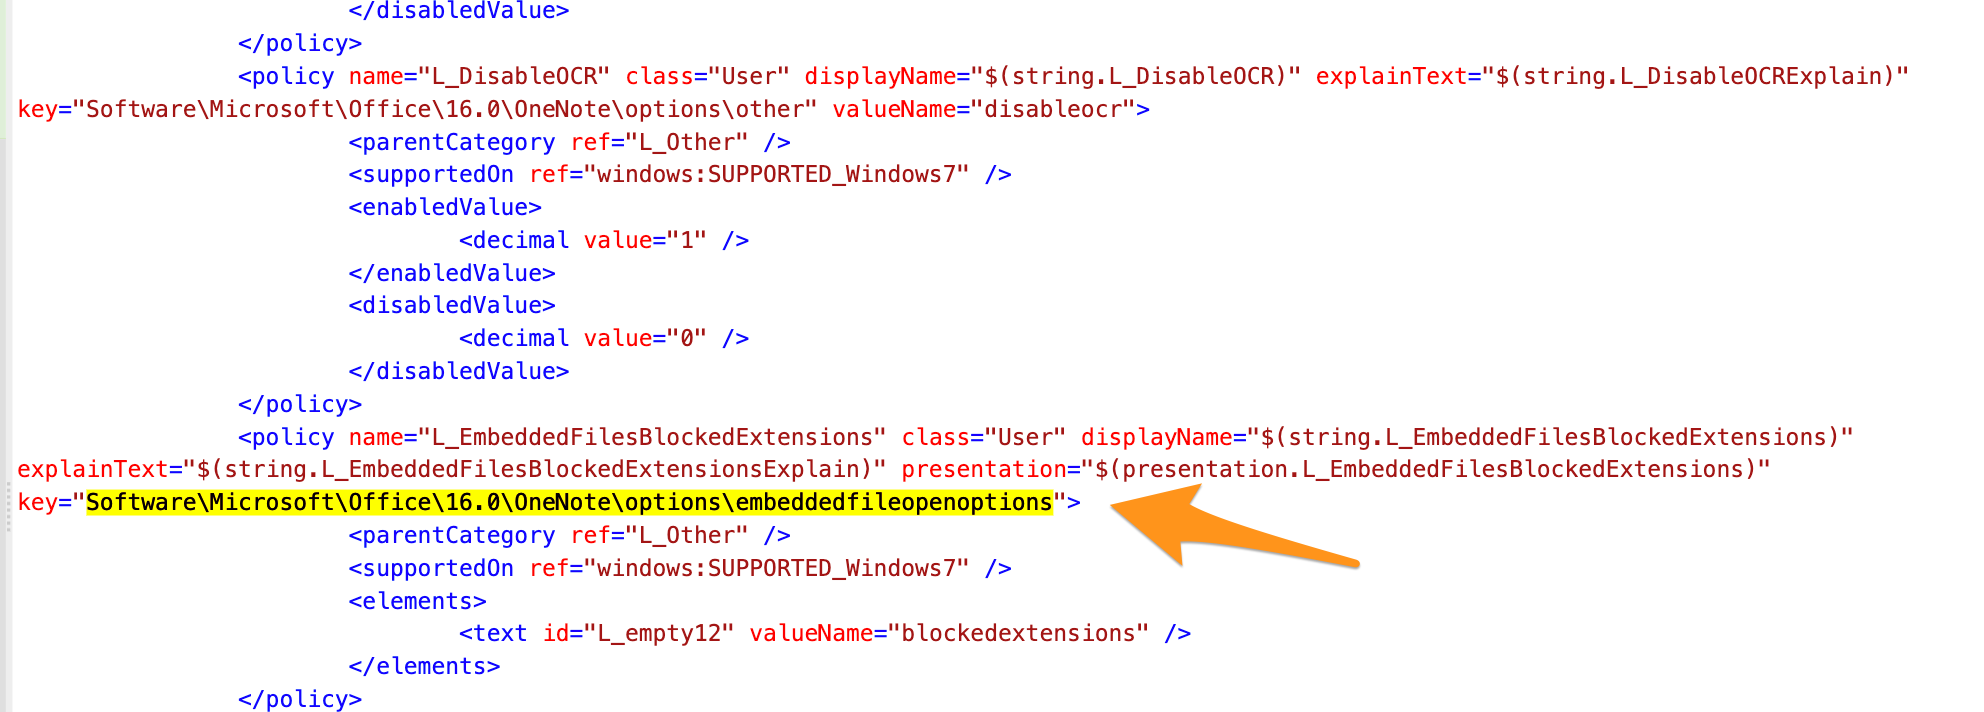
Al investigar [1, 2], estas plantillas hacen que la GPO apunte a ubicaciones específicas del Registro de todas formas, como se muestra en la figura 5. Por lo tanto, ahorra tiempo y esfuerzo escribir directamente estos valores del Registro nosotros mismos y omitir la importación de las plantillas, eliminando al intermediario, por así decirlo.
Además, usar PowerShell nos da varias ventajas. Primero, podemos aprovechar comodines para llenar los espacios en blanco, lo que significa que no necesitamos saber ni codificar de forma fija números de versión específicos de Office ni tampoco aplicaciones de Office en concreto. Segundo, al usar PowerShell no necesitamos que los subárboles del registro de cada usuario estén montados (como "HKEY_CURRENT_USER" o "HKCU") y, en su lugar, podemos acceder al subárbol de cada usuario mediante un bucle for para hacer los cambios necesarios. Tercero y último, usar PowerShell de esta manera minimiza el esfuerzo del administrador y maximiza el retorno de inversión; simplemente ejecuta los comandos de PowerShell ofrecidos para hacer que tu entorno sea más hostil para los actores de amenazas que intentan lograr acceso inicial.
***
Gracias a los colaboradores de este blog, Harlan Carvey y Dray Agha.
2 https://learn.microsoft.com/en-us/deployoffice/security/internet-macros-blocked
4 https://support.huntress.io/hc/en-us/articles/11477430445587
5 https://www.secureworks.com/research/the-curious-case-of-mia-ash