

Las passkeys son un gran avance en autenticación, pero proteger una credencial es solo una parte de proteger una cuenta. Los atacantes aún pueden apuntar a la inscripción, la recuperación, endpoints comprometidos, flujos de autenticación alternativos y la ingeniería social.
Informes recientes destacan estas brechas. Esta publicación las examina y muestra cómo la autenticación resistente al phishing, la protección de identidad, la protección de endpoints, el security awareness training y la detección trabajan juntos para cerrarlas. El objetivo no es debilitar el caso a favor de las passkeys, sino mostrar cómo las organizaciones pueden hacer que su protección funcione en todo el ciclo de vida de la cuenta.
Qué significa realmente el "phishing con temática de passkeys"
El phishing con temática de passkeys es un ataque de ingeniería social que usa la passkey como señuelo, en lugar de vencer la passkey en sí. Los atacantes se hacen pasar por una fuente confiable, normalmente el personal de TI, e instan a los empleados a actualizar o configurar una passkey. El objetivo es dirigirlos hacia un flujo de autenticación que el atacante pueda explotar.
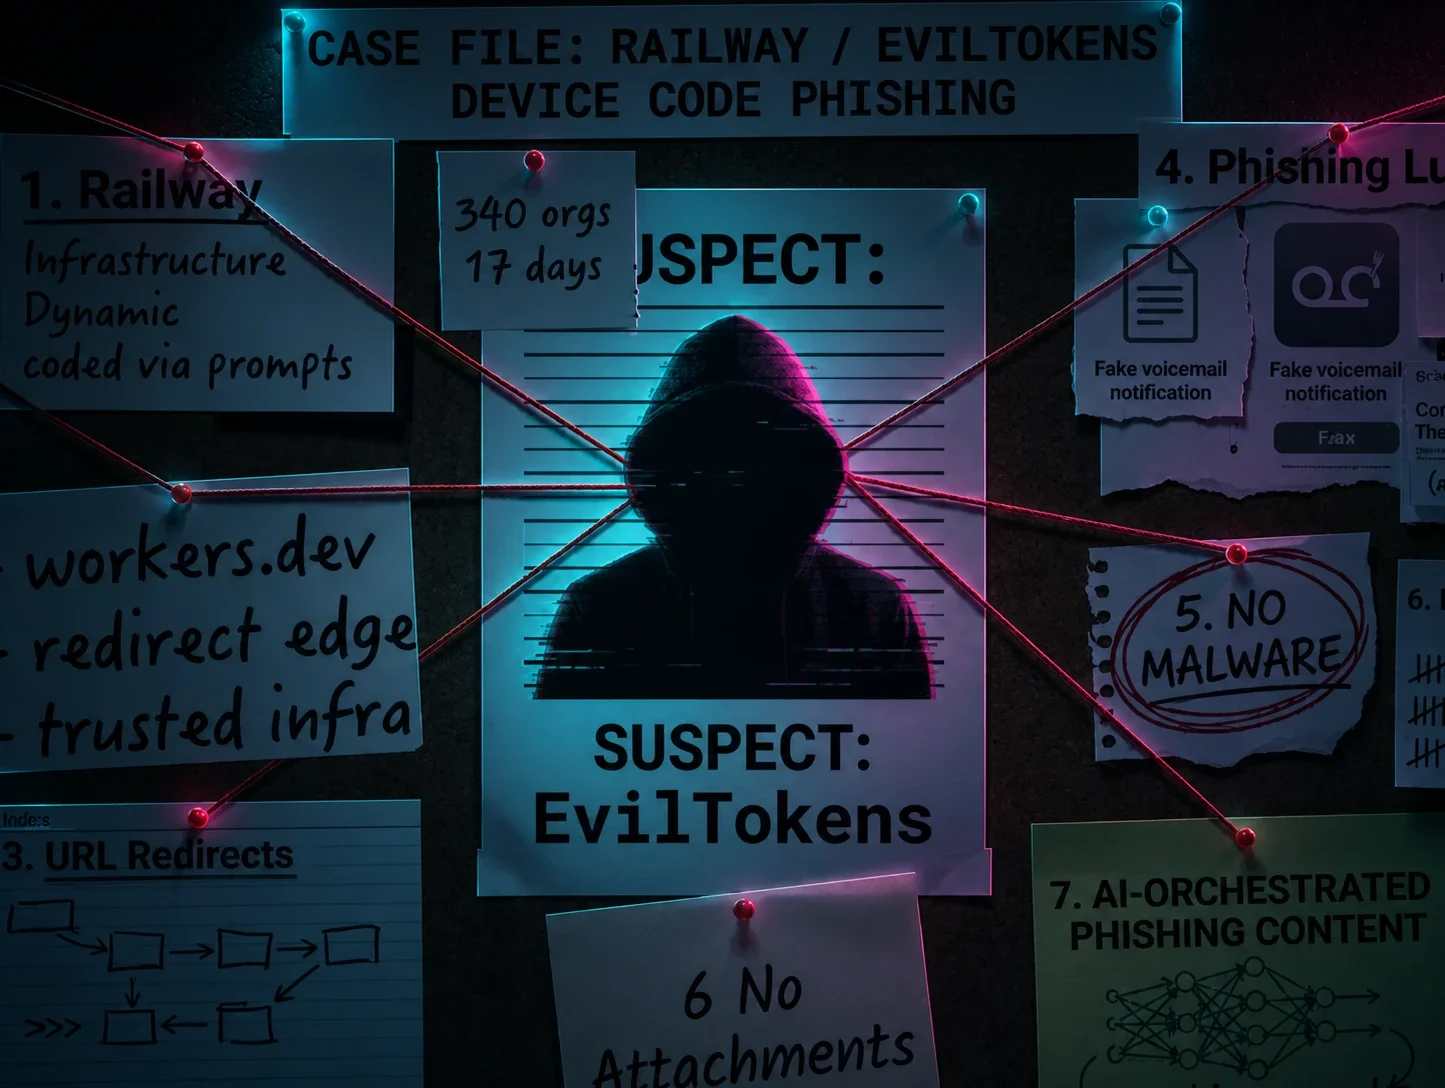
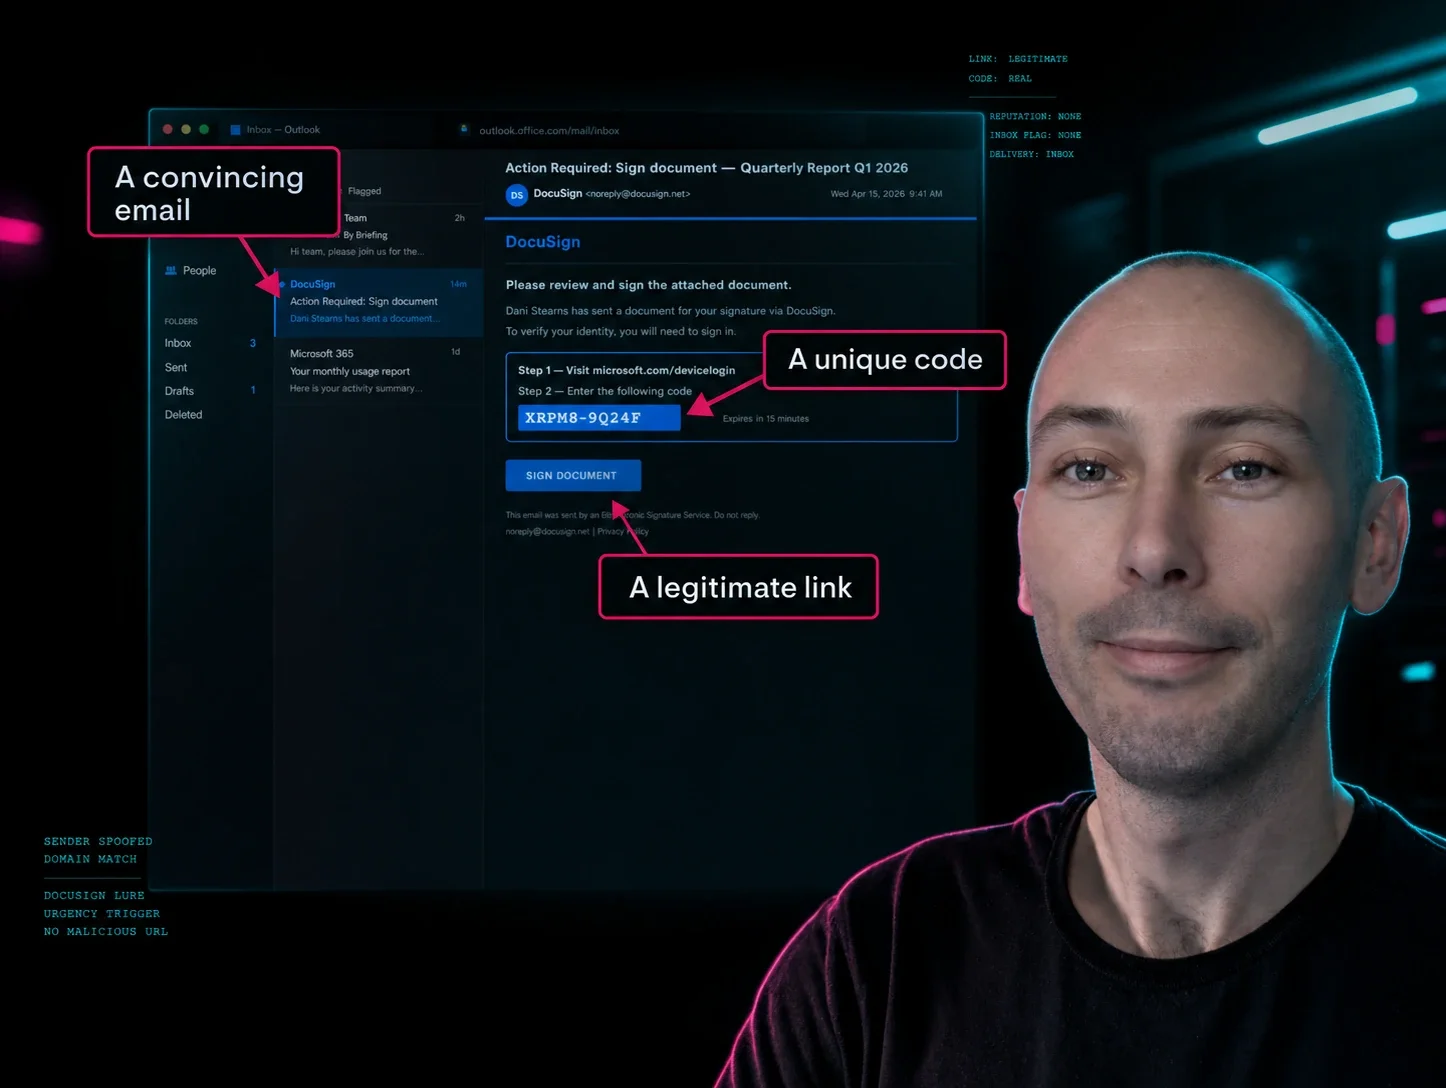
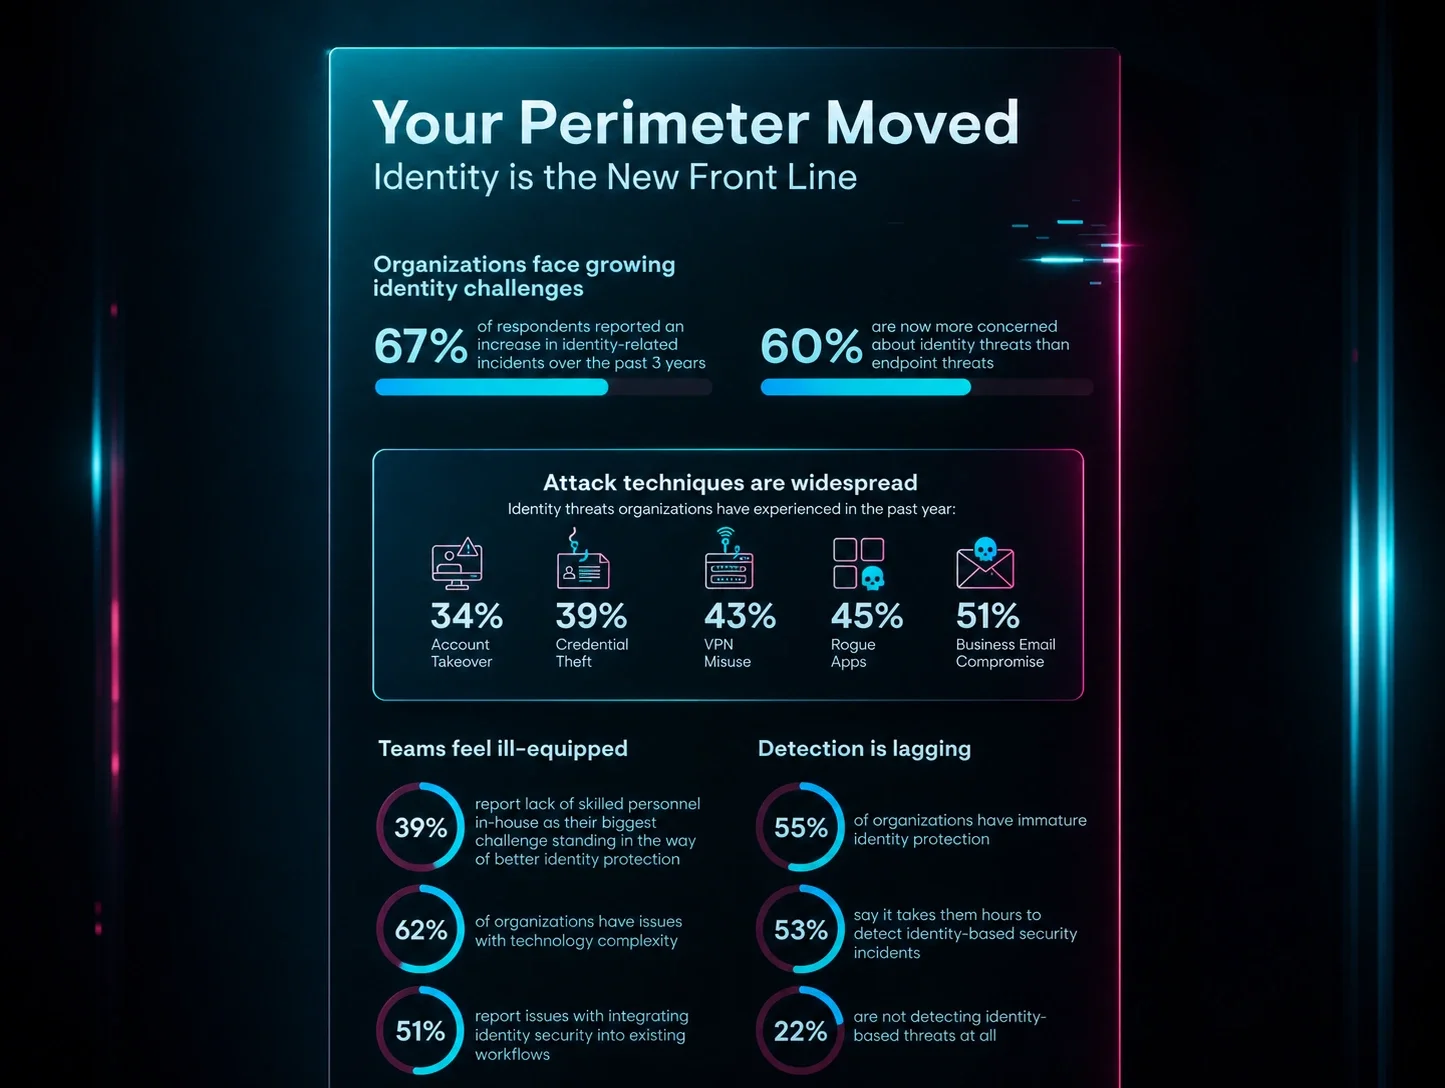
El phishing mediante código de dispositivo muestra hasta dónde puede llegar este enfoque. Los investigadores de Huntress rastrearon una campaña llamada EvilTokens que afectó a 344 organizaciones en cinco países en alrededor de 16 días. La autenticación mediante código de dispositivo es el mismo flujo que te permite activar una app de streaming en un smart TV escribiendo un código en tu teléfono. Los atacantes inician ese proceso ellos mismos y luego envían un correo convincente que lleva a la víctima a ingresar el código en una página real de Microsoft. La víctima completa la MFA correctamente, y el atacante se queda con una sesión válida. No se roba ninguna contraseña, no se requiere malware, y el atacante no necesita vencer la criptografía de la passkey. El atacante abusa de un flujo legítimo de código de dispositivo para obtener una sesión válida después de que la víctima autoriza al cliente controlado por el atacante. EvilTokens empaquetó la técnica como un modelo de phishing como servicio con señuelos generados por IA adaptados al rol de cada víctima, lo que significa que el patrón puede escalar.
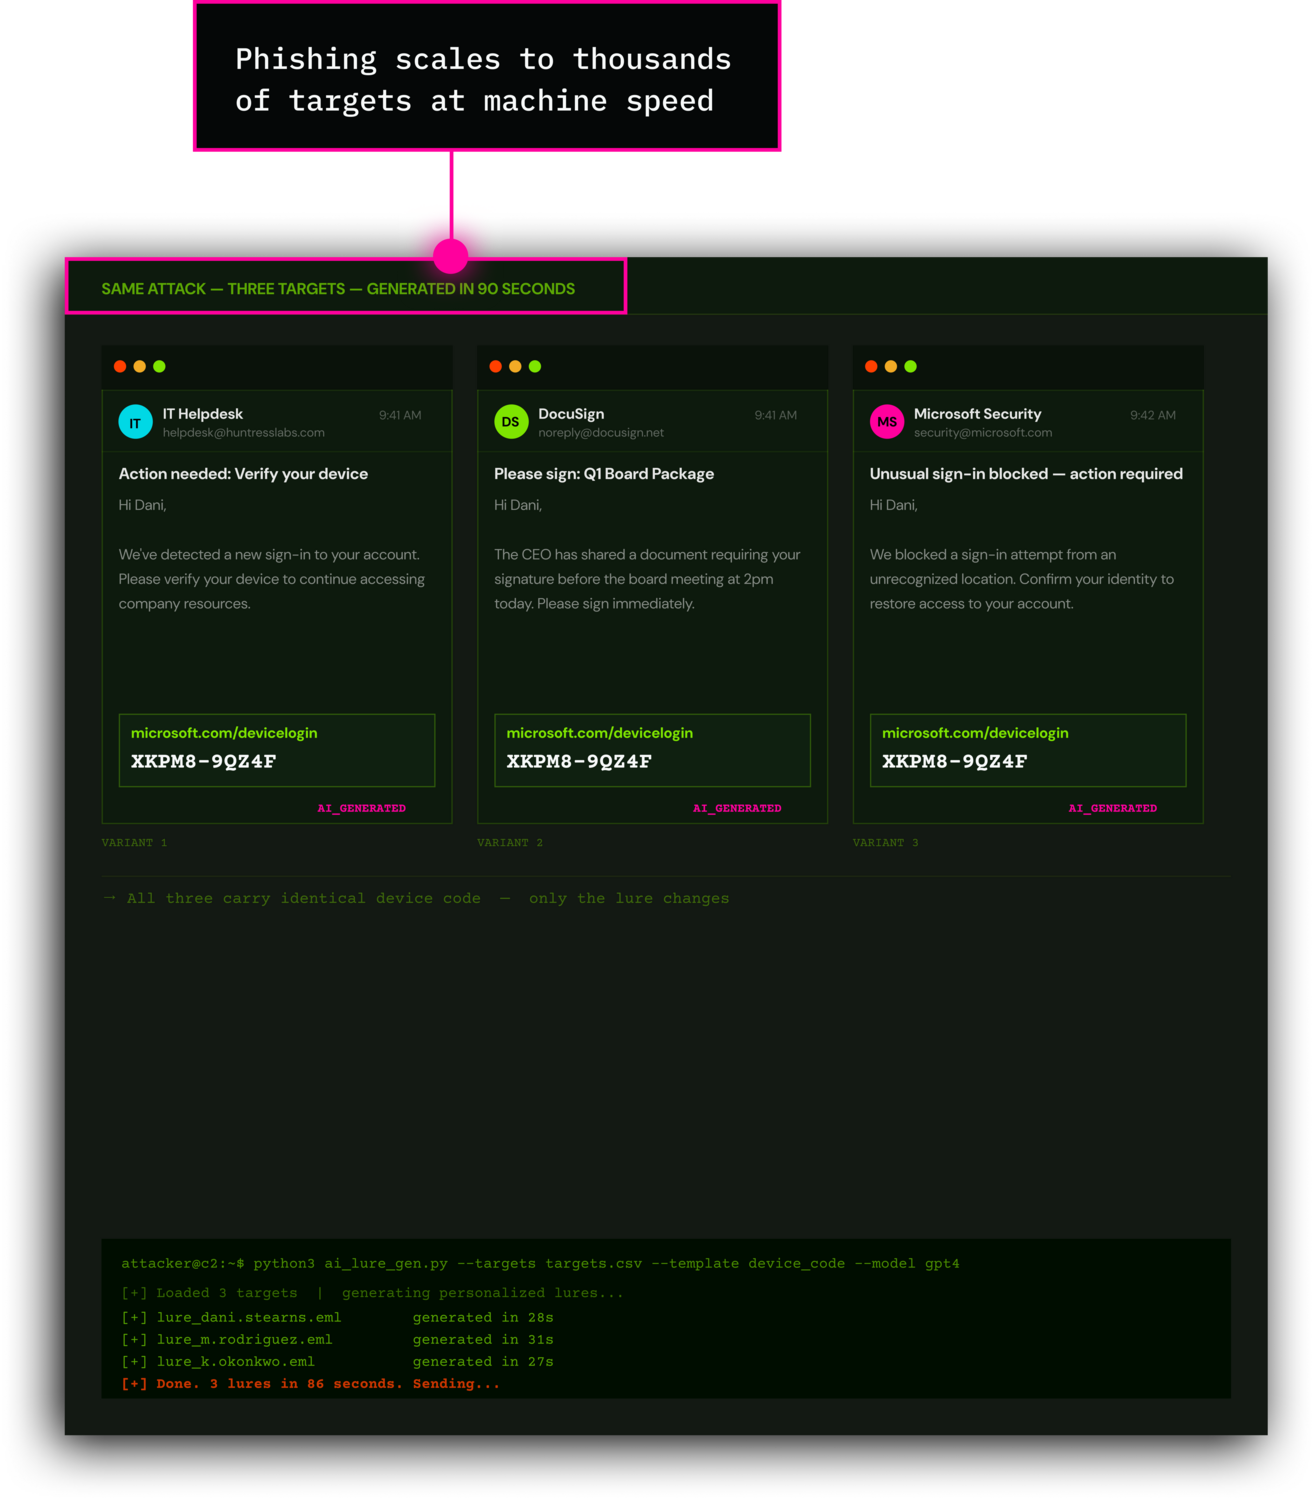
En otra campaña, los atacantes se hicieron pasar por personal de TI y les dijeron a los empleados que actualizaran su passkey o su configuración de inicio de sesión. Cuando los investigadores de Microsoft indagaron en el incidente, descubrieron que la passkey sirvió como señuelo, mientras los atacantes recurrían a otros flujos de autenticación para entrar. Una secuencia de ataque documentada involucró explícitamente MFA no resistente al phishing.
Ambas campañas apuntan a la misma lección: los atacantes buscan cualquier camino legítimo de inicio de sesión que aún les funcione. La passkey puede permanecer segura e intacta. Un ataque de phishing con temática de passkeys no significa que los atacantes hayan vencido la criptografía de la passkey. Los defensores deben identificar el método de autenticación y la política que realmente permitió el acceso, porque ahí es donde debe aplicarse la solución.
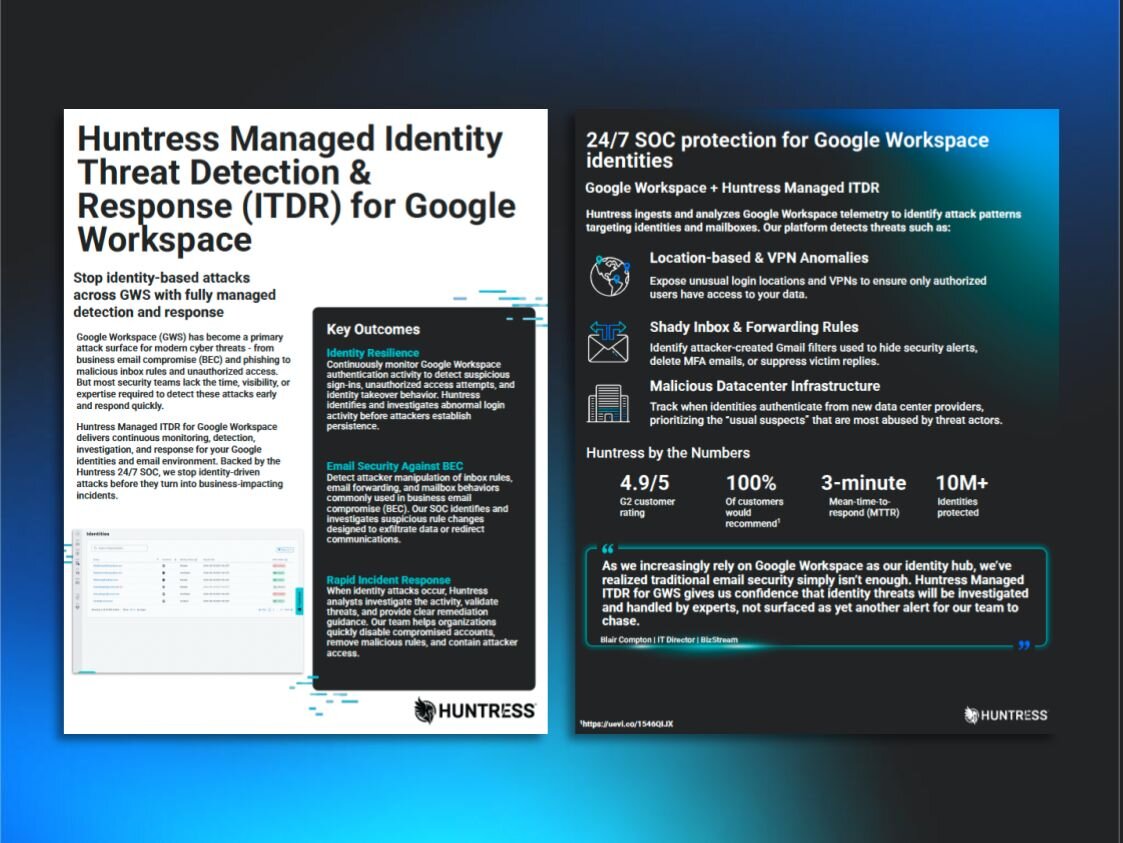
Esa distinción es donde entra en juego la detección y respuesta ante amenazas de identidad (ITDR). ITDR no hace que la passkey en sí sea más fuerte. Ayuda a los defensores a identificar y contener actividad sospechosa alrededor de un inicio de sesión legítimo.
La inscripción y la recuperación son límites de seguridad
Un atacante puede no necesitar robar una passkey existente si puede registrar otra credencial o explotar un proceso de recuperación más débil. La credencial original puede permanecer protegida mientras el atacante entra a la cuenta por una puerta separada.
Cerrar esa puerta empieza con una respuesta clara a una pregunta: ¿qué comprobación exige tu organización antes de que alguien agregue un autenticador, reemplace una llave perdida o restablezca la MFA? Esas acciones merecen una verificación y un monitoreo sólidos.
Un endpoint comprometido puede socavar la autenticación
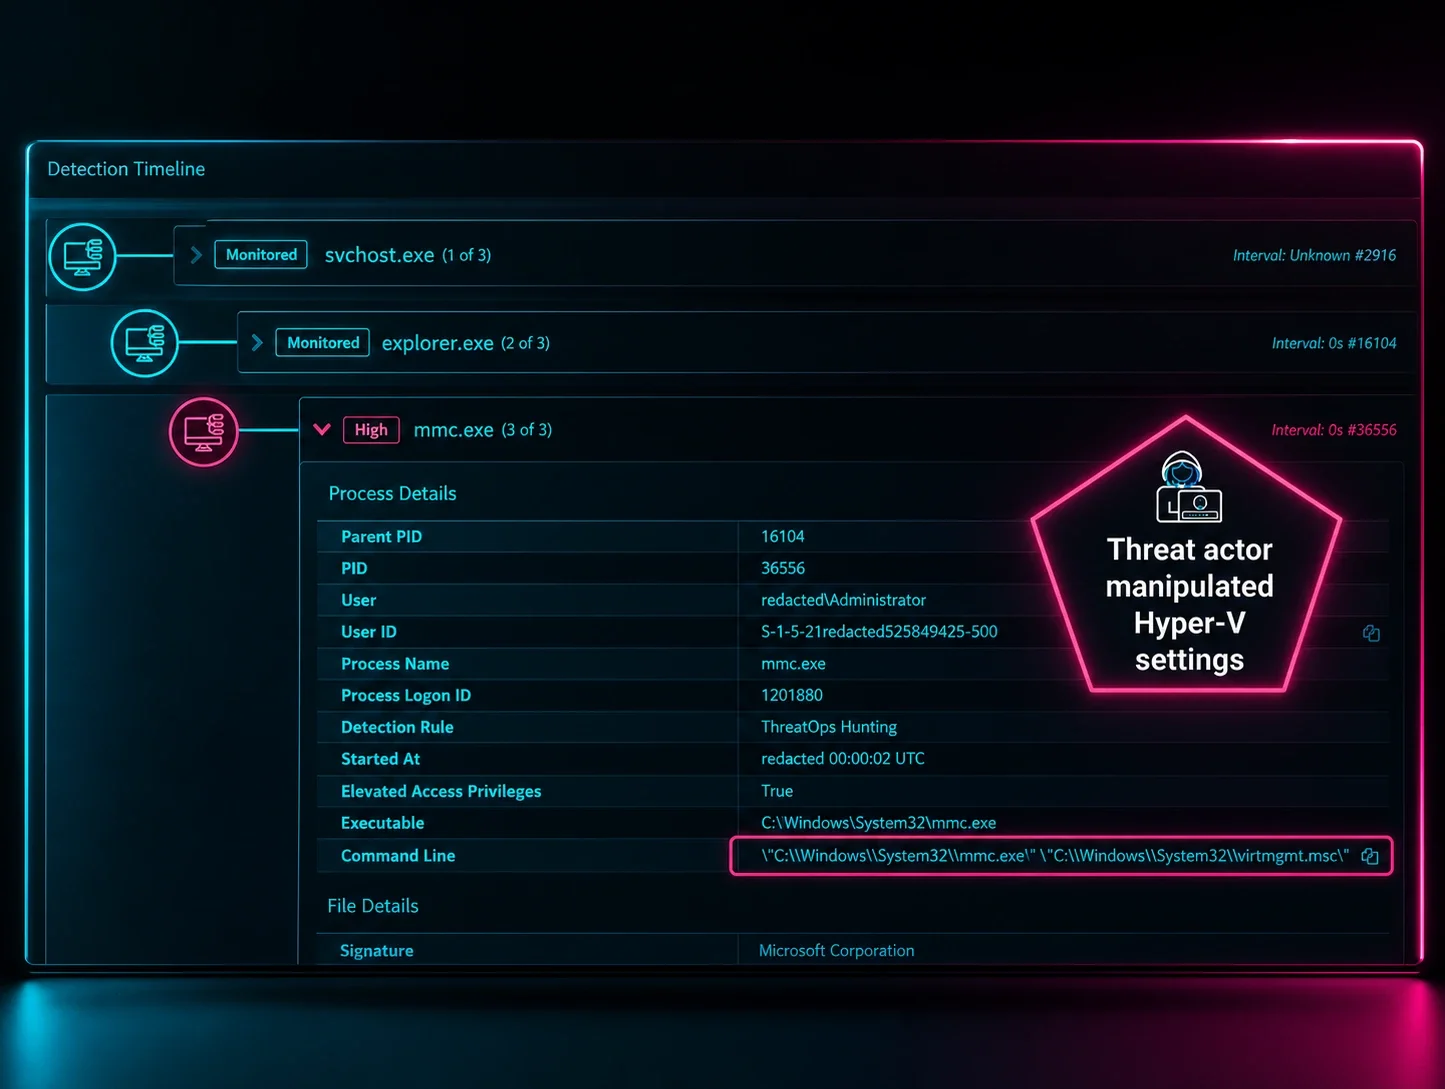
La investigación de SpecterOps demuestra técnicas que manipulan las interacciones de WebAuthn en Windows, incluidos hooks de navegador que capturan respuestas de autenticación o alteran desafíos. Estos ataques tienen requisitos previos específicos, como la ejecución local o el acceso al proceso de autenticación. Eso los convierte en una clase de amenaza distinta a la de un sitio de phishing común.
Por eso la protección de endpoints sigue siendo necesaria después de implementar passkeys. El software malicioso puede apuntar al entorno que maneja la autenticación sin extraer la clave privada. Proteger el endpoint que maneja la autenticación empieza por asegurarte de que cada dispositivo que inicia sesión en los recursos de la empresa esté gestionado y protegido por un agente activo y monitoreado de Detección y respuesta para endpoints (EDR).
Los empleados también pueden desempeñar un papel real en la defensa de endpoints. Esto incluye cosas como:
Instalar las actualizaciones de inmediato cuando tu computadora o navegador lo solicite. Las actualizaciones oportunas cierran las puertas que los atacantes usan para lograr un punto de apoyo persistente.
Agregar extensiones de navegador y software solo de la lista aprobada por tu empresa.
Bloquear tu pantalla cada vez que te alejes.
Avisar a TI cuando tu navegador se comporte de forma extraña, como redirecciones inesperadas, nuevas barras de herramientas o páginas de inicio de sesión que se vean un poco distintas.
Importa dónde vive la passkey
Las passkeys tienen dos modelos de almacenamiento, y cada uno conlleva un conjunto distinto de dependencias.
Las passkeys sincronizadas viven en una cuenta respaldada en la nube, como un llavero de la plataforma o un administrador de contraseñas, y siguen al usuario en todos sus dispositivos. Esa comodidad hace que la cuenta que almacena, sincroniza y recupera la passkey pase a formar parte de tu perímetro de seguridad.
Las passkeys vinculadas al dispositivo viven en una sola pieza de hardware, como una llave de seguridad, y permanecen ahí. Reducen la dependencia de cuentas de sincronización, pero exigen más de tu equipo en forma de distribución de llaves, gestión de llaves de repuesto y procesos de reemplazo.
Sea cual sea el modelo que elijas para un grupo de usuarios determinado, evalúalo junto con su proceso de inscripción, su proceso de recuperación y sus protecciones de endpoints. Esos controles circundantes determinan cuánta protección ofrece la passkey en la práctica. Una implementación práctica puede usar llaves vinculadas al dispositivo para roles de alto riesgo y passkeys sincronizadas para el resto del personal, con cuentas gestionadas y una recuperación sólida detrás de ellas.
El security awareness training debe mantener el ritmo
La adopción de passkeys funciona mejor cuando se combina con un manejo seguro de credenciales, una buena higiene de privilegios y capacitación sobre las tácticas actuales de ingeniería social. Los empleados necesitan poder reconocer llamadas falsas de la mesa de ayuda, solicitudes urgentes de inscripción y mensajes que les pidan autorizar dispositivos desconocidos.
Un entrenamiento eficaz les da a las personas hábitos concretos:
Usa una ruta de inscripción confiable. Abre la configuración de cuenta aprobada directamente en lugar de seguir enlaces de configuración no solicitados.
Verifica las solicitudes de soporte inesperadas. Contacta a TI a través de un canal establecido antes de cambiar la configuración de autenticación o recuperación.
Entiende qué estás aprobando. Detente cuando un aviso inesperado te pida un código de dispositivo, verificación biométrica o el toque de una llave de seguridad.
Protege las llaves y las opciones de recuperación. Mantén las llaves de hardware bajo tu control, nunca reveles sus PIN y sigue los procedimientos aprobados de almacenamiento, llaves de respaldo y recuperación.
Reporta rápido, sin atribuir culpas. Facilita el proceso para reportar solicitudes sospechosas, aprobaciones equivocadas y llaves perdidas.
Una buena solución de security awareness training combina lo que los atacantes están haciendo en este momento con la forma en que las personas realmente aprenden. Esto podría incluir escenarios simulados de phishing que generan el instinto de detenerse en un entorno seguro antes de que llegue un correo de phishing real.
Las llaves de hardware siguen siendo una de las opciones de MFA más sólidas
Las llaves de seguridad de hardware usadas en modo FIDO2/WebAuthn están entre las opciones de MFA más sólidas disponibles. CISA identifica la MFA resistente al phishing como el estándar de referencia. El protocolo importa: usar un token de hardware para generar un código de un solo uso no ofrece la misma resistencia al phishing que la autenticación FIDO.
Esa distinción hace que las llaves de hardware FIDO2/WebAuthn sean una excelente opción, y debería fomentar su adopción junto con un manejo seguro, controles de recuperación y protección de endpoints.
Sigue vigilando después de que la autenticación se complete con éxito
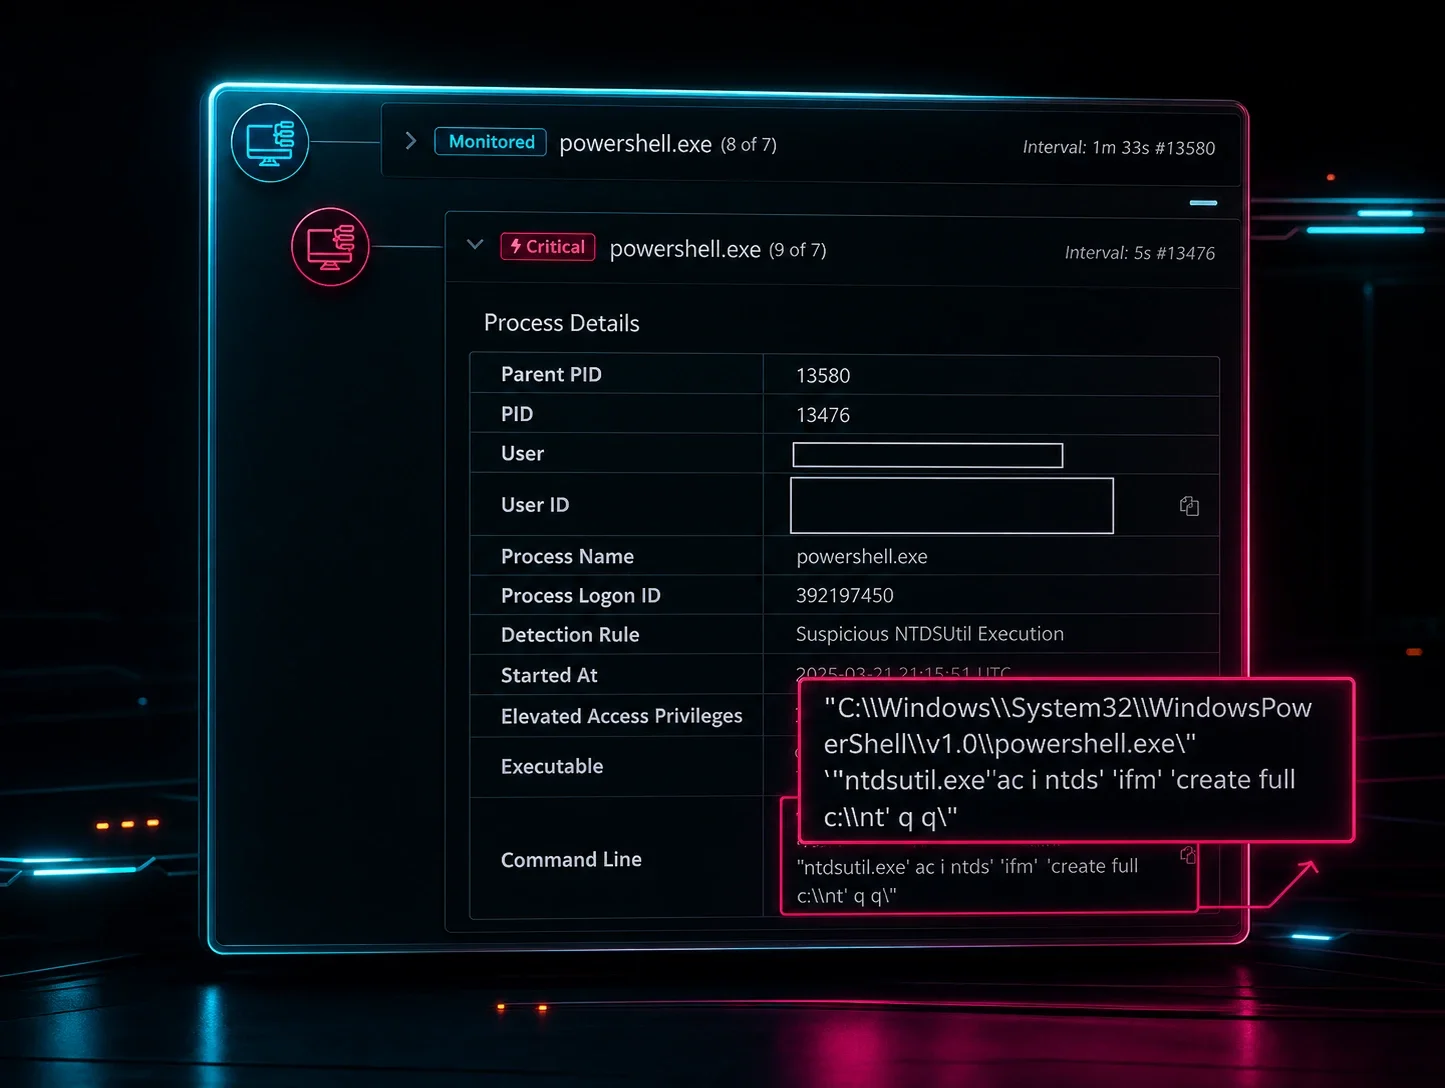
Las passkeys fortalecen el evento de autenticación, pero no le dicen a los defensores si la sesión, el dispositivo, los cambios de cuenta o la actividad posterior son legítimos. ITDR extiende la protección más allá del inicio de sesión al conectar señales como accesos inusuales, métodos de autenticación recién registrados, actividad sospechosa en la nube y actividad anormal en el buzón o los archivos. Cuando esas señales indican un compromiso, los equipos de respuesta pueden revocar sesiones, eliminar autenticadores no autorizados e investigar la persistencia.
Un inicio de sesión exitoso es un evento en una historia más larga. Un ataque puede parecer inofensivo en cada capa hasta que los defensores se preguntan si el inicio de sesión tiene sentido para esa persona. ¿Es este el dispositivo que normalmente usa? ¿Este flujo de autenticación coincide con su rol y su forma de trabajar? Los defensores pueden conectar esas preguntas con métodos de autenticación recién registrados, reconocimiento en la nube y actividad anormal en archivos o buzones.
Ante un compromiso confirmado, una contención eficaz incluye revocar sesiones y eliminar métodos de autenticación no autorizados. Después de la limpieza, busca persistencia, incluyendo reglas de bandeja de entrada, permisos de aplicaciones OAuth y direcciones de reenvío.
Una lista práctica para implementar passkeys
Antes del despliegue, los equipos necesitan respuestas claras a estas cinco preguntas:
¿Cómo inscribirán los usuarios una passkey a través de una ruta confiable?
¿Qué prueba se requiere para recuperar una cuenta o reemplazar una llave perdida?
¿Cómo se administran y monitorean los endpoints que gestionan la autenticación?
¿Cómo reconocerán y reportarán los empleados la ingeniería social con temática de passkeys?
¿Cómo detectará y contendrá el equipo la actividad sospechosa después de un inicio de sesión exitoso?
La lección
Las passkeys mejoran significativamente la seguridad de la cuenta, pero funcionan mejor como una capa dentro de una estrategia de identidad completa. Los atacantes pueden abusar de un flujo de autenticación legítimo para obtener sesiones válidas mientras las contraseñas y la criptografía permanecen intactas.
La autenticación resistente al phishing funciona mejor junto con una inscripción y recuperación protegidas, seguridad de identidad, seguridad de endpoints, security awareness training y monitoreo capaz de detectar lo que ocurre después de un inicio de sesión exitoso. Implementa una autenticación sólida, enseña a las personas a usarla de forma segura y mantén visibilidad sobre la actividad a su alrededor. Proteger todo el ciclo de vida de la cuenta hace que esa mejora realmente cuente.