




Ciberseguridad 101
¿Qué es el registro de depuración? Beneficios y mejores prácticas
Descubre qué es el registro de depuración, cómo ayuda en ciberseguridad y las mejores prácticas clave para reducir riesgos y mejorar la respuesta a incidentes
Qué es el phishing mediante código de dispositivo
Qué es el phishing mediante código de dispositivo
Escrito por: Lizzie Danielson
Publicado: 25/9/2026
El phishing mediante código de dispositivo es un ataque de ingeniería social que engaña a alguien para que autorice el dispositivo de un atacante a través de un flujo de inicio de sesión legítimo. El atacante genera un código de dispositivo real, lo envía a la víctima en un correo o mensaje convincente, y la dirige a una página de autenticación genuina, a menudo microsoft.com/devicelogin. Cuando la víctima ingresa el código y completa la autenticación, autoriza la sesión de comunicación del atacante en lugar de la suya propia.
A diferencia del phishing tradicional, este ataque puede no involucrar una página de inicio de sesión falsa, una contraseña robada, malware o una verificación de MFA evadida. La víctima puede completar la MFA con éxito mientras el atacante recibe los tokens de autenticación de OAuth resultantes.
La autenticación por código de dispositivo es una forma legítima de iniciar sesión cuando un dispositivo no puede mostrar fácilmente un navegador completo ni aceptar un nombre de usuario y una contraseña.
Por ejemplo, al configurar una aplicación de streaming en un televisor inteligente:
Esto separa el dispositivo que muestra el código del dispositivo usado para autenticarse.
El diseño es conveniente, pero crea una oportunidad para que los atacantes inicien el proceso de autenticación ellos mismos.
Un ataque típico sigue esta secuencia:
El detalle crucial es que la víctima está autenticando la sesión de comunicación preexistente del atacante, no iniciando una sesión propia.
La concientización tradicional sobre phishing suele enseñar a las personas a buscar:
El phishing mediante código de dispositivo puede evitar muchas de estas señales de alerta. La URL puede ser legítima, el código puede ser válido, y el usuario puede estar completando un proceso de autenticación normal.
Las herramientas de seguridad de correo también pueden quedarse cortas cuando los atacantes usan infraestructura confiable. En la campaña EvilTokens, Huntress observó flujos de autenticación legítimos, URL limpias e infraestructura asociada con servicios confiables, lo que permitió que los mensajes pasaran por múltiples controles de seguridad de correo.
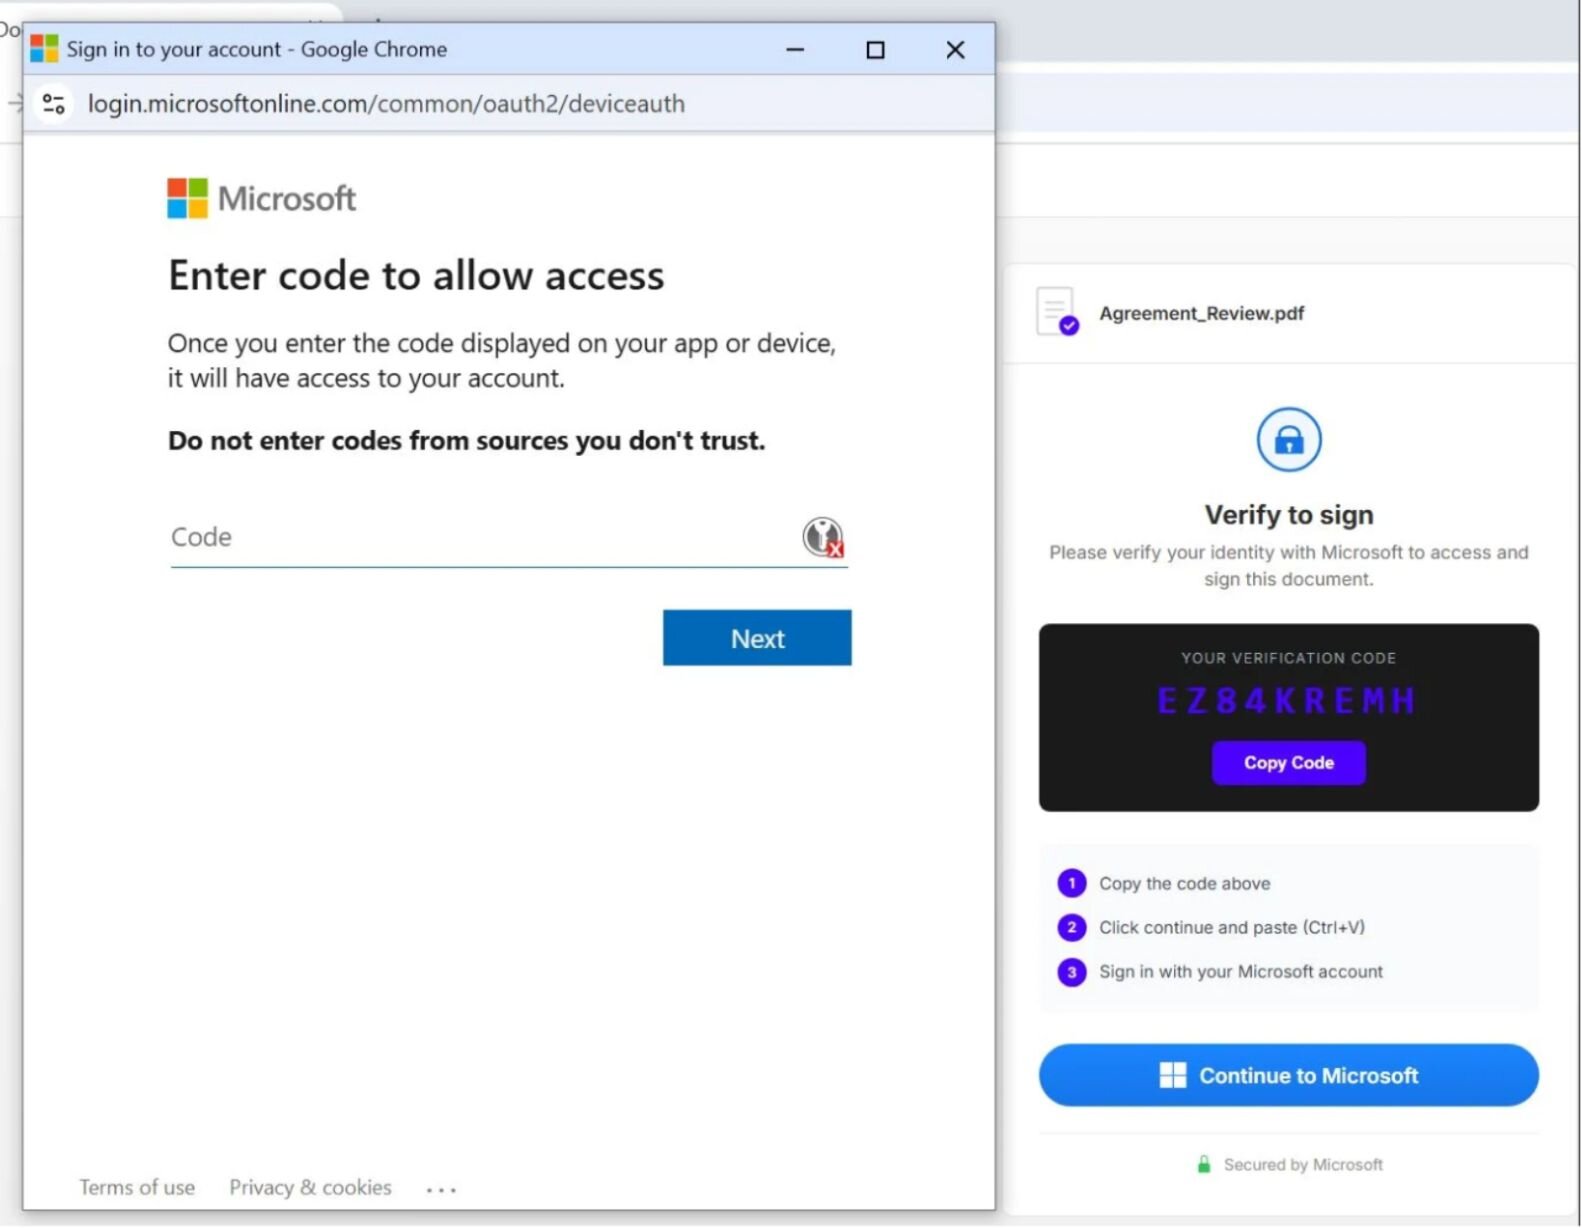
En febrero de 2025, el presunto actor de amenazas patrocinado por el estado ruso Storm-2372 usó comunicaciones convincentes a través de plataformas como WhatsApp, Signal y Microsoft Teams. Después de generar confianza, los atacantes dirigían a los objetivos a ingresar códigos de dispositivo generados por los atacantes en páginas de inicio de sesión legítimas de Microsoft.
Usuarios de Microsoft 365 en los sectores de gobierno, defensa, telecomunicaciones, salud, energía y otros fueron blanco de esta campaña. La campaña demuestra cómo el phishing mediante código de dispositivo puede combinar suplantación de identidad, ingeniería social e infraestructura legítima de identidad.
Figura 1: Ejemplo de un señuelo de phishing mediante código de dispositivo.
En marzo de 2026, Huntress investigó una campaña a gran escala que afectó a 344 organizaciones en Estados Unidos, Canadá, Australia, Nueva Zelanda y Alemania. Los atacantes usaron Railway, un proveedor legítimo de plataforma como servicio, como parte de la infraestructura de recolección de tokens.
La campaña usó señuelos altamente personalizados, incluidas solicitudes de ofertas de construcción, mensajes con temática de DocuSign, notificaciones de correo de voz e indicaciones para compartir documentos. La campaña se atribuyó más tarde a EvilTokens, una plataforma de modelo de phishing como servicio que incluía generación automatizada de señuelos y creación dinámica de códigos de dispositivo.
Huntress observó actividad de Kali365 que involucraba eventos de autenticación mediante código de dispositivo de Microsoft 365 desde infraestructura de Tencent Cloud. La plataforma incluía múltiples plantillas de señuelos, gestión de tokens, acceso a buzones de correo y capacidades posteriores al compromiso.
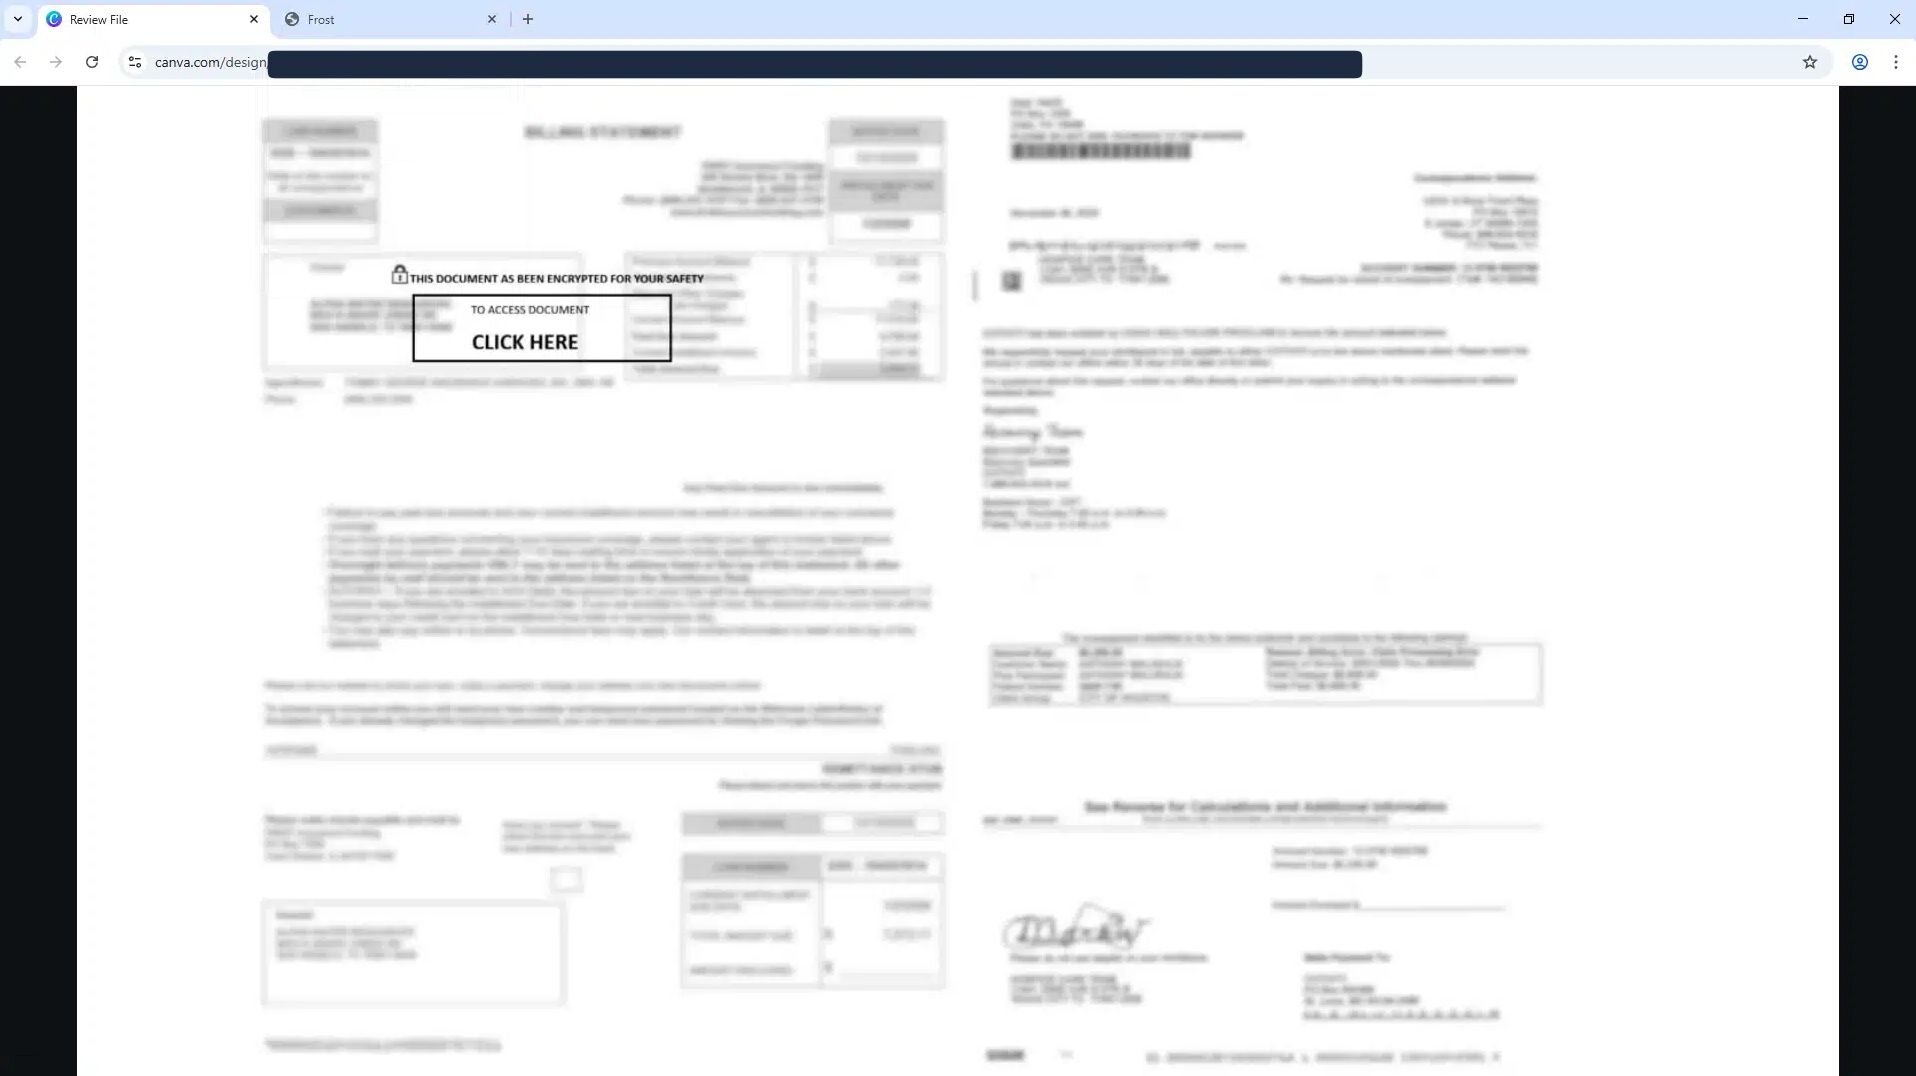
En un flujo observado, una víctima hizo clic en un señuelo con temática de documento, abrió una página de inicio de sesión legítima de Microsoft, ingresó el código proporcionado y fue redirigida a una página de "documento vencido" alojada en Canva. Huntress informó que el atacante obtuvo acceso persistente en tan solo 42 segundos.
Figura 2: Sitio web de phishing alojado en Canva
El phishing mediante código de dispositivo usa un flujo de autenticación legítimo para que la actividad maliciosa parezca un inicio de sesión normal. Lee el informe para ver cómo los atacantes combinan esta técnica con señuelos impulsados por IA, robo de tokens de autenticación y actividad automatizada de seguimiento.
No necesariamente. La MFA puede completarse igual durante el ataque, pero la autenticación se aplica a la sesión de código de dispositivo del atacante. El token de autenticación resultante puede incluir una validación de MFA, lo que permite al atacante acceder a recursos sin completar otro desafío de MFA.
La MFA sigue siendo importante, pero las organizaciones deben combinarla con controles que restrinjan el contexto de autenticación, el estado del dispositivo, el uso de aplicaciones y el método de autenticación.
Los métodos resistentes al phishing como las llaves de seguridad FIDO2 y las passkeys pueden fortalecer la seguridad de identidad, pero habilitarlos no deshabilita automáticamente la autenticación mediante código de dispositivo. El flujo de código de dispositivo debe bloquearse o restringirse explícitamente cuando corresponda.
Usa el acceso condicional de Microsoft Entra para bloquear la autenticación mediante código de dispositivo donde no sea operativamente necesaria. Si ciertos usuarios o aplicaciones lo requieren, restringe el flujo a identidades y casos de uso aprobados.
Busca:
authenticationProtocol == "deviceCode" en los registros de inicio de sesión interactivooriginalTransferMethod == "deviceCodeFlow"Los registros interactivos pueden identificar la autenticación inicial mediante código de dispositivo, mientras que los registros no interactivos pueden ayudar a delimitar el uso posterior del token de autenticación.
Si un usuario introduce un código inesperado, trata el evento como un posible compromiso de cuenta. Revoca las sesiones activas y los tokens de actualización, revisa los registros de auditoría e investiga la actividad del buzón, de archivos y administrativa.
Enseña a los empleados:
Si tú no iniciaste el inicio de sesión, no introduzcas el código.
Una solicitud de código inesperada por correo electrónico, Teams, mensaje de texto u otra plataforma de chat debe reportarse a TI o seguridad.
Los cambios de contraseña pueden no invalidar todos los tokens existentes, por lo que la revocación de sesiones y tokens es esencial.
El phishing mediante código de dispositivo es un ataque en el que un actor de amenazas engaña a una víctima para que introduzca un código de autenticación generado por el atacante en una página de inicio de sesión legítima. La víctima, sin saberlo, autoriza el dispositivo del atacante.
No. En el phishing mediante código de dispositivo, el atacante por lo general no intercepta la sesión de inicio de sesión activa de la víctima. En cambio, inicia un flujo de autorización de dispositivo legítimo y convence a la víctima de completarlo por él.
Puede que no sea necesario. El objetivo principal suele ser obtener tokens de autenticación de acceso y actualización de OAuth, en lugar de la contraseña del usuario.
Porque puede ser real. Los atacantes abusan de los puntos de conexión de autenticación legítimos de Microsoft y dirigen a las víctimas hacia ellos con un código que el atacante generó.
Sí. El acceso condicional de Microsoft Entra puede bloquear el flujo de código de dispositivo o restringirlo a usuarios y escenarios aprobados. Las organizaciones deben evaluar los requisitos operativos antes de aplicar la política.
No necesariamente. La investigación de Huntress encontró que la implementación de código de dispositivo de Google admite un conjunto más limitado de alcances de OAuth, lo que puede limitar significativamente el impacto en comparación con la implementación de Microsoft.
Bloquea el flujo de código de dispositivo donde no sea necesario, monitorea la actividad de identidad y enseña a los usuarios a nunca introducir un código inesperado.
Recursos adicionales
Descubre qué es el registro de depuración, cómo ayuda en ciberseguridad y las mejores prácticas clave para reducir riesgos y mejorar la respuesta a incidentes
Aprende los pasos de la gestión de vulnerabilidades, cómo evaluar y priorizar riesgos, las mejores herramientas y consejos para un sólido ciclo de vida de la gestión de vulnerabilidades.
Aprende cómo funciona el malware sin archivos, por qué es tan efectivo, y las estrategias esenciales para detectar y prevenir estos ciberataques basados en memoria.

