

Te damos la bienvenida a la dark web. Quizás eres un actor de amenazas que busca sacar provecho de los datos más recientes robados en una brecha. Quizás eres un investigador de seguridad que husmea en las conversaciones del gremio y las ofertas de servicios para recopilar inteligencia. O quizás solo quieres relajarte con unas palomitas y ver cómo se desarrolla el siempre entretenido drama del cibercrimen.
Los foros de la dark web muestran todo el ecosistema de amenazas en todo su esplendor: desde intermediarios de acceso inicial que venden credenciales de RDP comprometidas hasta actores de ransomware que activan cuentas regresivas de filtración de datos en sus sitios de exposición pública. Pero como cualquier otra plataforma de comercio, también incluyen transacciones que resultan extrañamente cotidianas: promociones de ventas, códigos de conducta, soporte técnico y más.
Ya hemos analizado a fondo la dark web en varias ocasiones, y este análisis más reciente forma parte de nuestro episodio de Tradecraft Tuesday de agosto, en el que John Hammond, investigador principal de seguridad de Huntress, y Dave Kleinatland, investigador principal de productos, exploraron algunos de los foros clandestinos, mercados y sitios de filtración de datos de ransomware más populares.
¿Qué es la dark web?
Primero, ¿qué es la dark web? En esencia, la dark web sigue siendo parte de internet; simplemente está compuesta por contenido no indexado al que los usuarios pueden acceder de forma anónima. A los foros populares de la dark web, como BreachForums, se puede llegar a través de redes como Tor mediante una técnica llamada enrutamiento cebolla (onion routing). El enrutamiento cebolla encapsula el tráfico de red con cifrado y lo envía desde el cliente a través de una serie de saltos antes de llegar al servidor final. Este proceso anonimiza el tráfico de los usuarios para que no se pueda rastrear. El servidor final solo conoce el último nodo de conexión (también conocido como nodo de salida). Es excelente para la privacidad, pero los cibercriminales también lo usan para realizar negocios ilícitos imposibles de rastrear.
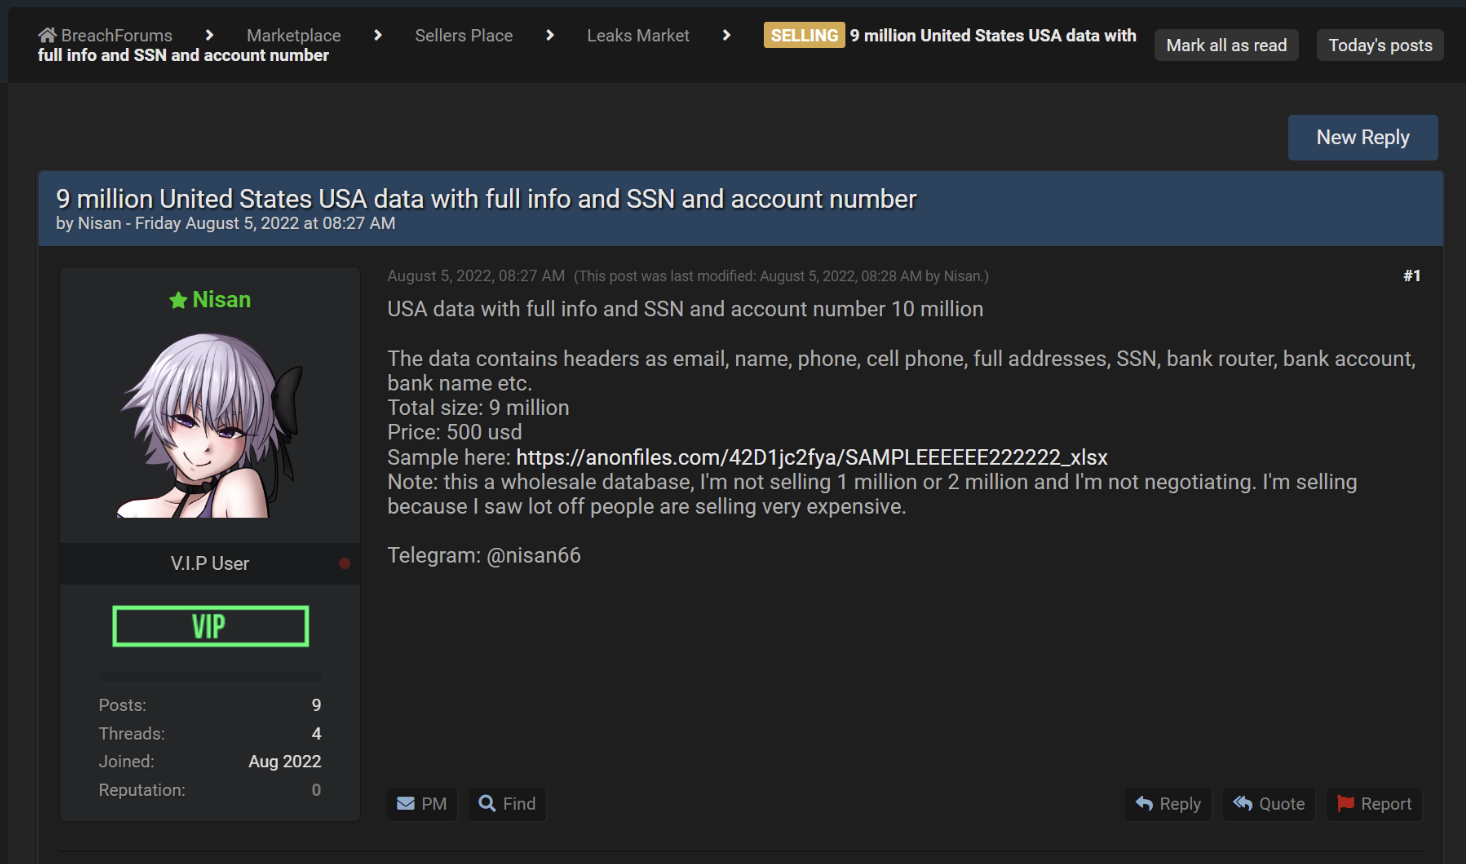
Figura 1: Un vistazo a BreachForums, un mercado popular de la dark web
Quizás también hayas oído hablar de la deep web y, aunque “dark web” y “deep web” a veces se usan como sinónimos, existen diferencias notables. La deep web también incluye sitios que los motores de búsqueda estándar no indexan, pero estos sitios están disponibles en la clearnet, lo que significa que se puede acceder a ellos con navegadores web normales. También hay una ligera diferencia en cuanto a los dominios de nivel superior (TLD). Los sitios de la deep web usan TLD poco comunes, como .hn o .so. Estos TLD no son los típicos a los que estamos acostumbrados (como .com), pero también son diferentes de los que usan los sitios de la dark web, que tienen una dirección .onion.
No podemos hablar de la dark web sin mencionar a los proveedores de hosting a prueba de balas (bulletproof hosting), como Webcare 360, Offshore Racks, AbeloHost, PrivateAlps o Koddos. Se trata esencialmente de servicios de hosting web que facilitan el cibercrimen —como el alojamiento de malware o de sitios usados para phishing— al ignorar o evadir a las fuerzas del orden o diversas denuncias de abuso.
Foros y mercados de la dark web: XSS, Exploit y más
La dark web es una mezcla ecléctica de foros y mercados, como RAMP, Cracked, OnniForums y más. Hay muchos recursos disponibles para mejorar la experiencia de navegación, incluido un motor de búsqueda llamado Torch, que es básicamente el equivalente de Google o Yahoo en la dark web.
Muchos de estos sitios son de pago, lo que significa que los usuarios deben pagar con criptomonedas para entrar al foro. A partir de ahí, los usuarios pueden vender o comprar de todo: malware, exploits, acceso vía FTP, información de tarjetas (carding) o bancaria, y más. Los visitantes también se reúnen para intercambiar consejos, hacer preguntas y comentar las últimas noticias. Exploit, un popular foro ruso de cibercrimen, clasifica sus temas en todos los aspectos del ecosistema del hacking, como muestra la figura 2. Hay publicaciones sobre criptografía, spam, bluejacking, redes sociales y, por supuesto, IA.
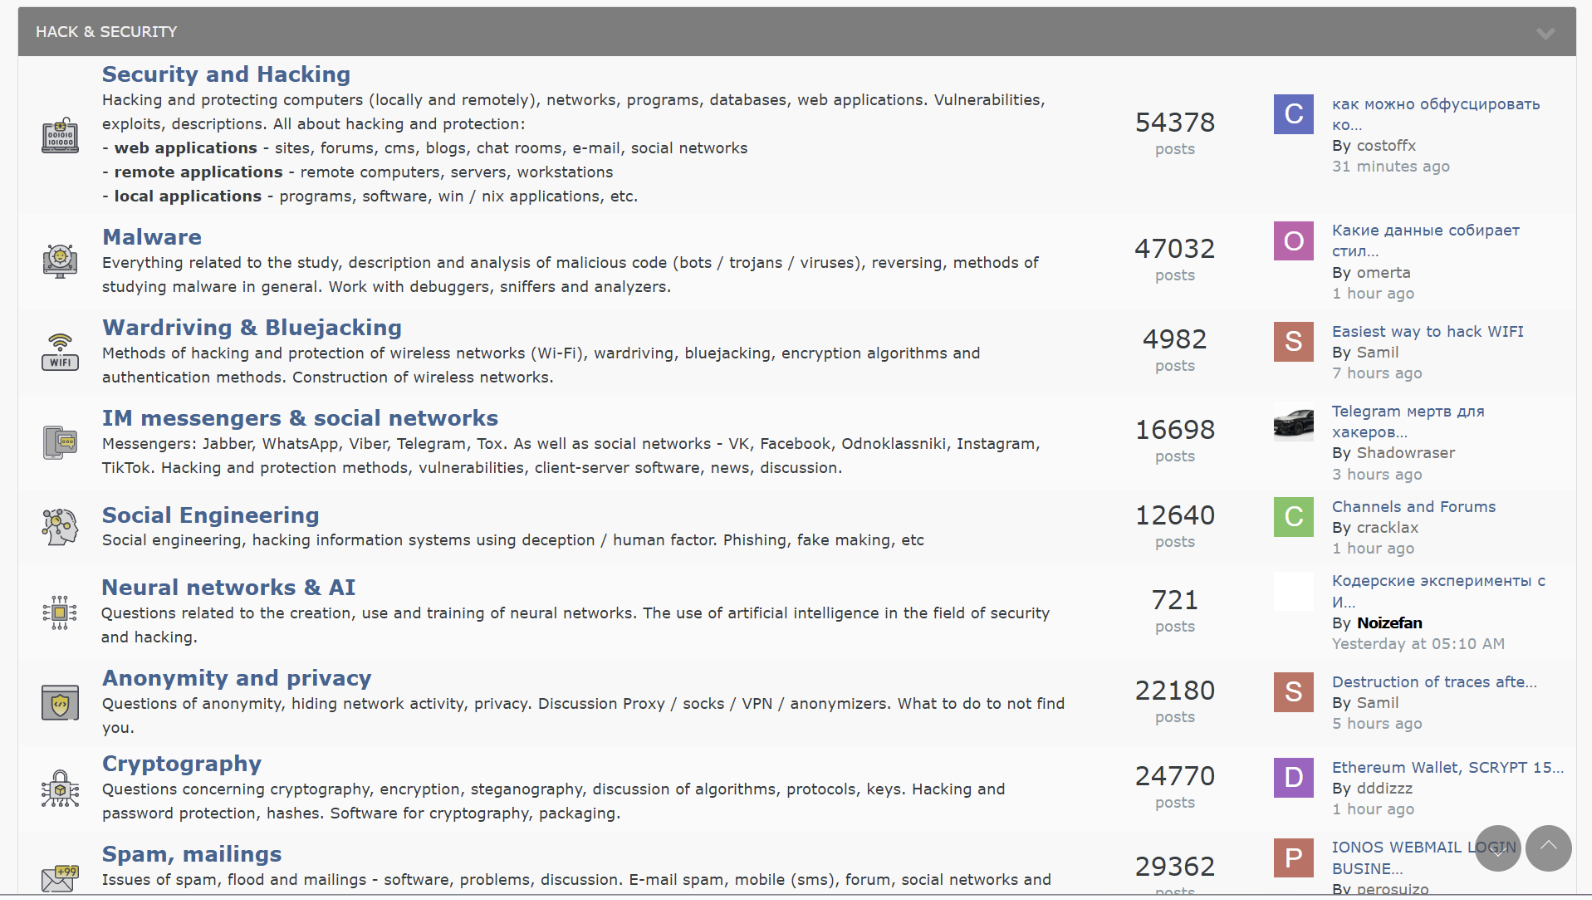
Figura 2: Variedad de temas discutidos en el foro de cibercrimen Exploit
Por su parte, un análisis más detallado de los tablones, hilos y publicaciones del foro de habla rusa XSS muestra a personas que buscan acceso a entornos corporativos. Como muchos otros foros, este también incluye registros de malware infostealer, que son credenciales vendidas en volcados de datos que los actores de amenazas pueden usar para el compromiso de correo electrónico empresarial (BEC) u otros ataques a la identidad. Nota: aunque Europol anunció en julio el arresto del administrador del foro y se colocó un banner de desmantelamiento en el sitio, XSS desde entonces migró y parece estar funcionando de nuevo.
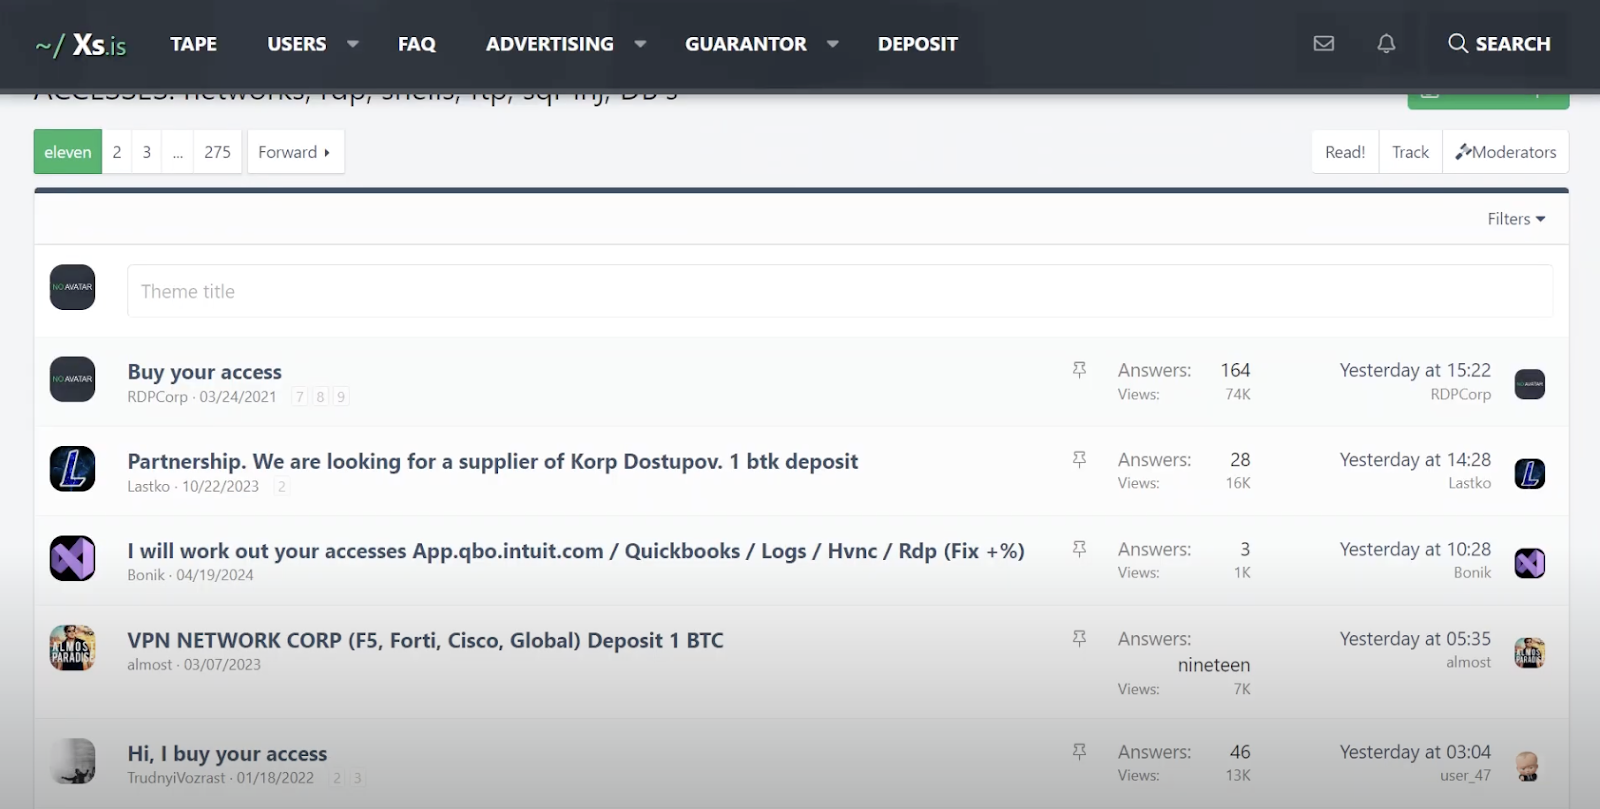
Figura 3: Un mercado en XSS muestra a personas que buscan comprar acceso
A pesar de su base de usuarios, irónicamente estos foros tienen códigos de conducta. En un giro interesante de la frase “no hay honor entre ladrones”, si alguien perjudica a un usuario al no pagar, el moderador interviene y lo banea.
Los vendedores de estos foros también usan técnicas de marketing innovadoras para impulsar sus productos. El siguiente video muestra una promoción de sorteo en una publicación de Exploit, que supuestamente incluye un volcado de 130,000 números de tarjetas de crédito de EE. UU. El sorteo parece ser una forma de aumentar la participación e impulsar ventas futuras.
Es difícil saber con exactitud cuántas personas usan realmente la dark web, pero las cifras de membresía de estos foros no son insignificantes. Exploit afirma tener 68,000 miembros en total, con 101,000 asistentes conectados en un momento dado. XSS, por su parte, tenía más de 50,000 usuarios registrados hasta julio, según Europol.
BreachForums: lo más reciente de su tumultuosa historia
BreachForums —uno de los foros de cibercrimen más infames— ha tenido una historia tumultuosa, que incluye múltiples desmantelamientos por parte de las fuerzas del orden y posteriores resurgimientos bajo nuevos dueños (incluidos los de 2022, 2023 y 2024).
El foro pareció resurgir en julio. Luego, el 12 de agosto, ShinyHunters, administrador de BreachForums, publicó un mensaje en su chat de Telegram (y mediante un mensaje firmado con PGP en Pastebin). El mensaje advertía sobre un “incidente grave que afecta a BreachForums” y decía que BreachForums y su clave PGP oficial habían sido comprometidos y que actualmente los operaban agencias de las fuerzas del orden.
En un giro extraño, el 11 de agosto también había aparecido un anuncio reciente en BreachForums que ofrecía una “recompensa sustancial” a cambio de la identificación y ubicación de una persona llamada “Yukari”.
Solo podemos especular sobre lo que todo esto significa y cómo se relacionan ambos sucesos. No sabemos si la recompensa por “Yukari” la publicó ShinyHunters antes del compromiso o si fue un cebo de las autoridades que habían comprometido el sitio. De cualquier forma, esto deja al descubierto el “drama de secundaria del cibercrimen” de estos foros.
Los grupos de ransomware presionan a las víctimas con sitios de ‘exposición pública’
Para los grupos de ransomware, los sitios de la dark web cumplen un papel fundamental en sus operaciones: los sitios de filtración de datos.
Como muestra el informe de Huntress Reporte de Amenazas Cibernéticas 2025, cada vez más actores de amenazas están pasando del cifrado tradicional al robo de datos y la extorsión, sobre todo a medida que las organizaciones atacadas mejoran sus copias de seguridad y sus procesos de recuperación de datos. Los sitios de exposición pública son una pieza clave del modelo de extorsión de los actores de ransomware. Ofrecen una plataforma para que los actores de amenazas amenacen a las víctimas con publicar sus datos si no pagan el rescate.
Un análisis más detallado del sitio de exposición pública de Play —que supuestamente acumula unas 900 víctimas— muestra que los distintos conjuntos de datos vinculados a brechas incluso tienen temporizadores con la cuenta regresiva hasta la fecha de publicación. El sitio también señala los datos que ya se publicaron. Todo esto forma parte de la manipulación psicológica que acompaña a los ataques de ransomware, con tácticas de intimidación y una presión creciente sobre las víctimas para que paguen el rescate.
Con el tiempo, los grupos de ransomware han adoptado procesos “oficiales” para sus operaciones. Muchos grupos ofrecen soporte técnico, servicio al cliente y recursos de base de conocimientos para sus víctimas. Como parte de esto, vemos que el sitio de filtración de datos de Play incluye una página de preguntas frecuentes que responde dudas sobre el incidente, como en qué se basa el precio del rescate, qué pasa si no pagan y más.
Chats, ventas y… ¿un Easter egg de Huntress?
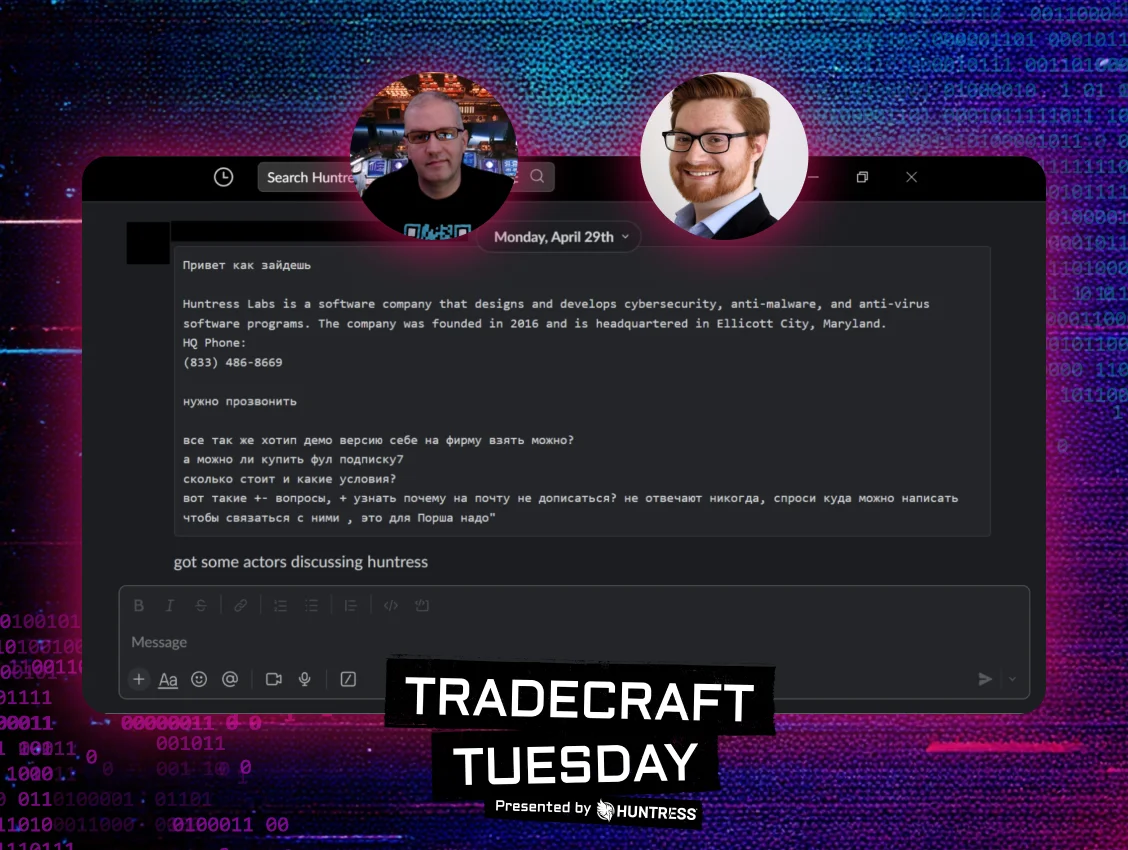
La dark web es un lugar único para recopilar información sobre las áreas de interés de los cibercriminales y, a veces, ese interés nos toca de cerca. Nuestros investigadores recibieron recientemente un aviso de que actores de ransomware hablaban de Huntress en una serie de mensajes. Los actores dijeron que intentaban iniciar una prueba para ver cómo se desempeñaría la plataforma de detección y respuesta de endpoints (EDR) de Huntress frente a algunas muestras.
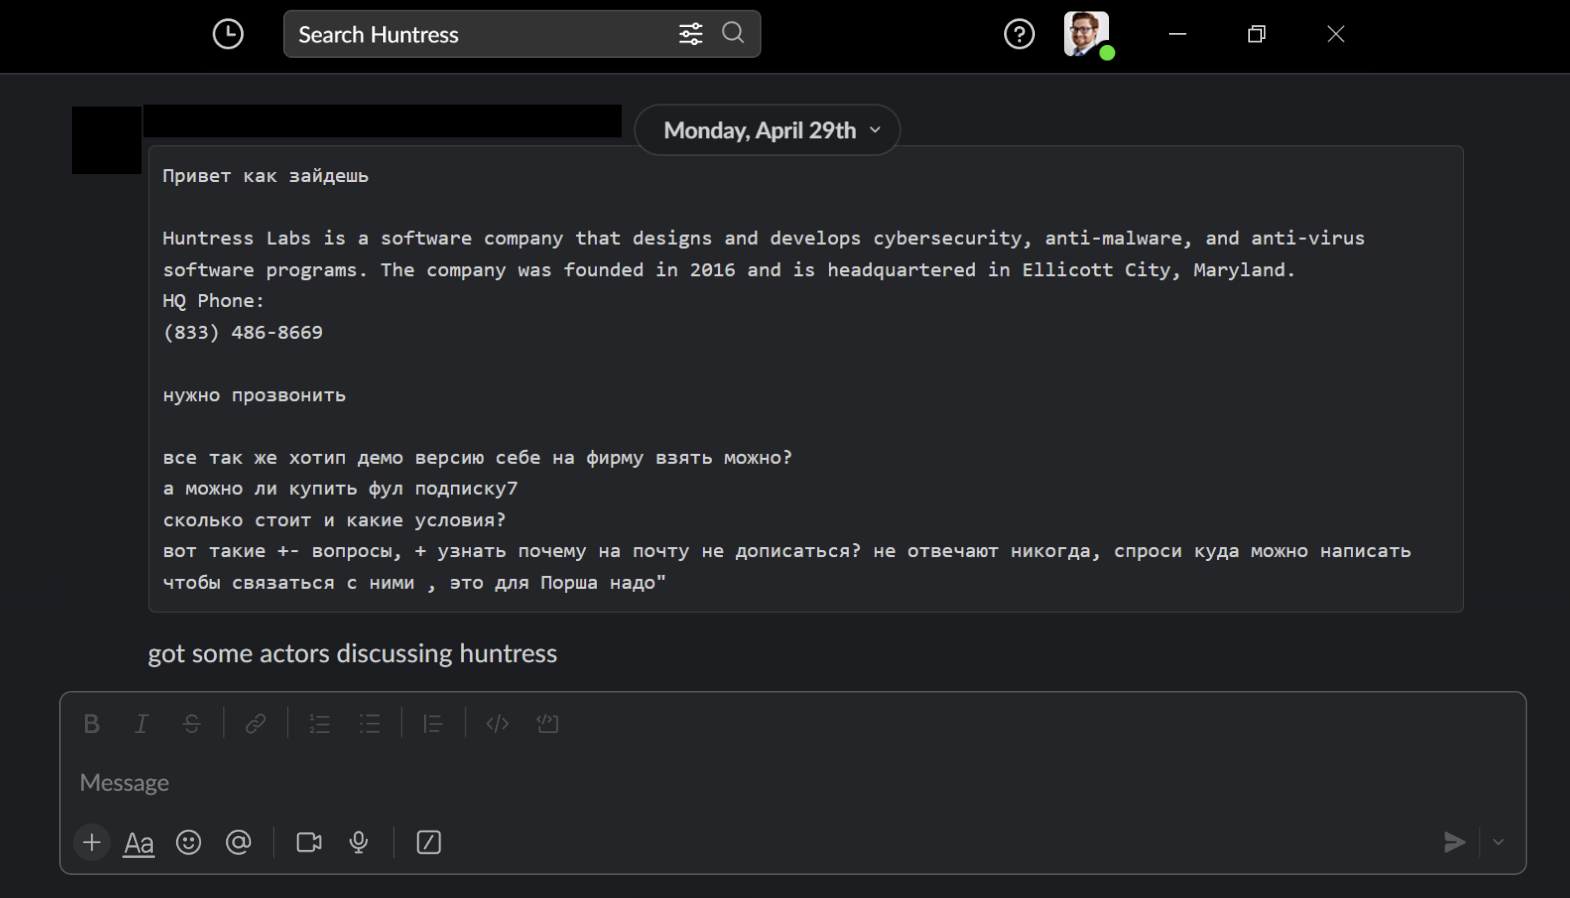
Figura 4: Huntress es uno de los muchos temas que los actores de amenazas discuten en la dark web
Ya sean registros de infostealers, exploits o incluso la propia Huntress, en la dark web encontrarás todo tipo de temas en discusión. Pero navegar por la dark web revela mucho más que las amenazas más recientes: expone la capacidad de adaptación y el ingenio de los actores de amenazas, desde estrategias operativas innovadoras hasta negociaciones de estilo empresarial. Esto les da a los defensores una idea de a qué se enfrentan y puede ayudar a identificar las áreas de su negocio que están en riesgo.
¿Te gustó lo que acabas de leer? Acompáñanos cada mes en Tradecraft Tuesday, nuestro webinar en vivo donde exponemos las técnicas de los hackers y hablamos de temas técnicos con demos en vivo. El próximo mes, nuestro episodio de Tradecraft Tuesday, “The Craftiest Trends, Scams, and Tradecraft of 2025 (So Far)”, abordará las principales amenazas que nuestro SOC ha detectado este año en primera línea. ¡Reserva tu lugar ahora!