

Antes de descorchar el champán y contar los días para el nuevo año, hagamos un repaso. Al mirar atrás los últimos 365 días, quedó claro que los cibercriminales no tenían intención de bajar el ritmo. Pero nosotros tampoco. Nuestros analistas trabajaron sin descanso para ayudar a que nuestros partners y nuestra comunidad se mantuvieran alerta, informados y protegidos. Aquí tienes un resumen de los hitos y aprendizajes de 2024 que nos guiarán mientras nos preparamos para lo que viene en 2025.
Vulnerabilidades de ConnectWise ScreenConnect
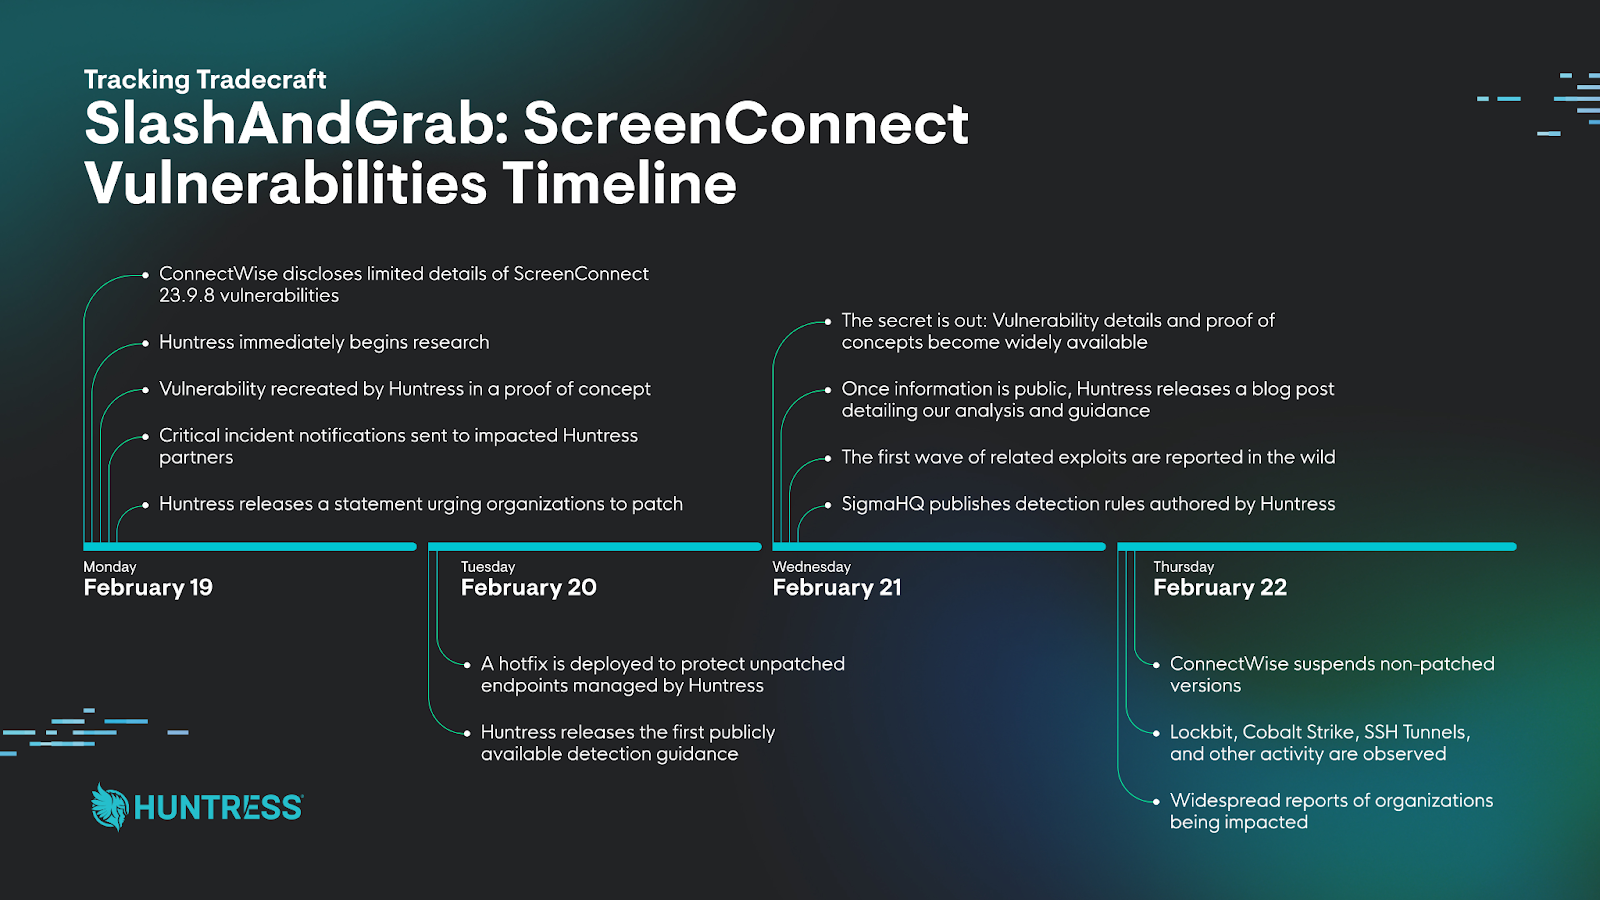
El año comenzó con fuerza. En febrero surgieron vulnerabilidades críticas en ScreenConnect que permitían a los atacantes evadir la autenticación con facilidad. Nuestro equipo respondió con rapidez con investigación detallada, guías de detección, una solución temporal y análisis exhaustivos para mantener informada a nuestra comunidad sobre las tácticas de posexplotación.
Vuelve a leer los blogs:
- Vulnerability Reproduced: Immediately Patch ScreenConnect 23.9.8
- Detection Guidance for ConnectWise CVE-2024-1709
- A Catastrophe For Control: Understanding the ScreenConnect Authentication Bypass (CVE-2024-1709 & CVE-2024-1708)
- Think Your ScreenConnect Server Is Hacked? Here’s What to Look For.
- SlashAndGrab ScreenConnect Post-Exploitation in the Wild (CVE-2024-1709 & CVE-2024-1708)
- SlashAndGrab: The ConnectWise ScreenConnect Vulnerability Explained
Vuelve a ver The Product Lab:
Afiliado de ransomware BlackCat
También exploramos las tácticas, técnicas y procedimientos de un operador afiliado a ransomware que aprovechó una vulnerabilidad de ScreenConnect e intentó comprometer un endpoint del sector salud.
Vuelve a leer el blog:
Malware LightSpy
En abril, analizamos una nueva variante de spyware dirigida a dispositivos macOS. Las reglas de detección que desarrollamos están disponibles en GitHub.
Vuelve a leer el blog:
HTML Smuggling Tradecraft
Mayo nos trajo una campaña masiva de phishing que evadió la MFA usando técnicas avanzadas de adversario en el medio.
Vuelve a ver Tradecraft Tuesday:
BOINC Software Exploited by SocGholish
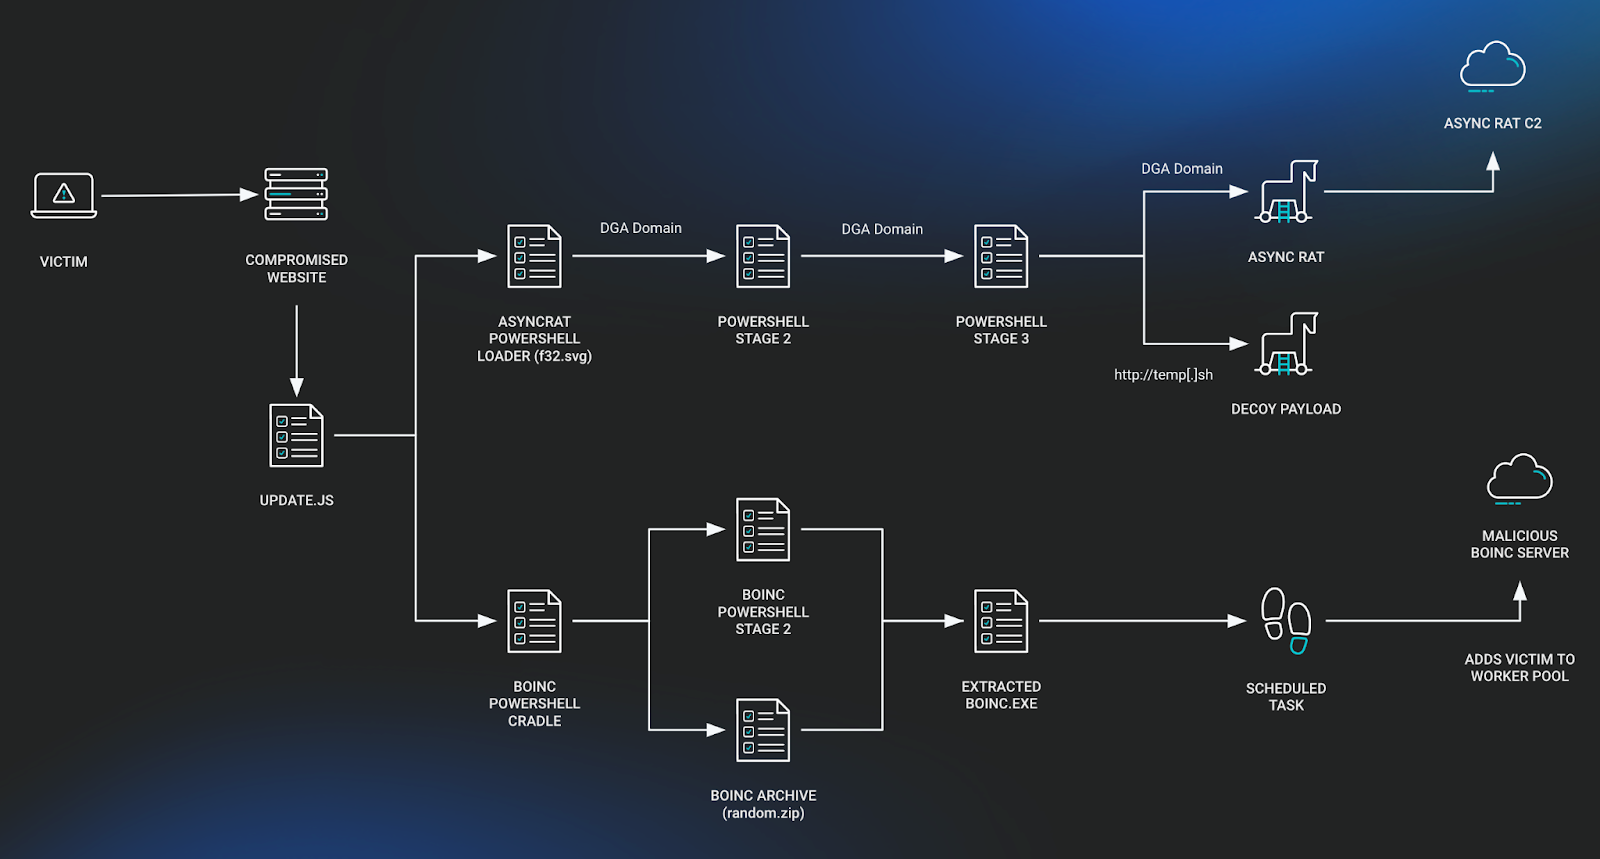
En julio vimos nuevos comportamientos del malware SocGholish, incluido el uso del software legítimo de computación voluntaria BOINC. Mediante instalaciones maliciosas, BOINC podía configurarse para conectarse a servidores falsos, recolectar datos, transferir archivos y ejecutar tareas, funcionando esencialmente como un C2.
Vuelve a leer el blog:
Threat Actors Targeting Human Rights Activists
Agosto reveló que el APT altamente capaz (y verdaderamente despiadado) OceanLotus había estado atacando a defensores vietnamitas de derechos humanos por más de cuatro años con métodos sofisticados de persistencia.
Vuelve a leer el blog:
Vuelve a ver Tradecraft Tuesday:
Akira Ransomware Indicators
En septiembre, identificamos indicadores específicos asociados con infecciones de ransomware Akira. Al detectar estos indicadores más temprano en la cadena de ataque, podríamos ayudar a las organizaciones a inhibir, o incluso evitar, el despliegue de malware de cifrado de archivos.
Vuelve a leer el blog:
Brechas de software FOUNDATION
Septiembre también nos trajo ataques de fuerza bruta contra software de contabilidad usado por contratistas, lo que expuso la necesidad de una mejor higiene de credenciales en todas las industrias.
Vuelve a leer el blog:
Ransomware SafePay
Octubre trajo una nueva variante de ransomware sin reportes previos en la industria. Al descubrir incidentes donde se implementó SafePay, pudimos ofrecer un análisis del comportamiento del ransomware y oportunidades de detección.
Vuelve a leer el blog:
Explotación del software Cleo
Para cerrar el año, identificamos una amenaza crítica relacionada con el software LexiCom, VLTransfer y Harmony de Cleo, comúnmente usado para gestionar transferencias de archivos. Nuestro equipo escribió extensamente sobre esta amenaza y ofrecimos un desglose técnico de una nueva familia de malware que llamamos "Malichus".
Vuelve a leer los blogs:
- Threat Advisory: Oh No Cleo! Cleo Software Actively Being Exploited in the Wild
- Oh No Cleo! Análisis de malware del implante Malichus
Mucho pasó obviamente en 2024, y aunque esto fue solo nuestra selección de momentos destacados, tenemos mucho más de qué hablar. Puedes profundizar aún más en lo que vimos descargando nuestro Informe de ciberamenazas 2024.
Al entrar en 2025, estamos seguros de que los cibercriminales seguirán volviéndose más astutos. Pero nosotros también. Y pase lo que pase, estaremos aquí contigo, listos para enfrentar lo que venga.
Gracias por hacer este recorrido por la memoria con nosotros. Ahora, miremos hacia adelante. Brindemos por un nuevo año de superar a los malos, juntos.