

Los nombres de usuario y las contraseñas son la base de casi todas las aplicaciones que usamos y de cada red a la que accedemos. Pero estas credenciales convencionales, presentadas por primera vez hace más de 60 años por investigadores del MIT en 1961, se han vuelto sorprendentemente inadecuadas. Los días en que bastaba un simple nombre de usuario y contraseña para protegerse quedaron atrás.
A medida que los actores de amenazas se vuelven más astutos e ingeniosos, las empresas necesitan una defensa más sólida y resistente. Aquí entran el inicio de sesión único (SSO) y la autenticación multifactor (MFA), dos capas fundamentales de seguridad que pueden fortalecer tu defensa cibernética de forma relativamente sencilla. Entonces, ¿cómo elegir entre SSO y MFA? No se trata de uno u otro: ¡son ambos!
En este blog, exploraremos el mundo de SSO frente a MFA, sus beneficios individuales, y explicaremos por qué combinarlos puede transformar la postura de seguridad.
Puntos clave
- SSO y MFA cumplen funciones distintas pero complementarias: SSO simplifica el acceso al permitir que los usuarios inicien sesión una vez para llegar a varias aplicaciones, mientras que MFA refuerza la seguridad al requerir factores de verificación adicionales más allá de una contraseña.
- Las contraseñas por sí solas ya no son suficientes: presentadas por primera vez en 1961, las credenciales tradicionales de nombre de usuario y contraseña se han vuelto peligrosamente inadecuadas frente a los actores de amenazas modernos, lo que hace esencial la autenticación por capas.
- Combinar SSO y MFA es el enfoque recomendado: SSO reduce la fatiga de inicio de sesión y fomenta frases de contraseña más fuertes, mientras que MFA garantiza que incluso credenciales comprometidas no puedan otorgar acceso no autorizado.
- No todos los métodos de MFA son igual de seguros: las passkeys, la biometría y los factores push ofrecen una protección más sólida que los códigos SMS o las contraseñas de un solo uso, por lo que las organizaciones deberían priorizar las opciones más fuertes disponibles.
¿Qué es el inicio de sesión único?
El inicio de sesión único, o SSO, es cuando aplicaciones o sitios web permiten que una persona inicie sesión usando un tercero ya confiable para verificar que el usuario es quien dice ser.
En lugar de hacer malabares con múltiples nombres de usuario y contraseñas para distintos sistemas, los usuarios inician sesión una vez, y SSO gestiona de forma segura su acceso a varios recursos. Probablemente ya lo hayas visto o usado antes, ya que la mayoría de los sitios web hoy ofrecen la opción de iniciar sesión con Google, Apple, Microsoft, Facebook o... ya te haces una idea.
¿Qué es la autenticación multifactor?
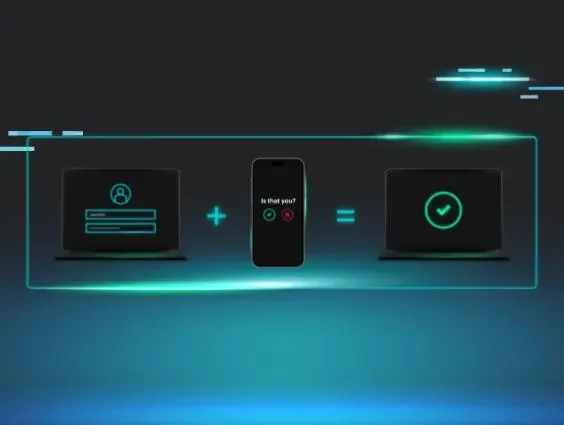
La autenticación multifactor, o MFA, es un método de autenticación que requiere que los usuarios proporcionen dos o más factores de verificación antes de poder obtener acceso. Estos factores suelen entrar en una de tres categorías:
- Conocimiento: algo que solo el usuario sabe (por ejemplo, una contraseña)
- Posesión: algo que solo el usuario tiene (por ejemplo, un smartphone o un token de autenticación)
- Inherencia: algo que solo el usuario es (por ejemplo, huella dactilar o reconocimiento facial)
MFA aporta una mejora de seguridad importante al añadir una capa adicional de autenticación más allá de solo un nombre de usuario y contraseña. Incluso si los actores de amenazas logran robar credenciales de inicio de sesión, no pueden acceder a la cuenta sin el segundo factor.
Diferencias clave entre MFA y SSO:
SSO (inicio de sesión único) y MFA (autenticación multifactor) cumplen un rol en el proceso de inicio de sesión, pero resuelven problemas distintos. SSO se diseñó para dar comodidad: permite que los usuarios inicien sesión una sola vez para acceder a varias aplicaciones sin administrar credenciales separadas para cada una. MFA se diseñó para dar seguridad: exige que los usuarios verifiquen su identidad mediante dos o más factores, como una contraseña más un escaneo biométrico o una notificación push, antes de obtener acceso. En resumen, SSO reduce la frecuencia con la que inicias sesión, mientras que MFA hace que cada inicio de sesión sea más confiable. El enfoque más efectivo usa ambos juntos: SSO agiliza la experiencia del usuario y MFA la protege.
Aquí tienes un resumen de las diferencias clave entre MFA y SSO.
|
MFA |
SSO | |
|
Objetivo principal |
Seguridad, reduce el riesgo de acceso no autorizado |
Comodidad, reduce la fatiga de inicio de sesión |
|
Experiencia del usuario |
Agrega pasos adicionales para verificar la identidad |
Un solo inicio de sesión para varias aplicaciones |
|
Complejidad |
Autenticación en capas, requiere más configuración |
Integra las aplicaciones en un solo sistema de inicio de sesión |
|
Caso de uso típico |
Proteger la identidad de SSO |
Intermediar el acceso a aplicaciones empresariales y en la cloud |
|
Posibles ventajas |
Mayor seguridad, mitiga el robo de credenciales y garantiza el cumplimiento normativo |
Cómodo, reduce la posible fatiga del usuario, ahorra tiempo, rentable, control centralizado, mayor seguridad |
|
Posibles desventajas |
Los usuarios pueden encontrarlo inconveniente o fatigoso, los códigos SMS pueden ser vulnerables, posibles dificultades de implementación |
Punto único de falla, depende de un proveedor de identidad (IdP) |
Por qué deberías usar MFA y SSO juntos
Mientras que SSO y MFA cumplen propósitos distintos, combinarlos te da una defensa sólida contra las ciberamenazas. Implementar ambos permite a las organizaciones mejorar su seguridad sin crear una mala experiencia de usuario, además de facilitar el monitoreo de la actividad de red.
Seamos honestos: las contraseñas son una vulnerabilidad. Es difícil para las personas recordar las contraseñas complejas y de múltiples caracteres que casi toda aplicación exige hoy. ¿No sería mucho más fácil recordar solo una? Una frase de contraseña sólida, compleja y difícil de adivinar.
Con SSO, esa única frase de contraseña es todo lo que el usuario necesita recordar. Pero claro, SSO significa menos puntos de entrada potenciales para los hackers; y una vez que descifran el código, las puertas se abren a todas las demás cuentas y aplicaciones del usuario. Por eso es tan importante usar contraseñas poco comunes y exigir una capa adicional de autenticación con MFA.
Al combinar SSO y MFA, logras un equilibrio entre comodidad y seguridad. Los usuarios disfrutan la simplicidad de iniciar sesión una sola vez, mientras que MFA agrega una capa extra de protección: incluso si sus credenciales se ven comprometidas, un atacante aún no puede acceder a su cuenta.
Consejos de seguridad para implementar SSO y MFA
Fortalecer la postura de seguridad con SSO y MFA no es solo una decisión inteligente; es un paso básico y esencial. Para proteger a tus empleados y tu organización, recomendamos ampliamente implementar tanto SSO como MFA.
Cuando se combinan, SSO puede ayudar a reducir la frustración de los empleados y aumentar la fortaleza de las contraseñas, mientras que MFA permite verificar la identidad del usuario antes de que inicie sesión en cualquier aplicación o red que quieras mantener bajo control estricto.
Aquí tienes algunos consejos esenciales para implementar con éxito MFA y SSO en tu organización:
- Elige un proveedor de SSO confiable: selecciona una solución de SSO confiable que ofrezca integración sin interrupciones con tus aplicaciones y funciones de seguridad robustas.
- Implementa MFA en todas partes: habilita MFA para todas las aplicaciones y servicios críticos para garantizar una postura de seguridad consistente.
- No todos los MFA son iguales: considera habilitar solo llaves de acceso, verificación biométrica y/o factores push en lugar de códigos de un solo uso, SMS o verificaciones por voz, que son más débiles.
- Educa a los usuarios: capacita a tus usuarios sobre la importancia de la seguridad, especialmente en cuanto a proteger sus métodos de MFA, como celulares o tokens.
- Revisa y actualiza las políticas regularmente: monitorea y actualiza continuamente las políticas de acceso y los métodos de autenticación para adaptarte a las amenazas en evolución.
No es "uno u otro", es ambos y algo más
La ciberseguridad es un desafío para los departamentos de TI en todas las industrias. No solo las expectativas son cada vez más altas, sino que la fuerza laboral también evoluciona con nuevas tecnologías y un ecosistema global en constante expansión. Eso significa que los riesgos también son altos.
El inicio de sesión único y la autenticación multifactor representan dos capas fundamentales de seguridad que pueden trabajar en conjunto para combatir las vulnerabilidades de los métodos de autenticación tradicionales. Al elegir SSO y MFA, en lugar de SSO frente a MFA, tienes un poco más de tranquilidad mientras proteges tu organización o entornos administrados.
En Huntress, estamos muy atentos a cómo los hackers se vuelven más inteligentes y evolucionan sus tácticas. Necesitamos implementar cambios que hagan mucho más difícil para los atacantes acceder a una aplicación o red. Por eso, la plataforma de Huntress está habilitada tanto para autenticación multifactor como para autenticación de dos factores (2FA).
Huntress empodera a tus empleados para que sean parte de la solución de ciberseguridad con security awareness training (SAT), dándote asesoría personalizada contra phishing basada en amenazas reales que nuestros expertos en seguridad observan en el mundo real.
Preguntas frecuentes
¿Cuál es la diferencia entre SSO y MFA?
SSO significa inicio de sesión único, lo que implica iniciar sesión en una cuenta para obtener acceso a múltiples servicios, como tu cuenta de Google. MFA, o autenticación multifactor, es un proceso de verificación de identidad en el que se exige a los usuarios confirmar su identidad después de iniciar sesión, mediante algo como un escaneo biométrico o ingresando un código recibido.
¿Puedes tener tanto MFA como SSO?
Sí, por supuesto. De hecho, se recomienda implementar tanto MFA como SSO para brindar a los usuarios la experiencia más segura y óptima.
¿Es MFA lo mismo que 2FA?
La autenticación de dos factores es un tipo de autenticación multifactor donde se exigen dos tipos de verificación de identidad. MFA se refiere a cuando se exigen al menos dos tipos de verificación, aunque a veces pueden ser más.