

Uno de los grandes desafíos en la industria de la ciberseguridad es que los proveedores tienden a prometer de más y entregar de menos. Lo veo una y otra vez. De hecho, la objeción más grande que debemos superar al presentar Huntress a una nueva audiencia es: "Mi proveedor de protección para endpoints (EPP) me dijo que ya hace esto."
En estos casos, se refieren a antivirus (AV), antivirus de próxima generación (NGAV) o herramientas de detección y respuesta para endpoints (EDR). Incluso después de hablar sobre las limitaciones del software e intentar desmentir los mitos, a veces vuelven y le preguntan directamente a su proveedor de EPP: "¿Ustedes cubren lo que hace Huntress?" Sin sorpresas, la respuesta siempre es la misma: "Claro que ya hacemos eso por ti." Pero estas promesas apresuradas no siempre se cumplen en la realidad.
Cuando llevas un tiempo en ciberseguridad, te vuelves inmune a las palabras de moda del marketing y a las afirmaciones audaces de los actores de la industria. Un ejemplo: me tomó cinco minutos armar la siguiente lista de afirmaciones de algunos sitios web de proveedores de EPP:
- "El fin de los ciberataques"
- "Venciendo cada ataque. Cada segundo. Cada día."
- "Un solo paquete: todo lo que necesitas"
- "Impulsado por inteligencia artificial"
- "Obtén protección fácil y rápida contra todas las amenazas"
- "Protección en línea 3D"
- "Soluciones completas para los mayores desafíos de seguridad de las empresas"
- "Previene, detecta y responde a todas las amenazas"
- "Protección de 360 grados totalmente comprobada"
- "Seguridad mediante aprendizaje automático avanzado"
- "Previene las amenazas de mañana. Hoy."
Ahora bien, no digo que las soluciones de seguridad de estos proveedores de software no tengan ningún valor. Todas aportan algo de valor. De hecho, muchas son herramientas de software realmente buenas que abordan la capa de prevención en los endpoints. Pero el problema es que estamos equiparando la prevención con la protección completa.
Prevención ≠ Seguridad completa
La única respuesta real para construir un programa de ciberseguridad adecuado es primero entender tus riesgos. Luego puedes usar un marco de referencia a tu elección para establecer los procesos y comportamientos correctos, mientras agregas tantas capas de seguridad como sea posible para abordar esos riesgos.
Varias herramientas de EPP estarán invariablemente entre esas capas. De hecho, hay una buena posibilidad de que estés usando una de las herramientas cuyo sitio web hace una de las afirmaciones que mencioné arriba. (Cuando termines de leer este blog, haz una búsqueda rápida para probar esta teoría. 😉)
Si bien esas afirmaciones no disminuyen el verdadero valor de la herramienta, sí crean un entorno donde las empresas terminan gastando demasiado de su presupuesto—y del tiempo valioso de sus equipos—en una sola capa de seguridad que dice hacerlo todo, cuando en realidad...
¡Nunca habrá una sola herramienta de seguridad que lo haga todo!
Esto no es El Señor de los Anillos: no existe un solo anillo para gobernarlos a todos. ¿Tiene cada una de estas herramientas una fortaleza particular y un caso de uso específico? Por supuesto. ¿Significa eso que necesitas solo una y ya está? Para nada.
Veamos cómo se desarrollaron estas herramientas de protección para endpoints y qué hacen en realidad.
Antivirus (AV)
Adopción en el mercado: desde los años 90 hasta hoy
Precio promedio hoy: desde gratis hasta $4 por sistema
El término antivirus fue acuñado por Fred Cohen en 1983. Proféticamente, cuatro años después, él escribió...
"No existe un algoritmo que pueda detectar perfectamente todos los virus informáticos posibles."
Desde los primeros días del antivirus, los fundadores de la industria entendieron (y nunca intentaron ocultar el hecho) que el software creado para encontrar y eliminar virus informáticos siempre libraría una batalla perdida. Son reactivos por diseño y no están pensados para hacer frente a un atacante experimentado que busca evadir tu software antivirus.
El antivirus se basa en un enfoque centrado en firmas y busca patrones y comportamientos maliciosos previamente identificados en un programa, script o comando. Si aparece algo que tu antivirus nunca ha visto antes, no tiene forma de determinar si es malicioso.
La promesa: un programa de computadora creado para prevenir virus informáticos.
La realidad: un programa de computadora que previene virus vistos previamente o virus escritos con código malicioso de uso común.
Si bien las amenazas eran serias, tenían un alcance limitado. En 2007, AV-TEST reportó solo 5,9 millones de nuevas muestras únicas de malware (basadas en MD5) ese año. Con el tiempo, a medida que crecían otras formas de monetizar su código malicioso, los virus informáticos—también conocidos como malware—crecieron también. Para 2012, esa cifra era de 34,4 millones, y solo dos años después, esa cifra se cuadruplicó con creces hasta 143,1 millones.
Para este punto, quedó claro que se necesitaban nuevos métodos para combatir las (numerosas) nuevas amenazas.
Antivirus de próxima generación (NGAV)
Adopción en el mercado: desde 2014 hasta hoy
Precio promedio hoy: $4-10 por sistema
El NGAV se alejó de un enfoque basado en firmas para centrarse más en la interacción de todo el sistema operativo, con el objetivo de analizar el contexto completo de un ataque. Han aparecido numerosos enfoques para abordar estas nuevas formas de amenazas, incluyendo detección basada en comportamiento, inteligencia artificial (IA), aprendizaje automático (ML) y detonación de archivos en la nube.
Es posible que reconozcas estas palabras de moda, y usar un antivirus tradicional más un NGAV—o depender de un proveedor que haga ambas cosas—sí aporta capas adicionales para aumentar la seguridad. Si puedes costear ambos, y no consumen demasiados recursos humanos o de CPU, se recomienda agregar capas para una mejor protección.
Sin embargo, no confundas la IA y el aprendizaje automático con magia. Aunque suenan muy bien, también son software escrito por humanos—software que puede ser evadido con poco esfuerzo si un actor de amenazas lo necesita como parte de su ataque.
La promesa: El fin de los ciberataques - Venciendo cada ataque. Cada segundo. Cada día.
La realidad: es una capa adicional útil para incluir en tu stack de seguridad si tu presupuesto lo permite.
Por ejemplo, si el antivirus tradicional es una solución que detecta el 75% de las amenazas, el NGAV podría ayudarte a detectar un 10% adicional que se escapa. Si eso funciona para tu presupuesto, genial, pero no te quedes solo con AV o NGAV o ambos y creas sus afirmaciones de que ahora tienes "protección fácil y rápida contra todas las amenazas," porque incluso con AV y NGAV instalados, un ataque dirigido o un malware polimórfico cuidadosamente elaborado evadirá a ambos con facilidad.
Detección y respuesta para endpoints (EDR)
Adopción en el mercado: desde 2014 hasta hoy
Precio promedio hoy: $8-15 por sistema
En 2013, Anton Chuvakin de Gartner acuñó el término detección y respuesta de amenazas para endpoints con esta descripción:
“Las herramientas de detección y respuesta de amenazas para endpoints ayudan a las organizaciones a investigar rápidamente incidentes de seguridad y detectar actividades maliciosas.”
Ahora, se conoce comúnmente como Detección y respuesta para endpoints.
Si bien EDR siempre se trató de dar a una organización más telemetría de seguridad para ayudarla a investigar sus propios incidentes de seguridad, comúnmente se piensa en ella como el (siguiente) NextGen-AV.
Muchas organizaciones que tienen poca o ninguna capacidad para investigar amenazas de seguridad por sí mismas compran un EDR como complemento de su NGAV, creyendo que ayudará a bloquear ataques adicionales. Lamentablemente, a menos que tengas expertos en seguridad cuyo trabajo sea rastrear las alertas del NGAV y usar los datos recopilados en el EDR para encontrar anomalías adicionales y luego escribir nuevas detecciones para tu organización, un EDR rara vez es una gran inversión. Al final, abruma a una organización de TI con poco personal con información y alertas que no tiene capacidad de manejar.
La promesa: Visibilidad continua e integral de los endpoints que abarca detección, respuesta y análisis forense para asegurar que nada se pase por alto y que las posibles brechas se detengan.
La realidad: Una cantidad abrumadora de información que requiere expertos en seguridad proactivos para administrarla, utilizarla y escribir detecciones personalizadas con el fin de obtener un retorno de la inversión y un aumento real y marcado en la postura de seguridad.
La verdad fundamental de 1987 del hombre que acuñó el término antivirus es tan cierta hoy como lo era entonces:
“No existe un algoritmo que pueda detectar perfectamente todos los posibles virus informáticos.”
Francamente, muchos equipos de marketing de la industria antivirus han adoptado en ocasiones un enfoque de evitar-esta-verdad-a-toda-costa. Hacerlo en realidad ha perjudicado a toda la industria de la seguridad. Durante generaciones, las empresas han gastado la mayor parte de su presupuesto en herramientas EPP sobrevaloradas porque es mucho más fácil creerle a un proveedor que está dispuesto a decir “un solo paquete, todo lo que necesitas” cuando la realidad de la situación exige...
- Investigación y autoeducación
- Redactar una política de seguridad basada en un marco de seguridad
- Evaluar tu riesgo general, o hacer que un tercero lo haga por ti
- Asignar controles a tus brechas
- Fortalecer tus herramientas y procesos
- Asignar productos a tus controles para cubrir brechas adicionales, etc.
¿Quién no preferiría comprar una herramienta que dice ser una bala de plata?
Lamentablemente, persiste el mismo viejo problema, como lo ilustra Allie Mellen en Forrester:
“Dejen de intentar sacar a los humanos de las operaciones de seguridad. A pesar del desarrollo de IA que puede vencer consistentemente a los seres humanos en StarCraft II, todavía hay una gran diferencia entre la verdadera conciencia humana y la simulación artificial en la que nos apoyamos tanto en marketing.
"La IA es tan buena como el modelo sobre el que se construye. La IA y la automatización pierden ante los seres humanos porque nosotros no tenemos restricciones y hacemos lo impredecible, que es exactamente lo que hacen los atacantes en seguridad.
"Las capacidades centrales de los seres humanos son los puntos ciegos de la IA; la 'humanidad' simplemente no es replicable (ni quizás lo sea nunca) por la inteligencia artificial. Todavía no hemos construido una herramienta de seguridad eficaz que pueda operar sin intervención humana. La conclusión es esta: las herramientas de seguridad no pueden hacer lo que hacen los humanos.
"Para ganar, hay que potenciar.”
Cómo Huntress complementa todo lo anterior
Ahora que hemos descrito algunas de las herramientas de protección de endpoints más comunes, veamos rápidamente por qué Huntress en realidad es complementaria a todas ellas.
Huntress fue fundada por exhackers ofensivos de ciberseguridad de la NSA. Su trabajo durante su tiempo en la comunidad de inteligencia era evadir todas las protecciones establecidas por los objetivos que se les asignaban, y luego permanecer en los sistemas objetivo durante largos períodos de tiempo. Les resultaba tan fácil que decidieron intentar desarrollar un servicio de seguridad que en realidad los hubiera detenido si estuvieran atacando a un objetivo que lo usara.
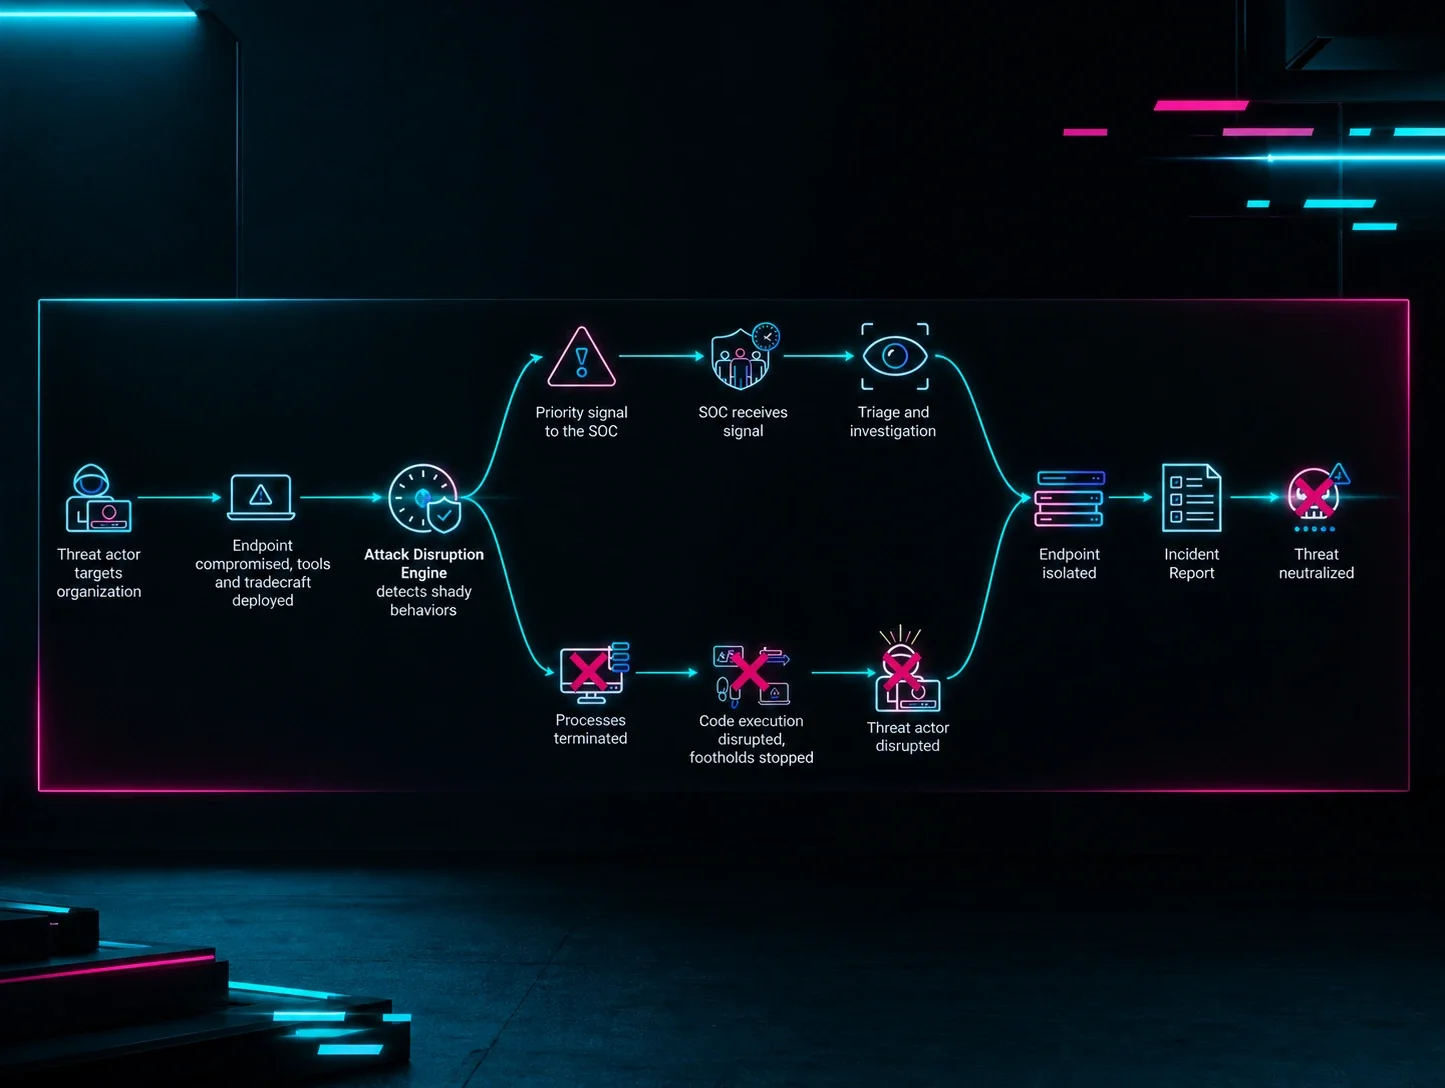
En esencia, Huntress realiza caza de amenazas a gran escala, pero enfocada en algo muy específico: puntos de apoyo persistentes. Nos enfocamos en los puntos de apoyo porque son la parte más importante de la cadena de ataque. Pero también es la parte de la que quizás nunca hayas oído hablar.
Los atacantes usan mecanismos de persistencia para mantener acceso a largo plazo a los sistemas, de modo que no se vean expulsados por un simple reinicio o un cambio de contraseña. Después del acceso inicial, la mayoría de los atacantes se mantendrán ocultos durante días, semanas o incluso meses hasta esperar el momento adecuado para soltar su payload final.
Conocemos todos los trucos que usan los atacantes. Por eso construimos una solución que puede eliminar la persistencia de los atacantes en minutos y horas, en lugar de encontrarla solo después de que el daño ya esté hecho. Nuestro objetivo es proteger a nuestros clientes de los ataques más devastadores, todo sin generar montañas de alertas innecesarias.
Estos son algunos ejemplos de informes de incidentes de Huntress, con información redactada, que hemos enviado a socios donde se instalaron y ejecutaron proveedores comunes de AV/NGAV/EDR en sus sistemas.
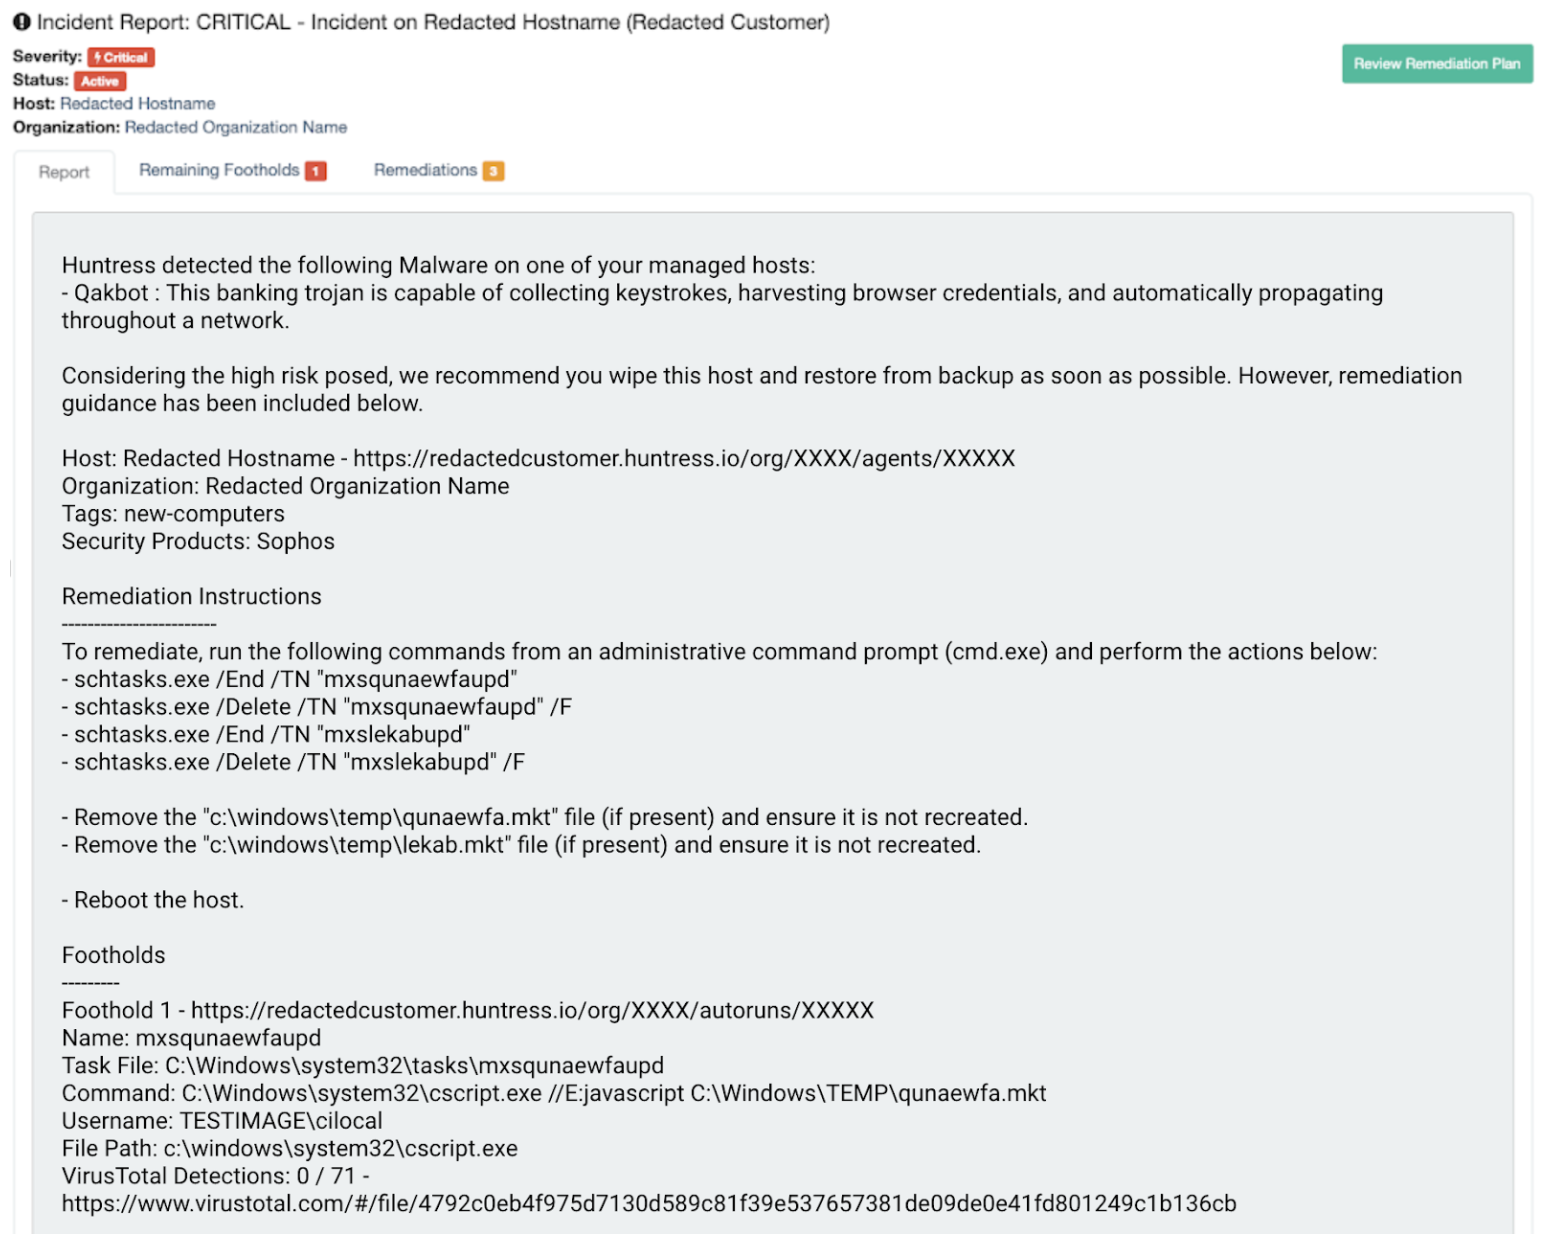
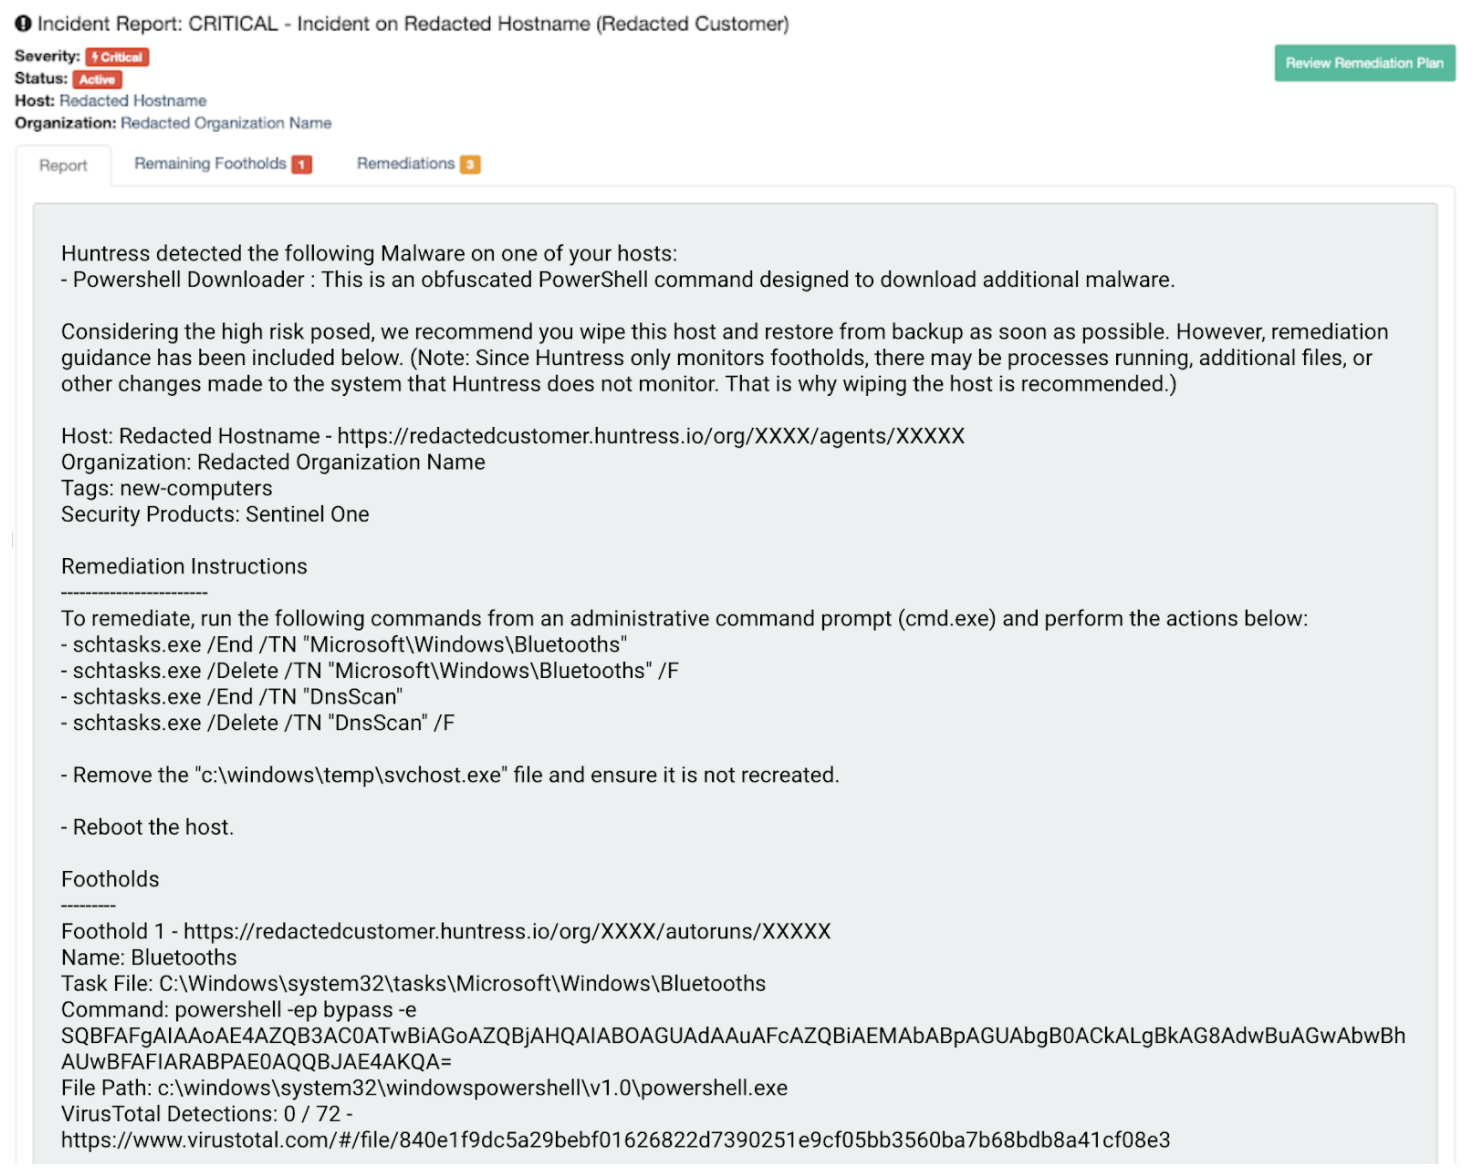
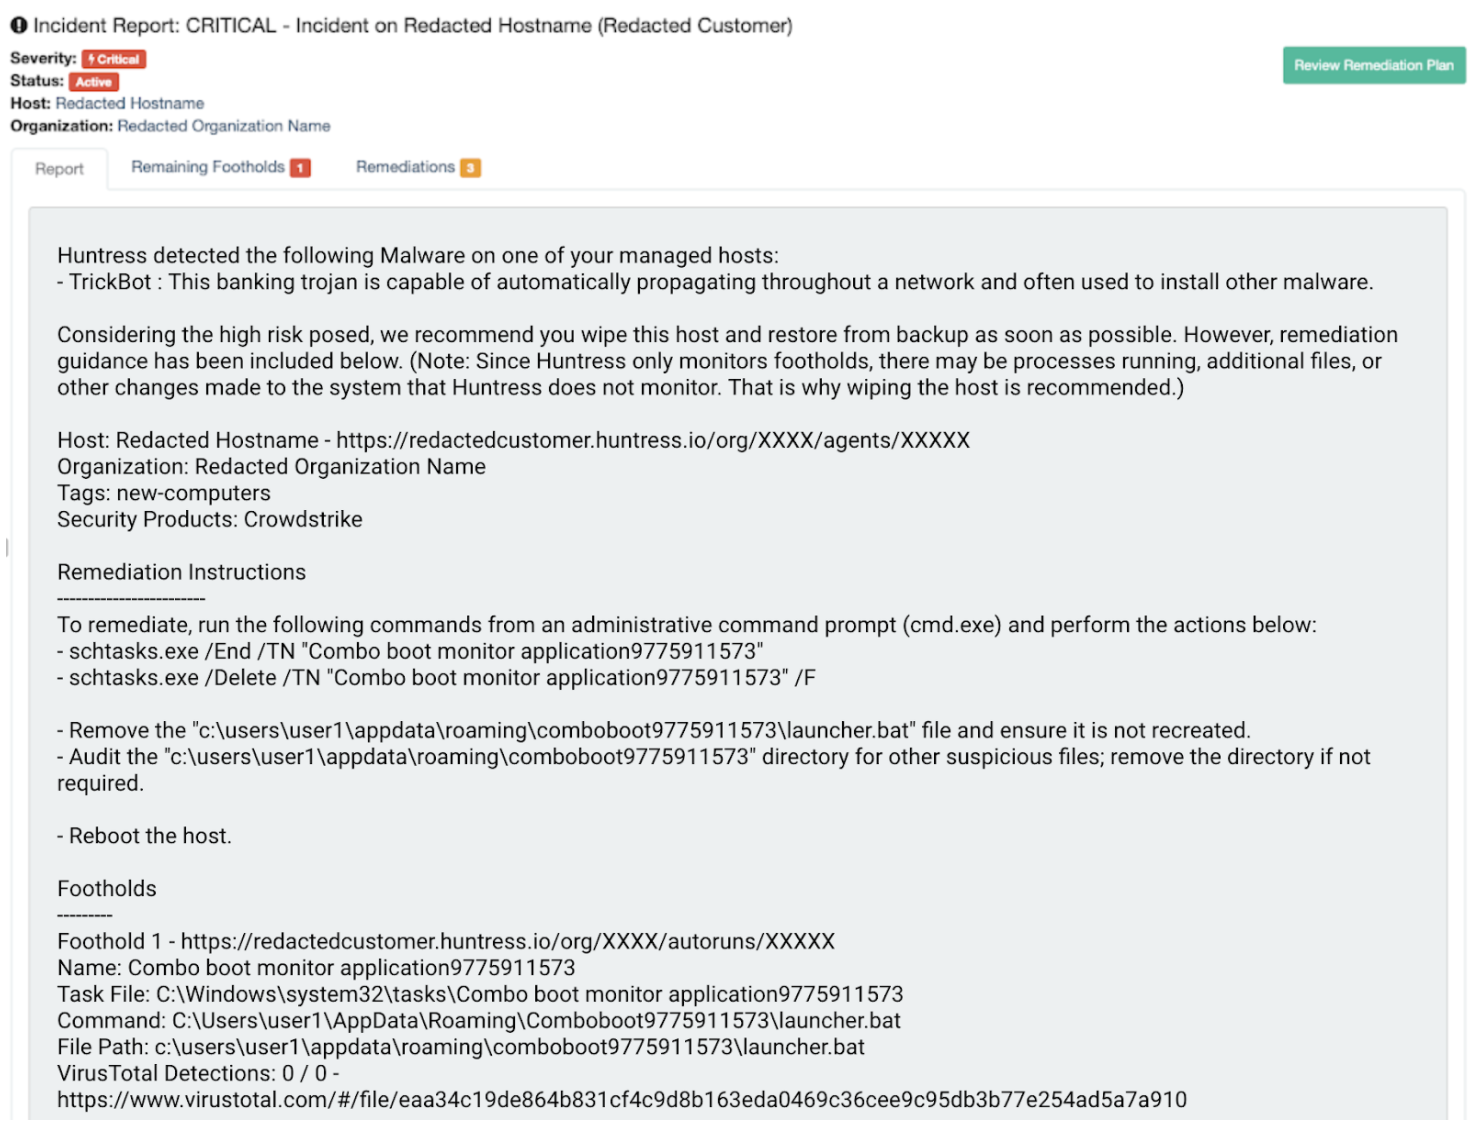
De ninguna manera estamos diciendo que esas soluciones no estén haciendo su trabajo. El equipo del SOC de Huntress de ingenieros caza las cosas que las soluciones de software EPP pasan por alto. Ese es nuestro valor.
Cuando el juego es atacantes astutos contra software, los atacantes ganan siempre. Cuando es atacantes astutos contra el equipo del SOC de Huntress, el guion se invierte. Ahora son los atacantes quienes deben determinar su retorno de inversión al volver a un objetivo donde se eliminó su persistencia.
Consejo profesional: los atacantes entienden el valor de su tiempo y, una vez eliminada la persistencia, simplemente se irán a buscar un objetivo más fácil. No necesitas tener un programa de ciberseguridad perfecto; solo necesitas ser más seguro que tus pares. Huntress hace precisamente eso, lo que convierte a nuestro servicio en el complemento perfecto para cualquier solución de ciberseguridad que estés usando hoy.
¿Quieres ver cómo Huntress encaja en tu stack de seguridad? Regístrate para una prueba gratuita.