

La ciberseguridad llegó a un punto de inflexión, y gira en torno a la identidad. El Huntress 2025 Managed ITDR Report deja algo muy claro: la identidad ya no es solo un vector de ataque. Es la superficie de ataque.
Mientras muchas empresas todavía protegen endpoints y confían en que la autenticación multifactor (MFA) los salve, los atacantes ya avanzaron. Están explotando inicios de sesión, tokens de sesión, aplicaciones fraudulentas y configuraciones descuidadas en Microsoft 365. Y lo hacen a gran escala.
Este nuevo informe, basado en datos de más de 600 profesionales de TI y seguridad, revela verdades reveladoras (y costosas) sobre cómo los ataques basados en identidad van en aumento y por qué los tiempos de detección y respuesta no logran mantener el ritmo.
Esto es lo que necesitas saber, y por qué deberías descargar el informe completo hoy.
El aumento de amenazas a la identidad: no es que esté por llegar. Ya está aquí.
Empecemos con la llamada de atención:
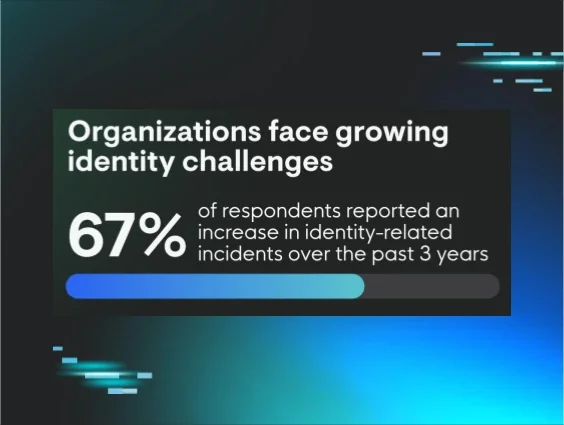
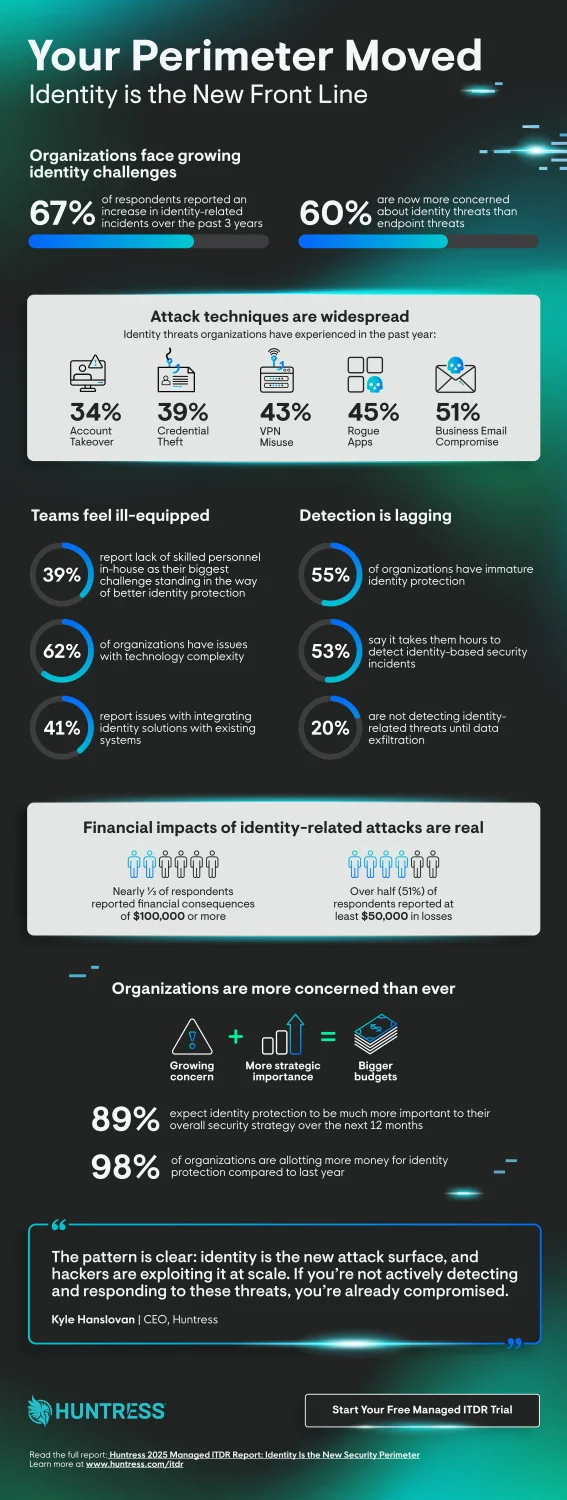
- El 67% de las organizaciones vio un aumento en los incidentes relacionados con la identidad en solo los últimos 3 años.
- Más de 1 de cada 3 dice que los ataques basados en identidad ahora representan más del 40% de todos sus incidentes de seguridad.
- Más de la mitad (51%) sufrió un compromiso de correo empresarial (BEC) solo en el último año.
Y no termina ahí. Las organizaciones también enfrentan:
- Robo de credenciales (39%)
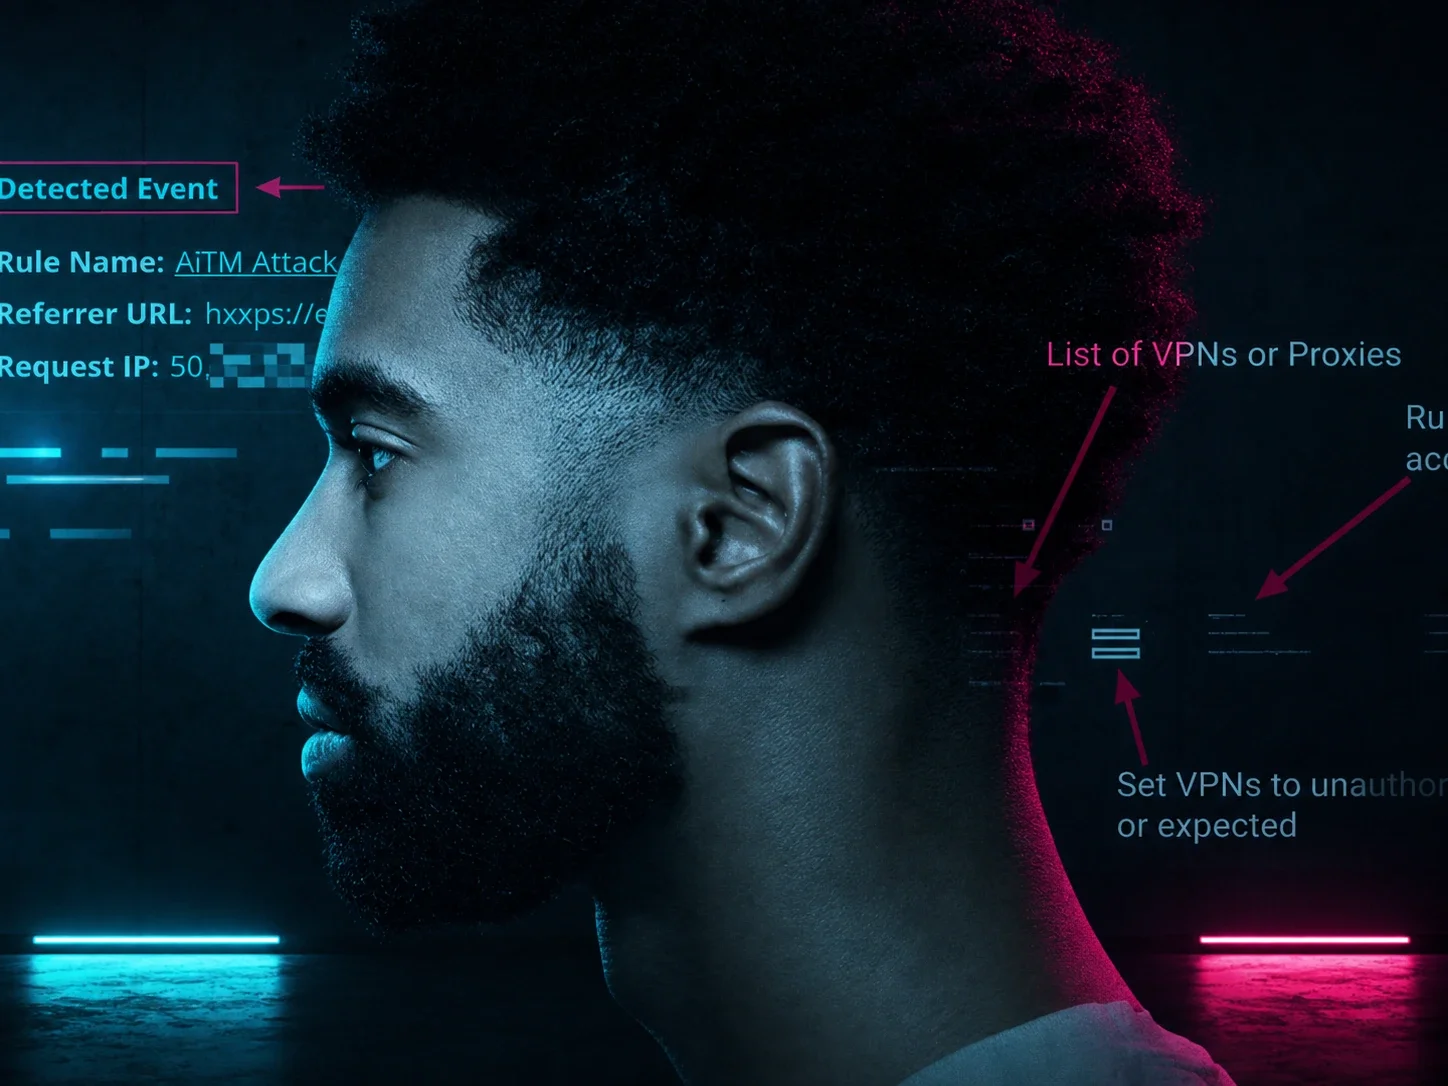
- Mal uso de VPN y secuestro de sesión (43% y 23%, respectivamente)
- Aplicaciones fraudulentas o maliciosas (45%) acechando en entornos en la nube como Microsoft 365
No son incidentes aislados. Son la nueva normalidad.
El precio de la demora: las amenazas a la identidad cuestan más que tiempo
Muchas empresas creen que tendrán tiempo de detectar los ataques a la identidad antes de que el daño esté hecho. Los datos dicen lo contrario:
- El 68% de las organizaciones no puede detectar amenazas a la identidad hasta después de que los atacantes ya establecieron persistencia.
- Solo el 25% puede detectar estas amenazas en minutos.
¿Y una vez detectadas? La mitad igual tarda horas en responder.
Esa es una ventana enorme de oportunidad para que los atacantes escalen privilegios, exfiltren datos y desplieguen ransomware. De hecho, el 32% de las empresas reportó pérdidas de $100.000 o más por ataques a la identidad.
Confianza vs. capacidad: la brecha con la realidad
También hay una desconexión notable entre lo segura que se sienten las organizaciones y lo segura que realmente están.
Mientras el 65% dice confiar en poder detectar aplicaciones fraudulentas, solo el 45% tiene una madurez avanzada en protección de identidad.
Y apenas el 66% implementó detección y respuesta de amenazas a la identidad (ITDR), a pesar de reportar que los ataques a la identidad son más frecuentes y dañinos que los basados en endpoints.
Queda claro que muchas empresas confían en defensas tradicionales como MFA y reglas de políticas estáticas, mientras los atacantes ya les llevan dos pasos de ventaja.
Los presupuestos están aumentando. También las expectativas.
Hay buenas noticias:
- El 89% de las organizaciones dice que la protección de identidades será una prioridad máxima el próximo año.
- El 74% planea implementar o ampliar sus capacidades de ITDR.
- El 68% ya aumentó sus presupuestos de protección de identidades en respuesta a las amenazas crecientes.
Pero aquí está el problema: el 71% todavía tiene dificultades para medir el retorno de inversión. Eso deja una gran brecha entre la inversión y el impacto, y significa que las empresas necesitan herramientas que realmente detengan los ataques, no solo que marquen casillas de cumplimiento.
Por qué la seguridad ITDR, y por qué Huntress
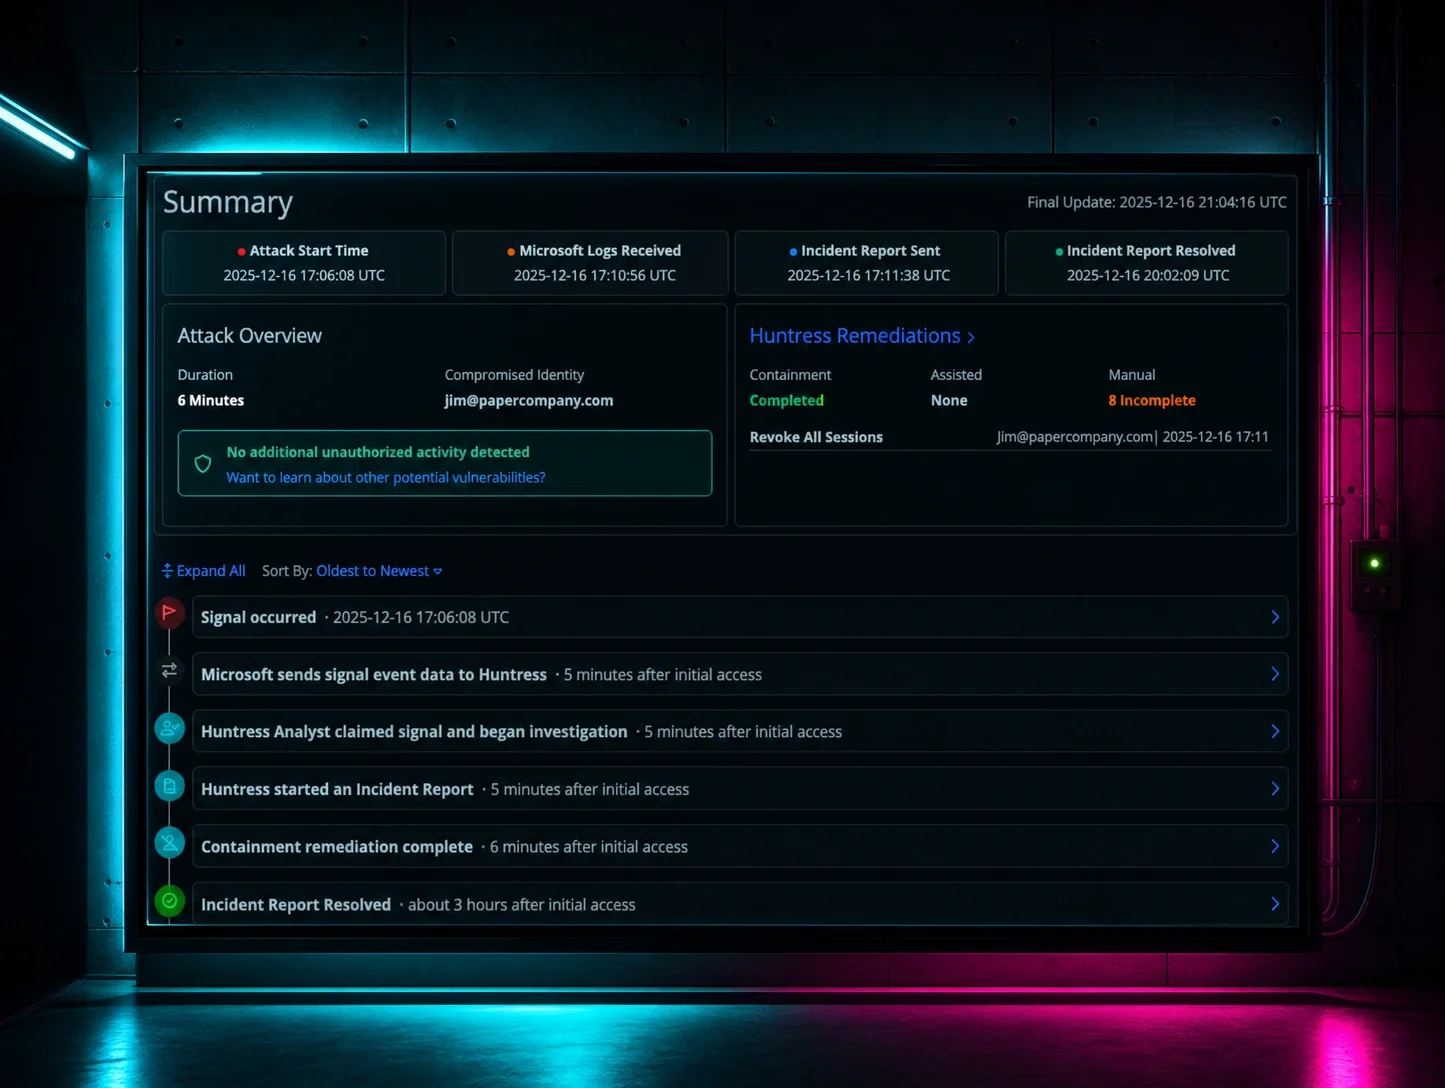
Huntress Managed ITDR está diseñado para abordar este nuevo campo de batalla de las identidades. No solo señala comportamientos sospechosos, sino que actúa.
Con capacidades como:
- Unwanted Access: Detiene el robo de credenciales y el secuestro de sesión.
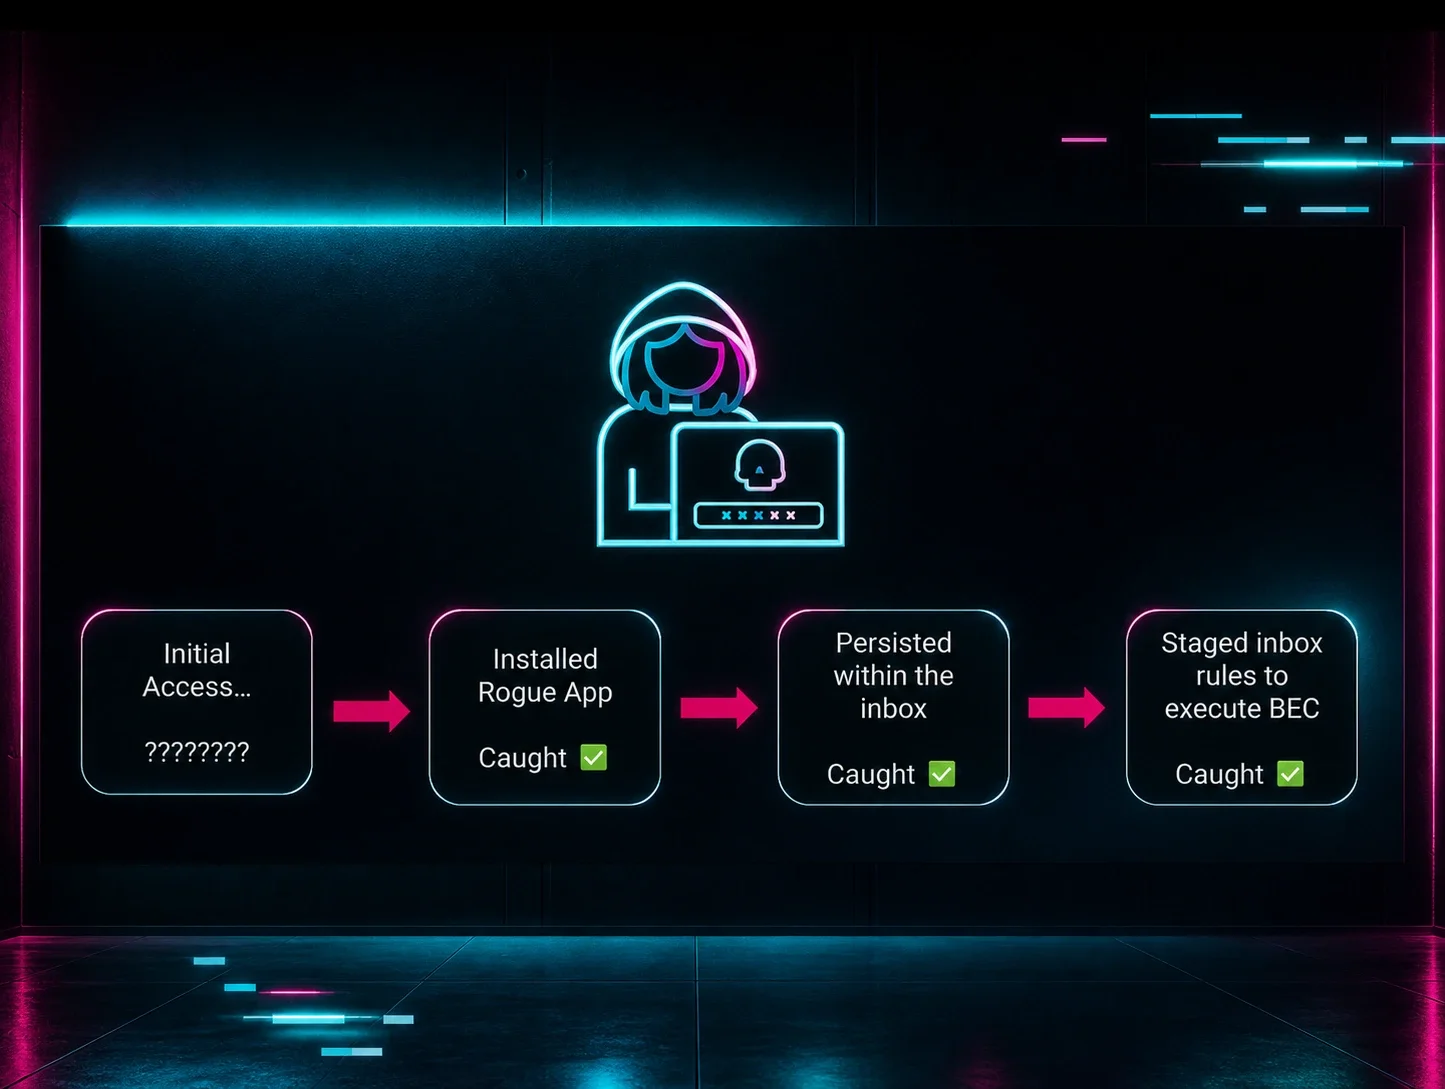
- Shadow Workflows: Detecta el abuso de reglas de bandeja de entrada y detiene BEC desde su origen.
- aplicaciones fraudulentas: Detecta y elimina de forma proactiva aplicaciones OAuth maliciosas antes de que se usen como puertas traseras.
…no sorprende que Huntress Managed ITDR ya haya detenido 28.000 amenazas basadas en identidades en los últimos 6 meses en 2 millones de identidades, con un tiempo de respuesta promedio de menos de 3 minutos.
Palabra final: las amenazas a las identidades van en aumento, así que la protección ya no es opcional
El Huntress 2025 Managed ITDR Report deja claro lo que está en juego: los atacantes están en tus bandejas de entrada, tus aplicaciones en la nube y tus sesiones, no en tus firewalls.
Y si todavía dependes de defensas tradicionales, ya estás comprometido.
🧠 ¿Quieres ver el desglose completo, información del mundo real y recomendaciones basadas en datos ajustadas a tu entorno? Prueba Managed ITDR gratis.
📥 Descarga el Huntress 2025 Managed ITDR Report completo y aprende a retomar el control de tu perímetro de identidad antes de que los atacantes lo tomen por ti.