

Desde CryptoLocker hasta Locky, Sodinokibi y Maze, el ransomware ha sido un elemento básico en el mundo hacker durante mucho tiempo. Para los defensores, la solución al ransomware suele consistir en una respuesta a incidentes robusta y en la contención, seguidas de un plan sólido de respaldo y recuperación.
Pero, ¿cómo sabes cuándo activar este plan? ¿Y qué sucede cuando los atacantes encuentran nuevos enfoques?
¿Qué hacen los Ransomware Canaries?
Ransomware Canaries es un mecanismo para lograr una detección más rápida de un incidente de ransomware.
Imagina que te despiertas a las 7 a. m. de un lunes con una ola de llamadas de tu cliente por un incidente de ransomware. Tienes a mano tu plan de respuesta a incidentes y tus métodos de respaldo listos, pero ejecutar todas las piezas en movimiento igual toma tiempo, lo que te quita horas productivas al inicio de la semana laboral.
¿Qué pasaría si te hubieran alertado del incidente el viernes por la noche, cuando empezó el cifrado? Tendrías 60 horas adicionales para contener, responder y remediar. Detectar el ransomware a tiempo acelera el tiempo de recuperación y les demuestra a tus clientes que ya tienes el control del plan de respuesta.
¿Qué es un Ransomware Canary?
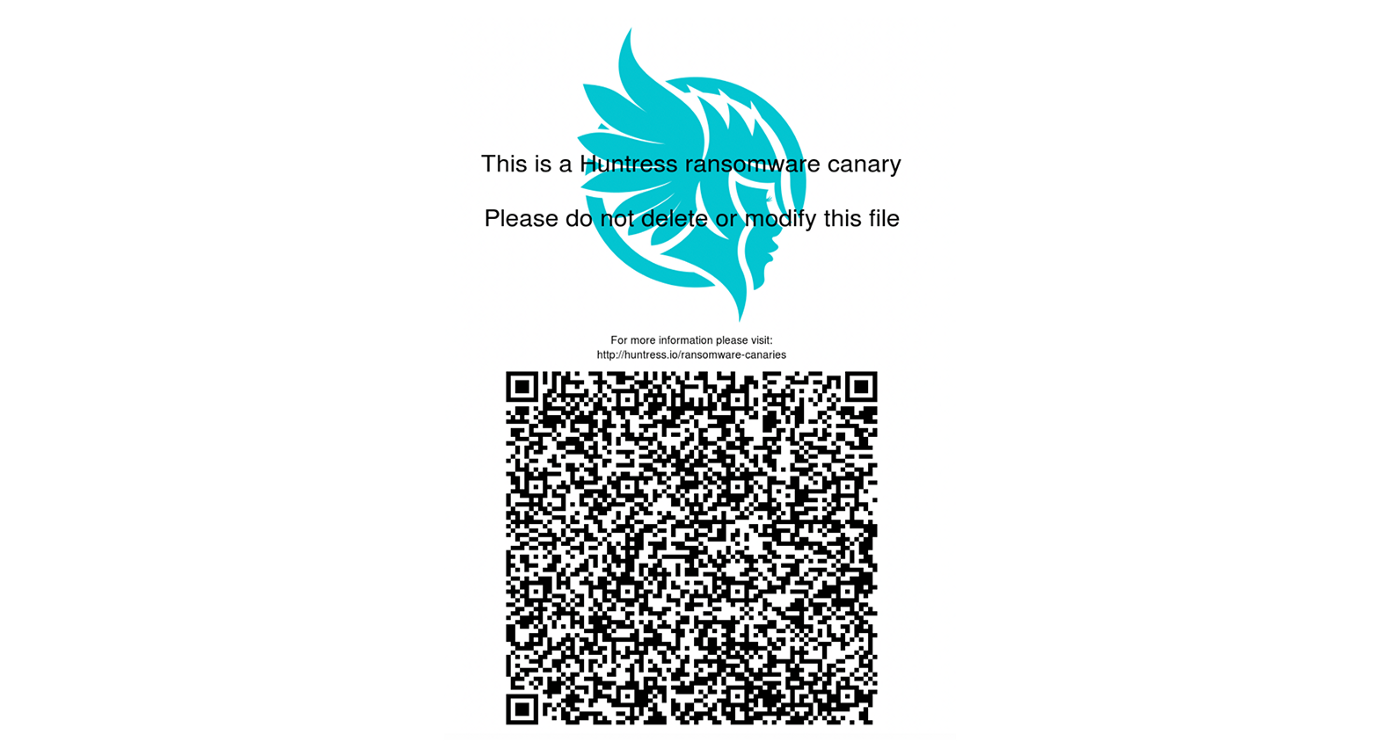
Un ransomware canary no es más que un archivo que permanece en silencio en un endpoint y se monitorea en busca de cambios. Si el archivo se cifra debido a un brote de ransomware, esto indica un cambio en el archivo y activa una alerta para que pueda comenzar la investigación y la respuesta.
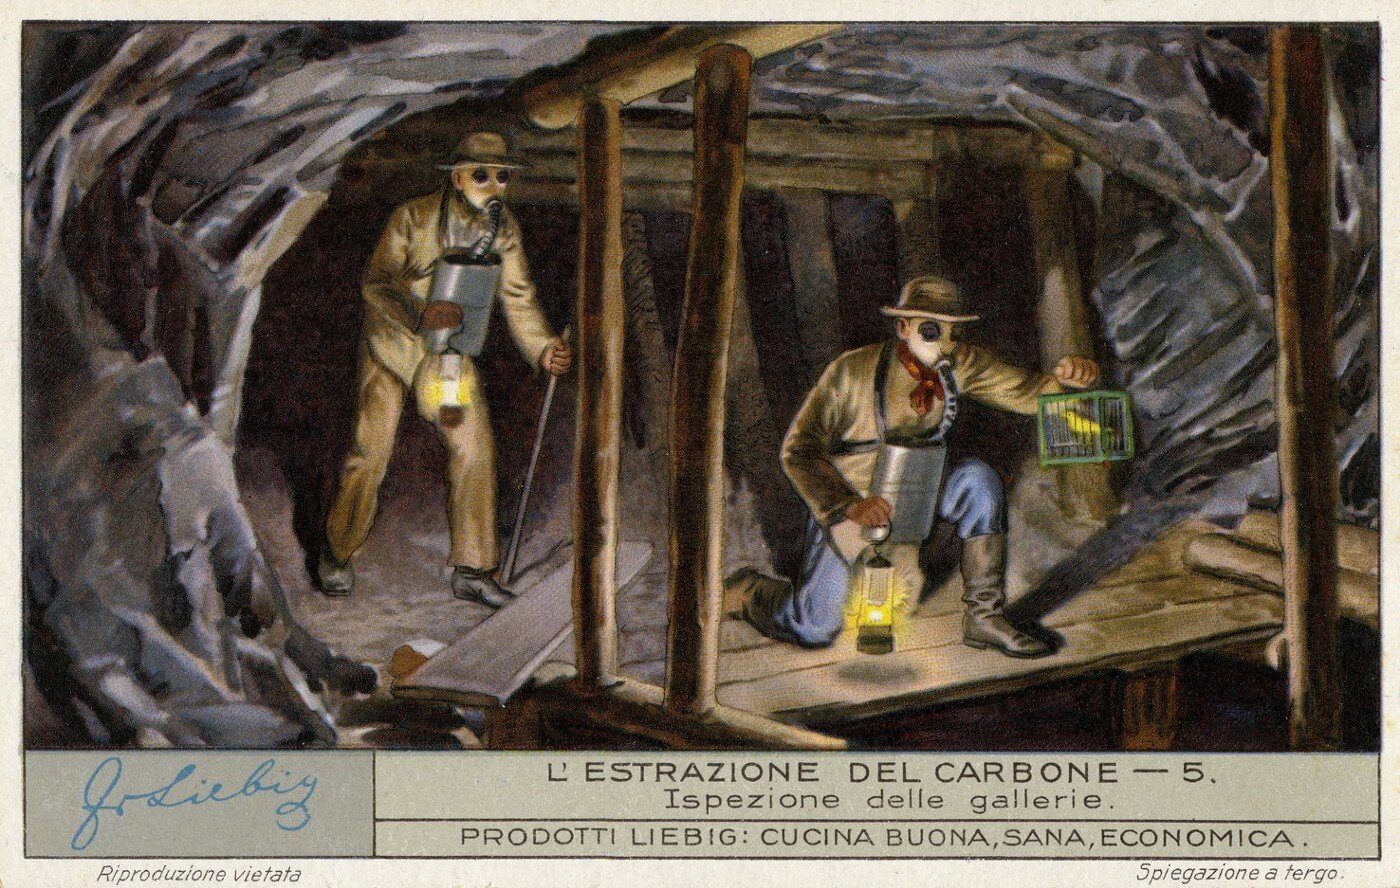
La idea proviene del viejo concepto del "canario en la mina de carbón", donde los mineros llevaban canarios reales a las minas como señal de alerta temprana ante los gases de monóxido de carbono.
¿Cómo funciona?
El agente de Huntress simplemente distribuye archivos canary únicos en el endpoint. Cuando se detectan cambios en los archivos ransomware canary, se dispara una alerta hacia nuestro equipo del SOC para iniciar una investigación.
Al combinar este mecanismo de detección temprana con la automatización y la inteligencia del SOC, podemos alertar rápidamente y descartar posibles falsos positivos (los cambios en estos archivos no siempre se relacionan con el cifrado por ransomware). Si una investigación del SOC concluye que el ransomware es efectivamente la causa, se envía un ticket de incidente crítico que identifica qué endpoints se vieron afectados.
¿No bastan mis respaldos? ¿Por qué necesito esto?
Los respaldos son un componente fundamental de cualquier plan de recuperación, pero ayuda saber cuándo activarla de verdad. Al mismo tiempo, las amenazas evolucionan; el ransomware de ayer no es el ransomware de hoy. Con los planes de respaldo que básicamente anulan su capacidad de generar dinero, ahora vemos cómo los actores maliciosos no solo retienen datos a cambio de un rescate, sino que también exfiltran copias para extorsionar a sus víctimas, amenazando con filtrar documentos confidenciales a la dark web si no se realiza el pago.
En Huntress, analizamos cómo se han hecho las cosas antes y cómo se pueden hacer mejor. Uno de los aspectos interesantes del enfoque de Huntress es la implementación de archivos canary únicos. Cada canary contiene un código QR incorporado único para el perfil del usuario; de esa manera, si se filtran datos a la dark web que incluyen el archivo de Ransomware Canary, podemos rastrear el origen de los datos exfiltrados.
¿Por qué detectar y no prevenir?
Por ahora, Ransomware Canaries se enfoca específicamente en abordar la detección del ransomware y permitir una respuesta más rápida. Con un enfoque de "gatear, caminar, correr", Ransomware Canaries establece una base de investigación de amenazas para identificar nuevas brechas que deben abordarse para mejorar la prevención. Sabemos que la prevención perfecta no existe; el juego del "gato y el ratón" entre atacantes y defensores es y siempre será continuo. Aunque Ransomware Canaries no ofrece prevención directa, sí brinda la inteligencia necesaria para orientar pasos concretos hacia una mejor prevención.
¿Por qué este enfoque frente al ransomware?
Si damos un paso atrás y simplificamos cómo funcionan las herramientas de seguridad, en general requieren dos cosas: A) la visibilidad adecuada para monitorear comportamientos maliciosos y B) la capacitación para reconocer cuándo algo malo está ocurriendo.
Piénsalo así: si la amenaza ocurre a tus espaldas, no puedes verla para responder. Si la amenaza ocurre frente a ti pero no la reconoces como tal, simplemente verla no sirve de nada. Cada capa del stack de seguridad es solo una vista distinta del entorno de TI, con un conjunto diferente de entrenamiento. Por eso "apilar" varias herramientas ha sido uno de los principios fundamentales de la ciberseguridad.
Relacionemos esto con el ransomware. Hay muchas herramientas que pueden potencialmente detectar ransomware, pero pueden tener una visión muy limitada. Por ejemplo, una herramienta puede monitorear solo archivos o el comportamiento de archivos. Entonces, si el ransomware es "sin archivos" o usa algún otro mecanismo que el stack de seguridad del endpoint no monitorea, no podrá verlo para responder. Incluso con persistencia, hay casos en los que el ransomware simplemente no logra establecer un punto de apoyo persistente.
Hay muchas soluciones que suelen combinarse para abordar la prevención, desde el filtrado de DNS hasta el monitoreo de archivos en el endpoint, pero no tantas que se enfoquen en la detección y respuesta. Hemos decidido comenzar por la detección, y creemos que esto nos dará la investigación y las herramientas necesarias para orientar nuevas soluciones de prevención.
¿Qué sigue?
Hay mucho que se puede hacer con la detección temprana. La detección temprana puede combinarse potencialmente con un mecanismo de respuesta, como iniciar la recuperación desde una copia de seguridad. Y a medida que el ransomware sigue cambiando, lo mejor de la Huntress Security Platform es que nos permite adaptarnos junto a estos hackers, enfrentándolos y superándolos dondequiera que vayan.
Para más contenido técnico, consulta nuestros artículos de soporte aquí: