

El ransomware ha existido durante décadas, pero algunas variantes han evolucionado para volverse más avanzadas: encuentran nuevas formas de propagarse, evadir la detección, cifrar archivos e incluso obligar a los usuarios a pagar.
Para combatir esto, Huntress desarrolló el servicio Ransomware Canaries hace dos años. El ransomware ha evolucionado bastante desde entonces, así que pensamos que ya era hora de evolucionar también.
¿Qué hay de nuevo con Ransomware Canaries?
Por si no conoces Ransomware Canaries, se trata simplemente de pequeños archivos ocultos que permanecen en silencio en un endpoint y se monitorean continuamente en busca de cambios. Al igual que el concepto del "canario en la mina de carbón", Ransomware Canaries nos ayuda a alertar rápidamente cuando el ransomware ha cifrado datos en una máquina, para que pueda comenzar una investigación y se active una respuesta más temprana al incidente.
Para esta actualización del servicio, tenemos dos objetivos principales:
- Darles a los partners el control de la conversación de seguridad con sus usuarios
- Aumentar nuestra superficie de visibilidad para una mejor detección y eficacia
¡Empecemos!
Tomar el control de la conversación de seguridad
Como quizás sepas, el servicio Ransomware Canaries v1 usaba archivos canario ocultos en el endpoint del usuario. Sin embargo, sospechábamos que los usuarios finales más curiosos eventualmente se toparían con un archivo canario. Por eso, decidimos incluir información e instrucciones de seguimiento para ayudar a los usuarios finales a educarse por su cuenta.
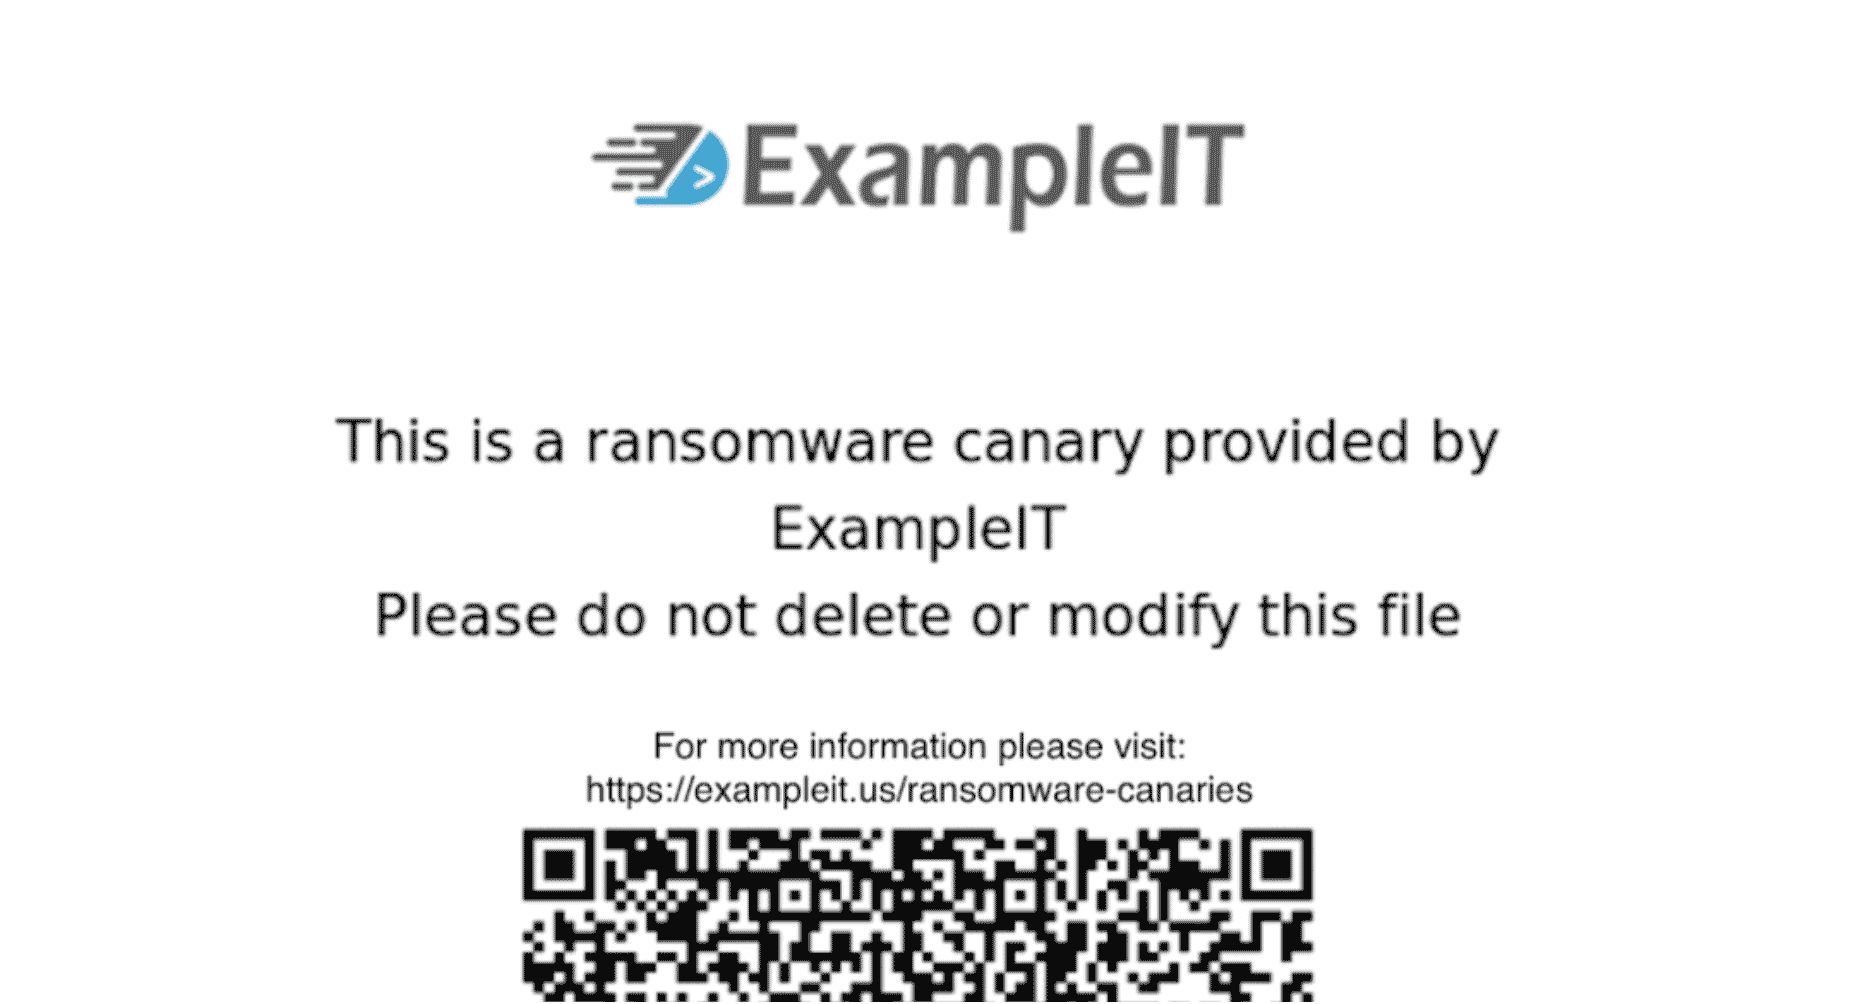
Estos canarios v1 incluían un mensaje útil que decía "este es un archivo canario" y un código QR vinculado a nuestra página de soporte de Huntress, que explicaba qué es, para qué sirve y cómo se suma a su conjunto de herramientas de ciberseguridad.
Gracias a los comentarios de los usuarios, descubrimos que los usuarios finales sí se topaban con estos archivos, más seguido de lo esperado. Y como estos usuarios solían interactuar con equipos de soporte de TI o proveedores de servicios administrados (MSP), abrir un canario que redirigía a Huntress a menudo generaba más preguntas de las que respondía, lo que resultaba en tickets de soporte y consultas adicionales.
Para devolverles a nuestros partners la conversación sobre seguridad de TI (y que puedan mostrar el valor que aportan a sus clientes), agregamos capacidades de marca a los archivos canario. Así, si un usuario final se topa con un archivo canario, verá primero el logo de su propia empresa y luego será dirigido a su respectiva página de soporte.
Aumentar la superficie de visibilidad
Cuando comenzamos con Ransomware Canaries v1, queríamos probar la viabilidad de la solución de principio a fin. Empezamos en pequeño y nos enfocamos en archivos canario .docx ubicados solo dentro de los perfiles de usuario. Junto con nuestros analistas del SOC, pudimos distinguir cuándo un archivo se ve alterado específicamente por el cifrado de ransomware, en comparación con cuándo el archivo cambia por el comportamiento del usuario final.
Avancemos rápido hasta hoy.
La visibilidad que implementamos ha sido útil y hemos podido detectar con éxito indicios de cifrado de endpoints por ransomware. Pero queremos seguir ampliando aún más nuestra visibilidad.
Una parte importante de este nuevo lanzamiento de Ransomware v2 es agregar las siguientes capacidades:
1. Canarios adicionales con nuevos tipos de archivo: específicamente canarios .xlsx y .pdf
Agregar canarios con diferentes tipos de archivo amplía nuestra visibilidad y nuestras capacidades de detección de intrusiones en archivos. Por ejemplo, podría darse un escenario en el que una variante de ransomware solo cifre archivos PDF en lugar de documentos de Word. Ahora podemos vigilar ambos escenarios.
2. Canarios monitoreados dentro del perfil del sistema
Ampliar los canarios al perfil del sistema brinda visibilidad sobre el ransomware que podría estar cifrando archivos a nivel del sistema (en lugar de a nivel del usuario).
3. Sistema de cifrado de archivos (EFS)
EFS permite el cifrado de datos a nivel de perfil de usuario, de modo que un usuario pueda decidir cifrar de extremo a extremo un archivo o directorio específico para que solo él tenga acceso a él. Nuestra primera versión de Ransomware Canaries reveló que no podíamos distinguir entre archivos cifrados por EFS y archivos cifrados por ransomware. Esto limitaba nuestra visibilidad en Ransomware Canaries.
Sin embargo, nuestra versión v2 nos permite distinguir cuándo un archivo se cifra por EFS y cuándo se cifra por algo potencialmente malicioso, lo que reduce los falsos positivos en estos escenarios.
¡Estamos entusiasmados con la evolución de nuestras capacidades de Ransomware Canaries! Como siempre decimos, mientras los hackers sigan hackeando, nosotros seguiremos cazando.
• • •
Para conocer más sobre nuestras nuevas funciones de Ransomware Canaries, visita nuestra página de soporte. También puedes ver Ransomware Canaries en acción si inicias una prueba gratis.