

La validación puede venir de los lugares más inesperados, como el código de un malware. Conoce a Celestial Stealer, un malware infostealer sigiloso diseñado para robar información confidencial. Pero cuando detecta un nombre sospechoso, se detiene y se cierra solo. Uno de esos nombres es el de Jai Minton, de Huntress. Es el reconocimiento definitivo para un hacker.
Qué pasó: dentro de Celestial Stealer
Trellix publicó recientemente un desglose detallado de Celestial Stealer, un malware infostealer basado en JavaScript que se promociona en Telegram. Así como los servicios de suscripción que te mantienen abastecido de lo básico, como champú o cápsulas de café, puedes comprar una suscripción al Celestial Stealer Malware-as-a-Service (MaaS) que te da una licencia semanal, mensual o de por vida para usar el malware. Esto significa que incluso hackers sin mucha habilidad pueden comprar y usar este infostealer, que se actualiza periódicamente para mantenerse lo más sigiloso y evasivo posible.
Como repaso rápido, los infostealers son malware diseñado para recopilar datos confidenciales de los sistemas infectados y enviarlos de vuelta al atacante. Los objetivos típicos de los infostealers son las credenciales usadas en servicios en línea, las billeteras de criptomoneda y los archivos que puedan ser de interés.
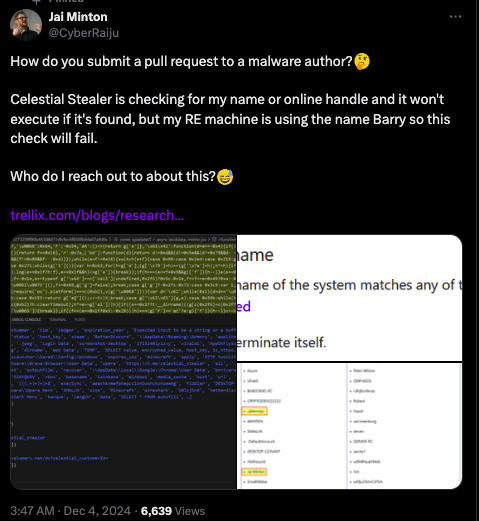
Figura 1: Captura de pantalla de la publicación de Jai en X que muestra el código de verificación de nombre.
En el mercado clandestino de los infostealers, el resultado final depende de qué tan fácil y consistentemente se pueda robar información de las máquinas de las víctimas. El éxito depende de si el infostealer puede evadir de forma constante los motores de detección y a los analistas de amenazas (lo cual no es fácil).
Celestial Stealer está diseñado deliberadamente con capas de técnicas anti-máquina virtual (anti-VM) y anti-análisis para detectar cuándo se ejecuta en una máquina que no es el endpoint de una víctima legítima. Estas técnicas anti-VM están diseñadas para dificultar que los investigadores descubran la verdadera naturaleza de un payload malicioso y pueden hacer que la detección sea aún más difícil. Además, si el malware se ejecuta en un sandbox, la probabilidad de obtener algo útil de esa máquina es mínima.
Según los investigadores de seguridad de Trellix, los infostealers en JavaScript como Celestial Stealer usan técnicas avanzadas de ofuscación y pueden disfrazarse como aplicaciones independientes de Electron o NodeJS. Los actores de amenazas saben que deben cambiar constantemente de enfoque y modificar sus tácticas técnicas de evasión para seguir en el negocio.
Celestial Stealer sabe a quién vigilar, y Huntress está en la lista
Los actores de amenazas saben que nuestra experiencia técnica en Huntress está respaldada por oponentes formidables, y Celestial Stealer es prueba clara de ello. Una de las muchas capas anti-análisis incorporadas es una lista de nombres de usuario y de computadora específicos. Todo lo que figura en esta lista son indicadores de que el malware podría estar siendo analizado, lo que representa un riesgo de detección para Celestial Stealer cuando se ejecuta en endpoints. De hecho, al detectar estos nombres, Celestial Stealer se cierra de inmediato para evitar la detección y los esfuerzos de ingeniería inversa de los defensores.
Consideramos todo un honor que uno de nuestros investigadores de seguridad, Jai Minton, haya quedado en esta lista.
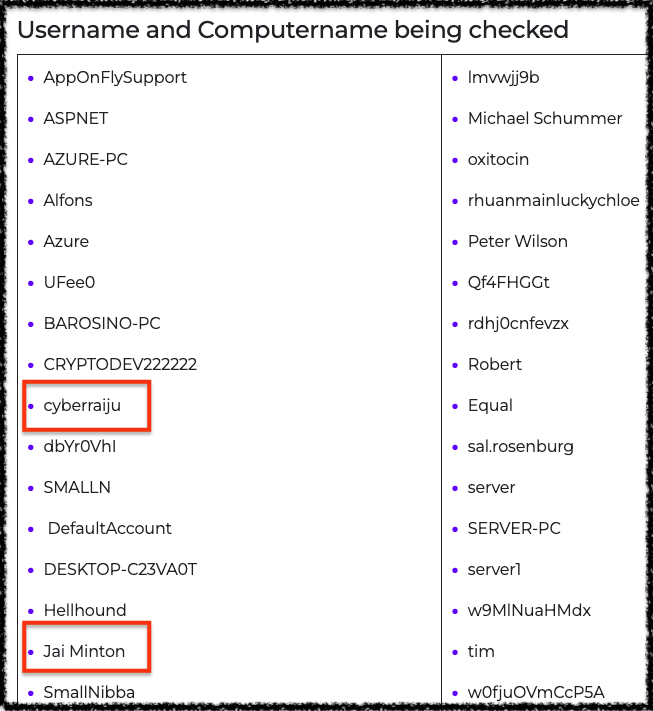
Figura 2: Lista parcial de nombres de usuario y computadora a evitar, incluyendo el nombre y el alias de Jai.
Para explicar lo que esto significa: cada vez que Celestial Stealer se ejecuta en el mundo real en la máquina de una víctima, busca a Jai Minton como una posible amenaza y, si lo encuentra, cierra la operación del infostealer. Celestial Stealer omite las máquinas al momento de robar datos confidenciales, como contraseñas del navegador, cookies, información de tarjetas de crédito guardadas o billeteras de cripto, si el nombre de usuario o de computadora es "Jai Minton" o su alias en línea, "cyberraiju".
Esto es enorme. Créenos. Es el reconocimiento definitivo para los buenos.
Referencia:
Trellix, "Anatomy of Celestial Stealer: Malware-as-a-Service Revealed”