

La mejor defensa es una buena defensa. Eso es aún más cierto en 2026, cuando las reglas en torno al seguro cibernético siguen cambiando, los atacantes siguen evolucionando y la línea entre "cubierto" y "no cubierto" sigue moviéndose bajo tus pies.
El seguro cibernético puede no estar en la cima de la lista de prioridades de cada empresa, pero basta un incidente que no viste venir para obtener resultados catastróficos. El costo real de un ciberataque puede superar los $250.000, una cifra que la mayoría de las empresas sin seguro definitivamente no puede pagar. A pesar de esta realidad, nuestra encuesta de diciembre de 2024 encontró que el 22% de las empresas todavía no tiene seguro cibernético.
¿Y el 78% que sí lo tiene? El panorama de cobertura ha cambiado radicalmente en los últimos 18 meses.
Esta encuesta de Huntress revela tendencias críticas del seguro cibernético que necesitas conocer en 2026, incluidos los nuevos mandatos regulatorios que están transformando las pólizas, el cambio táctico en la forma en que operan los atacantes y por qué el mercado favorable al comprador que definió 2024-2025 está llegando a su fin. También te mostraremos cómo la brecha entre la ciberseguridad y el seguro cibernético finalmente está comenzando a cerrarse y qué significa eso para tu empresa.
Puntos clave
El panorama del seguro cibernético cambió drásticamente en 2026. Los nuevos mandatos federales de generación de informes (CIRCIA) ya están vigentes. Los atacantes dejaron de cifrar y empezaron a robar. El compromiso de correo electrónico empresarial (BEC) ahora genera más reclamaciones que el ransomware. Y después de tres años de primas a la baja, las tarifas están subiendo de nuevo.
El 58% de las empresas con seguro cibernético reporta algún nivel de disminución en su cobertura en los últimos cinco años, incluso cuando las amenazas se intensificaron
No entender las opciones de cobertura es la razón principal por la que las organizaciones no tienen seguro cibernético (38%)
El 61% de los encuestados dice que los ataques impulsados por IA son la mayor amenaza para sus primas de seguro cibernético
Las nuevas regulaciones federales y de la UE (CIRCIA, NIS2) están creando requisitos de cumplimiento que muchas pólizas existentes no fueron diseñadas para cubrir
La exfiltración de datos ha reemplazado al cifrado como la táctica principal del ransomware, y es el doble de costosa
Qué ha cambiado desde 2025
Antes de profundizar en los datos, esto es lo que cambió en 2026:
Implementación de CIRCIA: los requisitos federales de generación de informes de incidentes ya están vigentes para las entidades de infraestructura crítica
Una mayoría significativa de los ataques de ransomware ahora incluyen exfiltración de datos, y estos ataques son considerablemente más costosos
El BEC representa una porción significativa de las reclamaciones, a menudo más que el ransomware
El ablandamiento de las primas muestra señales de estar terminando: muchas empresas reportan aumentos de costos en renovaciones recientes
La manufactura representa una porción significativa de las reclamaciones, una de las industrias más atacadas
La mayoría de las empresas ahora se niega a pagar rescates, un cambio significativo respecto a años anteriores
Las amenazas evolucionaron. Las regulaciones se endurecieron. Y el mercado de seguros está respondiendo.
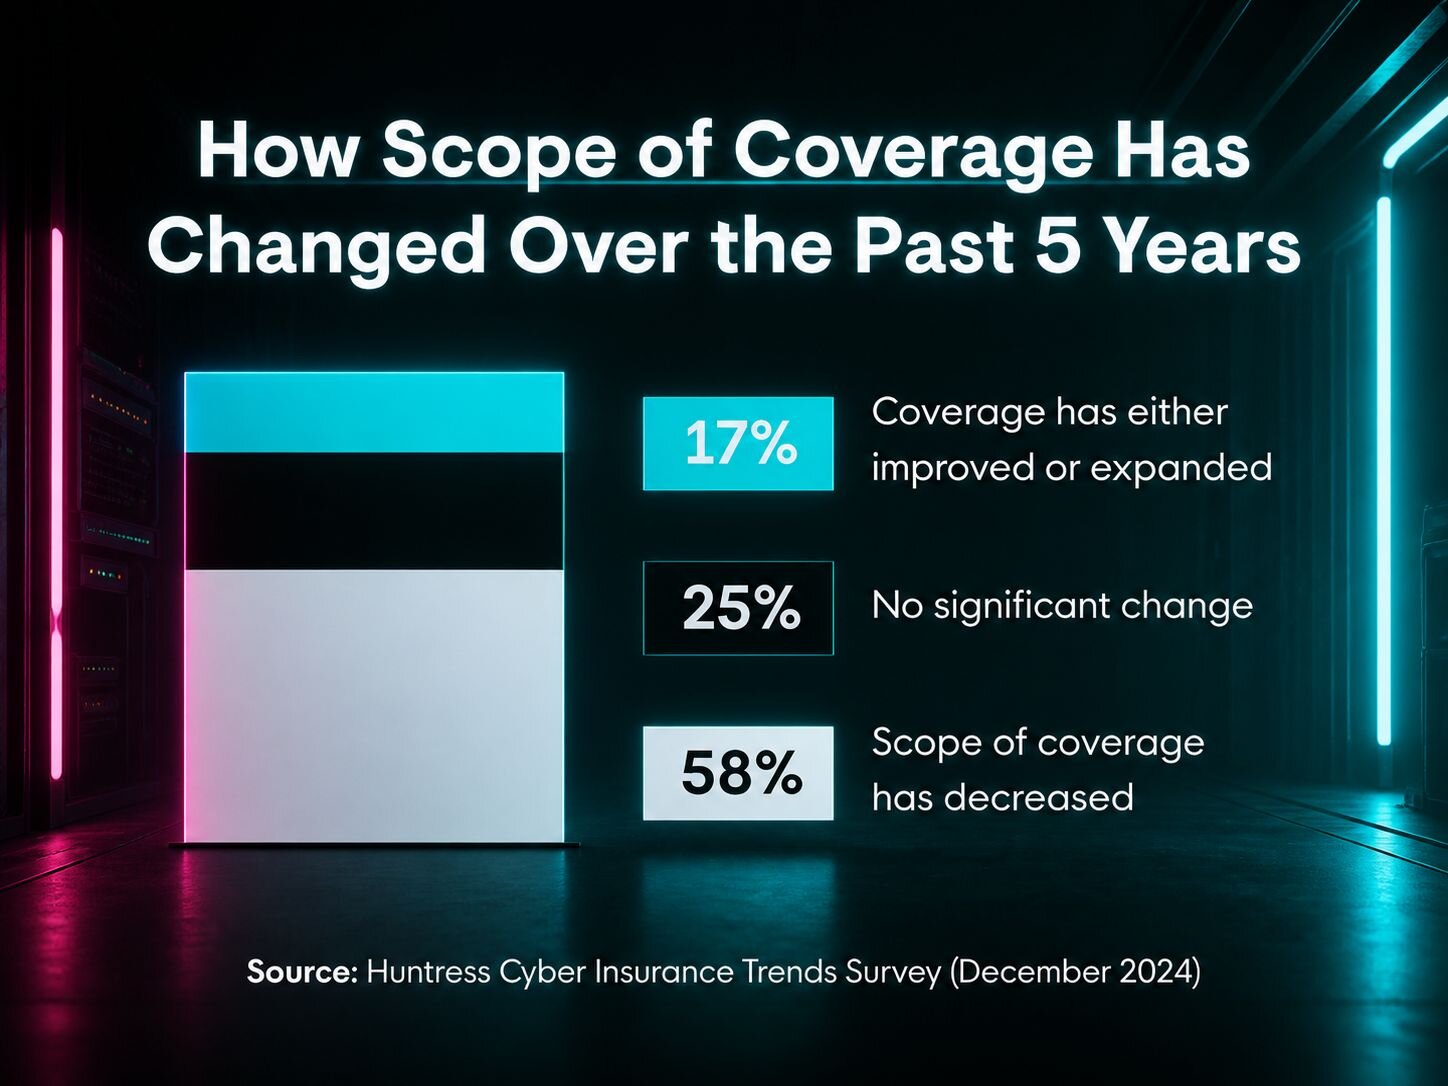
El 58% de los encuestados reporta que su cobertura ha disminuido
La mayoría de los encuestados (58%) señaló una reducción en el alcance de su cobertura de seguro cibernético en los últimos cinco años, mientras que el 25% dijo que no había habido cambios significativos.
Esta es la verdad incómoda: los costos del seguro cibernético siguen subiendo, lo que significa que algunas organizaciones están quedando fuera de la cobertura completa por el precio. Están contratando pólizas con límites más bajos o aceptando deducibles más altos solo para mantenerse aseguradas. ¿El resultado? Una cobertura que puede no reflejar adecuadamente el panorama de amenazas en evolución, dejando a las empresas expuestas cuando algo realmente sucede.
Casi 4 de cada 5 empresas tienen seguro cibernético
Una de las tendencias más sorprendentes del seguro cibernético es que la mayoría de las organizaciones encuestadas tienen seguro cibernético. Aunque el 79% puede parecer alto, varía mucho según el tamaño de la empresa. Aproximadamente el 74% de las empresas con 500 empleados o menos tienen seguro cibernético, y esa cifra cae hasta el 56% en las que tienen menos de 50 empleados.
El costo es el factor principal por el cual muchas organizaciones (26%) eligen no contratar seguro cibernético, así que no sorprende que las pequeñas y medianas empresas sean menos propensas a invertir en protegerse.
La mayoría de los profesionales de ciberseguridad sienten que tienen el presupuesto para proteger a sus organizaciones
La mayoría de los encuestados (55%) estuvo muy de acuerdo en que su organización tiene el presupuesto para protegerse contra las amenazas de ciberseguridad. Solo el 2% estuvo muy en desacuerdo, mientras que el 38% estuvo algo de acuerdo y el 5% algo en desacuerdo.
Dado que los ciberataques son cada vez más graves y más frecuentes, con el potencial de causar daños financieros y reputacionales devastadores, invertir en un seguro cibernético integral ya no es opcional. Es un requisito.
La verdadera pregunta no es si puedes pagar el seguro. Es si puedes darte el lujo de no tenerlo.
No entender las opciones de cobertura es la mayor barrera
A medida que los requisitos de cobertura del seguro cibernético cambian y los costos suben hasta un 25,5% interanual, las empresas que ya tienen seguro cibernético luchan por mantenerse al día. Las que no lo tienen quizás ni siquiera sepan por dónde empezar.
La mayoría de los encuestados sin seguro cibernético (38%) dice que "no entender las opciones de cobertura" es la razón principal por la que no han comprado un plan. El riesgo percibido como bajo es la siguiente consideración (28%), mientras que el costo ocupa el tercer lugar (26%). Otros factores (7%) incluyen cosas como gestionar los eventos cibernéticos internamente.
Aquí está el problema: el mercado del seguro cibernético se ha vuelto más complejo, no más simple. Las pólizas que tenían sentido en 2023 pueden no cubrir las exposiciones que importan en 2026. Si no entiendes lo que estás comprando, no puedes saber si realmente estás cubierto cuando algo sucede.
Los cambios regulatorios de 2026 están transformando los requisitos de cobertura
Si pensabas que el seguro cibernético solo se trataba de cubrir pérdidas después de un incidente, 2026 cambió las reglas del juego.
Las nuevas regulaciones federales e internacionales están convirtiendo al seguro cibernético en una necesidad de cumplimiento, no solo en un respaldo financiero. Y si tu póliza no cubre explícitamente los costos de defensa regulatoria, las obligaciones de doble generación de informes y los plazos de notificación de incidentes, podrías estar expuesto de maneras que no esperabas.
CIRCIA: requisitos de generación de informes de incidentes para infraestructura crítica
La Cyber Incident Reporting for Critical Infrastructure Act (CIRCIA) está estableciendo nuevos requisitos de generación de informes para las entidades de infraestructura crítica cubiertas. Los aspectos clave incluyen:
Se espera que las entidades cubiertas en 16 sectores de infraestructura crítica reporten incidentes cibernéticos calificados y pagos de ransomware en plazos ajustados
Los sectores incluyen salud, finanzas, energía, manufactura, agua, transporte y más
Al momento de esta publicación, las fechas finales de implementación, el número de entidades cubiertas y las estructuras de sanciones deben confirmarse con tus equipos legales y de cumplimiento, ya que pueden evolucionar con el tiempo
¿Qué significa esto para el seguro cibernético?
Tu plazo de respuesta a incidentes se está acortando. Si CIRCIA te cubre, necesitas acceso inmediato a análisis forense, asesoría legal y recursos de respuesta ante brechas, y tu póliza de seguro necesita cubrir esos costos.
Muchas pólizas redactadas antes de que estas regulaciones entraran en vigor no contemplan explícitamente el cumplimiento de CIRCIA. Si tu cobertura no incluye defensa regulatoria, costos de notificación y apoyo de investigación forense, podrías estar pagando de tu bolsillo por la ayuda que más necesitas.
NIS2: elevando el nivel de responsabilidad en ciberseguridad
En la UE, la Directiva NIS2 eleva la responsabilidad a nivel de junta directiva por la ciberseguridad en las entidades cubiertas, incluidas posibles multas administrativas y otras sanciones para los órganos de gestión. Los aspectos clave incluyen:
Se espera que los órganos de gestión aprueben y supervisen las medidas de gestión de riesgos de ciberseguridad
Los ejecutivos pueden enfrentar medidas de responsabilidad, incluidas sanciones administrativas
Muchas organizaciones esperan aumentar sus presupuestos de seguridad para cumplir con estos requisitos
Asegúrate de validar las últimas pautas y prácticas de aplicación con asesoría legal
Si eres ejecutivo en una entidad cubierta, esto no es solo un problema de TI. Es un tema de gobernanza. Y el seguro tradicional de directores y funcionarios (D&O) puede no cubrir completamente tu exposición si los reguladores determinan que no se cumplieron las obligaciones de ciberseguridad.
El reto de la doble generación de informes
Aquí es donde se complica: las organizaciones que operan en múltiples jurisdicciones pueden enfrentar obligaciones de generación de informes superpuestas.
Una empresa de servicios financieros con operaciones tanto en EE. UU. como en la UE podría necesitar navegar múltiples marcos regulatorios simultáneamente, cada uno con sus propios plazos y requisitos. Esto incluye la generación de informes de CIRCIA en EE. UU., las notificaciones de NIS2 en la UE y la generación de informes específicos de reguladores financieros sectoriales.
El equipo de respuesta a incidentes que gestiona un ataque de ransomware debe coordinar múltiples presentaciones regulatorias a diferentes jurisdicciones, mientras también gestiona la contención y se comunica con el liderazgo ejecutivo.
Si tu póliza de seguro cibernético no cubre los costos legales y forenses asociados con el cumplimiento de doble generación de informes, estás absorbiendo esos gastos tú mismo.
Qué preguntar sobre tu póliza
Si estás sujeto a CIRCIA, NIS2 u otros mandatos regulatorios, pregúntale a tu corredor o aseguradora:
¿La póliza cubre los costos de defensa regulatoria para el cumplimiento de la generación de informes de incidentes?
¿Los honorarios de investigación forense y asesoría legal están cubiertos dentro de las primeras 72 horas?
¿La póliza incluye costos de notificación para escenarios de doble generación de informes?
¿Cuáles son los sublímites para la respuesta regulatoria? (Algunas pólizas limitan estos costos por separado de la respuesta general ante brechas).
El cumplimiento regulatorio ahora es una parte central del proceso de reclamaciones. Asegúrate de que tu cobertura refleje esa realidad.
Las aseguradoras exigen varias medidas de ciberseguridad para acceder a la cobertura
Nuestro equipo ha visto cómo ha evolucionado el seguro cibernético a lo largo de los años. Las empresas están más interesadas que nunca en contratar seguro cibernético, pero también hay más carga sobre la empresa que necesita cobertura para tener ciertas protecciones implementadas.
"El seguro cibernético se está volviendo mucho más costoso, las aseguradoras cibernéticas están cubriendo menos, y te están exigiendo tener más salvaguardas implementadas para estar cubierto", dice Geftic.
Para las organizaciones que ya tienen cobertura, el cumplimiento de la aseguradora cibernética exige:
Capacitación en concientización de seguridad: el 81% de las organizaciones tiene esto como requisito previo para la cobertura
Detección y respuesta ante amenazas de identidad (ITDR): la mayoría de los ataques de ransomware y BEC ahora comienzan con credenciales comprometidas, no con vulnerabilidades explotadas, lo que convierte a la identidad en el principal vector de brecha que las aseguradoras examinan
Autenticación multifactor: 79%
Detección y respuesta de endpoints (EDR) / detección y respuesta gestionadas: 65%
Gestión de vulnerabilidades: 65%
Copias de seguridad con air gap: 33%
Otro, como el almacenamiento de datos de registro: 1%
La lógica de las aseguradoras es simple: no pagarán una reclamación si no cerraste la puerta. Así como el seguro de hogar requiere que tengas un cerrojo, el seguro cibernético requiere que tengas EDR, MFA y capacitación en concientización. Si no tienes esos controles implementados, o no obtienes cobertura, o pagas significativamente más por ella.
La recuperación de datos es el evento cibernético cubierto con más frecuencia
La mayoría de los encuestados (81%) estaba cubierta para la recuperación de datos, seguida de cerca por las brechas de datos (80%) y el ransomware (63%). Algunos encuestados también tenían cobertura para interrupción del negocio/pérdida de ingresos (62%) y costos legales (59%).
Por otro lado, menos de la mitad de los planes de ciberseguridad incluían cobertura para:
Reclamaciones de terceros (50%)
Costos de investigación forense (43%)
Multas y sanciones (42%)
Costos de relaciones públicas (40%)
Lo que está cubierto bajo un plan estándar de seguro cibernético varía ampliamente según el proveedor, así que es importante comparar opciones para encontrar el plan adecuado para tu organización. Siempre revisa cuidadosamente los documentos de la póliza para entender exactamente qué amenazas de ciberseguridad están cubiertas y excluidas.
El cambio del cifrado a la exfiltración de datos
El ransomware solía ser simple: los atacantes cifraban tus archivos, exigían un pago, y te daban la clave de descifrado o no. Las empresas con buenas copias de seguridad podían restaurar sistemas sin pagar. Las aseguradoras podían estimar el costo del tiempo de inactividad y la recuperación.
Ya no.
En 2026, el ransomware se ha desplazado hacia el robo de datos sin cifrado, y muchos actores de amenazas exfiltran datos sensibles primero y luego usan la amenaza de filtraciones públicas, además del cifrado, para forzar el pago.
Los números cuentan la historia
Según informes recientes de la industria e inteligencia de amenazas:
Una mayoría significativa de incidentes de ransomware ahora involucran exfiltración de datos además de, o en lugar de, el cifrado
Los ataques con exfiltración de datos son considerablemente más costosos que los ataques de solo cifrado
Las demandas de rescate iniciales han aumentado significativamente
La mayoría de las empresas ahora se niega a pagar rescates, un cambio drástico respecto a años anteriores, cuando las tasas de pago eran mucho más altas
Por qué los actores de amenazas cambiaron de táctica
Las mejores copias de seguridad debilitaron drásticamente el modelo tradicional de ransomware y empujaron a muchos atacantes hacia el robo de datos y la extorsión.
Las organizaciones se volvieron más inteligentes sobre las estrategias de copias de seguridad: copias con air gap, copias fuera de línea, procedimientos de recuperación probados. Cuando los atacantes cifraban sistemas, muchas empresas podían restaurar las operaciones sin pagar. Las tasas de pago de rescates cayeron significativamente.
Así que los atacantes se adaptaron. Se dieron cuenta de que robar datos suele ser más rápido, más fácil y crea una palanca más fuerte que el cifrado por sí solo. No puedes restaurar datos robados desde una copia de seguridad. Y la amenaza de filtrar información confidencial de clientes, propiedad intelectual o registros financieros crea una palanca que el cifrado por sí solo no logra.
La exfiltración de datos se ha convertido en una palanca principal en muchas operaciones modernas de ransomware. El cifrado es cada vez más opcional.
Por qué esto importa para el seguro
El seguro cibernético tradicional se construyó en torno al modelo de "cifrar y extorsionar". Las pólizas cubrían:
Costos de restauración de sistemas
Pérdidas por interrupción del negocio
Pagos de rescate (en algunos casos)
Pero el nuevo modelo de "robar y extorsionar" crea costos de larga cola que se extienden mucho más allá de la recuperación del sistema:
Investigaciones forenses: determinar qué datos fueron robados, cuándo y cómo
Responsabilidad legal: GDPR, CCPA, HIPAA y otras regulaciones de cumplimiento de privacidad imponen multas y requisitos de notificación
Multas regulatorias: el costo promedio de una brecha de datos alcanzó un máximo histórico de casi $5 millones en 2024, impulsado por regulaciones más estrictas de privacidad de los datos
Costos de notificación: informar a clientes, reguladores y socios sobre la brecha
Servicios de monitoreo de crédito: a menudo exigidos por ley para las personas afectadas
Daño reputacional: más difícil de cuantificar, pero la pérdida de confianza del cliente puede ser devastadora
Muchas pólizas redactadas antes de 2024-2025 no cubren adecuadamente los eventos de exfiltración de datos que no involucran cifrado. Si tu póliza define el ransomware de manera estrecha como "ataques basados en cifrado", podrías no estar completamente cubierto cuando los atacantes roben tus datos y amenacen con filtrarlos.
Qué buscar en tu póliza
Pregúntale a tu corredor o aseguradora:
¿La póliza cubre eventos de exfiltración de datos sin cifrado?
¿Los costos de análisis forense y responsabilidad legal están cubiertos bajo la sección de respuesta ante brechas de datos?
¿Cuáles son los sublímites para costos de notificación, multas regulatorias y monitoreo de crédito?
¿La póliza cubre pagos de extorsión relacionados con el robo de datos (incluso si no hubo cifrado)?
La amenaza evolucionó. Tu cobertura necesita reflejar esa realidad.
Compromiso de correo electrónico empresarial: un gran impulsor de reclamaciones
El ransomware acapara los titulares. Pero en 2026, el compromiso de correo electrónico empresarial (BEC) y el fraude de transferencia de fondos (FTF) son un gran impulsor de las reclamaciones de seguro cibernético, aunque no generen los mismos titulares que el ransomware.
Las cifras
Según informes recientes de la industria:
El compromiso de correo electrónico empresarial y el fraude de transferencia de fondos representan una porción significativa de las reclamaciones de seguro cibernético en algunos análisis, una mayoría del volumen de reclamaciones
Muchas reclamaciones de FTF se originan como ataques de BEC, con pérdidas promedio considerables
La mayoría de las reclamaciones de FTF resultan de tácticas de ingeniería social que explotan la confianza humana
Cómo el BEC crea riesgo
Los ataques de compromiso de correo electrónico empresarial explotan la confianza humana y los procesos de negocio, no solo vulnerabilidades técnicas. Los atacantes comprometen cuentas de correo electrónico, monitorean patrones de comunicación y se hacen pasar por partes de confianza para solicitar transferencias de fondos fraudulentas.
Los controles técnicos pueden estar en su lugar, pero la capa humana sigue siendo vulnerable. Por eso la protección de identidad, la seguridad del correo electrónico y la capacitación en concientización son componentes críticos tanto de la prevención como de la elegibilidad para el seguro.
Por qué el tiempo importa
Si detectas un ataque de BEC rápidamente, puede haber una posibilidad de recuperar fondos mediante una coordinación rápida con instituciones financieras y las autoridades. La ventana de recuperación se reduce significativamente a medida que pasa el tiempo.
Aquí es donde el seguro cibernético marca una diferencia tangible. Algunas aseguradoras con equipos internos de respuesta al fraude y relaciones establecidas con bancos pueden actuar de inmediato para congelar cuentas, rastrear transferencias y trabajar hacia la recuperación de fondos.
Qué buscar en tu póliza
Pregúntale a tu corredor o aseguradora:
¿La póliza cubre el compromiso de correo electrónico empresarial y el fraude de transferencia de fondos?
¿Hay sublímites en la cobertura de FTF? (Algunas pólizas limitan esto por separado de otras pérdidas).
¿Cuál es el plazo de generación de informes de reclamaciones para FTF? (Algunas pólizas exigen reportar dentro de 24 a 72 horas).
¿La aseguradora tiene equipos internos de respuesta al fraude y capacidades de recuperación de fondos?
El BEC es el asesino silencioso. No genera titulares como el ransomware, pero impulsa la mayoría del volumen de reclamaciones y es prevenible con las protecciones de identidad y los controles de seguridad de correo electrónico adecuados.
Los ataques impulsados por IA son la mayor amenaza emergente
Cuando se les preguntó qué amenazas cibernéticas emergentes tendrán el mayor impacto en la industria del seguro cibernético en 2026, la mayoría de los encuestados (61%) estaba más preocupada por los ataques impulsados por IA. Le siguieron las brechas de seguridad en la cloud (24%), las vulnerabilidades de dispositivos IoT (14%) y otros factores como los ataques de ransomware (1%).
Pero aquí está lo importante: la IA no está creando superataques dignos de ciencia ficción. Está multiplicando silenciosamente la eficiencia de los atacantes.
Cómo están usando los actores de amenazas la IA en 2026
Los actores de amenazas están usando herramientas de IA para:
Automatizar el reconocimiento: extraer datos de LinkedIn, sitios web de empresas y redes sociales para identificar objetivos, mapear estructuras organizacionales y encontrar puntos de entrada vulnerables
Campañas de phishing con IA personalizadas: generar correos electrónicos personalizados a gran escala que evaden los filtros de spam tradicionales
Obtener acceso inicial más rápido: usar IA para identificar y explotar vulnerabilidades en grandes superficies de ataque
Crear voz y video deepfake: hacer que los ataques de suplantación (como el fraude al CEO y el BEC) sean más convincentes, aumentando las tasas de éxito del phishing y el fraude de transferencia de fondos
Analizar los datos robados para obtener la máxima palanca: después de exfiltrar datos, los atacantes usan IA para identificar la información más sensible con la cual amenazar en las negociaciones de rescate
El problema del deepfake
Los intentos de fraude con deepfake han aumentado significativamente. Los atacantes están usando voz y video generados por IA para suplantar a ejecutivos, proveedores y contactos de confianza, lo que dificulta detectar los ataques de ingeniería social.
Un CFO recibe una videollamada del CEO solicitando una transferencia bancaria urgente. La voz suena correcta. El video se ve correcto. Pero es un deepfake. Para cuando se descubre el fraude, el dinero ya desapareció.
Los controles de seguridad tradicionales, como los filtros de correo electrónico, la detección de spam y la protección de endpoints, no detienen esto. El ataque evade por completo la tecnología y apunta a la confianza humana.
Cómo están respondiendo las aseguradoras
Las aseguradoras también están usando IA para la suscripción de pólizas, la evaluación de riesgos y el procesamiento de reclamaciones. Están analizando:
Telemetría de seguridad en tiempo real para identificar patrones de riesgo
Datos de respuesta a incidentes para predecir la severidad de las reclamaciones
Tendencias de ataques para ajustar los requisitos de cobertura y los precios
Esto crea una dinámica de "IA contra IA". Los atacantes usan IA para escalar ataques. Las aseguradoras usan IA para detectar riesgos y ajustar los precios de las pólizas en consecuencia.
Las empresas atrapadas en el medio necesitan asegurarse de tener implementados controles resistentes a la IA:
Autenticación multifactor (MFA): previene la toma de control de una cuenta incluso si las credenciales son robadas
Detección y respuesta ante amenazas de identidad (ITDR): monitorea actividad sospechosa en Microsoft 365, Google Workspace y otras plataformas de identidad
Autenticación de correo electrónico (DMARC, DKIM, SPF): previene la suplantación de dominio y la suplantación de correo electrónico
Capacitación de concientización de seguridad para usuarios: educa a tus empleados para verificar solicitudes inusuales, incluso si parecen provenir de fuentes confiables
Las aseguradoras han comenzado a adaptar sus pólizas para reflejar mejor la creciente preocupación de que la IA está cambiando el panorama de amenazas. Las empresas necesitan adaptarse fortaleciendo la postura de seguridad, particularmente en torno a la identidad y la seguridad del correo electrónico, y manteniéndose informadas sobre los términos y condiciones en evolución de las pólizas de seguro cibernético.
¿A qué industrias están vigilando más de cerca las aseguradoras?
No todas las industrias enfrentan el mismo riesgo cibernético. Y en 2026, las aseguradoras están prestando mucha atención a qué sectores están generando más reclamaciones.
Manufactura: un sector de alto riesgo
Según informes recientes de la industria, la manufactura ha representado una porción significativa de las reclamaciones de seguro cibernético, lo que la convierte en una de las industrias más atacadas. Esto sigue a aumentos sustanciales en los ataques contra el sector manufacturero.
¿Por qué manufactura?
Convergencia de tecnología operativa (OT) y TI: los sistemas industriales heredados conectados a redes modernas crean superficie de ataque
Dependencias de la cadena de suministro: interrumpir a un fabricante puede tener efectos en cascada en industrias enteras
Menor madurez de seguridad: muchos fabricantes invirtieron primero en eficiencia de producción y la seguridad en segundo lugar
Alto potencial de pago de rescate: el tiempo de inactividad en la manufactura es costoso, lo que genera presión para pagar rescates
Si estás en manufactura, las aseguradoras están examinando tus controles de seguridad más de cerca que nunca. Espera preguntas de suscripción sobre:
Segmentación OT/TI
Procedimientos de copias de seguridad y recuperación
Capacidades de respuesta a incidentes
Gestión de riesgos de proveedores
Otros sectores de alto riesgo
Más allá de la manufactura, las aseguradoras están vigilando de cerca:
Salud: los requisitos de notificación de brechas de HIPAA más la doble generación de informes de CIRCIA crean escenarios de reclamación complejos
Finanzas: objetivos de alto valor con obligaciones regulatorias estrictas (SEC, FINRA, reguladores bancarios federales)
Gobierno estatal y local: las limitaciones presupuestarias, la infraestructura heredada y la visibilidad pública los convierten en objetivos atractivos
Empresas de tecnología y software: la propiedad intelectual y los datos de clientes de alto valor crean palanca de extorsión
Si operas en uno de estos sectores, tu perfil de riesgo específico de la industria ya está incorporado en tu prima. La pregunta es si tus inversiones en seguridad son lo suficientemente sólidas para compensar ese riesgo, o si estás pagando más por la cobertura de lo necesario.
Qué buscar en una póliza de seguro cibernético
La cobertura que necesitarás depende de las necesidades específicas de tu organización, el tamaño de tu empresa y tu industria. Estos son factores clave a considerar al elegir un plan de seguro cibernético:
Alcance de la cobertura: asegúrate de que la cobertura sea integral para los costos de respuesta ante brechas de datos (honorarios legales, investigaciones, etc.), pérdidas por interrupción del negocio, extorsión cibernética (incluido el robo de datos sin cifrado), responsabilidad ante terceros y multas regulatorias.
Deducibles: elige un deducible que equilibre el costo con la posibilidad de reclamaciones frecuentes y más pequeñas.
Completa la suscripción con precisión: la póliza y la prima que recibes se basan en tus respuestas, y exagerar tus medidas de seguridad pondrá en riesgo el pago completo de la póliza en caso de un incidente.
Reputación de la aseguradora: elige una aseguradora con un sólido historial en seguro cibernético y un profundo entendimiento de las amenazas cibernéticas.
Exclusiones: asegúrate de entender las limitaciones de tu póliza y que los límites sean suficientes para cubrir las pérdidas potenciales según el tamaño y la industria de tu organización.
Proceso de reclamaciones: pregunta sobre el proceso de gestión de reclamaciones de la aseguradora para determinar si es compatible con las necesidades de tu organización, y si tienen equipos internos de respuesta para apoyo rápido.
Cobertura regulatoria: verifica que la póliza cubra los costos de defensa regulatoria, las obligaciones de doble generación de informes y los requisitos de notificación de incidentes (especialmente si estás sujeto a CIRCIA, NIS2 u otros mandatos).
Cobertura de exfiltración de datos: confirma que la póliza cubra eventos de extorsión que involucren robo de datos, incluso sin cifrado.
Cómo la ciberseguridad gestionada y el seguro cibernético van de la mano
Geftic señala que el seguro cibernético es similar a otros tipos de cobertura en que las aseguradoras no brindarán cobertura (o cubrirán menos) a menos que tengas la seguridad adecuada implementada, como EDR, ITDR o un SIEM.
"Sí, alguien robó tu casa, pero no tenías un cerrojo, así que no vamos a pagar", dice, o al menos, no van a cubrir el monto completo de la reclamación.
De la misma manera que el seguro de hogar exige que un propietario cierre sus puertas, no deje llamas abiertas sin vigilancia y, en general, se comporte de manera segura, los proveedores de seguro cibernético exigen lo mismo de sus asegurados.
Para calificar para los planes y recibir cobertura cuando sea necesario, el seguro cibernético exige cada vez más que las organizaciones ya tengan implementados mecanismos de seguridad, como capacitación regular en ciberseguridad, autenticación multifactor y Managed EDR.
Ese es el contexto de lo que Huntress y Acrisure están construyendo juntos.
Convierte una mejor seguridad en mejores resultados de seguro
La brecha entre la ciberseguridad y el seguro cibernético siempre ha sido incómoda. Las aseguradoras piden pruebas de controles. Los proveedores de seguridad prometen protección. Los dueños de negocios quedan atrapados en el medio, tratando de traducir capacidades técnicas al lenguaje de suscripción.
Huntress y Acrisure están cerrando esa brecha.
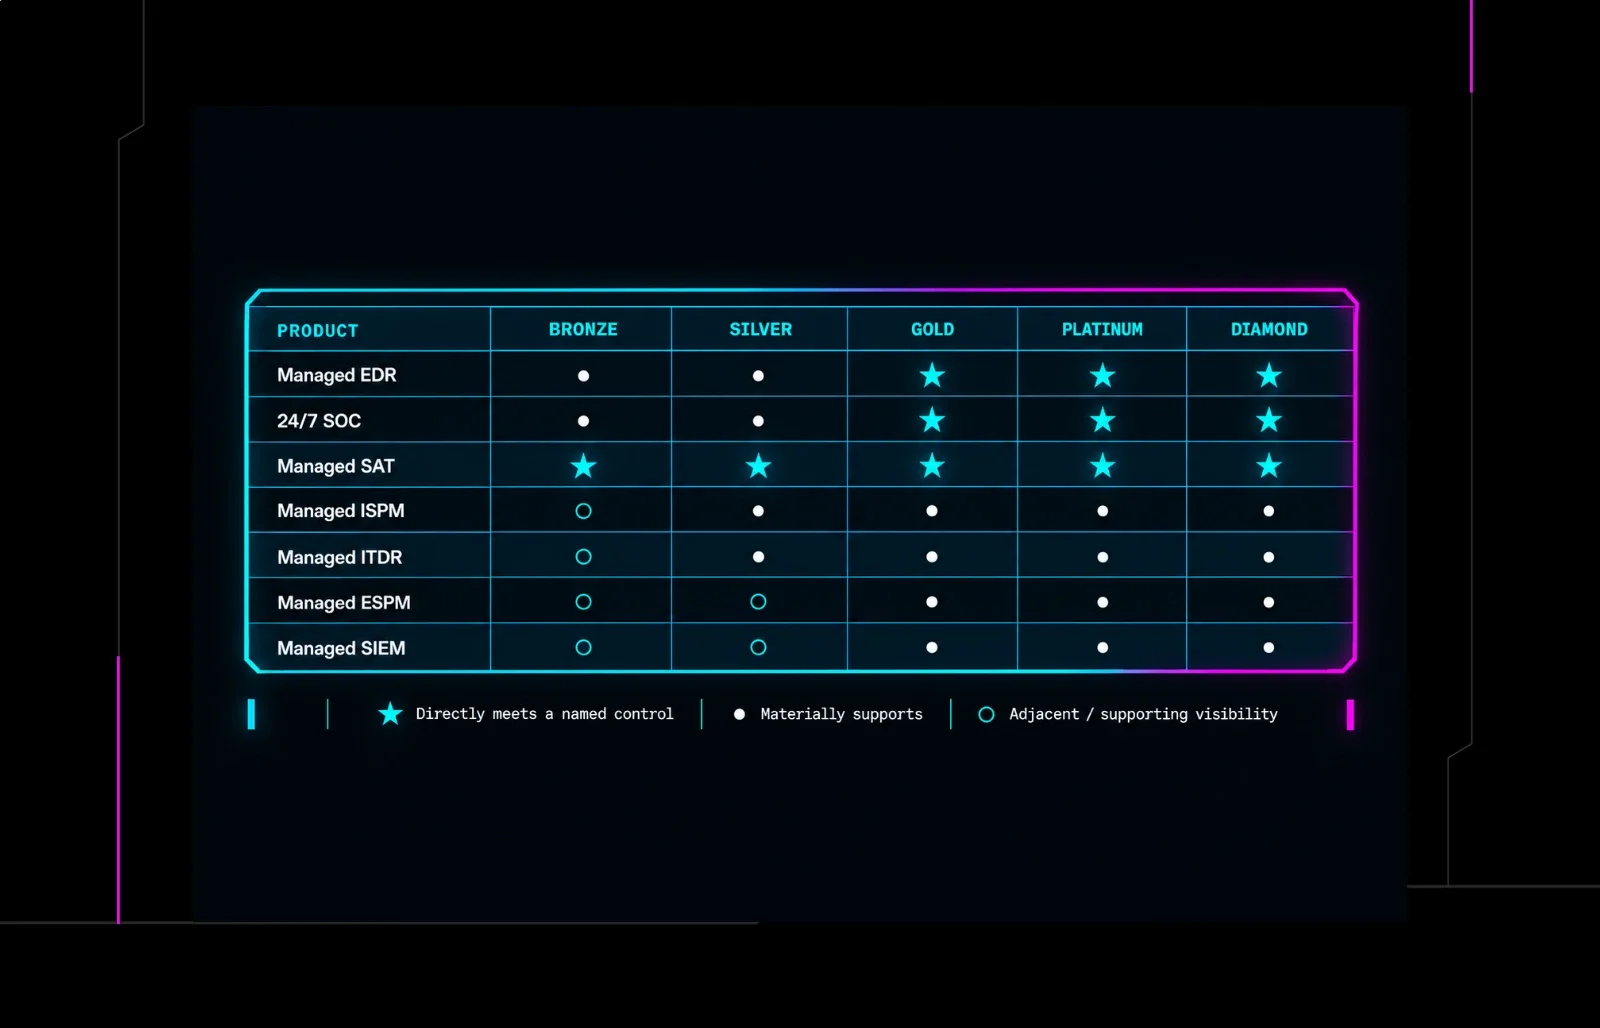
A través del Programa de Seguro Cibernético Huntress × Acrisure, las organizaciones elegibles que ejecutan Huntress Managed EDR y Managed ITDR pueden acceder a seguro cibernético primario y de E&O tecnológico con:
Solicitud simplificada de declaración de hechos: proceso optimizado enfocado en tu implementación de Huntress
Deducible de $0: sin costos de bolsillo en pérdidas cubiertas
Cobertura accesible: diseñada para empresas que usan la seguridad gestionada de Huntress
Esto no es una garantía de producto ni un truco de marketing. Es cobertura de seguro cibernético primario real, colocada a través de Acrisure, uno de los corredores de seguros de más rápido crecimiento en la historia.
El programa está diseñado para:
MSP y proveedores de TI que buscan una mejor cobertura de E&O tecnológico que recompense sus inversiones en seguridad
Empresas de todos los tamaños que quieren un seguro cibernético alineado con las protecciones que ya han implementado
Cuando inviertes en protección gestionada de endpoints e identidad las 24 horas, los 7 días de la semana, el mercado de seguros debería reconocer ese esfuerzo. Ahora lo hace.
Preguntas frecuentes
¿Está creciendo el seguro cibernético?
Sí, el mercado del seguro cibernético ha estado creciendo significativamente en los últimos años. La creciente frecuencia y severidad de los ciberataques, junto con la evolución de las regulaciones y una mayor conciencia sobre los riesgos de privacidad de los datos, están impulsando la demanda. Sin embargo, el mercado también está madurando, con tasas de crecimiento que se moderan a medida que el mercado alcanza mayor escala y aumenta la competencia.
¿Cuánto cuesta el seguro cibernético?
En promedio, las empresas pagan un mínimo de $25.000 al año por seguro cibernético, con un rango que va desde $10.000 o menos hasta más de $100.000. El costo real depende de:
El tamaño de la empresa (ingresos y número de empleados)
El sector de la industria (manufactura, salud y finanzas suelen pagar más)
Los controles de seguridad implementados (EDR, MFA, capacitación en concientización, copias de seguridad)
El historial de reclamaciones
Los límites de cobertura y deducibles
¿Qué tan grande es el mercado del seguro cibernético en 2026?
El mercado del seguro cibernético continúa creciendo y diversos analistas de la industria proyectan que alcanzará una escala significativa en los próximos años, aunque las cifras exactas varían según la fuente y la metodología. El crecimiento del mercado refleja una mayor conciencia del riesgo cibernético en empresas de todos los tamaños.
¿Qué porcentaje de empresas tiene seguro cibernético?
Según los datos de nuestra encuesta, el 79% de las empresas tiene seguro cibernético. Este porcentaje varía según el tamaño específico y la industria de la organización:
El 74% de las empresas con 500 empleados o menos tienen cobertura
El 56% de las empresas con menos de 50 empleados tienen cobertura
En el Reino Unido, el 62% de las empresas tenía seguro cibernético en 2025 (frente al 49% en 2024)
¿Qué es CIRCIA y cómo afecta al seguro cibernético?
CIRCIA (Cyber Incident Reporting for Critical Infrastructure Act) establece requisitos de generación de informes para las entidades de infraestructura crítica cubiertas. Se espera que las organizaciones en 16 sectores de infraestructura crítica reporten incidentes cibernéticos calificados y pagos de ransomware según plazos definidos.
Para el seguro cibernético, esto significa:
Plazos de respuesta a incidentes más rápidos (necesitas acceso inmediato a análisis forense y asesoría legal)
Potencial de mayores costos relacionados con la defensa regulatoria y el cumplimiento
Consideración de obligaciones de doble generación de informes para organizaciones que operan en múltiples jurisdicciones (CIRCIA, NIS2, HIPAA, leyes estatales de brechas y requisitos específicos del sector)
Al momento de esta publicación, las fechas finales de implementación y los detalles de las entidades cubiertas deben confirmarse con tus equipos legales y de cumplimiento, ya que pueden evolucionar con el tiempo. Verifica que tu póliza incluya defensa regulatoria, gastos de notificación y apoyo de investigación forense para abordar los requisitos de generación de informes.
¿Por qué son más costosos los ataques de exfiltración de datos?
Los ataques que involucran exfiltración de datos son considerablemente más costosos que el ransomware de solo cifrado porque crean costos de larga cola más allá de la recuperación del sistema:
Investigaciones forenses para determinar qué datos fueron robados
Responsabilidad legal y multas regulatorias (GDPR, CCPA, HIPAA)
Costos de notificación para clientes, reguladores y socios
Servicios de monitoreo de crédito para las personas afectadas
Daño reputacional y pérdida de confianza del cliente
A diferencia del cifrado (donde puedes restaurar desde copias de seguridad), los datos robados no se pueden "desrobar". La amenaza de divulgación pública crea una palanca de extorsión continua, y las consecuencias legales y regulatorias se extienden mucho más allá del incidente inicial.
Descubre cómo Huntress puede apoyar la seguridad cibernética de tu organización y ayudarte a calificar para un seguro cibernético que te brinde protección adicional.