

La industria de la ciberseguridad le falló a las SMB. SMB1001 es la disculpa.
Seamos honestos por un momento. Durante dos décadas, la ciberseguridad le falló a las pequeñas y medianas empresas (SMB). No fue por mala intención. Construimos tecnología genuinamente buena, la envolvimos en un vocabulario que nadie fuera de la industria habla, le pusimos un precio pensado para organizaciones con un equipo de TI interno y un equipo de adquisiciones, y luego le dijimos a la firma contable local de 14 empleados que se pusiera seria con su postura de seguridad.
Entonces la firma de 14 personas sale a buscar. Lo que encuentra es "EDR", "XDR", "MDR", "ITDR", "ISPM", "SIEM", "SOAR", "ZTNA" y un proveedor en una feria comercial explicando que su plataforma es "nativa en IA, agéntica y consolida 17 soluciones puntuales". Mientras tanto, lo único que hace el dueño es preguntarse en silencio si alguien está respaldando el servidor de archivos. Ninguna de esas categorías es falsa. Muchas son nuestras. El fracaso fue decidir que el comprador tenía que aprender nuestro vocabulario antes de que se le permitiera estar seguro.
Luego alguien le entrega un marco construido para una organización 200 veces más grande. Decirle "simplemente haz ISO 27001" es un poco como decirle a alguien que quiere ponerse en forma que corra un maratón el sábado. Técnicamente correcto. Pero en la realidad, leen la frase "sistema de gestión de seguridad de la información", cierran la laptop y vuelven a manejar su negocio.
Todos los días en APAC, no es resistencia sino parálisis. Las SMB no se niegan a hacer seguridad. Simplemente no saben por dónde empezar. Ya se han quemado antes con cosas vistosas, y cada marco que abren asume que tienen recursos que nunca tendrán. Hicimos que la seguridad fuera costosa y hermética, y luego actuamos sorprendidos cuando las SMB se convirtieron en el blanco más fácil de la cadena de suministro.
¿Y si un estándar de seguridad realmente tuviera una línea de meta?
Aquí es donde entra SMB1001. Pasé los últimos meses en el terreno con el ingeniero de ventas Luca Gennai, mapeándolo frente a Huntress.
SMB1001 es un estándar de certificación de ciberseguridad por niveles, construido específicamente para SMB. Lo publica Dynamic Standards International (antes Cyber Security Certification Australia), un organismo de estándares sin fines de lucro con oficina en Canberra. Se lanzó en 2023 y se volvió internacional en enero de 2025. La edición actual, SMB1001:2026, se volvió certificable el 1 de enero de 2026.
Se divide en cinco niveles: Bronze, Silver, Gold, Platinum y Diamond. Bronze cubre alrededor de siete controles fundamentales, principalmente las cosas que todos ya saben que deberían hacer.
Cada nivel agrega controles en cinco áreas: gestión de tecnología, gestión de acceso, respaldo y recuperación, políticas y procedimientos, y educación y capacitación. Bronze hasta Gold se basan en una declaración jurada del director. Platinum y Diamond incorporan verificación independiente.
Esto es lo que hace que SMB1001 supere a una carpeta de documentos:
No es subjetivo. Los controles están implementados o no lo están. Sin rúbrica de puntuación, sin crédito parcial y sin interpretación creativa, lo que hace que el certificado de una empresa sea comparable al de otra.
Puedes empezarlo y terminarlo. Una pequeña empresa puede alcanzar Bronze y tener algo real que mostrar. Sin un programa de 18 meses que se estanca a la mitad.
Se ajusta a la capacidad, no a la ambición. La mayoría de las empresas no necesitan Diamond, y el estándar no finge lo contrario.
Se actualiza anualmente. Es "dinámico". Menos un certificado en la pared y más un servicio anual.
El certificado es verificable públicamente. Una conversación sobre confianza se convierte en una revisión de 10 segundos.
"Liderado por la comunidad" suele ser marketing. Aquí es estructural.
El estándar está escrito por las personas que tienen que implementarlo. DSI gestiona SMB1001 a través de un comité directivo integrado por organismos de la industria de MSP y organizaciones de profesionales, todos los cuales lo revisan cada año en lugar de cada cinco. Cuando las personas que trabajan en el terreno tienen voto sobre lo que dicen los controles, obtienes requisitos que sobreviven el contacto con una empresa real de 20 personas.
Quien define el estándar no es quien certifica. DSI escribe SMB1001, pero CyberCert certifica conforme a él, con organizaciones de verificación independientes involucradas en los niveles auditados. Mantener esos roles separados es deliberado, y es la misma separación que usan los grandes esquemas.
El modelo de financiamiento es la parte inteligente. Los MSP y los socios tecnológicos lo implementan, y la SMB paga su propia certificación. Una empresa grande preocupada por su cadena de suministro puede escribir en un contrato "todos los proveedores deben tener Silver o superior", verificarlo en segundos y no pagar nada por proveedor. Luego, un proveedor de nivel 1 puede exigir lo mismo a sus propios proveedores de nivel 2.
Esa es la pieza que los cuestionarios nunca resolvieron. Hoy, la mayor parte del aseguramiento de la cadena de suministro es una hoja de cálculo enviada por correo a cientos de proveedores que se autoevalúan una vez, tras lo cual todos la archivan y siguen adelante. Eso es papeleo, no aseguramiento, y no escala. La presión regulatoria sigue cayendo en el extremo grande del mercado (SOCI aquí, NIS2 en Europa, el traspaso de obligaciones de los contratistas principales en EE. UU.), mientras que el punto débil real está tres niveles más abajo, en una empresa que nunca estuvo dentro del alcance. Una certificación asequible, verificable y en cascada es la única versión de esto que funciona.
Entonces, ¿dónde se ubica Huntress realmente en el mapa de niveles?
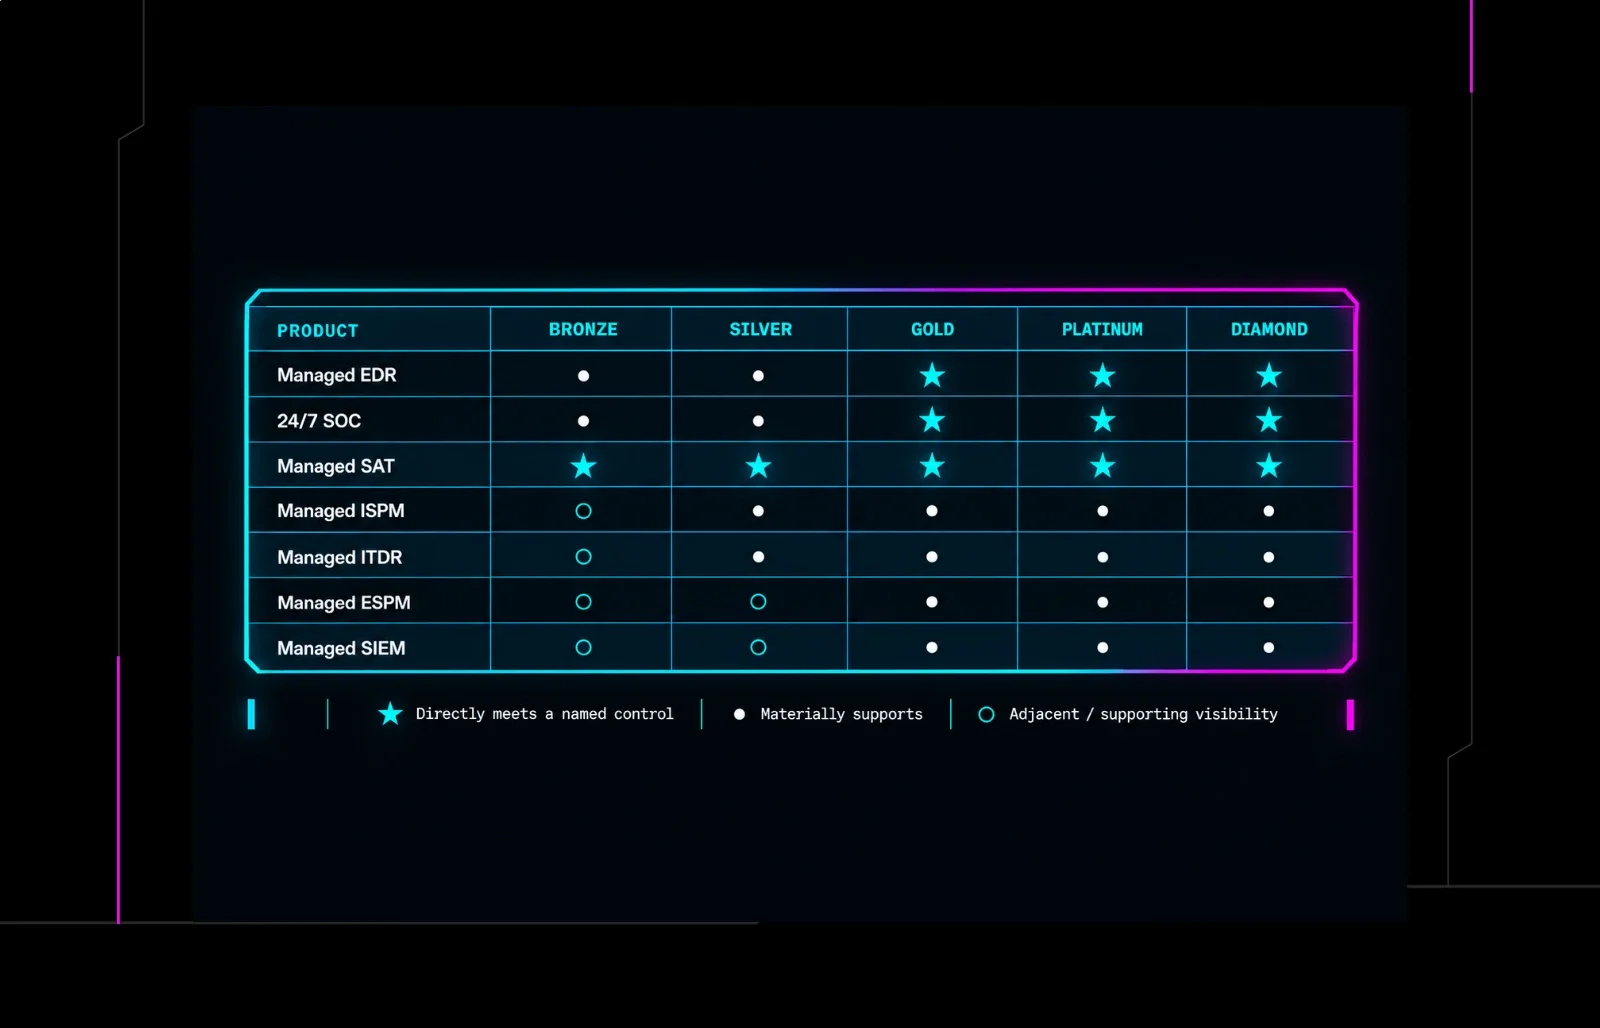
Luca Gennai y yo revisamos SMB1001:2026 nivel por nivel, control por control, preguntando: ¿dónde cumple Huntress directamente con un control, dónde apoyamos materialmente uno y la respuesta correcta vive en otra parte de la pila?
Bronze y Silver preguntan principalmente si los controles existen. Esto significa firewalls, parches, respaldos, política de contraseñas de dispositivos, cuentas individuales y MFA en el correo. La prevención es la base, y gran parte de esa base recae en el MSP y en herramientas nativas de Microsoft, que es exactamente donde debería estar. Lo que cambia el resultado es si alguien está vigilando que esos controles se mantengan en producción, que es donde entramos nosotros.
Managed SAT es un acierto directo aquí, porque SMB1001 quiere capacitación con prueba de que ocurrió, y los informes de finalización se convierten en tu evidencia. Managed EDR cubre la mitad probatoria del control de antivirus, informando el estado del AV en cada endpoint gestionado con mayor detalle y política gestionada para Microsoft Defender y cualquier otro que aparezca como "Other AV". Cuando un evaluador te pide que demuestres que el AV está en funcionamiento en todas partes, eso debería ser un panel, no un inventario manual. El mismo agente informa el estado del firewall de Windows para el control de firewall.
Desde Silver hacia arriba, la identidad es la verdadera historia. Managed ISPM define la configuración objetivo en Entra ID, Exchange, SharePoint y Teams, y gestiona el acceso condicional con análisis de impacto previo a la implementación. A partir de ahí, sigue vigilando, detectando la desviación de configuración en minutos y revirtiendo los ajustes si un cambio causa problemas. Managed ITDR se ocupa de los ataques que superan la configuración correcta.
Algo que vale la pena saber antes de asumir que esto está resuelto: los datos de Huntress muestran que más del 60% de los inquilinos carecen de más de la mitad de nuestros controles de identidad recomendados, incluso cuando ya hay otras herramientas implementadas.
Esta es la versión honesta de ese argumento: activar MFA es trabajo de Microsoft. Saber que fue burlada es nuestro.
Gold es donde el framework se hace escuchar, y nosotros también. El control 1.12.0.0 nombra EDR, de forma explícita. Managed EDR más nuestro SOC 24/7 lo cumple directamente. Esta es la correspondencia más sólida de todo el framework. El requisito de campaña continua de concientización es otro acierto directo para SAT.
Gold también exige un plan de respuesta a incidentes. El plan es el documento del cliente, en el lenguaje del cliente, con la aprobación del cliente. Luego ocurre una intrusión real a las 2:40 a. m. un domingo, y la diferencia entre un certificado y un resultado es si hay alguien despierto para ejecutarlo. Nuestro SOC 24/7 lo está. Un plan que nadie tiene asignado para ejecutar es solo un PDF.
Platinum cambia la pregunta de "¿lo tienes?" a "¿puedes demostrar que funciona?". La verificación independiente entra en el modelo, y la detección permanente es el control poco común que genera evidencia simplemente por operar. Managed SIEM conserva el registro de logs que un evaluador realmente quiere examinar.
Diamond nombra el servicio, no solo la herramienta. Lee el control 1.12.1.0 con calma y verás que describe un modelo operativo: detección en endpoints, personas que responden a ella, plazos de respuesta definidos. Managed EDR es la mitad de endpoint, y nuestro SOC 24/7 liderado por personas es la mitad de MDR. Los plazos de respuesta son contractuales, no aspiracionales. CyberCert sigue siendo quien otorga el certificado, pero en este nivel lo que hacemos deja de ser un simple extra.
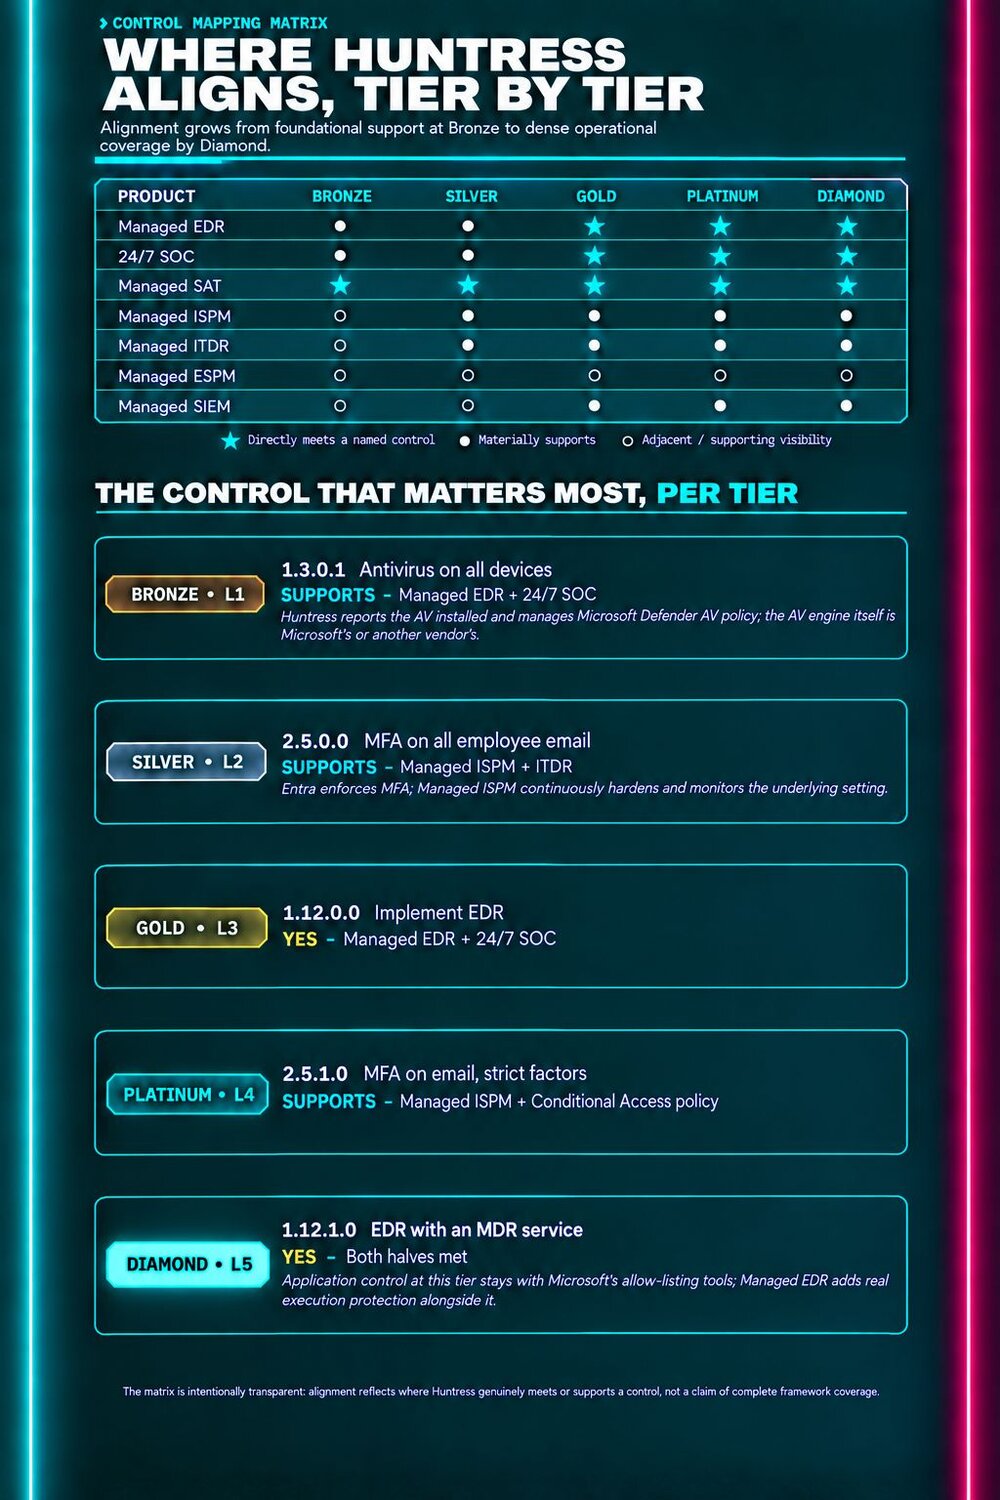
Ningún proveedor por sí solo cubre esta lista, y fingir lo contrario es cómo se vuelve a romper la confianza
SMB1001 no tiene forma de producto. Tiene forma de negocio. Pregunta sobre firewalls, respaldos, registros DMARC y registros de visitantes. Eso significa que ningún proveedor por sí solo cubre todo, y fingir lo contrario puede ayudar a cerrar la venta, pero cuesta la confianza más adelante.
Así que aquí está la división de responsabilidades, dicha en voz alta, antes de que el evaluador de alguien la pida.
Microsoft aplica las reglas. Huntress se asegura de que se mantengan. Entra es el plano de aplicación para identidad. Managed ISPM decide cómo se ve lo correcto, lo implementa y luego lo mantiene así con aplicación continua en Entra ID, Exchange, SharePoint y Teams. También gestiona el acceso condicional y detecta la desviación de configuración en minutos, en lugar de en la próxima revisión trimestral.
Managed ITDR se encarga de los ataques que vencen una configuración correcta: robo de tokens de autenticación, secuestro de sesión, el inicio de sesión que técnicamente es válido pero está completamente mal. "Configurado" es un martes cualquiera. "Sigue configurado" en marzo, y monitoreado cuando alguien lo evade, es el control.
Tu RMM implementa. Huntress te dice dónde importó. La entrega de parches le corresponde a Intune, Windows Update for Business o tu RMM. Lo que nosotros aportamos es la otra mitad de la conversación sobre vulnerabilidades: la exposición que realmente está presente en endpoints activos y en vivo, priorizada según lo que los atacantes están usando esta semana en lugar de por CVSS en orden descendente.
El cliente es dueño de la política. Nuestro SOC es dueño de las 3 a. m. Los planes de respuesta a incidentes, los procedimientos de fraude por facturas, las políticas de ciberseguridad y de uso de IA son documentos y decisiones del cliente. Nuestro trabajo empieza en el momento en que se necesita alguno de ellos, que es exactamente la razón por la que Gold y Diamond nombran un servicio y no una herramienta.
Y gran parte de SMB1001 es simplemente el resto del negocio. Respaldos, certificados TLS, SPF, DKIM y DMARC, cifrado en reposo, fortalecimiento de macros, pruebas de penetración, almacenamiento de credenciales, registros de visitantes y seguro cibernético. Ese trabajo vive en la pila administrada, en la documentación del cliente y en su corredor de seguros. Un MSP que puede guiar a un cliente a través de estos niveles está vendiendo algo considerablemente más duradero que una licencia.
Una regla a tener en cuenta es que implementar una herramienta, incluida la nuestra, no otorga un certificado. CyberCert evalúa y otorga la certificación de forma independiente. Decirle a un SMB que instalar un agente lo convierte en Gold prepara a esa empresa para una conversación incómoda con un evaluador, y retrasa todo el estándar.
Tres preguntas para hacer en tu próxima llamada con un cliente
No necesitas un programa de certificación para el viernes. Necesitas mejores preguntas.
¿Sus clientes ya están preguntando? Las cláusulas de seguridad para proveedores están apareciendo en contratos muy por debajo del umbral regulatorio. Si un cliente perdió una licitación por un cuestionario de seguridad, ya está listo para esta conversación.
¿Por qué ya están pagando? La mayoría de los SMB que operan un buen stack administrado están más cerca de Bronze o Silver de lo que creen. Cuenta lo que ya está implementado antes de cotizar lo que falta.
¿Qué nivel realmente necesitan? Silver es el nivel que suele importarle a las aseguradoras. Gold es donde se nombran la detección y la respuesta. Diamond es para una pequeña minoría, y venderle Diamond a una panadería es exactamente el comportamiento que rompió la confianza de los SMB en primer lugar.
Mantenlo simple… y luego mantenlo simple
Los SMB nunca fueron el problema. El empaquetado sí. SMB1001 funciona porque hace lo poco glamoroso de dividir la seguridad en niveles que una pequeña empresa puede ir escalando, en un orden que tiene sentido, con algo real para entregarle a un cliente al final. La prevención es la base y el marco organiza el ascenso por encima de ella. Gold nombra EDR. Diamond nombra EDR más un servicio administrado. Y la identidad es donde se gana o se pierde todo desde Silver hacia arriba.
¿Quieres el mapeo completo nivel por nivel, límites incluidos? Reserva una demo de Huntress y mira al SOC hacer la parte que antes requería una carpeta.
¿Administras un MSP y quieres convertir esto en una línea de servicio? Empieza con la página de socios de Huntress en CyberCert.
¿Preguntas sobre el mapeo en sí? Encuéntrame en LinkedIn. Con gusto lo repaso contigo.
SMB1001 es publicado por Dynamic Standards International. La certificación es evaluada y otorgada de forma independiente por CyberCert. Huntress, DSI y CyberCert son empresas independientes.
La cobertura que se describe aquí refleja cómo las capacidades individuales de Huntress cumplen con o respaldan requisitos específicos de SMB1001:2026. No es una afirmación de cobertura completa del framework, y no otorga certificación, elegibilidad de seguro ni cumplimiento regulatorio. Tampoco es asesoría legal.