

Bienvenido a la era digital, donde el seguro cibernético se ha convertido en una herramienta indispensable en la batalla contra las amenazas cibernéticas. Como proveedor de servicios administrados (MSP), juegas un papel crucial en proteger a tus clientes, lo que significa que también debes dominar los entresijos del seguro cibernético para garantizar su protección (y la tuya).
Esta publicación de blog ofrece una visión general completa de nuestra reciente serie de tres webinars sobre la importancia y los beneficios del seguro cibernético. Esta reveladora serie, dirigida por Dustin Bolander y Will Brooks de Fifth Wall Solutions, pone en evidencia el poder del seguro cibernético, desmintiendo errores comunes y destacando su papel multifacético en el entorno digital actual.
Mira la serie completa de tres partes aquí.
Entendiendo el seguro cibernético para pequeñas empresas y MSP
El seguro cibernético ofrece protección financiera a las empresas en caso de un incidente cibernético, como una filtración de datos o un ataque de ransomware. Para las pequeñas empresas, es una red de seguridad crítica que las ayuda a recuperarse y mitigar las pérdidas potenciales. Para los MSP, es vital educar a los clientes sobre la importancia del seguro cibernético y guiarlos en la selección de la póliza adecuada para sus necesidades.
Pero, ¿cómo se hace exactamente eso?
Para empezar, es importante considerar medidas como la Detección y respuesta para endpoints (EDR) 24/7 y la autenticación multifactor (MFA) para mitigar los riesgos cibernéticos. Además, la gestión de vulnerabilidades, los controles de las personas en materia de seguridad y el papel del asesor legal en la gestión de reclamaciones de seguros son todos necesarios.
En nuestra serie de clases magistrales, destacamos la importancia del seguro de errores y omisiones tecnológicos (Tech E&O) y el seguro cibernético para los MSP, el papel de implementar medidas de seguridad y concientización de los usuarios, y la necesidad de una organización eficiente y un enfoque proactivo hacia las pólizas de seguro. La descodificación de las pólizas de seguro cibernético y el futuro del seguro cibernético en este panorama digital en rápida evolución también formaron una parte importante de nuestra conversación.
Veamos las conclusiones clave de nuestras sesiones.
Entendiendo los errores comunes
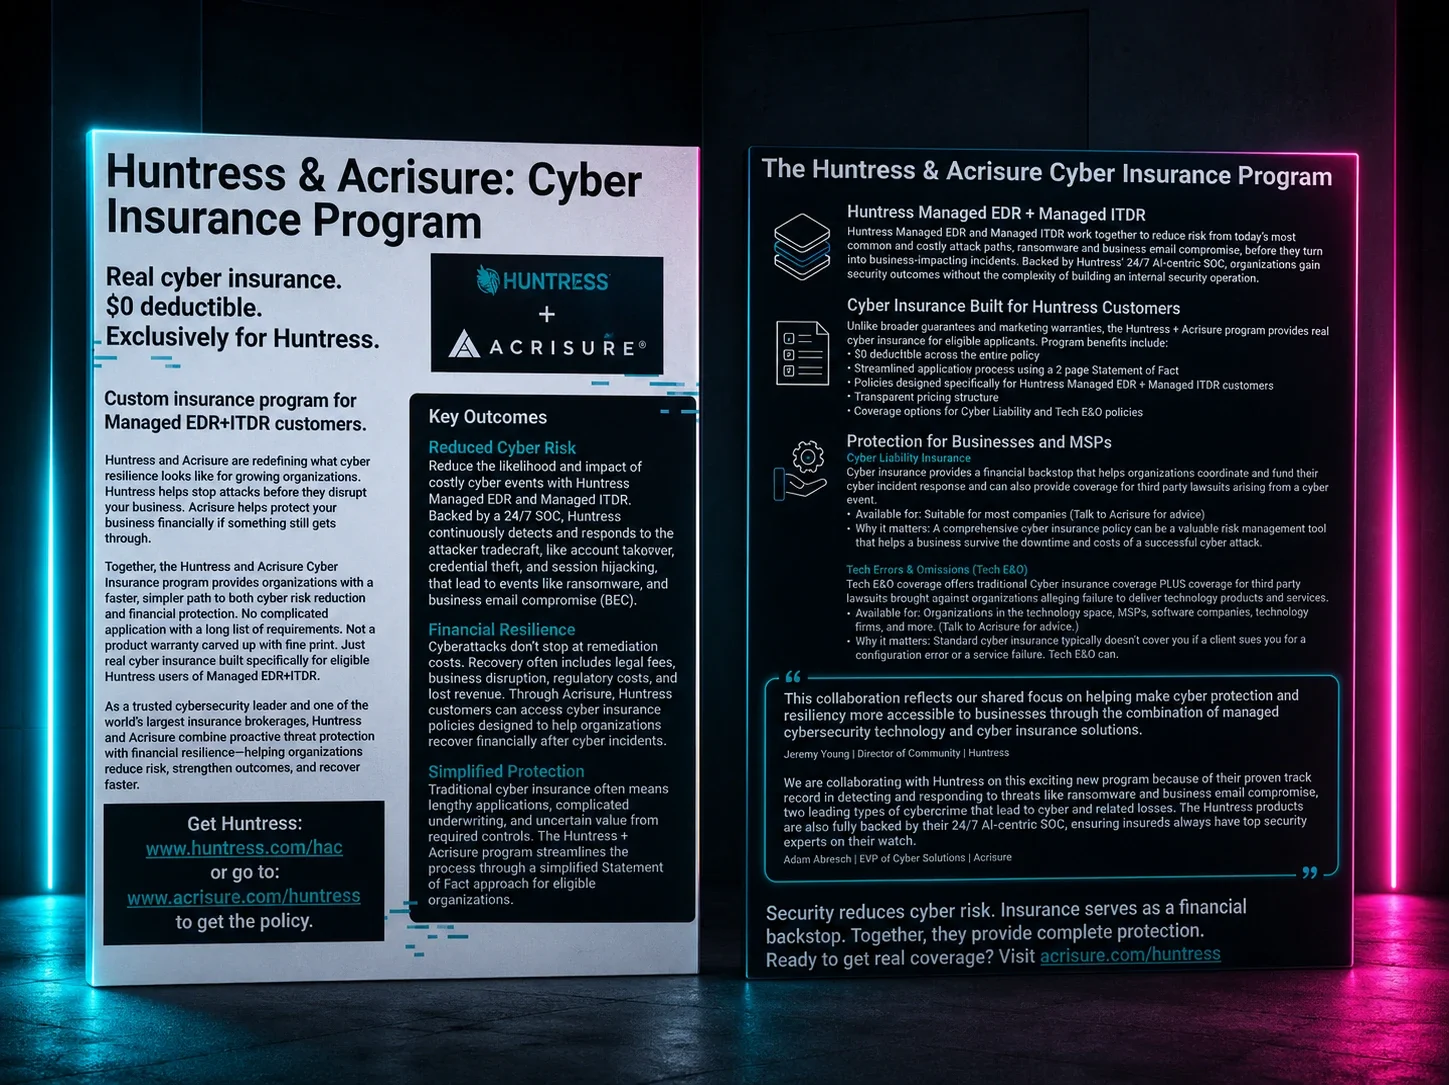
Aclaremos el panorama desmintiendo algunos errores comunes sobre el seguro cibernético. Es tentador pensar que tener un proveedor de servicios administrados (MSP) evitará todos los incidentes cibernéticos. En realidad, no todos los clientes aprovechan plenamente los servicios de un MSP, lo que deja vulnerabilidades potenciales sin resolver. Además, los MSP no están preparados para manejar asuntos legales ni recuperar fondos perdidos; ahí es donde el seguro cibernético brilla.
El seguro cibernético supera a las pólizas de seguro tradicionales al cubrir las pérdidas financieras y las responsabilidades vinculadas a incidentes cibernéticos como filtraciones de datos, ataques de ransomware e interrupciones del negocio. Actúa como una red de seguridad, ofreciendo respaldo financiero para ayudar a las empresas a recuperarse y recuperar su estabilidad.
“Su exposición es tu exposición.”
Pero las empresas también deben entender las realidades de sus vulnerabilidades cibernéticas y cómo los MSP y el seguro cibernético pueden mitigarlas.
“...esa EDR 24/7 es lo que más vemos aparecer en esos riesgos altos. Si recibimos resistencia y nos dicen: ‘oye, necesitas este control adicional’, va a ser esa EDR 24/7.”
El seguro cibernético y las medidas de seguridad modernas
Nuestra exploración de las medidas de ciberseguridad ha mostrado que la Detección y respuesta para endpoints (EDR) 24/7 es preferida por las empresas, en particular las que ya han sufrido filtraciones. Los requisitos de los seguros también promueven medidas de seguridad como la autenticación multifactor (MFA). La industria está avanzando gradualmente de la MFA basada en llamadas y SMS hacia dispositivos de hardware y notificaciones push para mejorar la seguridad.
La gestión de vulnerabilidades también es fundamental para reducir los riesgos cibernéticos. Eliminar los derechos de administrador local para los usuarios e implementar una gestión formal de vulnerabilidades son pasos críticos. Las aseguradoras cada vez son más conscientes de estas amenazas, y resaltan la necesidad de estas medidas de protección. Cabe destacar que la EDR administrada 24/7 es fundamental para mitigar el daño de los ciberataques, en particular para las pequeñas y medianas empresas.
Controles de las personas en seguridad
Además de los controles técnicos, los controles de las personas son igual de vitales para fortalecer la seguridad. La MFA y el security awareness training son componentes clave para evitar errores de los usuarios que llevan a filtraciones. El seguro puede persuadir a la gerencia de priorizar estos controles, ya que un número significativo de incidentes resulta de que las personas hagan clic en enlaces maliciosos.
Implementación de medidas de seguridad y concientización del usuario
Si bien el seguro cibernético ofrece protección financiera, es esencial recordar que la prevención es mejor que la cura. Las medidas de seguridad no solo deben comprarse; deben implementarse y utilizarse correctamente. El error del usuario representa una cantidad considerable de incidentes, lo que subraya la necesidad del security awareness training.
El papel multifacético del seguro cibernético
El seguro cibernético va más allá de cubrir solo los costos de recuperación después de una filtración. Las pólizas de seguro cibernético a menudo incluyen varios componentes exigidos por las normativas estatales en distintos niveles. Por lo tanto, no solo brindan alivio financiero, sino que también cubren los gastos de los servicios necesarios.
Descifrando las pólizas de seguro cibernético
Con el panorama cibernético en constante cambio, las pólizas de seguro deben ser integrales y estar actualizadas para proteger a las empresas de los peligros emergentes. Sin embargo, recuerda que no todas las pólizas de seguro cibernético son iguales. Las empresas deben evaluar cuidadosamente su póliza de seguro cibernético para garantizar que ofrezca una cobertura suficiente para los servicios necesarios en caso de una filtración.
"Las aseguradoras no pagarán si estás declarando información falsa en el formulario."
Importancia del seguro de errores y omisiones tecnológicos y el seguro cibernético para los MSP
Los proveedores de servicios administrados tienen un papel crucial en proteger a las empresas de las amenazas cibernéticas. Sin embargo, también necesitan protección. Los MSP deben contar tanto con un seguro de errores y omisiones tecnológicos (Tech E&O) como con un seguro cibernético. Esta doble cobertura garantiza que los MSP puedan defenderse a sí mismos y a sus clientes.
Importancia del asesor legal
Al gestionar reclamaciones de seguros, el asesor legal es indispensable. Los abogados ayudan a establecer la verdad, reunir hechos y mantener el privilegio abogado-cliente, lo que ayuda significativamente en los casos donde se sospecha la exposición de información de identificación personal (PII).
El seguro cibernético: una herramienta esencial para los MSP
Los MSP enfrentan presión de los clientes para manejar incidentes como ataques de ransomware o tiempo de inactividad de la red. Necesitan adoptar un enfoque proactivo hacia la ciberseguridad, que incluye integrar el seguro cibernético en sus servicios de seguridad. Al hacerlo, pueden ofrecer una protección integral que se alinea con la industria del seguro cibernético, en rápida evolución.
Los MSP también deben buscar conocimiento sobre las pólizas de seguro de manera proactiva, en lugar de buscar ayuda apresuradamente cuando enfrentan necesidades inmediatas de los clientes. Capacitarse para convertirse en autoridades en pólizas de seguro permitirá a los MSP servir mejor a sus clientes y ofrecer una orientación valiosa.
Al poseer un conocimiento profundo sobre las pólizas de seguro y ser proactivos, los MSP pueden posicionarse como expertos en el campo, fomentando la confianza entre sus clientes.
Mayores requisitos de seguridad para el seguro cibernético
La elegibilidad para una póliza de seguro cibernético exige que las empresas cuenten con medidas de seguridad adecuadas. Los MSP pueden ayudar a sus clientes a cumplir con estos requisitos al incorporar el seguro cibernético en sus servicios, asegurándose de mantenerse a la vanguardia en el panorama de la ciberseguridad, en rápida evolución.
Organización de las pólizas de los clientes
Para mejorar la gestión de las políticas de los clientes, los MSP deben evitar dejar las pólizas de los clientes en la bandeja de entrada de correo y buscar mejores métodos de organización. Esto significa tener acceso fácil a las pólizas durante las reuniones o al momento de la renovación, además de almacenar y consultar la información de las pólizas de forma sin interrupciones y eficiente.
El futuro del seguro cibernético
El mundo de las ciberamenazas sigue evolucionando, y con ello crece la necesidad de un enfoque completo y bien informado sobre el seguro cibernético. Las aseguradoras se adaptan constantemente a las nuevas amenazas y refinan sus pólizas. A medida que avanzamos hacia el futuro, las empresas deben asegurarse de estar debidamente protegidas frente a ciberamenazas en constante cambio.
Para los MSP, adoptar una postura proactiva frente a la comprensión e implementación de las pólizas de seguro puede ayudar a ofrecer una protección integral, manteniéndose al día con los rápidos avances de la industria del seguro cibernético.
Así que únete a nosotros en este recorrido hacia el futuro y fortalece tu negocio en este panorama cibernético que evoluciona rápidamente. No olvides ver la serie completa de nuestro webinar masterclass sobre seguro cibernético, y mantente atento a más contenido revelador mientras seguimos explorando el mundo del seguro cibernético.