

El “exploit” es trivial y vergonzosamente fácil.
Estas son palabras que nunca quieres escuchar al hablar de vulnerabilidades en un producto muy usado, pero así describió John Hammond, investigador de seguridad principal en Huntress, la capacidad de explotar las vulnerabilidades de ConnectWise ScreenConnect en el análisis técnico del equipo de Huntress. Luego ves un titular en TechCrunch que dice, “'No puedo endulzarlo, esto está muy mal', dijo el CEO de Huntress,” y sabes que esto no es un evento de ciberseguridad común.
Un desglose no técnico de la vulnerabilidad SlashAndGrab en ScreenConnect
ConnectWise ScreenConnect es un software popular usado para monitorear y gestionar sistemas de forma remota. El 19 de febrero, ConnectWise emitió un aviso de que todas las versiones por debajo de la 23.9.8 de su versión on-prem de ScreenConnect tenían dos vulnerabilidades (CVE-2024-1709 y CVE-2024-1708) e instó a sus usuarios a aplicar el parche de inmediato. Normalmente, esto no sería motivo de alarma. Sin embargo, a una de las vulnerabilidades se le dio una puntuación CVSS de 10 sobre 10, lo que significa que era el nivel más alto de gravedad. Es decir, del nivel de seriedad de “deja lo que estés haciendo y aplica el parche ahora”.
¿Qué provocó esta urgencia? Bueno, al principio, no estábamos muy seguros. Había muy pocos detalles disponibles con el anuncio. Así que el equipo de investigación de Huntress entró en acción de inmediato, tratando de aprender todo lo posible. Les tomó menos de dos horas poder entender el exploit y construir una prueba de concepto (PoC). Aunque parte de esto sin duda se debió a las personas increíblemente inteligentes de Huntress, también fue un testimonio de lo básica que era esta vulnerabilidad y lo fácil que sería para un atacante explotarla.
Puedes leer exactamente cómo hicimos nuestra investigación y construimos la PoC, así como todos los detalles técnicos sobre lo que encontramos, en nuestro blog. Si eres como yo y solo quieres la versión sencilla, así de simple es explotar la vulnerabilidad SlashAndGrab.
Paso 1: Ve a setupwizard.aspx. Aquí es donde configuras ScreenConnect la primera vez. Si ScreenConnect ya estaba configurado, no habría nada que ver ni hacer aquí.
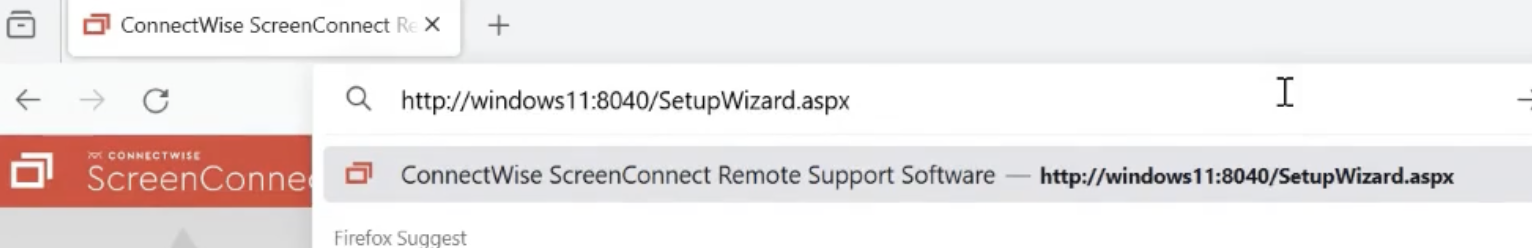
Paso 2: Agrega una barra diagonal “/” al final de la dirección.
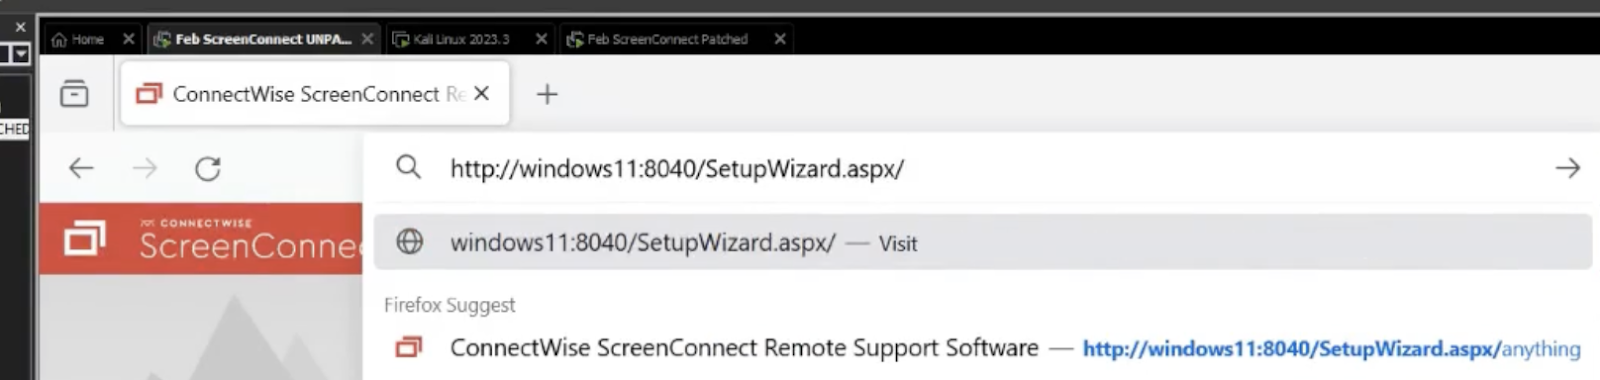
Paso 3: Ya estás dentro. Esto te lleva a la configuración de “Bienvenido a ScreenConnect”. Ahora puedes crear tu propio nombre de usuario y contraseña y obtener acceso completo.
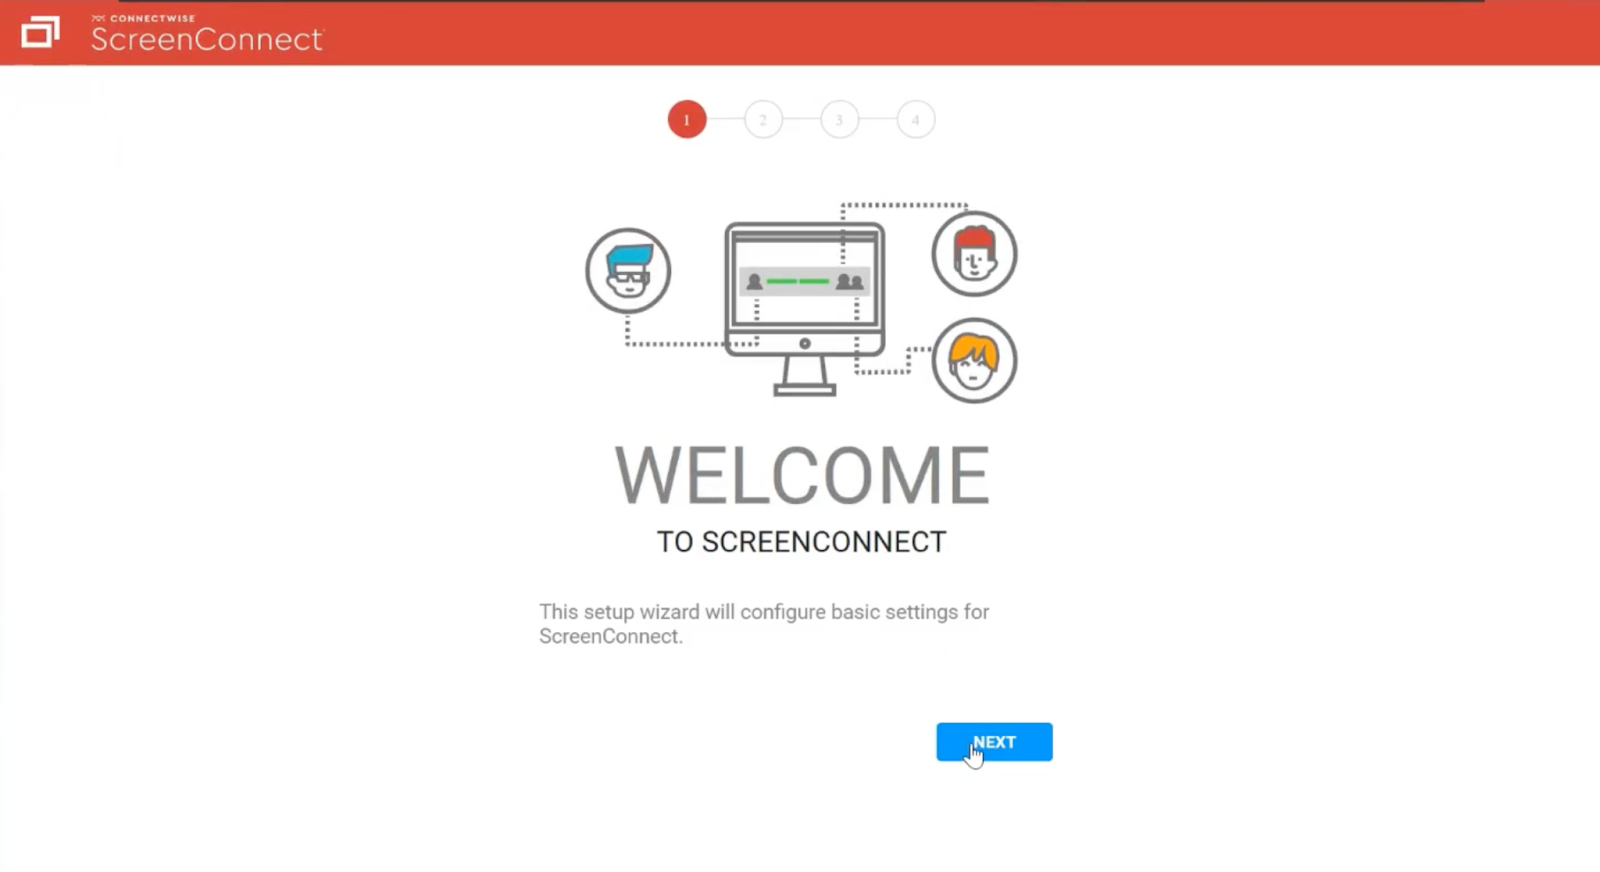
Eso es todo. Ese es el hackeo. Y ahora sabes por qué lo llamamos SlashAndGrab.
Cuando uno de mis compañeros de equipo se dio cuenta por primera vez de lo que se necesitaba para explotarlo, dijo: "Es tan simple que mi hijo de 13 años podría hacerlo". No estaba exagerando. Sin embargo, como puedes ver en nuestros artículos de investigación, eso no impide que el análisis técnico se vuelva bastante complejo (especialmente para alguien sin conocimientos técnicos). Algunos términos técnicos que escucharás relacionados con este hackeo incluyen "Authentication Bypass" y "Path Traversal". Un Authentication Bypass es una falla que permite a los atacantes evadir las verificaciones de seguridad y acceder a áreas restringidas sin los permisos adecuados, es decir, una omisión de autenticación. Path Traversal permite a los atacantes acceder a archivos o directorios en el servidor a los que no deberían poder llegar.
El impacto potencial
Había miles de servidores de ScreenConnect vulnerables. Lamentablemente, muchos que no pudieron aplicar el parche a tiempo sufrieron consecuencias graves. En las 48 horas posteriores a que la prueba de concepto del exploit se hiciera pública, Huntress informó que "los adversarios que se están aprovechando de esta vulnerabilidad han estado MUY ocupados". Los atacantes usaban su nuevo acceso para hacer todo tipo de cosas maliciosas, incluyendo la instalación de ransomware, mineros de criptomonedas y acceso remoto adicional para mantener presencia en los dispositivos incluso después de que se resolvieran las vulnerabilidades de ScreenConnect.
La respuesta de Huntress
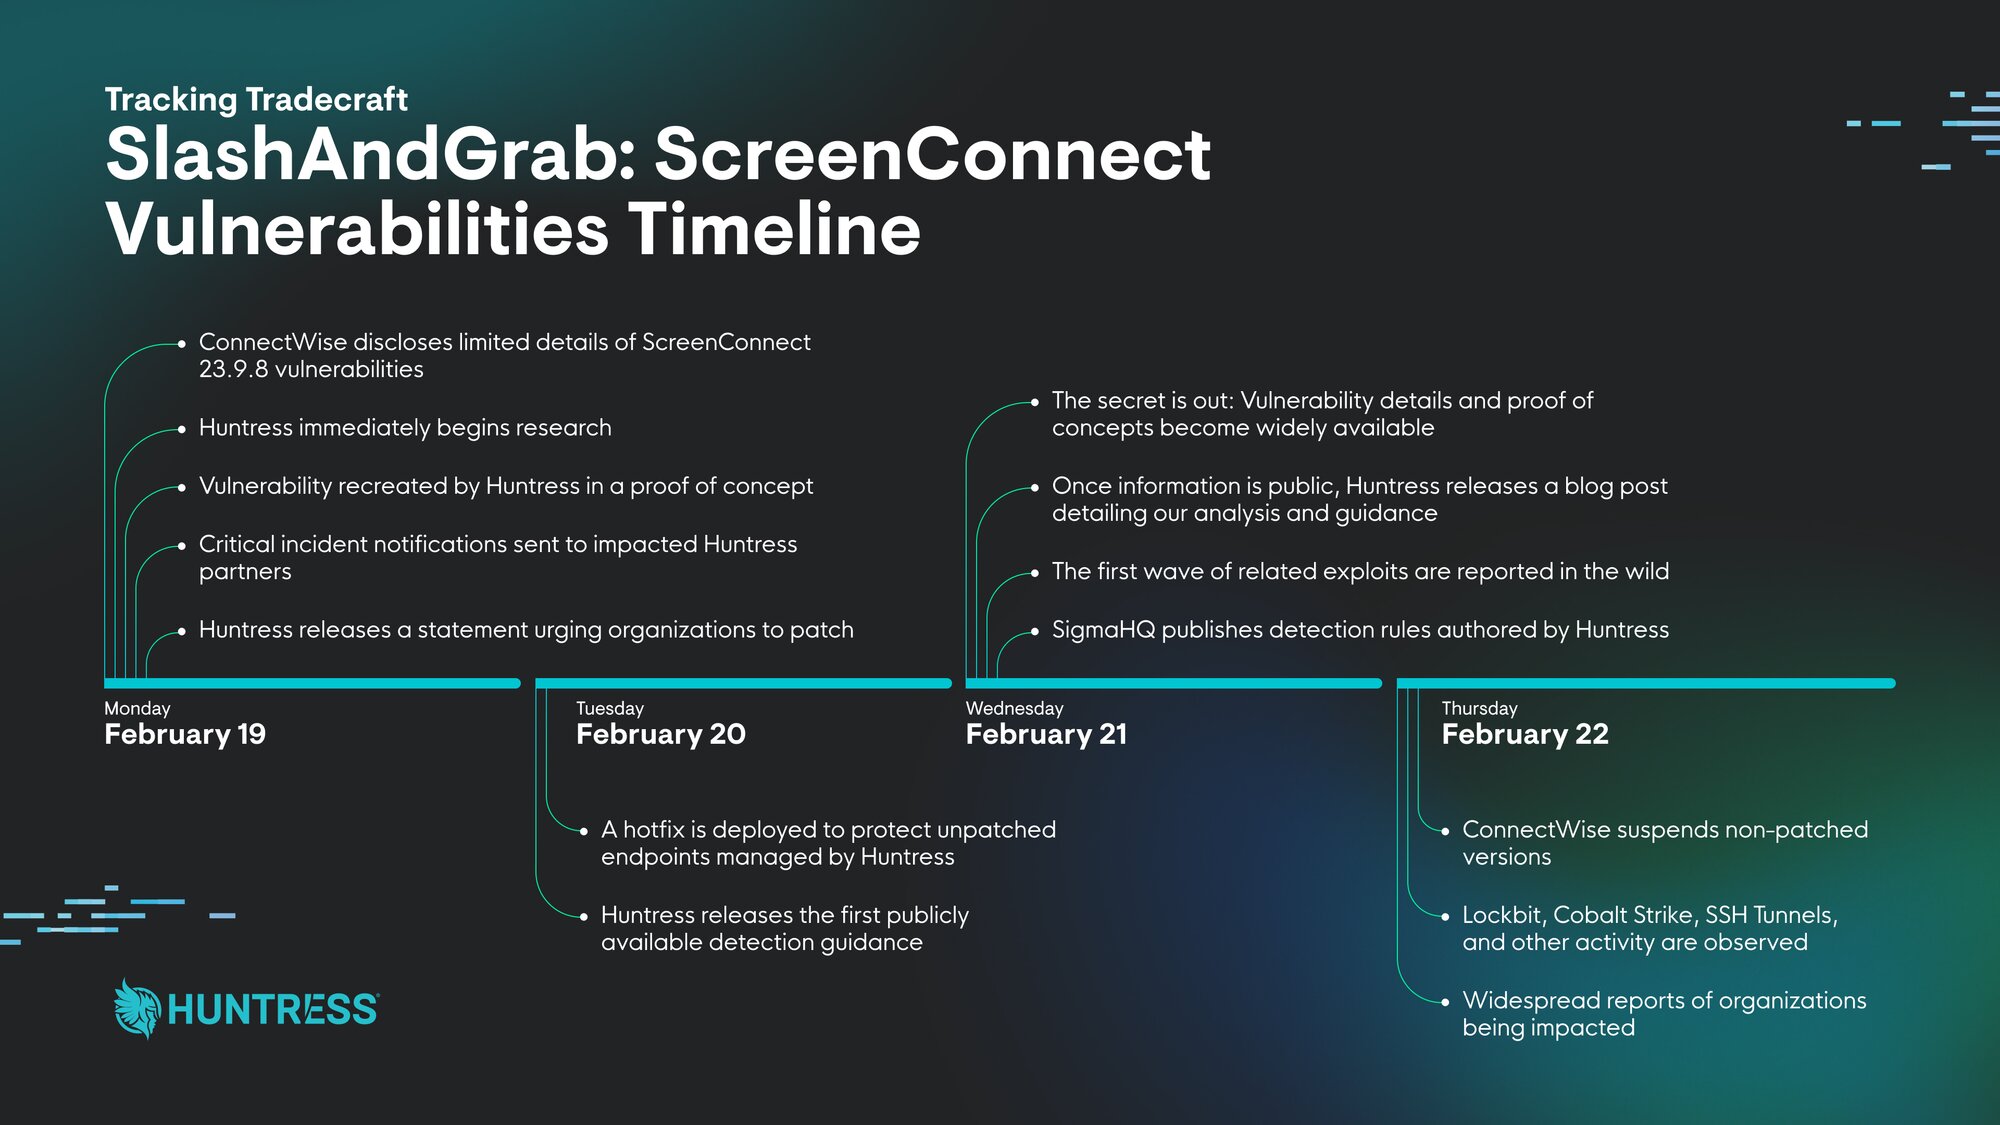
Comunicación e investigación
Nos enteramos de la vulnerabilidad (con pocos detalles) el lunes por la tarde. Nuestro equipo de investigación de inmediato comenzó a analizar el parche para entender mejor cuál era su propósito. En solo unas horas, Huntress había construido con éxito una prueba de concepto. La prueba de concepto confirmó lo que ConnectWise indicaba, que, como dijo nuestro CEO Kyle Hanslovan en un titular de TechCrunch, "esta mierda es grave".
Una vez que entendimos los detalles y la gravedad de la situación, de inmediato dimos la alarma a todos los socios de Huntress que tenían una versión vulnerable de ScreenConnect. En total, enviamos más de 1.600 informes de incidentes con instrucciones claras sobre lo que debían hacer. También publicamos un blog animando a cualquier persona de la comunidad a aplicar el parche de inmediato. Esto no era un simulacro.
Es importante señalar que, aunque teníamos una prueba de concepto funcional y ya entendíamos los detalles de la vulnerabilidad, no divulgamos ninguna información que pudiera alertar a los hackers. Hacerlo habría sido como entregarles un manual de instrucciones a los delincuentes, especialmente dada la simplicidad del exploit.
Guía de detección
En ese momento, sabíamos que el personal de TI y seguridad de toda la industria estaba poniéndose nervioso. Aunque seguíamos repitiendo el mensaje de que debían aplicar el parche de inmediato, también publicamos un segundo blog con guía detallada de detección para que pudieran empezar a investigar cualquier actividad maliciosa potencialmente relacionada. Esto se convirtió rápidamente en el recurso de referencia para quienes buscaban realizar detecciones de defensa en profundidad. Luego, Huntress publicó reglas de detección en SigmaHQ, lo que ayudaría a acelerar la búsqueda para muchos en la comunidad.
Creación de la vacuna
En lugar de quedarnos de brazos cruzados esperando a que las cosas empeoraran (de verdad, mucho), hicimos algo proactivo. Lanzamos una vacuna de “mitigación” para los endpoints que ejecutaban la versión vulnerable. Este parche rápido mantendría a nuestros socios protegidos hasta que pudieran aplicar el parche oficial. A diferencia de muchos otros, Huntress EDR está construido sobre tecnología propia. Esto nos da la capacidad de reaccionar más rápido y con mayor agilidad que quienes dependen de terceros, y la vacuna de SlashAndGrab es un ejemplo perfecto de ello.
La vacuna que lanzamos para los endpoints afectados se implementó antes de que se publicaran detalles públicos sobre la vulnerabilidad y antes de que tuviéramos noticias de explotación activa. Por suerte, funcionó, y muy pocos de nuestros socios se vieron afectados. Una vez más, escuchamos muchos comentarios de nuestros socios de que, “Huntress, me salvó!”
Análisis completo
Una vez que la prueba de concepto y otros detalles del exploit, lamentablemente, fueron compartidos por varias partes y estuvieron ampliamente disponibles para el público, publicamos nuestro análisis completo y detallado de SlashAndGrab. Esto ayudaría a la comunidad a comprender mejor la gravedad del evento, enfatizando la necesidad de aplicar el parche de inmediato y seguir dando guía de detección para asegurarse de que no hubieran sido comprometidos. Nuevamente, esta información se retuvo hasta que fue ético compartirla.
Seguimiento de Tradecraft
Mientras el Centro de Operaciones de Seguridad de Huntress (SOC) detectaba y expulsaba a adversarios activos, pudimos empezar a rastrear qué estaban haciendo los hackers con el acceso que lograron obtener mediante la explotación de SlashAndGrab en ScreenConnect.
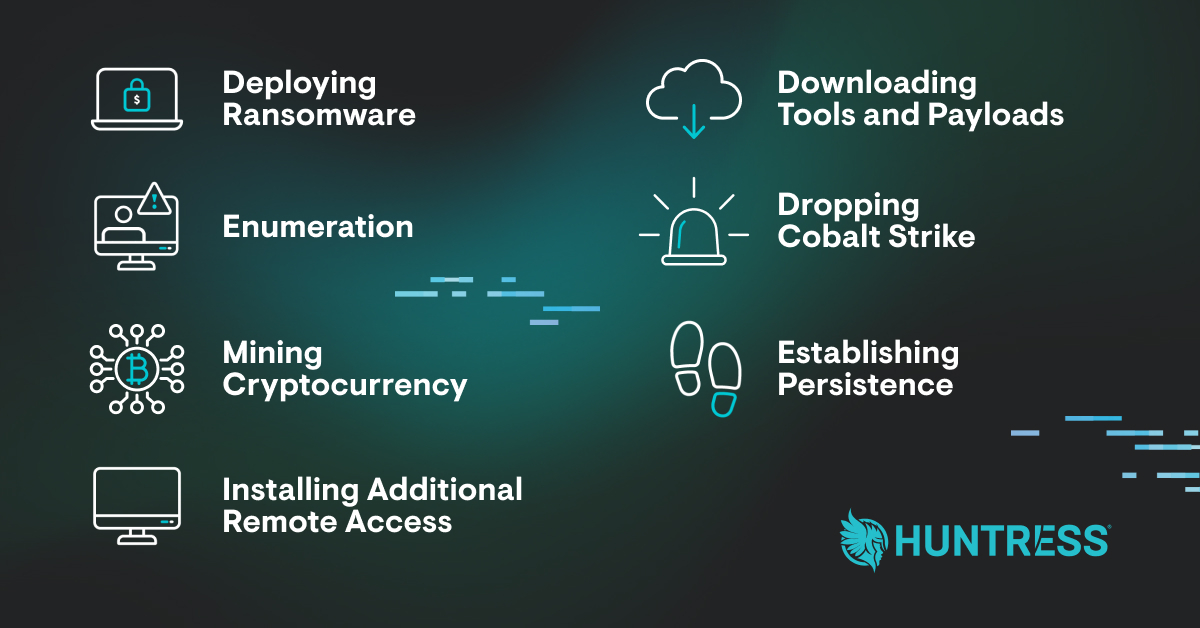
Huntress, una vez más, marcó el camino para la investigación comunitaria al publicar un informe detallado sobre las tácticas de post-explotación. Esto ayudó a la comunidad a saber qué actividad buscar para poder cazar mejor a los adversarios y mantener protegidas sus organizaciones.
Nota: Si te preguntas cómo Huntress tuvo socios afectados si emitimos un parche rápido, es porque no todos los socios implementan Huntress en todos sus clientes o en todos sus endpoints. Así que, lamentablemente, algunos quedaron desprotegidos. Además, sumamos muchos clientes y socios nuevos que aprovecharon nuestra prueba gratis para obtener ayuda externa después de darse cuenta de que podrían haber sido hackeados.
Recursos
- Aviso inicial
- Guía de detección
- Análisis técnico
- Ejemplos de post-explotación
- Webinar de última hora “Pregúntale a un experto”
- Neighborhood Watch Program (cobertura gratis para MSP)
- Atomics on Friday || ConnectWise Connections
- ¿Necesitas ayuda para monitorear la actividad relacionada con esta vulnerabilidad? Regístrate para una prueba gratis.