

Contexto
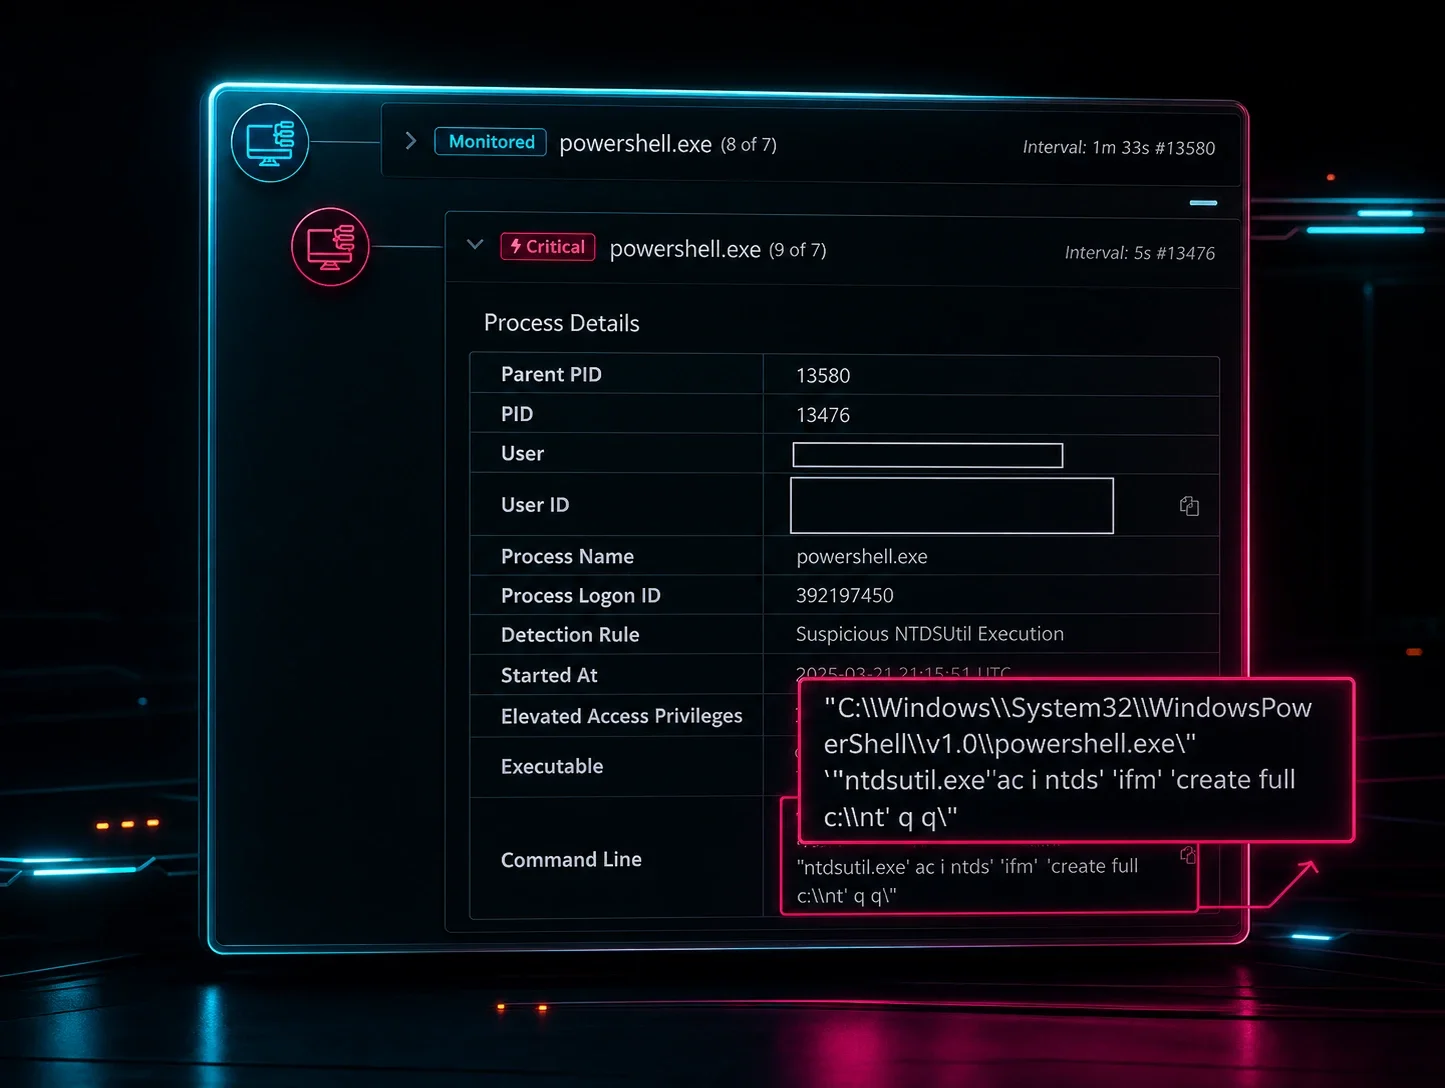
Los analistas de Huntress "observan" una variedad de ciberataques en desarrollo, con visibilidad sobre el ataque disponible desde distintos puntos de la cadena de ataque. Esto es cierto para varios tipos de ciberataques, y es especialmente cierto para los ataques de ransomware. Al monitorear los ataques de ransomware Akira durante los últimos meses, los analistas de Huntress han identificado varios indicadores que destacan como precursores de un ataque de ransomware Akira.
Cabe destacar que, en algunos incidentes, el agente de Huntress se agrega después de que ya ocurrió el cifrado de archivos por ransomware. En otros, el agente de Huntress no se instaló por completo en toda la infraestructura. En otros casos más, pueden seguir usándose versiones antiguas de Windows dentro de la infraestructura. Todas estas condiciones limitan severamente la visibilidad del incidente.
Ataques
Los analistas de Huntress han observado a actores de amenazas crear nuevas cuentas de usuario, ya sea mediante conexiones de red tipo 3, moviéndose lateralmente dentro de la infraestructura, o mediante el acceso a servidores MSSQL expuestos (a través de sqlservr.exe), ya sea de forma independiente o como parte de instalaciones de Veeam.
Si bien los analistas de Huntress han observado a actores de amenazas crear nuevas cuentas de usuario como paso inicial en un ataque que terminó con el despliegue del ransomware Akira, estas nuevas cuentas no siempre se usaron para acceder al endpoint objetivo. Muchas veces, se usa una cuenta ya comprometida para iniciar sesión en el endpoint. Esto puede requerir primero que el actor de amenazas habilite RDP, aunque no siempre ha sido el caso. RDP puede habilitarse en los endpoints mediante el siguiente comando:
reg add "HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server" /v fDenyTSConnections /t REG_DWORD /d 0 /f
Cabe señalar que el uso de este comando no es exclusivo de los actores de amenazas de ransomware Akira. Los analistas de Huntress han observado este comando durante incidentes de ransomware INC y ReadText34.
En diciembre de 2023, Huntress observó el siguiente comando emitido contra un endpoint objetivo:
reg add
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon\SpecialAccounts\UserList
/t REG_DWORD /v [USER] /d 0 /f 1
Este comando evita que la cuenta de usuario designada se muestre en la pantalla de bienvenida, ocultándola de la vista.
Los analistas han observado acceso de actores de amenazas vía RDP proveniente de una estación de trabajo llamada WIN-JGRMF8L11HO. Este nombre de estación de trabajo aparecerá en los registros de eventos Microsoft-Windows-Security-Auditing/4624 (inicio de sesión exitoso) o Microsoft-Windows-Security-Auditing/4625 (intento fallido de inicio de sesión), así como en los registros de eventos Microsoft-Windows-Security-Auditing/4776, lo que indica que se intentó validar las credenciales de una cuenta. Todos estos registros de eventos pueden encontrarse en el registro de eventos de seguridad, según la configuración de auditoría empleada en el endpoint. Los analistas de Huntress han observado este nombre de estación de trabajo en entradas de registro durante múltiples incidentes, desde el 19 de abril de 2024, y se ha confirmado que varios casos corresponden a infecciones de ransomware Akira.
En varias ocasiones, Huntress ha detectado la instalación de túneles de Cloudflared en los endpoints dentro de la infraestructura del cliente:
C:\ProgramData\cloudflared.exe tunnel run --token REDACTED
Cuando finalmente se despliega el malware de cifrado de archivos, la línea de comandos se ve así:
C:\ProgramData\w.exe -p=<path> -n=2La ruta exacta puede variar según el incidente, y puede haber múltiples instancias del comando visibles en la telemetría de EDR. Sin embargo, el propósito de compartir los indicadores observados en las primeras etapas del ciclo del ataque es ayudar a los clientes y a la comunidad en general, dando una advertencia temprana de un ataque inminente, con la esperanza de evitar el despliegue del malware de cifrado de archivos o, al menos, inhibirlo significativamente.
Recomendaciones
Huntress recomienda que las organizaciones comiencen con un inventario exhaustivo de activos, tanto de endpoints como de servicios expuestos. Esto debe ir seguido de una reducción de la superficie de ataque y de un monitoreo mediante MDR y SIEM. Monitorear y actualizar los indicadores identificados como precursores o usados durante las primeras etapas de un ataque puede inhibir, o incluso evitar, los esfuerzos posteriores del actor de amenazas.
IOC
| Elemento | Descripción |
|---|---|
WIN-JGRMF8L11HO | Nombre de la estación de trabajo del actor de amenazas |
akira | Extensión de archivo cifrado |
akira_readme.txt | Nombre del archivo de la nota de rescate de Akira |
Noface66Nocase! | Contraseña observada durante la creación de nuevas cuentas, y cuando se cambió la contraseña de la cuenta |
3b7fc61649badd73986a86d39124b69aa2c7b6ecdb1d448137080579dc4990f2 | Hash SHA256 de una instancia de w.exe |