

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
Un perro de juguete con IA de $30 llevó a Mastercard a más de 250 sitios de la estafa. Descubre cómo los cargos pequeños y los pagos de ransomware siguen el mismo rastro del dinero, y cómo cortarlo.
Doris buscó ChatGPT y terminó en la estafa de BEC. Mira cómo ClickFix, una cookie de sesión robada y una regla de bandeja de entrada oculta se combinan hasta llegar a un momento OH $#!T.
El Huntress Tragic Quadrant clasifica las amenazas cibernéticas que más afectan a las empresas, desde el abuso de RMM hasta AiTM y ClickFix, usando datos reales del SOC.
Descubre cómo se ve una buena higiene de privilegios, desde la proliferación de administradores locales hasta el acceso accidental, además de las mejores prácticas de privilegio mínimo que puedes aplicar hoy.
El Huntress SOC descubrió ataques de phishing que engañan a los empleados para que instalen herramientas de RMM fraudulentas como ScreenConnect con el fin de obtener acceso persistente. Aprende a identificarlo.
La IA no ha cambiado las tácticas de los atacantes, solo la velocidad. Descubre cómo Huntress creó Athena, un socio del SOC con IA agéntica, para ayudar a los analistas a mantener el ritmo.
Un plan de respuesta a incidentes solo funciona si se pone a prueba. Conoce los 5 pilares de la resiliencia operativa y cómo convertir tu plan en memoria muscular antes de que ocurra un ataque.
Descubre qué es el endurecimiento de la seguridad de endpoints, por qué importa y las mejores prácticas para reducir la superficie de ataque, controlar el acceso y detener las rutas de intrusión más comunes.
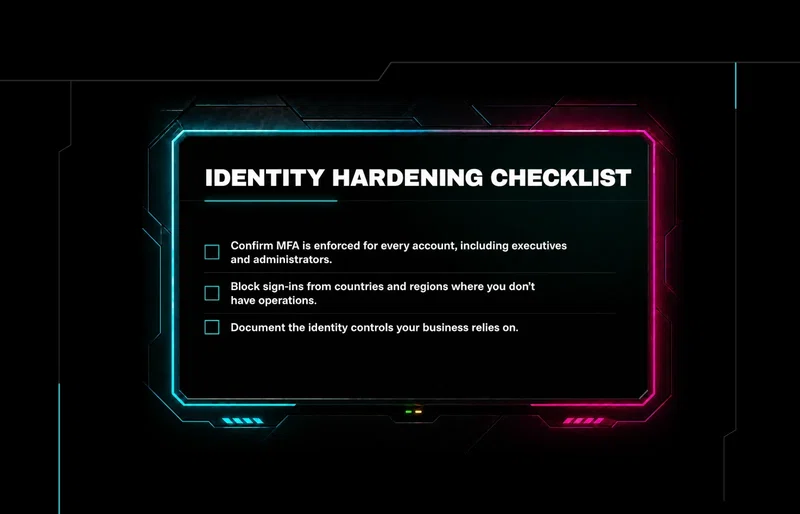
La MFA es solo el punto de partida. Descubre cómo luce un endurecimiento de la seguridad de identidad maduro, desde cerrar excepciones de MFA hasta detectar la desviación de configuración antes que los atacantes.
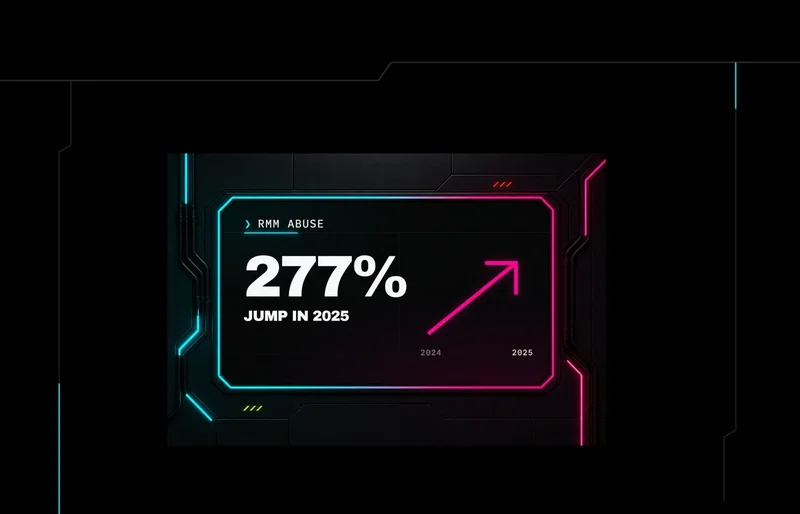
El abuso de RMM aumentó un 277% y ahora aparece en casi el 40% de las investigaciones de Huntress. Descubre cómo los atacantes explotan las herramientas de acceso remoto confiables y cómo detenerlos.
Entra en la persecución de cinco años que Huntress y el FBI llevaron a cabo contra Silk Typhoon, desde 88.000 puertas traseras en Exchange hasta un arresto y una lucha más amplia contra el cibercrimen.
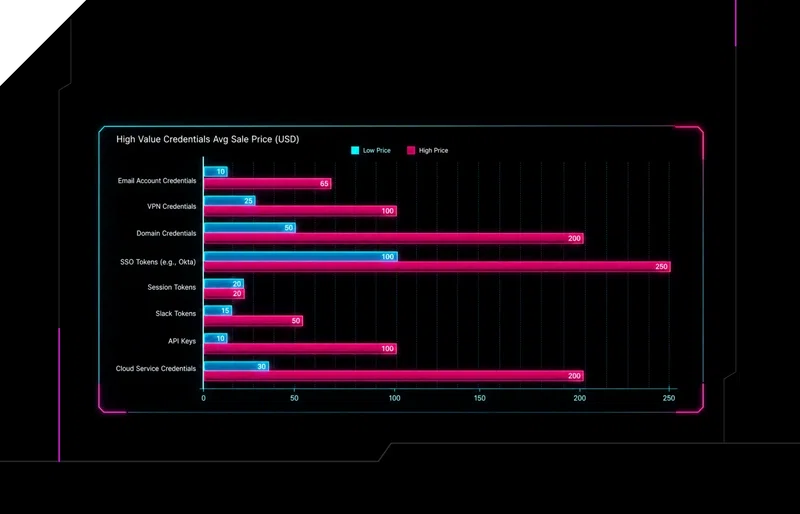
Descubre qué son los corredores de acceso inicial (IAB), cómo comprometen redes para vender ese acceso a otros atacantes y cómo proteger tu negocio.
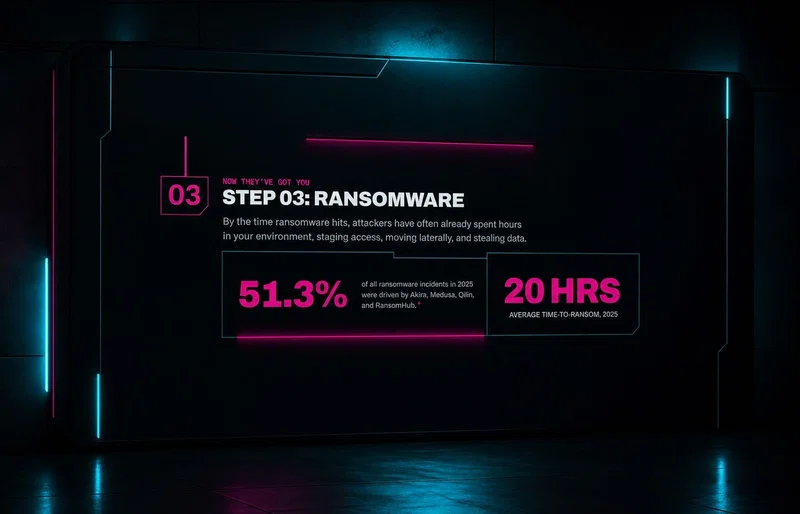
El ransomware es el acto final, no el primer movimiento. Descubre cómo los atacantes usan corredores de acceso y herramientas confiables para infiltrarse en tu entorno, y cómo detenerlos a tiempo.
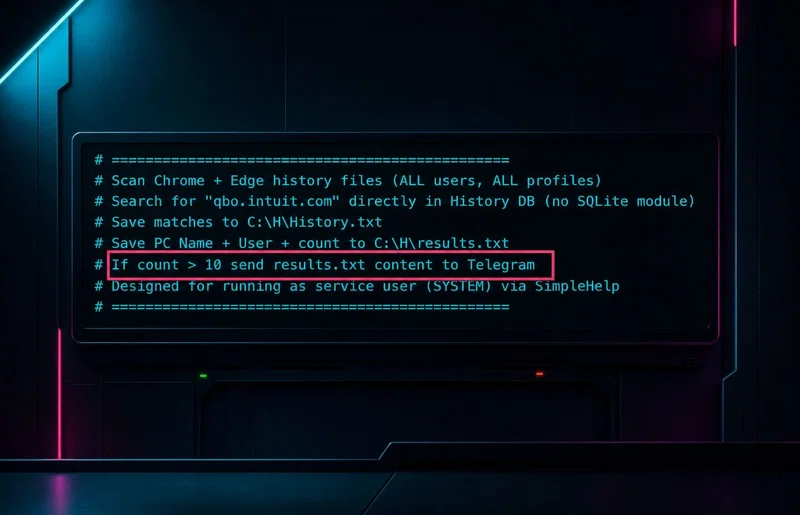
El abuso de LoTL se esconde a plena vista, usando herramientas legítimas como PowerShell y software RMM. Aprende a detectar las señales de advertencia que lo distinguen del trabajo normal de TI.
Ransomware-as-a-Service convirtió al ransomware en un negocio criminal escalable. Descubre cómo funciona el modelo, por qué genera tanta disrupción y dónde los defensores pueden detener los ataques antes de que comience el cifrado.

