

Gestión de la postura de seguridad
La gestión de la postura de seguridad cubre el lado proactivo de la defensa: gestión de la superficie de ataque, reconocimiento externo, gestión de la exposición y
buenas prácticas de vulnerabilidades: entender qué ve un atacante cuando observa tu entorno. Si quieres entender tu exposición antes que alguien más lo haga, aquí es donde debes empezar.
Las últimas publicaciones del blog sobre Gestión de la postura de seguridad

Tu inquilino de Microsoft 365 tiene una historia que contar. Ahora puedes leerla.
Completamente gestionado o modificado: elige cómo Huntress aplica el endurecimiento de la seguridad a tu entorno de Microsoft 365 con Managed ISPM
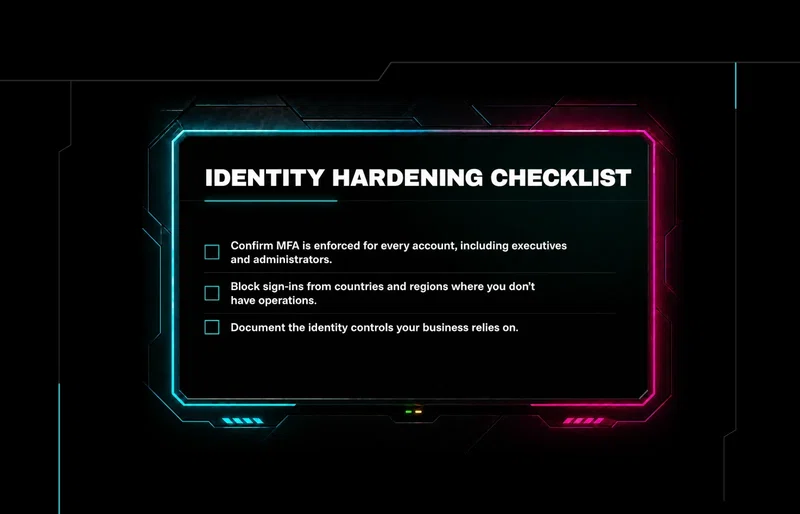
Cómo luce un buen endurecimiento de la seguridad de identidad
La guía completa del endurecimiento de la seguridad del sistema: lista de verificación y mejores prácticas
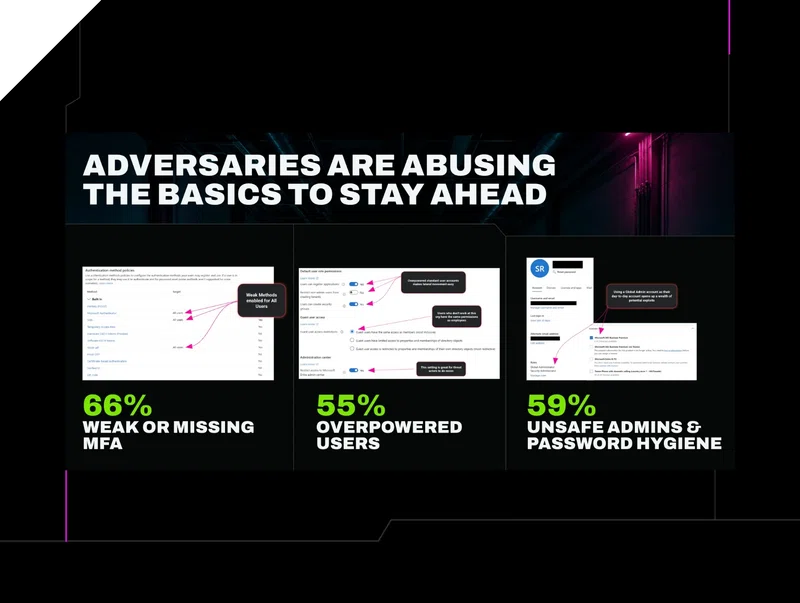
Bastaron cinco minutos para convertir a un usuario estándar en administrador global
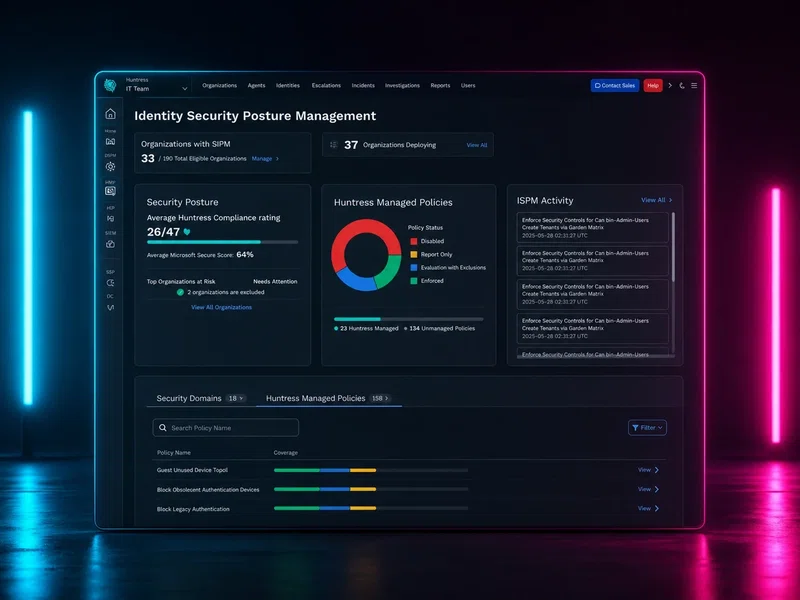
Por qué tu puntaje de seguridad de Microsoft 365 está estancado (y cómo ISPM lo soluciona)
Shifting Left: Huntress se expande hacia la gestión proactiva de la postura de seguridad
Atrapar a los hackers después de que logran burlar las defensas es la base sobre la que Huntress construyó su reputación. Ahora anunciamos dos nuevos productos diseñados para evitar que consigan un punto de apoyo persistente desde el principio.
Por qué la inclusión en la lista de aceptados de apps y las soluciones Zero Trust por sí solas no te salvarán
La inclusión en la lista de aceptados y la confianza cero son herramientas valiosas, pero tratar a cualquiera de las dos como una bala de plata deja brechas serias. Huntress explica por qué un enfoque de seguridad en capas es lo único que realmente funciona.
Toma el control: cómo cerrar las vulnerabilidades comunes de los endpoints
Laptops, servidores, dispositivos IoT: cada uno es una posible puerta sin seguro. Huntress desglosa las vulnerabilidades de endpoints que más rastrea y lo que realmente se necesita para cerrarlas.
La validación definitiva: entrar en la lista de "no te metas" de un hacker
El malware Celestial Stealer verifica nombres sospechosos antes de ejecutarse, y el analista de Huntress Jai Minton quedó en esa lista. Es la mejor confirmación posible de que los defensores correctos están poniendo nerviosos a los atacantes.
Superficie de ataque: qué es, sus tipos y cómo gestionarla
Un actor de amenazas intentó comprometer a un cliente que contaba con Managed EDR y MAV. Huntress observó cómo se desarrolló el ataque durante dos días, y lo que reveló su manual de estrategias vale la pena conocer.
Mejores prácticas para reducir tu superficie de ataque
Un inventario preciso de un activo de ciberseguridad es la base, a menudo subestimada, de todo lo demás en tu programa de seguridad. Dray Agha y Harlan Carvey, de Huntress, explican por qué y presentan las mejores prácticas que se derivan de esto.
