

Cuando la mayoría de las personas escuchan la palabra "disrupción", piensan en crecimiento empresarial, nuevos mercados o un competidor que hace una jugada audaz.
Las bandas de ransomware tienen su propia versión.
Ransomware-as-a-Service, o RaaS, convierte al ransomware en un modelo de negocio diseñado para interrumpir flujos de trabajo legítimos en el peor momento posible. Les da a los actores de amenazas una forma de acceder a herramientas probadas, flujos de trabajo probados y un modelo de extorsión probado, sin tener que construir toda la operación ellos mismos. El resultado es más escala, más repetibilidad y más ataques que golpean los sistemas de los que dependen las empresas para seguir funcionando.
Con este modelo, el ransomware se convierte en algo más que un problema de seguridad. Se vuelve un problema de nómina. Un problema operativo. Un problema de fin de semana. Un problema de reputación.
En esta publicación, vamos a explicar qué es RaaS, cómo funciona el modelo, por qué genera tantas rutas de intrusión distintas y qué deben buscar los defensores antes de que empiece el cifrado.
¿Qué es RaaS?
A grandes rasgos, RaaS es un modelo de servicio cibercriminal en el que los desarrolladores de ransomware crean y mantienen el malware, y luego lo alquilan o lo proporcionan a afiliados que lo usan en ataques reales.
La estructura se siente familiar por una razón: funciona de manera muy similar a un negocio de software legítimo. El operador mantiene el producto. La infraestructura de soporte sigue en línea. Las actualizaciones siguen saliendo. Los afiliados obtienen acceso a herramientas que ya están construidas y probadas.
La diferencia está en para qué está diseñado el servicio. RaaS existe para interrumpir empresas, robar datos, presionar a las víctimas y convertir el tiempo de inactividad en ingresos robados.
Esa configuración reduce la barrera de entrada para los atacantes. Un actor de amenazas no necesita escribir ransomware desde cero para lanzar una intrusión catastrófica. Puede sumarse a un ecosistema que ya tiene el malware, la infraestructura y, a veces, hasta el guion de negociación listos y esperando.
Por qué RaaS es tan peligroso
RaaS es peligroso porque les da a los atacantes un modelo que pueden escalar. Al tercerizar la totalidad o parte de sus operaciones, los actores de amenazas se especializan en ciertas fases de la cadena de ataque para lograr una tasa de éxito mayor contra sistemas más críticos para el negocio.
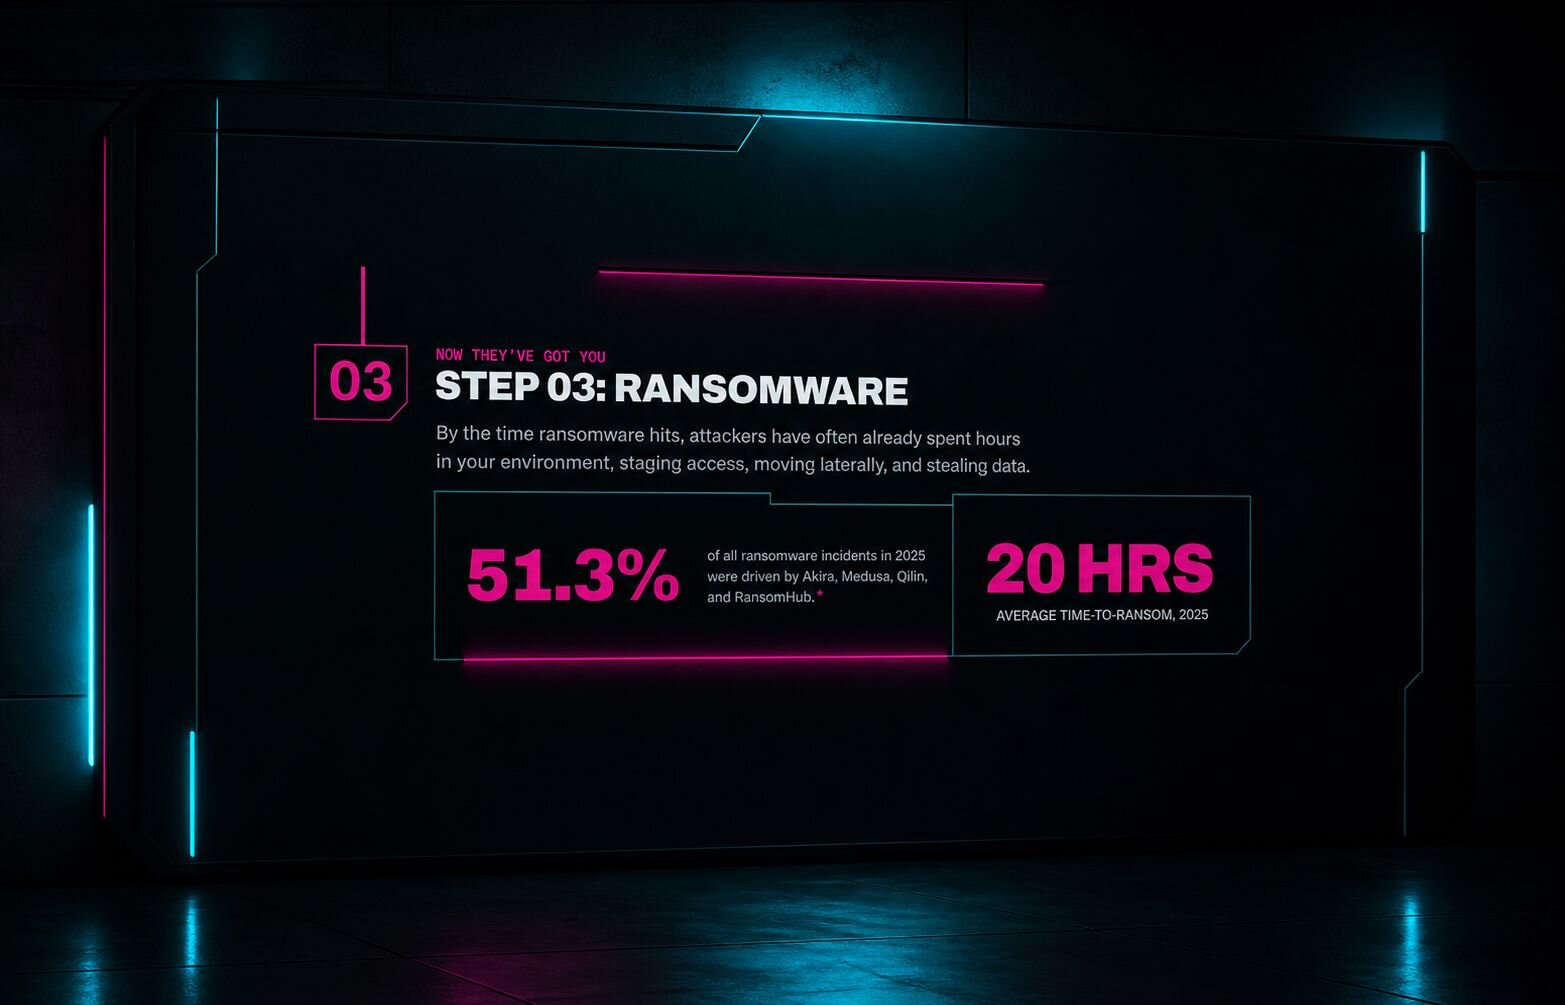
En el Informe de ciberamenazas 2026 de Huntress: Estado del ransomware, cuatro grupos (Akira, Medusa, Qilin y Ransomhub) representaron más de la mitad de los incidentes de ransomware observados, lo que muestra cuán efectivos se han vuelto los guiones de ataque compartidos. Los ataques también son cada vez más deliberados: el tiempo promedio hasta el rescate pasó de 17 a 20 horas en 2025, a medida que las bandas dedicaron más tiempo al sigilo, la preparación y el robo de datos antes del cifrado.
Ese impacto no se queda en lo técnico. Se extiende a lanzamientos, plazos, filas de soporte, confianza de los clientes y la vida personal de las personas involucradas en la respuesta.
El ransomware se volvió corporativo
Una de las formas más claras de entender RaaS es dejar de pensar en el ransomware como una operación de un solo equipo. El operador típico de ransomware se parece menos a una banda solitaria y más a una cadena de suministro criminal.
Distintos actores manejan distintas partes del negocio, desde construir el ransomware hasta vender el acceso y ejecutar la intrusión. Las personas que escriben el malware no tienen que ser las mismas que roban credenciales, se mueven por el entorno o presionan a las víctimas para que paguen. A medida que cada parte del trabajo se delega a alguien especializado en ella, el ransomware se vuelve más fácil de escalar, repetir y adaptar.
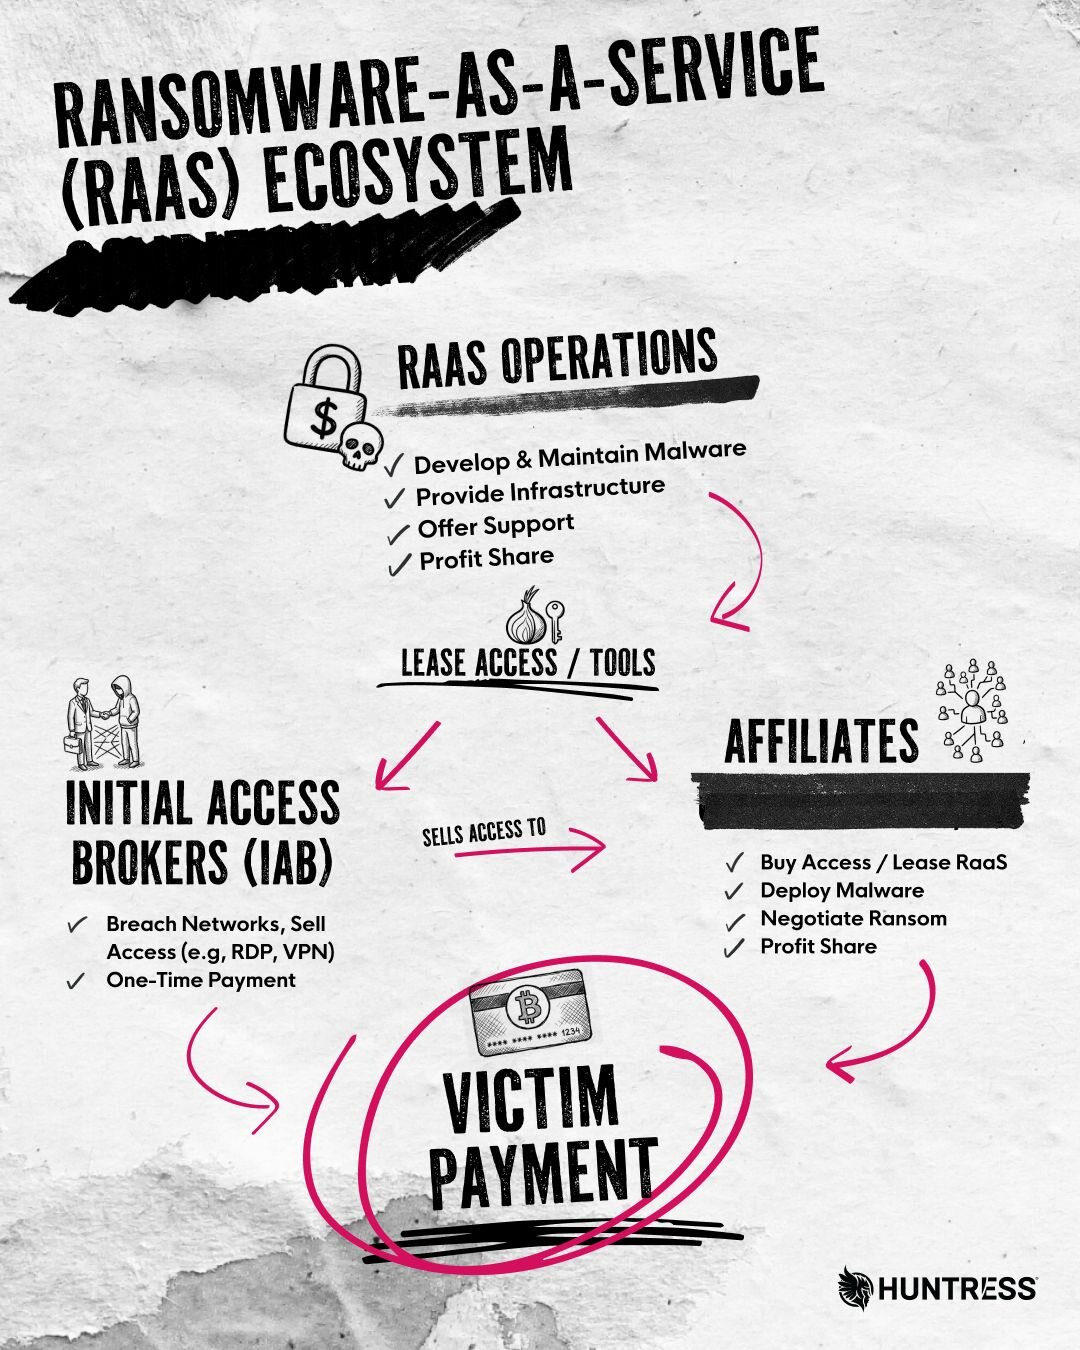
Figura 1: El ecosistema de RaaS
Cómo se divide el trabajo
En la práctica, esa especialización suele dividirse en unos pocos roles principales:
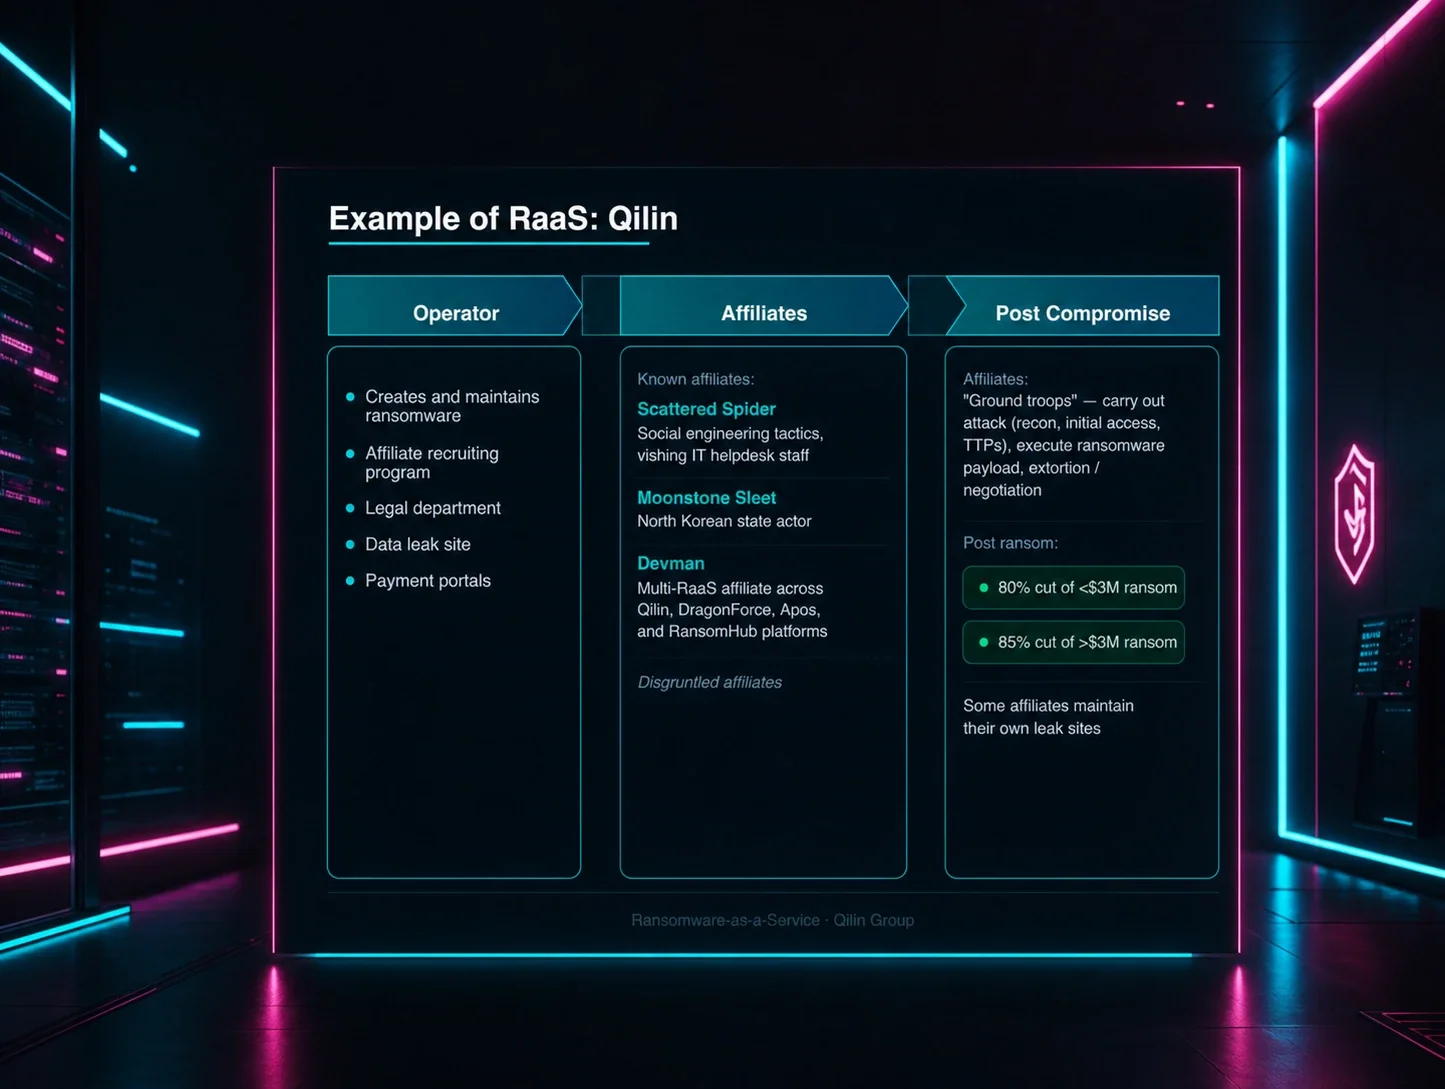
Los operadores construyen y mantienen el ransomware, los sitios de filtración, los portales de pago y, a veces, lideran el proceso de negociación.
Los afiliados llevan a cabo la intrusión dentro de los entornos de las víctimas, lo que incluye obtener acceso, moverse lateralmente, preparar los datos, desactivar las defensas y desplegar el payload.
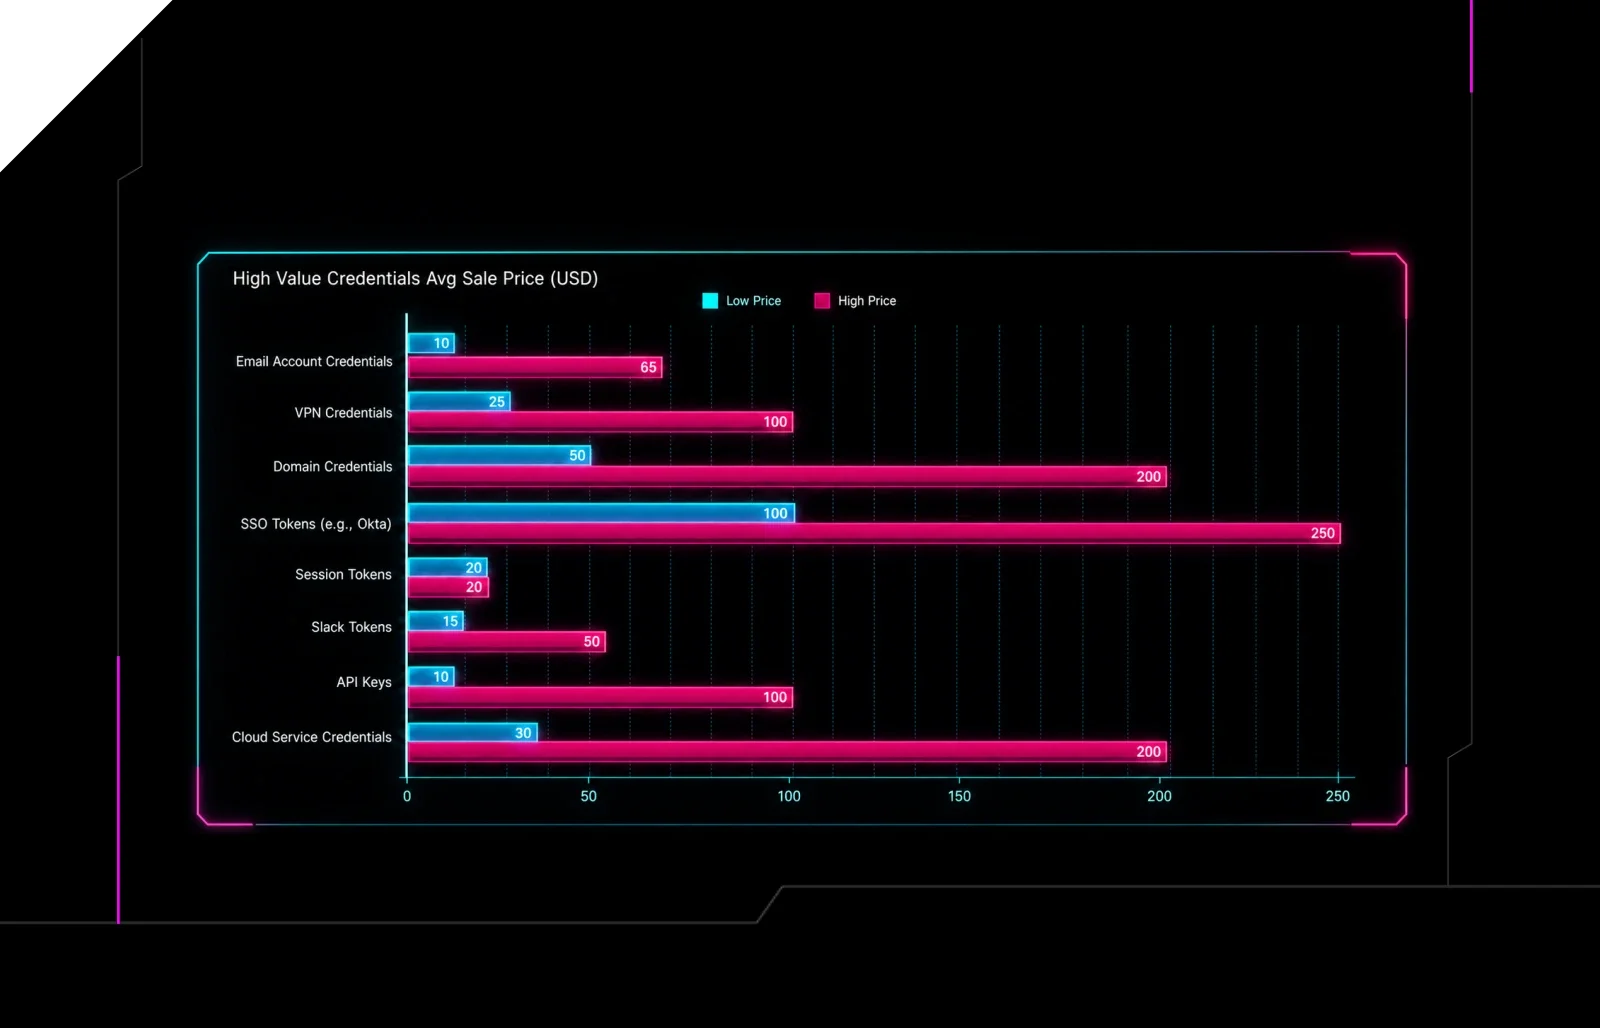
Los corredores de acceso inicial, o IAB, pueden situarse incluso antes en la cadena al comprometer entornos, empaquetar el acceso y vender ese punto de apoyo persistente a alguien más.
Esa división importa porque la banda que despliega el ransomware no siempre es la misma que abrió la puerta en primer lugar. También ayuda a explicar por qué los ataques vinculados a la misma familia de ransomware pueden verse muy distintos, sobre todo antes de que empiece el cifrado.
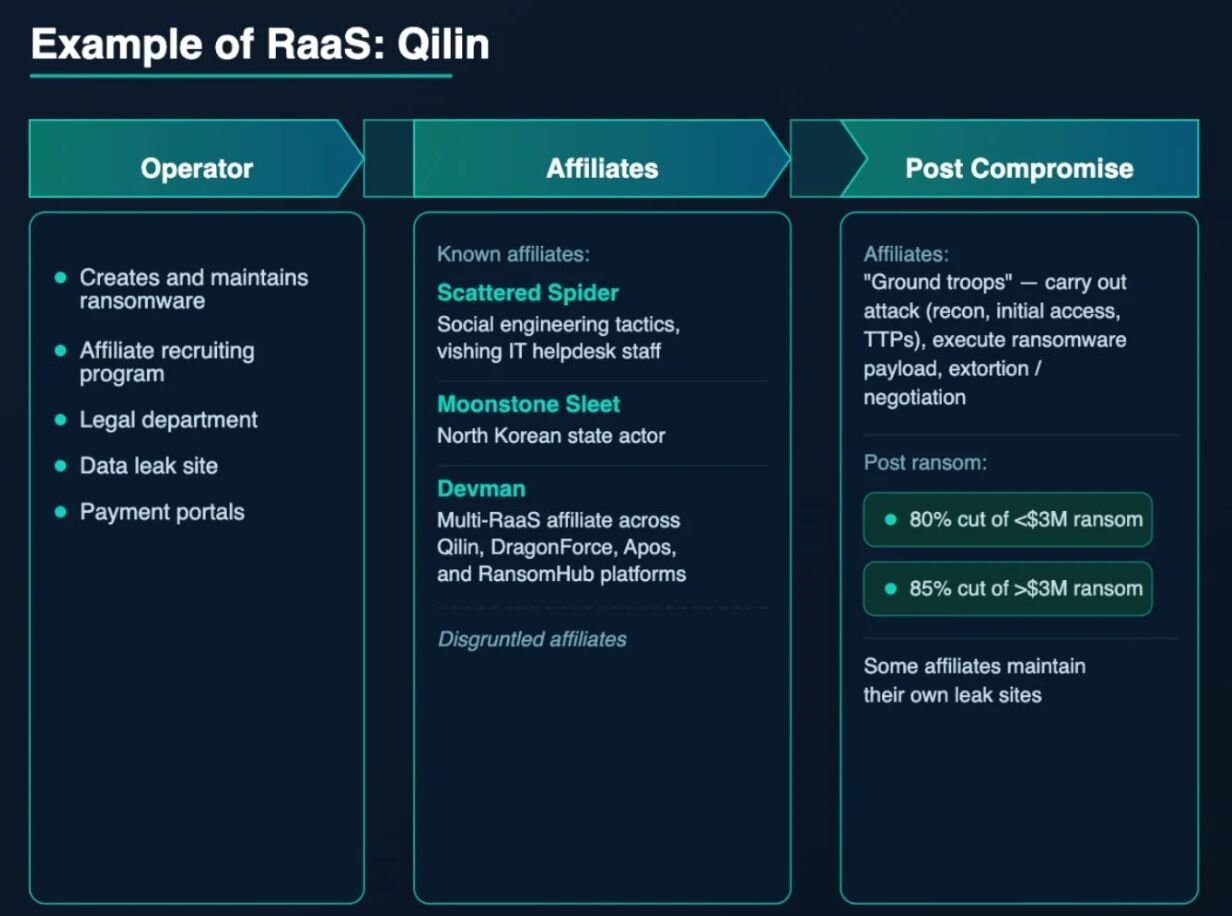
Figura 2: Un ejemplo del modelo RaaS de Qilin
Por qué el mismo ransomware puede aparecer en ataques muy distintos
RaaS separa el payload del resto de la intrusión. Por eso dos ataques vinculados a la misma familia de ransomware pueden verse muy distintos antes de que llegue el cifrado.
Una intrusión puede empezar con phishing. Otra puede comenzar con un RDP expuesto. Otra puede llegar a través de una herramienta de monitoreo y gestión remota (RMM) comprometida que se mezcla con la actividad administrativa normal. Misma familia de ransomware, ruta distinta hacia el impacto.
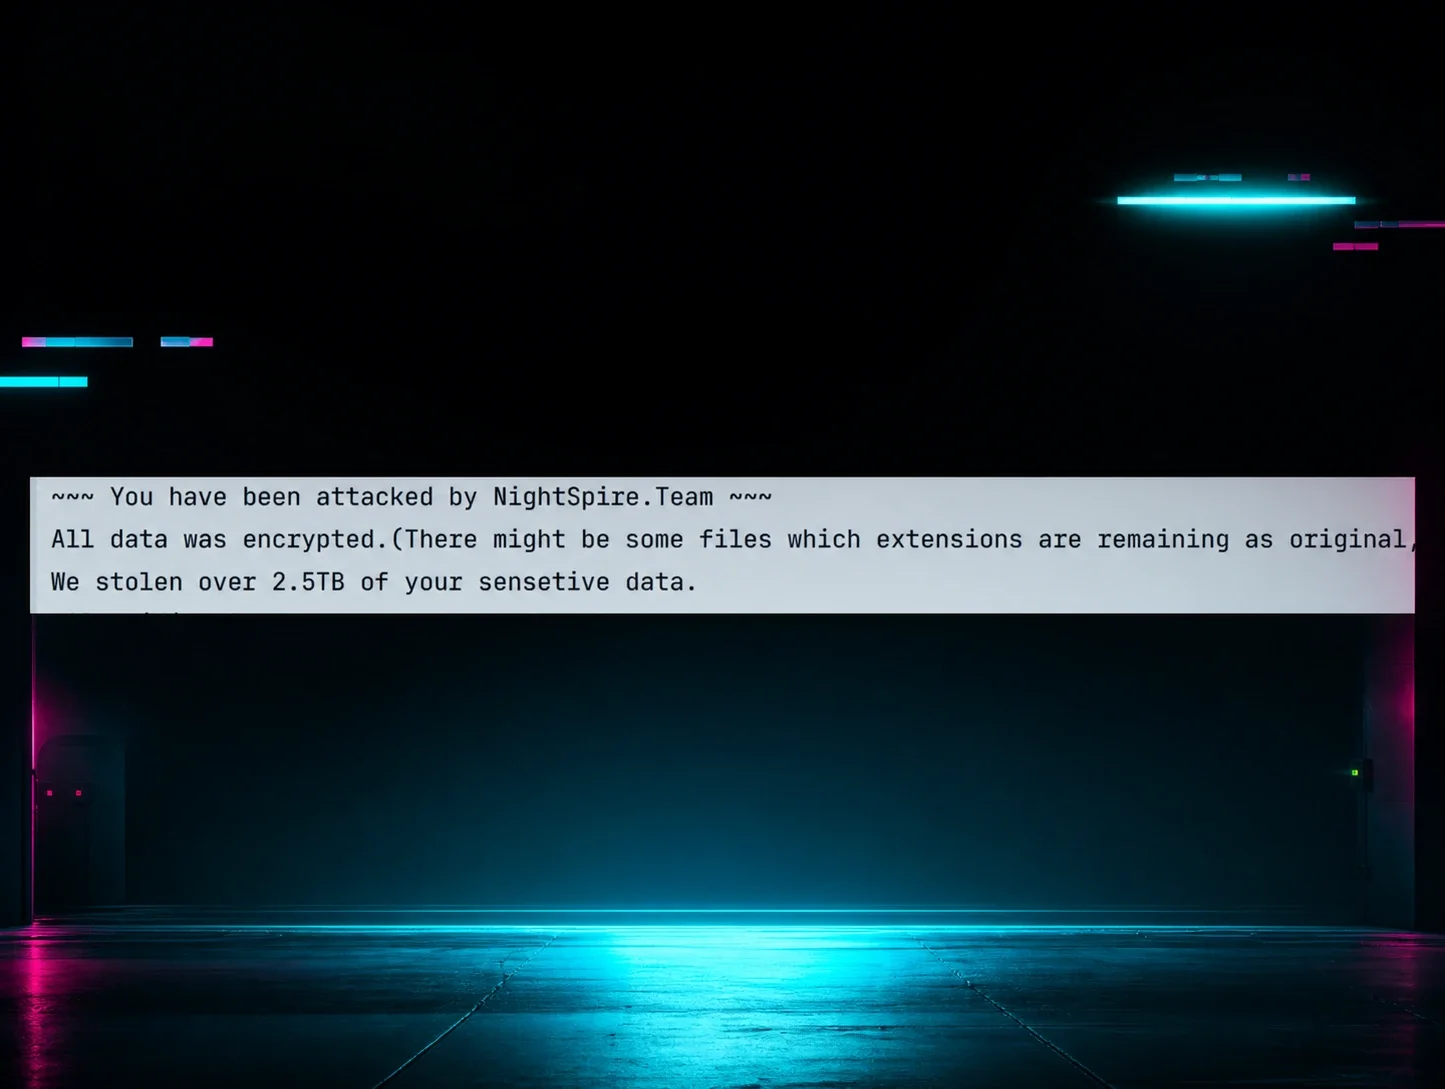
El nombre del ransomware en la nota de rescate solo indica qué golpeó tu sistema al final. No te dice cómo entró el atacante, qué abusó en el camino ni cuánto tiempo estuvo preparando el terreno.
Esa distinción es importante para los defensores.
Si tratas al ransomware como un guion fijo único, se te escapa el hecho de que los afiliados de RaaS pueden usar distintas rutas de acceso, distintos métodos de persistencia y distintas herramientas, mientras siguen cobrando a través del mismo operador.
Cómo se ven los ataques de RaaS en el mundo real
En la práctica, las intrusiones impulsadas por RaaS varían mucho, pero las primeras etapas suelen seguir patrones conocidos.
Algunos de los puntos de entrada más comunes incluyen:
Phishing e ingeniería social
Servicios de acceso remoto expuestos, como RDP o VPN
Estafas de mesa de ayuda
Credenciales robadas
Herramientas RMM maliciosas o usadas de forma indebida
Dispositivos perimetrales vulnerables
A partir de ahí, los atacantes suelen trabajar para mantener el acceso, evadir las defensas, moverse lateralmente y, a veces, robar datos antes de cifrar cualquier cosa.
Puede pasar muchísimo antes de que envíen una nota de rescate. Para cuando llega el cifrado, la intrusión ya lleva tiempo en marcha.
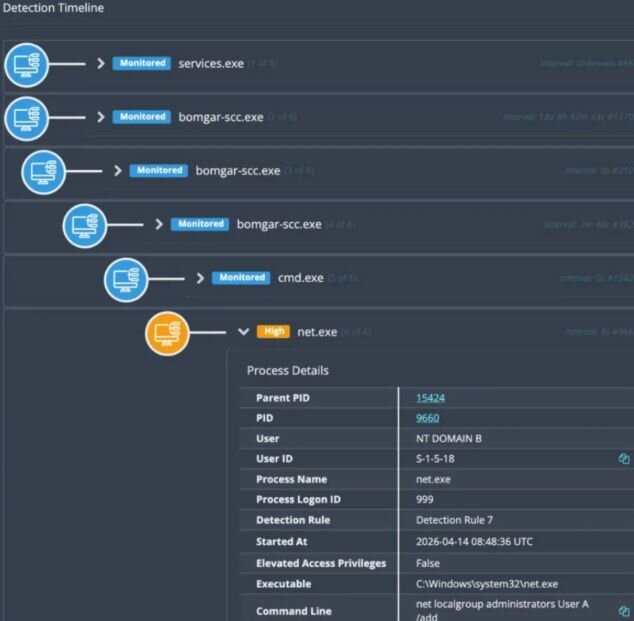
Figura 3: Huntress observó a atacantes usando Bomgar RMM para obtener acceso antes de lanzar ransomware.
Un ejemplo real: de acceso a SonicWall a actividad de Akira
Este ejemplo de explotación de VPN de SonicWall de nuestro el centro de operaciones de seguridad (SOC) es un buen recordatorio de que el daño del ransomware empieza mucho antes de que se cifren los archivos.
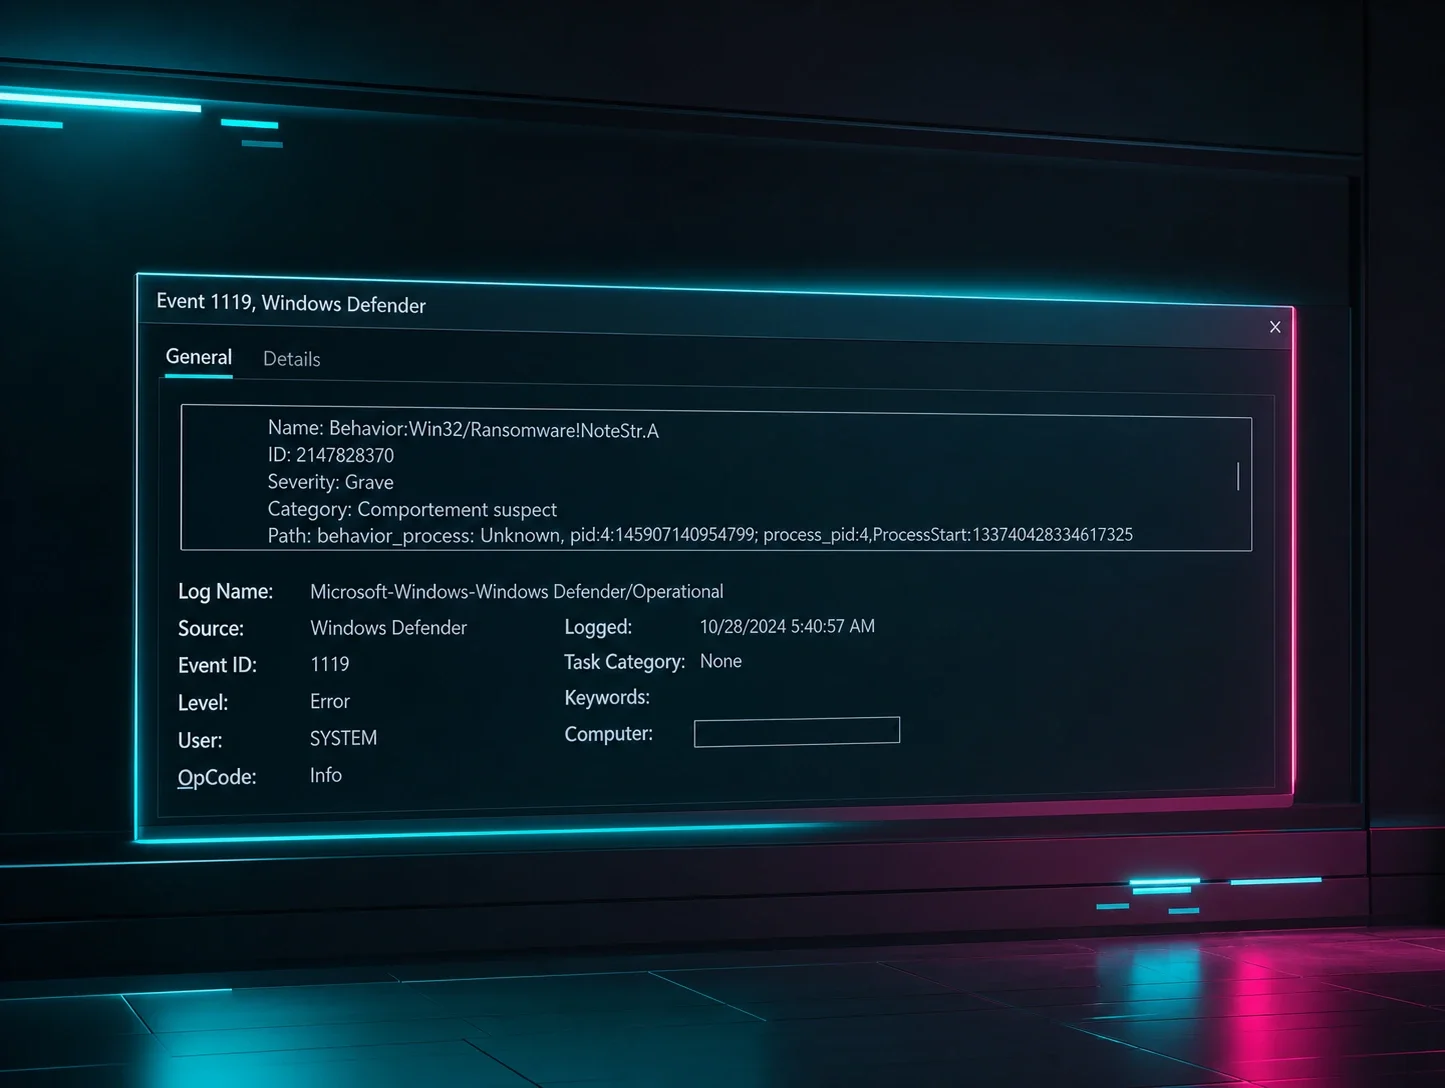
En este incidente, los atacantes pasaron de un dispositivo SonicWall comprometido a actividad de posexplotación en cuestión de horas. Las tácticas observadas incluyeron abuso de privilegios, movimiento lateral, persistencia mediante Cloudflared y OpenSSH, robo de credenciales, manipulación del firewall, eliminación de copias de seguridad shadow y, finalmente, señales del despliegue de ransomware Akira.
Es la secuencia lo que les debe importar a los defensores. El payload es el momento más ruidoso, pero es solo un momento dentro de una cadena más larga de actividad del atacante que se puede detener mucho antes.
Y esa cadena no espera un momento conveniente. Una vez que los atacantes tienen acceso, pueden golpear cuando tu equipo está desconectado, distraído, con poco personal o entrando a un fin de semana largo.
Cómo pueden los defensores interrumpir el modelo antes
El cambio de mentalidad más útil es simple: trata al ransomware como un problema de intrusión, no solo como un problema de malware.
Eso significa buscar las señales que aparecen antes del cifrado y seguir estos pasos:
Refuerza el acceso remoto, especialmente las VPN, el RDP y los flujos de trabajo con privilegios
Exige autenticación multifactor (MFA) en toda cuenta que la admita
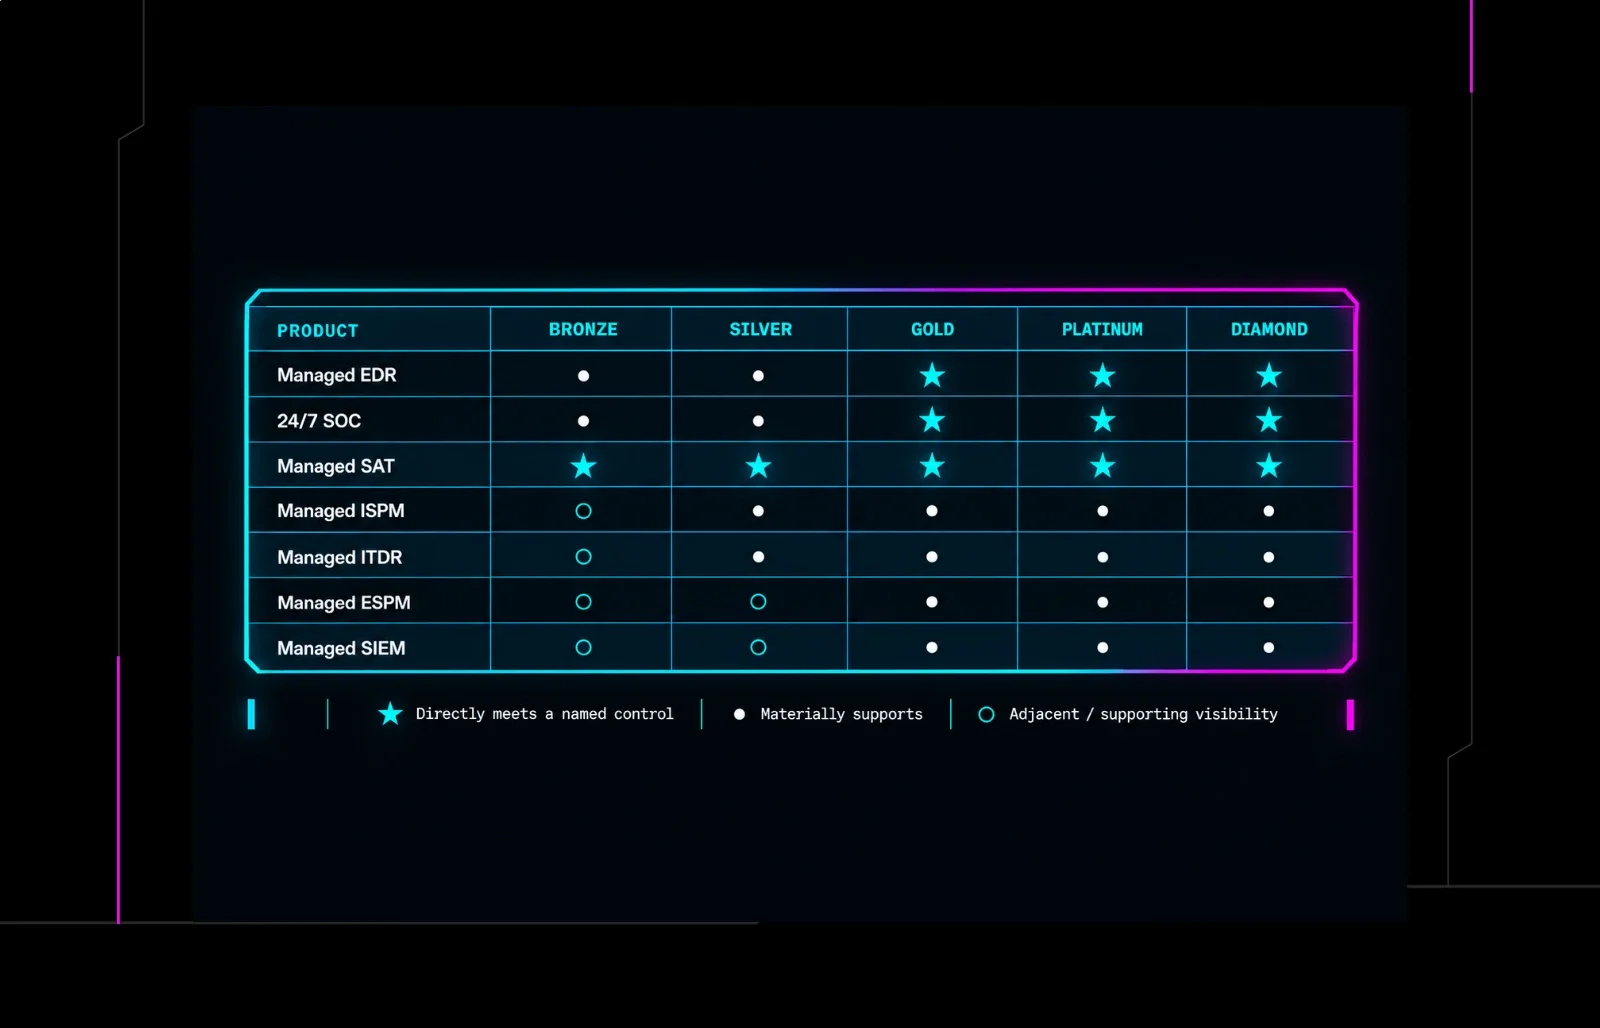
Monitorea inicios de sesión sospechosos, abuso de identidad y uso inusual de credenciales robadas con Managed Security Information and Event Management (SIEM) y Managed Identity Threat Detection and Response (ITDR)
Vigila los endpoints en busca de actividad de preparación del atacante, incluidos PowerShell sospechoso, WMI, herramientas remotas y cambios de cuenta, con Managed Detección y respuesta para endpoints (EDR)
Reduce la exposición de sistemas olvidados, herramientas con permisos excesivos y otras piezas de deuda tecnológica que a los atacantes les encanta aprovechar
Correlaciona la actividad entre endpoints, identidades y registros para que las señales tempranas no queden aisladas
El objetivo no es solo atrapar el payload. Es atrapar la preparación silenciosa antes de que se convierta en una interrupción total del negocio.
Mantenerse por delante de la amenaza de RaaS
RaaS funciona porque trata al cibercrimen como un negocio.
Divide el trabajo en partes, asigna esas partes a especialistas y repite el modelo en cualquier lugar donde un punto de apoyo persistente pueda convertirse en ventaja. Eso hace que el ransomware sea más escalable para los atacantes, pero también genera patrones de los que los defensores pueden aprender.
Las tácticas repetibles dejan señales repetibles. El acceso sospechoso, el uso indebido de credenciales, el abuso de herramientas remotas, la actividad de preparación y el robo de datos suelen aparecer antes que la nota de rescate.
Cuanto antes se detecten esas señales, más difícil se vuelve para los atacantes convertir un acceso silencioso en tiempo de inactividad, presión y un ciclo de recuperación largo.
Esa es la lección central de RaaS. Es un modelo de negocio criminal diseñado para interrumpir trabajo real y vidas reales. Los defensores tienen mejores posibilidades cuando se enfocan en todo lo que ocurre antes del punto de detonación.