

A las 5:47 p. m. de un viernes, alguien ejecuta PowerShell en tu entorno.
Tal vez sea un administrador cansado terminando una última tarea antes de desconectarse. Pero también podría ser el acceso sigiloso exacto que un cibercriminal usa para pasar desapercibido, ganar tiempo y preparar una interrupción mucho mayor.
Eso es lo que hace tan difícil detectar el abuso de living-off-the-land (LoTL). Visto de lejos, parece trabajo normal de TI: las mismas herramientas, los mismos comandos, las mismas capacidades administrativas integradas que tu equipo usa todos los días.
Mientras tanto, el atacante cuenta con ese descuido mientras abusa de herramientas legítimas, se mezcla con el comportamiento administrativo normal y prepara acceso en silencio para poder interrumpir las operaciones del negocio, muchas veces en el peor momento posible para la víctima.
Este blog analiza actividad del sistema que parece rutinaria, pero que en realidad forma parte del plan de un cibercriminal.
Pasar desapercibido mientras se infiltra
Los ataques LoTL ocurren cuando los atacantes usan las herramientas que ya están en tu entorno para sus propias actividades maliciosas. Piensa en PowerShell, WMI, cuentas de administrador integradas, herramientas de monitoreo y gestión remota (RMM), y otras utilidades confiables que mantienen tu flujo de trabajo diario funcionando de punto A a B.
Los equipos de seguridad están acostumbrados a buscar archivos maliciosos, cargas de malware y herramientas que no deberían estar ahí. LoTL cambia la naturaleza del problema. La herramienta en sí es perfectamente legítima. Lo que cambia es quién la usa, cómo la usa, dónde ocurre y qué pasa después.
A los atacantes les encanta LoTL porque les da camuflaje. Cuanto menos tengan que traer consigo, más fácil es pasar desapercibidos, mantenerse en silencio y convertir la actividad administrativa normal en la preparación de algo mucho peor.
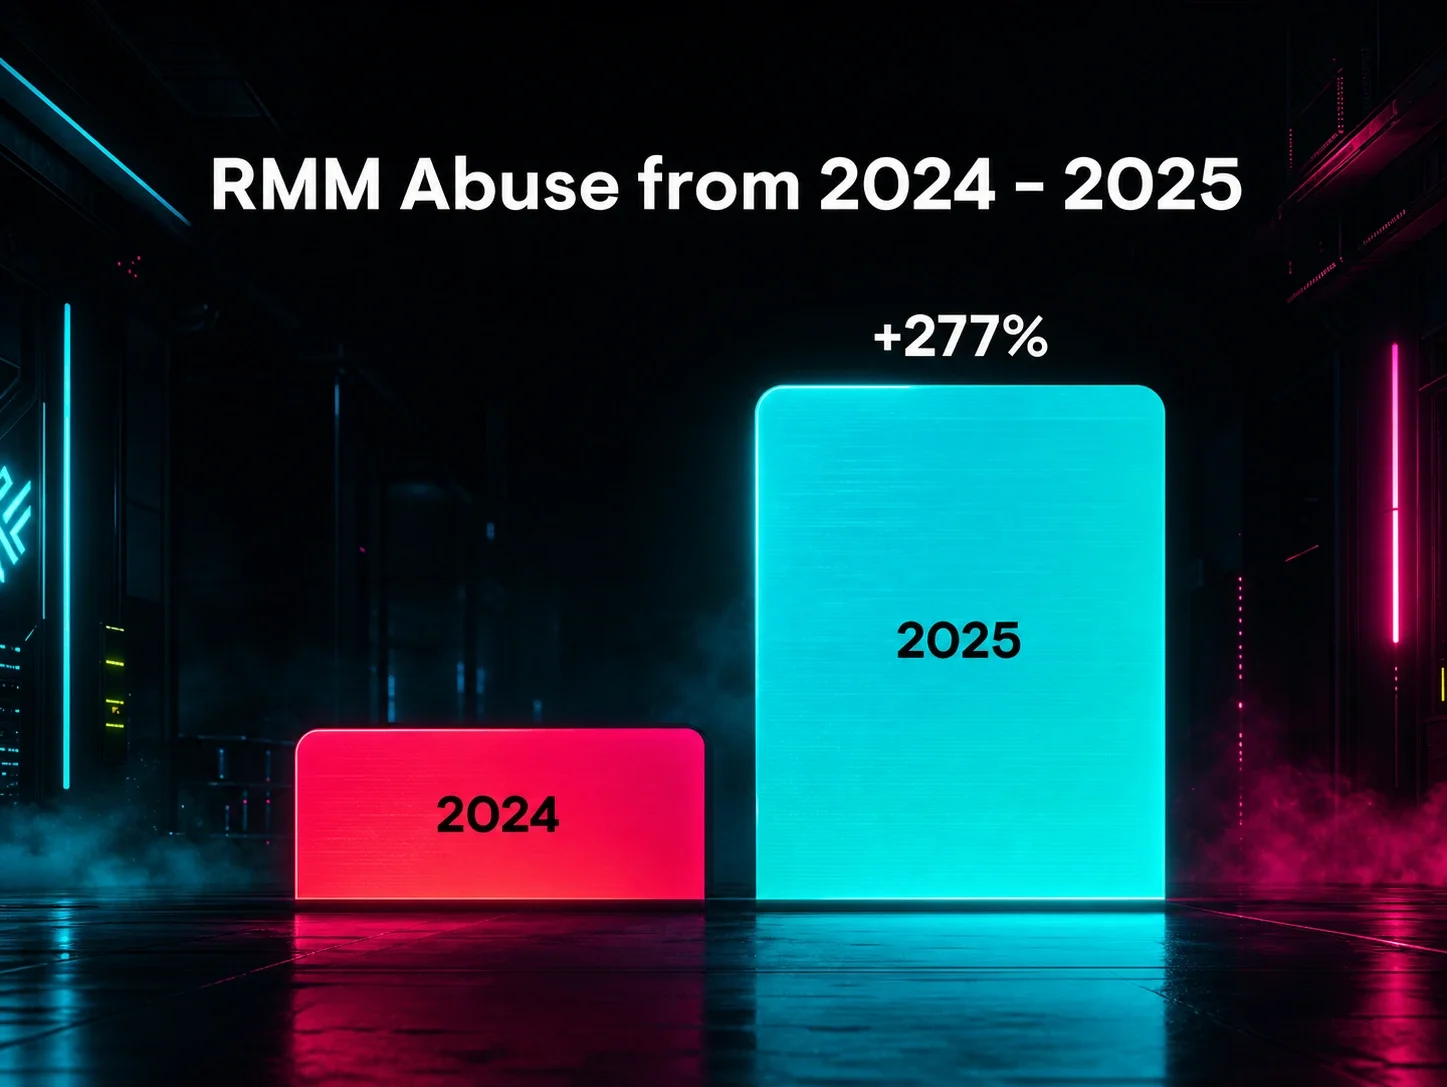
El abuso de LoTL es uno de los ejemplos más claros de cómo los atacantes convierten tu propia deuda tecnológica y la dispersión de herramientas en parte de su cadena de ataque. Cosas pasadas por alto como utilidades administrativas olvidadas, RMM con permisos excesivos, cuentas de usuario inactivas y sistemas heredados que nadie dio de baja, son todas útiles y respaldan objetivos cibercriminales más amplios como el abuso de RMM, que aumentó un 277% en 2025, el ransomware y el business email compromise (BEC).
El comportamiento administrativo normal tiene límites
Definir claramente qué es "normal" no siempre es fácil. Cuando se usa una herramienta legítima, la línea entre la administración rutinaria y la actividad de un atacante puede volverse difusa.
El comportamiento administrativo normal suele tener una estructura alrededor:
una persona conocida haciendo el trabajo
una razón para que el trabajo esté ocurriendo
un sistema que suele usar
una ventana de tiempo en la que tiene sentido
un patrón que coincide con cómo se suele administrar tu entorno
Lo normal no se trata solo de si la herramienta es legítima. Lo normal es si toda la historia alrededor de la herramienta, especialmente el comportamiento del usuario, tiene sentido.
Señales de que una supuesta actividad administrativa en realidad es maliciosa
1. La herramienta aparece en las manos equivocadas
Si una utilidad nativa la usa alguien que normalmente no la toca, eso es una señal de alerta.
Tal vez la cuenta de usuario tiene acceso de administrador en teoría, pero el comportamiento sigue sin coincidir con su rol. Tal vez aparece una cuenta local donde no debería haber ninguna. Tal vez una cuenta de soporte técnico de repente está haciendo trabajo a nivel de infraestructura. Nada de eso equivale a actividad maliciosa por sí solo, pero le da un giro inesperado a la historia.
A los atacantes les encanta usar tus permisos legítimos porque les da cobertura. El comando es válido, pero quien lo ejecuta no lo es.
2. La actividad ocurre desde el lugar equivocado
Mucho del comportamiento administrativo es predecible. Los equipos normalmente administran sistemas desde los mismos servidores de gestión, laptops aprobadas o herramientas remotas.
Pero cuando una herramienta confiable empieza a ejecutarse desde un endpoint que no tiene ninguna razón para actuar como un centro administrativo, eso merece una segunda mirada.
Si de repente te preguntas si PowerShell está permitido donde lo estás viendo, también deberías preguntarte por qué esta máquina se está comportando como parte de los controles administrativos.
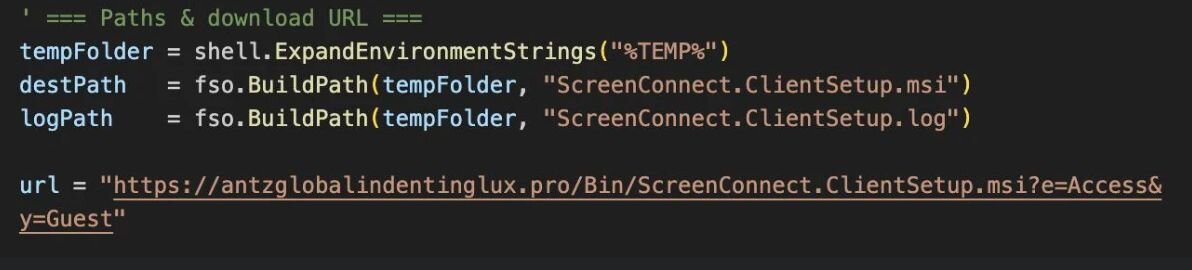
Figura 1: Los atacantes usaron Action1, una herramienta legítima de gestión de vulnerabilidades, para implementar ScreenConnect y obtener acceso remoto persistente.
3. La cadena de procesos no cuadra
Una de las señales más claras de actividad LoTL es cómo se inició una herramienta.
Las tareas administrativas legítimas suelen tener un linaje de procesos familiar. El abuso de LoTL muchas veces deja un rastro más extraño: una herramienta integrada generada desde un proceso principal inusual, una ruta de ejecución remota que no encaja con el flujo de trabajo normal, un shell de comandos que se abre en un contexto que apunta a la preparación en lugar de la administración.
Aquí es donde los defensores obtienen una ventaja real. Un solo comando puede parecer inofensivo por sí solo, pero la cadena de procesos a su alrededor delata el movimiento del atacante.
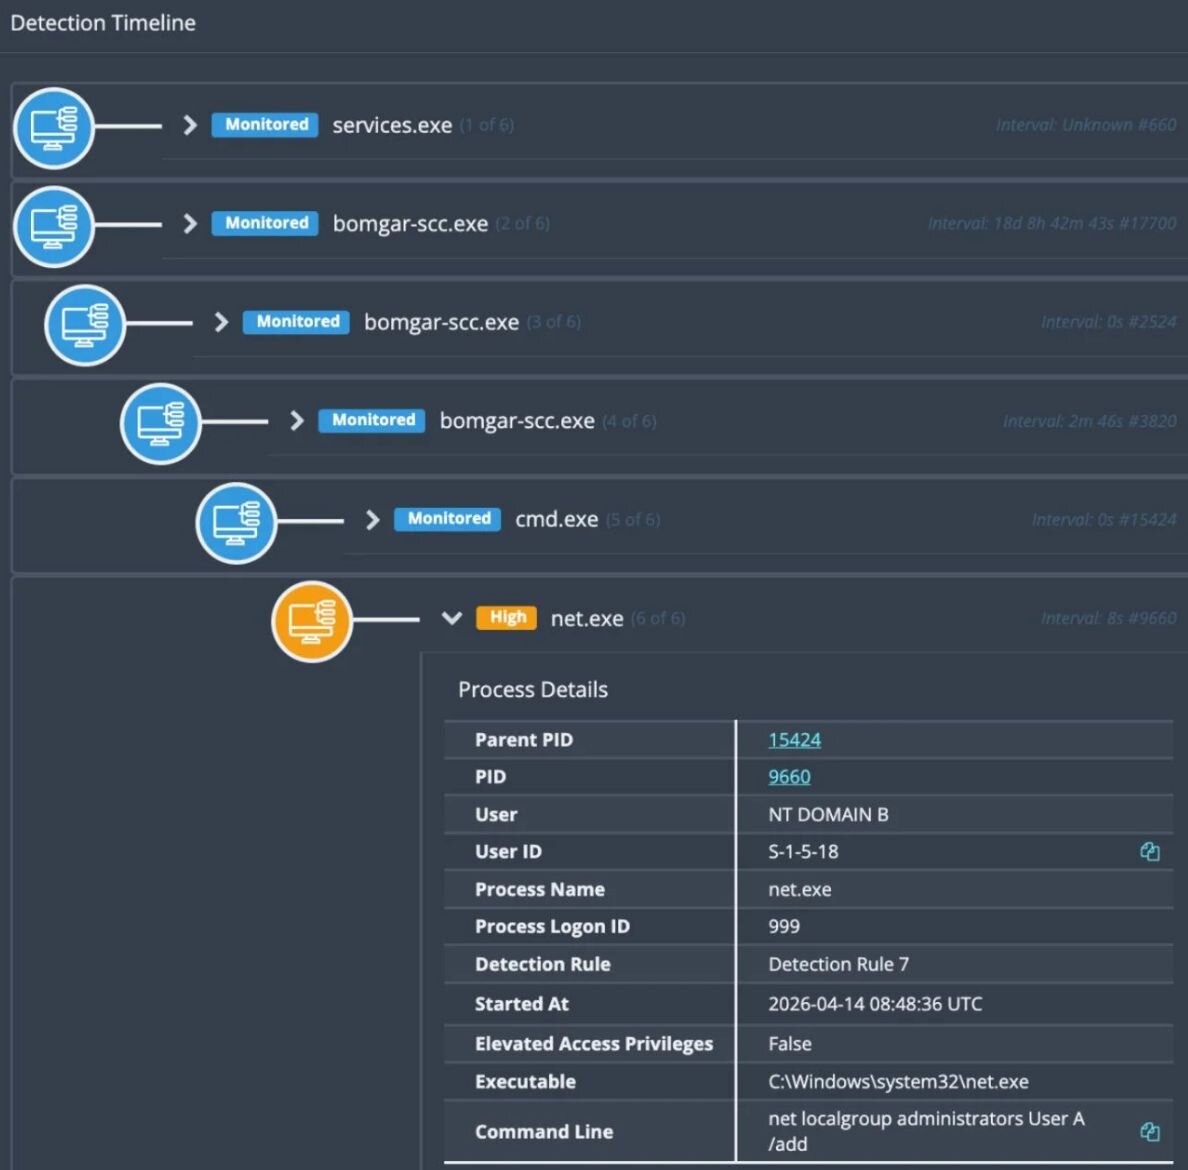
Figura 2: Línea de tiempo de detección que muestra procesos maliciosos que se originan en bomgar-scc.exe
4. La línea de comandos es casi normal
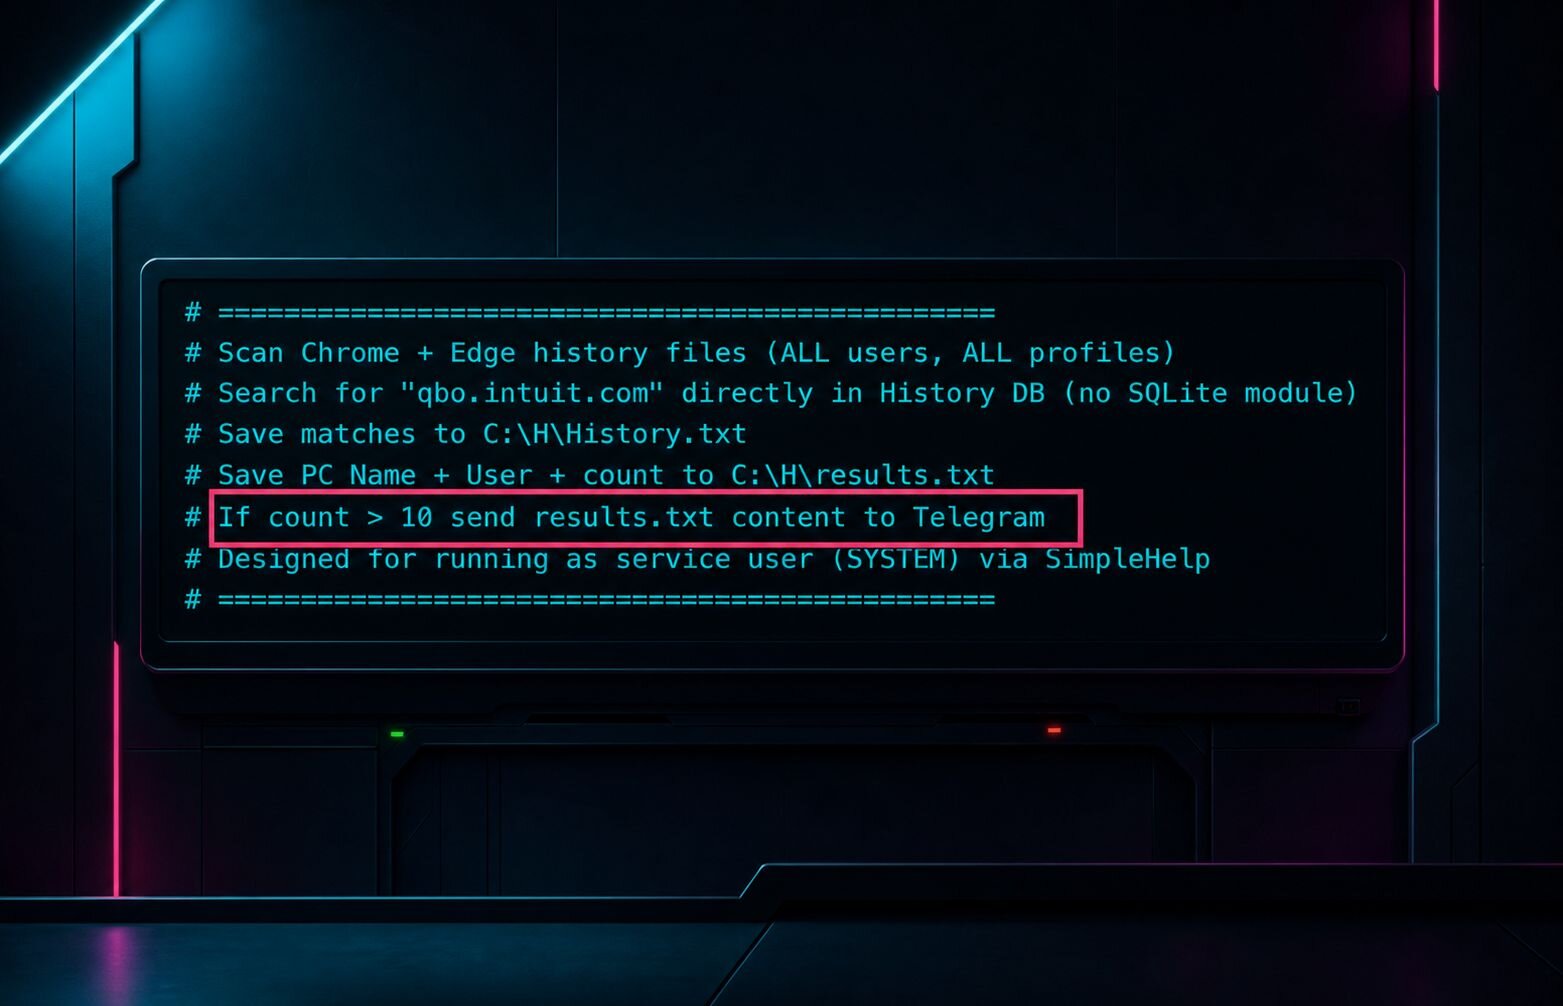
Los atacantes no necesitan que sus comandos se vean perfectos. Solo necesitan que parezcan lo bastante normales como para que nadie se detenga a hacer preguntas, como un comando que hace algo que los administradores suelen hacer, pero no de la forma en que tus administradores suelen hacerlo.
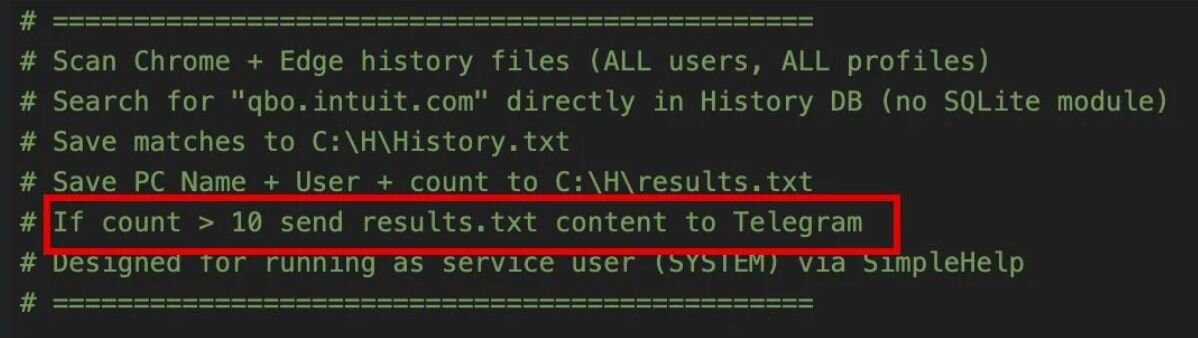
Figura 3: Comentarios de código en un script generado por un LLM apuntan a exfiltración por Telegram, mostrando cómo las tácticas de bajo esfuerzo aún pueden respaldar una actividad de intrusión práctica.
Es un detalle pequeño, pero es el tipo de cosa que se pasa por alto cuando los equipos están saturados de alertas, con poco personal o haciendo malabares con demasiadas cosas a la vez. Y es exactamente por eso que los equipos de seguridad resilientes necesitan suficiente visibilidad y apoyo para detectar las señales silenciosas a tiempo.
El abuso de LoTL prospera en esa zona intermedia incómoda donde nada se ve dramático, pero varios detalles pequeños no cuadran.
5. El comportamiento posterior cuenta la verdadera historia
Este es el punto clave.
El trabajo administrativo normal resuelve un problema. El abuso de LoTL abre puertas no autorizadas.
Si la actividad lleva a reconocimiento, creación de cuentas nuevas, ejecución remota, acceso a credenciales, movimiento lateral, persistencia o preparación para ransomware, casi con certeza ya has sido comprometido. Un atacante está preparando una interrupción para la que podrías no estar listo.
La señal real aparece a lo largo de toda la cadena de ataque, y saber detectarla a tiempo es clave.
Cuando aparece el impacto en el negocio
Aquí es donde el abuso de LoTL puede subestimarse.
Es fácil tratar esta táctica como un problema de detección que existe solo dentro de las herramientas de seguridad. Pero el objetivo de esta táctica es usar herramientas legítimas para ocultar comportamiento sospechoso, manteniéndose en silencio el tiempo suficiente para crear una interrupción mayor más adelante.
Ese momento posterior es lo que siente el negocio. Se ve como planes de fin de semana cancelados, una distracción en el cierre de trimestre que nadie puede permitirse, una pérdida de dinero inexplicable, o un equipo corriendo para atender consultas de prensa sobre si la nómina, las operaciones o la confianza de los clientes están a punto de verse afectadas.
El abuso de LoTL es la preparación sigilosa para el beneficio de un cibercriminal.
Cómo poner a prueba actividad administrativa sospechosa
Si solo te llevas una cosa, que sea esta: presta atención a si el comportamiento alrededor de herramientas legítimas tiene sentido en comparación con la línea base de tu entorno.
Cuando algo se sienta fuera de lugar, pon a prueba cuatro cosas:
quién la usó
dónde se ejecutó
cómo se inició
qué pasó después
Si toda la cadena parece diseñada para crear acceso, ampliar el control o preparar una interrupción mayor más adelante, trátala como el plan de un atacante, no como actividad administrativa ordinaria.
Cómo prevenir el abuso de LoTL: qué puedes hacer ahora mismo
Puedes mantenerte un paso adelante con mejor visibilidad de las cadenas de procesos, registros más sólidos sobre la actividad administrativa, control más estricto sobre quién puede usar herramientas de alto riesgo, y menos sistemas o cuentas pasados por alto esperando a ser abusados.
Así es como detectas la preparación antes de que la interrupción no deseada aparezca para todos los demás.
¿Quieres profundizar más? Mira a Austin Worline de nuestro Centro de operaciones de seguridad (SOC) desglosar las tácticas de LOLBins.