

Tus hijos pasan un mes pidiendo un perro de juguete con IA que encontraron en línea. A $30, con un descuento del 70% sobre $100, parece lo bastante barato como para arriesgarse, y finalmente cedes. Sabes que los pedidos en línea como este pueden salir mal, pero el peor escenario posible es recibir una baratija y unos niños decepcionados, ¿cierto?
El perro llega, y resulta ser básicamente un peluche a pilas sin nada de IA adentro. Masculas un par de groserías y lo das por perdido. Lo que nunca ves es que tus $30 fueron a parar a uno de más de 250 sitios web casi idénticos dentro de la misma red de cibercrimen.
Mastercard investigadores de la estafa pidieron el mismo perro, también conocido como Wuffy, y siguieron el rastro del dinero. La tienda en línea parecía legítima, con una calificación de 4.7 estrellas y un servicio al cliente que respondía rápido y con detalle. Pero el registro de pagos mostraba una empresa con sede en Lituania, mientras que el sitio indicaba una dirección en EE. UU., y la tienda tenía 250 réplicas que también mostraban una calificación de 4.7 estrellas y un descuento del 70%. El análisis de Mastercard vinculó un estimado de $50 millones al año en transacciones a la red, y es probable que la escala real fuera mayor.
Por qué nadie reclama un cargo de $30
Las víctimas ven la pérdida, pero el rastro detrás, quién recibió el pago y qué financió ese dinero después, permanece oculto. la estafa como Wuffy está diseñada para que siga siendo así.
Según Ann Johnson, vicepresidenta ejecutiva de Soluciones de Seguridad de Mastercard, a los estafadores les gustan las tarjetas de crédito porque la pérdida recae en alguien más. Cuando una tienda resulta ser una estafa, el banco cubre la pérdida. Los estafadores rara vez tienen que devolver algo de ese dinero, y lo saben. Por eso mantienen precios razonables a propósito. Listan un precio "regular" de $100, para que $30 se sienta como una oferta de Black Friday. Cuentan con que los compradores den por perdido un cargo de $30, ya que disputarlo cuesta más tiempo y dinero de lo que vale.
Ahora multiplica eso por más de 250 sitios web. Cada cargo parece demasiado pequeño como para perseguirlo, y solo alguien que conecta los puntos entre todos ellos ve la escala completa.
Para el cibercriminal, una historia convincente y un precio que nadie cuestiona se traducen en dinero constante con poco riesgo. Para ti, es una molestia de $30 que es fácil de olvidar.
A dónde va realmente un rescate de $40 millones
Los criminales detrás de Wuffy se escondieron a plena vista, haciendo ventas pequeñas de forma gradual a través de una tienda de apariencia legítima y sistemas de pago normales.
El ransomware tiene el problema opuesto. Eres la banda de ransomware, y la víctima acaba de pagar, lo que te deja con millones en criptomonedas rastreables. Ningún exchange convencional aceptará esa cantidad sin hacer preguntas, así que necesitas a alguien que pueda limpiarlo.
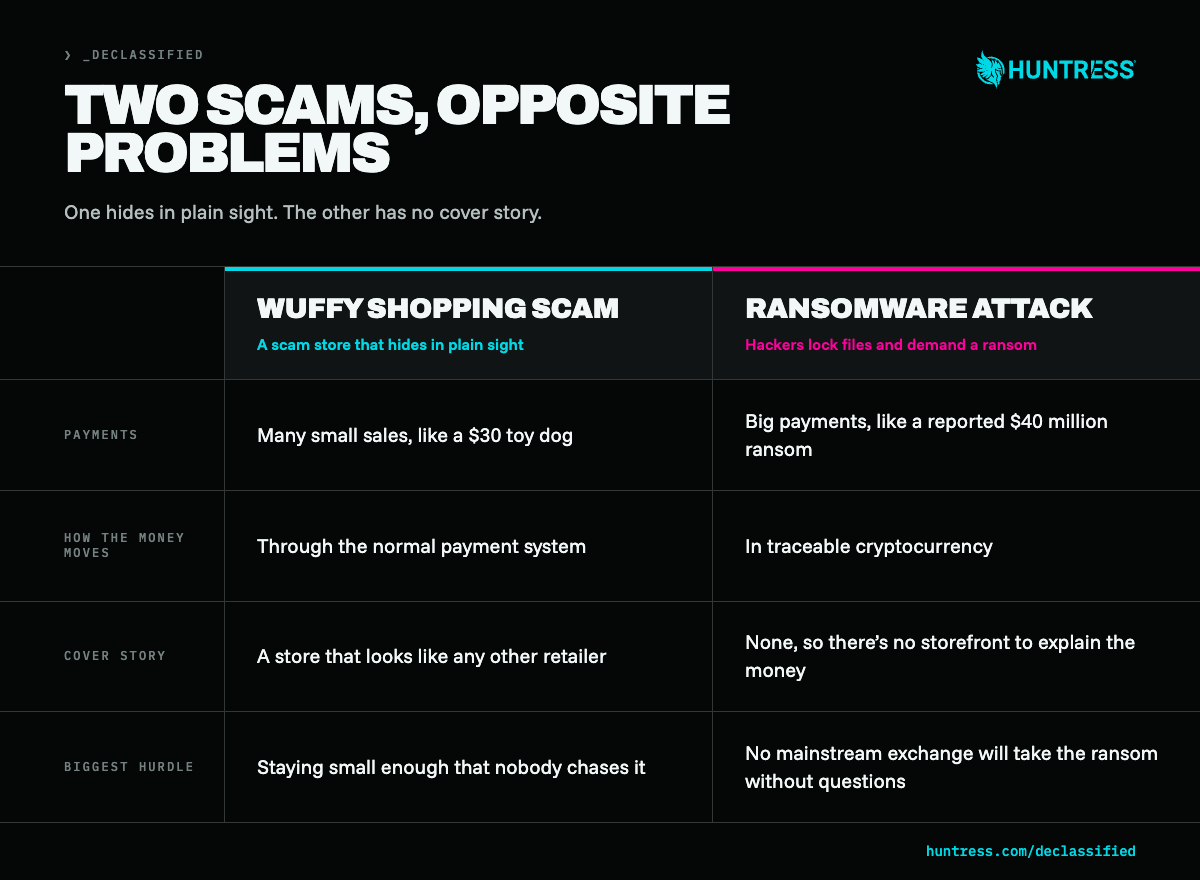
El periodista de investigación Geoff White, que cubre el crimen organizado y la tecnología, cuenta la historia de un rescate reportado de $40 millones pagado por CNA Financial, una firma financiera de EE. UU. Según su relato, la Agencia Nacional contra el Crimen de Gran Bretaña (NCA), en una investigación llamada Operation Destabilise, siguió el dinero y rastreó partes de él hasta cuentas que vincula con Ekaterina Zhdanova, una socialité rusa.
"Los ingresos diarios de CNA Financial son aparentemente de $38 millones. Es una cantidad masiva de dinero. No puedes ir a Coinbase o Kraken con esa enorme cantidad de dinero y esperar que no hagan muchas preguntas. Así que los hackers buscaban algún otro lugar donde poner ese dinero." - Geoff White, autor y periodista de investigación
Según se informa, Zhdanova intentó primero con Garantex, un exchange ruso sancionado, lo cual solo hizo que la criptomoneda fuera más riesgosa. Luego recurrió a bandas de narcotráfico del Reino Unido. La NCA dice que les ofreció un intercambio: su efectivo por su criptomoneda. Las bandas querían deshacerse de pilas de efectivo voluminosas y vulnerables, y la criptomoneda podía cruzar fronteras para comprar más producto.
"¿A dónde va el dinero del ransomware? De pronto te expandes hacia este mundo masivo que conecta todas estas redes distintas, no solo criminales, sino ilícitas y a nivel estatal." - Geoff White
El rastro del dinero sigue ramificándose. Cuando Rusia invadió Ucrania, los rusos con dinero congelado querían fondos en el Reino Unido para comprar propiedades o pagar matrículas escolares. Según se informa, le pagaban a Zhdanova en rublos, y ella liberaba la misma cantidad en efectivo en el Reino Unido.
La NCA dice que otra ramificación estaba ligada a los esfuerzos del gobierno ruso para mover dinero hacia el Reino Unido con el fin de financiar redes de espionaje. La policía allanó una casa de huéspedes y encontró equipo de vigilancia, incluido un juguete de Minion con una cámara oculta. Seis personas fueron condenadas, y la NCA dice que Zhdanova estaba en el centro del financiamiento.
La conclusión es que una empresa que paga un rescate no tiene forma de saber dónde terminará el dinero, y tampoco lo sabe quien paga $30 por un perro de juguete.
Todos podemos cortar el rastro del dinero
Los criminales vigilan sus márgenes de cerca, así que cada poco de fricción ayuda, ya sea que estés protegiendo tu propia tarjeta o las cuentas de tu empresa.
Si una oferta o solicitud parece demasiado buena para ser verdad, lo es. No compartas tu información. Lleva tu negocio a otra parte, a minoristas en los que confíes.
Si alguien te contacta afirmando ser tu banco o un proveedor de confianza, detente y verifica a través de un número o sitio web que ya conozcas, como el que aparece al reverso de tu tarjeta. Los números de teléfono falsificados son comunes, y un enlace que te envíe quien llama puede diferir por un solo dígito.
Habla sobre la estafa en casa y en el trabajo, especialmente con familiares más jóvenes y colegas, cuyo sentido de lo que es privado en línea puede ser distinto al tuyo.
¿Listo para empezar a seguir el rastro del dinero? Mira el episodio completo de _declassified.