

Las herramientas de monitoreo y gestión remota (RMM) mantienen en movimiento la TI moderna. Permiten a los equipos acceder, monitorear y solucionar problemas de dispositivos desde cualquier lugar. Pero ese mismo acceso de confianza que facilita el soporte puede darle a un atacante una vía sigilosa hacia tu entorno.
Los atacantes no necesitan colar malware más allá de tus defensas cuando pueden abusar del software que tu organización ya usa con confianza. Ese es el problema que Dray Agha, gerente sénior de Respuesta Táctica en Huntress, y Matt Caldwell, director de Prevención del Fraude en AnyDesk, analizaron durante el evento en vivo Trusted Tools in Untrusted Hands: RMM Abuse Hiding in Plain Sight: por qué los atacantes están dejando de lado su propio malware por herramientas legítimas, cómo se desarrolla ese abuso y cómo las organizaciones pueden detenerlo.
Por qué los atacantes prefieren tu RMM antes que su propio malware
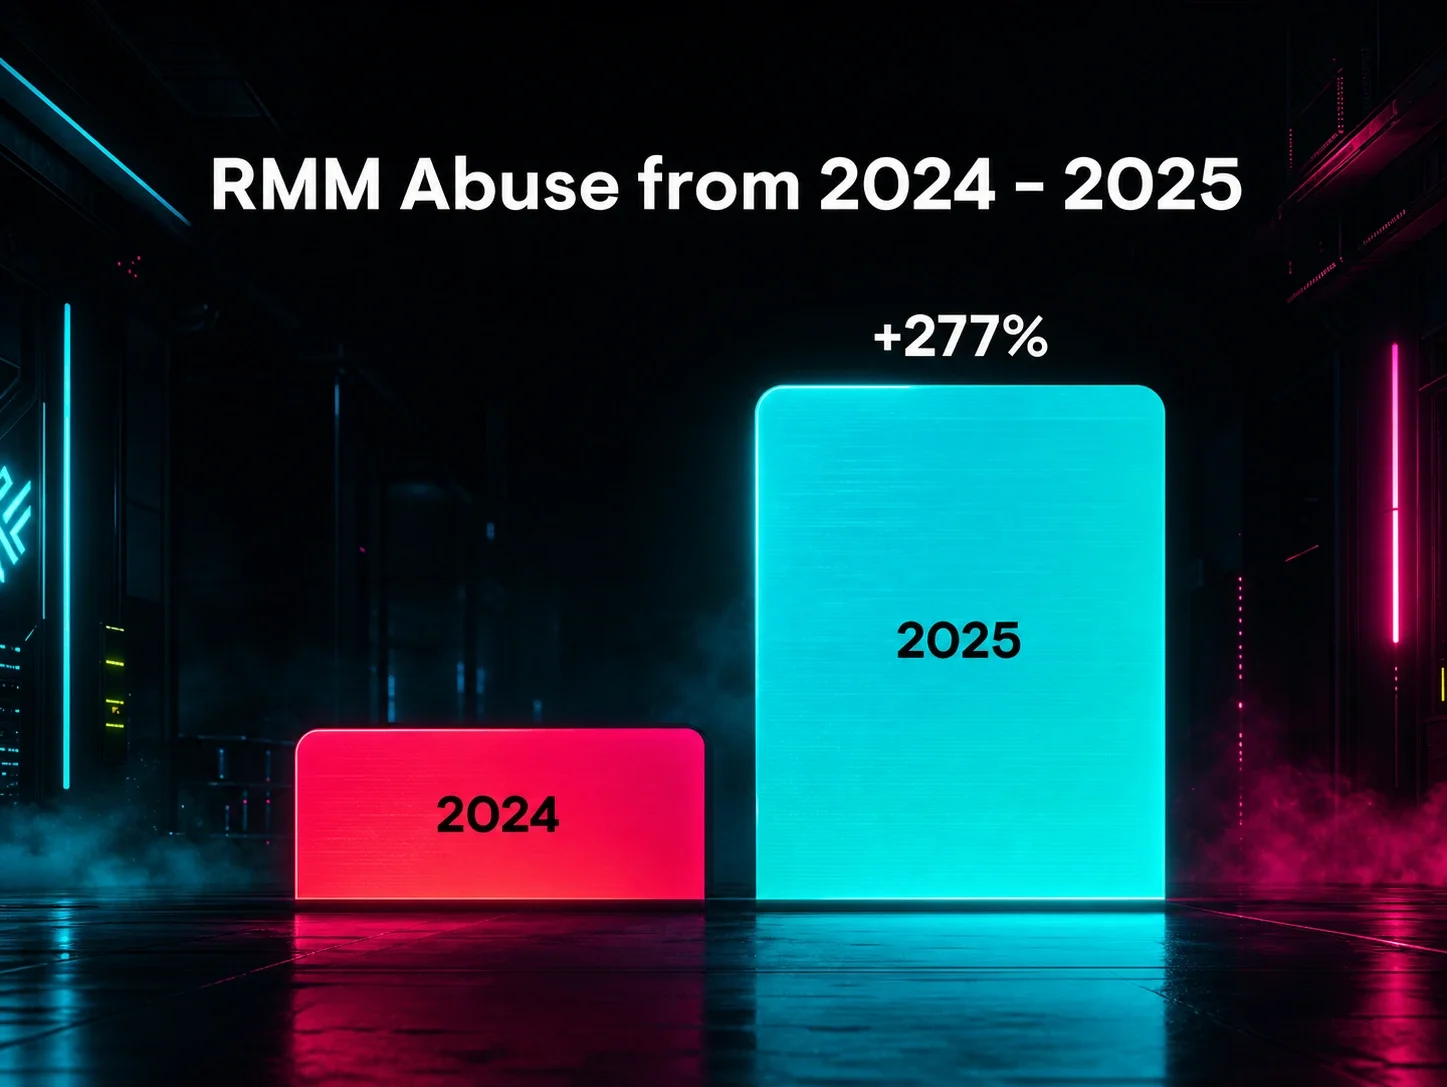
El abuso de herramientas de acceso remoto creció un 277% el año pasado, según el Informe de ciberamenazas 2026 de Huntress. Además, nuestro equipo de Respuesta Táctica del centro de operaciones de seguridad (SOC) ahora detecta esta táctica en casi el 40% de los incidentes que investigamos.
Desde el punto de vista de un atacante, abusar de herramientas de confianza como las RMM tiene muchas ventajas:
Escribir tu propio malware implica construir un sistema de comando y control desde cero y mantenerlo funcionando para siempre. Una RMM firmada y alojada por un proveedor llega con todo eso ya resuelto.
Se mezcla con el ruido habitual. La actividad parece administración rutinaria, no una intrusión.
Los usuarios rara vez lo cuestionan. Si ya usas una RMM, una segunda (o tercera) suele pasar desapercibida. Y la gente está acostumbrada a que TI se comunique de forma remota, lo que reduce las sospechas durante un intento de ingeniería social.
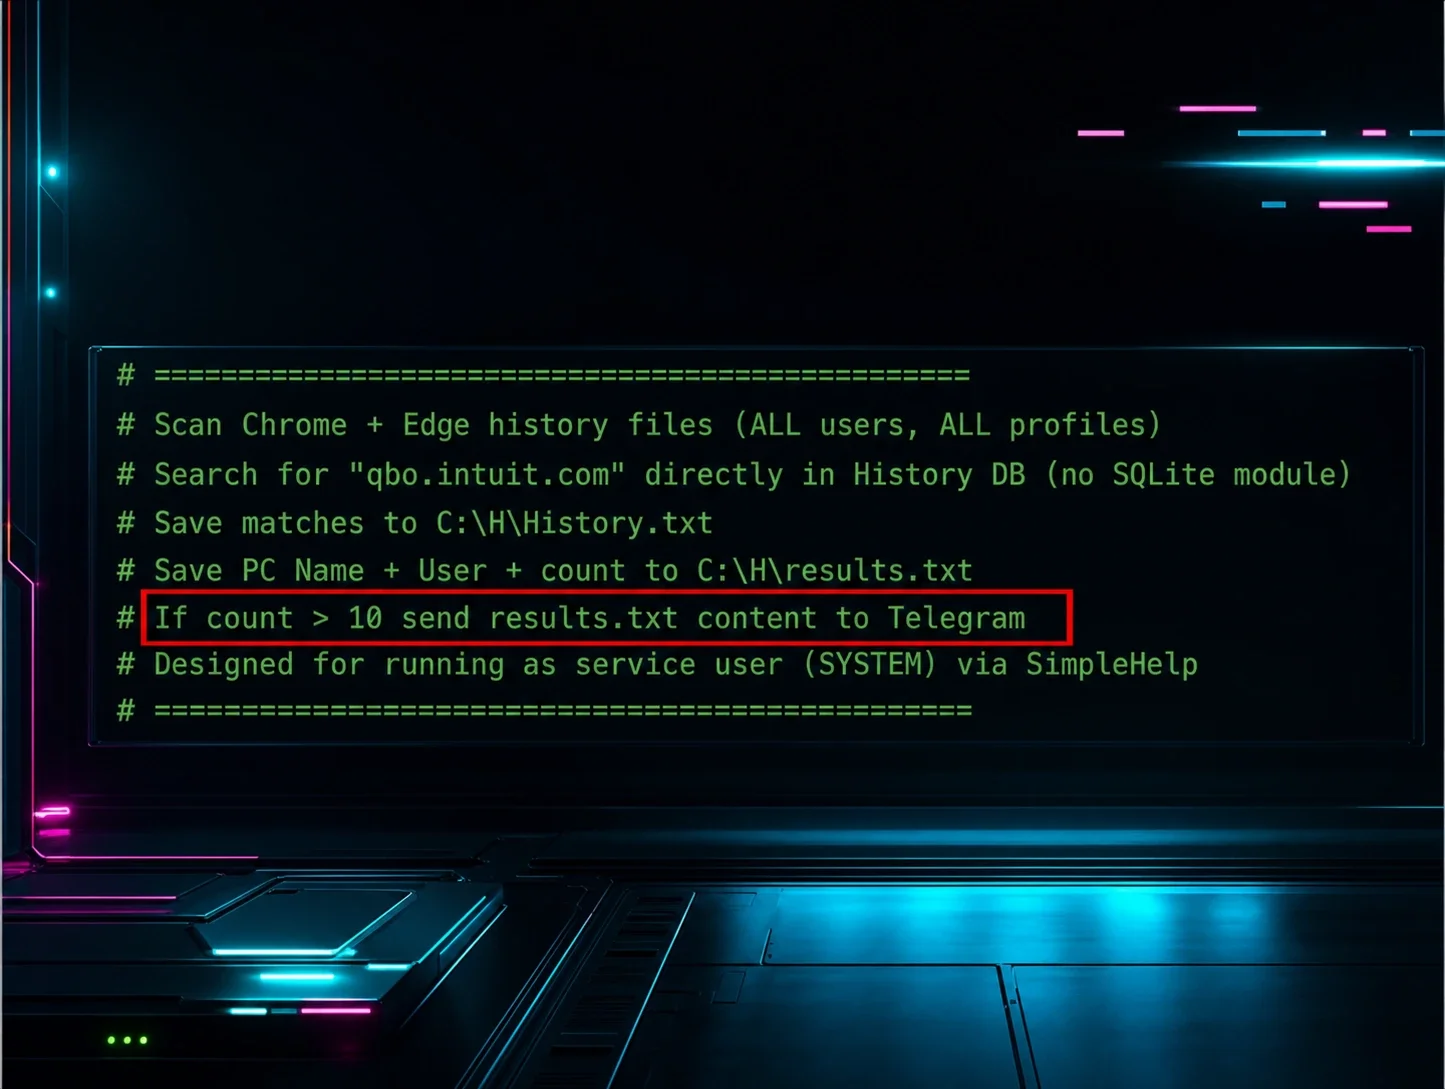
La ingeniería social ayuda a los ciberdelincuentes a meter la RMM por la puerta. Convencer a alguien de finanzas de que TI necesita entrar de forma remota para resolver un problema es más barato y fácil que gastar un día cero o comprometer primero la infraestructura.
Matt detectó este mismo intento en su bandeja de entrada. Un falso reclutador de Pepsi le escribió sobre un empleo y le pidió que descargara una aplicación para reuniones. La aplicación era una RMM pirateada.
Era una solicitud sencilla envuelta en una razón creíble para actuar con rapidez. Los atacantes también saben elegir señuelos que la gente podría no querer llevar a TI, sobre todo cuando se sienten personales, vergonzosos o demasiado buenos para ser verdad. Esa vacilación le da al atacante una abertura y mantiene la conversación alejada de quienes podrían detenerla.
Una herramienta de acceso remoto aprobada y una instalación controlada por un atacante pueden verse similares hasta que el comportamiento que las rodea revela la diferencia. Descarga nuestro ebook sobre integridad de endpoints y descubre cómo cerrar las brechas que usan los atacantes para entrar.
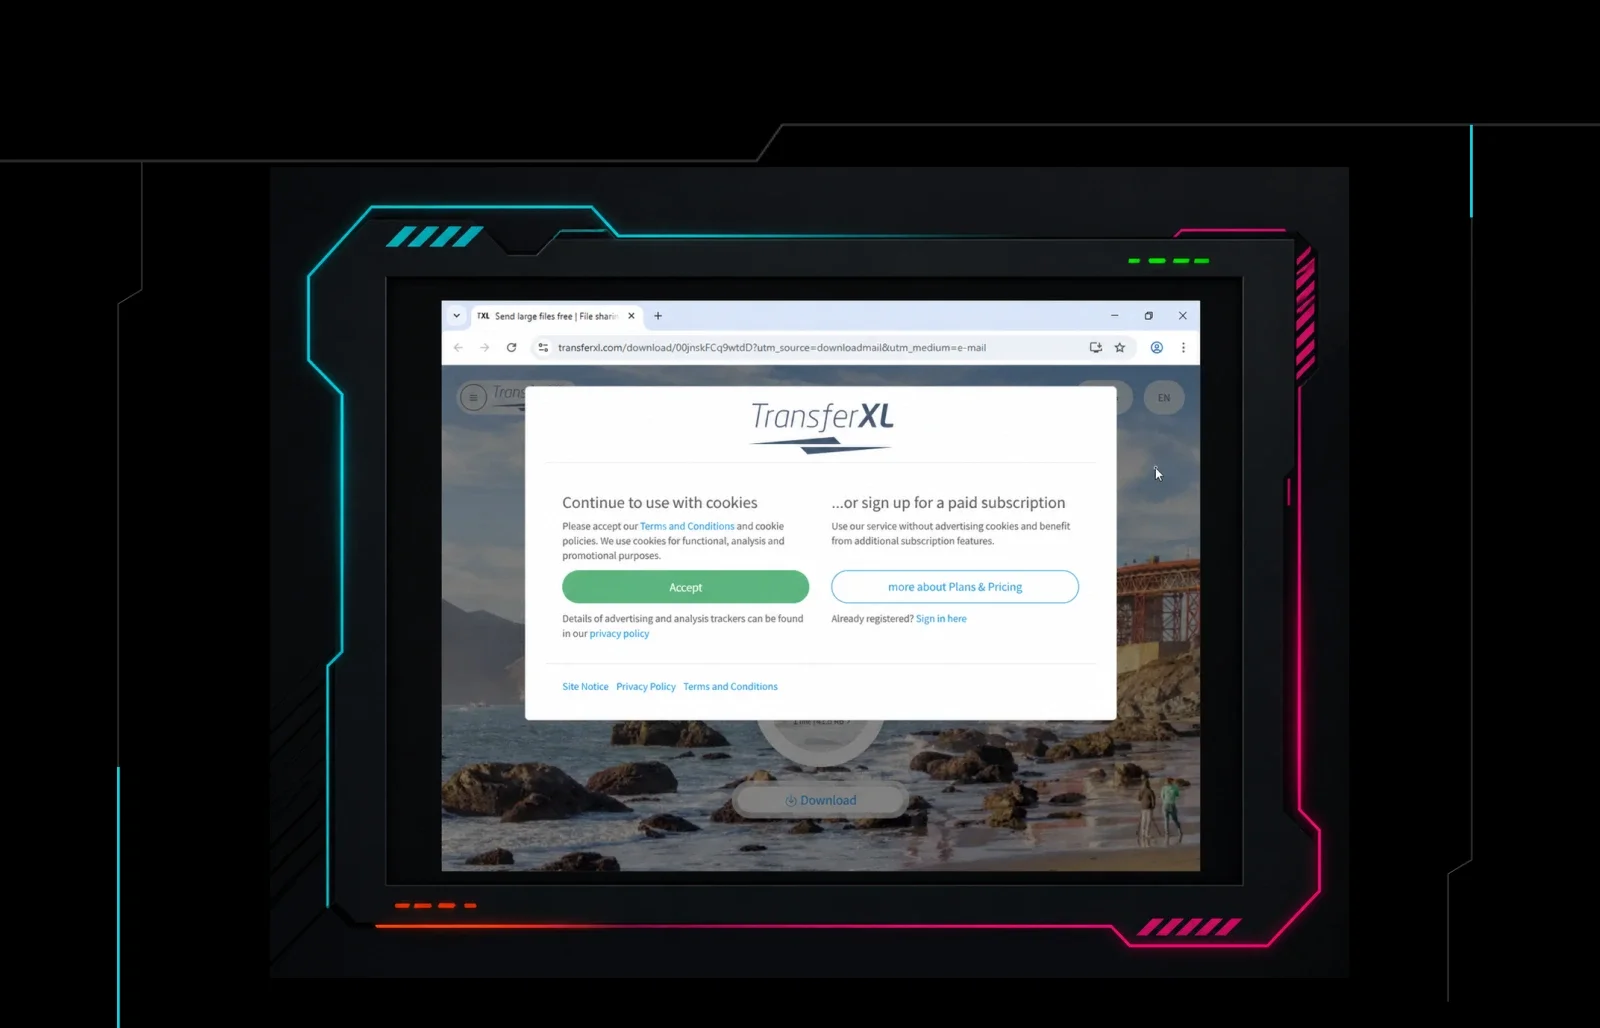
Una instalación fraudulenta de ScreenConnect que permaneció inactiva durante cinco meses
Un usuario hizo clic en un señuelo de ScreenConnect en febrero. El atacante que envió ese enlace esperó hasta julio para iniciar sesión.
Cuando lo hizo, se infiltró en el navegador del usuario, configuró reglas en la bandeja de entrada y usó la cuenta para enviar spam a favor de otra herramienta de acceso remoto fraudulenta. Eso activó una alerta de Detección y Respuesta de Amenazas de Identidad (ITDR) basada en la actividad sospechosa proveniente de la propia infraestructura legítima del cliente.
Los atacantes pueden darse el lujo de esperar, porque nadie nota una herramienta de acceso remoto que parece pertenecer al entorno.
El comportamiento es el disfraz
La detección funciona encontrando algo que está mal: un archivo malicioso, un proceso que hace lo que no debería, tráfico que se dirige a algún lugar extraño. Pero con el abuso de RMM, el atacante usa software real exactamente como fue diseñado para usarse, así que las señales se ven así para los defensores:
Durante la instalación. Una instalación aprobada y una fraudulenta ejecutan el mismo instalador y terminan en el mismo lugar.
A nivel de proceso. Una RMM lanzada desde un navegador o Outlook parece sospechosa hasta que recuerdas que tu propio equipo de TI envía por correo electrónico enlaces de soporte de acceso rápido todo el día.
En la red. Las instalaciones fraudulentas se comunican con la infraestructura del proveedor, exactamente igual que tus RMM legítimas.
Correlación. Apilar señales de baja fidelidad para que se respalden entre sí te acerca a una respuesta, sin llegar del todo.
Eso deja a los defensores con una pregunta que la telemetría no puede responder por sí sola:
¿Esta RMM debería estar aquí?
Un árbol de procesos muestra cómo llegó la herramienta. El tráfico de red confirma dónde se conectó. Pero ninguno de los dos te dice si pertenece a tu equipo de TI, a un proveedor, a un empleado específico o a nadie en absoluto. Sin una vista actual y confiable de las herramientas RMM que tu organización realmente usa, toda investigación empieza tratando de probar si un software legítimo está haciendo un trabajo legítimo.
Cuando los defensores usan el acceso RMM en contra de los estafadores
Esa pregunta funciona en ambos sentidos. El software RMM puede ayudar a los estafadores a llegar a las víctimas, pero también puede darles a los defensores una forma de ver por dentro y de interrumpir las operaciones que abusan de él.
En una investigación, el equipo de Matt usó ScreenConnect para infiltrarse en la infraestructura de un centro de llamadas de estafas con sede en India y observar una llamada de 90 minutos con una víctima. Antes de que se moviera cualquier dinero, el equipo usó su acceso para cerrar el marcador de los estafadores con PowerShell y llamar directamente a la víctima.
La infraestructura compartida es una oportunidad aún mayor para cerrar centros de estafas. El equipo rastreó varios centros de llamadas de Kolkata hasta instancias de ScreenConnect pirateadas y autoalojadas que se revendían como subdominios de marca. Trabajar con Netcraft para dar de baja esos dominios interrumpió durante días a todos los centros de llamadas que dependían de esa infraestructura.
En algunos casos, el acceso remoto hace más que exponer el fraude. Les da a los investigadores una ventana hacia el panorama más amplio detrás de la estafa.
En un complejo de pig butchering, Matt y su equipo usaron el acceso RMM para trabajar con las autoridades. Con la ayuda de un informante interno, finalmente ayudaron a cerrar toda la operación. Habían reclutado trabajadores en el extranjero para empleos aparentemente legítimos, y luego los retuvieron contra su voluntad después de quitarles los pasaportes al llegar. Es un recordatorio de que muchos complejos de estafa dependen tanto del trabajo forzado como del fraude.
RMM Guard te ayuda a decidir qué pertenece ahí
No puedes detener el abuso de RMM tratando cada herramienta de acceso remoto como maliciosa. Tu equipo de TI, los proveedores y los usuarios pueden tener razones legítimas para usar una. El objetivo es la confianza selectiva: saber qué herramientas pertenecen a tu entorno, qué endpoints deberían ejecutarlas y cuándo algo fuera de esa lista merece una revisión más de cerca.
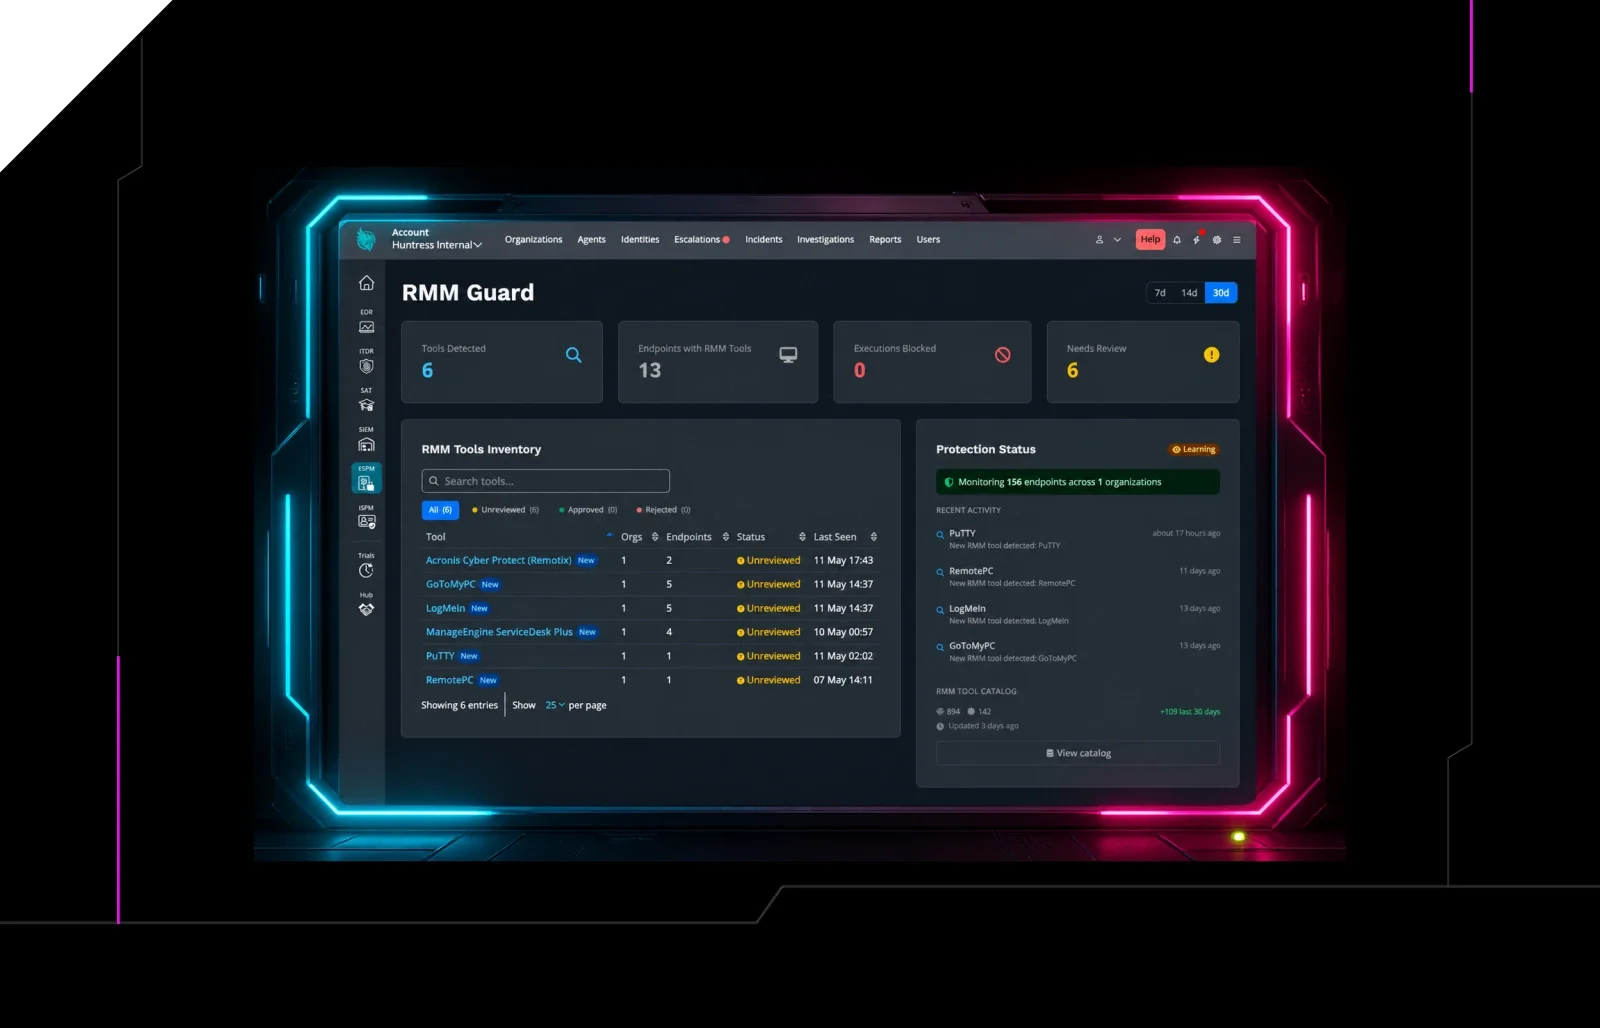
Por eso creamos RMM Guard. Piensa en esto como un caso de uso específico del control de aplicaciones, enfocado en herramientas de acceso remoto. Inventaría cada RMM que se ejecuta en tu entorno y bloquea cualquiera que no esté explícitamente autorizado, incluyendo instancias controladas por atacantes de herramientas aprobadas como ScreenConnect.
RMM Guard te da una forma práctica de empezar a responder la pregunta: ¿Debería estar este RMM aquí?
Tres defensas que no cuestan nada
Refuerza el perímetro. Confirma que la MFA realmente se esté ejecutando en todas partes donde crees que está. Un solo hueco basta. Como dice Dray, alrededor del 70% de los atacantes avanzados entran a través de la VPN, con credenciales robadas en otro lugar, a menudo de un dispositivo personal.
Haz que el security awareness training valga la pena tomar en serio. Trátalo como una cultura, no como un trámite de cumplimiento. Muéstrale a la gente las tácticas que realmente están funcionando y busca formas de involucrar a todos, como tablas de clasificación para quien reporte más intentos de phishing. La concientización también es el único control que acompaña a tu gente hasta sus dispositivos personales.
Construye defensa en profundidad, asumiendo que una capa falla. ¿Pueden los usuarios ejecutar binarios directamente desde su carpeta de Descargas? ¿Podrías contener un equipo comprometido ahora mismo, o eso depende de alguien que está de vacaciones?
Empieza a proteger tu negocio del abuso de RMM
Alguien eventualmente va a caer en el anzuelo, y un entorno bien construido lo sobrevive. Empieza con un inventario: averigua qué está instalado en toda tu flota y elimina lo que no debería estar ahí.
El abuso de RMM es la amenaza número uno que rastreamos en casi cinco millones de endpoints. Obtén el informe de abuso de RMM para aprender cómo los atacantes están usando estas herramientas y qué se necesita para distinguir una instalación maliciosa de una que pertenece.
Si quieres probar RMM Guard hoy, puedes acceder a él aprovechando nuestra prueba gratuita de Managed EDR.
¿Ya eres cliente o socio de Huntress con el agente de Huntress implementado? RMM Guard está disponible actualmente sin costo adicional como parte de la vista previa anticipada (Early Access) de Endpoint Security Posture Management (ESPM). Actívalo para ver qué se está ejecutando en tu entorno. Aprende cómo hacerlo aquí.