En resumen: los agentes de Huntress que ejecutan la versión 0.7.85 y anteriores no podrán comunicarse con los servidores de Huntress después del 6 de octubre de 2018. Ya actualizamos el 98% de los agentes de nuestros partners, pero necesitamos tu ayuda para eliminar instaladores antiguos y el 2% restante de agentes desactualizados.
Sigue leyendo para entender por qué sucedió esto, qué hicimos para minimizar el impacto en nuestros partners y qué podrías necesitar hacer.
¿Por qué está pasando esto?
A mediados de 2017, varios fabricantes de navegadores propusieron y adoptaron planes para dejar de confiar en los certificados SSL/TLS emitidos por la Certificate Authority de Symantec debido a un historial de problemas de seguridad y de cumplimiento de la CA.
- Los planes de Google para Chrome
- Los planes de Mozilla para Firefox
- Los planes de Apple para Safari y otros productos
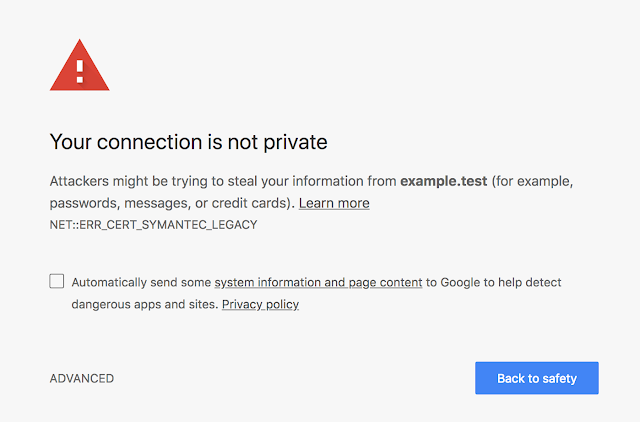
Como resultado, estos navegadores mostrarán errores que impiden que los usuarios accedan a sitios web que usen estos certificados.
Impacto en los partners de Huntress
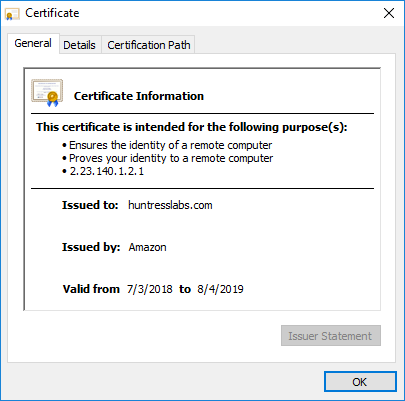
Nuestros sitios web corporativo y de producto han estado protegidos con cifrado desde el primer día. Lamentablemente, ambos sitios usaban certificados emitidos por el revendedor de Symantec RapidSSL y se verán afectados por estos cambios a partir de octubre de 2018. Por suerte, actualizar estos certificados es muy sencillo y https://huntresslabs.com ya se migró a un certificado emitido por Amazon.
¿Entonces cuál es el problema?
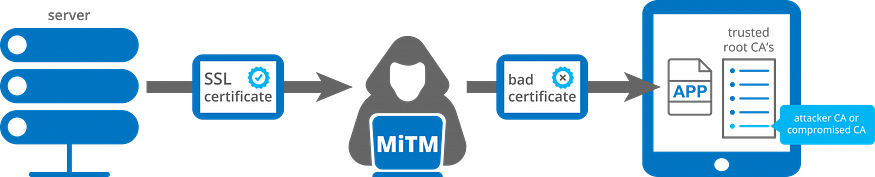
Como expertos en seguridad ofensiva, nos tomamos muy en serio la privacidad y seguridad de nuestros partners, y por eso implementamos varias funciones antimanipulación dentro de nuestro agente endpoint. Una de estas funciones es certificate pinning que ayuda a prevenir ataques Man in the Middle. El certificate pinning garantiza que tus agentes de Huntress solo acepten tareas de servidores legítimos de Huntress y solo les envíen datos a ellos.
Para admitir nuestros nuevos certificados (no emitidos por Symantec), tuvimos que lanzar una nueva versión de nuestro agente que pueda aceptar este nuevo certificado. Para facilitar esta migración, comenzamos a actualizar automáticamente los Huntress Agent en junio de 2018, y el 98% de nuestros agentes no se verán afectados a partir del 6 de octubre.
¿Qué se debe hacer?
Para evitar interrupciones del servicio, configura tu software de implementación o RMM para usar un instalador de Huntress más reciente que la versión 0.7.85. Después del 6 de octubre, nuestros servidores no podrán comunicarse con agentes antiguos, y mucho menos actualizarlos.
¿Tienes curiosidad por saber cómo determinar la versión de tu instalador? Entérate cómo aquí.
¿Olvidaste cómo descargar nuestro instalador? También hay una guía para eso.
¿Quieres ver si tienes agentes desactualizados? Hemos agregado una función a tu panel de Huntress para que esto sea rápido y fácil.
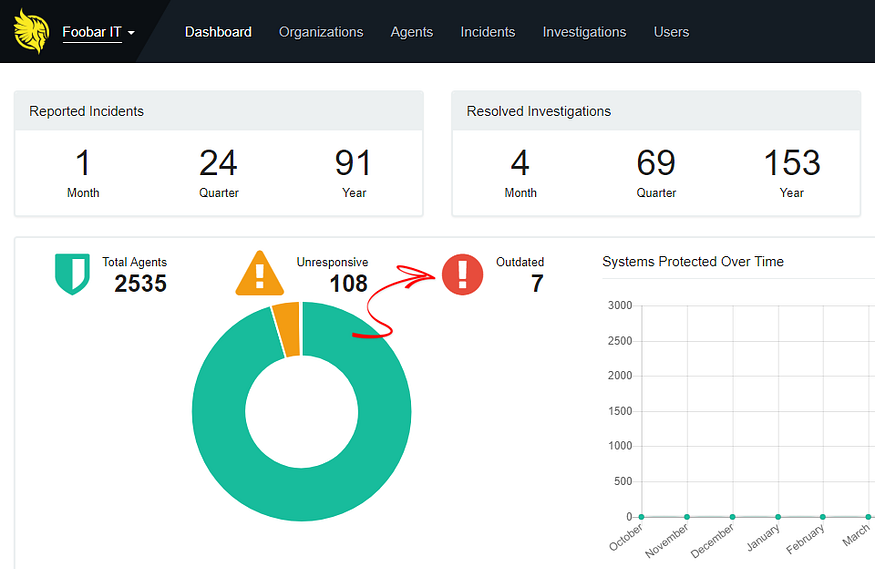
¿Te preguntas por qué tu agente no se actualizó automáticamente? Puede haber un par de razones:
- Es una laptop o estación de trabajo escondida en un clóset de almacenamiento sin internet. ¡Enciende esos equipos antes de que sea demasiado tarde!
- Se borró o reemplazó el disco duro del equipo, pero no se desinstaló el agente. Entra a nuestro panel y limpia esos agentes sin respuesta.
- Siempre es posible que el antivirus haya puesto en cuarentena el HuntressUpdater.exe. Si crees que este es tu caso, escríbenos a support[at]huntresslabs.com para que podamos ayudarte.
Reflexiones finales
Como siempre, muchas gracias por confiar en el equipo de Huntress para proteger tus sistemas y los de tus clientes. Si hay alguna forma en que podamos mejorar este proceso, por favor comparte tus comentarios, críticos o positivos.
¿Tienes curiosidad sobre cómo puedes ayudar a Huntress?
Cientos de departamentos de TI y proveedores de servicios administrados usan Huntress para descubrir ataques avanzados. La mayoría se entera de nuestra oferta de boca en boca. ¿Conoces a alguien que podría beneficiarse de nuestra oferta? Dile que se está perdiendo de algo y guíalo hacia una prueba gratis.