

Nuestro CEO, Kyle, recibió hace poco el anuncio que verás a continuación, encontrado en un foro en línea frecuentado por cibercriminales.
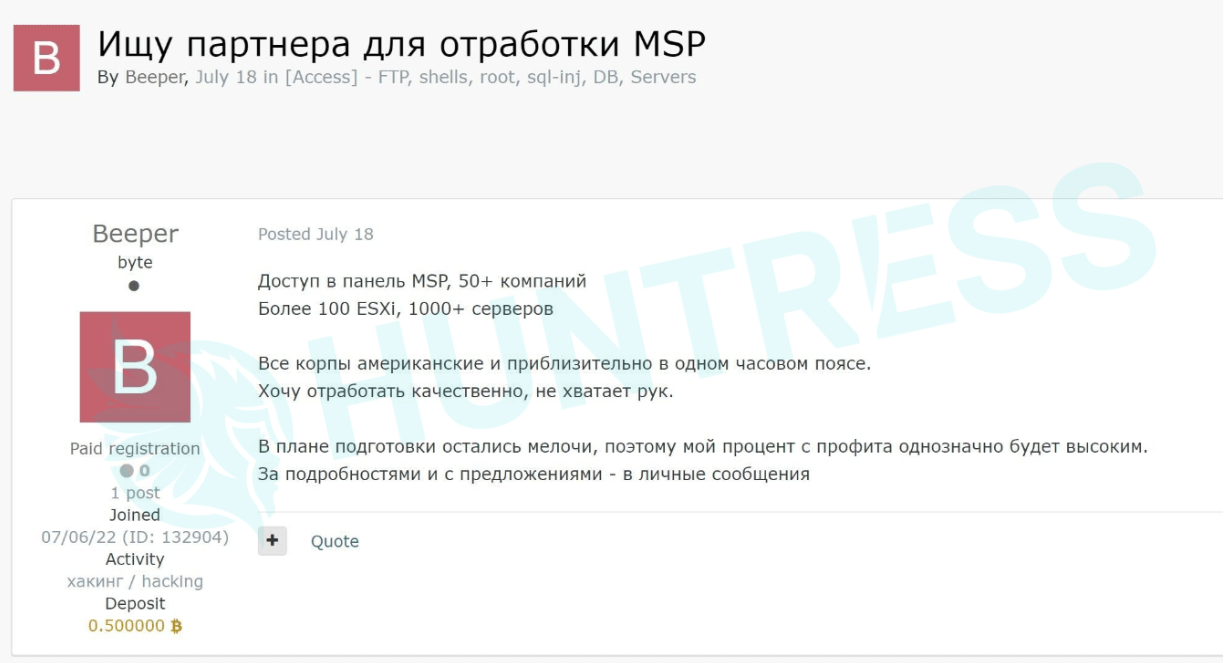
El cuerpo del anuncio, traducido al inglés, dice:
Looking for a Partner for MSP processing.
I have access to the MSP panel of 50+ companies. Over 100 ESXi, 1000+ servers.
All companies are American and approximately in the same time zone. I want to work qualitatively, but I do not have enough people.
In terms of preparation, only little things are left, so my profit share will be high.
Please send me a message for more details and suggestions.
Más o menos por esa misma época, mientras Kyle obtenía información sobre el anuncio, @Intel_by_KELA publicó este Tweet:
Detectado: corredores de acceso inicial que usan el "seguro contra ransomware" como una métrica importante para sus compradores, además de los ingresos, el sector, el tipo de acceso y el nivel de privilegios.
Spotted: Initial Access Brokers using "ransomware insurance" as an important metric for their buyers, in addition to revenue, sector, access type and level of privileges. pic.twitter.com/ahu3SQqbvG
— KELA (@Intel_by_KELA) July 26, 2022
En el Tweet de arriba, la imagen de la derecha es el contenido de la imagen de la izquierda, traducido al inglés, y dice:
Sale RDP admin access for UK companies.
$5m+ revenue
Company has ransomware insurance.
Pm if interested
Ambas imágenes ilustran una tendencia preocupante y poco discutida de especialización en los ciberataques, específicamente en lo que respecta a los corredores de acceso inicial (IAB, por sus siglas en inglés).
Ambos anuncios muestran que alguien (un hacker) obtuvo acceso a una organización, sin que esta lo supiera, con el propósito expreso de ofrecer ese acceso a la venta a otras partes.
Mientras que el Tweet ilustra las distintas métricas que se ofrecen a los compradores (método de acceso y privilegios, ubicación geográfica, ingresos, cobertura de seguro, etc.), la imagen del foro es quizás más alarmante, ya que muestra acceso a un proveedor de servicios administrados (MSP), que a su vez tiene acceso a 50 o más clientes.
No hace mucho tiempo, todo el ciclo de vida de un ciberataque parecía estar a cargo de una sola persona o grupo. En la primavera de 2016, se observó que el grupo responsable de desplegar el ransomware Samas usaba el mismo exploit para obtener acceso a varias organizaciones, y seguía una cronología similar en esas organizaciones respecto al establecimiento de un punto de apoyo persistente, el reconocimiento, la identificación de activos críticos y el despliegue del ransomware. Se observó algo similar con el actor de amenazas del ransomware Ryuk entre septiembre de 2018 y la primavera de 2019.
Sin embargo, lo que ilustran las imágenes anteriores es la especialización en las distintas etapas de un ataque, en particular, el acceso inicial.
Los IAB son actores de amenazas cuyo objetivo es obtener acceso a organizaciones y luego monetizar ese acceso ofreciéndolo a la venta. Esto permite esa especialización y aislamiento de habilidades (el hacker solo necesita obtener y mantener el acceso), pero además tiene el beneficio adicional de que el pago se gestiona fuera de línea, fuera de la vista de las fuerzas del orden.
Los ataques de ransomware son necesariamente "públicos" por naturaleza, ya que se debe proporcionar algún medio a la organización afectada para que realice el pago. Al proporcionar una billetera de criptomoneda, se expone cierta información sobre la infraestructura del hacker a las fuerzas del orden, que han desarrollado habilidades considerables para seguir ese tipo de pistas. Sin embargo, al aislar las habilidades y las fases del ciclo del ataque, los IAB pueden recibir el pago por el acceso a organizaciones comprometidas fuera de la vista de las fuerzas del orden.
Los MSP siguen siendo un objetivo atractivo de la cadena de suministro para los atacantes, en particular para los IAB.
El 11 de mayo de 2022, la Agencia de Ciberseguridad e Infraestructura (CISA) emitió una advertencia para los MSP y sus clientes, destacando que los MSP de varios países (incluidos el Reino Unido, Australia, Canadá y Nueva Zelanda) probablemente eran blanco de ataques debido a su propio acceso a su base de clientes.
Qué puedes hacer
Estos son algunos pasos que los MSP pueden tomar para protegerse a sí mismos y a sus clientes:
- Higiene cibernética básica, como aplicar parches a los sistemas, implementar MFA, segmentación de redes, implementación del "privilegio mínimo", etc.
- Mantener un inventario de activos preciso, no solo de los sistemas físicos, sino también de los servicios en ejecución, las cuentas de usuario, etc.
- Reduce tu superficie de ataque: como parte de tu inventario de activos, reduce tu exposición limitando lo que es accesible
- Monitorea tu inventario y tu red en busca de actividad sospechosa, con el objetivo de detectar y responder
- Mantén y verifica copias de seguridad sin conexión