

Los equipos de seguridad modernos cargan con una mezcla constante de presiones. Equilibran riesgo, costo, visibilidad y respuesta mientras intentan construir un stack de seguridad en el que realmente puedan confiar.
No faltan herramientas que prometen mayor protección, visibilidad más clara y control más estricto en todo el entorno. Elegir la combinación correcta para el perfil de riesgo y el presupuesto de tu organización es donde comienza el verdadero desafío. Un stack de seguridad confiable sigue siendo importante. Ayuda a proteger los datos de los clientes, respaldar los esfuerzos de cumplimiento y evitar que las identidades, los endpoints y los sistemas se conviertan en blancos fáciles.
La conversación más grande es la resiliencia.
La resiliencia reside tanto en la tecnología como en el equipo que la usa. Un stack de seguridad resiliente ayuda a los equipos a detectar amenazas a tiempo, limitar el daño y reducir la fricción operativa. Respalda la forma en que trabajan los equipos de seguridad reales cuando la presión aprieta.
Cuando un stack genera demasiado ruido, demasiadas transferencias o demasiada incertidumbre sobre el siguiente paso, frena a las personas que necesitan actuar con rapidez.
Por eso los programas de seguridad más sólidos combinan el stack adecuado con un equipo que pueda mantener la claridad, tomar decisiones con rapidez y responder con confianza cuando la prevención no alcanza.
¿Qué es un stack de seguridad y por qué debe ser resiliente?
Un stack de seguridad debe ayudar a tu equipo a detectar amenazas antes, responder más rápido y mantener las operaciones en marcha cuando los atacantes logran colarse.
Un stack de seguridad es la combinación de software, herramientas, tecnologías y procesos que trabajan juntos para defender a una organización de las ciberamenazas. Es la base que ayuda a proteger datos confidenciales, sistemas críticos y usuarios mediante capas de visibilidad, detección, control y respuesta.
Un stack confiable se construye con un propósito claro. Debe ayudar a detectar amenazas a tiempo, reducir el tiempo de inactividad durante los incidentes y limitar el tipo de ineficiencias que consumen tiempo y atención. Esto importa aún más ahora, porque los atacantes suelen evitar las irrupciones ruidosas. Usan credenciales válidas, abusan de sesiones y se mezclan con el comportamiento cotidiano. Un stack resiliente debe respaldar la velocidad, la visibilidad y la respuesta frente a esa realidad.
Los peligros de sobrecargar tu stack de seguridad
Más herramientas pueden generar más fricción cuando agregan ruido, duplicación y complejidad al día a día de tu equipo.
Ampliar tu stack de seguridad sin un propósito claro puede debilitar tu programa en lugar de fortalecerlo. Más herramientas pueden significar más paneles, más alertas duplicadas y más cambios de contexto para equipos que ya tienen mucho que gestionar.
Imagina a un analista saltando entre productos que describen la misma actividad sospechosa de formas ligeramente distintas. Ese tipo de desorden frena la respuesta, agota la atención y les da a los atacantes más tiempo para actuar.
Los datos de la encuesta lo confirman. Huntress descubrió que el 64,1% de los equipos dice que al menos el 25% de sus alertas es ruido, y el 24,8% dice que más de la mitad de sus alertas caen en la categoría de "ruido sin sentido". Ese tipo de sobrecarga dificulta detectar lo que importa, validar lo que es real y actuar con confianza.
Los stacks más sólidos se ubican en el punto óptimo entre una cobertura sólida y la usabilidad diaria. Dan a los equipos la visibilidad que necesitan sin enterrarlos en trabajo adicional.
Un stack de seguridad resiliente necesita un equipo de seguridad resiliente
La tecnología puede sacar a la luz la señal. La resiliencia depende de las personas, los flujos de trabajo y la responsabilidad que convierten la visibilidad en acción.
Esta es la parte que muchas organizaciones pasan por alto.
Puedes tener protección de endpoints, controles de identidad, registro de datos y los componentes básicos de seguridad habituales en su lugar. Aun así, todo el sistema empieza a tambalear cuando nadie tiene claro qué señales importan más, quién es responsable de la siguiente decisión o cómo debe desarrollarse la respuesta cuando aparece algo sospechoso.
La resiliencia depende de cómo operan los equipos.
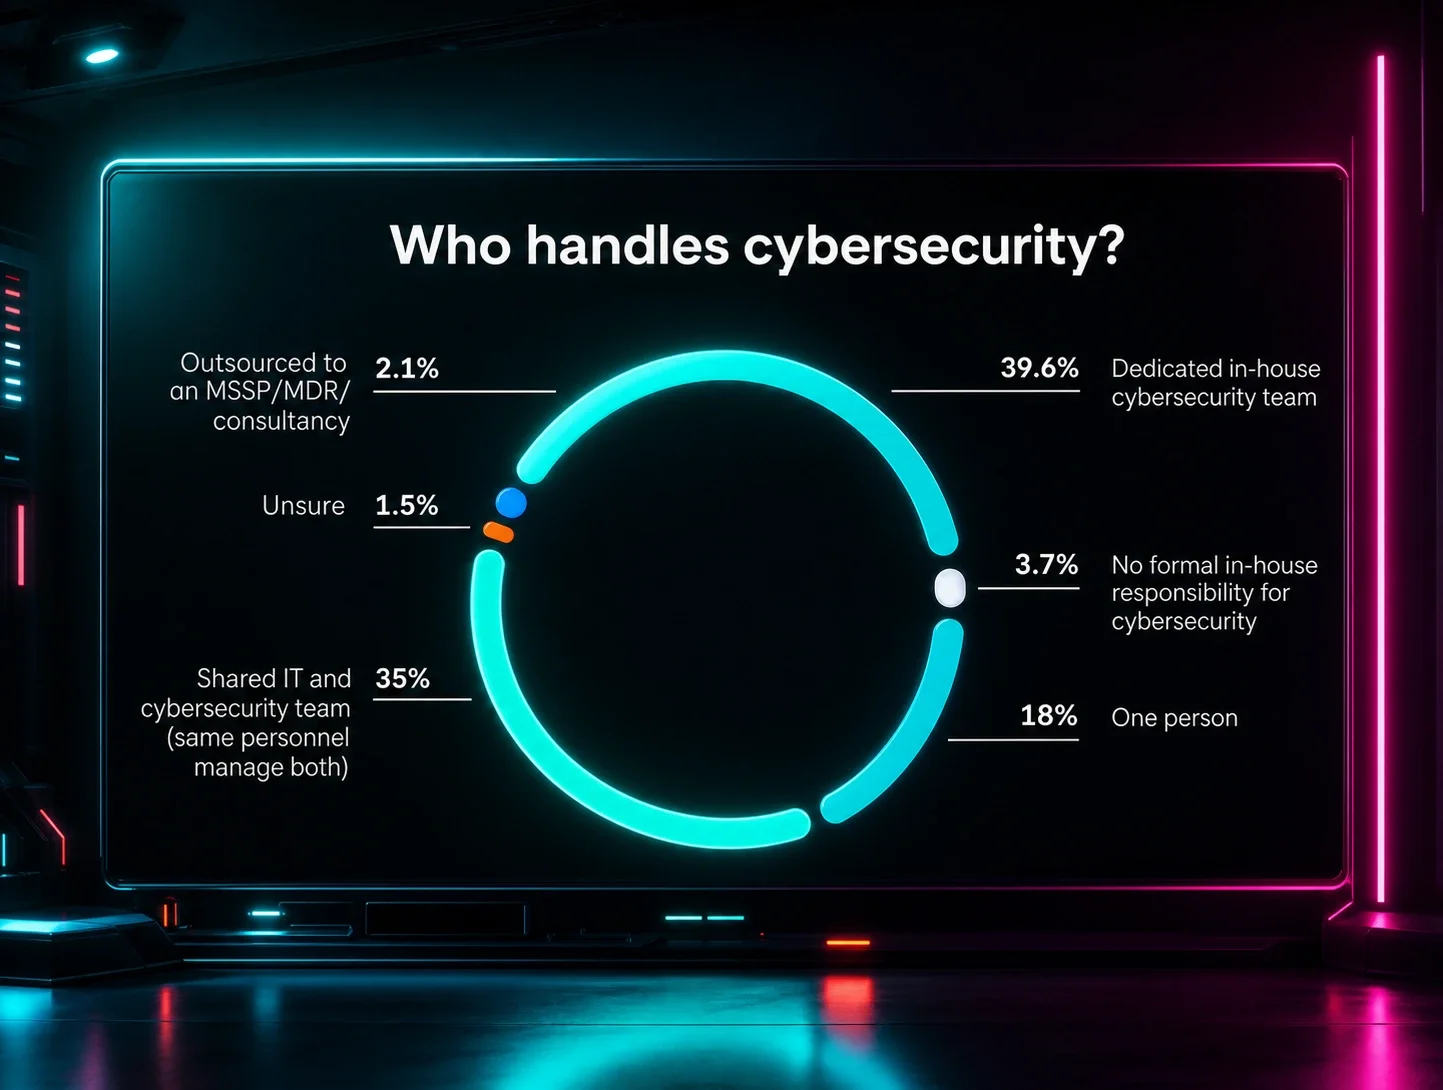
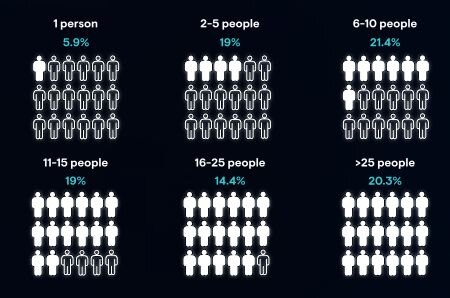
Muchas organizaciones trabajan con equipos internos reducidos, responsabilidades de TI y seguridad compartidas, o una sola persona a cargo de la ciberseguridad del negocio. Los datos de la encuesta de Huntress muestran que los tamaños de equipo más comunes están entre seis y 10 personas, con el 21,4%, y entre 11 y 15 personas, con el 19%. Solo el 39,6% informa tener un equipo de ciberseguridad interno dedicado, el 35% dice que las responsabilidades de TI y seguridad se comparten, y el 18% dice que la ciberseguridad la maneja una sola persona. En ese tipo de entorno, la claridad importa tanto como la cobertura. Un equipo resiliente sabe dónde enfocarse, cómo priorizar y qué hacer a continuación.
Algunos patrones se repiten una y otra vez:
- Optimizan para la velocidad. La visibilidad se vuelve útil cuando ayuda a los equipos a tomar decisiones y actuar con rapidez. Los equipos sólidos saben separar la señal real del ruido de fondo.
- Tratan la identidad como algo fundamental. Los atacantes modernos suelen ingresar mediante credenciales robadas, sesiones secuestradas o accesos SaaS indebidos. Los equipos necesitan visibilidad sobre el comportamiento, el mal uso y los patrones de acceso sospechosos.
- Construyen sistemas que respaldan a las personas. Los programas de seguridad funcionan mejor cuando los flujos de trabajo, las herramientas y los controles consideran la forma en que las personas realmente operan bajo presión.
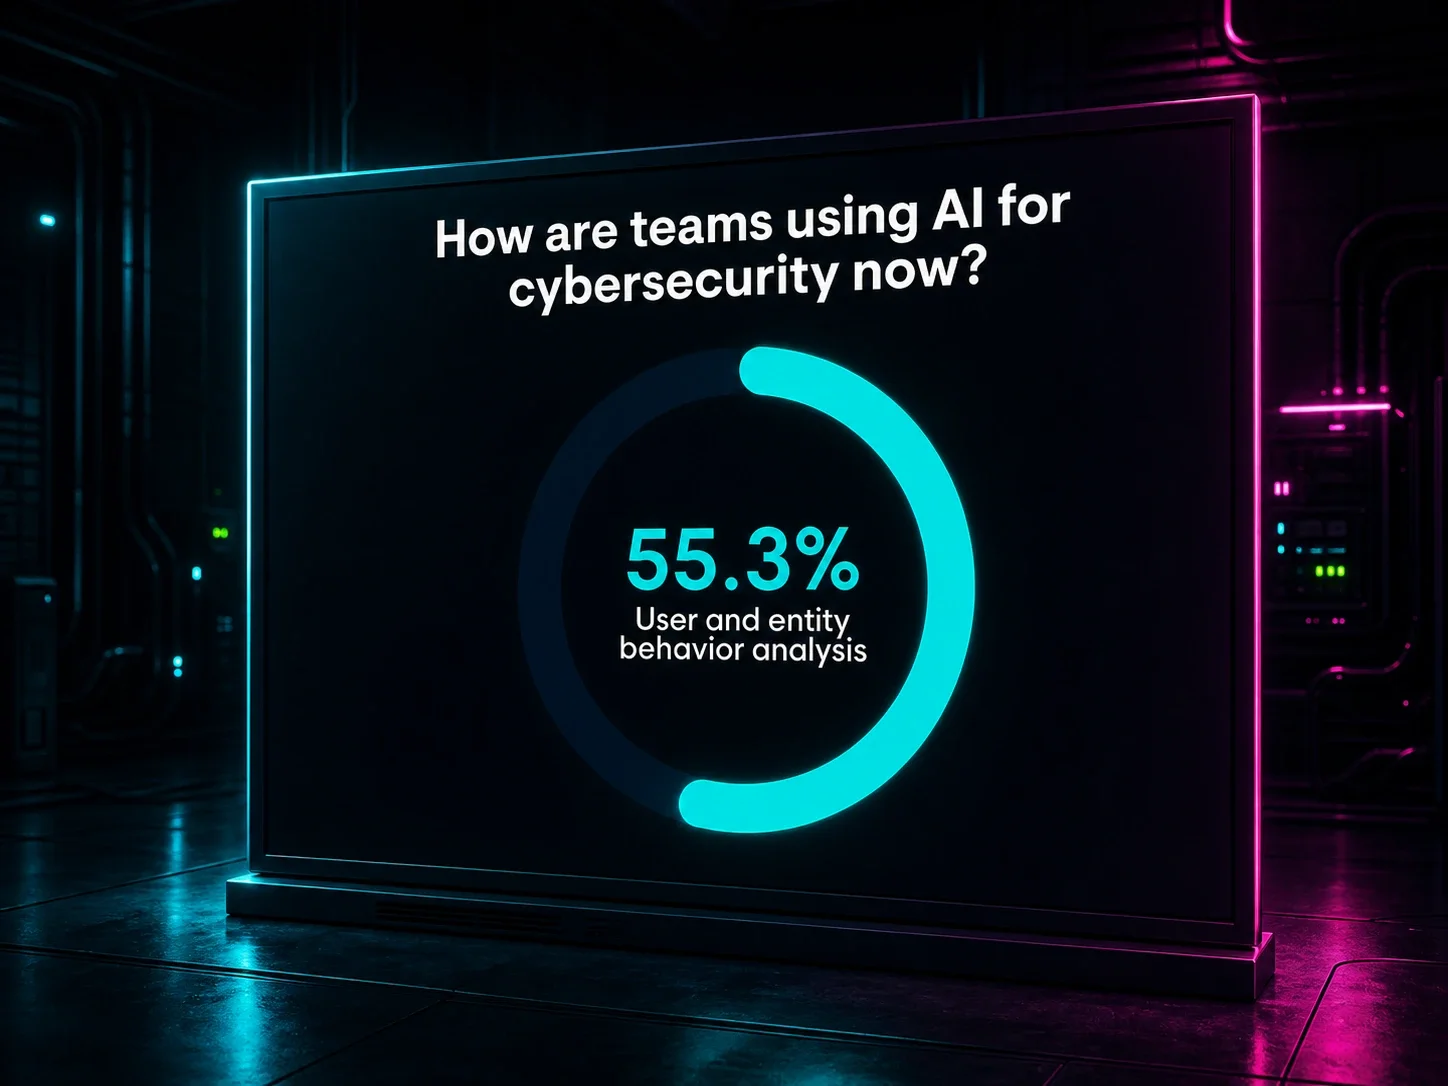
- Usan IA para reducir la carga cognitiva. Casi la mitad de los encuestados, el 46,9%, dice que la IA es una parte fundamental de su estrategia. Su valor más claro se muestra en la detección de amenazas, la respuesta automatizada y un análisis más rápido que ayuda a los equipos a atravesar el ruido.
- Priorizan la responsabilidad. Una rendición de cuentas clara mantiene en marcha las investigaciones y ayuda a los equipos a responder con decisión cuando algo sale mal.
Los roles pueden escalar según el tamaño del negocio. La responsabilidad todavía debe ser clara. Eso es lo que convierte un conjunto de herramientas en un sistema de seguridad en el que un equipo puede confiar.
Una vez que esa base está en su lugar, la siguiente pregunta es qué debe hacer realmente el stack por el equipo que lo usa. Las herramientas adecuadas deben ayudar a las personas a detectar el riesgo antes, enfocarse en lo que importa y responder sin sumar más ruido o complejidad. Eso comienza con algunas capas centrales que fortalecen la visibilidad, respaldan decisiones más rápidas y hacen que el programa de seguridad sea más resiliente día a día.
Piensa como un atacante
Entender cómo ven los atacantes tu entorno puede ayudarte a cerrar las brechas que más probablemente exploten.
Los atacantes buscan aberturas, puntos débiles y oportunidades para avanzar con la menor resistencia posible. Eso podría ser una vulnerabilidad sin parchear, una identidad expuesta, un modelo de permisos SaaS débil o un servidor mal protegido. Mirar tu entorno desde esa perspectiva te ayuda a construir un stack capaz de detectar, contener e interrumpir la actividad maliciosa antes en la ruta del ataque.
Por dónde empezar:
- Usa ejercicios de seguridad ofensiva como pruebas de penetración, red teaming o purple teaming para ver tu infraestructura desde el punto de vista de un atacante
- Incorpora información real sobre las tácticas de los atacantes para que tus defensas reflejen cómo operan en la práctica
Detección y respuesta temprana de amenazas
Cuanto antes detectes un comportamiento sospechoso, mejores serán tus posibilidades de limitar el daño.
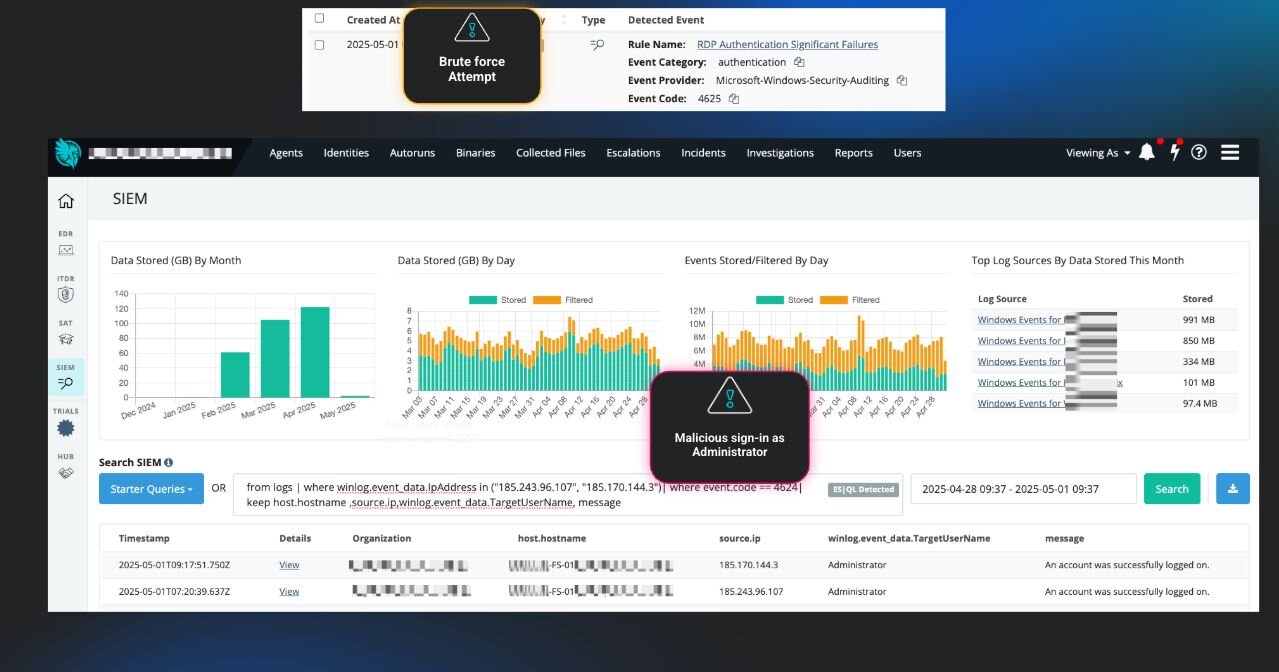
La detección temprana de amenazas debe ser una parte esencial de todo stack de seguridad resiliente. La detección rápida da más margen para investigar, contener y responder antes de que los atacantes lleguen a sistemas, identidades o datos confidenciales.
La detección también necesita una ruta de respuesta clara. Los equipos deben saber quién es responsable de la investigación, quién actúa y cómo funciona el traspaso cuando se activan las alertas.
Por dónde empezar:
- Usa gestión de información y eventos de seguridad (SIEM) y flujos de detección que revelen actividad sospechosa a tiempo
- Deja clara la responsabilidad de la investigación y la respuesta antes de que ocurra un incidente
Gestión de identidad y acceso
La identidad se ha convertido en uno de los puntos más importantes a vigilar, porque los atacantes dependen cada vez más de accesos válidos para pasar desapercibidos.
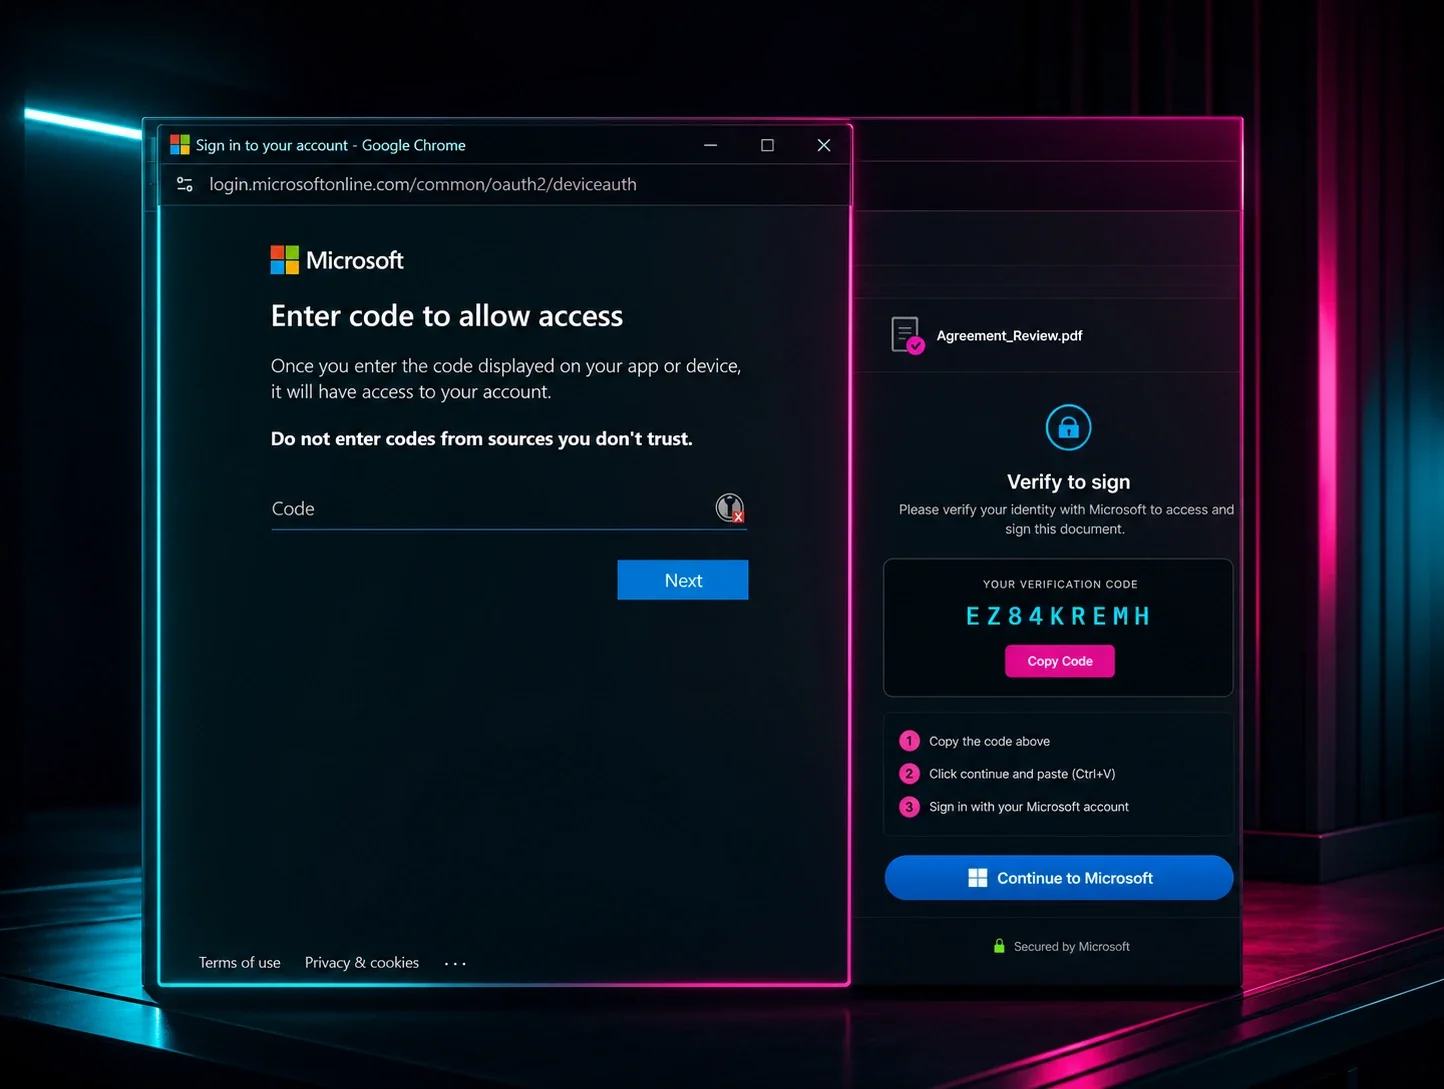
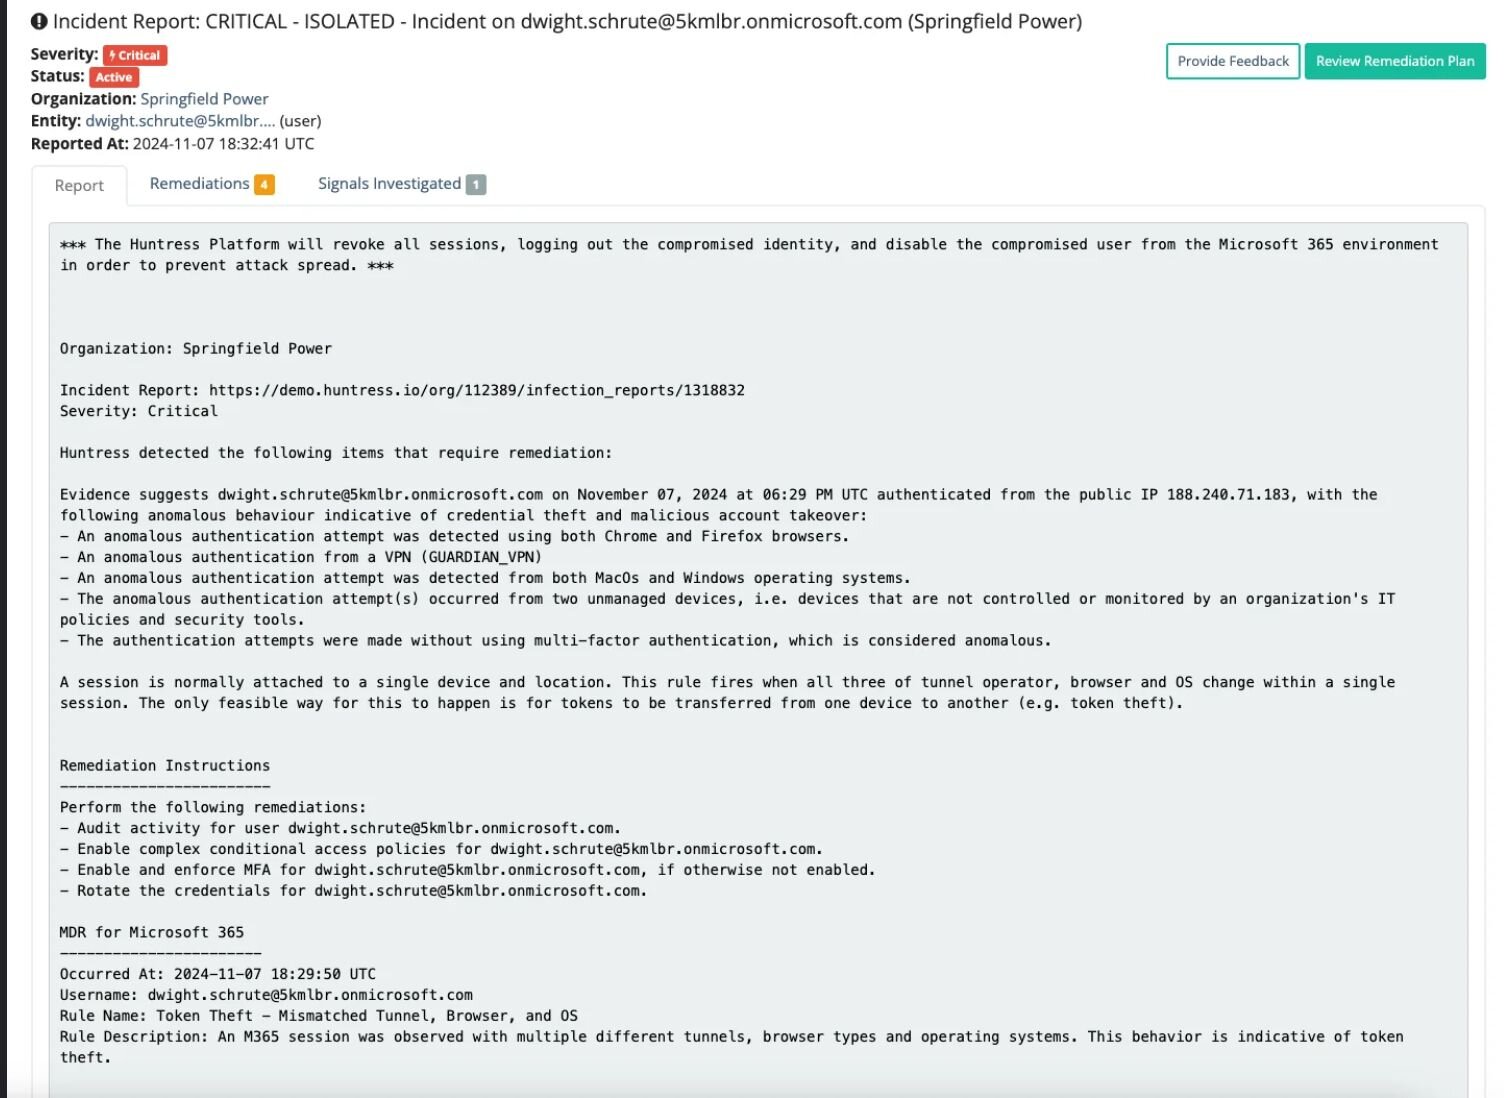
Una protección sólida de la identidad es parte esencial de todo stack de seguridad exitoso. Las plataformas de IAM como Okta o Microsoft Entra ID siguen cumpliendo un papel importante, y las amenazas modernas han llevado la conversación mucho más allá de la autenticación multifactor (MFA) y el SSO por sí solos. Los atacantes apuntan cada vez más a sesiones, tokens, permisos de SaaS e identidades en la nube, porque esas rutas pueden parecer legítimas a primera vista.
Esa presión se nota claramente en los resultados de la encuesta. Los ataques basados en identidad son la categoría de amenaza para la que los equipos se sienten menos preparados, con un 26,5%. Al mismo tiempo, el 32,1% afirma no contar con Managed Identity Threat Detection and Response (ITDR) y cree que eso aumentaría su confianza para detener un incidente. Los equipos necesitan visibilidad sobre el abuso de identidad, el comportamiento inusual y los patrones de acceso sospechosos antes de que un acceso válido se convierta en un impacto para el negocio.
Por dónde empezar:
- Fortalece las bases de IAM en autenticación y controles de acceso
- Suma visibilidad con ITDR para detectar abuso de identidad, comportamiento sospechoso y amenazas basadas en sesiones
Visibilidad de activos y endpoints
La visibilidad de activos y endpoints da a los equipos una imagen más clara de qué necesita protección y dónde podrían intentar entrar los atacantes.
No puedes proteger lo que no puedes ver. Los dispositivos no gestionados, el shadow IT y los vacíos de visibilidad crean brechas que los atacantes saben aprovechar. La cobertura de endpoints importa por la misma razón. Los endpoints son donde los atacantes suelen establecer puntos de apoyo, escalar privilegios, persistir y llegar a los datos confidenciales.
Una visibilidad sólida ayuda a los equipos a detectar problemas antes y a responder antes de que la actividad se propague. También ayuda a los equipos de seguridad a confirmar que los controles que esperan tener activos realmente están en marcha en todo el entorno.
Por dónde empezar:
- Monitorea de forma continua el inventario de activos, para que tu equipo sepa qué existe y qué necesita protección
- Valida que la cobertura de endpoints coincida con el entorno que tu negocio realmente utiliza
- Usa Detección y respuesta para endpoints administrados (EDR) para investigar comportamiento sospechoso, contener la actividad rápidamente y acortar el camino de la detección a la respuesta
Confianza cero, pero no por sí sola
La confianza cero ayuda a reducir la exposición, y funciona mejor como una capa dentro de un sistema de defensa más amplio.
La confianza cero sigue cumpliendo un rol importante al limitar el acceso y reducir el movimiento lateral. Ayuda a los equipos de seguridad a reducir los caminos que los atacantes pueden usar una vez que obtienen acceso. Eso importa, especialmente cuando los atacantes operan con herramientas legítimas, aplicaciones de confianza y cuentas válidas.
Los equipos todavía necesitan visibilidad de identidad, detección en endpoints y un modelo de respuesta que funcione cuando una actividad sospechosa se filtra. La confianza cero funciona mejor cuando respalda un sistema más amplio construido en torno a la visibilidad, la detección y la acción.
Por dónde empezar:
- Aplica los principios de confianza cero para reducir los permisos innecesarios en toda tu organización
- Respalda esos controles con visibilidad de identidad, detección en endpoints y un plan de respuesta que tu equipo pueda ejecutar
Los programas de seguridad resilientes ganan a largo plazo
La resiliencia a largo plazo surge de combinar las defensas adecuadas con un equipo capaz de interpretar las señales y actuar cuando importa.
Un stack de seguridad resiliente da a los equipos la visibilidad, el contexto y la cobertura que necesitan para responder bajo presión. Un programa de seguridad resiliente hace que esas capacidades sean utilizables en el mundo real. Da a las personas una responsabilidad más clara, traspasos más limpios y mejores formas de actuar cuando algo no se ve bien.
Ahí es cuando la resiliencia empieza a sentirse real. El stack respalda al equipo. El equipo hace útil al stack. Juntos, crean un programa de seguridad capaz de resistir cuando los atacantes encuentran una brecha.
Stack sólido. Equipo sólido. Resiliencia de seguridad real.