

Los adversarios de hoy hacen todo lo posible por mezclarse con el entorno y mantener sus ataques ocultos el mayor tiempo posible. Una de las formas más comunes en que intentan evitar ser descubiertos es una táctica llamada evasión de defensas.
La evasión de defensas puede pensarse como una iglesia amplia. Lo que se predica en esta misa de medianoche son las técnicas que los actores de amenazas despliegan para mantenerse fuera del radar de seguridad durante sus campañas maliciosas. También me gusta la definición directa de MITRE ATT&CK sobre la evasión de defensas: "El adversario está intentando evitar ser detectado".
Hay mucho que explorar sobre la evasión de defensas como táctica de ataque (algo que veremos en futuros blogs). Para esta breve introducción, nos enfocaremos en qué es la evasión de defensas y por qué es importante entender cómo la usan los adversarios.
La evasión de defensas como concepto
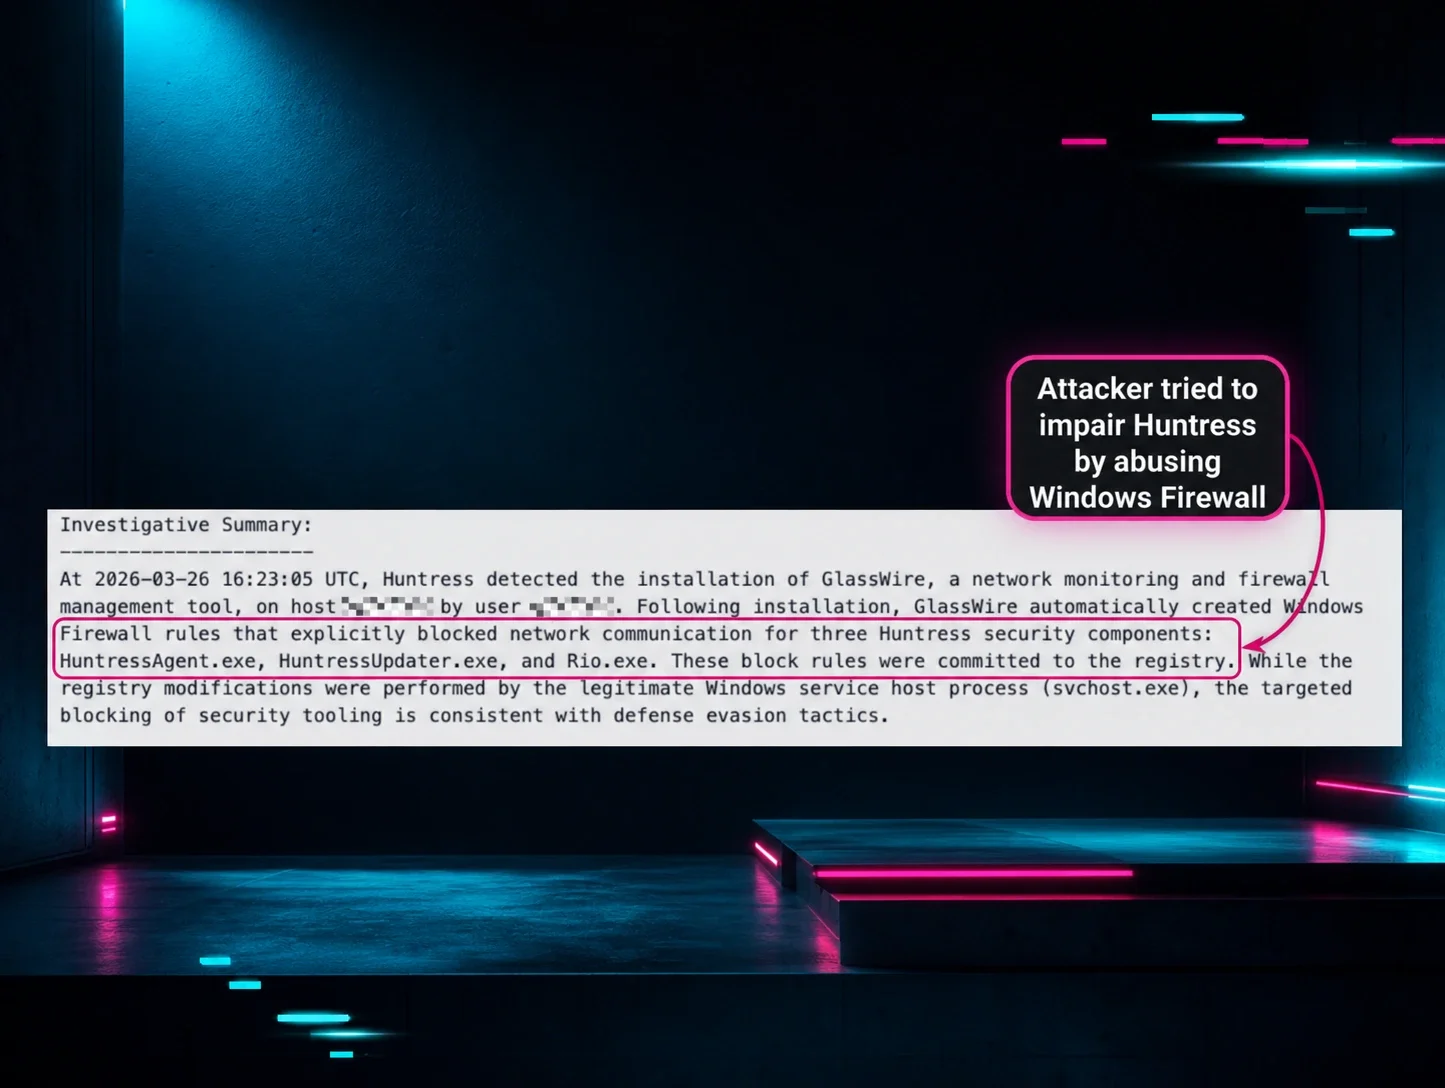
Dentro de nuestra iglesia de la evasión de defensas, encontramos a los asistentes obvios que se sientan en las bancas de adelante. Estas son las formas sutiles de evasión de defensas, como encontrar funcionalidad legítima que puede usarse en contra de sí misma. Esto puede incluir los métodos elegantes de socavar los diversos escuchas que van del espacio de usuario al espacio del kernel en los que confían las soluciones de seguridad, o desplegar malware "sin archivos" que opera en memoria y nunca toca el disco, lo que permite a un actor de amenazas entrar en "modo fantasma". En cuanto a las formas menos sutiles de evasión de defensas, vemos el simple hecho de apagar las soluciones de seguridad cuando los actores maliciosos llegan a un endpoint, o forzar la solución de seguridad con mutaciones de malware hasta encontrar eventualmente una variante que pueda evadir las defensas.
Pero sentadas al fondo de este sermón, encontramos técnicas de evasión de defensas que quizás no suelen clasificarse como tales, porque son un híbrido de evasión técnica y circunvalación cognitiva. Con esto me refiero a que hay actores de amenazas que no solo quieren evadir tu EDR, antivirus y SOC, quieren evadir las salvaguardas psicológicas que tienes internamente. Encuentran métodos ingeniosos para disfrazar sus sitios web controlados maliciosamente como sitios que te resultan familiares y que usas a menudo. Envían mensajes sobre paquetes que esperabas, mensajes que usan la sintaxis y el lenguaje de servicios auténticos. Quizás el adversario te inscribe en su plan astuto, asignándote la tarea involuntaria de darles acceso inicial más allá de las defensas habituales del perímetro externo.
Y este tipo de evasión psicológica incluye a los usuarios, pero también incluye a los investigadores de seguridad.
En ocasiones, los hackers intentan bajar nuestra guardia contactándonos y fingiendo ser parte de la comunidad de seguridad de la información. En otros casos, diseñan su software adversarial para que se comporte de manera inocente durante un análisis forense, o dificultan los procesos de ingeniería inversa incluyendo una cantidad ridícula de capas que debemos desentrañar (un tema que a mi colega John Hammond le encanta discutir).
Técnicas como el timestomping (donde los atacantes modifican manualmente la fecha de un archivo para mezclarse y manipular las defensas técnicas), sin duda, pero también creo que deberíamos señalar que el timestomping busca manipular también el sesgo heurístico del investigador. Admito que alguna vez dije sin pensarlo mucho "este archivo es de 2011 y por lo tanto no es una amenaza actual" y luego, al investigar más a fondo, descubrí que en realidad había sido malicioso recientemente.
El punto aquí es que las técnicas de evasión que se sientan en el sermón dominical son un grupo ecléctico; una mezcla de oficio técnico y manipulación psicológica. Los adversarios no solo intentan subvertir los controles de seguridad, también buscan subvertir a los usuarios y al personal de seguridad en sus campañas.
Guerra asimétrica
No podemos evitar percibir una asimetría en el campo de batalla cibernético actual.
Algunos creen que está inclinada a favor del actor de amenazas. Si lo piensas, hay una gran cantidad de recursos fantásticos que aconsejan a los equipos rojos sobre múltiples técnicas para evadir las defensas, por lo que es fácil que los equipos azules sientan que esa percepción de asimetría es real.
Para parafrasear a mi querido colega Matthew Brennan en su reciente blog sobre evasión, el equipo azul controla la red; tiene acceso a múltiples capas de telemetría, detecciones matizadas y reglas que pueden alertar sobre comportamientos, y lo más importante, el equipo azul es más apuesto (es verdad, hice la investigación científica). En artículos posteriores, analizaremos con más detalle las capas de defensa que el equipo azul puede desplegar para detectar y frustrar la evasión adversarial.
Pero para este artículo introductorio, vale la pena justificar que el equipo azul debería tener un entendimiento íntimo del oficio de su oponente. Al comprender las técnicas de evasión de defensas, los defensores pueden fortalecer mejor su arsenal de trampas y detecciones contra quienes intentan volar bajo el radar. Y la investigación de seguridad ofensiva impulsa a los defensores a ser mejores, a igualar su creatividad con respuestas creativas propias. Florian Roth encarna esto mejor que nadie con sus reglas Sigma reactivas ante nuevos oficios de ataque.
¿Qué le depara el futuro a la evasión de defensas?
El futuro de la evasión de defensas es fascinante de imaginar.
Personalmente, he notado una tendencia en la investigación de seguridad ofensiva que acerca cada vez más la evasión de defensas al espacio del kernel. Encuentro esto intrigante, ya que significa que los defensores quizás tengan que desempolvar sus libros de Ciencias de la Computación 101 y recordar la relación entre el espacio del kernel y el espacio de usuario en la que se basan las computadoras. Cuando veo actores de amenazas desplegando técnicas que socavan el Event Tracing for Windows (ETW), una fuente básica de telemetría para muchas soluciones de seguridad, o cuando veo investigaciones sobre la manipulación de syscalls, siento que año tras año vemos investigaciones que se acercan tentadoramente al kernel de una computadora.
No sé por qué me emociona tanto esto. Después de todo, como defensor, seré yo quien tenga que lidiar e investigar estos casos de evasión de defensas.
Pero como amante de la seguridad de la información, me maravillo ante la investigación de seguridad ofensiva que romperá las suposiciones férreas que la comunidad ha llegado a creer como objetos de referencia; verdades inquebrantables.
Le pregunté a The Big Boss (Co-Founder de Huntress, John Ferrell) qué piensa sobre el futuro de la evasión de defensas:
Según lo que he visto en los últimos seis años en este espacio de SMB, parece que los atacantes usan lo que funciona y, hasta que algo realmente los desafíe, no van a cambiar a técnicas sofisticadas a menos que tengan que hacerlo.
A los atacantes les gusta usar lo que hace el trabajo. En los últimos años, hemos visto un aumento en los atacantes que usan living-off-the-land. A veces, todo lo que se necesita para pasar desapercibido es no destacar. Las herramientas en el espacio del kernel pueden ser difíciles de desarrollar y pueden hacer que el endpoint de la víctima falle, lo que genera señales de alerta si ocurre con demasiada frecuencia. Por eso, suelen reservarse para objetivos de alto valor que podrían justificar un acceso a largo plazo.
No hace falta usar tus herramientas “costosas” cuando puedes lograr que alguien con credenciales de administrador haga clic en tu correo.
• • •
Por si has disfrutado la filosofía sobre la evasión de defensas hasta ahora, quiero adelantarte lo que viene.
La evasión de defensas es un tema que merece atención seria, así que lo iremos presentando en una serie de futuros blogs que explorarán algunas técnicas de evasión de defensas que hemos investigado y que nos parecen bastante interesantes. Traeré a algunos amigos para que compartan su perspectiva y pensamientos sobre los casos en los que trabajaron. Y quién sabe, tal vez al final hasta intentemos colar algo de investigación de seguridad ofensiva.
¿Listo para la segunda parte? Léela aquí.