


En el panorama siempre cambiante de las ciberamenazas, está surgiendo un peligro nuevo e insidioso que traslada el foco de los ataques externos a la infiltración interna. Mientras que nuestro último blog abordó las tácticas de reclutadores falsos que apuntan a quienes buscan empleo, esta entrega revela una estafa más sofisticada y potencialmente devastadora: hackers que se hacen pasar por trabajadores experimentados de ciberseguridad y TI para obtener acceso privilegiado dentro de tu organización.
No se trata solo de intentos de phishing; hablamos de actores maliciosos que manipulan el proceso de contratación para convertirse en tu personal "de confianza", todo con la intención de irrumpir en las bases de datos de tu empresa o robar información confidencial.
Esta publicación explorará cómo se ve esta alarmante amenaza, por qué representa un peligro tan significativo y, lo más importante, cómo puedes proteger a tu organización para que no caiga ante estos impostores digitales.
El manual del impostor: cómo se cuelan
Esta estafa se basa en el engaño en su esencia. Los actores de amenazas crean personajes falsos muy elaborados, con currículums fabricados, presencias convincentes en línea e incluso tecnología deepfake sofisticada para superar entrevistas virtuales. Básicamente se convierten en "trabajadores falsos" que luego son contratados para puestos legítimos.
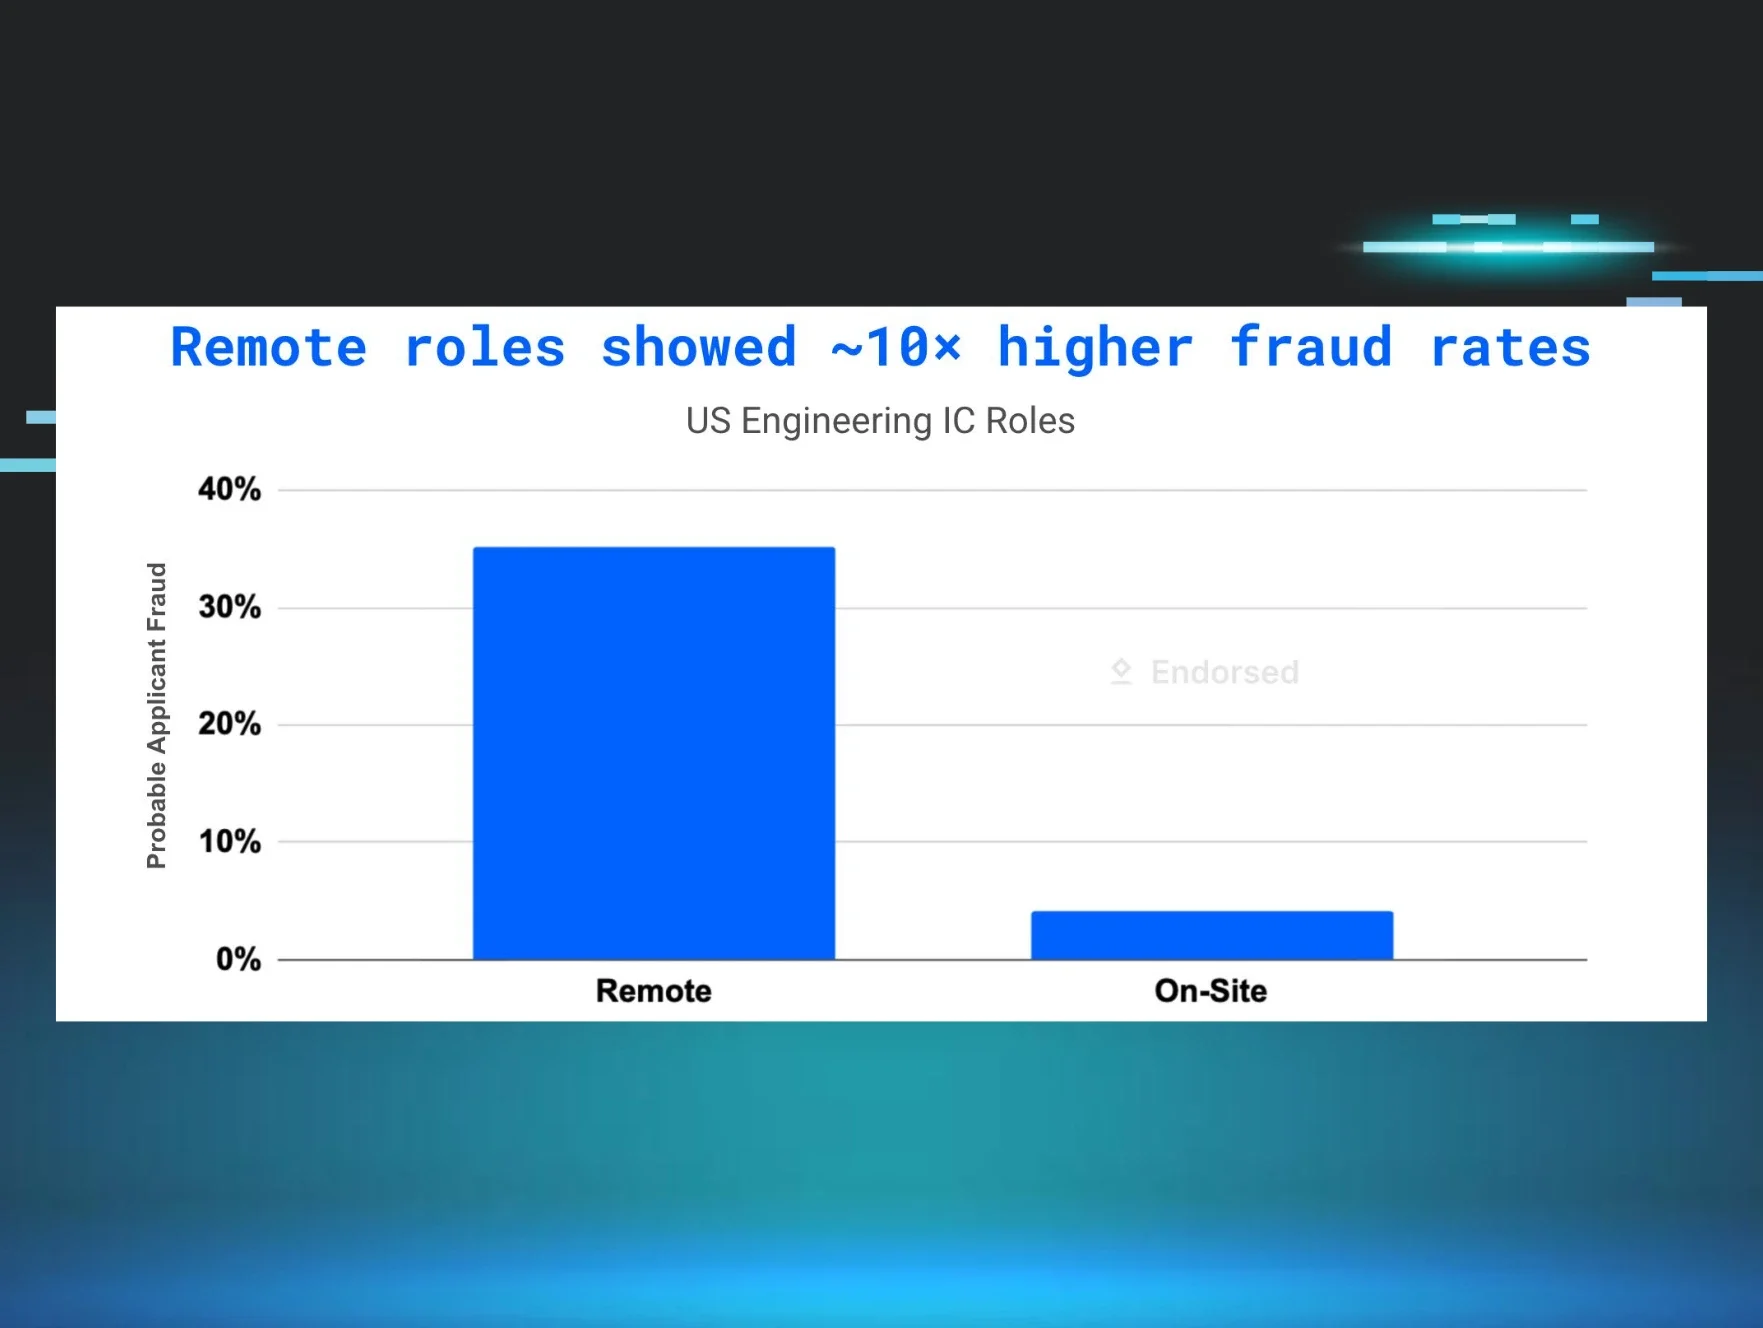
Quizás te preguntes cómo sucede esto, o cómo los actores de amenazas pueden manipular el proceso de contratación con tanta eficacia. El proceso de contratación, en particular para puestos remotos, se ha convertido en un blanco principal. Los cibercriminales aprovechan identidades robadas o fabricadas, a menudo usando datos personales de ciudadanos estadounidenses reales, para crear candidatos aparentemente legítimos. Pueden utilizar "granjas de laptops" en otros países donde se basan sus actividades ilícitas, usando proxies y VPN para ocultar su ubicación real.
El auge del trabajo remoto, si bien ofrece flexibilidad, ha creado sin querer nuevas vulnerabilidades en la verificación de candidatos. La falta de interacciones en persona dificulta verificar la identidad y observar señales sutiles que podrían levantar sospechas. Este entorno remoto es precisamente lo que explotan estos actores de amenazas.
Para engañar a los empleadores y hacer creíbles estas suplantaciones, estos individuos astutos emplean una variedad de técnicas sofisticadas. Usan video generado por IA y tecnología de voz para crear personajes hiperrealistas en entrevistas por video, lo que hace extremadamente difícil distinguir lo real de lo falso, imitando gestos faciales, patrones de voz e incluso fondos en línea. Los currículums se elaboran meticulosamente con experiencia laboral, títulos y certificaciones falsas, a menudo acompañados de perfiles falsos de LinkedIn con fotos de perfil generadas por IA y conexiones limitadas para parecer legítimos pero imposibles de rastrear.
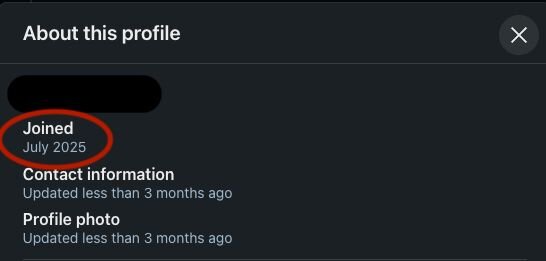
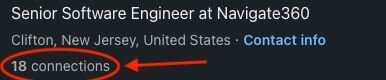
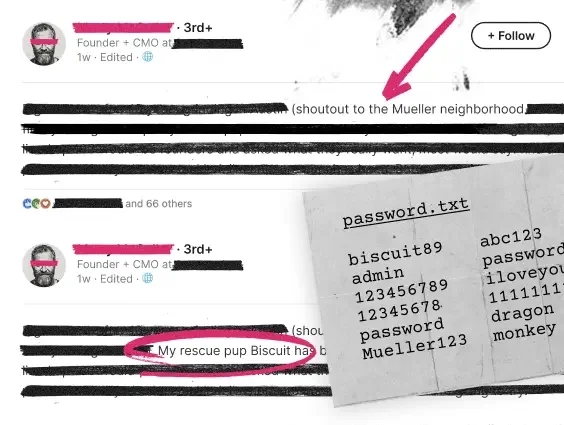
Algunas señales de alerta a notar en un perfil
Más allá de la trampa técnica, los actores de amenazas sobresalen en la ingeniería social, aprovechando la confianza humana al parecer conocedores, profesionales y entusiastas por unirse al equipo, a menudo con respuestas ensayadas para entrevistas técnicas que dan la ilusión de experiencia. Incluso pueden recurrir al "lavado de identidad", usando a personas "conscientes" o "inconscientes" para alquilar su información personal o presentarse en verificaciones de identidad en su nombre, y pueden desviar salarios a través de cuentas de terceros, dejando rastros de pago que ocultan su verdadera identidad.
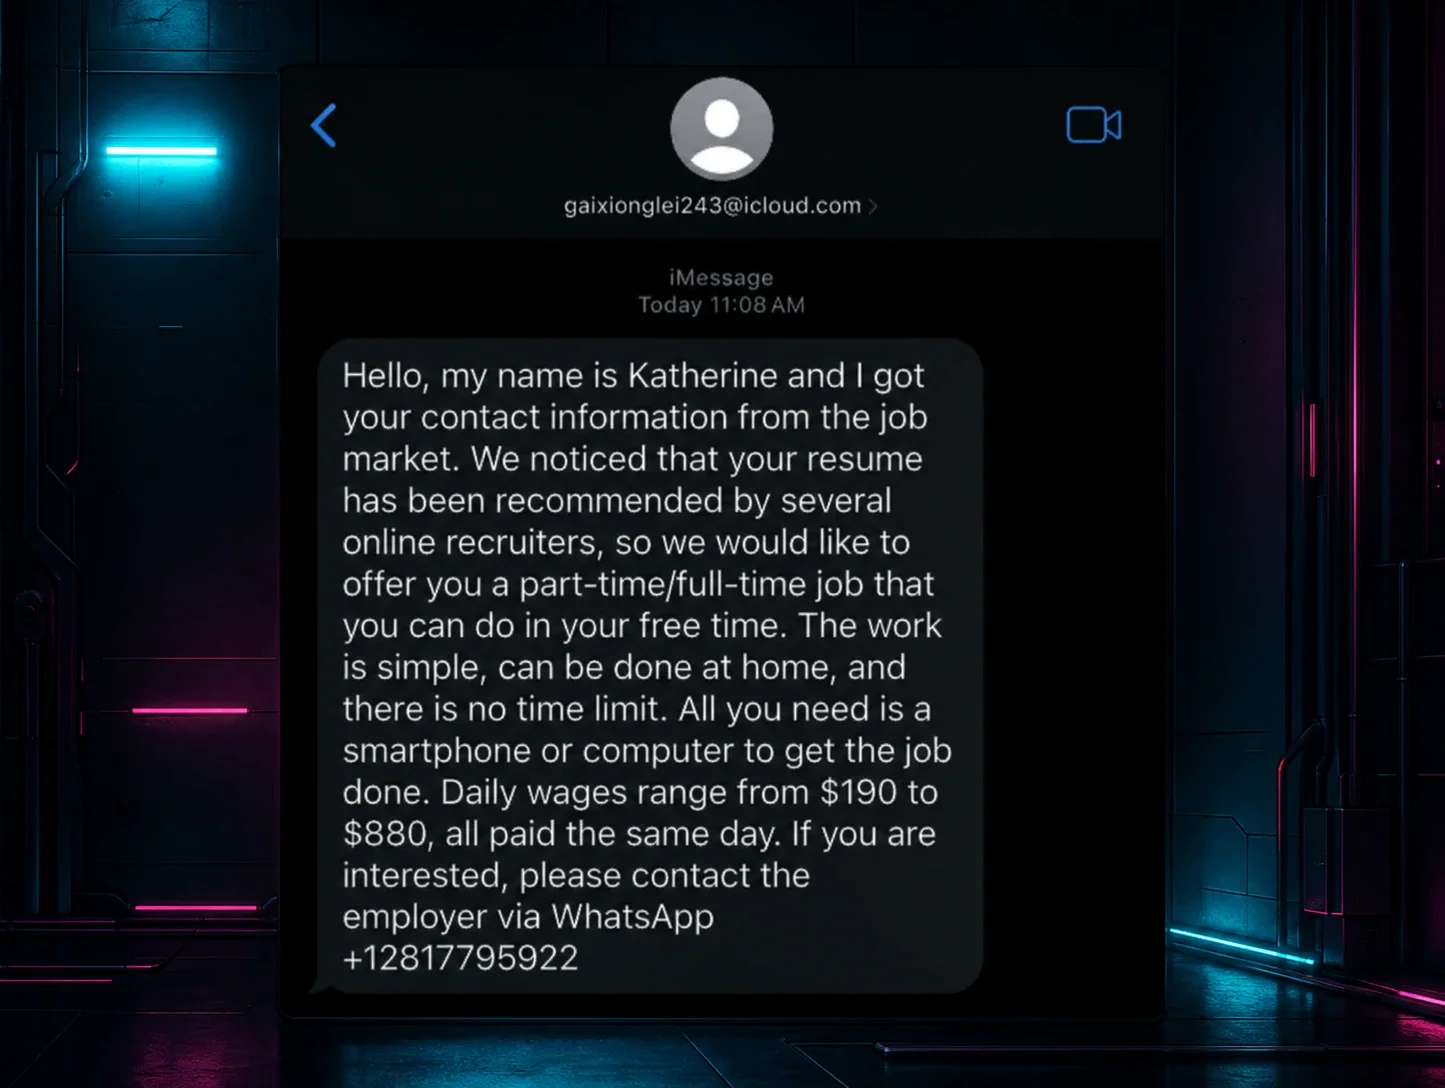
Los equipos de contratación deben mantenerse alerta ante este tipo de amenazas, como el phishing de "contacto de candidato". Estos ataques engañosos se disfrazan hábilmente como propuestas de posibles candidatos a un puesto, a menudo con una carta de presentación o portafolio convincente. Sin embargo, dentro de estos mensajes aparentemente inofensivos hay enlaces o archivos adjuntos maliciosos que podrían comprometer la red de tu empresa. Siempre ten cuidado y verifica la autenticidad de cualquier comunicación no solicitada antes de hacer clic en enlaces o descargar archivos, ya que un solo error podría provocar una filtración de datos significativa.
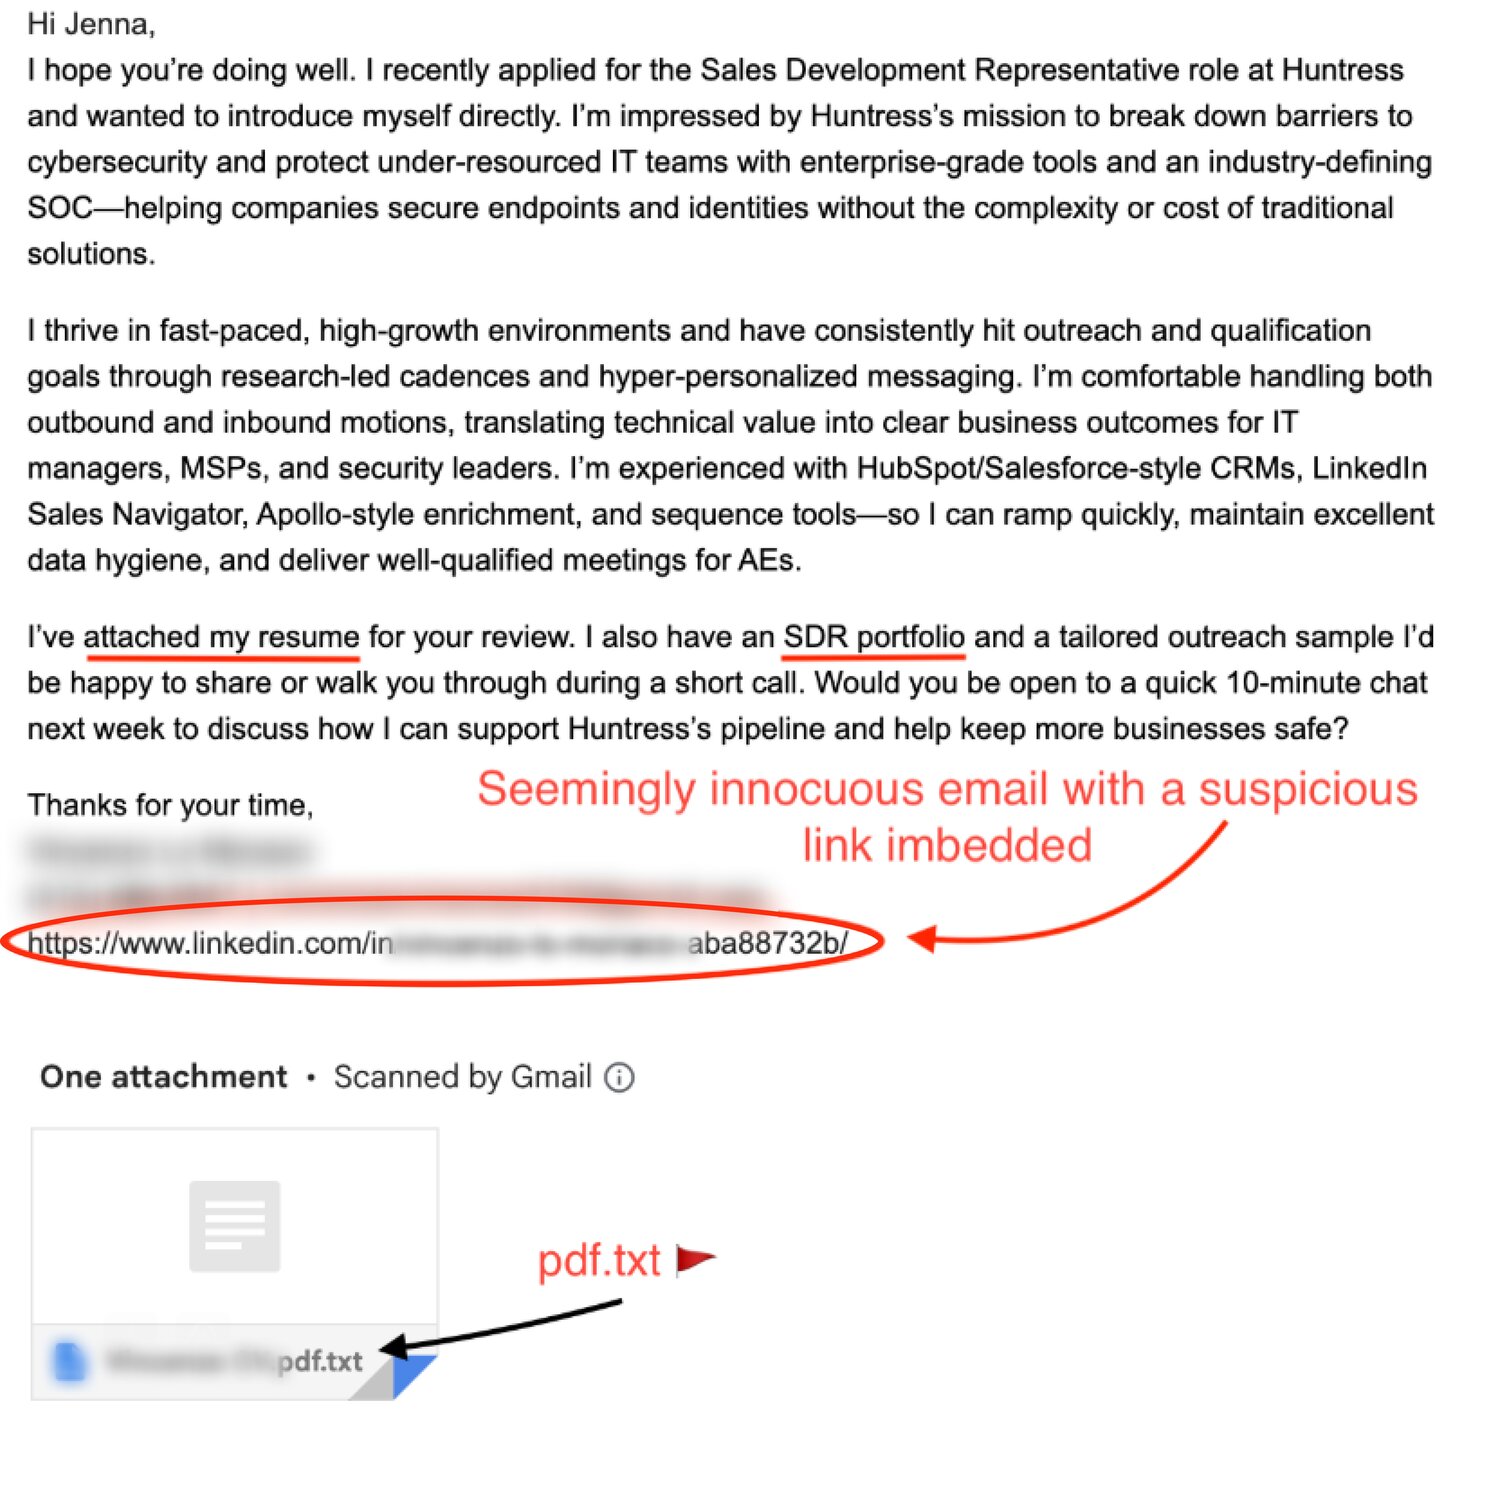
Ten cuidado con los correos que contienen enlaces y archivos adjuntos sospechosos
Los costos ocultos: qué está realmente en juego
El peligro de un trabajador falso no se trata solo de una mala contratación. Se trata de un actor de amenazas altamente motivado que obtiene las llaves de tu reino. Estos impostores buscan acceso privilegiado a tus sistemas más sensibles.
Los objetivos principales son múltiples y muy dañinos. El robo de datos suele ser una prioridad máxima, ya que buscan robar datos de clientes, registros financieros, propiedad intelectual, secretos comerciales y códigos fuente de propiedad exclusiva. Aunque es menos común como objetivo directo del esquema del "trabajador falso" en sí, el acceso que obtienen puede facilitar el fraude financiero mediante la manipulación de sistemas o la extorsión directa.
El espionaje cibernético es otro motivador importante, con grupos patrocinados por estados, como los vinculados a Corea del Norte, conocidos por desplegar a estos trabajadores falsos para recopilar inteligencia e ingresos ilícitos para sus regímenes. En desarrollos recientes alarmantes, algunos trabajadores fraudulentos incluso han extorsionado a sus empleadores amenazando con divulgar datos robados después de que se termina su empleo o se descubre su tapadera. Más allá del robo, podrían introducir malware, interrumpir operaciones o instalar puertas traseras para ataques futuros.
Las consecuencias de este tipo de amenazas internas son catastróficas. Imagina el impacto en la reputación de la marca de tu empresa, el cumplimiento normativo (GDPR, HIPAA, etc.) y, lo más importante, la confianza de los clientes. Las filtraciones de datos pueden provocar sanciones financieras significativas, repercusiones legales y una erosión duradera de la lealtad del cliente. El costo de recuperarse de una filtración de este tipo, auditar los sistemas comprometidos y proteger los dispositivos fácilmente puede llegar a cientos de miles, si no millones, de dólares.
Ecos en las noticias: infiltraciones del mundo real
La amenaza de los trabajadores falsos no es teórica. Es una cruda realidad que están exponiendo agencias de inteligencia y organismos de seguridad.
- Esquemas de trabajadores de TI norcoreanos: El Departamento del Tesoro y el Departamento de Justicia de EE. UU. han emitido advertencias repetidas y han tomado medidas contra sofisticados esquemas de trabajadores de TI norcoreanos. Estos operativos, que a menudo trabajan desde países como China y Rusia, usan identidades robadas o fabricadas de ciudadanos estadounidenses para conseguir empleo remoto en empresas de tecnología, con frecuencia en Web3, desarrollo de software o infraestructura de blockchain. Su objetivo es generar ingresos ilícitos para el régimen de Kim. En algunos casos, estos trabajadores estuvieron entre los empleados más "talentosos", mientras exfiltraban datos en silencio e incluso exigían rescates al ser despedidos.
- Incidentes de entrevistas de trabajo con deepfake: Aunque los nombres específicos de las empresas a menudo se mantienen confidenciales por razones de seguridad, el FBI ha reportado casos en los que estafadores usaron con éxito videos deepfake y tecnología de alteración de voz para conseguir puestos remotos de TI y finanzas, obteniendo acceso a bases de datos corporativas. Las empresas han identificado candidatos que usan currículums generados con IA y entrevistas mejoradas con deepfake para evadir los protocolos tradicionales de contratación.
Construye tu fortaleza: Defiéndete de los disfraces digitales
Mitigar el riesgo de trabajadores falsos requiere un enfoque de múltiples capas, que incluye prácticas sólidas de recursos humanos, controles técnicos avanzados y security awareness training continuo.
Los equipos de recursos humanos están en la primera línea de defensa. Su papel es fundamental para fortalecer la verificación de empleados, yendo más allá de las revisiones básicas de currículums. Esto significa implementar validación de identidad multifactor, incluyendo entrevistas en video en vivo, verificación de documentos en tiempo real contra bases de datos gubernamentales y autenticación biométrica para detectar identificaciones falsas.
Los chequeos de antecedentes exhaustivos son esenciales, e incluyen la verificación integral y continua del historial laboral directamente con empleadores anteriores (no solo las referencias proporcionadas por el candidato), y un ojo atento a las inconsistencias en nombres, direcciones y fechas. Recursos humanos también debe examinar la presencia en línea, confirmando una huella digital y buscando señales de autenticidad, con sospecha ante perfiles de redes sociales nuevos o con poca actividad.
Implementar protocolos de incorporación seguros es crucial. Trabaja de cerca con TI para restringir el acceso de los nuevos empleados, otorgando privilegios gradualmente según la confianza y la necesidad. Establece políticas claras para el manejo de datos confidenciales y asegura una revisión exhaustiva para todos los puestos remotos. Además, colaborar con agencias federales y organizaciones de ciberseguridad puede ayudar a los equipos de recursos humanos a mantenerse informados sobre amenazas emergentes y adoptar las mejores prácticas.
Más allá de recursos humanos, contar con medidas internas sólidas es crucial para reducir el riesgo. Estas incluyen controles técnicos más fuertes:
- Autenticación multifactor (MFA): Aplica MFA para todos los sistemas, especialmente aquellos con acceso privilegiado. Esto da una capa de defensa crucial incluso si se roban las credenciales.
- Principio de privilegio mínimo: Otorga a los usuarios (incluido el personal de TI) solo el acceso mínimo necesario para realizar sus funciones.
- Segmentación de redes: Aísla los sistemas críticos para evitar el movimiento lateral en caso de una brecha.
- Análisis de comportamiento y monitoreo de actividad de usuarios (UAM): Implementa herramientas que monitoreen el comportamiento de los usuarios en busca de anomalías. Busca patrones de acceso inusuales (por ejemplo, acceso a datos confidenciales fuera del horario laboral normal, desde ubicaciones inusuales), descargas excesivas de datos o intentos frecuentes de acceso no autorizado al sistema.
- Monitorea las herramientas de administración remota: Ten cuidado con el uso de herramientas de administración remota no aprobadas o la instalación de varias de estas herramientas en un mismo dispositivo. Si se usa una herramienta no aprobada, puede abrir una puerta trasera que los actores de amenazas pueden aprovechar.
- Geolocalización de dispositivos: Durante la incorporación, verifica que las laptops corporativas estén geolocalizadas en la residencia declarada del empleado. Sospecha si un trabajador solicita una dirección de envío diferente para el equipo de la empresa.
- MFA basada en hardware: Esta es la forma más segura de MFA, ya que requiere el uso de dispositivos físicos, como llaves de seguridad de hardware, para obtener acceso físico a los dispositivos corporativos. Por ejemplo, las llaves de seguridad USB requieren conexión manual a un dispositivo corporativo para la autenticación.
El security awareness training (SAT) regular e interactivo para todos los empleados también es vital, y puedes conseguirlo en este enlace. Esta capacitación debe cubrir cómo reconocer tácticas de ingeniería social e intentos de phishing, y la importancia de reportar actividad sospechosa. Finalmente, debe existir un plan de respuesta a incidentes sólido, diseñado específicamente para amenazas internas, como se describe en esta guía. Debe definir pasos claros para la detección, la contención, la erradicación y la recuperación, incluyendo cómo manejar situaciones en las que se sospeche de un infiltrado.
Los empleados, en particular quienes interactúan con nuevas contrataciones, deben estar atentos a ciertas señales de advertencia que indiquen una posible suplantación por parte de un infiltrado:
- Resistencia a aparecer en cámara o participar en videollamadas, lo que podría indicar el uso de tecnología deepfake o un impostor.
- Inconsistencias o evasivas, como discrepancias entre sus perfiles en línea y sus portafolios de trabajo, o una ausencia total de presencia en línea.
- Comportamiento sospechoso durante pruebas de codificación o entrevistas, como pausas excesivas, movimientos oculares que sugieren que están leyendo un guion, o dificultad para resolver problemas de forma espontánea.
- Solicitudes inusuales, como pedidos repetidos de pagos anticipados o insistencia en usar laptops personales para el trabajo de la empresa.
- Información de contacto incorrecta o cambiante, específicamente números de teléfono y correos electrónicos.
- Solicitudes para enviar equipos de la empresa a una dirección desconocida.
- El uso de software para "mover el mouse" automáticamente puede indicar que están gestionando varios perfiles remotos al mismo tiempo.
Los proveedores de servicios administrados (MSP) enfrentan un riesgo especialmente elevado frente a este tipo de amenaza. Dado que los MSP suelen gestionar la infraestructura de TI y la seguridad de varias organizaciones clientes, una sola infiltración exitosa en un MSP puede abrir la puerta a una enorme red de datos confidenciales y sistemas críticos en muchas empresas. Esto convierte a los MSP en un objetivo sumamente atractivo para los actores maliciosos que buscan maximizar su impacto.
Para los MSP, contar con las medidas de seguridad más estrictas es absolutamente fundamental. Esto incluye procesos rigurosos de verificación de sus propios empleados, la implementación de controles de acceso avanzados y el mantenimiento de planes de respuesta a incidentes diseñados específicamente para amenazas internas. Su naturaleza interconectada significa que el daño potencial de un trabajador falso no solo se amplifica para el MSP en sí, sino para cada cliente al que presta servicio.
Último dato: Cómo asegurar tus puertas digitales
La amenaza de los trabajadores falsos es un recordatorio contundente de que los cibercriminales innovan constantemente sus métodos. Al hacerse pasar por profesionales confiables, buscan evadir las defensas perimetrales y explotar el elemento humano de la confianza. Pero si entiendes cómo operan estas amenazas, implementas procesos rigurosos de contratación y verificación, despliegas controles técnicos avanzados, fomentas una cultura de conciencia de seguridad y te mantienes alerta ante las señales de advertencia, tu organización puede reducir significativamente sus riesgos.
Mantenerse a la delantera de estas estafas en constante evolución es un esfuerzo colectivo. La seguridad de tu organización es tan fuerte como su eslabón más débil, y en el caso de los trabajadores falsos, ese eslabón puede ser justo las personas en quienes confías tus activos más críticos. Al tomar medidas proactivas, puedes convertir tu proceso de contratación en una defensa formidable contra estos impostores internos.