

Dentro del mundo del reclutamiento, más específicamente en el ámbito tecnológico y del trabajo remoto, la conversación sobre la IA en la contratación ya superó el "si" para enfocarse en el "con qué frecuencia". Ahora operamos en una realidad definida por el engaño automatizado y de gran volumen. En esta tercera entrega de nuestros blogs recientes sobre estafas de reclutamiento, examinaremos los datos y la magnitud del engaño impulsado por IA en la contratación actual.
Como veremos, los datos revelan que el engaño con IA no es un caso aislado. Es un desafío crítico y generalizado que exige un nuevo enfoque de autenticidad y gestión de riesgos basado en evidencia.
El estado actual del engaño
Aunque la IA todavía está en sus primeras etapas, hay indicios claros de que ha alterado de forma fundamental el volumen y la sofisticación de las solicitudes de los candidatos, obligando a los reclutadores a adoptar una postura defensiva.
Uso de IA por parte de los candidatos
Al comenzar a analizar los datos, hay una clara señal de un cambio dramático en la forma en que los candidatos abordan las solicitudes de empleo. Por ejemplo, un informe reciente indica que casi la mitad de los candidatos a empleo admite usar modelos de lenguaje grande (LLM) como ChatGPT para escribir o exagerar considerablemente sus currículums y cartas de presentación.
Los LLM facilitan que un candidato pegue una descripción de puesto, ingrese una instrucción y genere rápidamente un currículum que resalte las habilidades importantes mencionadas en la descripción. Esto permite a los candidatos enviar solicitudes de empleo con más rapidez y precisión, lo que alimenta directamente el aumento en el volumen de solicitudes y satura los procesos de revisión humana.
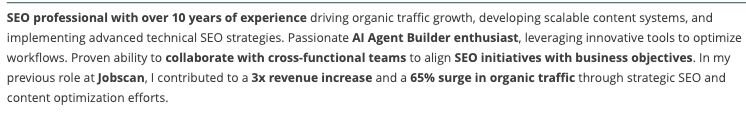

Ejemplos de currículums exagerados con IA que Huntress ha recibido, los cuales usan texto en negrita para ayudar a un reclutador a identificar rápidamente las habilidades mencionadas específicamente en la descripción del puesto
Para dar una idea, nuestras métricas internas en Huntress indican que, sin la ayuda de una herramienta de revisión de currículums, nuestros reclutadores dedicarían 4 semanas, 1 día, 1 hora y 40 minutos más solo al tiempo de revisión de candidatos. Esta cifra descabellada (y completamente insostenible) proviene de Endorsed, nuestra herramienta interna de selección de candidatos y detección de fraude.
Deepfakes e identidades sintéticas
Si analizamos más a fondo los efectos de la IA en este proceso, vemos que lo que está en juego se vuelve exponencialmente mayor cuando la IA pasa de generar texto a crear identidades. Las proyecciones de seguridad anticipan un aumento importante y continuo de las amenazas sintéticas.
Gartner predice que, para 2028, uno de cada cuatro perfiles de candidatos a nivel mundial será falso. Esto incluye intentos de audio y video generados por IA utilizados para evadir las rondas de selección virtual y la verificación de identidad.
Esta amenaza para la contratación y las entrevistas ya no es teórica: los datos muestran que el 17 % de los gerentes de contratación informa haberse encontrado con candidatos que usan tecnología deepfake en algún momento de su proceso de contratación. Estas infiltraciones exitosas pueden derivar no solo en errores de contratación, sino también en vulnerabilidades de seguridad directas que dan lugar a amenazas internas.
Después de que Huntress incorporara Endorsed a nuestro stack tecnológico de reclutamiento en septiembre de 2025, comenzamos a recopilar datos clave sobre la actividad fraudulenta de candidatos. Solo entre septiembre y noviembre de 2025, nuestro equipo de reclutamiento identificó que un sorprendente 23,2% de los postulantes fueron marcados como riesgo de fraude gracias a Endorsed. Las señales de riesgo de fraude dentro de Endorsed incluyen: correo electrónico, número de teléfono, LinkedIn y redes sociales, rastreo de identidad y red de fraude. Este conjunto de datos continuo nos permitirá rastrear la evolución de las métricas en las postulaciones fraudulentas a lo largo del tiempo y entre herramientas.
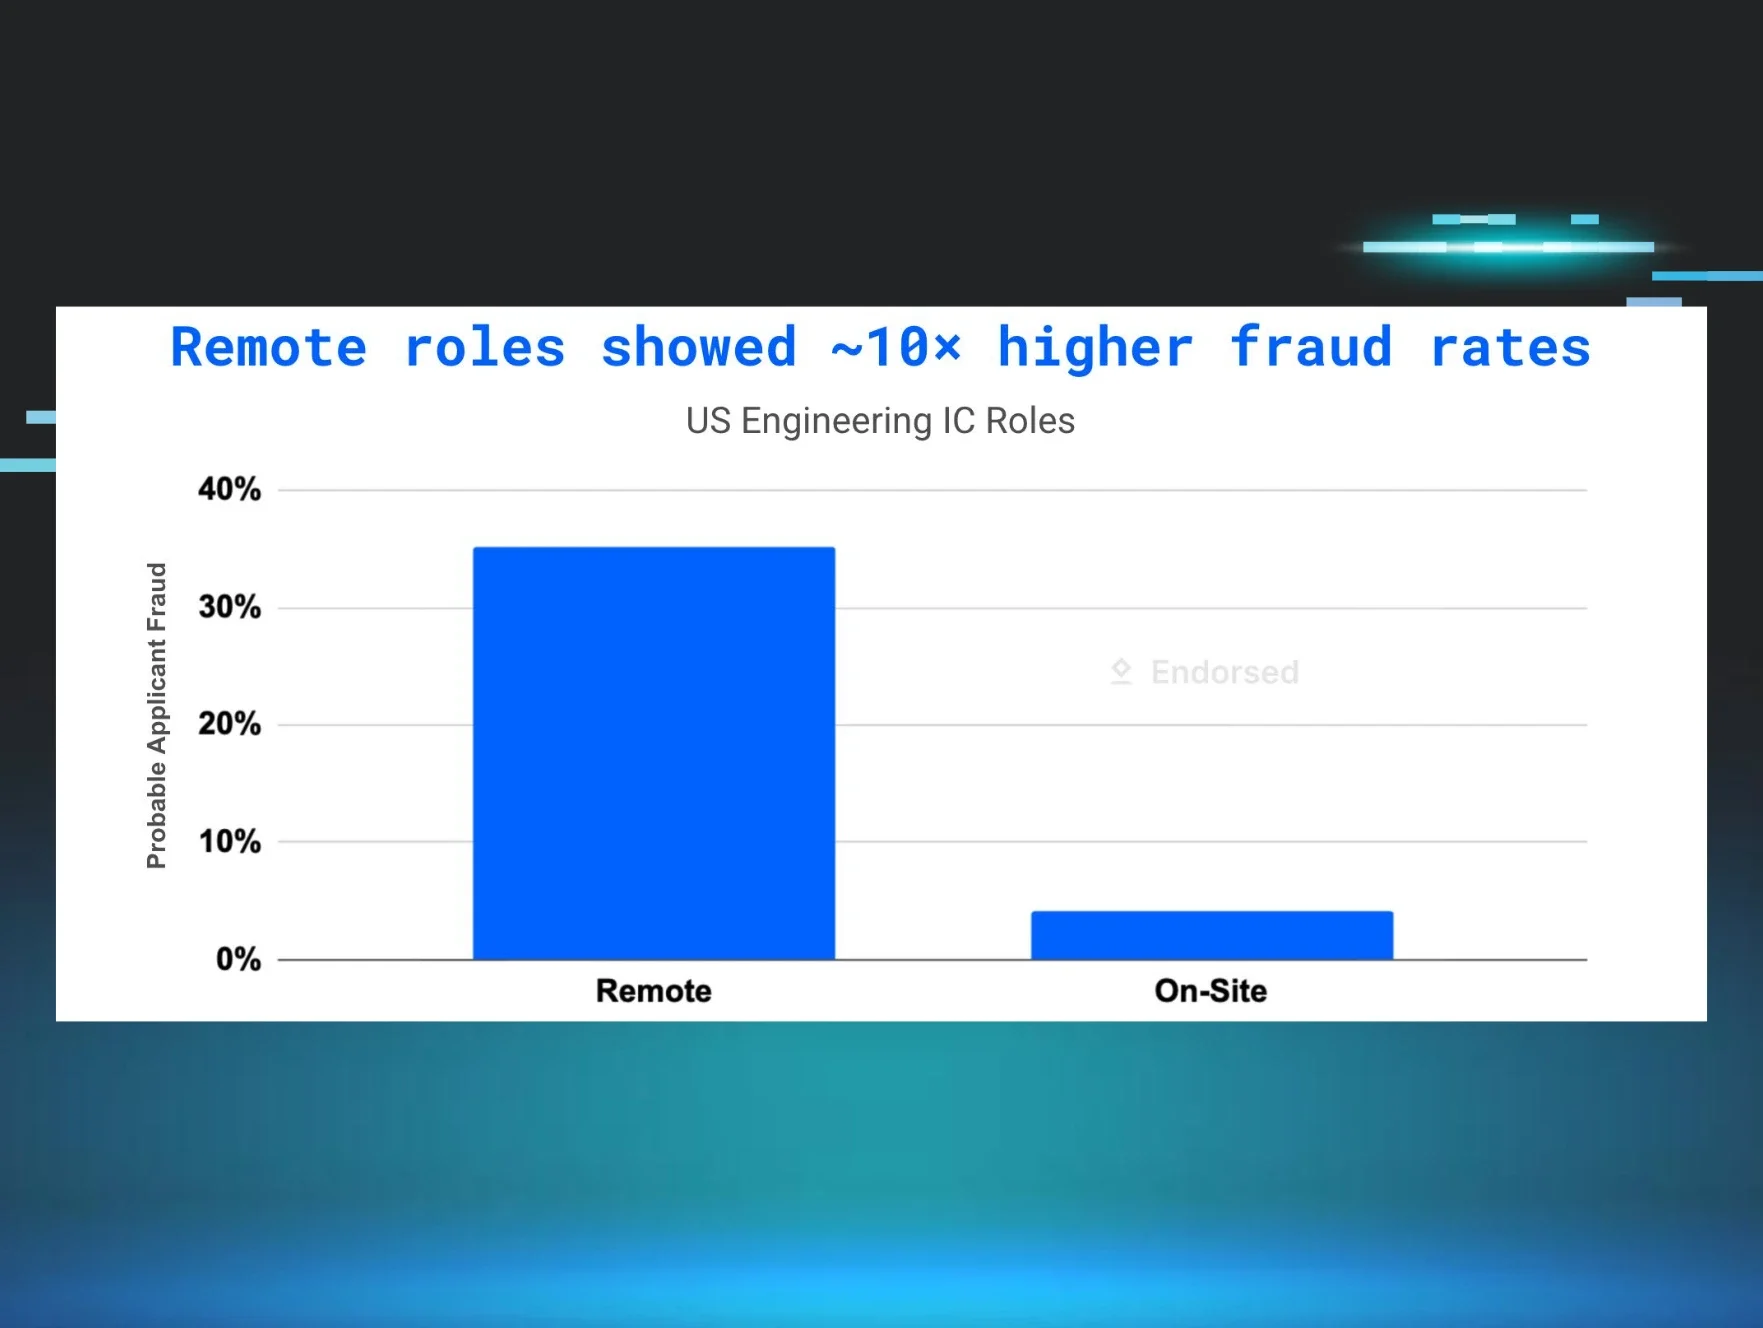
Estadísticas más amplias de Endorsed indican un aumento masivo de posibles candidatos fraudulentos en roles remotos y, más específicamente, en roles de ingeniería, según los gráficos a continuación:
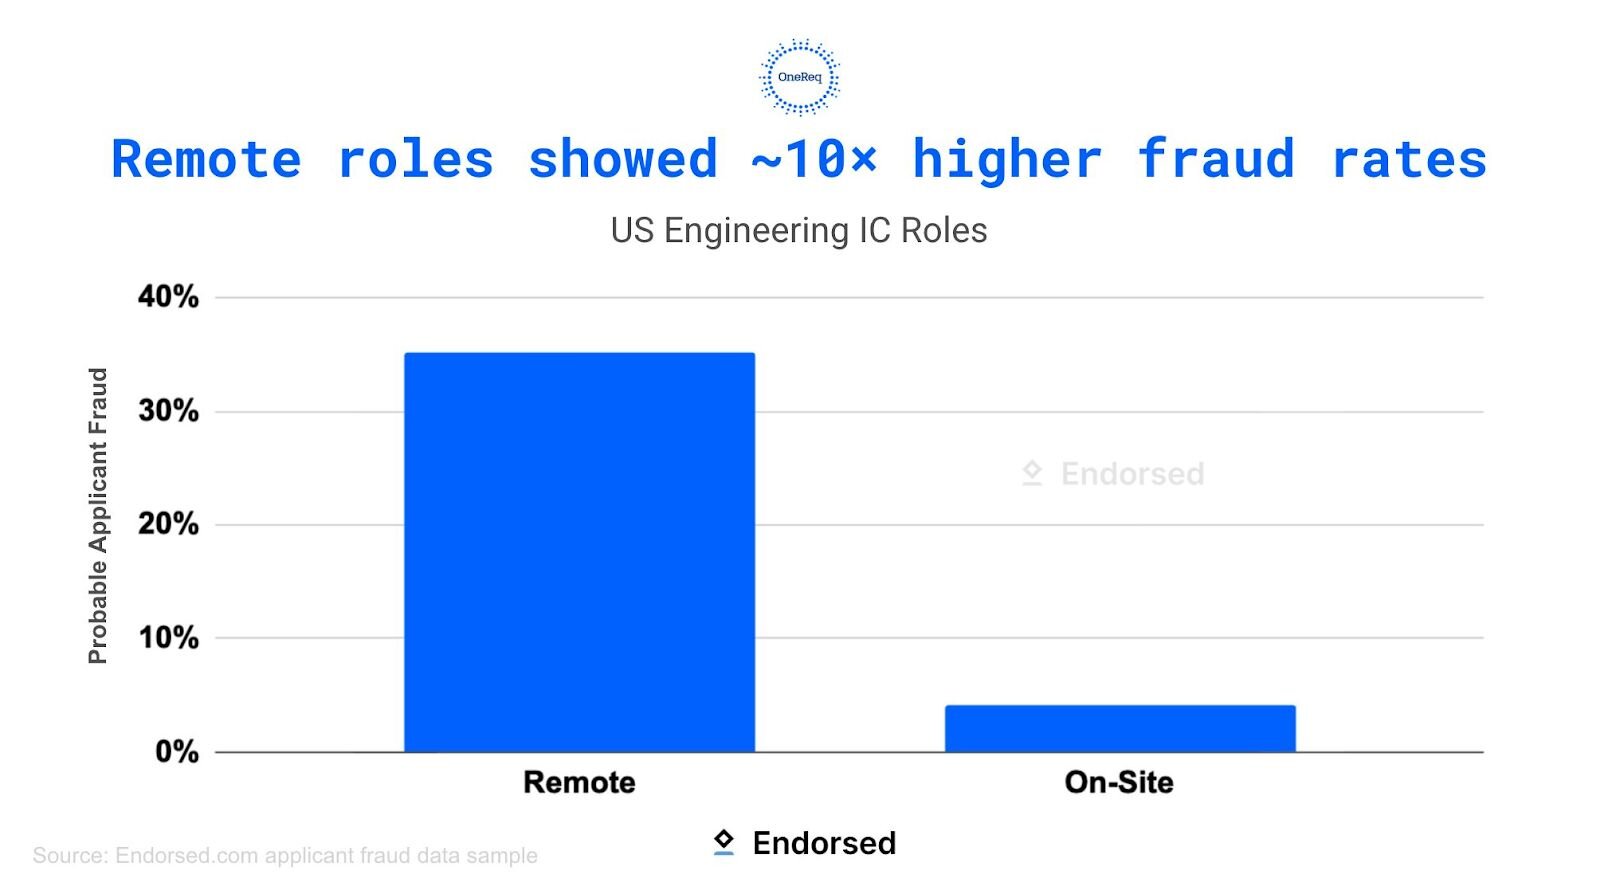
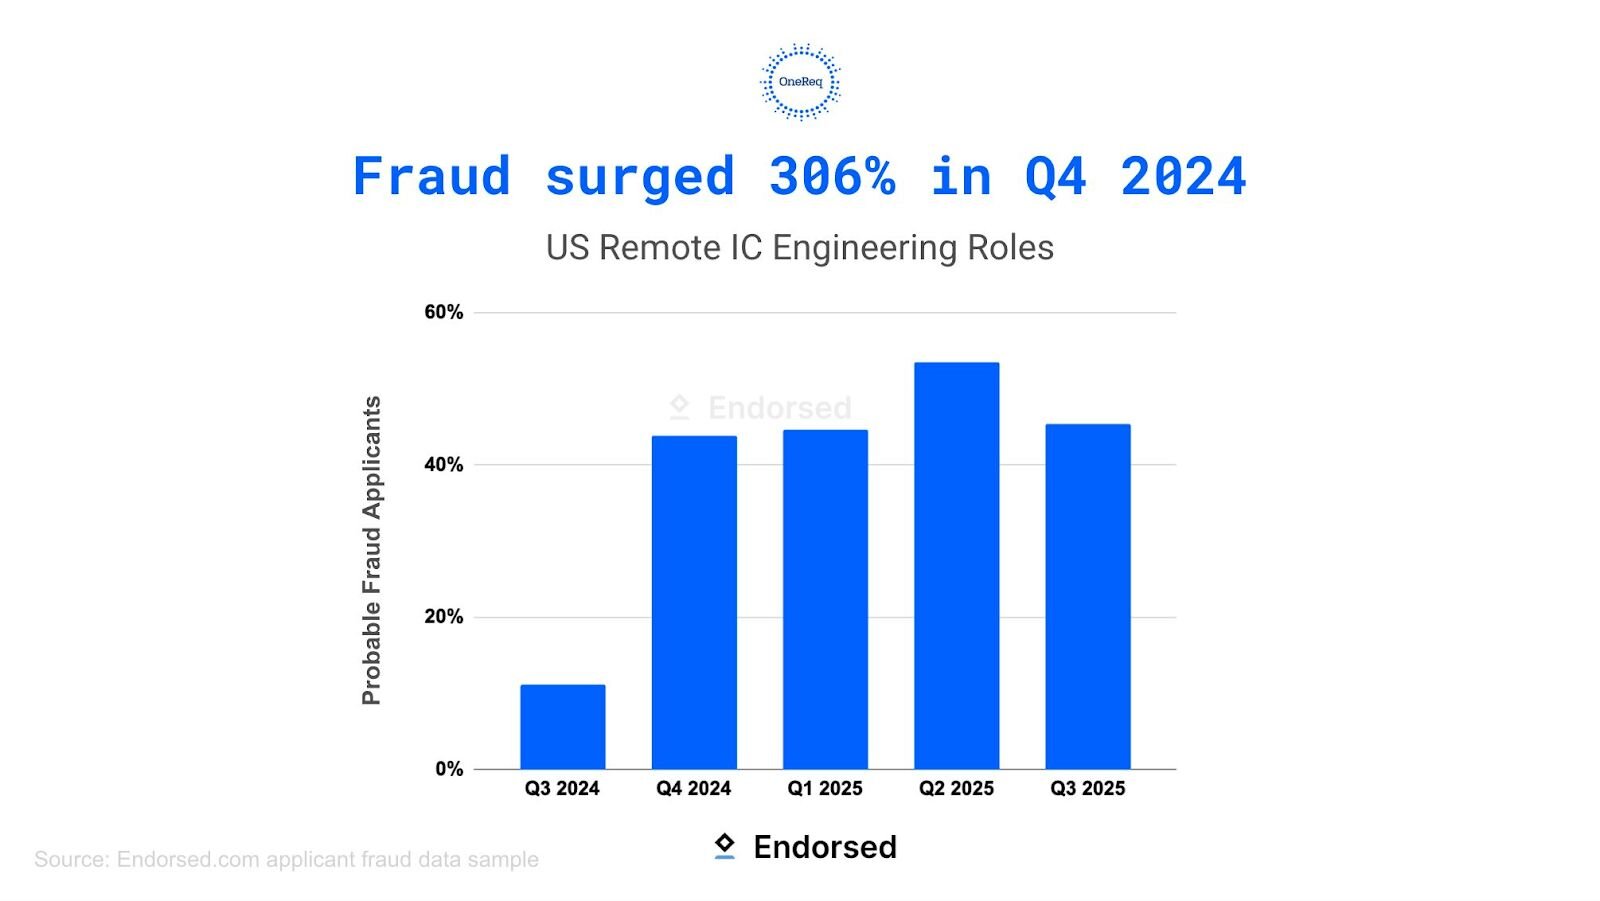
Datos de Endorsed
Métricas de confianza y eficiencia en el reclutamiento
Al observar los niveles de confianza en la contratación, vemos que han caído drásticamente a medida que se deteriora la relación señal-ruido. Los datos muestran que solo el 19% de los gerentes de contratación tiene plena confianza en que su proceso actual de contratación detectaría a un postulante fraudulento (Checkr, 2025). Esto no es solo una falta de confianza: también erosiona la eficiencia.
El costo práctico se mide en el tiempo que los reclutadores pierden revisando postulaciones de baja relevancia generadas por IA. Vemos una necesidad clara de tareas repetidas, filtrado adicional y tiempo dedicado a verificar la validez de un candidato antes incluso de pasar al proceso de entrevista.
Entender la ventaja competitiva
Veamos el volumen real de estas métricas, lo que ayuda a comprender mejor las dinámicas en juego.
Las tasas más altas de exageración con IA suelen encontrarse en roles e industrias remotos, de alta demanda y fáciles de cuantificar (como tecnología especializada, finanzas cuantitativas y ciertos roles de consultoría). Los datos muestran que ahí existe un beneficio percibido mayor de "manipular el sistema", ya que la recompensa (es decir, salario, título, etc.) parece ser más alta.
El aumento de postulaciones optimizadas con IA genera un ciclo competitivo implacable. Los candidatos genuinos y altamente calificados a menudo se sienten obligados a usar IA ellos mismos solo para mantener el ritmo frente a las postulaciones automatizadas de sus pares. Esto convierte el uso de LLM en una necesidad defensiva en lugar de una ventaja opcional, perpetuando el ciclo de escalamiento automatizado.
Además, el volumen masivo de contenido generado por IA reduce directamente el escrutinio humano. Cuando los reclutadores están apurados, agotados y saturados por la avalancha de postulaciones, tienden a depender más de los filtros automatizados. Este entorno de alto volumen y menor supervisión humana es un caldo de cultivo para amenazas sofisticadas, como deepfakes maliciosos y actores vinculados a estados, que buscan eludir los controles de seguridad iniciales y establecerse como amenazas internas de confianza dentro de la organización.
¿Qué revelan los datos sobre el futuro?
Las cifras confirman que las prácticas tradicionales de contratación ya están desactualizadas.
Perspectivas desde la tecnología de RR. HH.
Los desarrolladores de tecnología de RR. HH. están respondiendo a este desafío adoptando la "detección de IA con IA". Los datos validan de forma constante la necesidad urgente de herramientas capaces de detectar anomalías sutiles de estilo, gramática o estructura que indiquen el uso de asistencia de IA generativa. Esto sugiere un futuro en el que la autenticación se convertirá en una batalla tecnológica continua y constante.
El cambio de paradigma en seguridad
En publicaciones anteriores, presentamos nuestras advertencias sobre candidatos falsos y el posible efecto en tu empresa. Los equipos de seguridad, especialmente en el ámbito tecnológico y de ciberseguridad, deben tratar el proceso de contratación como una vía principal de ataque. Dada la creciente evidencia de infiltración mediante deepfake y su relación con posible fraude, las organizaciones ya no pueden darse el lujo de ver el proceso de adquisición de talento como algo separado de la seguridad central de la red. Es una línea directa de acceso a los sistemas internos.
Redefinir la autenticidad
La evidencia contundente muestra que los indicadores tradicionales de autenticidad (como el promedio autoinformado, el prestigio universitario, las habilidades y la experiencia, y el formato del currículum) ahora son profundamente poco confiables. Como hemos comentado, los datos exigen una redefinición fundamental de la calidad: estos indicadores poco confiables deben reemplazarse por estándares verificables, basados en habilidades, que evalúen la experiencia aplicada y la capacidad genuina en tiempo real. La pregunta es, ¿cómo? A medida que los equipos desarrollan herramientas y avanzan en sus planes, los candidatos fraudulentos se adaptan y aprenden para seguir burlando el sistema.
Adaptar los estándares de selección
Para gestionar este riesgo crítico, las organizaciones deben implementar cambios intencionales y basados en datos en sus procesos de selección.
Fortalece la verificación y la garantía de identidad
Ir más allá de la simple revisión de currículums es obligatorio. Para contrarrestar los deepfakes y asegurar que el candidato sea quien dice ser, las empresas deberían implementar lo siguiente según sea necesario:
Verificaciones de identidad obligatorias y dirigidas por personas en puntos clave de la entrevista.
Herramientas de validación biométrica o de presencia real durante las rondas de selección virtual.
Comparación de huellas digitales externas (LinkedIn, GitHub, etc.) para verificar la coherencia en la identidad y el historial profesional.
Enfócate en pruebas contextuales
Las tareas tradicionales de entrevista para hacer en casa están comprometidas. Las evaluaciones deben cambiar para poner a prueba a los candidatos que usan IA:
Diseña ejercicios espontáneos basados en escenarios que requieran resolución de problemas en tiempo real y bajo presión.
Enfoca las entrevistas en interpretar datos nuevos y específicos del contexto que un LLM no pueda buscar o preparar rápidamente.
Evalúa las habilidades blandas y el ajuste cultural mediante preguntas conductuales matizadas que requieran inteligencia emocional genuina y humana.
Transparencia y políticas
Las organizaciones deben establecer políticas claras y basadas en datos sobre los usos aceptables e inaceptables de la IA por parte de los candidatos durante el proceso de entrevista, lo cual ayuda a fomentar un entorno de responsabilidad. Comunicar abiertamente el uso de herramientas de detección de IA puede servir como un poderoso elemento disuasorio.
Huntress usa herramientas de inteligencia artificial para ayudar a revisar y evaluar las solicitudes de empleo, incluida la revisión de currículums, la evaluación de habilidades y la comparación y emparejamiento de candidatos. Estas herramientas de IA apoyan a nuestros reclutadores humanos en el proceso de revisión inicial, pero no toman decisiones finales de contratación sin intervención humana. Al enviar tu solicitud, reconoces este uso de la IA en nuestro proceso de reclutamiento. Revisa nuestro Aviso de privacidad para candidatos para más detalles sobre nuestras prácticas y tus derechos de privacidad de los datos.
Conclusión: el camino a seguir para definir la calidad en la era de la IA
En resumen, hemos visto que los datos muestran que el engaño con IA es ahora la nueva realidad de base en el reclutamiento, la contratación y las solicitudes de candidatos, pero es un riesgo manejable con las herramientas y la estrategia correctas. La amenaza es cuantificable, y la respuesta también debe serlo.
¿Listo para fortalecer tu defensa?
Conoce el proceso en constante evolución de Huntress:
Nos hemos comprometido a usar las herramientas de IA más actualizadas, como Endorsed, para mantenernos al día con el panorama cambiante
Hemos implementado una herramienta de verificación de identidad que nos ayuda a detener a los estafadores antes de que se unan a nuestro equipo
Usamos herramientas como Zoom y BrightHire para grabar y hacer seguimiento de los candidatos durante todo el proceso
Revisa nuestras publicaciones anteriores para conocer el panorama de amenazas completo y profundizar en la escalada tecnológica.