


Por qué los atacantes ahora tratan tu bandeja de entrada como un plano de control de identidad
Durante años, los equipos de seguridad trataron Google Workspace como una capa de productividad: correo, documentos, chat, calendarios y poco más. Bloquear el spam, activar MFA, capacitar a los usuarios para que no hagan clic en enlaces maliciosos, y seguir adelante.
Ese modelo mental está peligrosamente desactualizado.
Hoy, la identidad de Google Workspace no solo funciona como un inicio de sesión único para todas las aplicaciones de Workspace, sino que también actúa como un centro de identidad central para miles de aplicaciones SaaS, flujos financieros, restablecimientos de contraseñas, permisos de OAuth y relaciones de confianza en toda la empresa. Si un atacante controla una identidad de Workspace, no solo controla el correo: gana influencia sobre todo el ecosistema en la nube de la organización.
Y los actores de amenazas lo han notado.
Workspace ya no es solo correo. Es infraestructura de identidad.
Más de dos décadas de adopción de SaaS han transformado por completo la forma en que operan las organizaciones. Las direcciones de correo son nuestros nuevos números de seguro social, y Gmail se ha convertido en la identidad raíz para:
- Restablecimiento de contraseñas y flujos de recuperación en aplicaciones SaaS
- Entrega de códigos MFA y enlaces de verificación
- Integraciones basadas en OAuth y acceso a API
- Aprobaciones financieras, comunicación con proveedores y flujos de facturación
- Plataformas de automatización de terceros y bots
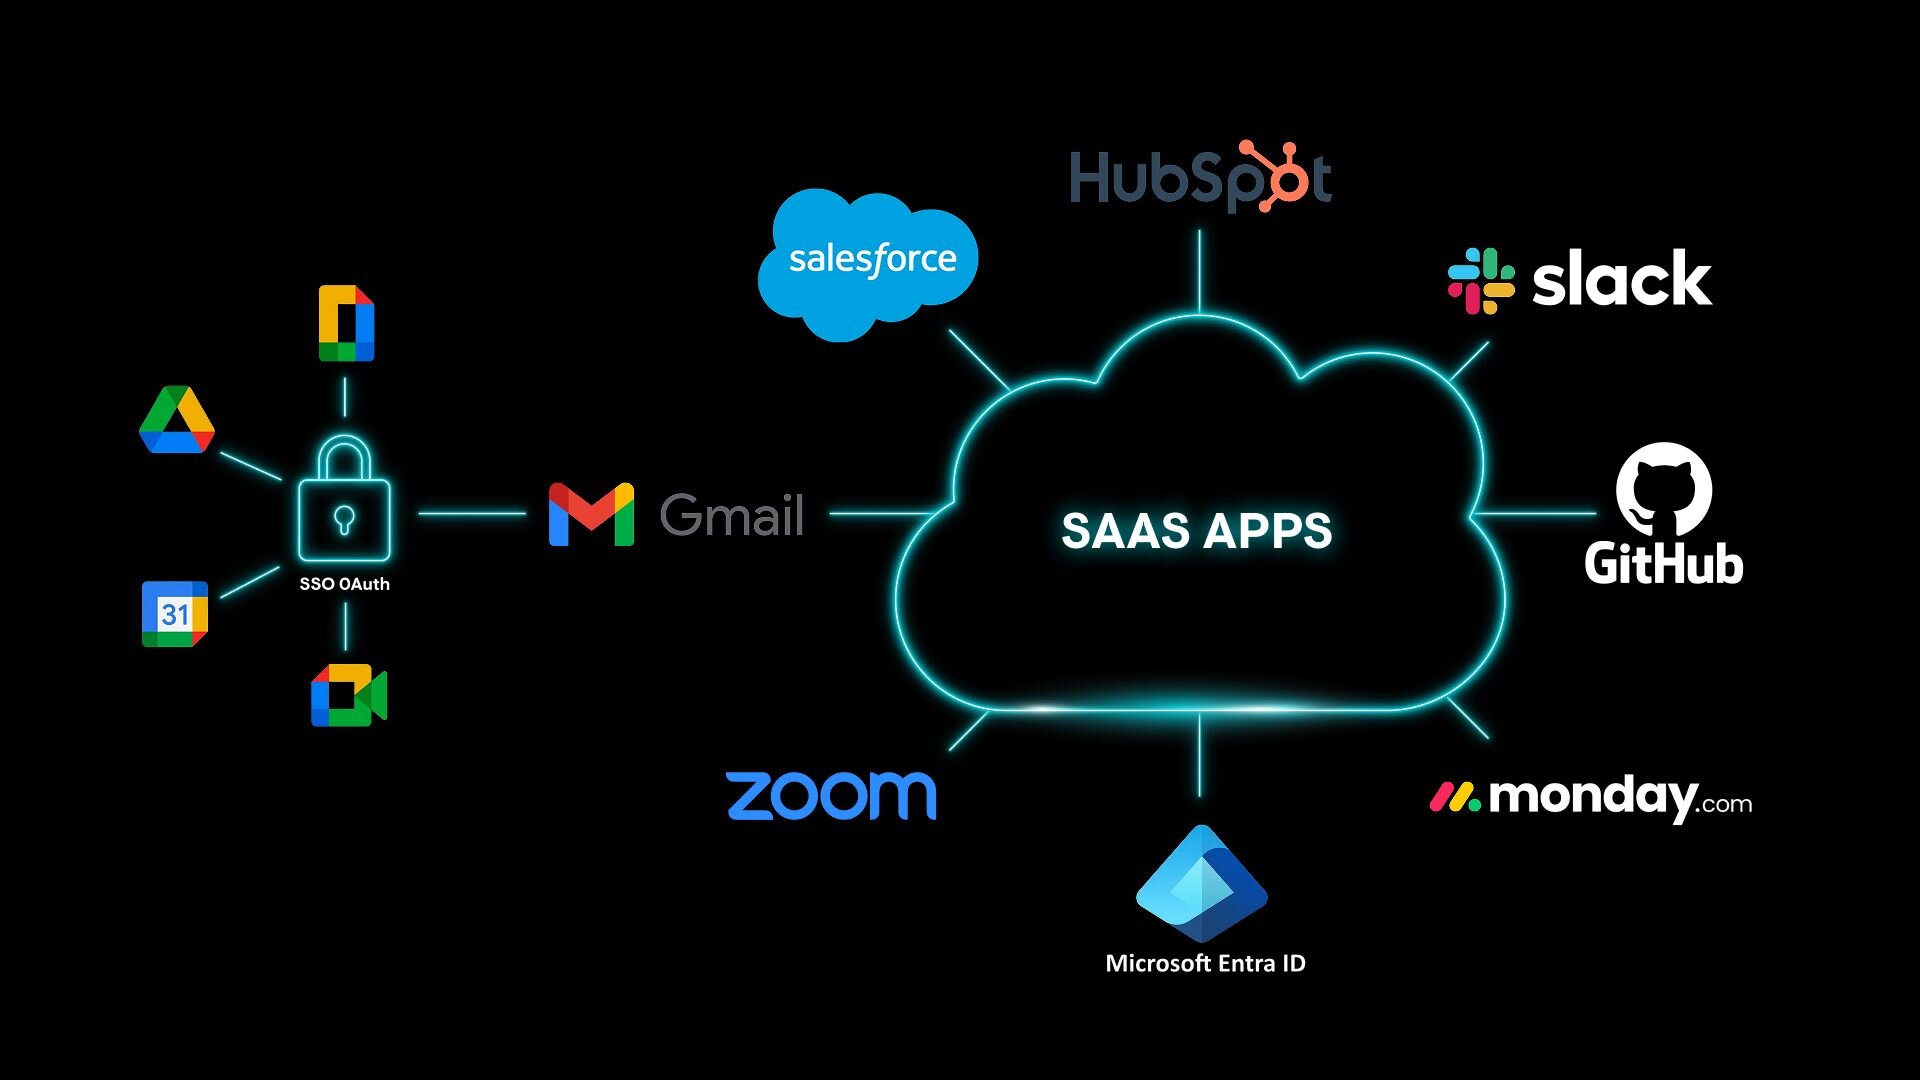
Esto crea una superficie de ataque inmensa e interconectada, especialmente en organizaciones pequeñas y medianas donde Workspace suele actuar como el proveedor de identidad predeterminado sin ingeniería de identidad dedicada ni monitoreo continuo.
Los atacantes ya no necesitan vulnerar servidores reforzados ni implementar ransomware para generar impacto. Si pueden comprometer una cuenta de Workspace, pueden moverse hacia sistemas adyacentes de forma silenciosa y rentable.
La bandeja de entrada se ha convertido en un plano de control de identidad, ya sea que los defensores la traten así o no.
El cambio: del robo de contraseñas al abuso de tokens de identidad
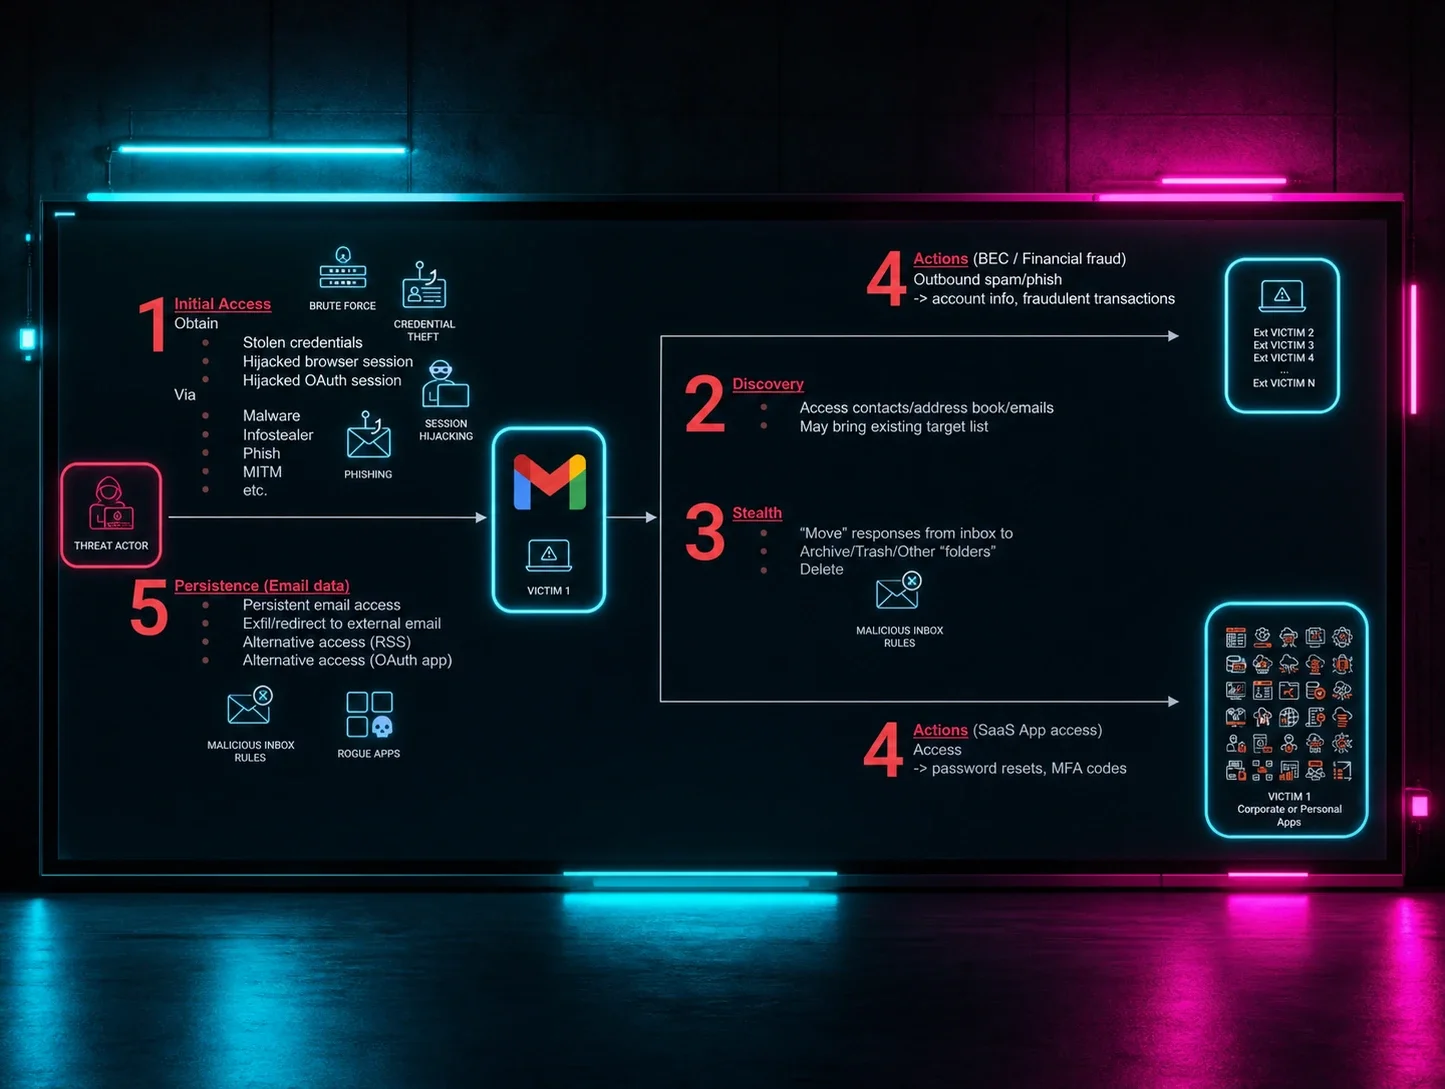
Los atacantes modernos se están alejando de las ruidosas campañas de phishing de contraseñas hacia técnicas que evitan por completo los controles de seguridad tradicionales:
- Secuestro de sesión usando cookies de navegador robadas
- Robo de tokens de autenticación OAuth y abuso de consentimiento malicioso
- Phishing mediante código de dispositivo que explota flujos de autenticación legítimos
- Integraciones SaaS de terceros que extienden la confianza de identidad entre plataformas
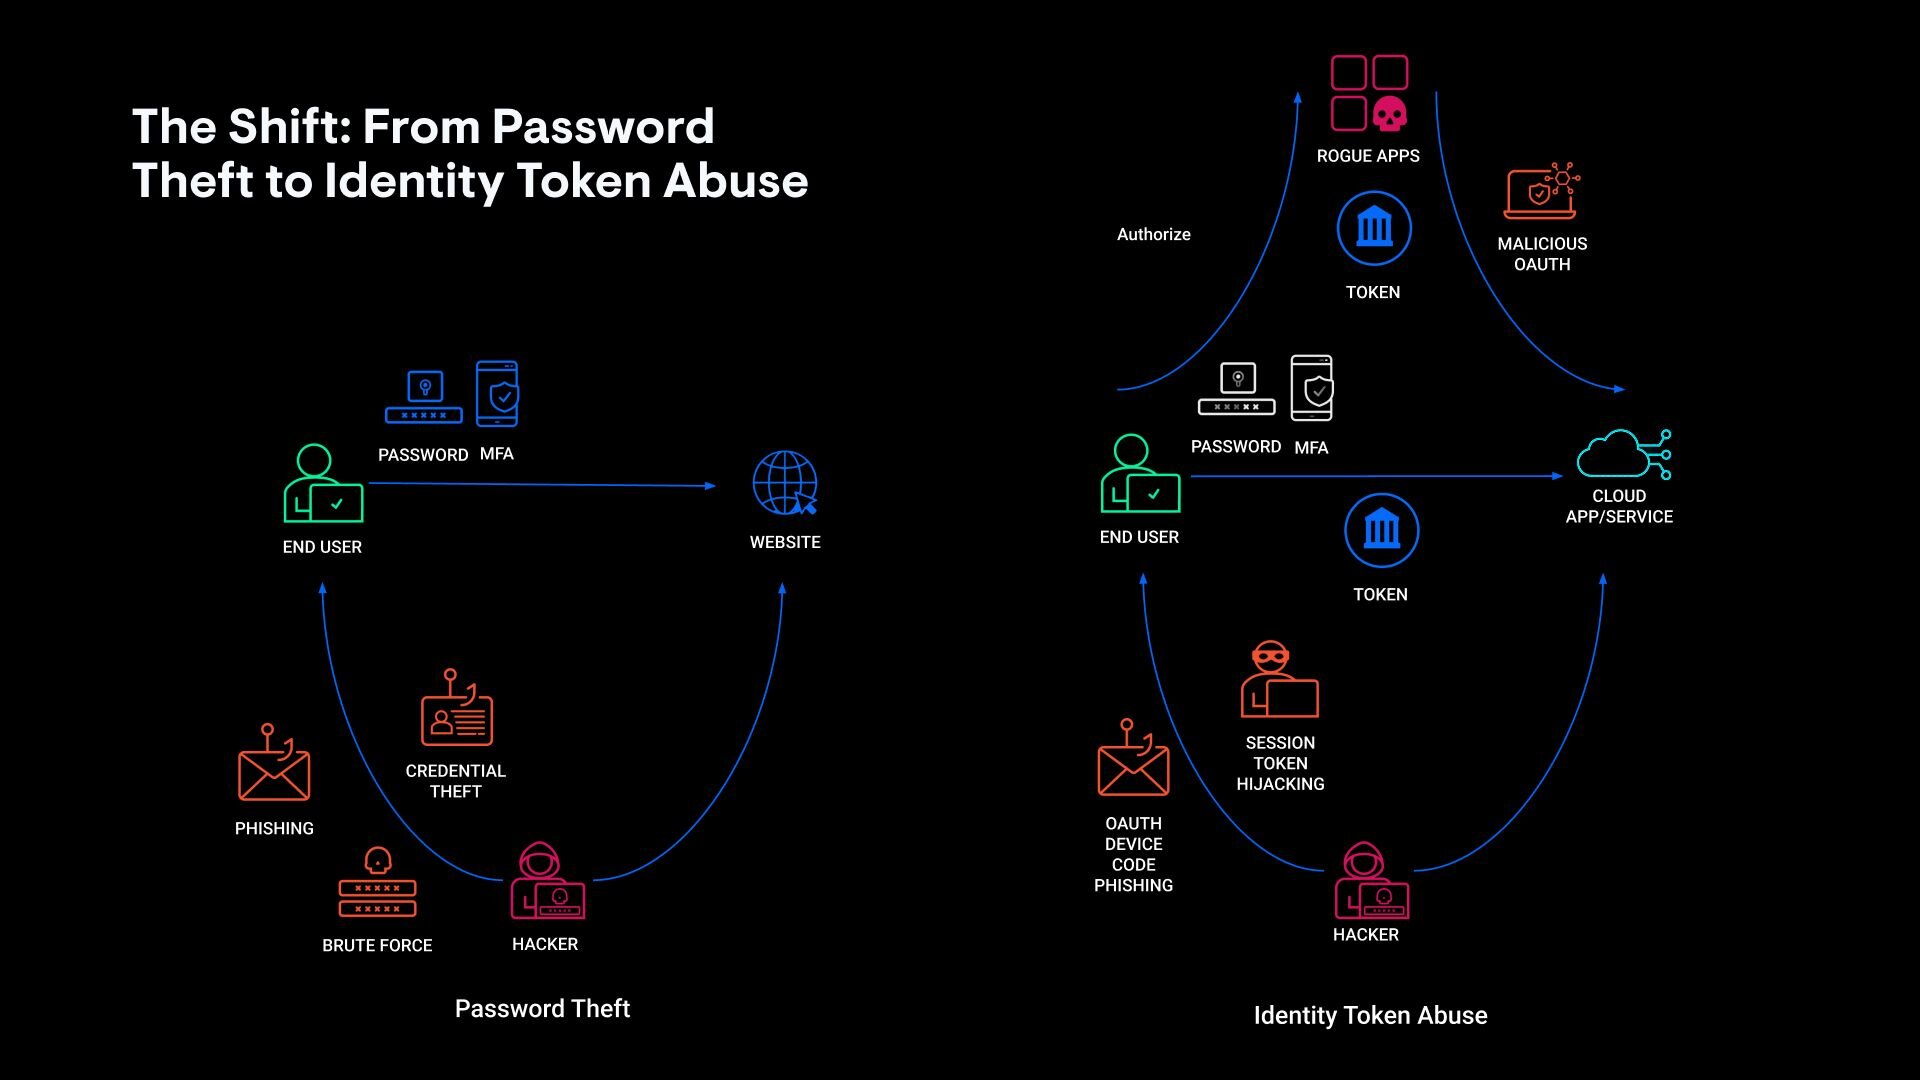
Debido a que estos vectores de ataque apuntan a sesiones y tokens creados después de la autenticación, los atacantes ni siquiera necesitan la contraseña de la víctima ni sus códigos de 2FA. En incidentes reales, los atacantes capturan tokens de sesión o credenciales de OAuth de plataformas SaaS integradas y los usan para acceder directamente a Workspace y a las aplicaciones posteriores.
Cuando los tokens de identidad se convierten en el premio, las políticas tradicionales de MFA y contraseñas por sí solas no pueden seguir el ritmo: ya han sido evadidas.
Precisamente por esto, la detección y respuesta centrada en identidad se ha convertido en una disciplina de seguridad propia. Los equipos de seguridad necesitan visibilidad de cómo se comportan las identidades a lo largo del tiempo, no solo si un inicio de sesión tuvo éxito.
Las funciones nativas de Workspace se están usando como arma
Uno de los riesgos más subestimados en los entornos de Google Workspace es cómo los atacantes abusan de las funciones nativas de la plataforma para permanecer sigilosos y persistentes:
- Las reglas de la bandeja de entrada eliminan o archivan automáticamente las alertas de seguridad
- Las reglas de reenvío exfiltran silenciosamente correos confidenciales
- Las invitaciones de calendario se usan para entregar cargas de phishing
- Los permisos de aplicaciones OAuth otorgan acceso a largo plazo de forma silenciosa
- Las rutas de acceso alternativas evaden la visibilidad del usuario
Estas acciones no parecen malware. Parecen cambios de configuración normales del usuario, que es precisamente por lo que suelen pasar desapercibidas.
Los atacantes no necesitan instalar nada. Simplemente reconfiguran la plataforma para que trabaje a su favor.
Aquí es donde la telemetría de identidad se vuelve fundamental. Entender los cambios en la configuración del buzón, las concesiones de OAuth, los comportamientos de reenvío y las anomalías de autenticación en contexto permite a los defensores detectar abusos que las herramientas tradicionales pasan por alto.
La confianza de identidad es el verdadero activo que se está robando
Lo que hace tan atractivo a Workspace no son los datos en sí, sino las relaciones de confianza vinculadas a la identidad:
- Los proveedores confían en la dirección de correo de tu equipo de finanzas
- Las plataformas SaaS confían en los flujos de recuperación basados en correo
- Los colegas confían en las comunicaciones internas
- Las plataformas de automatización confían en los tokens de OAuth
- Los socios externos confían en los hilos de conversación establecidos
Una vez que los atacantes secuestran esa confianza, la monetización se vuelve fácil:
- Redirigir pagos
- Restablecer credenciales SaaS
- Recolectar códigos MFA
- Lanzar campañas de phishing posteriores
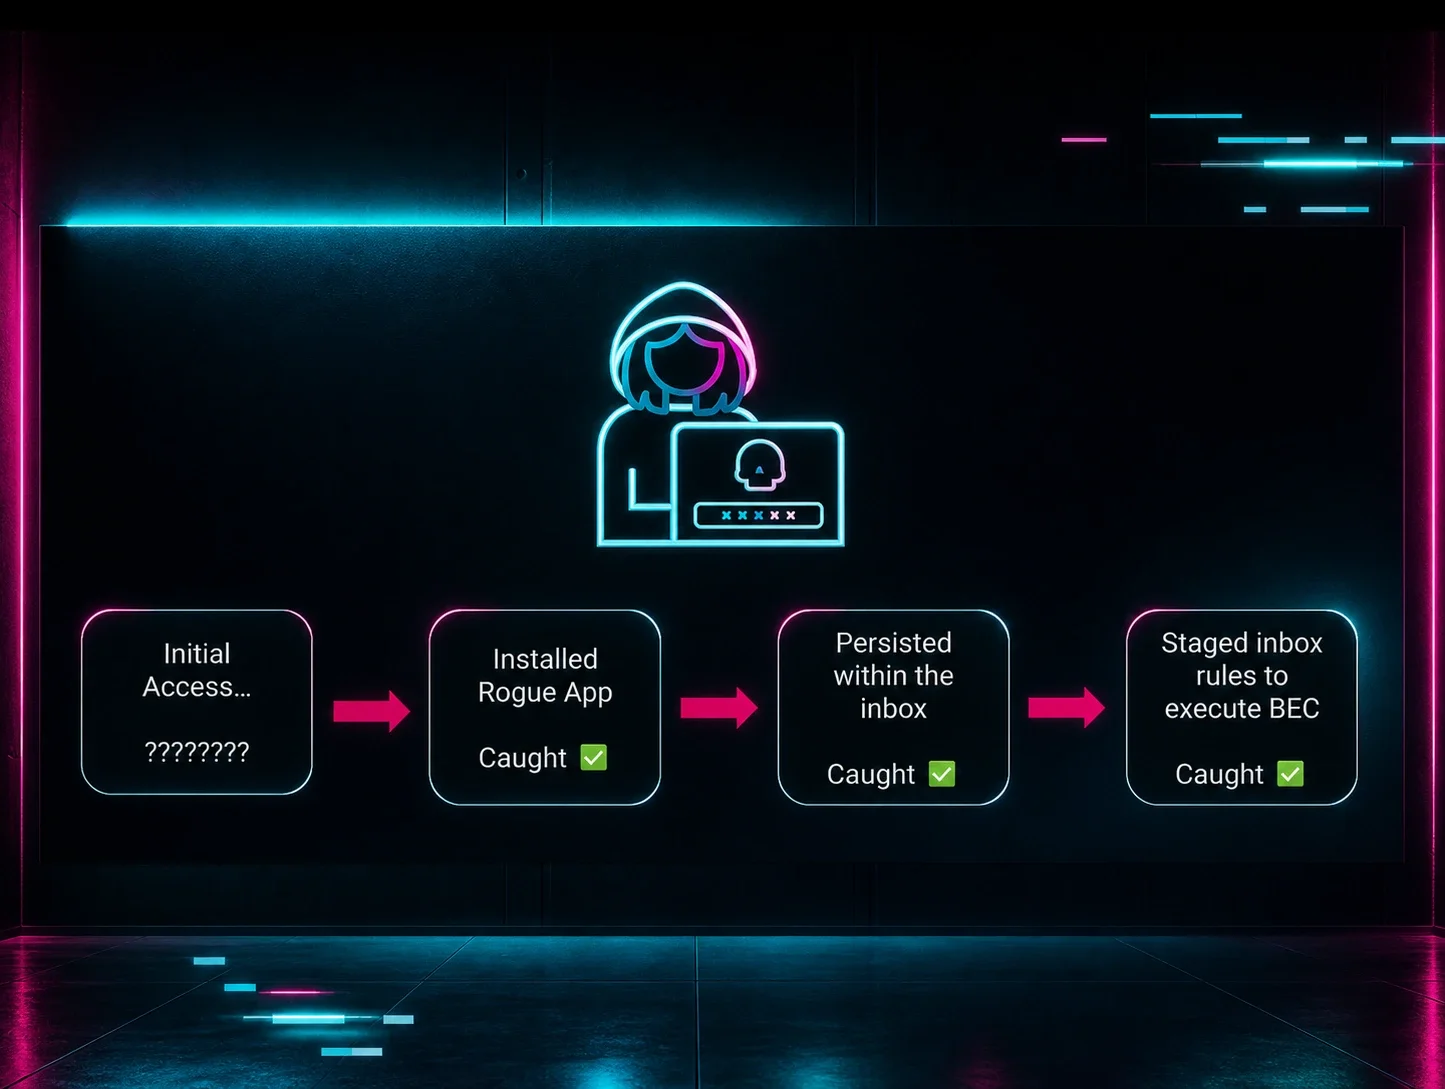
- Persistir silenciosamente durante semanas o meses
Por esto el compromiso de correo empresarial (BEC) sigue creciendo aunque las defensas de phishing mejoren. Los atacantes no solo envían mejores correos. Están abusando directamente de la infraestructura de identidad.
Por qué los controles de seguridad tradicionales se están quedando atrás
La mayoría de las organizaciones todavía protegen Google Workspace con herramientas diseñadas para otra época:
- Gateways de correo seguro enfocados en el escaneo de contenido
- Políticas de IAM diseñadas para la autenticación de empleados, no para la expansión de SaaS
- Auditorías manuales de reglas de bandeja de entrada y configuraciones de administrador
- Respuesta a incidentes reactiva después de reportes de usuarios
Estos controles tienen dificultades porque:
- El abuso de identidad no siempre involucra cargas maliciosas
- El abuso de OAuth parece legítimo en los registros
- El robo de tokens de autenticación evade por completo la MFA
- La manipulación del plano de control se mezcla con la actividad normal
- Las campañas de múltiples etapas evaden la detección de señal única
No puedes detener el abuso de identidad moderno solo filtrando correos.
La identidad es el nuevo endpoint, incluso en Google Workspace
Si los atacantes tratan a Workspace como infraestructura de identidad, los defensores deben hacer lo mismo.
Esto significa pasar de una seguridad centrada en la bandeja de entrada al monitoreo del comportamiento de identidad, incluyendo:
- Anomalías de autenticación
- Patrones de uso de tokens
- Abuso de consentimiento de OAuth
- Movimiento lateral en SaaS
- Manipulación de la configuración del buzón
- Mecanismos de persistencia
Este es exactamente el tipo de visibilidad que las plataformas ITDR modernas están diseñadas para ofrecer, conectando la telemetría de identidad con la detección basada en comportamiento y una respuesta liderada por personas.
En Huntress, hemos visto de primera mano cómo los atacantes abusan de la identidad en entornos de Microsoft. Y pronto, esa misma protección de identidad administrada se extenderá a Google Workspace, llevando detección y respuesta las 24 horas del día, los 7 días de la semana a las identidades que impulsan tu negocio en la nube.
Porque los atacantes ya tratan a Google Workspace como infraestructura de identidad. Es hora de que los defensores hagan lo mismo.