


En ciberseguridad, hablamos de vectores de ataque como si operaran en silos: amenazas de endpoint por un lado, ataques basados en identidad por otro. Pero la verdad es que a los atacantes no les importan nuestros silos. Les importan los resultados: acceso, persistencia y ganancias.
Y cada vez más, usan identidades para conseguir las tres cosas.
Si eres un proveedor de servicios administrados (MSP) o una empresa que depende solo de la protección de endpoints —o peor aún, que intenta combinar herramientas que no se comunican entre sí—, les estás dando a los atacantes exactamente los puntos ciegos que necesitan para moverse sin ser detectados.
Es hora de conectar los puntos entre endpoint e identidad, porque los ciberataques de hoy no eligen entre uno u otro. Usan ambos.
Identidad: lo nuevo de moda
Todos sabemos que los endpoints son un objetivo clásico. Phishing, malware, exposición del protocolo de escritorio remoto (RDP): estas son técnicas básicas para los atacantes. Y todavía funcionan. Pero lo nuevo —y que crece rápido— es el aumento de los ataques basados en identidad.
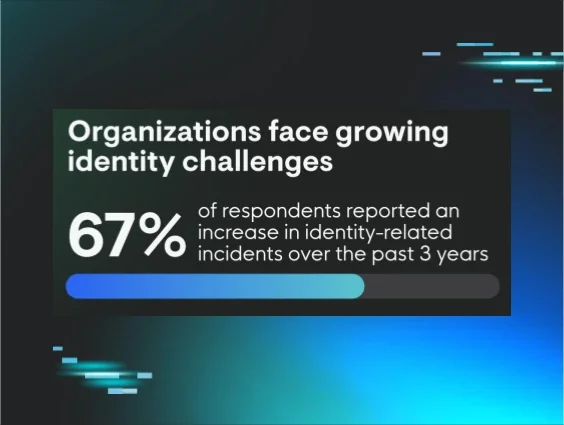
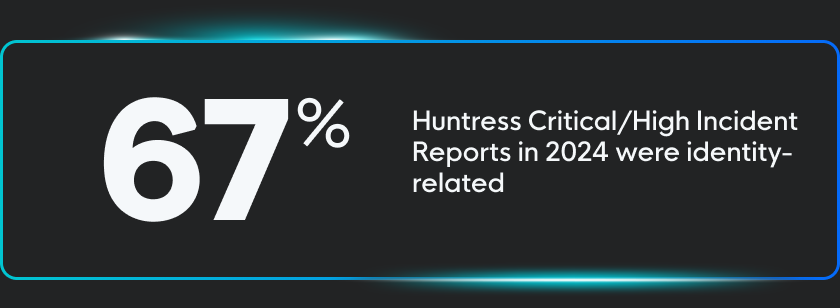
Según nuestros datos, el 67% de todos los incidentes críticos y de alta gravedad que Huntress reportó en 2024 estaban relacionados con identidad. Solo en los primeros dos meses de 2025, ese número subió al 81%.
¿Por qué el aumento?
Porque los ataques a la identidad son:
- De bajo esfuerzo: el phishing o comprar credenciales en la dark web requiere mucho menos habilidad que crear malware.
- De alto beneficio: las credenciales robadas ofrecen acceso persistente y con privilegios a aplicaciones en la nube, plataformas SaaS, VPN y más.
- Difíciles de detectar: los bypass de autenticación multifactor (MFA), el secuestro de sesión y las aplicaciones fraudulentas de OAuth no generan alertas tradicionales de EDR.
Los hackers no necesitan derribar la puerta cuando pueden simplemente robar tu identidad y entrar. Y una vez que la tienen, no actúan como tú. Son tú.
Entonces, ¿qué es un ataque de identidad?
Piensa en tu identidad digital como algo más que un nombre de usuario y una contraseña. Es toda tu huella digital: credenciales, tokens, MFA, permisos, cookies de sesión, comportamientos y patrones de acceso en la nube.
Los ataques de identidad suelen seguir una estructura de tres fases:
- Robo o compromiso de credenciales
- A través de phishing, ataques de adversary-in-the-middle (AiTM) o compras en la dark web.
- Las herramientas comunes incluyen páginas de inicio de sesión falsificadas, secuestradores de sesión o ataques de password spray.
- Las credenciales se venden por tan solo $10 en los mercados de la dark web.
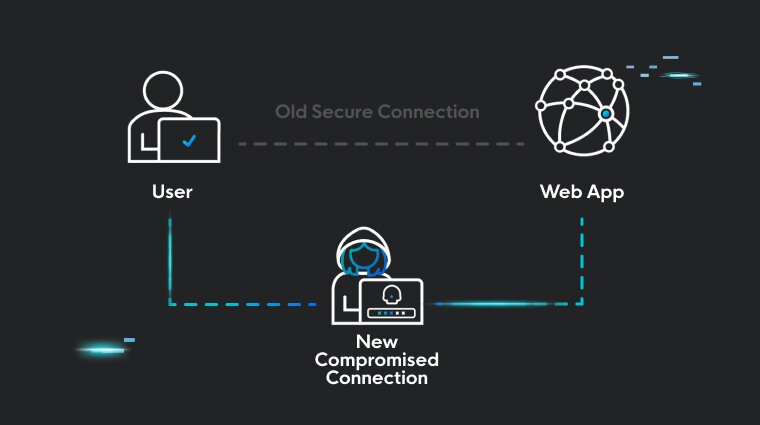 Representación simplificada de un ataque AiTM
- Escalada de privilegios y movimiento lateral
- Una vez dentro, los atacantes se mueven lateralmente, abusan del inicio de sesión único (SSO) o secuestran tokens de OAuth.
- Pueden usar cookies de sesión robadas de navegadores como Chrome o Edge para eludir la MFA.
- Persistencia y evasión
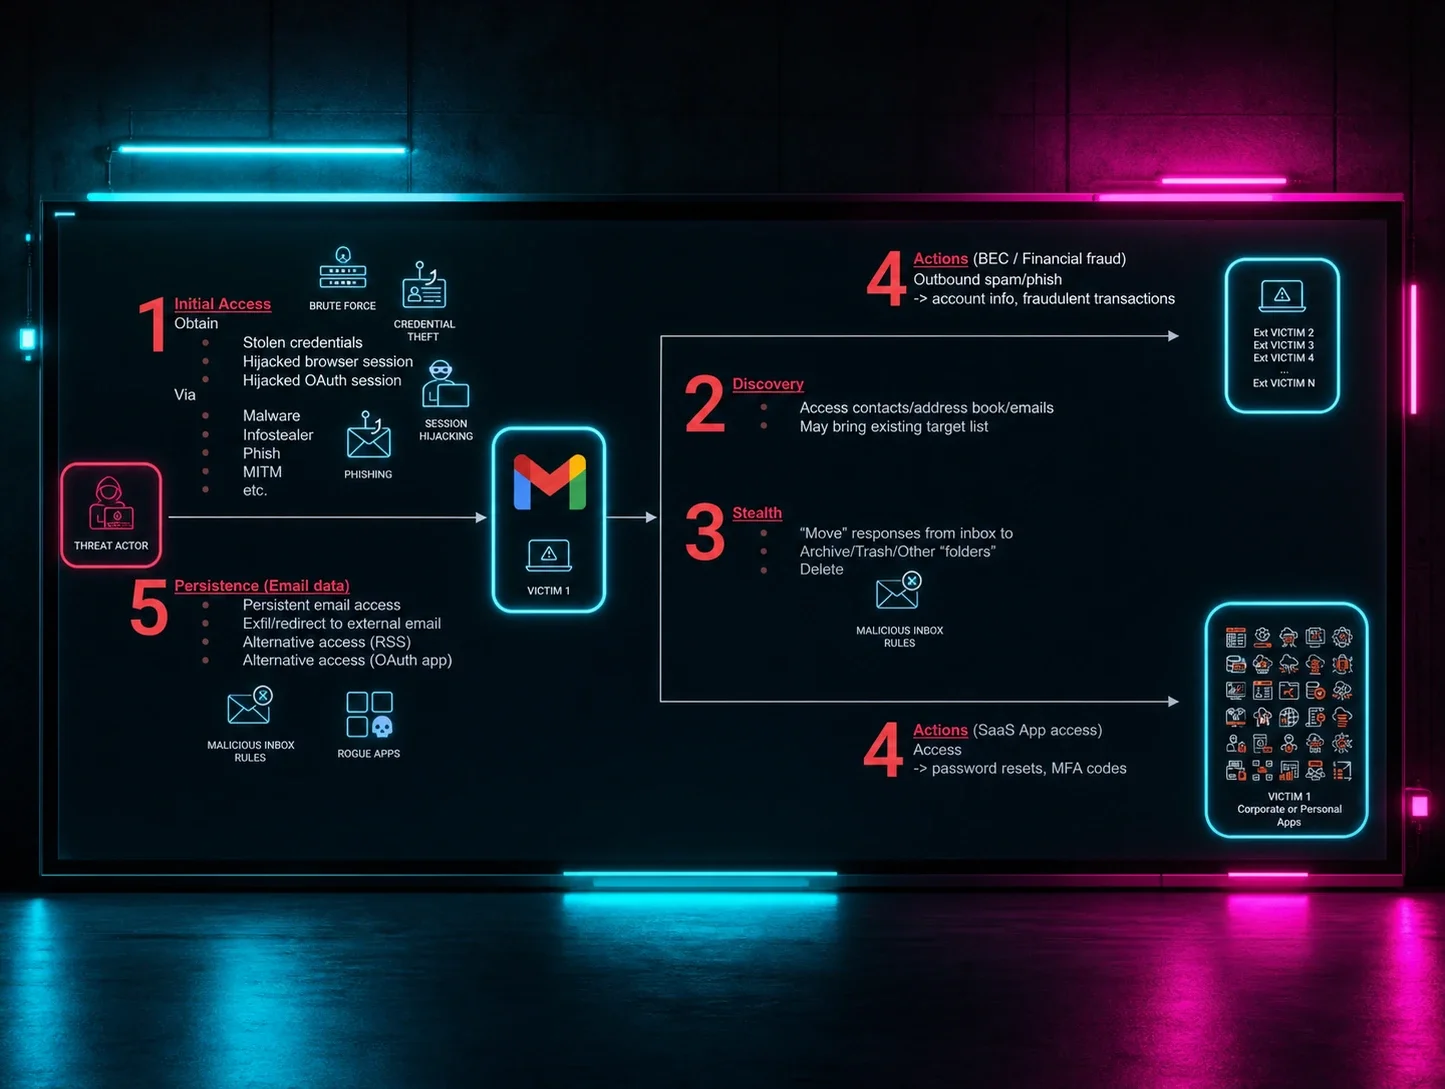
- Los atacantes crean reglas de bandeja de entrada, cambian los dispositivos de MFA o instalan aplicaciones fraudulentas para mantener el acceso.
- Una vez instalados, pueden exfiltrar datos o implementar ransomware, todo sin levantar sospechas.
Pivotes de endpoint a identidad y de identidad a endpoint
Los ataques de hoy no se limitan a una sola superficie. Pivotan entre endpoints e identidades según la oportunidad y las brechas de defensa. Veamos dos rutas de pivote comunes.
1. Endpoint → Identidad
Paso 1: el atacante hace phishing a un usuario o explota el RDP para comprometer un endpoint.
Paso 2: extrae credenciales de la memoria con herramientas como Mimikatz o recolecta cookies de sesión.
Paso 3: usa esas credenciales para iniciar sesión en servicios en la nube, evitando las defensas del endpoint.
Paso 4: abusa del acceso de identidad para desactivar herramientas de seguridad, se mueve lateralmente o exfiltra datos.
La protección de endpoints puede detectar el malware en este flujo, pero no evitará que el atacante inicie sesión en Microsoft 365 y escale privilegios.
2. Identidad → Endpoint
Paso 1: el atacante roba credenciales o compra acceso en la dark web.
Paso 2: elude la MFA con técnicas de AiTM o tokens de sesión robados.
Paso 3: usa privilegios de administrador basados en la nube para ejecutar scripts maliciosos o desactivar herramientas de EDR.
Paso 4: implementa ransomware, roba datos o establece persistencia en los endpoints.
Aquí, el compromiso del endpoint es la etapa final, no el punto de partida.
Tácticas del mundo real
Estos pivotes no son teóricos. Suceden a diario.
Caso 1: violación de identidad en el sector salud
Un actor de amenazas usó las credenciales olvidadas de un médico para acceder a la red de una organización de salud. A partir de ahí:
- Se movió lateralmente entre los sistemas
- Abrió brechas en los firewalls locales para ampliar el acceso
- Estaba a punto de implementar ransomware cuando Huntress lo detectó y lo detuvo
¿Lo más llamativo? El médico ya no trabajaba en la práctica, pero sus credenciales no habían sido desactivadas.
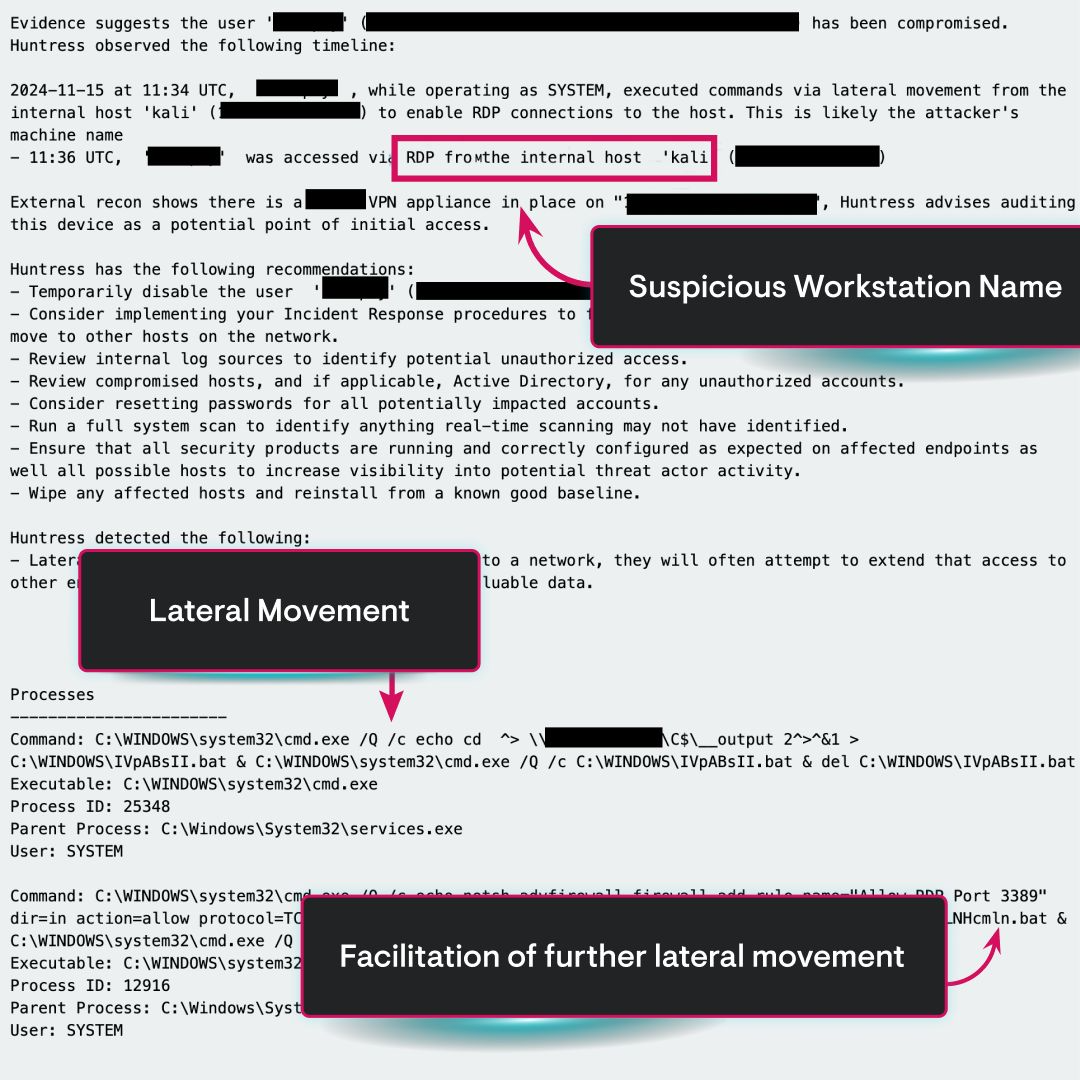
Cómo se detectó el ataque
Caso 2: ataque de adversary-in-the-middle
- Una empresa de petróleo y gas evitó por poco verse comprometida cuando un atacante falsificó una página de inicio de sesión de Microsoft. Un usuario ingresó sus credenciales, y el atacante intentó "repetir" la sesión para acceder al buzón de correo.
- Huntress lo detectó en tiempo real, desactivó la identidad y notificó al socio antes de que se produjera algún daño.
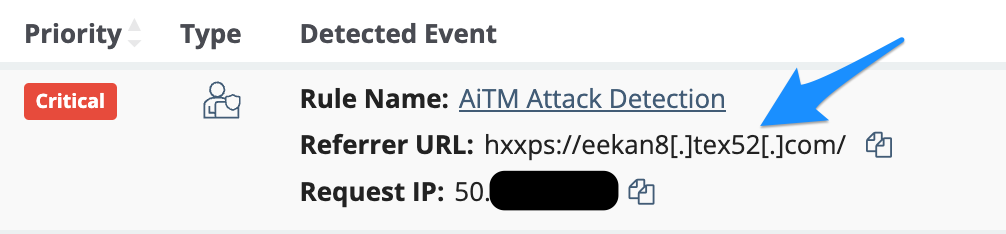
Ejemplo de Managed ITDR detectando un ataque AiTM
Caso 3: aplicación fraudulenta de OAuth
- En un distrito escolar, se encontró una aplicación sospechosa llamada “XXX” con permisos de alto nivel. No era malware, era stealthware (aplicaciones raras y desconocidas que los atacantes usan para crear puertas traseras).
- Huntress marcó la aplicación, la eliminó y guio al administrador en la restauración de la higiene de identidad.
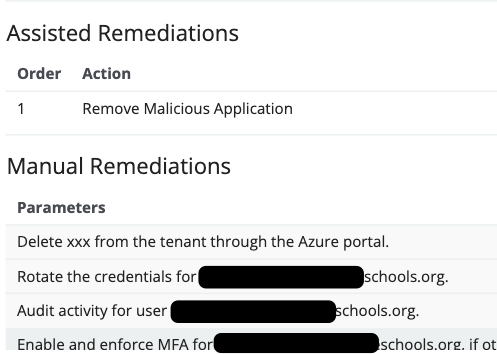
El SOC de Huntress ofrece una remediación paso a paso después de un ataque de identidad
El costo de la seguridad en silos
Si solo usas EDR:
✅ Detectarás malware y procesos sospechosos.
❌ Pero se te escaparán las credenciales robadas, los bypasses de MFA o las aplicaciones fraudulentas que pasan desapercibidas.
Si solo usas protección de identidad:
✅ Detectarás anomalías de inicio de sesión, abuso de OAuth y secuestros de sesión.
❌ Pero se te escaparán el volcado de credenciales, la ejecución de scripts y el malware persistente en los endpoints.
Los equipos de seguridad necesitan ambos lados de la moneda porque los atacantes operan en los dos planos.
Por qué Huntress: Managed EDR + ITDR
Huntress te da Managed EDR y detección y respuesta de amenazas de identidad (ITDR) totalmente gestionados, construidos juntos, operados juntos e impulsados por el mismo equipo de élite del Centro de operaciones de seguridad (SOC) disponible las 24 horas, los 7 días de la semana.
- EDR: Detecta malware, puntos de apoyo persistentes, volcado de credenciales y señales de ransomware.
- ITDR: Marca inicios de sesión sospechosos, toma de control de cuentas, aplicaciones fraudulentas de OAuth y abuso de MFA.
- SOC: Más de 100 expertos humanos (no bots) que investigan, responden y remedian las amenazas en tu nombre.
Cada alerta la valida un humano, se enriquece con contexto y es accionable. Sin ruido. Solo resultados.
Y sí, también gestionamos Microsoft Defender, sin costo adicional.
Prueba Managed ITDR
Si ya usas Huntress Managed EDR, estás protegido a medias. Pero sin Managed ITDR, las amenazas basadas en identidad pasan desapercibidas.
Toma una prueba gratuita de Managed ITDR y obtén:
- Monitoreo de identidad las 24 horas, los 7 días de la semana, a cargo de analistas de seguridad reales
- Detección de aplicaciones fraudulentas, robo de credenciales, bypasses de MFA y secuestro de sesión
- Alertas accionables y verificadas por humanos
- Acceso completo al SOC de Huntress durante la prueba
Hoy, el 75% de las organizaciones que implementan a más de 200 identidades detectan un incidente durante la prueba.
Implementar en un solo inquilino toma dos minutos. No hay compromiso, no hay relleno, solo visibilidad clara de las amenazas de identidad que ya apuntan a tu negocio.
🎯 Inicia tu prueba gratuita y deja que te mostremos lo que los atacantes esperan que nunca encuentres.