

Agradecimientos: Un agradecimiento especial a Dray Agha, Casey Smith, Dave Kleinatland, Matt Kiely, Rich Mozeleski, Michael Tigges, Josh Allman, Anton Ovrutsky, Michael Brown, Harlan Carvey y Lindsey Welch por sus contribuciones a esta investigación y redacción.
Introducción
Los trabajadores norcoreanos (a veces denominados FAMOUS CHOLLIMA) han mejorado e incrementado significativamente su actividad en los últimos años. Estos actores se hacen pasar por trabajadores legítimos, postulan a puestos remotos en empresas y, una vez contratados e incorporados, canalizan sus salarios de vuelta al régimen norcoreano en un esfuerzo por ayudar a Corea del Norte a generar ingresos mientras evade sanciones internacionales. Algunos reportes públicos también mencionan a trabajadores de la RPDC infiltrándose en empresas para exfiltrar datos, desplegar malware o extorsionar a sus empleadores una vez descubiertos.
Los trabajadores de la RPDC presentan un desafío de detección único para los defensores: en lugar de comprometer cuentas o entrar por brechas en los entornos de las organizaciones, engañan a las empresas para que los contraten de forma remota, y a menudo realmente hacen el trabajo legítimo para el que fueron contratados. Además, los trabajadores de la RPDC suelen usar documentos de identidad robados, VPN y servicios proxy para enmascarar su verdadera identidad y ubicación, lo que significa que deben usarse otros métodos para ayudar a verificar si un empleado es quien dice ser.
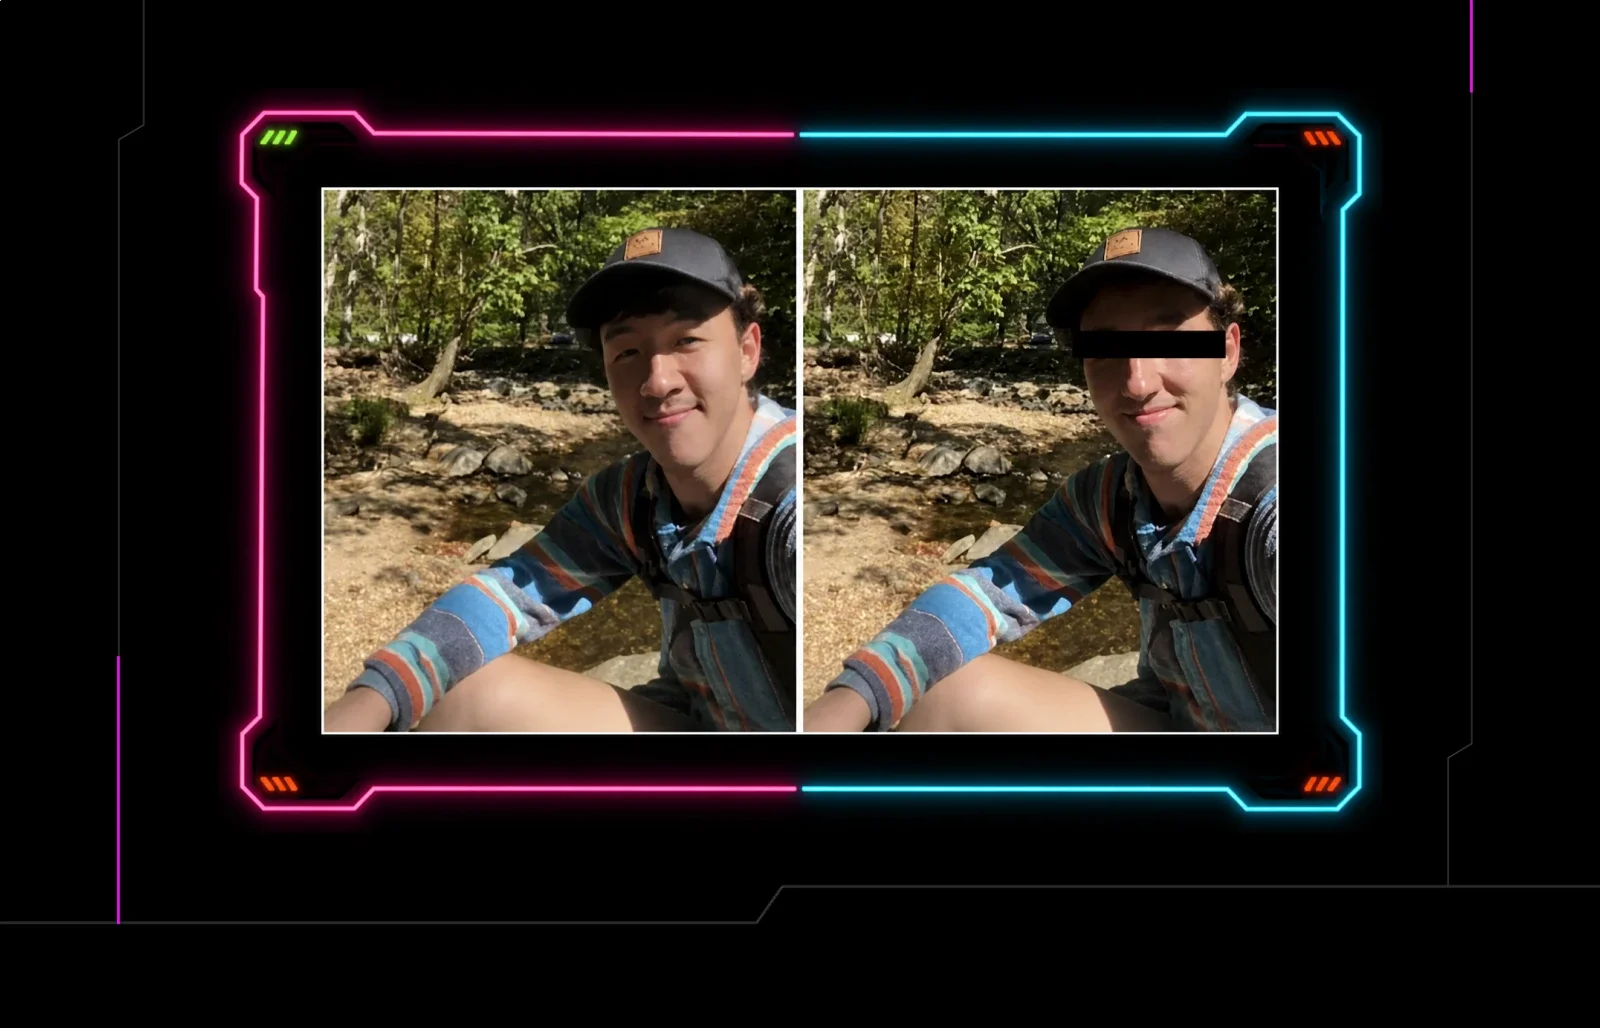
Si bien los trabajadores de la RPDC históricamente han buscado empleo en roles relacionados con TI, esto se ha expandido para incluir una amplia variedad de roles remotos fuera de TI. Hasta ahora en 2026, Huntress ha respaldado investigaciones donde un total de cinco personas fueron identificadas como probables trabajadores de la RPDC empleados en organizaciones socias. Las personas estaban empleadas en una variedad de roles, incluidos TI, ventas y marketing, y la profesión médica. Para tres de los trabajadores, Huntress obtuvo y revisó documentos de identificación presuntamente fraudulentos durante el curso de la investigación que ayudaron a determinar que era poco probable que fueran personas legítimas. Para otro trabajador, Huntress identificó una foto que había sido robada de una cuenta legítima de GitHub donde el rostro había sido alterado.
Debido al desafío que representa detectar este tipo de amenaza, detallamos estos incidentes y nuestros hallazgos posteriores que pueden ayudar a otros a identificar actividad sospechosa relacionada con trabajadores de la RPDC en sus entornos.
Febrero de 2026: Múltiples trabajadores de la RPDC en la industria de la salud
A partir de febrero de 2026, Huntress fue alertado por un socio australiano que sospechaba que tres empleados eran trabajadores norcoreanos haciéndose pasar por personas chinas.
El socio inicialmente sospechó de los empleados por varias razones, incluido su uso de infraestructura que previamente había estado asociada con trabajadores de la RPDC. Por ejemplo, las cuentas se autenticaban repetidamente a través de Astrill VPN, que ha sido documentado públicamente como utilizado en campañas de trabajadores de TI remotos.
En un esfuerzo por ayudar al socio a investigar a estos usuarios y determinar si eran legítimos o no, Huntress analizó seis meses de registros de auditoría unificados, inspeccionó eventos en Exchange, SharePoint, inicios de sesión y otras cargas de trabajo de Microsoft 365, e investigó todas las autenticaciones relevantes de Huntress Managed Identity Threat Detection and Response (ITDR). En particular, los investigadores analizaron la infraestructura utilizada por las personas, incluidas direcciones IP, ASN, patrones de acceso geográfico y más.
Verificamos tres cuentas sospechosas autenticándose con varias direcciones IP identificadas como nodos de Astrill VPN. Luego confirmamos que también estaban usando IPRoyal Proxy, un proveedor legítimo de servicios proxy comerciales que vende acceso a direcciones IP a través de las cuales los clientes pueden enrutar su tráfico de internet; así como WorkTitans B.V., una operación de hosting a prueba de balas que parece haber sido allanada por el Servicio de Información e Investigación Fiscal de los Países Bajos (FIOD).
El uso extensivo de VPN e infraestructura proxy en las tres cuentas se desvió del comportamiento típico del usuario final, lo que sugiere intentos de ocultar la geolocalización real de cada persona.
El uso de una VPN por sí solo no es un indicador confiable de compromiso, y a menudo presenta falsos positivos debido a sus usos legítimos; por lo tanto, también perfilamos la actividad de los tres usuarios para corroborar cuándo estaban activos. En todos los casos, menos del 50 por ciento de la actividad observada ocurrió durante el horario laboral esperado, y la actividad máxima se observó exactamente a medianoche UTC. Aunque esto se superpone con el horario laboral tanto en Australia como en China, vale la pena señalar que esto también corresponde a las 9 a.m. en Corea del Norte.
Durante la investigación, Huntress encontró documentos en las cuentas de OneDrive de dos de los trabajadores que compartían una convención de nomenclatura común. Los documentos incluían fotos de: una tarjeta de identidad de residente, un pasaporte de la República Popular China y una factura de electricidad, todos los cuales parecen haber sido usados para comprobar su dirección residencial e identidad durante su proceso de incorporación. Si bien los documentos parecían legítimos a primera vista con información válida, además de una convención de nomenclatura similar entre los documentos de dos personas distintas, Huntress encontró coincidencias que sugieren que fueron creados fraudulentamente por la misma persona. Estas incluyen:
El ángulo exacto de fotografía usado en el documento
El lugar de emisión del pasaporte (ambos fueron emitidos en Shenzhen)
La fecha de emisión del pasaporte (solo con un día de diferencia)
Las fechas de validez en cada tarjeta de identidad de residente (ambas eran válidas por exactamente el mismo período de tiempo)
La autoridad emisora en cada tarjeta de identidad de residente (ambas fueron emitidas por la estación de policía de Songgang)
La antigüedad de los documentos (todos los documentos de identidad, incluidos el pasaporte, la factura de electricidad y la tarjeta de identidad de residente, fueron emitidos dentro de un lapso de 2 semanas entre sí y en el mismo mes en que Huntress investigó el incidente)
La dirección residencial de cada persona (ambas personas vivían en la misma calle)
El diseño de la factura de electricidad (ambos documentos contenían errores tipográficos visibles y un diseño que refleja plantillas falsas de facturas de energía de State Grid Corporation of China disponibles en línea)
Los metadatos de todas las fotos de los documentos:
Mostraron un desfase horario del dispositivo de UTC +03:00
Registraron que se usó un
iPhone 15 Pro Max back triple camera 6.765mm f/1.78para tomar las fotosTenían una hora de creación original cercana entre sí (por ejemplo, las fotos del pasaporte de ambas personas se tomaron con solo 8 minutos de diferencia)
Aunque ambas personas tenían fotos únicas que mostraban el reverso de su tarjeta de identidad de residente, también parece probable que ambas personas hayan usado accidentalmente una foto del mismo reverso de tarjeta de identidad de residente, basándose en cierto daño visible consistente entre ambas fotos.
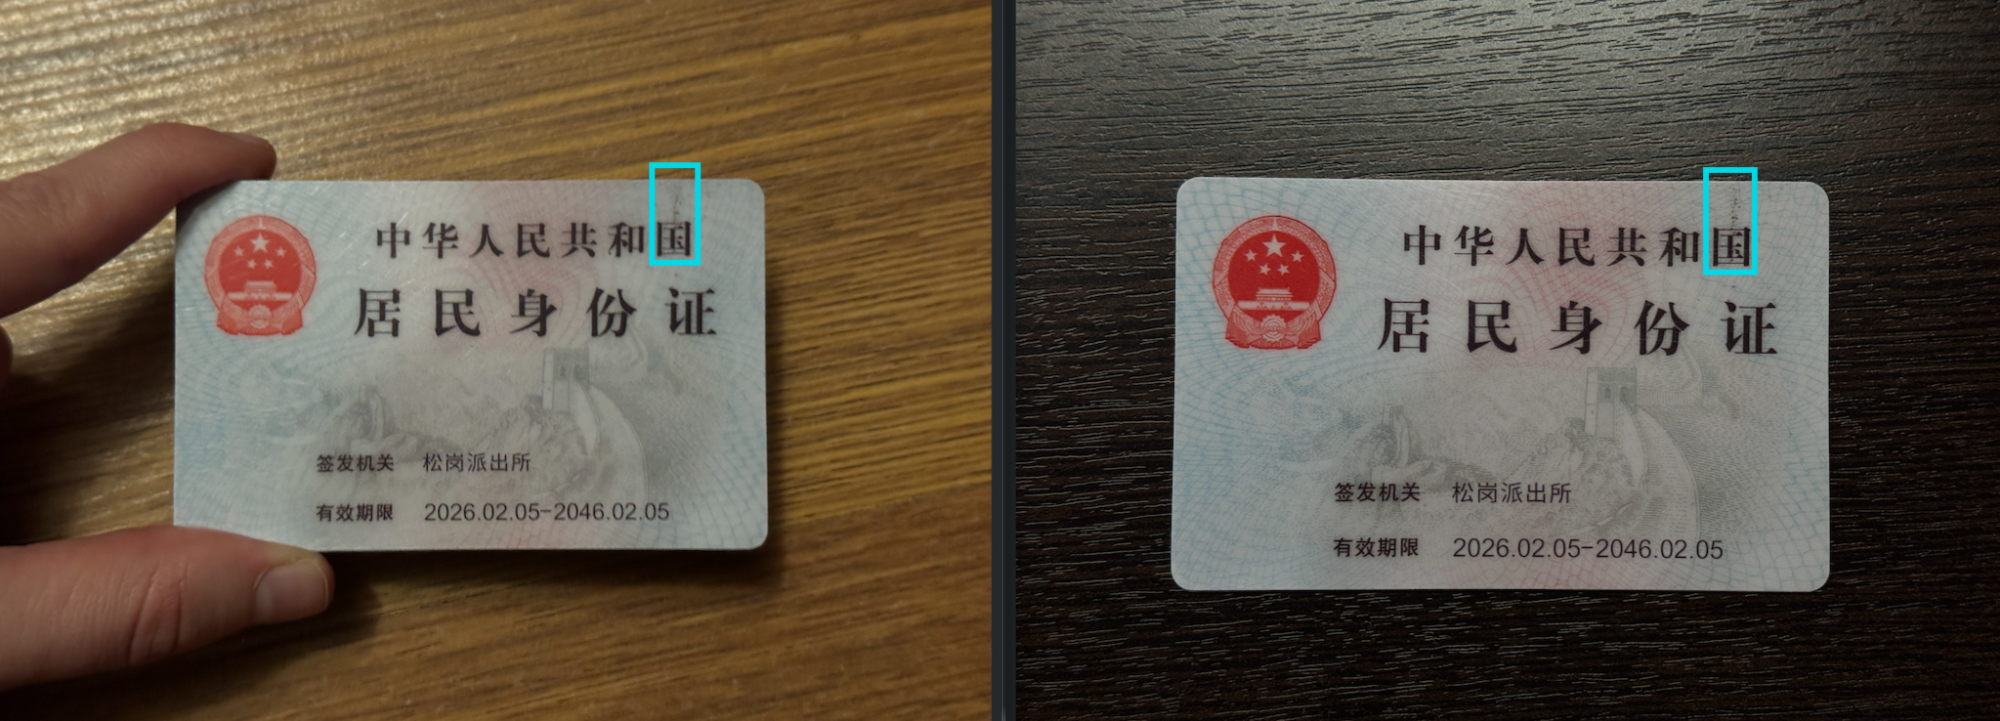
Figura 1: Reverso de la tarjeta de identidad de residente de la persona 1 (izquierda) y reverso de la tarjeta de identidad de residente de la persona 2 (derecha), mostrando el período de validez y la estación de policía emisora (además de cierto daño visible en ambas tarjetas). Es posible que esto haya sido un descuido de quien facilitó la fotografía de estos documentos de identidad, pero parece poco probable que ambas personas involucradas hayan tenido semejante coincidencia y superposiciones entre sí.
Además, las facturas de electricidad de ambas personas parecen haberse basado en una plantilla barata disponible en línea, y contenían elementos que, de haberse notado, deberían levantar sospechas incluso si no se conociera el formato de una factura de electricidad extranjera legítima. Por ejemplo, en ambos casos, las palabras "clutter" y "hassle" se cambiaron a "dlutter" y "hassic", posiblemente debido a un problema de traducción si se usó reconocimiento óptico de caracteres para convertir una imagen en una plantilla editable. Ambas contenían enlaces a sitios web de Arizona Public Service que no tienen nada que ver con State Grid Corporation of China.
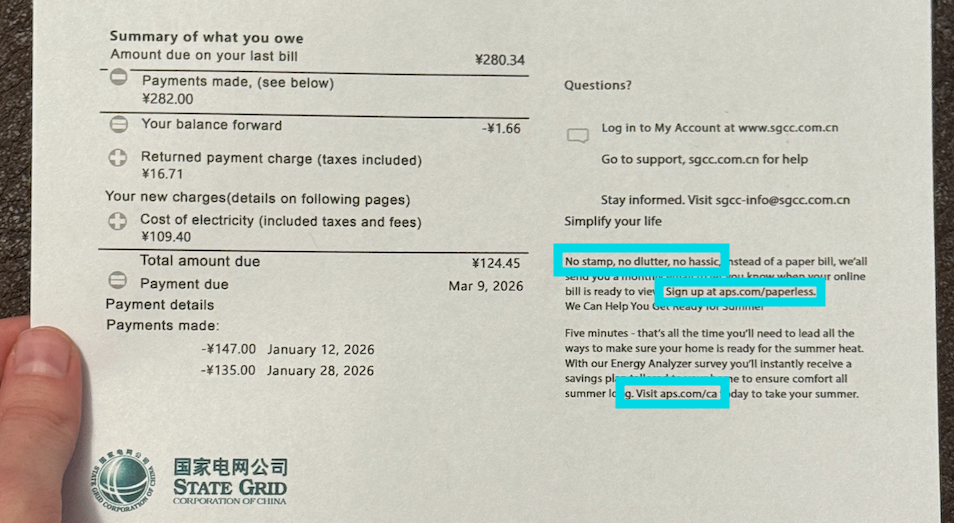
Figura 2: Anomalías de palabras en la factura de electricidad de la persona 1
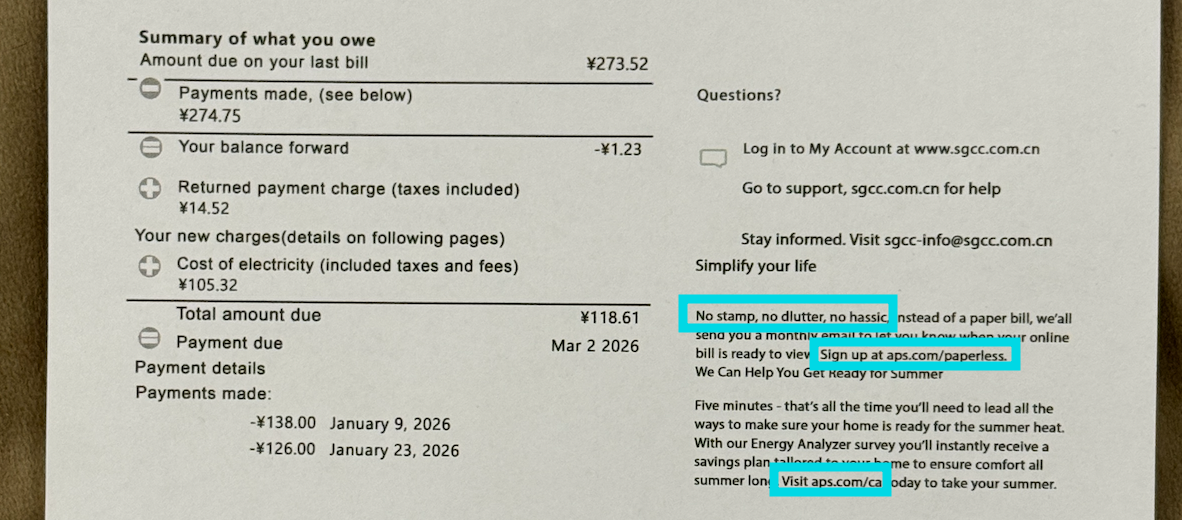
Figura 3: Anomalías de palabras en la factura de electricidad de la persona 2
A pesar de la probabilidad de que los pasaportes y las tarjetas de identidad de residente sean fraudulentos, aún existe la posibilidad de que estos documentos contuvieran información o fotos legítimas de otras personas a quienes se les haya robado o prestado su información de identidad. Por ejemplo, una de las personas compartía exactamente el mismo nombre que otra persona que trabaja en la industria de la salud y que tenía múltiples fotos disponibles en línea; sin embargo, sus documentos de identidad no se parecen en nada a esta persona. Siempre existe la posibilidad de que varias personas en la misma industria compartan exactamente el mismo nombre completo; sin embargo, dados los otros indicadores de robo de identidad observados, vale la pena destacarlo.
Debido a las diversas pistas que potencialmente vinculan estas cuentas con actividad relacionada con la RPDC, reportamos nuestros hallazgos a la organización socia y recomendamos enfáticamente que contrataran servicios de respuesta a incidentes.
Agosto de 2026: Trabajador de la RPDC en la industria de servicios financieros
En agosto de 2026, Huntress fue alertado por un socio que había sido notificado de un posible trabajador norcoreano en su entorno por un proveedor de seguridad externo. Debido a que el trabajador sospechoso solo había sido incorporado recientemente a la empresa, aún no se había instalado un agente de Huntress en su dispositivo.
Tras la instalación del agente y una revisión adicional, Huntress identificó múltiples dispositivos físicos sospechosos de baja prevalencia conectados al host, que coincidían con indicadores previamente vinculados a trabajadores de la RPDC.
El primero fue la presencia de PiKVM, un dispositivo de código abierto, basado en Raspberry Pi, tipo KVM sobre IP. Este dispositivo permite el control remoto de la computadora conectada a través de un navegador web a nivel de hardware, lo que significa que tienen acceso remoto incluso antes de que arranque el sistema operativo, y sin necesidad de instalar software de acceso remoto. Múltiples reportes de inteligencia han señalado que trabajadores de TI remotos de la RPDC usan dispositivos PiKVM para acceso remoto.
En el host, encontramos que el Realtek Audio Universal Service registró eventos el 31 de julio, aproximadamente siete días antes de que Huntress fuera desplegado, que mostraban a Windows cambiando la salida de audio a un PiKVM V4 Mini, así como registros de eventos de seguridad de Windows (específicamente el ID de evento 6416) que mostraban que el sistema se conectó a un PiKVM V4 Mini.
También inspeccionamos la información de dispositivos USB a través del Registro de Windows y encontramos más evidencia de las instalaciones de PiKVM, comenzando el 31 de julio:
VID_1D6B&PID_0104&MI_04 [2026-07-31 21:58:06Z]
S/N: 6&9f4824e&0&0004 [2026-08-06 00:20:21Z]
Properties Key LastWrite: 2026-07-31 21:58:06Z
FriendlyName : PiKVM Composite Device
First InstallDate : 2026-07-31 21:58:06Z
InstallDate : 2026-07-31 21:58:06Z
Last Arrival : 2026-08-06 00:20:20Z
Dado que la actividad era anterior al despliegue de Huntress, los artefactos forenses dibujaron una cronología de actividad que probablemente ocurrió antes de que se conectara el PiKVM.
24 de julio
El sistema fue construido por el proveedor de servicios administrados y se probó el acceso a la cuenta. En ese momento, el sistema estaba vinculado a la red inalámbrica de invitados del proveedor de servicios administrados.
27 de julio
La cuenta de usuario recibió los correos de inicio de sesión inicial y se autenticó en varios servicios basados en cloud utilizados por la empresa. Esto puede indicar que el dispositivo fue construido y enviado por el MSP el día 24, antes de llegar a su destino el día 27.
31 de julio
2026-07-31T04:16:00 UTC: La laptop se conectó por primera vez a un router de viaje GL.iNet. Si bien conectarse a un router de viaje puede no ser intrínsecamente sospechoso, en este caso es inusual, ya que la actividad previa parece indicar que el dispositivo ya había sido enviado y había llegado a su destino. Esto plantea la pregunta de por qué el dispositivo estuvo conectado a un router de viaje durante muchas horas, y puede indicar que el dispositivo estaba siendo transportado, una vez más, a una nueva ubicación, mientras se requería que permaneciera conectado a internet.
2026-07-31T16:51:24 UTC: La computadora se conectó por primera vez a un router BGW320-500 en una red inalámbrica residencial llamada "Pickle_Rick". El uso de un router residencial sugiere fuertemente que el dispositivo había llegado al hogar de una persona en este punto del tiempo.
2026-07-31T20:14:20 UTC: El usuario completó un restablecimiento de contraseña de autoservicio en Entra y luego buscó el editor de directivas de grupo de Windows 10.
2026-07-31T21:10:05 UTC: La computadora se conectó a un adaptador de consola serie USB a UART.
2026-07-31T21:12:31 UTC: La computadora se conectó a un PiKVM V4 Mini. El momento es sospechoso, ya que indica que apenas horas después de que la computadora llegara a una dirección residencial, se conectó a un dispositivo que permitía controlarla remotamente a través de internet.
2026-07-31T21:26:54 UTC: La computadora se conectó a una conexión a internet por ethernet, sin volver a conectarse a una red inalámbrica. Esto potencialmente indica que la laptop se había convertido en un activo fijo de rack en una granja de laptops. Aproximadamente 10 minutos después, se inicializó el PiKVM y se conectaron varios dispositivos al sistema.
Si bien la actividad previa a la conexión del PiKVM proporcionó contexto inicial, la actividad que le siguió brindó más información sobre acciones tomadas por el usuario que son notables o sospechosas:
2026-07-31T21:49:34 UTC: El usuario buscó pruebas de audio en línea y comenzó a probar la salida de audio para validar que su audio funcionara.
2026-07-31T21:58:06 UTC: La interfaz de audio de PiKVM se registró en el sistema.
2026-07-31T22:00:52 UTC: El usuario comenzó a buscar pruebas de micrófono en línea antes de acceder a
mictests[.]compara validar que su micrófono funcionara.2026-07-31T22:38:01 UTC: El usuario ingresó un Gmail personal en un formulario web; vale la pena señalar que este correo compartía una convención de nomenclatura similar a otras direcciones de correo electrónico que se ha señalado han sido utilizadas por trabajadores de la RPDC en el pasado.
2026-08-03T12:03:23 UTC: El usuario accedió a
ip[.]medirectamente para determinar su dirección IP pública justo minutos antes de unirse a una reunión de Zoom.
El empleado también recuperó una imagen de un sitio de intercambio de archivos, potencialmente para usarla en una herramienta de comunicación interna, lo cual es altamente sospechoso y una señal de alerta en sí misma:
2026-08-03T21:26:01 UTC: Un tercero desconocido subió un archivo a un servicio de intercambio de archivos (SendGB) minutos antes de que el usuario lo descargara
2026-08-03T21:29:55 UTC: El usuario descargó el archivo de SendGB y lo movió a una carpeta que creó en la raíz de la unidad (
C:\asset).
Una búsqueda inversa de imágenes de esta foto reveló que habían reutilizado y manipulado una foto de otra persona.
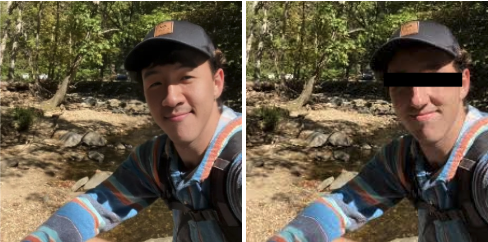
Figura 4: Foto usada por el empleado (izquierda) y la imagen original de un perfil legítimo de GitHub (derecha)
También encontramos evidencia de una tarjeta capturadora USB Guermok que había sido conectada a la computadora del usuario. Este dispositivo se registró como una webcam en la máquina, y permitió que cualquier transmisión de video a través de ella se enviara como entrada de webcam en aplicaciones de videoconferencia como Zoom. El dispositivo Guermok es una anomalía de hardware de apoyo que por sí sola no es evidencia de participación de la RPDC. Sin embargo, se vuelve significativa porque coocurrió con un PiKVM, algo que vimos en este incidente y en otros.
Tanto el Registro de Windows como los registros de eventos de seguridad de Windows (nuevamente, ID de evento 6416) indicaron que la instalación de este dispositivo ocurrió unos días después de que se instalara el dispositivo PiKVM:
VID_345F&PID_2130&MI_00 [2026-08-04 22:36:23Z]
S/N: 6&1346e323&0&0000 [2026-08-06 00:20:17Z]
Properties Key LastWrite: 2026-08-04 22:36:23Z
FriendlyName : Guermok USB3 Video
First InstallDate : 2026-08-04 22:36:23Z
InstallDate : 2026-08-04 22:36:23Z
Last Arrival : 2026-08-06 00:20:16Z
Proporcionamos nuestra evaluación a la organización afectada de que la identidad de esta persona era cuestionable. Tras nuestra investigación, el socio confirmó sus sospechas sobre el empleado, citando su negativa a mostrar la habitación en la que se encontraba, y su renuencia a aparecer en cámara.
Agosto de 2026: Trabajador de la RPDC en la industria de servicios financieros
Inmediatamente después de esta investigación de principios de agosto, el equipo de Huntress Detection Engineering and Threat Hunting (DE&TH) comenzó a buscar proactivamente actividad que se alineara con los reportes públicos sobre trabajadores de TI de la RPDC/FAMOUS CHOLLIMA.
Después de revisar hosts identificados que habían conectado dispositivos USB PiKVM y Guermok, la búsqueda de amenazas llevó al equipo a descubrir un caso adicional en un socio distinto, donde el actor de amenazas parecía haber robado o tomado prestada una identidad existente para obtener empleo de manera fraudulenta.
El host y el usuario, incorporados 13 días antes, parecían ser un empleado de ventas/marketing. Tras una revisión forense del host, Huntress identificó herramientas y servicios sospechosos en uso, que incluían:
Toffeeshare: Un servicio de intercambio de archivos cifrado, de igual a igual (peer-to-peer), utilizado para enviar documentos de identidad (probablemente fraudulentos), y una extensión de Chrome utilizada para grabar video y audio de pestañas del navegador Chrome. Estos documentos de identidad probablemente pertenecían a una persona real, ya que todos sus números de identificación se validan como legítimos, pero su foto había sido alterada para parecerse a la apariencia del empleado fraudulento. Según artefactos identificados en el historial de navegación del empleado, esto pudo haberse usado para completar un formulario de verificación de identidad de empleo I-9.
Extensiones de Chrome: Varias extensiones de Chrome para asistencia de traducción al inglés, grabación de video y audio dentro de pestañas del navegador Chrome, exportación de chats de Zoom, y asistencia de pronunciación en inglés
Pruebas de micrófono y audio: Al igual que en otros casos, este involucró al presunto trabajador de la RPDC accediendo a varios servicios en línea para probar su micrófono y webcams, incluidos
webcammictest[.]comyonlinemictest[.]comCodeshare: A diferencia de otros casos, este involucró el uso de un servicio de intercambio de código en línea para hacer disponibles reuniones semanales de Zoom, incluyendo valores de contraseña incrustados para acceder a ellas
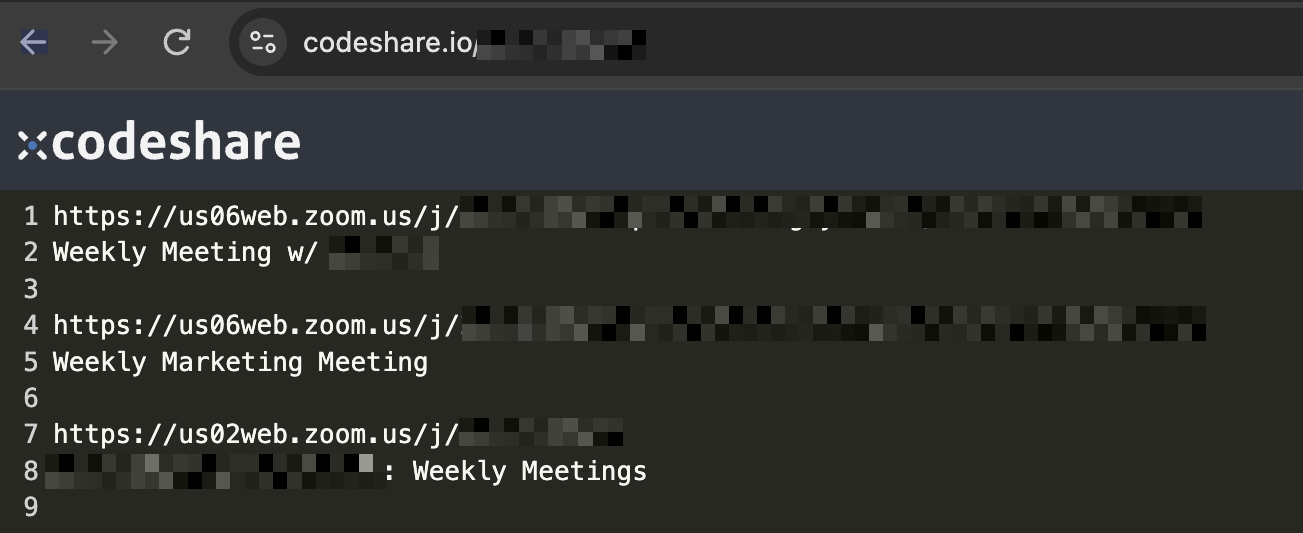
Figura 5: Enlaces de invitación a reuniones de Zoom compartidos a través de un codeshare público
VDO Ninja: Un software gratuito diseñado para transmitir audio y video como entrada de dispositivo a software como OBS. En este caso, Huntress evaluó que esto se usó para capturar la pantalla del host.
hxxps://vdo.ninja/?push=host<redacted>&password=<redacted>&screenshare&label=hostUso de reunión y pantalla compartida de VDO Ninja recuperado de la caché de Google Chrome
Los documentos de identidad obtenidos durante esta investigación mostraron que la persona compartía los siguientes detalles con alguien cuya foto policial había sido publicada previamente en línea por las autoridades tras su arresto:
Nombre completo (primer nombre + segundo nombre + apellido)
Lugar de la licencia de conducir/lugar de arresto
Fecha de nacimiento
La foto policial difería del documento de identidad obtenido, lo que refuerza aún más la hipótesis de que era fraudulento. Además, la firma utilizada en ambos documentos de identificación recuperados parecía haber sido superpuesta digitalmente en el documento en lugar de escrita a mano.
Estas piezas clave de evidencia respaldaron la suposición de que los documentos de identificación, si bien eran legítimos en cuanto a la información, habían sido alterados digitalmente para sustituir el rostro de la persona legítima por el de otra, probablemente el presunto trabajador de la RPDC, para cometer robo de identidad y obtener empleo fraudulento en esta organización. También es importante señalar que ambos documentos parecían haber sido colocados sobre una superficie con varias texturas, o sostenidos por una persona, lo cual se asemeja mucho a lo observado en otros casos. Estos podrían confundirse fácilmente con documentos legítimos si no se examinan con rigor.
Investigando las pistas de la RPDC
La amenaza de los trabajadores remotos de la RPDC no va a desaparecer, en parte debido a los desafíos que implica detectar realmente este tipo de amenaza. Aquí hay algunas señales de alerta de la RPDC basadas en los incidentes que hemos visto hasta ahora este año, que pueden usarse además de las recomendaciones proporcionadas por agencias gubernamentales globales:
Dispositivos PiKVM y Guermok, particularmente cuando ambos son usados por cuentas de usuario: Los defensores pueden generar alertas sobre el ID de evento de seguridad de Windows 6416 cuando
device_descriptioncontiene PiKVM o Guermok, y buscar la ruta del registro de WindowsHKLM\SYSTEM\CurrentControlSet\Enum\USB, especialmente valores de FriendlyName como PiKVM Composite Device y Guermok USB3 Video.Servicios web y extensiones de navegador asociados con redirección o grabación de pantalla, audio y video, pruebas de micrófono, traducción e intercambio de archivos: Vimos procesos sospechosos asociados con transmisión de pantalla basada en navegador, como VDO.Ninja, complementos de Chrome para grabar pestañas, y Toffeeshare para el envío de archivos. También vimos a los actores de amenazas utilizando sitios en línea de pruebas de micrófono y webcam.
Compartir invitaciones de reuniones recurrentes en sitios web públicos de intercambio de texto: Vimos a los actores de amenazas compartiendo públicamente sus reuniones recurrentes de Zoom en Codeshare, un servicio público de intercambio de código.
Infraestructura de VPN/proxy combinada con geografía inusual: Los defensores deben monitorear la autenticación a través de Astrill VPN, IPRoyal Proxy, e infraestructura asociada con WorkTitans B.V.; si bien las IP pueden ser útiles como evidencia de apoyo, la infraestructura puede reutilizarse o producir falsos positivos, por lo que debe correlacionarse con otra evidencia como patrones de acceso y geolocalización inconsistente.
Actividad anómala relacionada con la identidad, como patrones de horario laboral: Las actividades en husos horarios junto con el uso de VPN/proxy u otra actividad sospechosa pueden ser un indicador más fuerte. Los defensores deben establecer una línea base de la actividad normal y el huso horario local de cada empleado, y marcar el acceso sostenido durante horas inconsistentes.
Metadatos y validez de los documentos de identidad: Si bien los documentos de identificación falsos pueden ser muy difíciles de detectar a simple vista, examinar sus metadatos y prestar especial atención a cualquiera que haya sido emitido recientemente puede revelar anomalías que generen dudas sobre cómo y dónde se tomaron las fotos y si fueron alteradas. Considera también exigir que los documentos de identificación de los nuevos empleados sean notariados.
La combinación de telemetría de endpoints, identidad, navegador, cloud y autenticación puede ayudar a los defensores a marcar estos patrones de interés. Fuera de los documentos de identificación fraudulentos en sí, pocos indicadores individuales demuestran la participación de la RPDC, pero las señales técnicas y de identidad correlacionadas pueden ayudar a las organizaciones a descubrir actividad sospechosa antes y responder antes de que el acceso se use para robo de datos, despliegue de malware o extorsión.
Dado que los trabajadores fraudulentos son empleados incorporados de manera legítima, identificarlos después de la contratación implica un esfuerzo manual y múltiples puntos de evidencia que, aunque individualmente no son indicativos de malicia, combinados presentan un panorama mucho más sólido de actividad de trabajadores de la RPDC. Mitigar el riesgo de trabajadores fraudulentos comienza en la etapa de entrevista y continúa con la realización de verificaciones de antecedentes rigurosas de los nuevos contratados antes de su incorporación. En caso de duda, realizar verificaciones de antecedentes estándar, buscar a las personas en línea y verificar cualquier historial laboral ayudará a eliminar a los trabajadores de la RPDC desde el principio del proceso de entrevista.
Para más información sobre cómo identificar deepfakes, consulta nuestro _declassified episodio sobre este tema.