

Agradecimientos: Un agradecimiento especial por los esfuerzos de Michael Tigges, Anna Pham, Adam Mooney, y Samantha Shaw por sus contribuciones a esta investigación.
El 29 de mayo, el Huntress SOC detectó acceso remoto no autorizado a un controlador de dominio en una organización.
Una inspección más detallada del incidente mostró que el actor de amenazas accedió a un hipervisor dentro del entorno de la víctima y creó una nueva instancia de servidor, usando esta nueva máquina virtual para preparar y lanzar el ransomware Akira. Como se trataba de una máquina virtual recién instanciada, no tenía instaladas las herramientas de seguridad usadas por el socio, incluido el agente de Huntress.
La VM operada por el actor de amenazas nos dio información valiosa sobre el incidente y las técnicas usadas por este afiliado de Akira. También usamos telemetría de los registros de eventos de Windows, artefactos del historial del navegador Microsoft Edge, y más, para reconstruir lo sucedido. Una de las partes más interesantes del incidente que encontramos fue que el actor de amenazas usó una función de transferencia de archivos propiedad de LimeWire —un cliente de intercambio de archivos con el que quizás infectaste la computadora de tu familia por accidente a principios de los años 2000— como probable mecanismo de exfiltración de datos.
El incidente
Durante el reporte inicial de este incidente, el endpoint afectado se desconectó, lo que limitó nuestra visibilidad sobre algunas partes del incidente, como el acceso inicial. Sin embargo, pudimos ver parte de la actividad del actor de amenazas gracias a la telemetría de EDR disponible.
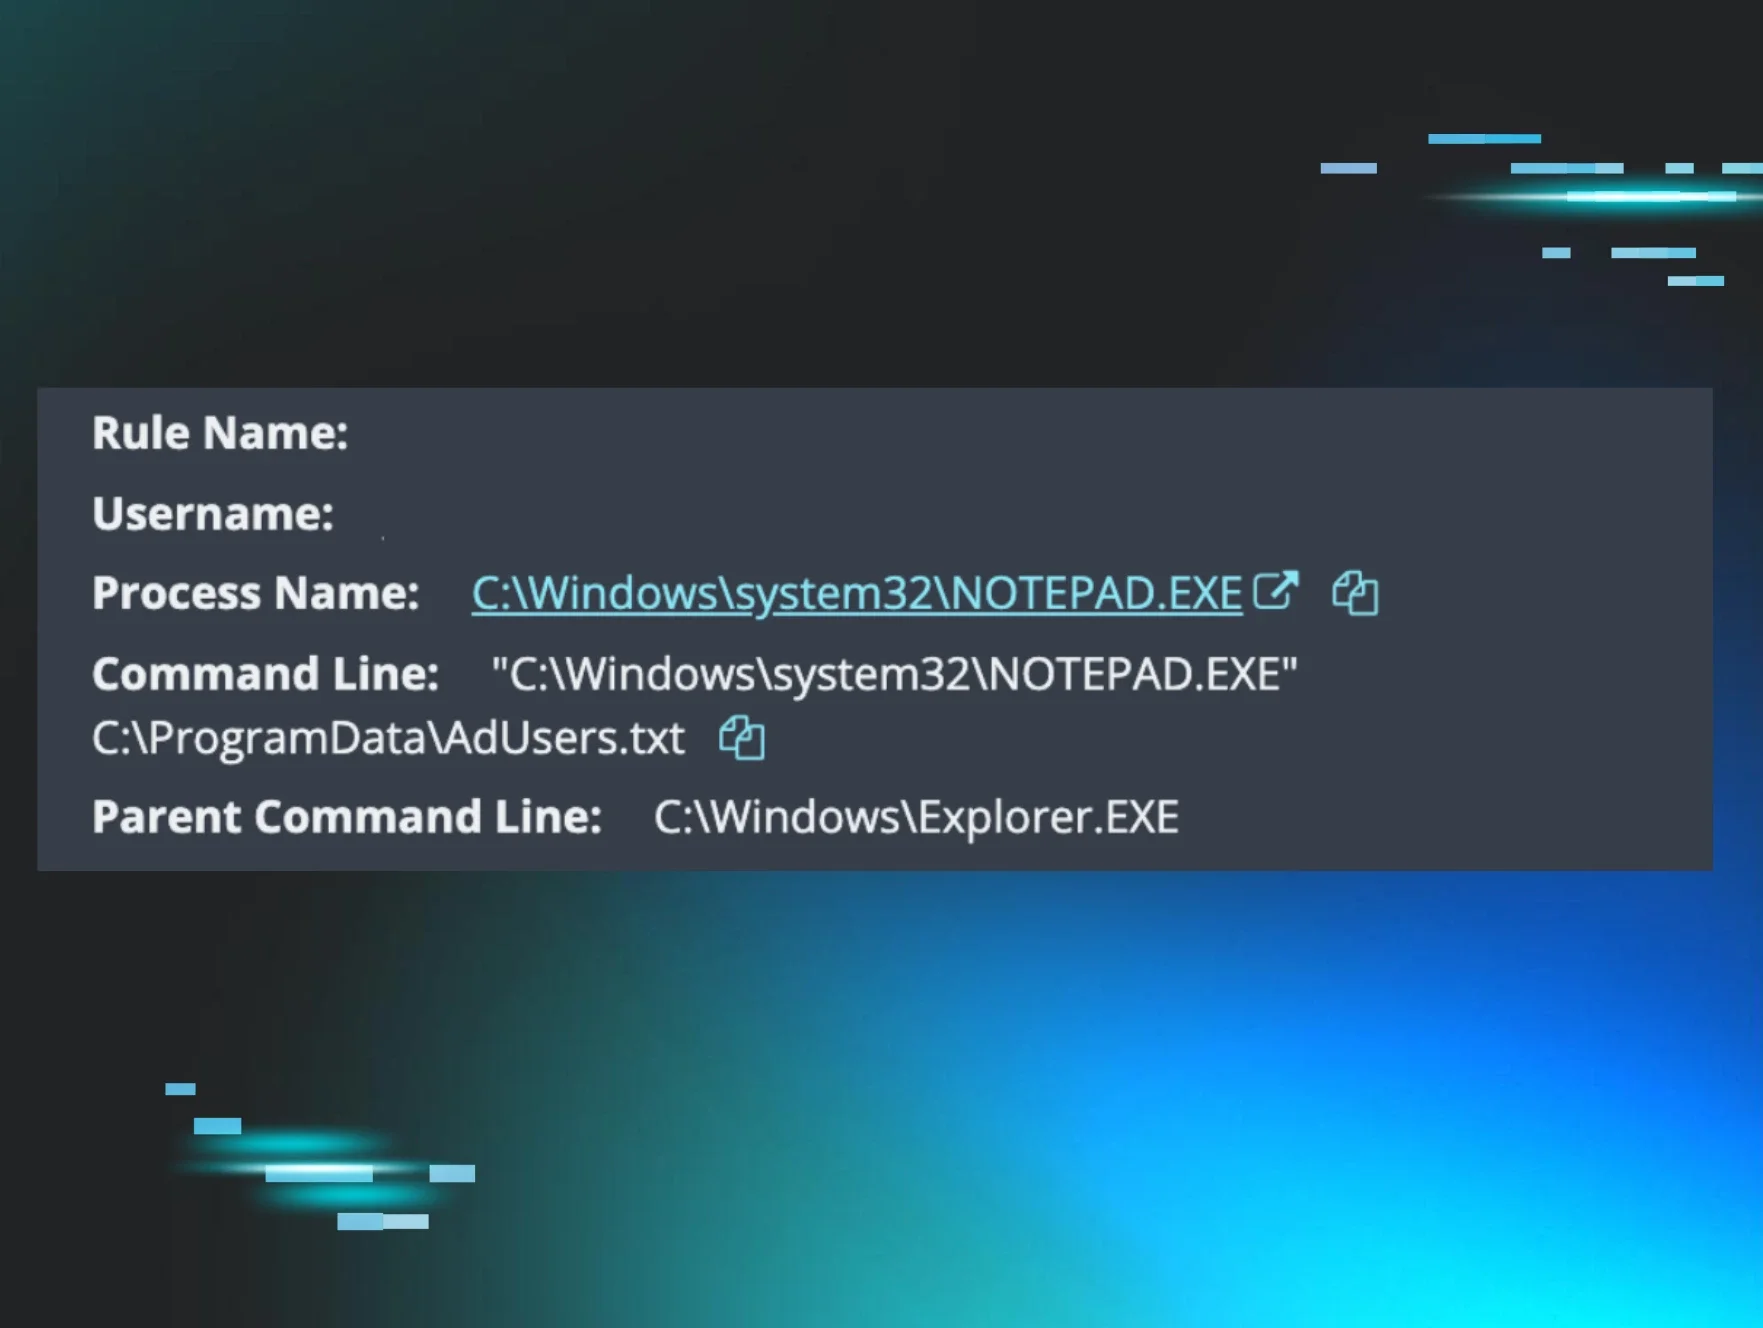
Detectamos actividad de enumeración, que reveló que el actor de amenazas había usado el Bloc de notas para abrir archivos (AdUsers.txt y AdComp.txt) y estaba revisando archivos de salida asociados con la enumeración de usuarios y computadoras de Active Directory.
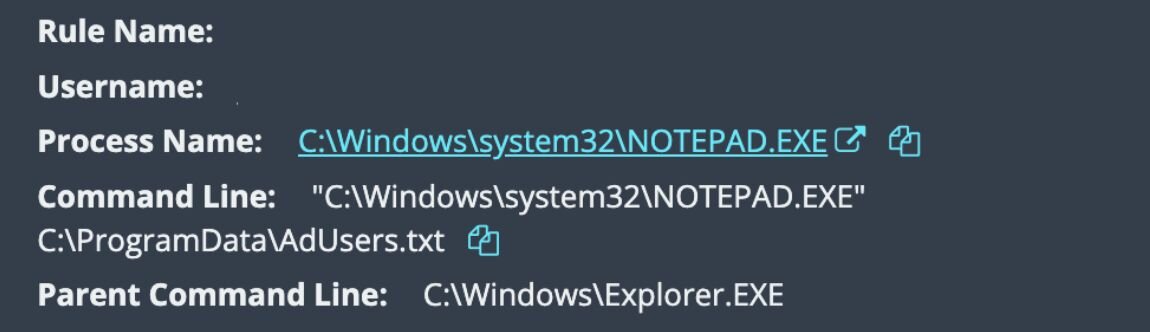
El actor de amenazas luego se desplazó al servidor de archivos de la organización, donde vimos que usaba varias herramientas de acceso gratuito. Usó WinRAR, una herramienta de archivado que hemos visto en ataques anteriores, para comprimir el contenido de una carpeta compartida. Poco después, ejecutó WinSCP, un gestor de archivos gratuito y de código abierto, y una aplicación de transferencia segura de archivos, presumiblemente para exfiltrar los datos preparados.
Un giro con el hipervisor
Pronto surgió otra parte del incidente: el actor de amenazas había accedido a un hipervisor y creado una nueva instancia de servidor, usando esta nueva máquina virtual como punto de preparación desde el cual lanzó el ransomware Akira.
Como se trataba de una máquina virtual recién instanciada, no tenía instalado el agente de Huntress.
Esta táctica no es desconocida, pero no es una que el Huntress SOC haya observado con frecuencia, y tampoco es una que se vea seguido entre afiliados de ransomware (en particular, un afiliado de Akira). El archivo de la máquina virtual se le entregó a los analistas de Huntress en forma de un archivo de disco duro virtual de Windows (VHDX).
Para acceder al contenido de la máquina virtual, los analistas de Huntress montaron el archivo VHDX mediante la utilidad Administración de discos, como se muestra en la Figura 3, antes de acceder al volumen NTFS mediante herramientas forenses.
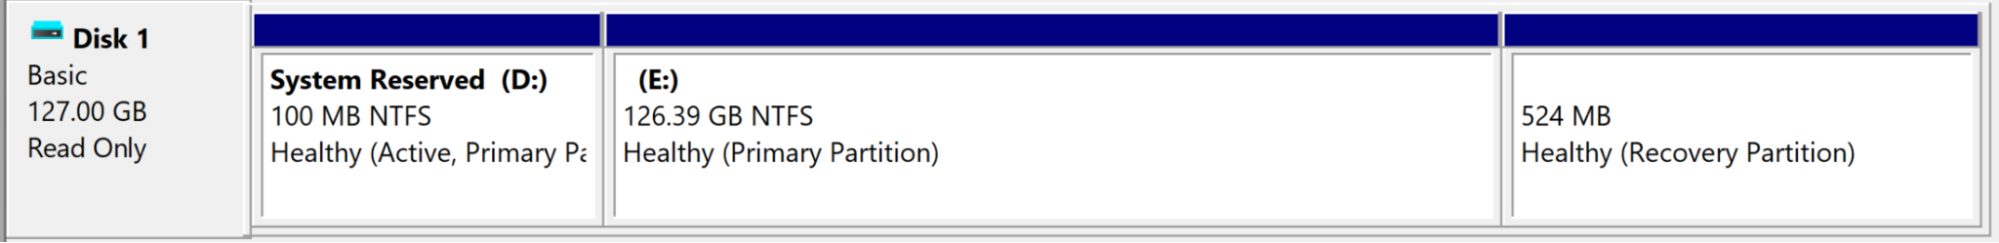
Otra pista: el archivo VHDX
Esta máquina virtual no era un endpoint preexistente que ya estuviera funcionando dentro del entorno; según se informó, esta VM fue instanciada por el actor de amenazas. El contenido de la máquina virtual dio una vista interesante y reveladora de la actividad del actor de amenazas, incluso sin la visibilidad que brinda el agente de Huntress EDR. Por ejemplo, el análisis mostró que el actor de amenazas accedió al nuevo endpoint y, a los pocos minutos de iniciar sesión, deshabilitó Microsoft Defender, la única herramienta de seguridad predeterminada presente.
Luego, el actor de amenazas accedió a recursos compartidos y carpetas en otros endpoints dentro del entorno, e instaló WinRAR, algo similar a lo observado en las etapas iniciales de la investigación del incidente.
El actor de amenazas accedió a un archivo comprimido que contenía varias versiones multiplataforma del ejecutable de cifrado de archivos de Akira, antes de cambiar el nombre de uno de esos archivos a akira.exe.
Después, el actor de amenazas usó el navegador Microsoft Edge para acceder a Bing y buscar el término “eayupload” antes de decidirse por Easyupload.io, un sitio web que permite subir archivos mediante arrastrar y soltar (como se ilustra en la Figura 4). Este sitio es respaldado por LimeWire, que alguna vez fue un popular software gratuito de descarga de música punto a punto a principios de la década de 2000, pero que desde 2022 se transformó en un servicio de NFT y, más recientemente, en una plataforma de intercambio de archivos.
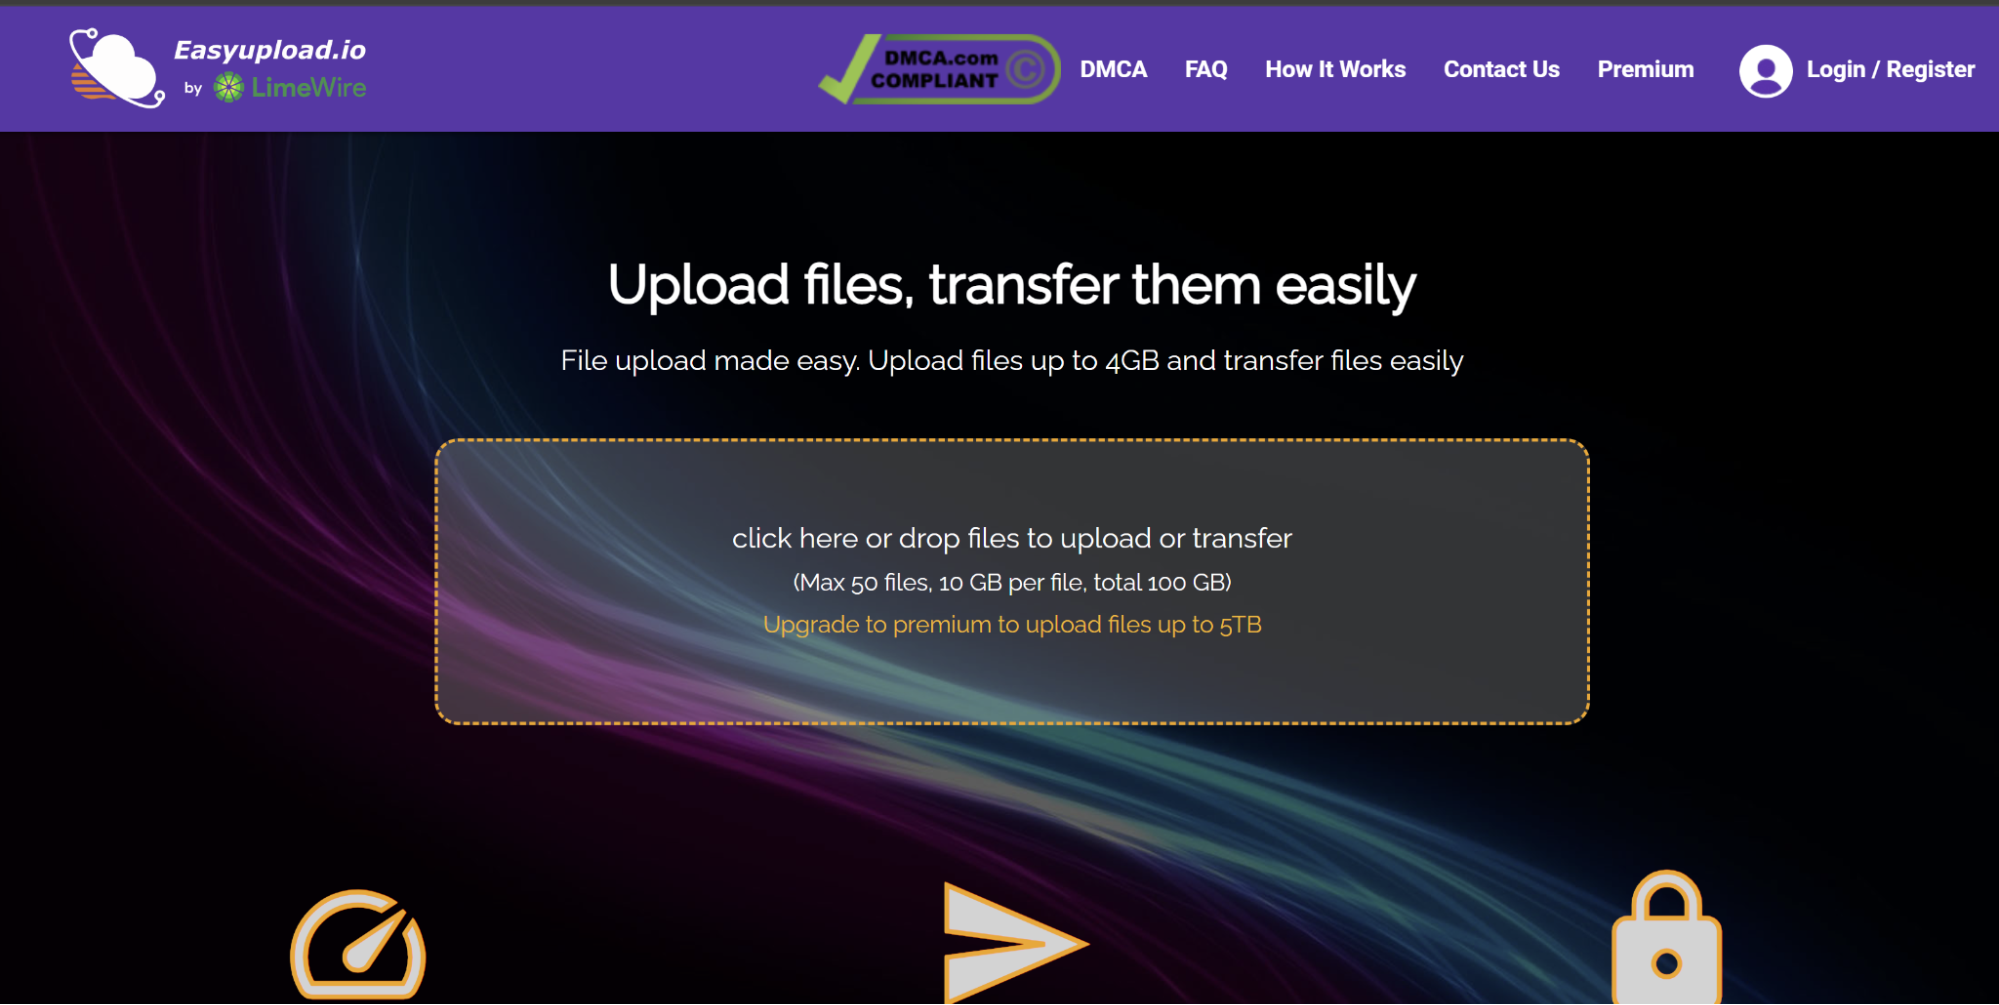
Poco después de acceder al sitio web de LimeWire, presuntamente para exfiltrar los archivos comprimidos preparados, el actor de amenazas ejecutó el cifrador de archivos akira.exe contra varios recursos compartidos montados.
Exfiltración de datos y más
El uso de Easyupload.io/LimeWire (y de WinSCP en las etapas iniciales del incidente) durante este ataque es solo uno de los muchos métodos de exfiltración de datos que hemos visto usar a los actores de amenazas. Huntress ha dado información detallada sobre la exfiltración de datos a partir de incidentes observados anteriormente, incluido el uso de finger.exe, el uso de utilidades de copia de seguridad como Restic, así como el uso de otras utilidades incluyendo s5cmd. Los actores de amenazas también han usado MegaSYNC y servicios de almacenamiento en la nube.
Otro detalle del análisis de la VM que nos llamó la atención es la rapidez con la que el actor de amenazas avanzó en su ataque. Aparte de deshabilitar de inmediato Microsoft Defender para poder ejecutar el cifrador de archivos sin obstáculos, no se emplearon otras técnicas de evasión de defensas ni antiforenses.
La VM en sí no fue modificada de ninguna manera para ocultar, ofuscar o simplemente evitar registrar ninguno de los artefactos o rastros incluidos en el análisis. Como resultado, las entradas de registro y otros rastros asociados de actividad dieron un mapa bastante claro de las actividades del actor de amenazas, incluyendo tanto la secuencia como el momento de su avance hacia el despliegue del ransomware. La creación de la VM fue claramente intencional, ya que permitió al actor de amenazas evitar por completo los obstáculos que presentaba el stack de seguridad del cliente.
Mitigaciones
Debido en gran parte a la amplitud de nuestra base de clientes, el SOC de Huntress analiza una amplia gama de actividad de actores de amenazas, incluido el despliegue de ransomware como vimos en este incidente. Como Huntress ha señalado, aunque se despliegue una variante o familia específica de ransomware, el ataque en sí puede desarrollarse de una manera muy distinta a la observada anteriormente, debido al modelo de afiliados de ransomware as a service, o RaaS. Huntress ha compartido información sobre afiliados de Akira antes, y esta oportunidad se presentó de una manera muy inusual.
Para las organizaciones, este incidente resalta la necesidad de monitorear los entornos en busca de accesos inusuales o maliciosos, y de estar atentos a la incorporación o creación de nuevos endpoints dentro del entorno.
Indicadores de compromiso (IoC)
|
Elemento |
Descripción |
|
Se abrió en el Bloc de notas durante la enumeración de usuarios de Active Directory |
|
Se abrió en el Bloc de notas durante la enumeración de equipos de Active Directory |
SHA256: 131877a052f62750d815cf55d4c14f606a26025e3094e1b8bb18bd1668e3beaa |
Archivo del cifrador Akira |