

La seguridad de la información se ha dividido históricamente en dos disciplinas principales: esfuerzos basados en dispositivos y esfuerzos enfocados en redes. Aunque surgieron subdisciplinas con el tiempo, como la seguridad de aplicaciones o la seguridad en la nube, estas a menudo se apoyan en herramientas existentes orientadas a dispositivos o redes para su ejecución e investigación.
Sin embargo, de la mano de la migración a la infraestructura en la nube y tendencias relacionadas, ha surgido un campo nuevo y único dentro de la seguridad de la información: la identidad.
Ampliando el marco
Históricamente, la “identidad” ha caído dentro de la seguridad de redes o de dispositivos. En la primera, la identidad se relaciona con el tráfico y la comunicación de autenticación; en la segunda, la identidad se refleja en el uso (y abuso) de contraseñas y permisos. Sin embargo, el movimiento hacia la infraestructura en la nube y las aplicaciones distribuidas ha destruido estos marcos aislados, liberando a la identidad de la clásica dualidad de la seguridad de la información y convirtiéndola en la nueva frontera de las operaciones de seguridad.
Básicamente, la identidad se ha convertido en su propia clase de seguridad, tanto como tema de investigación como área de problema que los propietarios de redes deben abordar. Este cambio se debe a que la identidad ya no está bajo el control del propietario de la red —donde los registros de red o de dispositivos pueden identificar su abuso o mal uso—, sino en entornos de terceros que pueden ser inaccesibles o requerir soluciones nuevas y emergentes para rastrearla y monitorearla de forma razonable.
Los escépticos podrían argumentar que la dualidad entre dispositivos y redes sigue vigente. Sin embargo, las discusiones dentro del ámbito de los defensores son irrelevantes, ya que la aparición de la identidad como un espacio crítico para la seguridad ya se ha decidido por nosotros: a través del uso y la aplicación de la identidad en operaciones cada vez más ambiciosas de los adversarios.
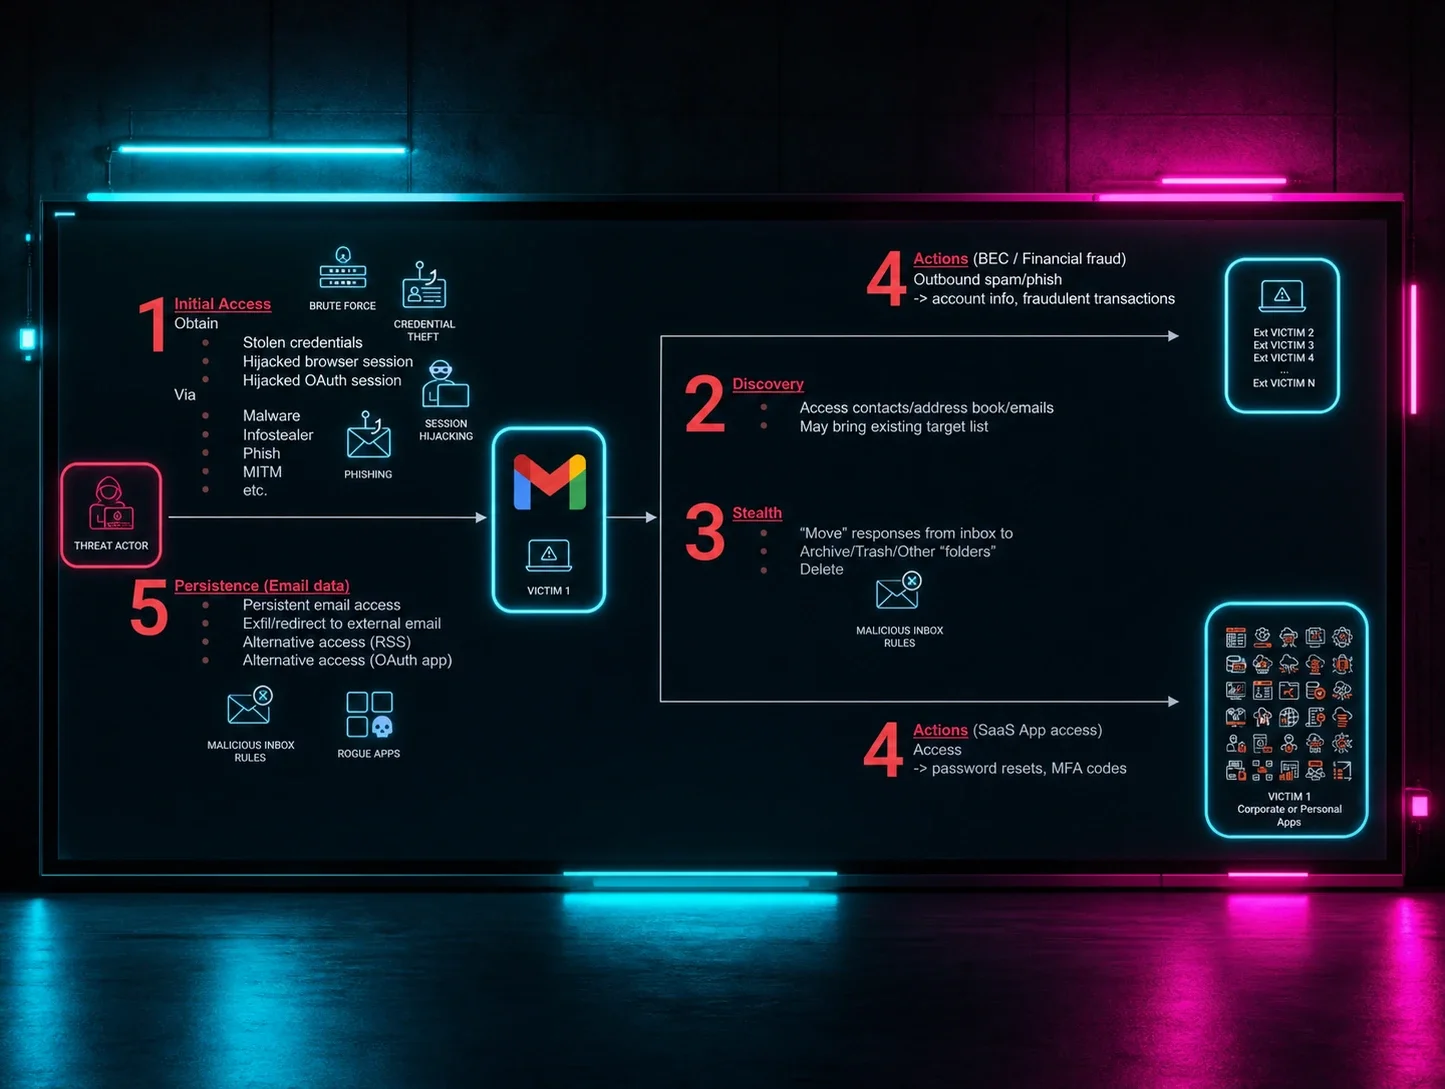
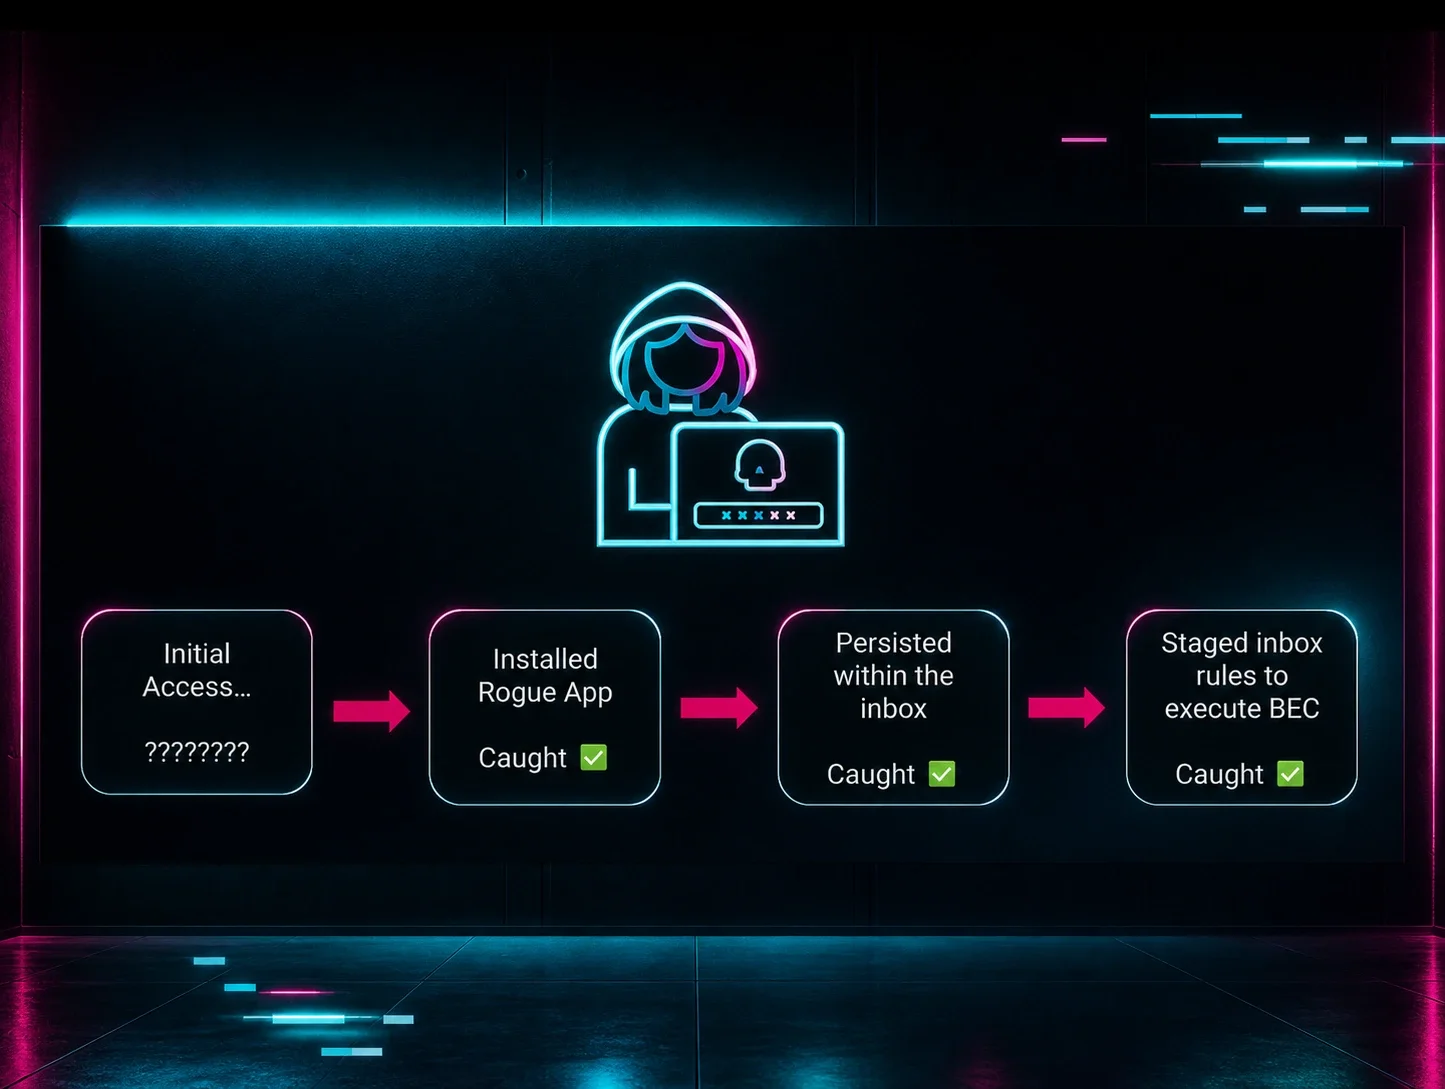
En su forma más simple, la identidad es algo que se puede robar, suplantar o manipular, como en el compromiso de correo corporativo (BEC) o casos similares de fraude financiero. Pero en su forma más compleja, sistemas enteros de autenticación, gestión de identidad y verificación han sido subvertidos por actores de amenazas para socavar sistemas completos de gestión de identidad. Estas acciones tan ambiciosas permiten entonces un mayor compromiso y recopilación de información.
Llamadas de atención del mundo real
Basta con observar algunos ejemplos recientes para ilustrar lo anterior.
En julio de 2023, Microsoft publicó información limitada sobre un grupo identificado como Storm-0558. La entidad, considerada de origen chino, vulneró controles en la infraestructura en la nube de Microsoft para recopilar información de múltiples agencias gubernamentales, incluidos los departamentos de Estado y de Comercio de EE. UU. Curiosamente, investigadores externos a Microsoft identificaron formas en las que la brecha detectada podría extenderse mucho más a través del compromiso de una clave de firma crítica usada para establecer y verificar la identidad dentro del ecosistema en la nube de Microsoft. Aunque Microsoft disputa actualmente este informe, sus implicaciones son claras: los actores de amenazas han dejado de limitarse a comprometer sistemas y aprovechar tráfico malicioso, y ahora identifican mecanismos para eludir y abusar de las tecnologías centrales de confianza e identificación que sostienen las operaciones modernas distribuidas y en la nube.
La actividad de Storm-0558 es un desarrollo reciente y preocupante en torno a la vulneración y el compromiso de la identidad en operaciones de información. Operaciones más "comunes" —como BEC— pueden parecer menos sofisticadas técnicamente, pero aun así representaron pérdidas de más de $2 mil millones para las empresas en 2022. El éxito de BEC se basa en la capacidad de suplantar o tomar el control de identidades de partes confiables en los flujos de comunicación, algo que se facilita cada vez más a medida que las organizaciones trasladan su infraestructura crítica de comunicación (chat y correo electrónico) a proveedores externos con distintos niveles de control y monitoreo de seguridad. Por eso, algunos defensores podrían cuestionar la importancia o la singularidad de la identidad como un problema de seguridad. Pero los adversarios —desde entidades criminales con motivaciones financieras hasta amenazas patrocinadas por estados— ya migraron a este ecosistema y lo están aprovechando con gran eficacia.
Adaptarse a la nueva normalidad
Con esto en mente, las operaciones de seguridad deben adaptarse a la nueva realidad de la actividad de los adversarios. Es notable que la visibilidad y los controles existentes, centrados en la dualidad entre la red y el endpoint, no solo son insuficientes, sino que además ignoran por completo la actividad dirigida a la identidad dentro del software distribuido y las plataformas de infraestructura en la nube. Los datos residen con el proveedor, y las organizaciones que usan estos proveedores (Microsoft, Amazon, Google u otros) dependen del monitoreo y la seguridad del proveedor para identificar compromisos centrales de sus respectivas plataformas. Por lo tanto, encontrar formas de identificar escenarios de compromiso en torno a plataformas de gestión de identidad y acceso de terceros, como un proveedor de nube, es una tarea urgente para los propietarios de sistemas y negocios de hoy.
En esta línea, Tenable publicó recientemente un aviso sobre Microsoft Azure, donde un atacante, por medios no especificados, podría acceder a información de otros inquilinos, incluyendo secretos de autenticación. Si bien esta inquietud específica sigue bajo investigación, toda la actividad relevante para capturar información (incluyendo información de identidad crítica para la autenticación) reside del lado del proveedor de la ecuación, lo que significa que las organizaciones víctimas no se enterarán de una vulneración (ni siquiera del riesgo) hasta después de que el adversario haya ejecutado sus operaciones. Además, como se trata de un problema de diseño de la plataforma, los puntos descubiertos por Tenable ni siquiera merecerán un CVE, ya que esto va más allá de una falla de software y entra en el terreno de problemas fundamentales con la autenticación distribuida y la verificación de identidad.
El llamado a la acción
En resumen, los adversarios han reconocido el valor de la identidad y persiguen sin descanso formas de subvertirla, falsificarla o comprometerla de algún modo, con fines que van desde el espionaje clásico hasta el lucro financiero. Para enfrentar esta amenaza, quienes defienden los sistemas deben ir más allá de la clásica dualidad entre red y endpoint, y adoptar la identidad como un nuevo campo de batalla. Lamentablemente, la naturaleza de este ámbito dificulta los esfuerzos defensivos y genera una fricción considerable.
Al trasladar operaciones, datos y otros elementos a ecosistemas gestionados por terceros, las organizaciones también han externalizado su seguridad, monitoreo y conciencia a esas mismas organizaciones. Así, la identidad reside cada vez más en un ámbito de confianza implícita: al inscribirse en un servicio u oferta determinada, se asume que los proveedores mantendrán una garantía mínimamente aceptable de seguridad, privacidad y confidencialidad para los elementos alojados en su portal. Lamentablemente, ya sea al observar incidentes como la actividad de Storm-0558 o acciones más comunes (pero sumamente costosas) como el robo de tokens de autenticación multifactor rumbo a un BEC u otra actividad fraudulenta, los proveedores actúan con retraso frente a los eventos (exponiendo a inquilinos y clientes a pérdidas o desastres) o simplemente administran plataformas con fallas de diseño incorporadas que ponen en riesgo a sus usuarios.
Dentro de este ecosistema problemático y preocupante, los propietarios de activos y los operadores de red necesitan recuperar el control de la gestión y seguridad de la identidad. Donde la información está en gran medida delegada a plataformas de terceros, las organizaciones deben buscar oportunidades para acceder e incorporar cualquier dato disponible, con el fin de evaluar y determinar la seguridad y privacidad de la información crítica, no solo de los datos alojados en dichos servidores, sino también de las cuentas e información de cuenta relacionada usadas para autenticarse en esos sistemas. A medida que los proveedores avanzan hacia ofertas ampliadas en la nube para la gestión de identidad y la autenticación, los clientes deben avanzar al mismo ritmo, exigiendo mayor visibilidad sobre dichas acciones o aprovechando recursos para monitorear y revisar la actividad dentro de los inquilinos relevantes en busca de señales de actividad maliciosa.
Aunque el camino por delante pueda parecer abrumador, dominar la seguridad de la identidad no es solo deseable, sino necesario para quienes operan en entornos modernos y distribuidos.