

Por Andrea Kopacek, Gerente de Marketing de Producto en CrashPlan
Puede que no esperes que una empresa de recuperación ante desastres opine sobre el compromiso de correo empresarial (BEC). Pero el hecho de que seamos nosotros quienes hablamos de esto es una señal de que, con demasiada frecuencia, algo salió mal.
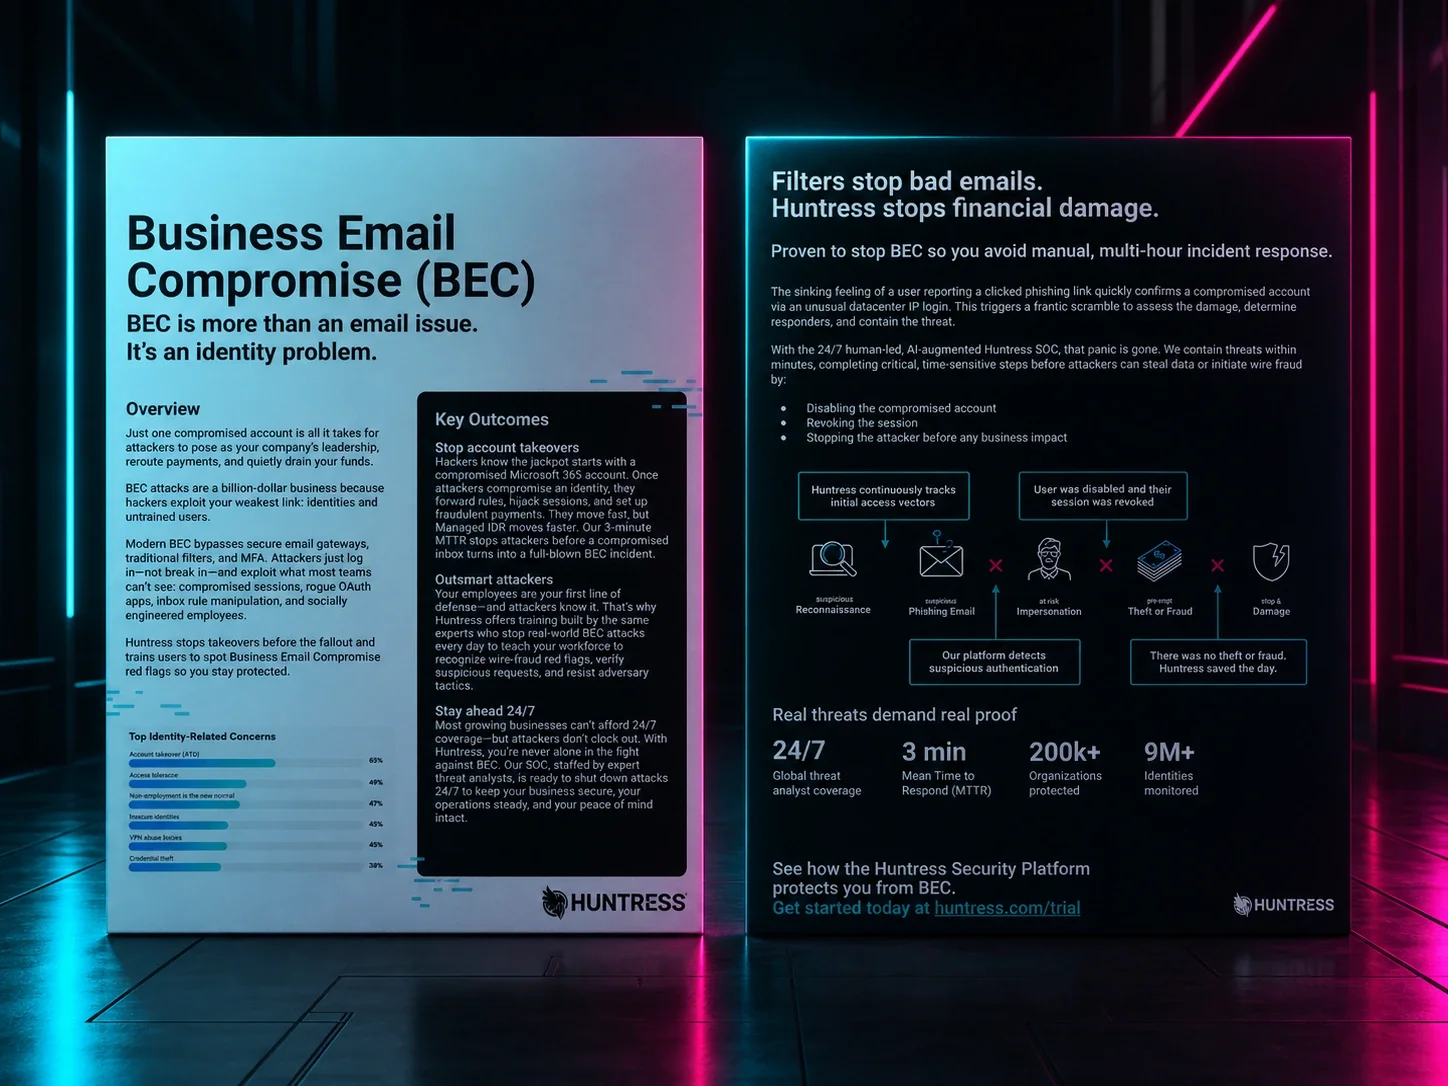
Durante la última década, las pérdidas por BEC han superado los $50 mil millones. En una encuesta reciente, Huntress reportó que entre el 36% y el 51% de las empresas encuestadas sufrieron un ataque de BEC en el año anterior.
BEC es un vector de ataque demasiado común (y demasiado exitoso), y lamentablemente, no desaparecerá pronto. En nuestros roles en CrashPlan, vemos con frecuencia las consecuencias cuando un atacante logra entrar, así que queda claro que muchas organizaciones fallan de manera fundamental en comprender lo que se necesita para evitar que BEC interrumpa su negocio, sus finanzas y sus datos.
Desde nuestra perspectiva, vemos dos problemas principales: uno es detener un ataque desde el inicio. El segundo es recuperarse si un atacante logra entrar. Estos son dos trabajos distintos, y una empresa necesita hacer ambos bien, y evitar estos errores comunes, si quiere mantenerse protegida contra la mayoría de las amenazas y resiliente ante el resto.
¿Qué es BEC?
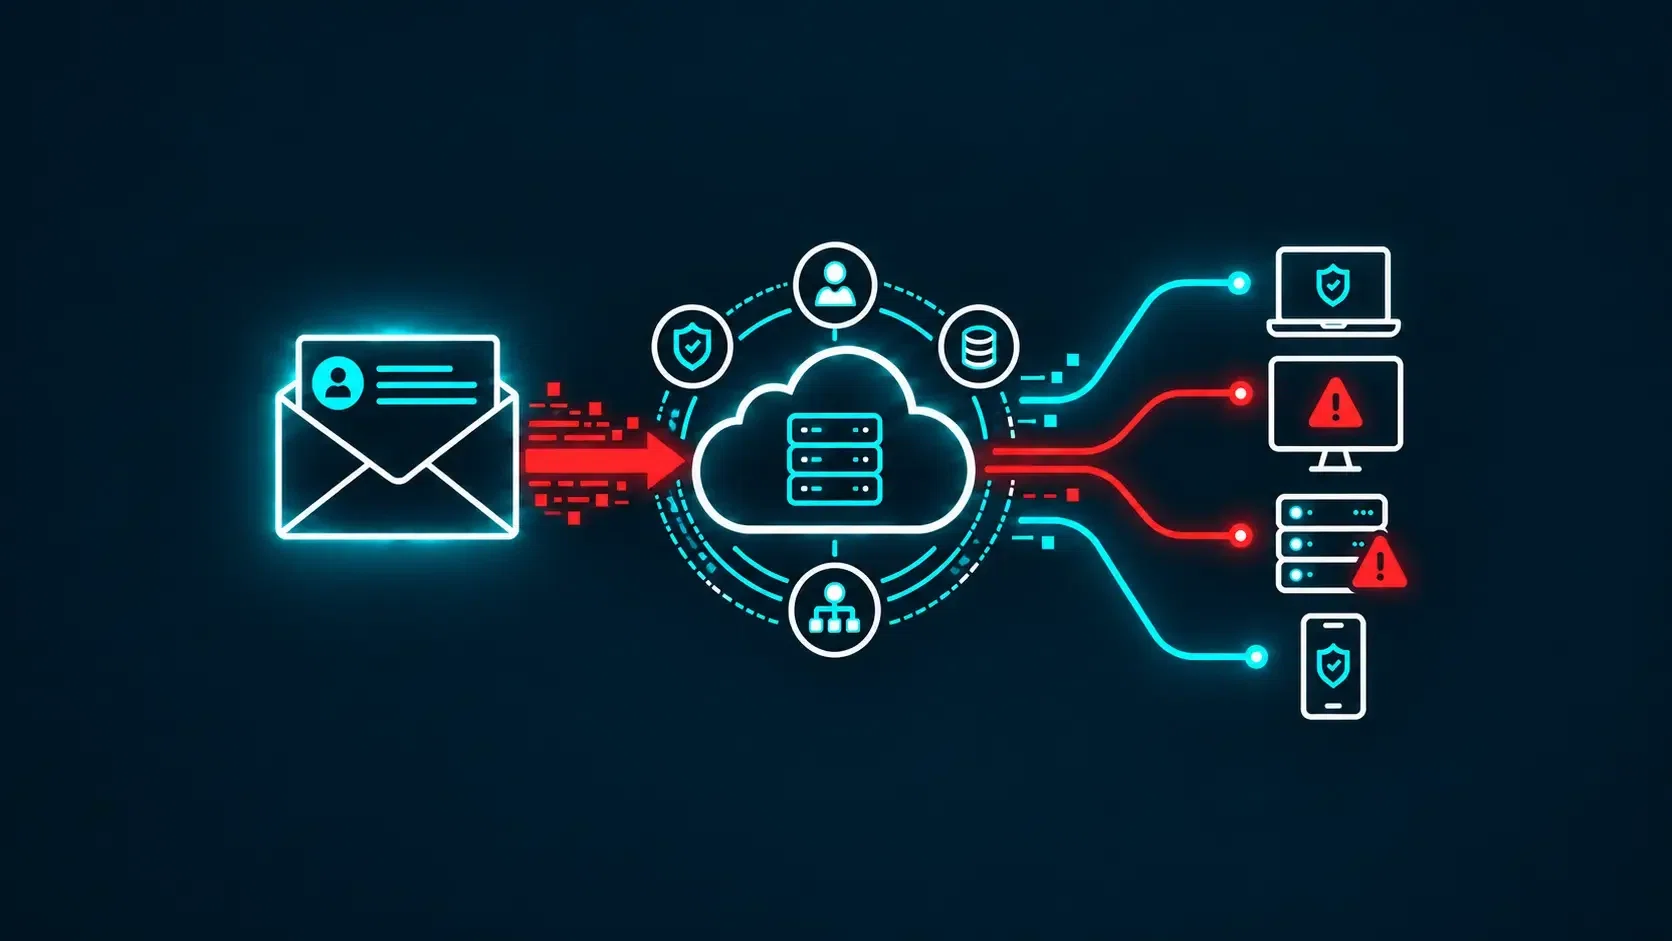
El compromiso de correo empresarial es una forma de fraude en la que un atacante se hace pasar por una persona u organización de confianza por correo electrónico para convencer a alguien de enviar dinero, cambiar datos de pago, comprar tarjetas de regalo o compartir información confidencial. El correo puede provenir de una dirección falsificada o de una cuenta realmente comprometida.
BEC funciona bien con frecuencia porque hace que una solicitud fraudulenta parezca rutinaria. Un atacante puede registrar un dominio parecido, copiar el estilo de escritura de un ejecutivo o hacerse pasar por un proveedor de confianza para solicitar una actualización de datos bancarios. Y peor aún, si el atacante ha comprometido una cuenta, el mensaje puede provenir de una cuenta real o incluso aparecer dentro de una conversación existente.
Los atacantes también pueden secuestrar hilos de correo, crear reglas de bandeja de entrada para ocultar respuestas o usar permisos de OAuth para mantener el acceso a través de una aplicación conectada. BEC es difícil de detectar porque se basa en herramientas conocidas, credenciales válidas y flujos de trabajo normales del negocio.
¿Por qué los ataques de BEC son particularmente peligrosos?
Los ataques de BEC son peligrosos porque explotan la confianza de los usuarios. Las herramientas legítimas hacen que ese problema sea más difícil. El correo electrónico, el almacenamiento en la cloud, las plataformas de colaboración y los sistemas financieros son las aplicaciones de confianza que los empleados usan todos los días.
Es probable que un filtro de correo básico no marque un mensaje enviado desde una bandeja de entrada real y comprometida. Un usuario puede no ver una razón obvia para dudar de un mensaje que aparece en el hilo correcto y usa los nombres correctos.
Y, por supuesto, el daño a menudo se extiende más allá de la estafa original. Un atacante puede ir más allá, eliminar archivos, alterar registros de clientes o proveedores, eliminar los rastros de auditoría o usar una identidad comprometida para llegar a más sistemas aún. De hecho, los empleados pueden seguir trabajando con información que ha sido modificada sin que lo sepan. Si la organización más adelante tiene que investigar o recuperarse, puede que no sepa qué versión de un registro es confiable.
Eso crea un problema de recuperación, que agrava cualquier daño del fraude en sí. Microsoft Entra ID tiene copia de seguridad y recuperación nativas, pero la recuperación puede volverse difícil cuando un cambio dañino pasa desapercibido por más de siete días, afecta propiedades o relaciones no compatibles, o involucra un objeto eliminado de forma permanente. En esos casos, TI puede necesitar reconstruir manualmente la configuración de identidad y las dependencias relacionadas.
El problema no se limita a los datos almacenados en sistemas corporativos. La investigación de SANS citada por CrashPlan encontró que los empleados también guardan datos de trabajo confidenciales en dispositivos personales en contra de las políticas. Ese estudio se realizó hace más de dos años, y sin embargo, no hay indicios de que los patrones de los empleados estén cambiando. Estos hábitos ponen en riesgo información importante de exposición, eliminación o de quedar fuera del plan de recuperación de la organización. Una estrategia de copia de seguridad que cubra solo la bandeja de entrada o el servidor de archivos central puede dejar fuera datos empresariales importantes.
Deja de tratar a BEC como solo un “problema de personas”
El patrón de cuentas comprometidas y datos corporativos perdidos es demasiado común para que una sola solución lo resuelva por sí sola. Con demasiada frecuencia, los ejecutivos culpan a los empleados que cayeron víctimas de la estafa, ignorando las debilidades sistémicas que permitieron que el ataque se afianzara.
Claro, los empleados tienen un rol en la prevención de BEC, pero culparlos es injusto. Los atacantes no cuentan con que la gente ignore cada advertencia; intentan hacer que una solicitud dañina parezca normal. Y está claro que son buenos en eso.
Los líderes y los proveedores de servicios administrados (MSP) tienen que considerar si los empleados están correctamente capacitados en la prevención de BEC. También necesitan asegurarse de contar con los protocolos de ciberseguridad adecuados. Pero, igual de importante, necesitan comprender que son, en última instancia, responsables de lo que ocurra si un ataque tiene éxito. ¿Puede el equipo identificar las cuentas y registros afectados? ¿Puede preservar evidencia antes de que se cambien las reglas de la bandeja de entrada o se alteren archivos? ¿Puede recuperar datos de endpoints y aplicaciones sin depender por completo de la identidad comprometida? ¿Puede la empresa reanudar el trabajo usando registros que se sabe que están limpios?
Cómo adelantarse al compromiso de correo empresarial
Necesitas una educación eficaz, una prevención integral y una copia de seguridad confiable, todo trabajando en conjunto.
La protección de correo electrónico debe identificar mensajes sospechosos, dominios parecidos e intentos de suplantación. El monitoreo de identidad debe detectar inicios de sesión inusuales, cambios en la bandeja de entrada, nuevos permisos de aplicaciones y otras señales de que una cuenta está siendo usada de forma indebida. Las capacidades de respuesta deben permitir que el equipo contenga una cuenta o sesión comprometida antes de que el atacante llegue a más sistemas.
Y luego, por supuesto, la resiliencia de datos cierra una brecha que esos controles no pueden cerrar. Las copias de seguridad continuas, el historial de versiones y la recuperación en un punto específico en el tiempo permiten que la organización restaure archivos y registros eliminados o alterados. También ayudan cuando a un BEC le sigue un evento de ransomware más amplio, una actividad destructiva o una investigación que requiere una versión confiable conocida de los datos.
Prueba el plan de recuperación; nunca asumas que funciona. Los equipos deben saber qué datos están cubiertos, cuánto tiempo toma restaurarlos, quién puede autorizar una recuperación y cómo trabajarán si la cuenta original está comprometida. Los objetivos de recuperación que solo existen en papel no ayudan durante un incidente real.
Los empleados no deberían tener que desconfiar de todos los correos. Necesitan capacitación útil que de verdad quieran tomar y reglas claras para verificar solicitudes relacionadas con dinero, acceso o registros comerciales. Necesitan herramientas de seguridad confiables, equipos con visibilidad sobre la identidad y la actividad del buzón, y soporte confiable cuando algo sale mal. Y también necesitan un plan de recuperación. Prevenir uno de los ciberataques más frecuentes no puede depender solo de tus empleados.
BEC es un problema de identidad y fraude, pero muchos no se dan cuenta de que puede convertirse en un problema de resiliencia de datos en minutos. Cierra esa brecha y prepárate para ambos frentes: detener el ataque, limitar el daño y volver rápido al trabajo con los registros que necesitas.
---
Como gerente de marketing de producto en CrashPlan.com, Andrea Kopacek lleva más de 15 años en el espacio B2B y se especializa en marketing de productos de TI y ciberseguridad. Le encanta tomar conceptos complejos y reducirlos a lo que más importa.