

Más herramientas. Más alertas. Más noches sin dormir.
Y sin embargo, los incidentes que arruinan tu semana casi nunca empiezan con un exploit llamativo y sofisticado. Empiezan con un inicio de sesión que "se ve bien", una herramienta de acceso remoto en la que tu equipo ya confía, o un usuario que cree que solo está pegando un comando para "arreglar" su navegador.
Esta publicación repasa cinco escenarios de amenazas que vemos una y otra vez en entornos como el tuyo, cómo se ven realmente cuando ocurren, y qué puede vigilar tu equipo.
Los cinco patrones que importan ahora mismo
En los entornos que monitoreamos, el hilo conductor no es "una pieza nueva y aterradora de malware". Es el mismo puñado de comportamientos, disfrazados de forma distinta cada vez:
Ransomware que empieza con una contraseña robada y termina en cifrado horas después
Compromisos de correo que nunca tocan un solo dispositivo, solo cambios silenciosos dentro de un buzón
Herramientas cotidianas de TI y administración secuestradas y usadas en tu contra
Empleados engañados para copiar y pegar ellos mismos el comando de un atacante
Una avalancha de alertas de inicio de sesión de "probablemente nada" que, en conjunto, cuentan una historia muy distinta
Los atacantes no necesitan entrar a la fuerza si pueden iniciar sesión. La identidad se ha convertido en la nueva puerta principal por la que pueden entrar directamente usando nombres de usuario, contraseñas, inicios de sesión y permisos de buzón.
Veamos cómo se ve eso en la práctica.
1. Ransomware que empieza con una contraseña, no con un virus
Qué es
La mayoría de los ataques de ransomware hoy en día no empiezan cuando alguien hace clic en un archivo adjunto malicioso. Empiezan con un atacante que ya tiene un nombre de usuario y contraseña que funcionan, y simplemente inicia sesión como cualquier otra persona.
Cómo se ve en la práctica
En un caso que involucró a una empresa manufacturera, el atacante ya estaba dentro de la red cuando alguien notó que algo andaba mal. Una vez que tuvo un inicio de sesión válido, usó las mismas herramientas cotidianas que los equipos de TI usan para administrar una red, software de acceso remoto, herramientas de administración integradas de Windows, para moverse de un equipo a otro, desactivando silenciosamente las protecciones de seguridad y mapeando la red en el camino. Finalmente, instaló su propia herramienta de acceso remoto, disfrazada para parecer algo legítimo, y la usó para plantar ransomware en varias máquinas.
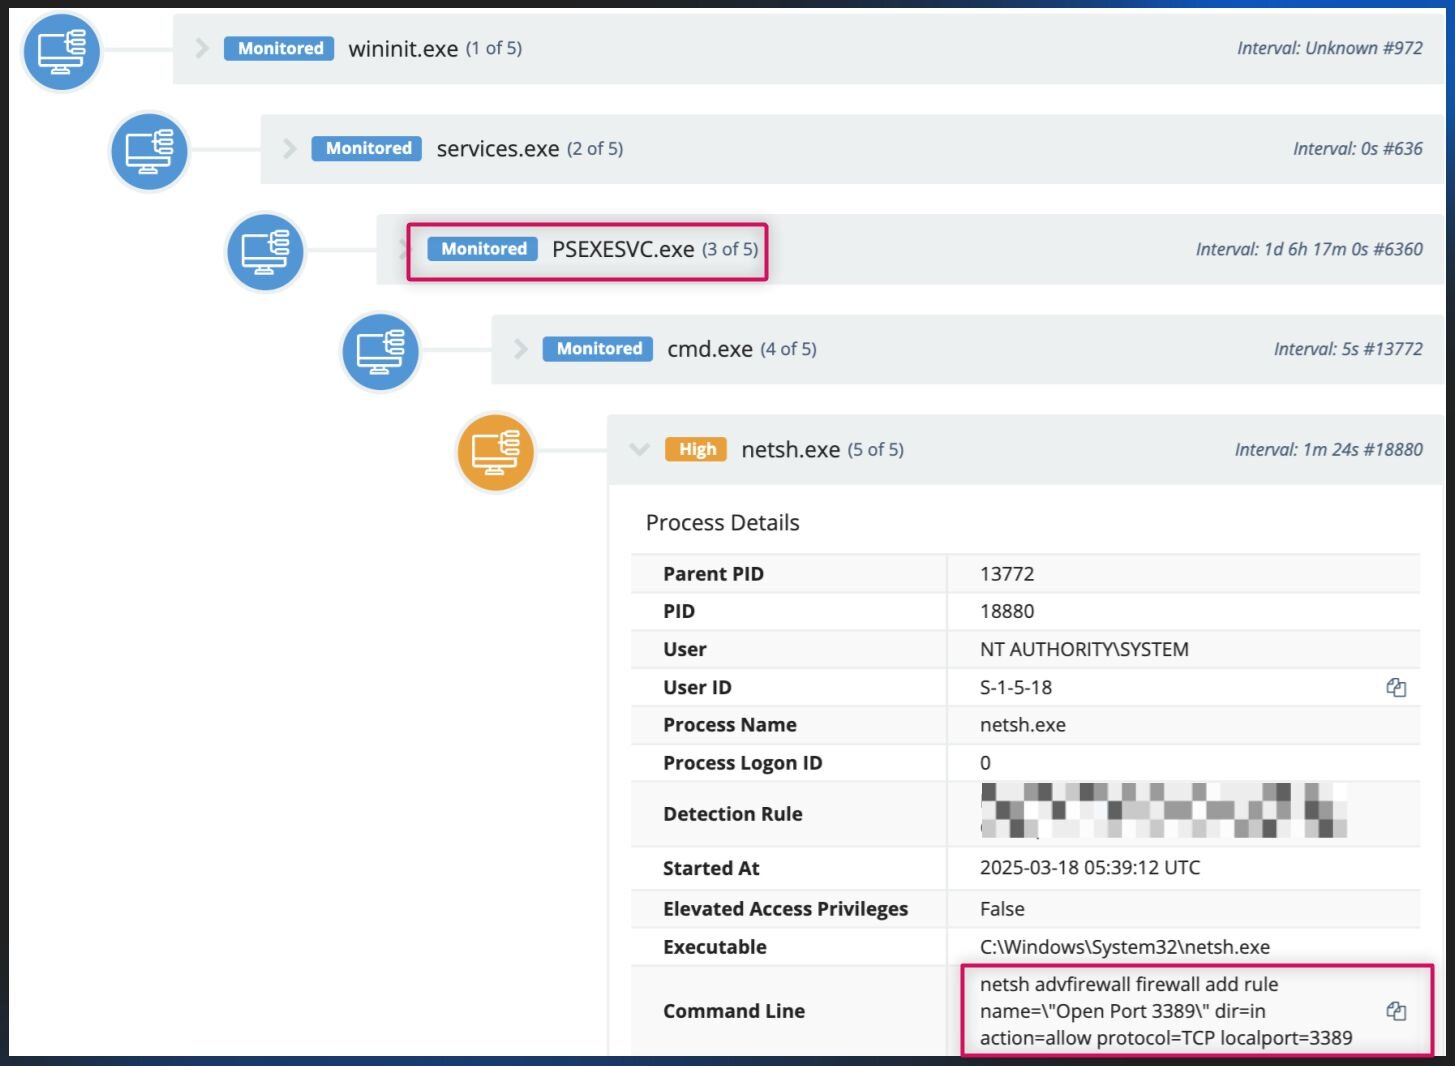
Este es el patrón que seguimos viendo en el ransomware impulsado por identidad:
Robar o reutilizar un inicio de sesión válido (a menudo VPN, escritorio remoto o una cuenta regular de empleado)
Moverse de máquina en máquina usando herramientas administrativas integradas que parecen actividad normal de TI
Obtener más contraseñas y mapear lo que hay en la red
Instalar silenciosamente software de acceso remoto para acceso a largo plazo
Solo entonces, a menudo cerca de un día completo después, activar el cifrado real del ransomware en servidores y estaciones de trabajo
Esa brecha de tiempo importa. En casos como este, hemos visto a los adversarios tomar alrededor de 20 horas entre el inicio de sesión inicial y la activación real del ransomware. No es mucho tiempo, pero tampoco es nada: es la ventana en la que esto todavía se puede detectar y detener.
Por qué es fácil pasarlo por alto
El "ingreso forzado" es solo un inicio de sesión que se ve normal. Las herramientas usadas para moverse son las mismas que tu propio personal de TI usa todos los días. Nada de esto se ve como malware hasta que empieza el cifrado. Y la mayoría de los equipos no tienen la capacidad de atar todos esos cabos a las 2 a. m.
Qué vigilar
Cuentas administrativas o de servicio que de repente se usan para saltar entre máquinas cuando eso no es normal para ellas, especialmente si va seguido de cambios en el registro
Software de acceso remoto o administración de TI que aparece en máquinas donde tu equipo nunca lo instaló
2. Ataques de correo donde el buzón se convierte en el malware
Qué es
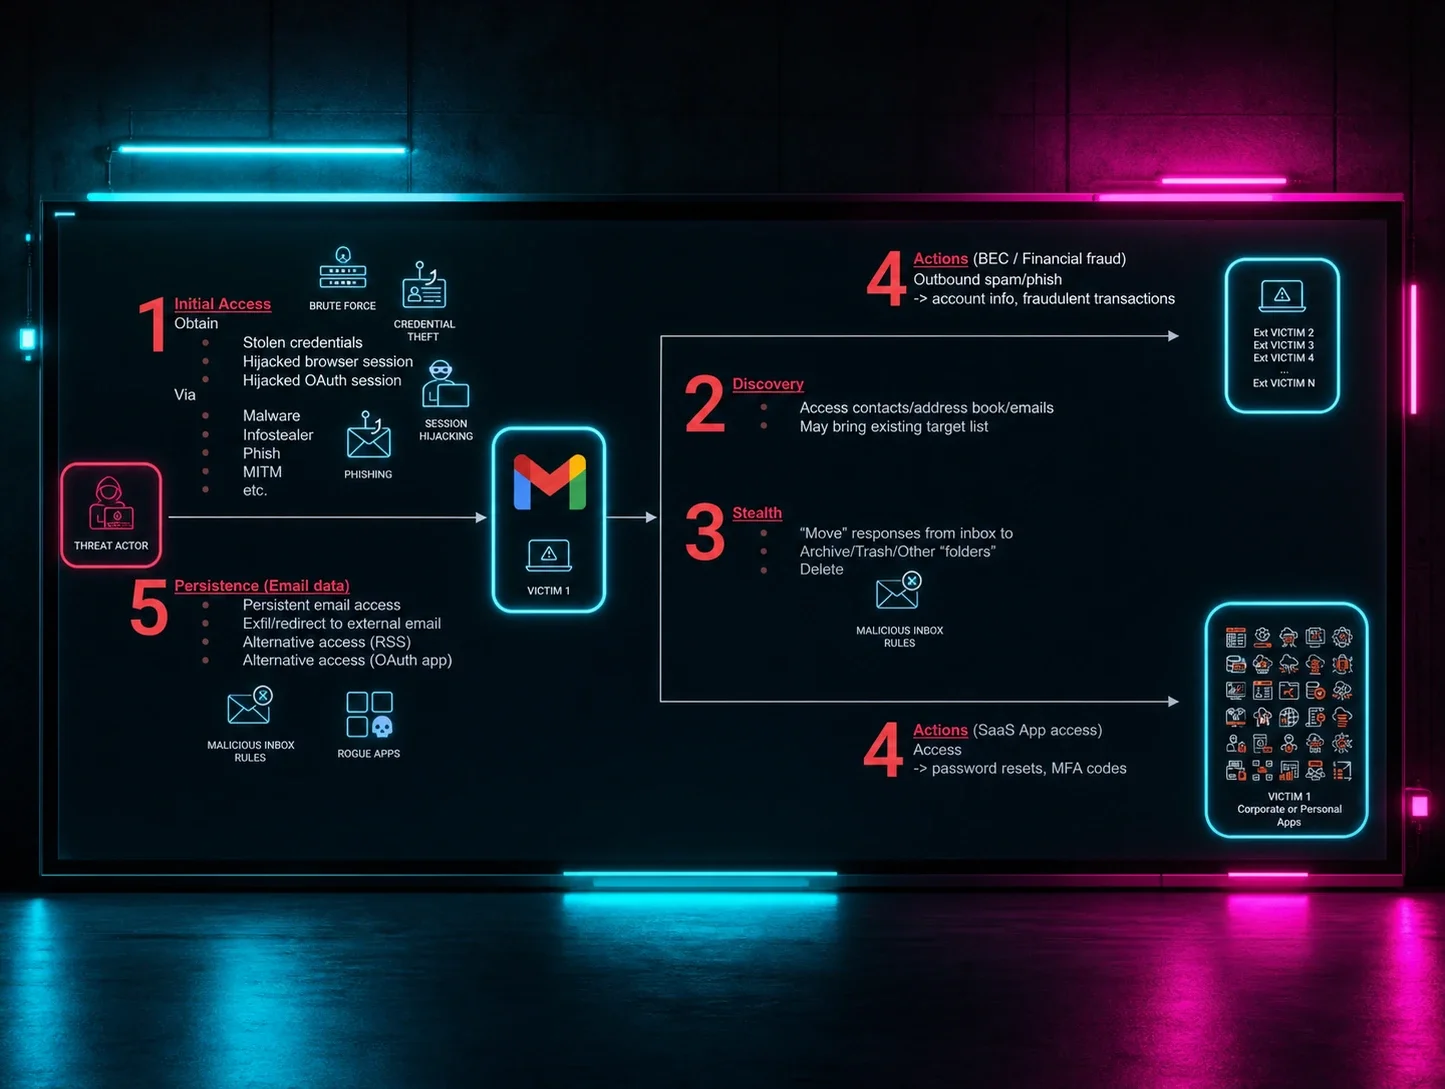
Esta es una versión de business email compromise (BEC) donde el atacante nunca instala nada ni toca un dispositivo. Todo el ataque ocurre dentro de la cuenta de correo de alguien.
Cómo se ve en la práctica
Un atacante obtuvo acceso a la cuenta de Microsoft 365 de un empleado. El inicio de sesión se veía un poco raro, un dispositivo que no coincidía con la forma en que esta persona solía iniciar sesión, pero no era obviamente alarmante. Una vez dentro, el atacante configuró silenciosamente una regla de buzón que redirigía los correos a la carpeta "Historial de conversaciones" del buzón, un truco clásico de BEC que oculta respuestas y las reenvía a una carpeta que el empleado rara vez revisa. Desde ahí, podía observar conversaciones en curso, especialmente sobre facturas y pagos, sin que el empleado notara nada inusual en su bandeja de entrada diaria.
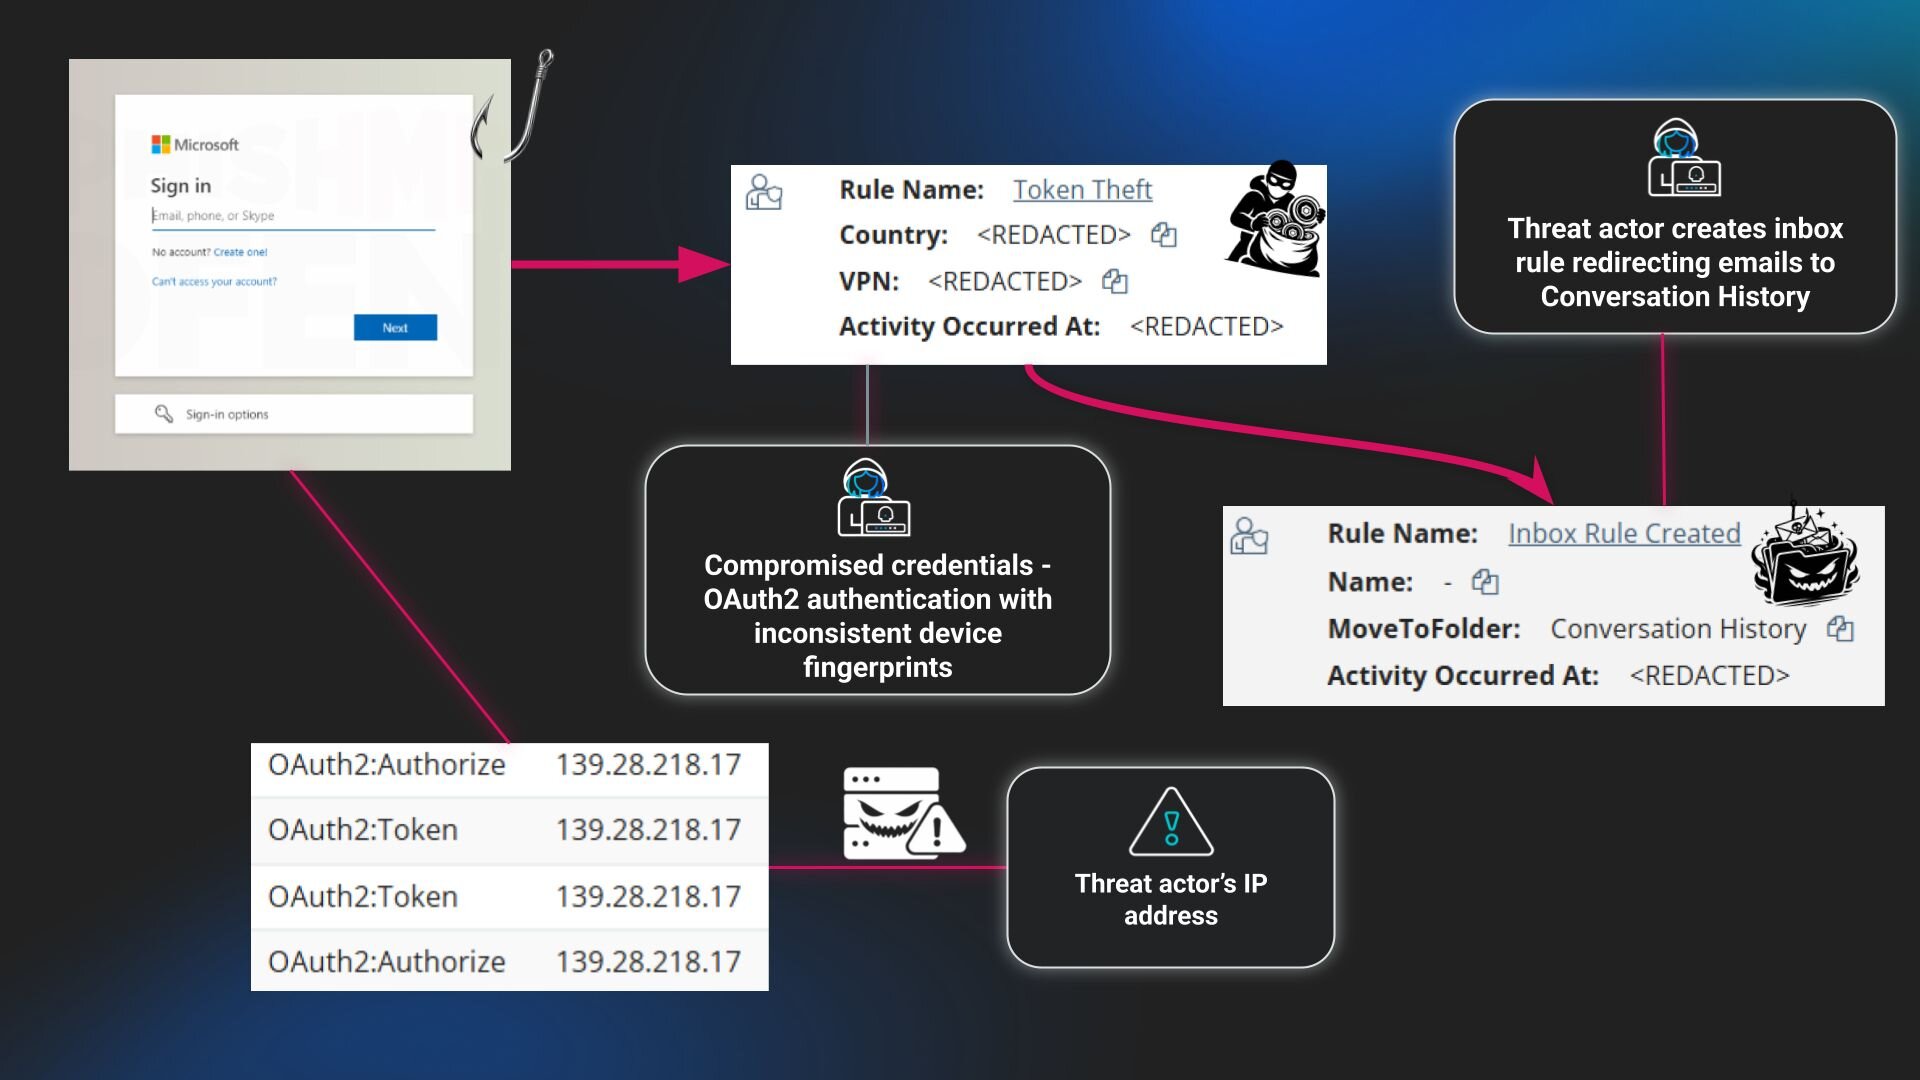
Debido a que la cuenta se marcó como comprometida rápidamente, se deshabilitó y se contuvo con un informe del SOC en aproximadamente 25 minutos desde la detección.
Pero casos como este son muy comunes. En la telemetría de identidad de Huntress, los cambios de reglas de buzón y trucos similares representan cerca de una quinta parte de los incidentes relacionados con identidad que vemos.
Por qué es fácil pasarlo por alto
Las herramientas estándar de antivirus y endpoint no ven nada de esto porque no hay ningún archivo ni dispositivo involucrado. Y un inicio de sesión desde un dispositivo ligeramente inusual puede parecerse mucho a un empleado trabajando desde casa, una cafetería o un teléfono nuevo.
Qué vigilar
Reglas nuevas de bandeja de entrada que mueven u ocultan correo silenciosamente, especialmente cualquier cosa relacionada con facturas o pagos
Inicios de sesión en cuentas sensibles (finanzas, ejecutivos, cuentas compartidas) desde dispositivos o ubicaciones inusuales
3. Cuando las herramientas de TI en las que confías se vuelven en tu contra
Qué es
Los atacantes de hoy no necesitan herramientas especiales de hacking. Simplemente convierten en armas las herramientas administrativas en las que tu equipo de TI ya confía: RMM y acceso remoto, soporte remoto, despliegue de software y software de administración de TI.
Cómo se ve en la práctica
En un caso de ransomware Qilin, Huntress fue llamado después del hecho en un solo endpoint, tras la infección. Incluso con esa visibilidad limitada, el patrón de ataque era claro.
Un atacante entró a una sola computadora e instaló software de acceso remoto disfrazado con un nombre casi idéntico al de una herramienta legítima y de uso común, lo suficientemente parecido como para mezclarse con la actividad normal de TI. A través de esa conexión remota, trajo herramientas adicionales diseñadas para robar contraseñas guardadas y credenciales del navegador. En el camino, también intentó desactivar silenciosamente la protección antivirus integrada para que su actividad no se marcara. El ransomware real finalmente se lanzó desde otra máquina en la red.
El incidente refuerza lo que ya vemos en los datos de abuso de RMM de Huntress: los atacantes no necesitan vulnerabilidades de día cero si pueden implementar o secuestrar las mismas herramientas de acceso remoto que usas para administrar tu flota.
Por qué es fácil pasarlo por alto
El acceso remoto y las herramientas de gestión de TI suelen permitirse a propósito, ya que tu equipo depende de ellas. Una vez instalada una de estas herramientas, sea legítima o no, su actividad puede verse casi idéntica, sin importar si quien está detrás del teclado es tu equipo o un atacante. Dividir la visibilidad entre "herramientas de seguridad" y "herramientas de TI" deja un punto ciego donde el abuso de software administrativo puede pasar inadvertido por días.
Qué vigilar
Instalaciones nuevas o renombradas de RMM y acceso remoto en una máquina que no coincide con lo que tu organización suele usar, sobre todo cuando:
El nombre del proveedor no coincide con tu conjunto estándar de herramientas
La ruta o el nombre del instalador suplanta a un producto diferente
El antivirus o la configuración de seguridad se desactivan justo antes o después de que aparece un nuevo software de acceso remoto
4. Cuando se engaña al usuario para que ejecute el payload por ti
Qué es
Un truco de ingeniería social, a veces llamado "ClickFix", que convence a la víctima de copiar un comando y pegarlo en su propia computadora. Es especialmente turbio porque, en segundo plano, los registros solo muestran al empleado ejecutando algo, no un malware irrumpiendo.
Cómo se ve en la práctica
Una investigación reciente ("BackgroundFix") muestra qué tan lejos ha evolucionado esto:
La víctima busca una herramienta gratuita para quitar fondos de imágenes, llega a un sitio idéntico a cualquier otro servicio de "quitar fondo de imagen", con botón de subida y barra de progreso incluidos.
Antes de descargar, se le pide marcar una casilla de "verifica que no eres un robot". Al hacer clic, se copia en secreto un comando a su portapapeles.
Luego el sitio le indica presionar un par de teclas y pegar, presentado como un paso normal e inofensivo para terminar la descarga.
Ese único pegado inicia una cadena de pasos automatizados que termina instalando herramientas que dan al atacante acceso remoto a la computadora, junto con software diseñado para robar silenciosamente contraseñas guardadas, datos del navegador e incluso información de billeteras de criptomoneda.
Todo esto comenzó con actividad iniciada por el usuario: una búsqueda en el navegador, un clic en un sitio web y un comando pegado. En los registros, eso se ve incómodamente parecido a un comportamiento "intencional" de administrador.
ClickFix se ha convertido en la columna vertebral de las campañas modernas de loaders. En la telemetría de Huntress, los señuelos de estilo ClickFix representaron más de la mitad de la actividad de loaders de malware en 2025, con operadores que suman capas de esteganografía, cadenas de intérpretes propios y payloads de múltiples etapas.
Por qué es fácil pasarlo por alto
No hay un archivo malicioso obvio que se esté descargando, solo un empleado siguiendo lo que parecen instrucciones simples. La mayoría del filtrado web está diseñado para detectar enlaces o archivos maliciosos, no un falso aviso de "verifica que eres humano" en un sitio web por lo demás convincente.
Qué vigilar
Empleados que usan el cuadro de diálogo Ejecutar de Windows (Win+R) justo antes de que comience actividad de red inusual
Una instalación repentina e inexplicable de programas o scripts pequeños en una carpeta temporal que de inmediato empiezan a comunicarse con internet
5. Señales de amenaza desconectadas: cuando la fuerza bruta "ruidosa" se convierte en la verdadera historia
Qué es
Por separado, cosas como inicios de sesión fallidos o intentos bloqueados de escritorio remoto son extremadamente comunes y, en su mayoría, inofensivos. Pero cuando se alinea la combinación correcta, cuentan una historia muy distinta de intrusión basada en credenciales, y es una que la mayoría de las herramientas de seguridad no están diseñadas para notar.
Cómo se ve en la práctica
Todo equipo de seguridad lidia con una pared de ruido: miles de inicios de sesión fallidos, el ocasional éxito enterrado entre ellos, y alertas que nadie tiene tiempo de investigar a fondo. Durante mucho tiempo, Huntress SIEM tuvo el mismo problema, ejecutando múltiples detectores de fuerza bruta y rociado de contraseñas que no eran accionables de forma individual.
El equipo de ingeniería abordó esto tratando esos detectores como señales contextuales y construyendo reglas de correlación que solo se activan cuando varios patrones débiles se alinean. En lugar de marcar cada inicio de sesión fallido, la detección más avanzada ahora busca patrones: la misma dirección IP o estación de trabajo sospechosa apareciendo en registros de VPN, registros de inicio de sesión de Windows y actividad de escritorio remoto dentro de una ventana corta de tiempo. Cuando varias de estas señales más débiles se alinean juntas, es cuando se vuelve algo que merece la atención de una persona.
En paralelo, la actualización de Threat View de noviembre de 2025 describe cómo estas detecciones correlacionadas cambian las operaciones. En lugar de ahogar a los analistas en ruido de inicios de sesión sin procesar, estas detecciones muestran un pequeño número de historias de "probable intrusión" al seguir el contexto compartido (IP del atacante, nombre de la estación de trabajo y patrones entre fuentes de registros) desde los registros de VPN hasta eventos de AD y más allá.
El efecto neto de una correlación más inteligente es simple pero poderoso. Significa que el SOC puede ir directo a algo como: "Esta cuenta se vio comprometida, desde esta estación de trabajo, justo antes de que comenzara esta actividad sospechosa", en lugar de buscar entre todo el ruido.
Por qué es fácil pasarlo por alto
La mayoría de las herramientas tratan cada inicio de sesión fallido o conexión bloqueada como una alerta separada y de baja prioridad. Y como la actividad de inicio de sesión, la actividad de red y la actividad de dispositivos suelen vivir en sistemas diferentes, el único patrón que realmente importa puede quedar enterrado bajo semanas de ruido rutinario.
Qué vigilar
La misma dirección IP o nombre de dispositivo apareciendo en múltiples sistemas diferentes (VPN, inicios de sesión de Windows, escritorio remoto) en un lapso corto de tiempo
Una ráfaga de inicios de sesión fallidos seguida de unos cuantos éxitos en cuentas que normalmente no se usan de forma interactiva
Si las reglas de tu SIEM todavía se activan solo por umbrales de una sola fuente, es probable que no estés viendo el panorama completo
El hilo común: la identidad es el nuevo endpoint
Repasa estos cinco casos:
Ransomware que comienza con un inicio de sesión robado, no con un virus
Compromiso de correo empresarial que nunca toca un dispositivo, solo la configuración del buzón
Herramientas de TI cotidianas convertidas en la vía de entrada del atacante
Empleados que, sin saberlo, ejecutan el ataque ellos mismos con copiar y pegar
Ruido de inicios de sesión que oculta el único compromiso real dentro de él
En todos los casos, el punto de decisión crítico, el momento en que el atacante gana o pierde, ocurre en la capa de identidad. No solo "usuario contra máquina", sino:
Qué cuentas pueden autenticarse y desde dónde
Qué ocurre cuando un buzón recibe una regla nueva
Qué dispositivos tienen permiso para conectarse
Qué "herramientas confiables" pueden instalarse solas o comunicarse con el exterior
Por eso el equipo de Huntress ha tratado la identidad como el tejido conectivo detrás de nuestro trabajo en Managed EDR, Managed ITDR y Managed SIEM. Y por eso estamos invirtiendo en controles de endurecimiento de la seguridad que llevan las defensas de "ver el ataque mientras ocurre" a "cerrar las brechas de postura que los atacantes están aprovechando desde un inicio".
Si ya estás viviendo estos escenarios (y lo más probable es que sí), el siguiente paso es obtener una imagen más clara de cómo estos patrones aparecen juntos en entornos como el tuyo.
Para profundizar en los datos detrás de estos cinco escenarios, incluyendo estadísticas completas sobre el crecimiento del abuso de RMM, la prevalencia de ClickFix y las configuraciones incorrectas de la capa de identidad que siguen apareciendo, obtén el Informe de ciberamenazas 2026 de Huntress