El gusano Shai-Hulud de NPM es un ataque cambiante a la cadena de suministro que explota las credenciales de los desarrolladores para comprometer cientos de paquetes en el registro de Node Package Manager (NPM), lo que afecta a grandes organizaciones como Postman y Zapier. Inicialmente, en septiembre de 2025, la primera versión operaba durante la fase posterior a la instalación, recolectando credenciales como PAT de GitHub, tokens de NPM y claves de API de la cloud, y luego las exfiltraba a endpoints controlados por el atacante o a repositorios públicos, propagándose al inyectar malware en otros paquetes mantenidos por las víctimas. Sin embargo, en la última semana de noviembre se lanzó una nueva variante, Shai-Hulud 2, que evolucionó para ejecutarse en la fase previa a la instalación y así lograr un impacto más amplio. Actualmente incorpora JavaScript ofuscado disfrazado de instaladores de Bun, soporte multiplataforma que incluye Windows, y persistencia mejorada mediante puertas traseras en GitHub Actions, específicamente runners autoalojados y flujos de trabajo que permiten la ejecución de código.
Las diferencias clave incluyen un cambio del robo puro a elementos destructivos, como borrar directorios de inicio en caso de falla, y una exfiltración más sofisticada mediante repositorios entre víctimas, lo que ha ampliado la escala de la campaña a más de 700 paquetes y 25,000 repositorios maliciosos y sigue en aumento.
Las nuevas adaptaciones del gusano muestran una sofisticación cada vez mayor, incluyendo cambios de temporización para evadir la detección, lo que parece ser ofuscación asistida por IA, agrupación de SDK multi-cloud para la escalada de privilegios, y ejecución consciente del entorno en pipelines de CI/CD. Los indicadores de compromiso (IoC) incluyen hashes de archivos específicos (por ejemplo, SHA1 de bun_environment.js: d60ec97eea19fffb4809bc35b91033b52490ca11), artefactos como cloud.json y discussion.yaml, repositorios inesperados de GitHub con temas de "Sha1-Hulud", y dominios como webhook.site. Hasta el 26 de noviembre de 2025, la actividad persiste y seguimos viendo la creación de nuevos repositorios, a pesar de las mitigaciones, que están pasando a repositorios privados que promocionan servicios de IA no relacionados, exponiendo secretos válidos de cientos de entidades y habilitando posibles amenazas posteriores como ransomware.
Los equipos de ciberseguridad deben priorizar la auditoría de dependencias, la rotación de credenciales, la integración de un período de enfriamiento para las dependencias de desarrollo, y herramientas como Semgrep para una defensa continua contra este riesgo cambiante del ecosistema de código abierto.








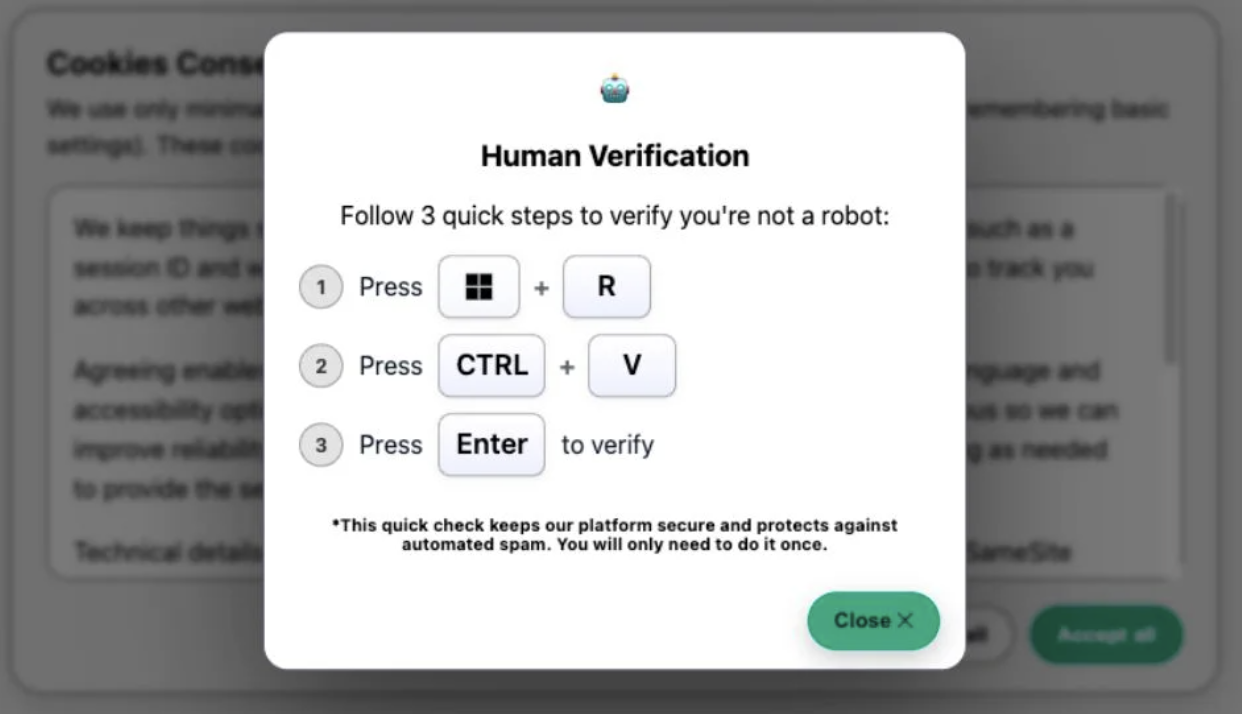 El señuelo de ClickFix de “verificación humana”