

Dirigir un negocio, grande o pequeño, no es fácil. Algunos desafíos los ves venir, mientras que otros te toman completamente desprevenido. Un día todo funciona sin problemas, pero al siguiente, un ciberataque puede dejarte fuera de tus sistemas. Tus correos, archivos y flujos de trabajo quedan congelados de repente. Y las pérdidas empiezan a acumularse: la productividad cae, los clientes se frustran y los ingresos se escapan. En ese momento, no puedes evitar preguntarte: "¿Cómo pasó todo esto?" Pero la pregunta más urgente es: "¿Qué tan rápido puedo recuperarme?"
Esto puede sonar dramático, pero para las empresas que ignoran la ciberseguridad, es una lección brutal aprendida de la peor manera.
La ciberseguridad no se trata solo de proteger tus datos. Se trata de proteger tu reputación, asegurar la estabilidad operativa y evitar pérdidas financieras. A estas alturas es casi un cliché decirlo, pero si eres dueño de un negocio, debes entender que no es cuestión de si un ciberataque te va a golpear, sino de cuándo.
Ya nadie está exento
Existe un mito peligroso de que los atacantes solo van tras las grandes empresas. Pero los hackers maliciosos de hoy no les importa si crees que eres demasiado pequeño o demasiado específico. No les importan tus limitaciones de presupuesto. Si tienes datos, los quieren. Si tienes dinero, encontrarán la forma de quitártelo. Así que esa tiendita familiar de la esquina resulta tan atractiva como una conocida empresa Fortune 500. Según el Informe de ciberamenazas 2025 de Huntress, los atacantes ahora usan el mismo manual sofisticado en negocios de todos los tamaños.
Nuestro análisis reveló que los atacantes apuntaron a una amplia gama de sectores el año pasado, con la salud y la educación llevándose la peor parte de los ataques. Estos dos sectores por sí solos, posiblemente los más críticos, representaron casi el 40 % de todos los incidentes observados. Las grandes amenazas a los sectores de tecnología, manufactura y gobierno estuvieron muy cerca.
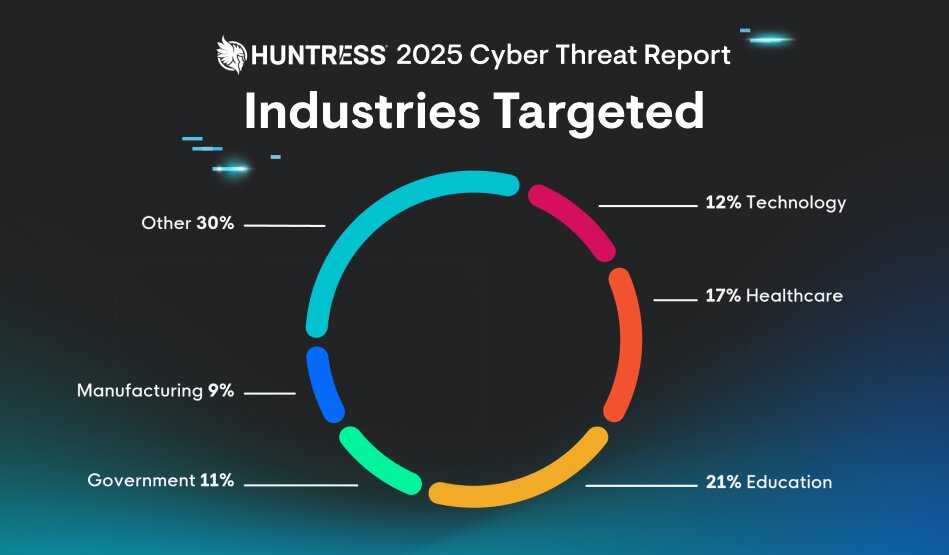
Sectores atacados en 2024, según lo observado por Huntress. Fuente.
Lo que hace que los negocios más pequeños, que no son empresas grandes, sean blancos más fáciles son sus brechas de recursos. Como lo exploramos en El verdadero costo de un ciberataque:
- El 61 % de estos negocios no tiene un equipo de ciberseguridad dedicado.
- El 47 % no cuenta con un plan de respuesta a incidentes.
- El 27 % no tiene seguro cibernético.
Ya sea robando datos de clientes, exigiendo rescates o interrumpiendo operaciones, las consecuencias pueden ser catastróficas para un negocio que no está preparado.
Los ciberataques cuestan más de lo que crees
Muchos dueños de negocios podrían pensar: "Ah, a mí no me va a pasar", o peor aún: "Simplemente pago el rescate y sigo adelante". Ambas perspectivas están terriblemente equivocadas.
Primero, pagar el rescate no garantiza que recuperes tus datos. Ten en cuenta que estás confiando en criminales, lo cual nunca es una decisión inteligente. Segundo, hay más en juego que el rescate en sí. Esto es lo que dicen las cifras de El verdadero costo de un ciberataque:
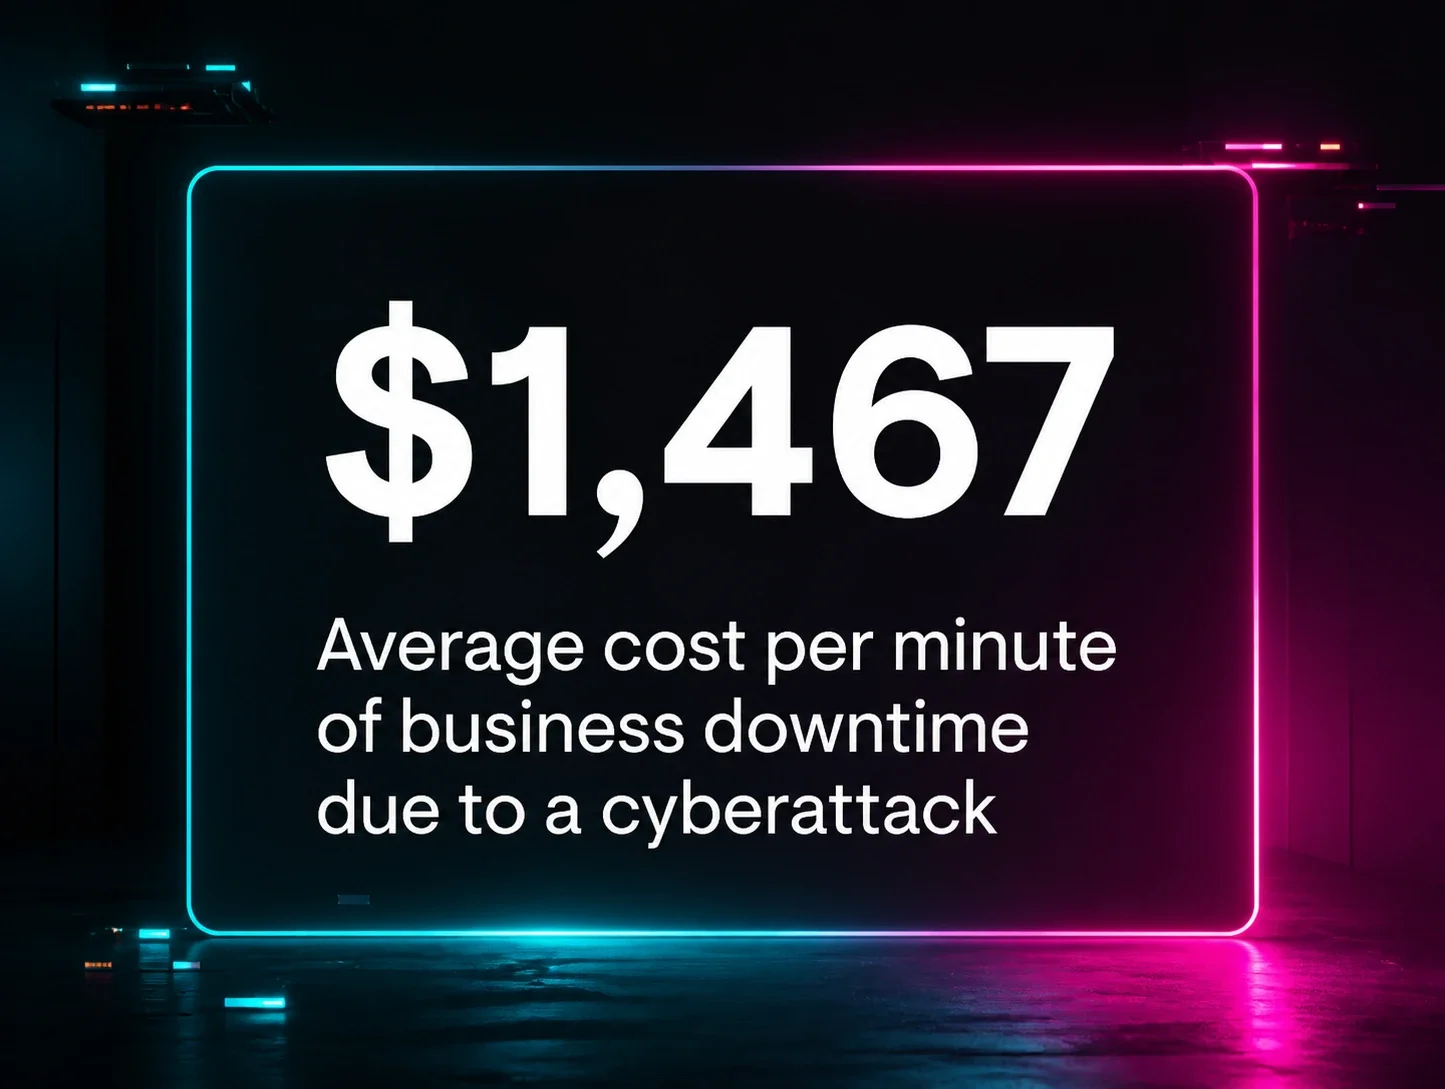
- $1.467 por minuto es el costo promedio del tiempo de inactividad de un negocio.
- más de $250.000 es lo que termina pagando el 20 % de las empresas "medianas" para recuperarse de un ciberataque.
- El 60 % de las pequeñas empresas cierra permanentemente dentro de los seis meses posteriores a un ataque.
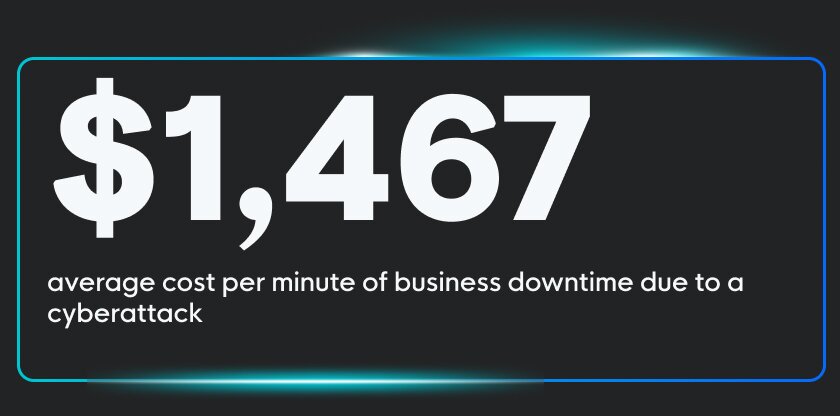
Costo promedio del tiempo de inactividad debido a ciberataques. Fuente.
Más allá de estos costos inmediatos, hay otros gastos indirectos potenciales:
- Honorarios legales y multas por incumplimiento
- Compensación a clientes
- Investigaciones forenses
- Interrupciones operativas
Y después está el golpe más difícil de recuperar: una reputación dañada.
La confianza es difícil de reconstruir después de una filtración
Los clientes pueden pasar por alto un pedido tardío, pero esperar perdón por una filtración de datos es otra historia. Cuando información como números bancarios o historiales médicos se filtra, es más que una falla técnica: es algo personal.
Toma como ejemplo la filtración de datos de las Escuelas Públicas de Minneapolis en 2023. Después de que un ataque de ransomware expuso 300.000 archivos, que incluían información sensible como denuncias de abuso y números de seguro social, las consecuencias fueron intensas. La moral del profesorado se desplomó, los estudiantes reportaron trauma y los padres sacaron a sus hijos del distrito escolar por completo. No es sorprendente que siguieran demandas. Al final, la confianza quedó destrozada.
Para los negocios, la cuenta es simple: una filtración equivale a confianza rota, y la confianza rota equivale a clientes perdidos. Las medidas de seguridad proactivas no se tratan solo de proteger datos, sino de proteger tus relaciones más valiosas y la permanencia de tu negocio.
La detección lenta puede debilitar tu negocio
Si un atacante vulnera tu negocio hoy, podrían pasar semanas antes de que te des cuenta. Según El verdadero costo de un ciberataque, la mediana del tiempo de permanencia (el periodo entre una filtración y su detección) es de 16 días. Eso es más de dos semanas para que los hackers merodeen por tus sistemas, roben datos y se afiancen dentro de tu red. Para entonces, ya no es solo un ataque. Es una toma de control total.
Fíjate en Shields Health Care Group. La organización tardó 21 días en identificar una filtración que expuso más de dos millones de historiales de pacientes. Aunque la filtración se descubrió el 28 de marzo de 2022, la evidencia muestra que comenzó ya desde el 7 de marzo. Para empeorar las cosas, las cartas de notificación no se enviaron hasta el 19 de abril, casi un mes después de que se detectara la filtración. Esta demora les dio a los hackers tiempo más que suficiente para usar datos médicos sensibles con fines de lucro, lo que generó problemas legales y una devastadora pérdida de confianza.
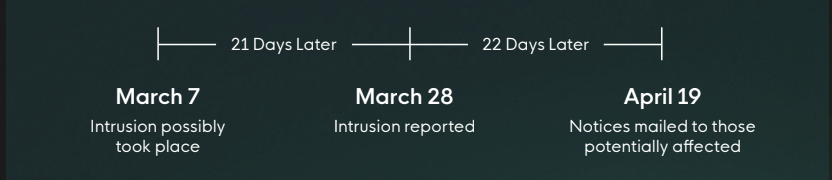
La identificación tardía le da a los atacantes tiempo de sobra para recolectar y usar datos con fines de lucro.
Los tiempos prolongados de detección y respuesta les dan a los atacantes una ventaja, permitiéndoles abusar de la información robada mucho antes de que las víctimas puedan tomar medidas de protección. En el caso de Shields, la falta de una respuesta rápida agravó el daño, dejando a millones expuestos a riesgos más altos.
Aquí es donde una ciberseguridad completamente administrada podría haber ayudado de verdad. Si eres dueño de un negocio que ha estado posponiendo las medidas de seguridad, probablemente no sea porque no te importe. Es más probable que no sepas por dónde empezar o si cuentas con las herramientas correctas. Por eso existen los servicios de seguridad administrados: para quitarte ese peso de encima y facilitar la protección de tu negocio.
En lugar de no hacer nada y esperar lo mejor, puedes contar con una solución operada por un centro de operaciones de seguridad (SOC) dedicado. Con monitoreo las 24 horas y alertas de amenazas en tiempo real, un SOC actúa rápido para ayudar a detener las brechas antes de que se conviertan en problemas mayores.
El papel de los SOC en la ciberseguridad proactiva
Un SOC es como el corazón de la ciberseguridad de tu empresa. Es un equipo de expertos que trabaja las 24 horas, los 7 días de la semana, para vigilar tus sistemas, detectar amenazas y detenerlas antes de que causen daño. Al combinar habilidades expertas con tecnología avanzada, un SOC ofrece:
- Monitoreo continuo: Un SOC monitorea tus sistemas, redes y dispositivos sin parar, buscando cualquier cosa sospechosa. Es como tener un guardia de turno las 24 horas para que los hackers no pasen desapercibidos.
- Detección y respuesta ante amenazas: Al analizar grandes cantidades de datos en tiempo real, los SOC identifican amenazas emergentes y actúan rápido para neutralizarlas.
- Gestión de incidentes: Si ocurre una brecha, el SOC coordina una respuesta rápida y eficaz, minimizando el daño y reduciendo el tiempo de recuperación.
En pocas palabras, un SOC ayuda a garantizar que tu negocio esté siempre protegido, sin importar qué amenazas cibernéticas existan. Y aunque suene como un lujo que solo las corporaciones más grandes pueden costear, los SOC ahora son más accesibles para negocios de todos los tamaños, dándole a todos una capa más fuerte de defensa.
Cómo construir un negocio resiliente
La clave para minimizar tu riesgo es la preparación. No se trata solo de reaccionar ante amenazas, sino de crear una estrategia proactiva que reduzca las vulnerabilidades y garantice una recuperación más rápida. Así es como puedes empezar:
1. Adopta un enfoque impulsado por el SOC
Contar con un SOC dedicado a tu lado es una de las formas más efectivas de asegurar que tu ciberseguridad esté activa las 24 horas. Al aprovechar el poder de analistas capacitados, herramientas automatizadas y monitoreo en tiempo real, un SOC crea una base sólida para la gestión de amenazas.
2. Invierte en herramientas EDR e ITDR
Piensa en la Detección y respuesta para endpoints (EDR) como una línea crítica de defensa. Monitorea continuamente tus dispositivos (como laptops, servidores y estaciones de trabajo) en busca de actividades sospechosas.
Y la detección y respuesta de amenazas de identidad (ITDR) se enfoca en proteger las identidades digitales de tus empleados. Con hackers que cada vez más atacan credenciales débiles o robadas, ITDR identifica y neutraliza los intentos de acceso no autorizado.
Combinar EDR e ITDR con un SOC puede mejorar radicalmente tus capacidades de detección y respuesta ante amenazas.
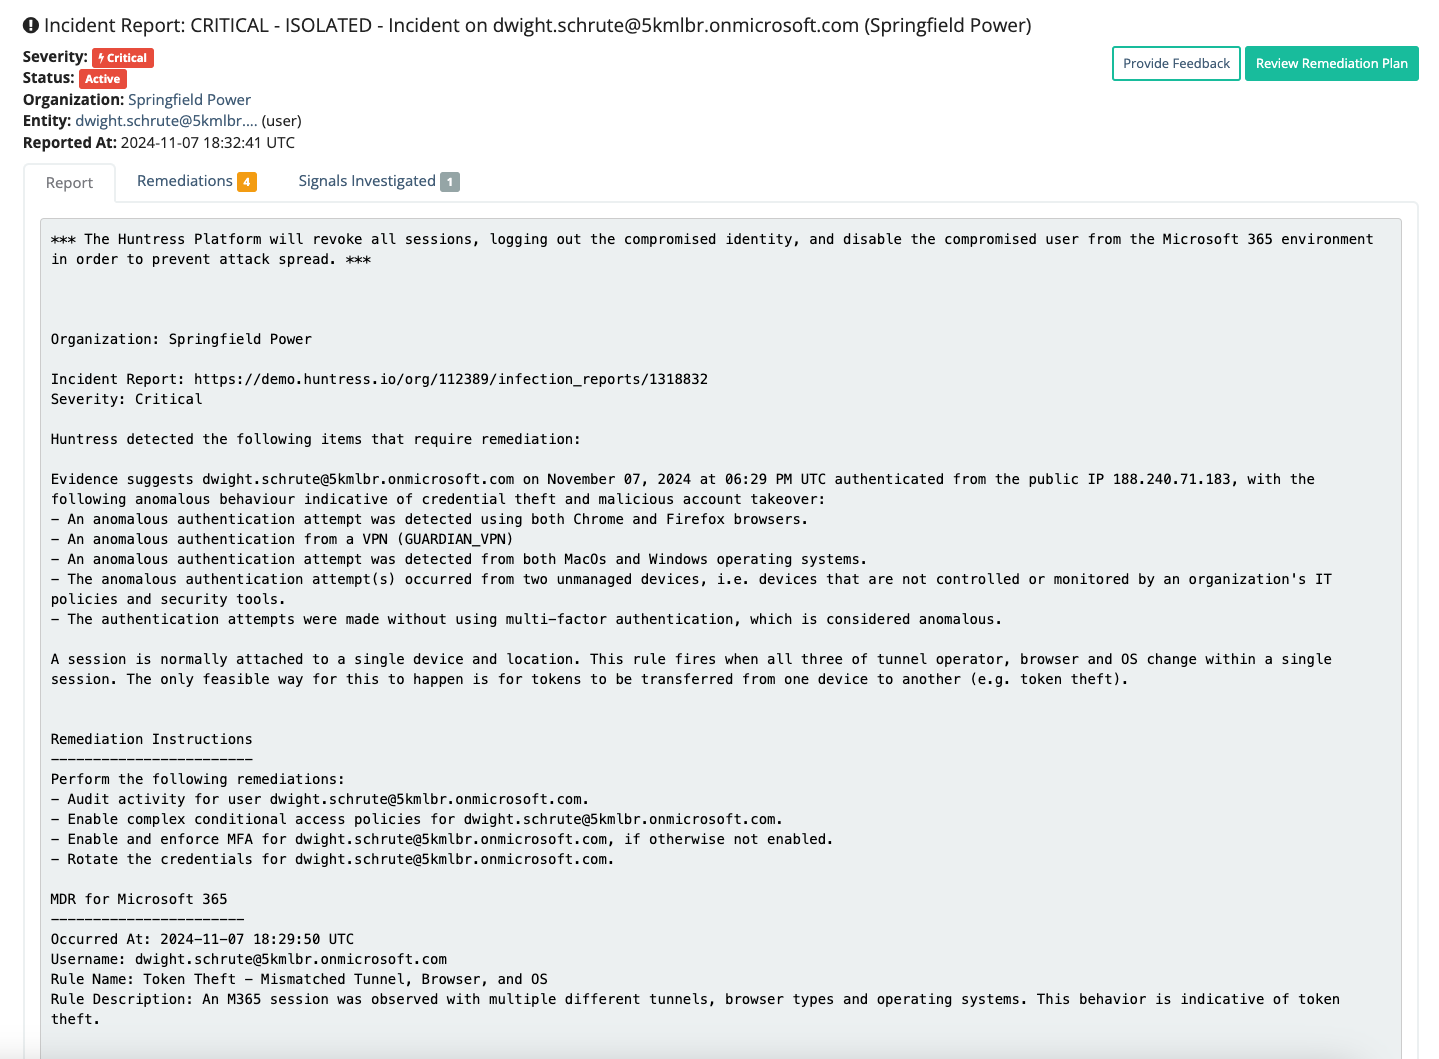
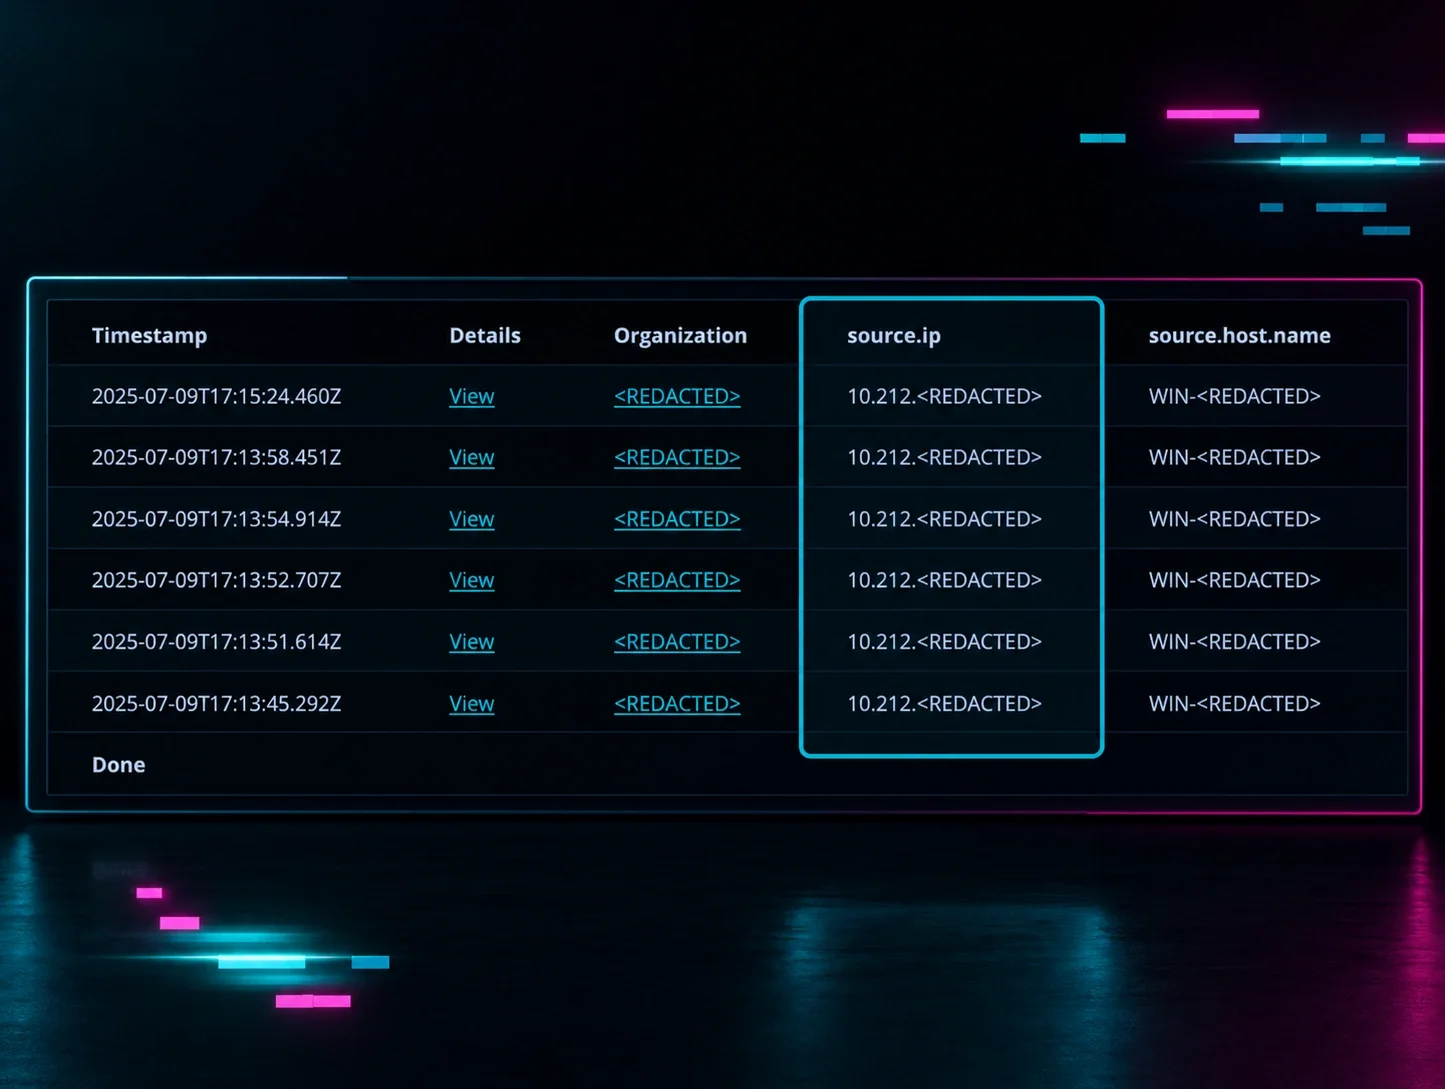
Ejemplo de un informe de ITDR de Huntress que marca un intento de secuestro de sesión
3. Educa a tu equipo con programas de concientización en seguridad
La ciberseguridad no es solo trabajo de TI: es algo en lo que todos en tu organización deben participar. Ahí es donde entra un buen security awareness training (SAT). Ayuda a los empleados a detectar estafas, evitar el phishing y actuar como tu primera línea de defensa.
Toma como ejemplo Huntress Managed SAT. Ofrece episodios de capacitación divertidos y breves, creados por expertos en ciberseguridad para abordar amenazas reales que han observado en el mundo real. Además, incluye simulaciones de phishing para poner a prueba a los empleados de forma segura. Si alguien cae en una simulación, recibirá retroalimentación útil sobre qué vigilar la próxima vez. Todo se trata de mantener a tu equipo informado, preparado y listo para manejar posibles amenazas.
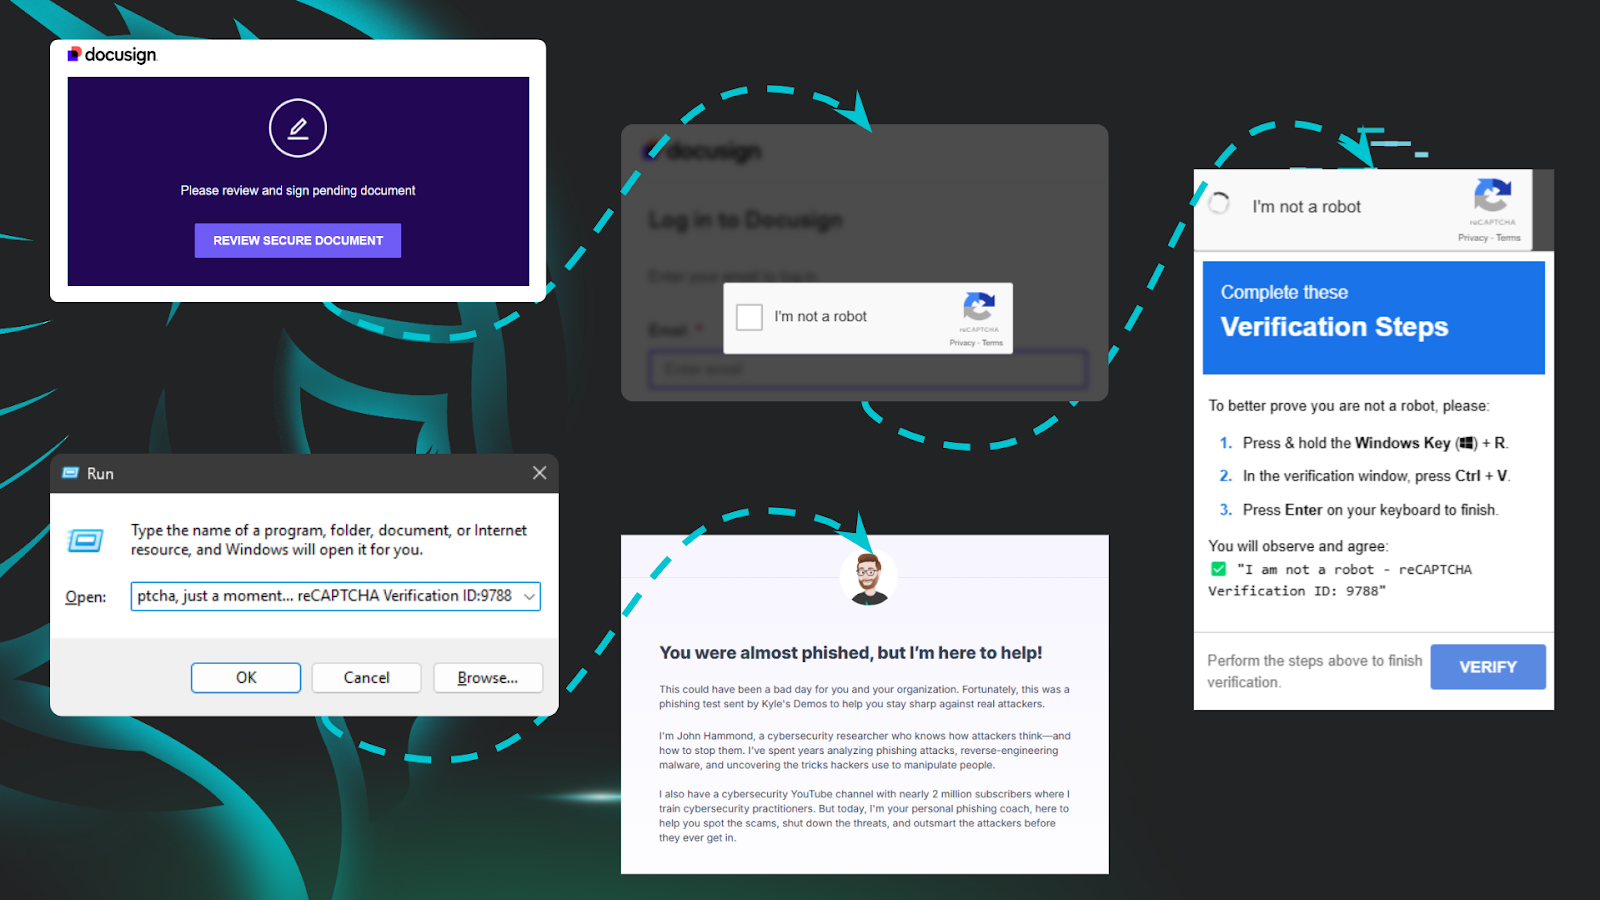
Con Huntress Managed SAT, después de que un escenario de phishing compromete a un usuario, como en este ejemplo que les pide a los destinatarios ejecutar comandos maliciosos, se les pide de inmediato que completen su Phishing Defense Coaching
4. Desarrolla un plan de respuesta a incidentes
Esta es tu hoja de ruta para saber qué hacer cuando ocurre un ataque. Tu plan debe describir:
- Roles y responsabilidades del equipo
- Pasos para contener y responder a las brechas
- Protocolos de comunicación para las partes interesadas
Si no cuentas con un equipo de TI interno, deberías trabajar con un proveedor de servicios administrados (MSP) para asegurarte de que tu negocio esté listo para responder rápido.
La ciberseguridad proactiva es una inversión inteligente, no un gasto innecesario
La ciberseguridad no solo te protege de ataques, también crea oportunidades. Los clientes confían en los negocios que toman en serio la seguridad, lo que te da una ventaja competitiva en el mercado. Así es como actuar ahora puede valer la pena:
- Reduce el tiempo de inactividad y las ineficiencias
- Evita problemas legales, de reputación y financieros
- Genera confianza en los clientes y fortalece la lealtad a la marca
Da el primer paso hacia la resiliencia hoy mismo
El costo de ignorar los riesgos de ciberseguridad es simplemente demasiado alto. Identifica tus vulnerabilidades y explora soluciones rentables como Huntress Managed EDR y Huntress Managed ITDR. Diseñadas a propósito para nuestro SOC liderado por humanos, estas herramientas ofrecen protección las 24 horas mediante una integración sin interrupciones de nuestra tecnología propia y nuestros equipos expertos. Como nuestra tecnología y nuestra gente trabajan como uno solo, obtienes detección, respuesta y remediación de amenazas rápida y precisa.
Para profundizar en los costos ocultos de los ciberataques, descarga The True Cost of a Cyberattack y aprende más.
Los hackers no van a esperar. Tú tampoco deberías. Comienza tu prueba gratis de Huntress y protege tu negocio antes de que ocurra un ataque.