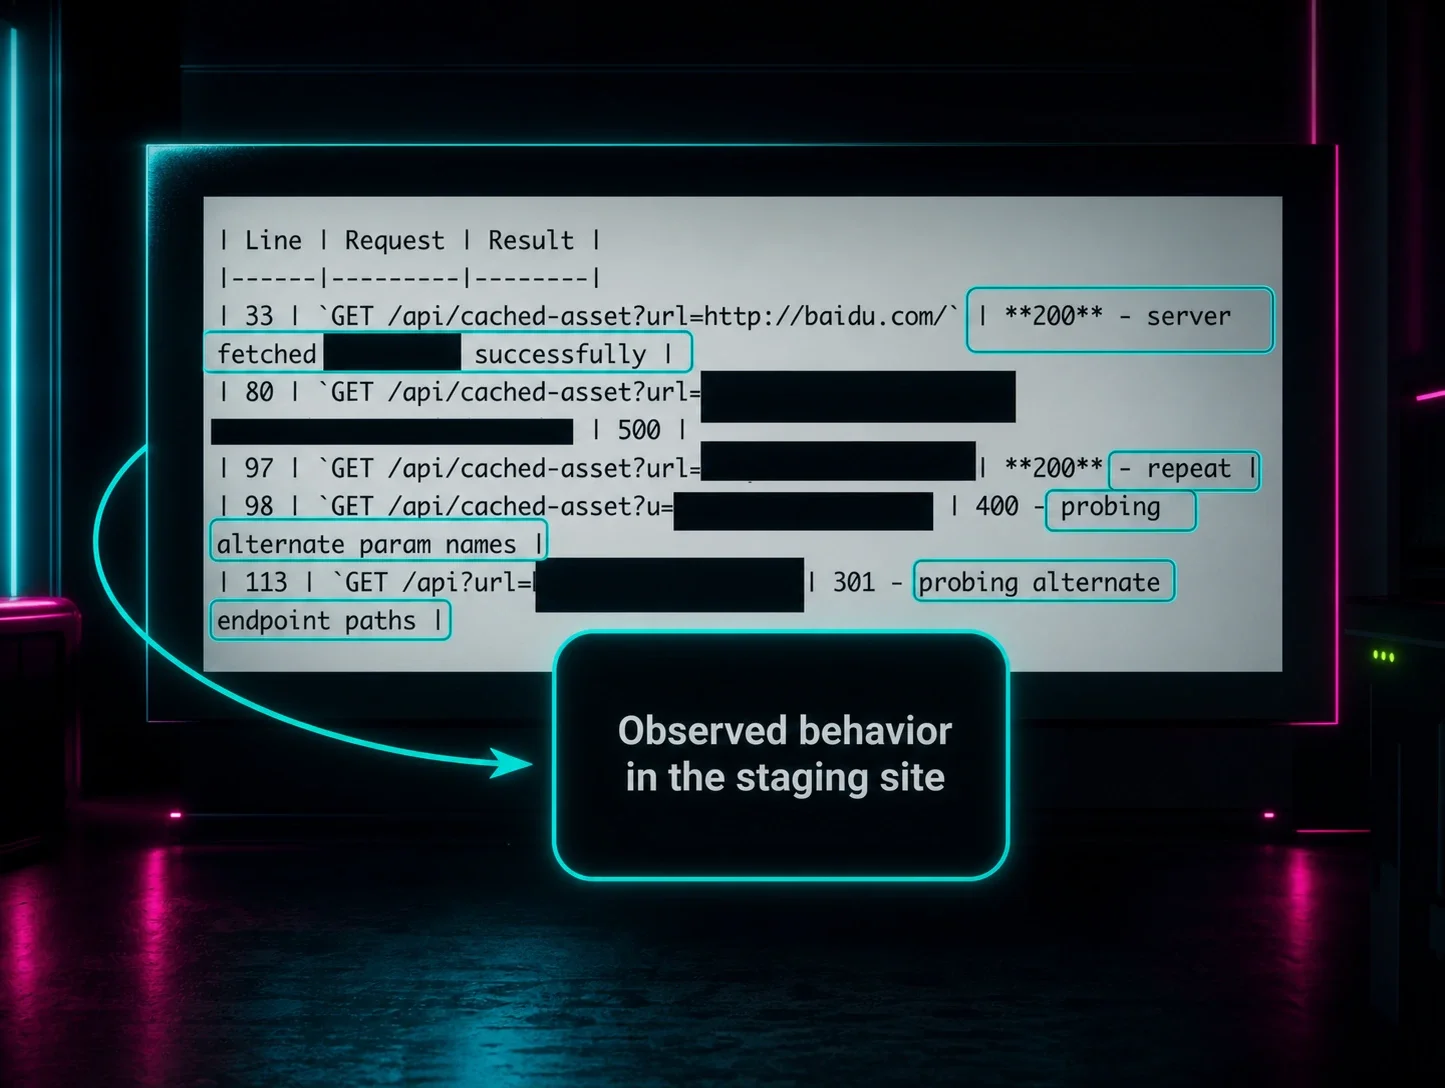


Un investigador de seguridad externo encontró recientemente una vulnerabilidad en nuestro entorno de staging.
Esa no es una oración agradable de escribir, incluso cuando la persona que la encuentra forma parte de un programa de “bug bounty” y actúa con permiso. Aun así, momentos como este son pruebas útiles. Revelan si la postura de seguridad funciona como crees que funciona.
En nuestro caso, funcionó. Nuestro equipo recibió una alerta sobre el problema y lo solucionó en minutos. De hecho, la vulnerabilidad se remedió antes de que el investigador pudiera siquiera enviarnos el informe. Mejor aún, no hubo impacto en los clientes, ni compromiso material, ni una limpieza complicada después.
Aun así, la experiencia fue un buen recordatorio de algo que muchas empresas siguen subestimando: los atacantes no solo se enfocan en los sistemas que más te importan. Buscan los lugares que tratas como secundarios, y los entornos de staging suelen entrar en esa categoría.
La mayoría de las empresas gastan deliberadamente menos en proteger el staging. Como no es producción, no siempre recibe la parte justa del presupuesto, el escrutinio o el monitoreo. Con el tiempo, eso crea algo más parecido a una placa de Petri que a un espacio de trabajo, que crece sin control, con menos supervisión, componentes más antiguos, integraciones obsoletas o rutas de acceso que tenían sentido en otra época y nunca se revisaron.
Eso es parte de lo que hace atractivos estos entornos para los atacantes. Un sitio de staging, un entorno de desarrollo, un subdominio antiguo o una propiedad web descuidada pueden ofrecer una entrada más fácil que los sistemas que más has protegido. Una vez que alguien logra ese punto de apoyo inicial, puede empezar a averiguar qué está conectado, qué está expuesto y hacia dónde podría moverse después.
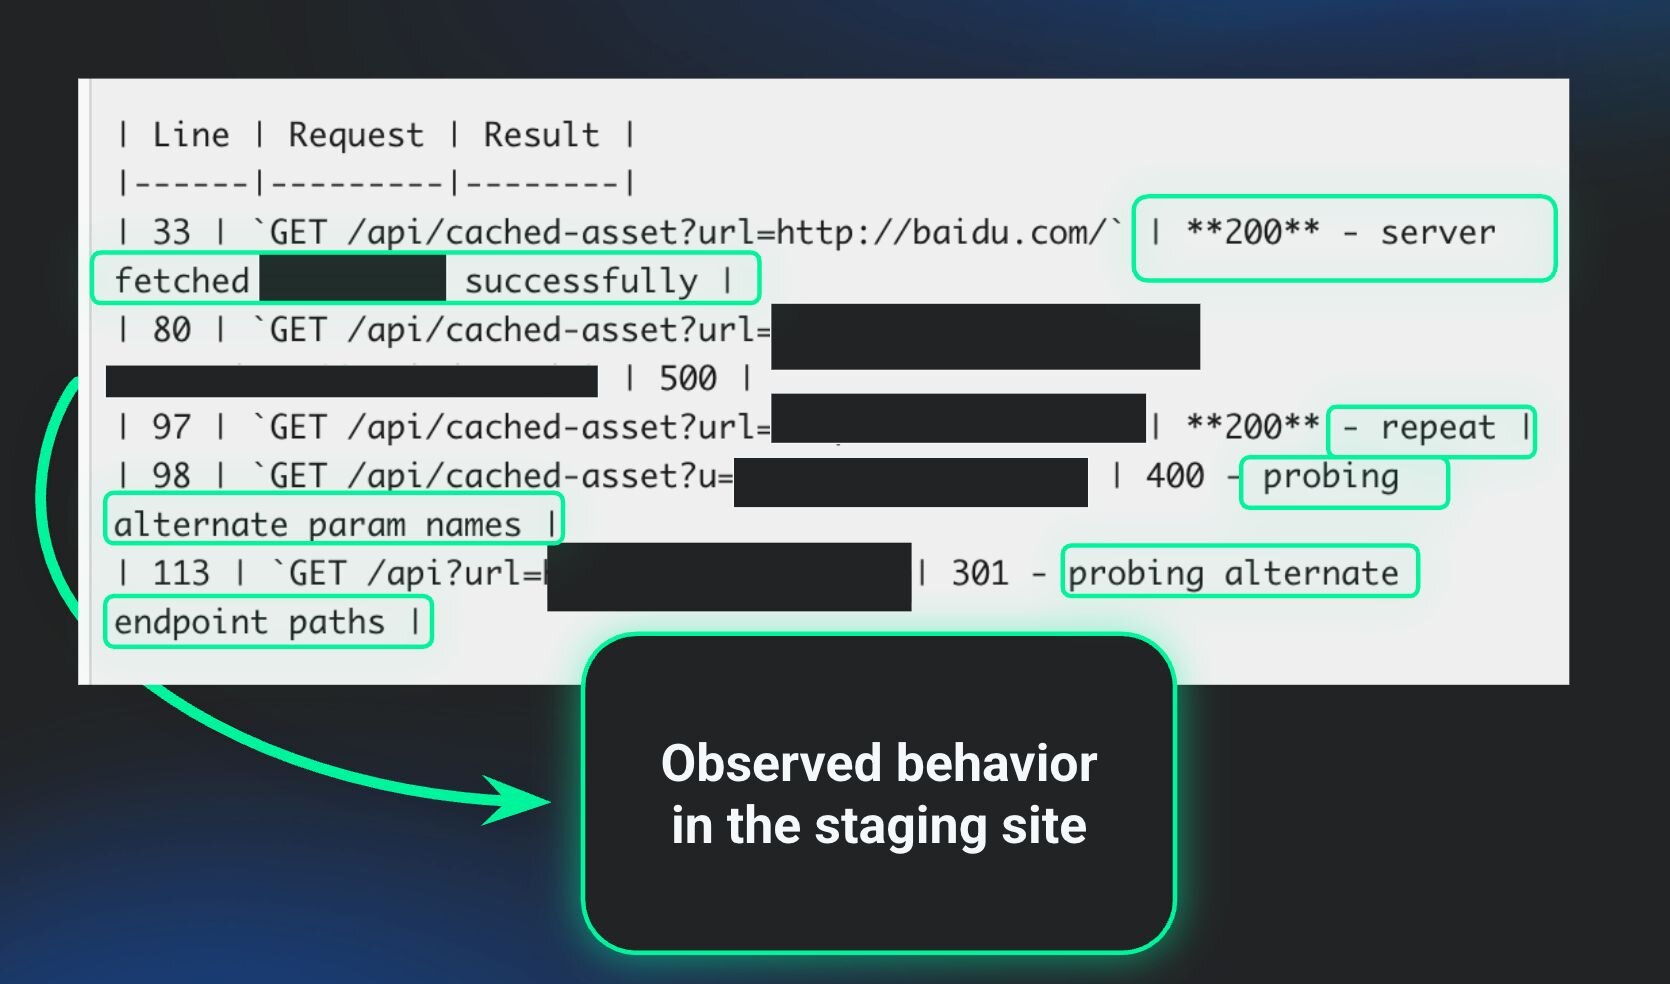
Aquí hay una lección. Los entornos que no son de producción no se pueden tratar como algo secundario. El nombre importa mucho menos que el acceso, la conectividad y la visibilidad que lo rodean. Si un sistema es accesible y útil, merece atención, sin importar si está en producción o junto a ella.
Esto también es un buen recordatorio de que ninguna empresa debería eximirse de ser puesta a prueba, incluidas las empresas de ciberseguridad. Si tu empresa está conectada a sistemas valiosos, alguien va a poner a prueba tus defensas. En el mejor de los casos, será un investigador capacitado que trabaja dentro de las reglas. En el peor de los casos, sin embargo, será un adversario paciente y con la costumbre de mirar donde otros no lo hacen.
Hay una frase que a menudo se le atribuye erróneamente a Abraham Lincoln:
“Dame seis horas para talar un árbol, y pasaré las primeras cuatro afilando el hacha.”
Que la haya dicho o no es irrelevante, pero esta frase sigue siendo válida. Los atacantes son persistentes. Las empresas que responden bien no son las que tienen suerte, sino las que hacen el trabajo poco glamoroso antes de que algo salga mal.
Es absolutamente esencial tratar la seguridad como una capacidad operativa, no como un montón de herramientas desconectadas. Necesitas visibilidad en todo tu entorno. Necesitas saber qué está expuesto. Y necesitas personas y procesos que puedan actuar rápido cuando algo se ve sospechoso.
Es una lástima que muchas empresas no estén preparadas así. Puede que no estén vigilando de cerca los entornos que no son de producción, o que no sepan con qué se conectan esos entornos. Además, puede que no tengan el personal para investigar y remediar en minutos. Así es como un problema pequeño se convierte en uno más grande.
Para nosotros, esto fue tranquilizador. Reforzó algo que ya les decimos siempre a los clientes: tu superficie de ataque es más grande que tu entorno de producción, y el staging es parte de esa realidad, lo trates como tal o no.
Si hay alguna conclusión práctica aquí, son estas:
- Trata el staging como parte de tu entorno real, porque los atacantes ya lo hacen.
- Revisa a qué pueden acceder los sistemas que no son de producción, no solo cómo se llaman.
- Mantén el monitoreo y la visibilidad consistentes en las áreas que los atacantes tienen más probabilidades de poner a prueba.
- Da por hecho que se encontrarán brechas, y desarrolla la capacidad de verlas y cerrarlas rápido.
- Crea un plan de respuesta a incidentes, y practica, practica, practica.
Los puntos de entrada están en todas partes, y tu cobertura debe reflejar eso.